
이 팁에서는 Active Directory 개체에서 권한 변경에 대한 감사(auditing)를 활성화하는 방법을 안내합니다. 다음 변경 사항은 누군가 Active Directory의 개체에 대해 권한을 성공적으로 위임하거나 변경할 때마다 이벤트 ID 5136을 기록합니다. Active Directory.
첫 번째 단계는 DC에서 디렉터리 서비스 변경 사항에 대한 감사를 활성화하는 것입니다. 이는 Default Domain Controllers Policy Group Policy Object (GPO)를 수정하여 수행할 수 있습니다.
- Log in to a server or workstation, where the Remote Server Administration Tools (RSAT) are installed, with an account that has domain administrator privileges.
- 열기 Group Policy Management. Windows Server에서 작업 중이라면, Group Policy Management는 서버 관리자(Server Manager)의 Tools 메뉴에서 찾을 수 있습니다.
- Group Policy Management에서 AD 포리스트를 확장한 다음 Domains, 해당 도메인, 그리고 Domain Controllers 조직 구성 단위(OU)를 차례대로 확장합니다.
- 다음 항목을 마우스 오른쪽 버튼으로 클릭합니다: Default Domain Controllers Policy GPO를 선택한 다음 Edit 를 메뉴에서 선택합니다.
- Group Policy Management Editor 창에서 왼쪽 창의 Computer Configuration 아래에서 Policies > Windows Settings > Advanced Policy Configuration 을 확장한 다음 DS Access 를 클릭합니다.
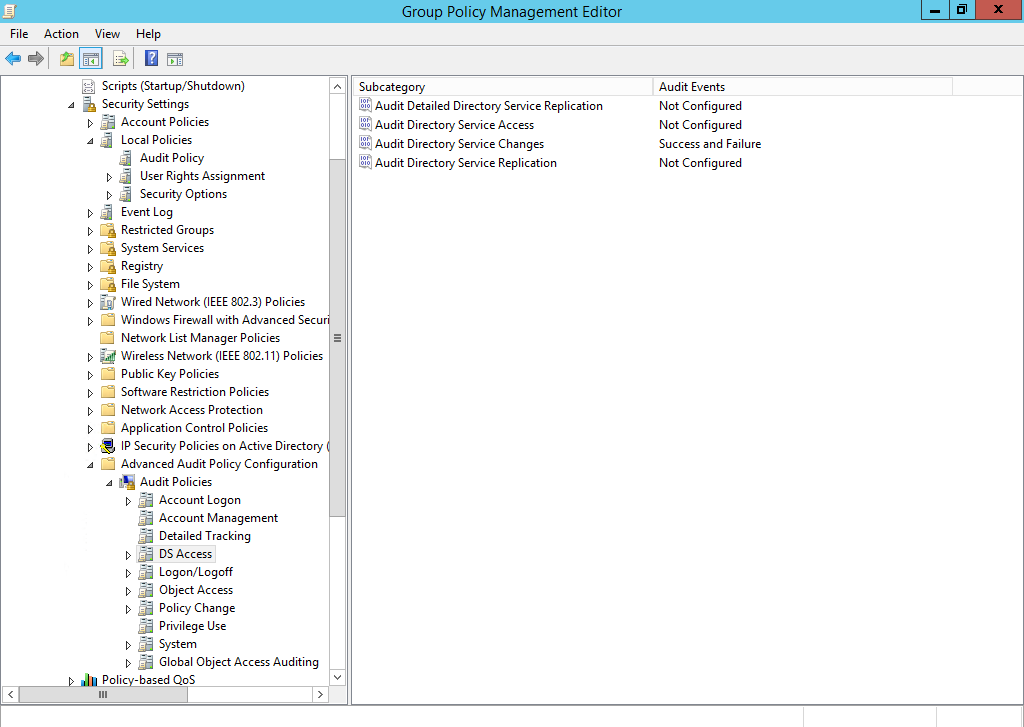
- 오른쪽에서 Audit Directory Service Changes 를 두 번 클릭합니다.
- Properties 대화 상자에서 Policy 탭을 열고 Configure the following audit events 를 선택한 다음 Success 및 Failure 모두 선택합니다. OK 를 클릭합니다.
- Group Policy Management Editor
이제 도메인에 시스템 액세스 제어 목록(SACL)을 추가하여 수정된 권한을 감사해 보겠습니다.
- Active Directory Users and Computers (ADUC)를 엽니다.
- View 메뉴를 열고 Advanced Features 왼쪽에 체크 표시가 있는지 확인하세요. 없으면 Advanced Features를 클릭해 활성화합니다.
- 왼쪽 창에서 AD domain 을 마우스 오른쪽 버튼으로 클릭한 다음 Properties 를 메뉴에서 선택하세요.
- Properties 대화 상자에서 Security 탭으로 전환한 다음 Advanced 를 클릭하세요.
- Advanced Security Settings 대화 상자에서 Auditing 탭으로 전환한 다음 Add 를 클릭하세요.
- Auditing Entry 대화 상자에서 주 구성원 선택 을 클릭한 다음 everyone 을 선택할 개체 이름을 입력 에서 사용자, 컴퓨터, 서비스 계정 또는 그룹 선택 대화 상자에 입력하고 확인 을 클릭합니다.
- Auditing Entry 대화 상자에서 형식: 이 Success 로 설정되어 있고 적용 대상: 이 이 개체와 모든 하위 개체 로 설정되어 있는지 확인하세요.
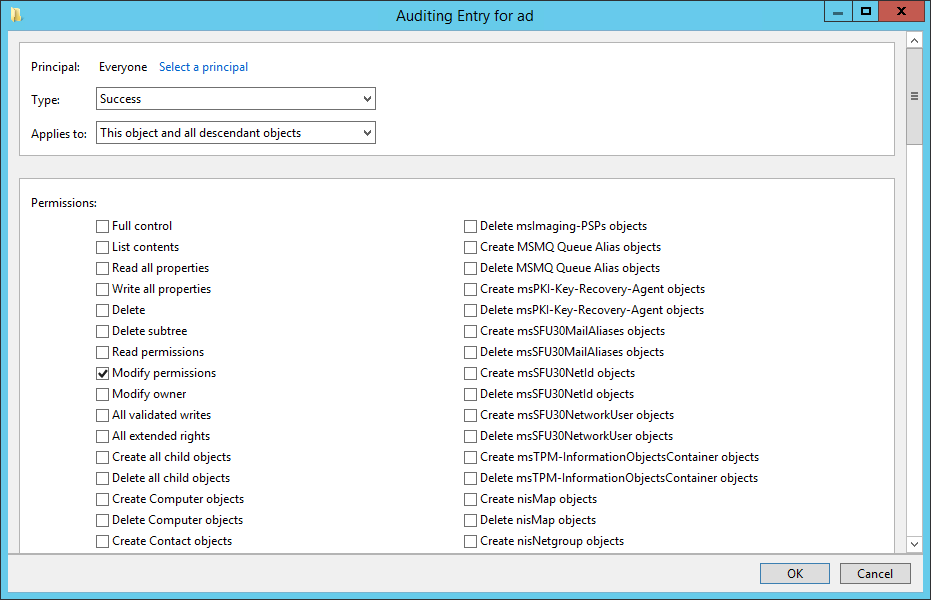
- Permissions, 에서 권한 수정 이 유일하게 선택된 옵션인지 확인한 다음 확인 을 클릭합니다.
- Advanced Security Settings 및 도메인 Properties 대화 상자에서 확인 을 클릭합니다.
- ADUC를 닫습니다.
권한 변경 사항이 현재 로그로 기록되고 있음을 증명하기 위해, 위임된 권한을 설정했습니다(ADUC에 기본으로 포함된 Delegation of Control Wizard를 사용하여 User 컨테이너에서 AD의 Helpdesk라는 그룹에 권한을 위임했습니다. 그러면 구성원이 사용자 비밀번호를 재설정할 수 있습니다. 보안 이벤트 목록을 확인하려면 도메인 컨트롤러에 로그인한 뒤 PowerShell에서 다음 명령을 실행했습니다:
      Get-EventLog Security -Newest 10 | Where-Object {$_.EventID -eq 5136} |
Format-List
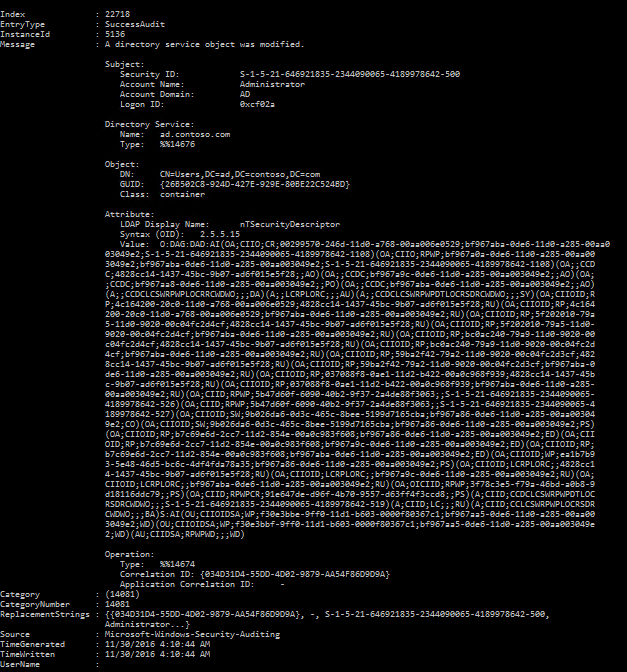
스크린샷에서 확인할 수 있듯이, Administrator 계정이 Users 컨테이너의 권한을 변경했으며, 새 보안 설명자(SDDL)의 값이 제공됩니다. 다만 형식이 상당히 읽기 어렵습니다.
엄선한 관련 콘텐츠:
공유하기
더 알아보기
저자 소개
Russell Smith
IT 컨설턴트
관리 및 보안 기술을 전문으로 하는 IT 컨설턴트이자 저자입니다. Russell은 IT 분야에서 15년 이상의 경력을 보유하고 있으며, Windows 보안에 관한 책을 집필했고 Microsoft의 Official Academic Course (MOAC) 시리즈를 위한 저술에 공동 저자로 참여했습니다.