권한 변화는 정책 실패를 아무도 알아차리기 훨씬 전에 SharePoint 거버넌스를 약화시킵니다. Netwrix 2026 데이터 및 신원 보안 보고서에 따르면, 사고 기반 데이터 노출의 75%는 손상된 신원 또는 잘못 설정된 권한에서 시작됩니다. SharePoint 거버넌스는 구조적인 이유로 무너지는데, 파일이나 폴더를 직접 공유하면 권한 상속이 깨지고 SharePoint가 수동으로 정리해야 하는 독립적인 권한 범위가 생성되기 때문입니다.
Microsoft 365 Copilot는 관리되지 않은 권한이 제공되는 답변에 영향을 미치기 때문에 중요성이 커집니다. 효과적인 거버넌스는 소유권, 수명 주기 정책, 접근 제어, 외부 공유 및 감사 증거를 환경 전반의 지속적인 탐지 및 수정과 연결합니다.
SharePoint 거버넌스란 무엇인가요?
SharePoint 거버넌스는 팀이 사이트, 콘텐츠 및 접근 권한을 생성, 관리, 폐기하는 방식을 결정하는 정책, 역할 및 기술적 통제의 집합입니다. 실제로는 소유권 및 책임, 사이트 수명 주기, 권한, 외부 공유, 모니터링의 다섯 영역을 포함합니다. 각 정책에 편차를 감지하고 수정하는 메커니즘과 감사인이 검토할 수 있는 증거가 포함될 때 프레임워크는 실행 가능합니다. 효과적인 프로그램은 문서화된 정책과 표준 간의 격차를 해소합니다.
데이터 접근 거버넌스 도구는 팀이 이러한 정책을 반복 가능한 권한 검토 및 수정 워크플로로 전환하도록 돕습니다.
집행 없이는 거버넌스가 실패하는 이유
권한 상속을 끊는 것은 거버넌스가 조용히 실패하는 가장 흔한 방법 중 하나입니다. 파일, 폴더 및 항목 수준 권한 부여는 고유한 범위를 생성할 수 있으며, 각 끊어진 범위는 권장 성능 한도인 5,000개의 고유 권한 당 라이브러리(최대 50,000 지원)에 포함됩니다. 이러한 독립적인 범위가 누적됨에 따라 관리자는 각 범위를 별도로 검토하고 유지해야 합니다. 외부 공유도 마찬가지로, 사용자가 민감한 정보를 노출하는 공개 링크를 생성할 수 있는 경우 특히 그렇습니다.민감한 정보.
많은 팀이 "누가 무엇에 접근할 수 있는지"를 즉시 답하지 못하는 이유는 접근 권한 검토가 정기적으로 수행하기에 너무 시간이 많이 들기 때문입니다. Microsoft 365 감사 로그 설정은 유용한 증거를 제공하지만, 팀이 이를 검토하고 결과에 따라 조치할 때만 그렇습니다.
Copilot은 지속적인 권한 가시성을 더 중요하게 만듭니다. 시맨틱 인덱스는 테넌트 전체에 적용되며, 새 문서에 대해 매일 업데이트되고 관리자가 비활성화할 수 없습니다. Copilot은 기존 권한을 존중하므로 사용자는 모든 기존 과도한 공유 조건을 자연어로 쿼리할 수 있습니다.
과도한 권한이 부여된 사이트, 상속된 접근 권한, 민감도 라벨 보호 누락 등 거버넌스의 허점이 Copilot이 개입하면 더욱 커집니다. Netwrix 2026 데이터 및 신원 보안 보고서에 따르면 64%의 조직이 데이터 접근 거버넌스가 AI 도입 속도를 따라가지 못한다고 응답했습니다.
Netwrix Access Analyzer는 원시 ACL 목록 대신 실제 SharePoint 접근 권한을 파악하여 거버넌스 팀이 Copilot보다 먼저 누가 무엇에 접근하는지 정확히 확인할 수 있습니다. 데모를 요청하세요.
SharePoint 거버넌스 프레임워크의 핵심 기둥
집행 가능한 프레임워크는 각 거버넌스 기둥을 편차를 감지하고 수정 지원 메커니즘과 연결합니다.
역할 및 소유권
프레임워크를 담당하는 거버넌스 책임자를 지정하고, 활성 사이트별로 두 명의 사이트 소유자와 보존 및 감사 요구사항을 승인하는 컴플라이언스 또는 법무 담당자를 둡니다. 거버넌스 팀은 경영진, 사업부 리더, IT, 컴플라이언스를 아우르는 다학제 팀이어야 합니다.
소유자가 없는 사이트는 Microsoft의 기본 해결책이 테넌트 관리자가 개별적으로 소유자를 찾아 할당하도록 남겨두기 때문에 특별한 주의가 필요합니다. 소유자 없는 그룹 정책은 주간 초대를 보내고 중단됩니다. SharePoint Advanced Management(SAM)의 사이트 소유 정책은 최소 소유자 수를 요구할 수 있으며 활성 모드로 매월 실행되지만, 강제 조치는 소유자가 없는 사이트에만 적용됩니다. 보고서에서 단일 소유자로 표시된 사이트는 지속적인 수정 대기열로 처리하세요.
사이트 및 콘텐츠 수명 주기 정책
사이트 및 콘텐츠 수명 주기의 각 단계에서 제어를 적용하세요:
- 게이트 프로비저닝, 일관된 명명, 아카이브 및 폐기 트리거 정의. 제한된 사이트 생성는 사이트 생성 권한을 제한하며, Entra ID 명명 정책이 생성 시 규칙을 적용합니다.
- 비활성 상태일 경우, SAM의 비활성 사이트 정책은 소유자에게 3개월간 매월 알림을 보내며, 이후 3, 6, 9 또는 12개월의 설정 가능한 읽기 전용 기간 후 Microsoft 365 Archive를 통해 사이트를 읽기 전용으로 설정하거나 보관할 수 있습니다.
- 보존에 관해서는 Microsoft가 구분한 두 메커니즘을 따르십시오. 보존 정책은 사이트 또는 사서함 컨테이너 수준에서 적용되며 콘텐츠와 함께 이동하지 않고, 보존 라벨은 항목 수준에서 적용되어 테넌트 내 문서를 따라갑니다.
규제 의무가 있거나 이벤트 기반 폐기 검토가 필요한 개별 문서에는 라벨을, 사이트 전체에는 일관된 보존 정책을 사용하세요(E5 기능). 두 가지 엄격한 한도를 기준으로 폐기 계획을 세우세요. SharePoint는 삭제된 사이트를 93일 동안 보존하며, Microsoft Entra ID는 삭제된 Microsoft 365 그룹을 30일만 보관합니다.
접근 및 권한 제어
다음 경로를 통해 액세스 권한을 부여하세요: SharePoint 그룹는 Entra ID 보안 그룹에 매핑되며, 역할 기반 액세스 제어 원칙을 따르고, 모든 권한 부여는 최소 권한로 제한합니다. 개별 권한 부여는 대규모 거버넌스를 방해합니다. 10,000개의 파일을 하나씩 공유하면 10,000개의 권한 범위가 필요해 권장 라이브러리 한도의 두 배가 되지만, 하나의 폴더를 공유하면 단일 범위만 필요합니다.
각 고유 범위에는 별도의 액세스 제어 목록 (ACL)이 있으며, 관리자는 이를 별도로 검토해야 합니다. 사이트 모음 관리자는 상속이 끊긴 항목을 포함해 SharePoint 사이트 권한 모델에 따라 광범위한 관리 권한을 유지합니다. 최소 권한을 증명하려면 원시 ACL이 아닌 실제 액세스를 확인해야 합니다.
원시 ACL 항목은 그룹, 링크 및 상속된 범위와 같은 컨테이너를 명명합니다. 유효한 접근 권한은 중첩된 그룹 구성원, 공유 링크 및 고유 범위를 해결한 후 어떤 개인이 콘텐츠를 읽고, 쓰고, 관리할 수 있는지 보여줍니다. Netwrix 2026 데이터 및 신원 보안 보고서에 따르면 74%의 조직이 민감한 데이터 위치와 접근 가능한 신원을 단일 통합 뷰로 파악하지 못하고 있습니다.
외부 공유 제어
테넌트 수준 설정은 기본적으로 활성화되어 있으므로 SharePoint 및 OneDrive 전체 환경에서 외부 공유를 적극적으로 제한해야 합니다.
- 기본적으로 테넌트 수준에서 Anyone 링크를 차단합니다.
- 기업에서 모든 사람 링크가 필요할 때, 링크 만료 제어를 적용하고 링크를 보기 전용으로 제한하세요.
- 게스트 액세스가 자동으로 만료되도록 설정하세요 30일에서 730일 사이 테넌트 수준에서.
컨테이너에 대한 민감도 레이블을 통해 사이트별 제한을 적용하세요. 이 레이블은 사이트의 외부 공유 수준을 제한하고 조건부 액세스를 적용하며 관리되지 않는 장치의 액세스를 제한할 수 있습니다. 레이블이 지정된 컨테이너 내 항목은 레이블을 상속하지 않으므로 항목 수준 보호에는 별도의 레이블 지정이 필요합니다.
Entra 게스트 변경 계획에 중요한 두 날짜가 있습니다. 2026년 5월부터 Microsoft는 Entra 비즈니스 투 비즈니스(B2B) 통합를 모든 테넌트에 대해 이전 설정과 관계없이 활성화합니다. 2026년 7월부터 Entra B2B 게스트 계정이 없는 게스트는 접근 거부.
모니터링, 감사 및 준수 통제
기본 감사 보존은 준수 프레임워크 요구 사항을 충족하지 못합니다:
- Microsoft Purview 감사(표준)는 180일 동안 로그를 보관합니다.
- Audit (Premium)는 기본적으로 SharePoint, Exchange 및 Entra 기록을 1년간 보관하며 E5가 필요합니다.
- 해당 기간을 건강보험 이동성 및 책임법(HIPAA), 공개회사 회계감독위원회(PCAOB), 그리고 사이버보안 성숙도 모델 인증(CMMC)에 따른 적용 문서 및 기록 보존 요구사항과 비교하세요. 기록 및 통제 범위에 따라 10년 보존 추가는 향후 적용됩니다.
Microsoft Data Access Governance(DAG)의 활동 보고서는 최근 28일만 포함하므로 기본 가시성 창은 좁게 유지됩니다. 스냅샷 보고서는 생성일 기준 데이터만 표시합니다.
감사자는 일반적으로 특정 시점의 권한 증거, 검토자와 날짜가 명시된 접근 검증 및 감사 기록 보존이 프레임워크의 보존 기간을 포함합니다.
단계별로 SharePoint 거버넌스 정책 구축하기
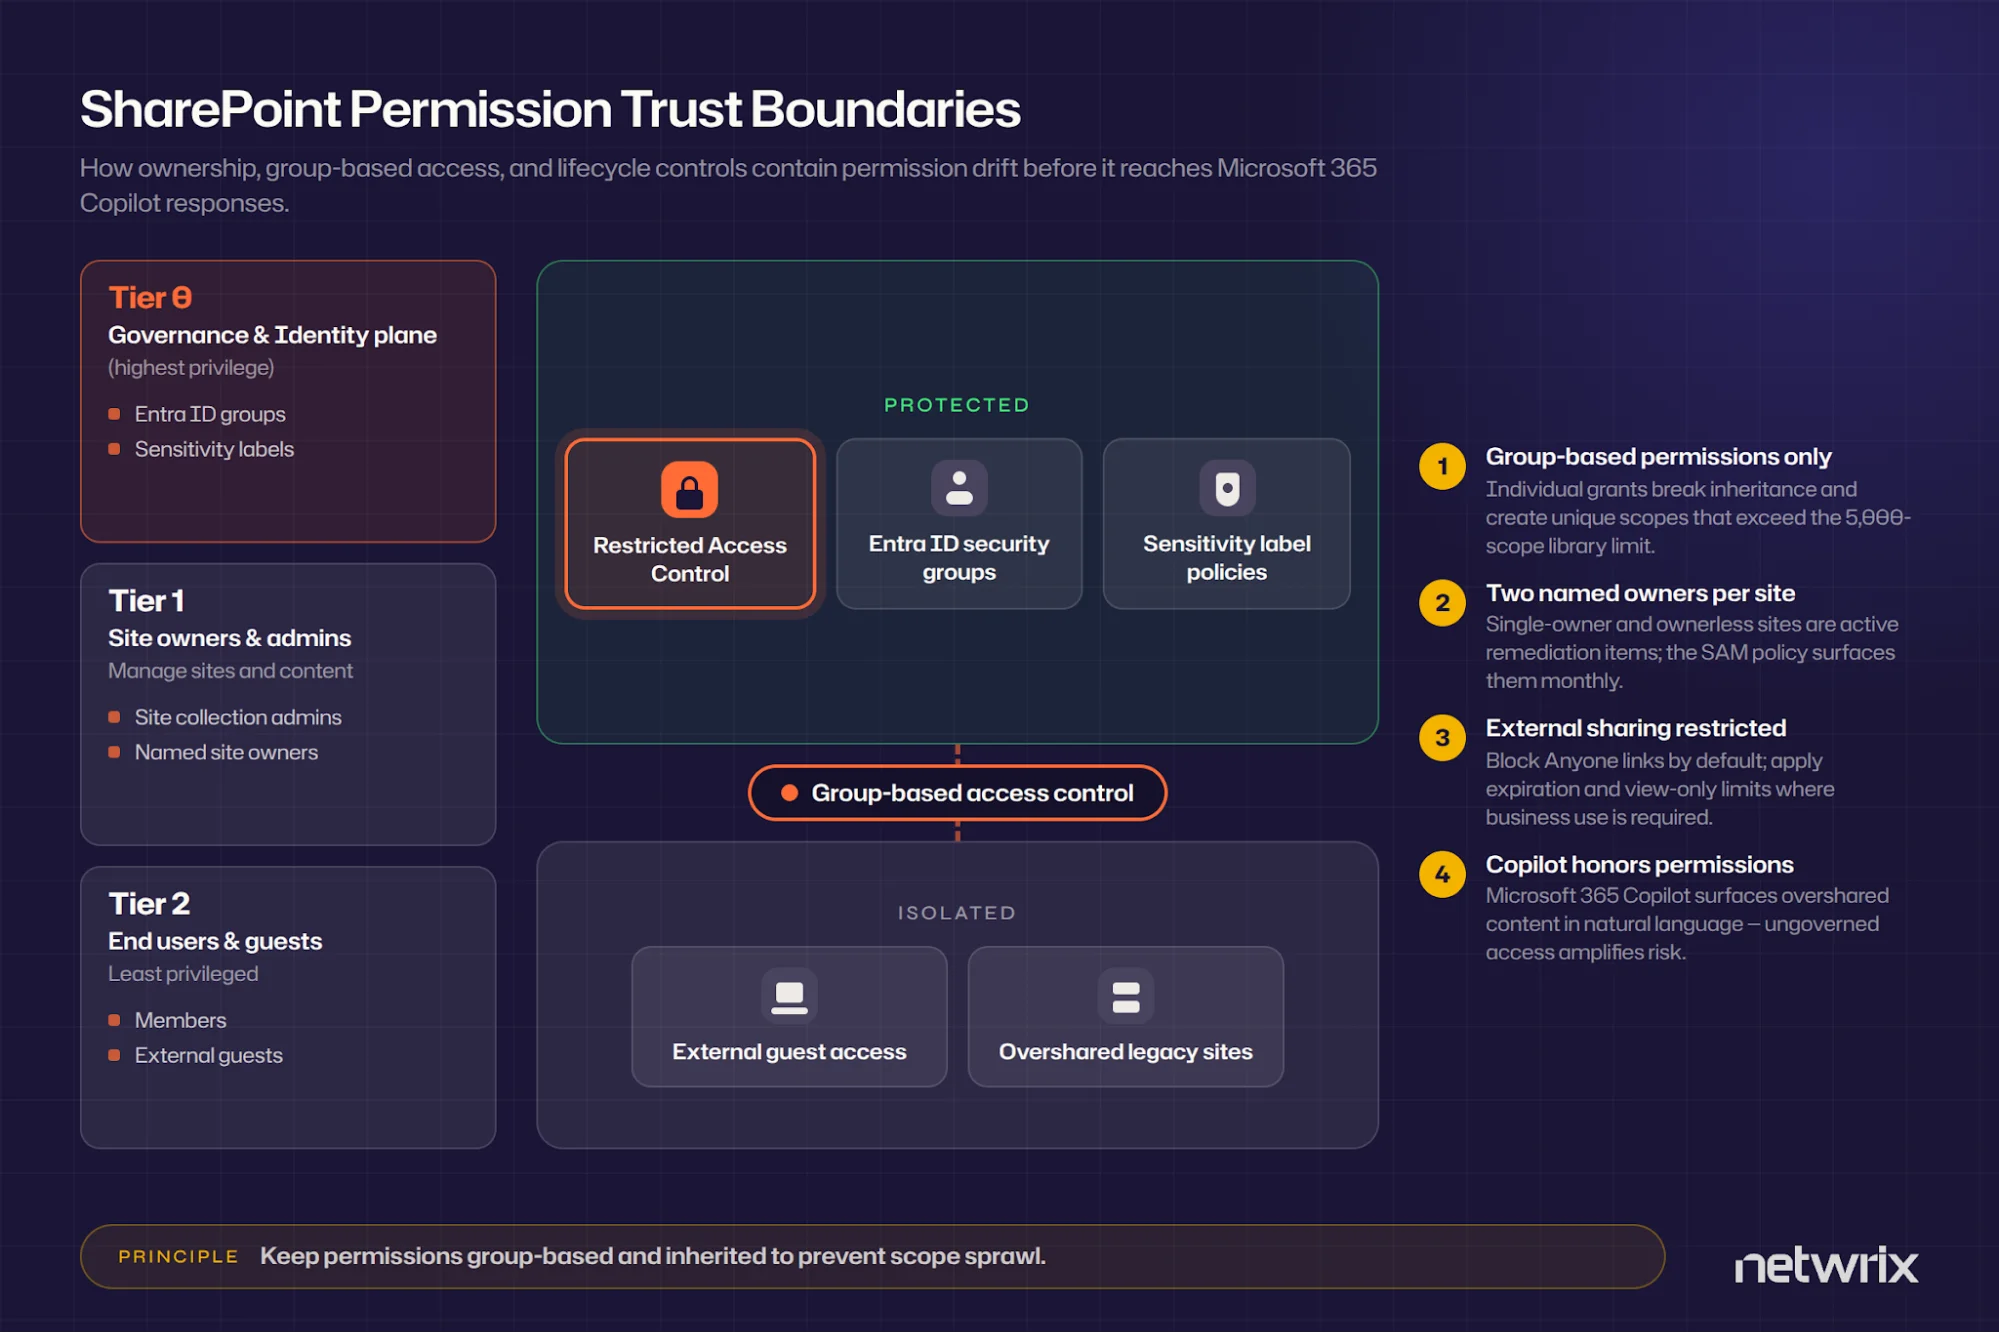
!["SharePoint 거버넌스 접근 계층"이라는 제목의 인포그래픽으로, 규제 콘텐츠, 사이트 수명 주기 관리, 모니터링, 보호된 접근, 분리된 공유 위험, 감사 관행, 권한 이탈 및 AI 과도 공유 제한을 위한 정책 게이트에 대한 단계별 제어를 보여줍니다.][image2]
기둥은 무엇을 통제할지 정의하며, 다음 순서가 이를 실행 가능한 정책으로 만듭니다.
1. 범위 및 위험 등급 정의
사이트를 목록화하고 규제되거나 비즈니스에 중요한 콘텐츠가 있는지 분류한 후 최상위 계층에 가장 엄격한 통제를 적용하세요. 제한된 접근 제어는 콘텐츠 권한과 특정 그룹의 멤버십을 모두 요구하며, Microsoft 365 Copilot이 이를 준수합니다. 다운로드 차단 정책 및 조건부 액세스 인증 컨텍스트를 고위험 사이트에 적용하고, 나머지에는 표준 그룹 기반 권한과 수명 주기 정책을 적용하세요.
2. 소유권 할당
거버넌스 책임자를 지정하고, 사이트별로 두 명의 소유자를 지정하며, 규칙 작성 전에 컴플라이언스 담당자를 참여시키세요. 보존 및 감사 요구사항이 모든 후속 작업에 영향을 미치기 때문입니다. 사이트 소유권 정책을 활성화하여 소유권 공백이 감사 시점이 아닌 매월 확인되도록 하세요.
3. 권한 및 공유 규칙을 명확히 정하다
Entra ID에 매핑된 그룹을 통해 액세스를 부여하고, 개별 부여를 금지하며 상속을 유지하세요. 테넌트 수준 공유 설정을 사이트 공유 제한이 강화할 수는 있어도 완화할 수 없는 상한선으로 사용하고, 민감도 레이블을 공유 제한에 연결하여 분류가 자동으로 집행을 주도하도록 하세요.
4. 라이프사이클 트리거 설정
프로비저닝 승인 경로, 알림 시작 비활성 임계값, 아카이브 전 읽기 전용 기간 및 폐기 프로세스를 정의하세요. 기록 관리 요구 사항이 삭제를 금지할 때 누가 결정하는지 문서화하세요.
5. 감사 및 검토 주기 설정
사이트 권한 스냅샷 보고서를 분기별로 실행하고 활동 보고서를 매월 공유하세요. 결제 카드 산업 데이터 보안 표준(PCI DSS) v4.0은 최소 6개월마다 접근 검토를 요구하므로, 이 주기를 문서화된 정책 검토 일정과 함께 사용하세요.
일반적인 SharePoint 거버넌스 실수
이러한 실패 패턴은 거버넌스 프레임워크가 감지해야 할 대부분의 이탈을 차지합니다.
집행 수단 없는 정책 작성
영국 정보위원회(ICO)는 2025년 12월 징계에서 우체국(Post Office Limited)의 비용을 입증했습니다. 정보공개(FOI) 팀의 SharePoint 폴더에 접근할 수 없는 커뮤니케이션 팀이 대신 자신의 OneDrive에 문서 사본을 보관했고, 이로 인해 502명의 우체국장 개인 정보가 노출되었습니다. ICO는 공공 부문 면제가 적용되지 않았다면 최대 109만 4천 파운드의 금전적 벌금이 적절했을 것이라고 밝혔습니다.
그룹 대신 개인에게 권한 부여하기
이는 동일한 실패의 조용한 버전입니다. 권한 범위가 성능 한도를 초과하고, 장기 사용자는 역할 변경에 따라 권한을 누적하여 내부자 남용 또는 계정 탈취의 영향을 증가시킵니다. 반복 검토 주기를 건너뛰면 검토 사이에 권한 변경이 확인되지 않을 수 있습니다.
Copilot의 인덱싱 범위를 고려하지 않고 공유 정책 설정하기
제한된 콘텐츠 검색는 Copilot에서 고위험 사이트를 숨기지만 권한을 변경하거나 인덱스에서 아무 것도 제거하지 않으며 제한된 SharePoint 검색는 2026년 7월 31일부터 새로운 활성화를 차단합니다. 검색 억제는 수정 시간을 제공하지만 권한 수정을 통해 지속적인 개선이 이루어지며 우선되어야 합니다.
Netwrix가 SharePoint 거버넌스를 입증 가능하게 만드는 방법
Netwrix Access Analyzer는 거버넌스 프레임워크가 의존하는 증거 작업을 지원합니다. SharePoint 보고서는 환경 전반의 실제 접근 권한을 해결하여 단순한 ACL 목록이 아닌 실제 적용되는 권한을 보여줍니다. 또한 오래된 사용자 및 해결되지 않은 보안 식별자(SID)를 수정 검토를 위해 표시하며, 아무도 소유하지 않은 리소스의 추정 소유자를 계산합니다.
Netwrix Auditor는 SharePoint 거버넌스의 감사 측면까지 증거 추적을 확장합니다. First National Bank and Trust of Beloit, 17개 지점을 둔 가족 운영 은행은 통화감독청(OCC) 감사 준비를 반복되는 혼란에서 증거 기반의 반복 가능한 프로세스로 전환했습니다.
Netwrix Auditor는 은행의 Active Directory, Exchange, SQL Server, SharePoint 변경 사항을 추적하여 준비 시간을 1주에서 1시간으로 단축하고 일일 활동 검토를 15분으로 줄입니다.
CoastHills Credit Union는 SharePoint 환경 전반에서 Netwrix Auditor를 동일하게 사용하여 수동 로그 검토를 보안 위반 원인을 즉시 알리는 알림으로 대체하고, 감사 작업을 월 10시간 단축했습니다.
거버넌스 증거를 감사 준비 습관으로 전환하기
거버넌스 프레임워크는 감사인, 규제기관, 또는 Copilot이 부적절한 사항을 발견할 때 증거를 요구하는 순간에만 그 가치를 입증합니다. 사이트 인벤토리를 실행하고, 모든 권한 부여가 개인이 아닌 그룹에 연결되어 있는지 확인하며, 권한 검토가 한 번에 감지할 수 있는 범위를 넘어 누적되기 전에 분기별 권한 검토 일정을 잡으세요.
데모 요청를 통해 Netwrix Access Analyzer와 Netwrix Auditor가 SharePoint 권한 및 활동을 수작업 검토 없이 감사인에게 제출할 수 있는 증거로 전환하는 방법을 확인하세요.
SharePoint 거버넌스에 대한 자주 묻는 질문
공유하기
더 알아보기
저자 소개