
슬롭스쿼팅이 AI가 환각한 패키지를 공급망 공격으로 전환합니다
Oct 26, 2026
Slopsquatting은 AI 코딩 어시스턴트가 만들어내는 패키지 이름을 기반으로 한 소프트웨어 공급망 공격입니다. 연구자들은 16개 모델에서 제안된 패키지 중 거의 5개 중 1개가 존재하지 않으며, 많은 가짜 이름들이 반복 실행에서 계속 나타난다는 것을 발견했습니다. 공격자는 해당 이름을 등록하고 악성코드를 심은 뒤 개발자가 설치하기를 기다릴 수 있습니다. 복사한 설치 명령 하나만으로 공격자는 자격 증명과 소스 코드를 얻어 네트워크 내부로 침투할 수 있습니다.
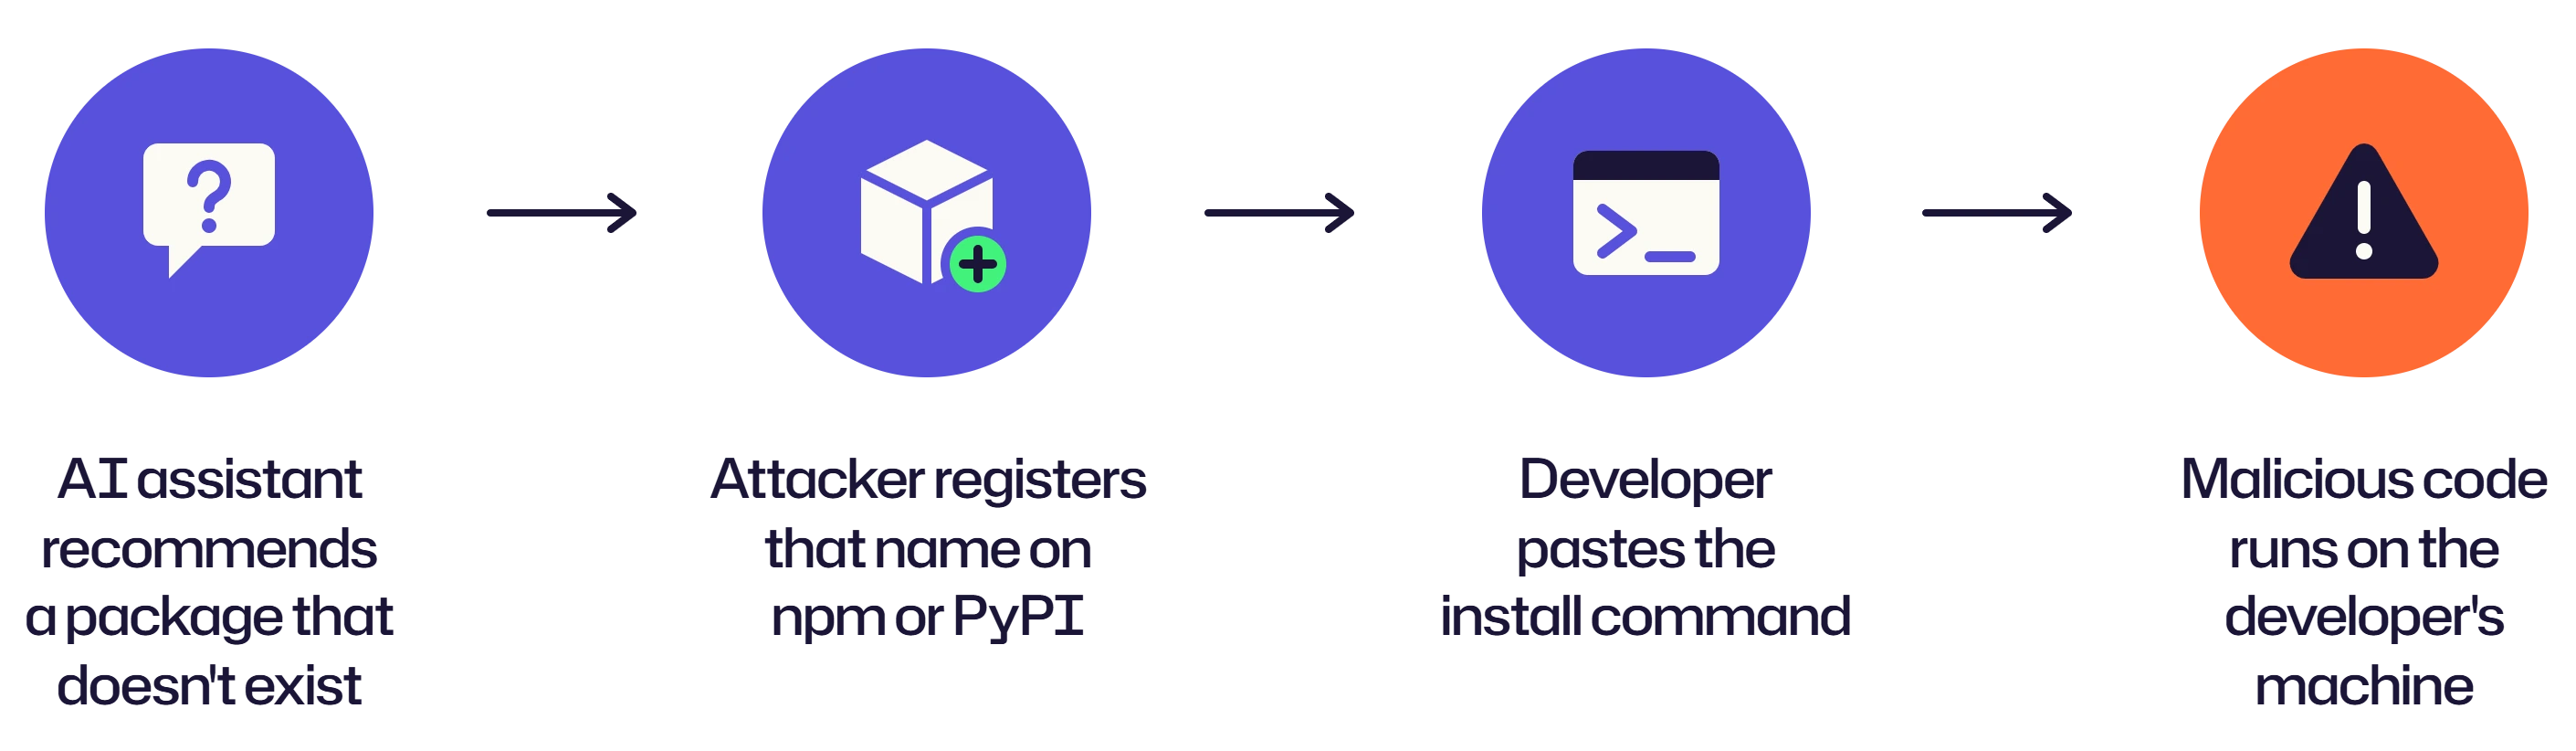
슬롭스쿼팅은 공격자가 AI 코딩 도구가 만들어낸 패키지 이름을 등록한 후 그 아래에 악성코드를 배포하는 경우입니다. 개발자가 어시스턴트에게 코드를 요청하면, 어시스턴트가 존재하지 않는 라이브러리를 추천하고 개발자가 설치 명령을 실행합니다. 공격자가 그 이름을 먼저 등록했다면, 공격자의 코드가 이제 개발자의 기기에 설치된 것입니다.
이 이름은 저품질 AI 출력물을 뜻하는 속어 “slop”과 소유하지 않은 이름을 차지하는 오래된 습관인 “squatting”을 결합한 것입니다. 보안 팀은 인기 패키지의 오타를 등록하는 공격 방식인 typosquatting 패턴을 인식할 것입니다. Slopsquatting은 모델이 만들어내기 전까지 존재하지 않았던 이름을 사용합니다. 둘 다 소프트웨어 공급망 공격이며, 둘 다 빌드에 악성 코드를 삽입합니다.
AI 모델이 패키지 이름을 발명하며, 이름이 반복됩니다
University of Texas at San Antonio, University of Oklahoma, Virginia Tech의 연구원들이 16개 언어 모델에서 576,000개의 Python 및 JavaScript 코드 샘플을 생성했으며, 이 샘플들이 추천한 패키지의 19.7%는 존재하지 않았습니다. 상용 모델은 평균 최소 5.2%의 허구 패키지를, 오픈 소스 모델은 평균 21.7%를 기록했습니다. 모든 모델에서 연구는 205,474개의 고유한 가상 이름을 기록했습니다.이 연구는 USENIX Security 2025에서 발표되었습니다. 2024년 초에 이용 가능한 모델을 테스트했으며, 저자들은 최신 모델이 다르게 작동할 수 있음을 언급합니다.
같은 가짜 이름들이 반복됩니다. 연구원들이 환각을 일으킨 500개의 프롬프트를 다시 실행했을 때, 발명된 패키지의 43%가 10회 반복 실행 모두에 나타났고, 58%는 한 번 이상 나타났습니다. 이는 공격자에게 등록할 가치가 있는 짧고 예측 가능한 이름 목록을 제공합니다.
발명된 이름 중 일부만 실제 이름과 비슷합니다. Python 환각 중 13.4%만 실제 패키지에서 한두 글자 차이였고, 48.6%는 실제 이름과 매우 달랐습니다.
제안된 이름을 알려진 패키지 목록과 대조하는 것만으로는 해결되지 않습니다. 공격자가 이미 해당 이름으로 악성 코드를 게시했을 수 있으므로 패키지가 존재하는 것처럼 보일 수 있습니다.
공격자가 이름을 등록하고 기다립니다
공격자는 인기 있는 모델에 일반적인 코딩 질문을 제시하고 존재하지 않는 모든 패키지 이름을 기록합니다. 그런 다음 npm이나 PyPI와 같은 공개 레지스트리에 해당 이름을 등록하고, 개발자가 예상하는 기능을 대략 수행하는 패키지를 숨겨진 페이로드와 함께 게시합니다.
결국 개발자는 같은 권고를 받고 설치 명령어를 붙여넣습니다. 오픈 소스 Python 또는 JavaScript 패키지를 설치하면 작성자가 기기에서 임의 코드를 실행할 수 있으므로, 페이로드가 설치 중에 실행되어 패키지 코드의 한 줄도 읽기 전에 작동할 수 있습니다.
개발자 노트북에는 cloud 키, API 토큰, SSH 키, 소스 코드 및 VPN 접근 권한이 저장되어 있습니다. 하나가 침해되면 공격자는 빌드 파이프라인에 발판을 마련하고 그 뒤로 프로덕션 경로를 확보합니다.
Vibe 코딩이 마지막 체크포인트를 제거합니다
Vibe 코딩은 AI가 생성한 코드를 거의 검토하지 않고 수용하는 것을 의미하며, 검토는 잘못된 패키지 이름을 발견할 수 있는 유일한 단계입니다. 이 공격은 충분한 검증 없이 추천된 패키지를 설치하고 모델이 실제 패키지만 이름 짓는다고 신뢰하는 사용자에게 의존합니다. 아무도 의존성 목록을 읽지 않으므로 아무도 들어본 적 없는 라이브러리가 두 번째 확인 없이 설치됩니다. 어시스턴트와 함께 내부 도구를 만드는 사람들은 정당한 라이브러리가 어떻게 생겼는지 모를 수 있어 알아차릴 가능성이 더 적습니다. 생성된 코드만 읽는 검토는 의존성을 전혀 보지 못해 AI 코드 보안의 맹점이 됩니다.
개발자 엔드포인트는 자체 제한이 필요합니다
파이프라인 제어는 악성 패키지 유입을 줄입니다. 완전 차단을 보장할 수 없으며, 통과한 패키지는 개발자의 엔드포인트에서 실행됩니다.
Netwrix PolicyPak는 Group Policy, MDM 또는 클라우드 서비스를 통해 엔드포인트 제어를 적용합니다. PolicyPak은 로컬 관리자 권한을 제거하고 안전한 권한 상승 규칙을 사용하여 개발자가 승인된 작업에 필요한 접근만 할 수 있도록 합니다. 파일 소유권 기반의 허용 목록 기능은 신뢰할 수 없는 애플리케이션과 스크립트 실행을 차단하여 악성 패키지가 기기에 침투했을 때 할 수 있는 행동을 제한합니다.
개발자 엔드포인트에서 최소 권한 및 허용 목록을 확인하려면 PolicyPak 데모를 요청하세요.
자세히 알아보기Slopsquatting 자주 묻는 질문
공유하기
더 알아보기
저자 소개

Dirk Schrader
보안 연구 부문 VP
Dirk Schrader는 Netwrix의 레지던트 CISO(EMEA)이며 보안 연구 부문 VP입니다. CISSP (ISC²) 및 CISM (ISACA) 자격증을 보유한 IT 보안 분야 25년 경력의 베테랑으로, 사이버 위협에 대응하는 현대적 접근 방식으로서 사이버 복원력을 발전시키기 위해 노력하고 있습니다. Dirk는 커리어 초기에 기술 및 지원 역할에서 시작해, 이후 대규모 다국적 기업과 소규모 스타트업 모두에서 영업, 마케팅, 제품 관리 직무로 자리를 옮기며 전 세계의 사이버보안 프로젝트에 참여해 왔습니다. 그는 사이버 복원력을 달성하기 위해 변화 관리와 취약점 관리의 필요성을 다룬 수많은 글을 게재해 왔습니다.