
Netwrix의 2026년 데이터 및 신원 보안 보고서에 따르면, 76%의 조직이 사용자가 더 이상 필요하지 않을 때 민감한 데이터에 대한 접근 권한을 즉시 자동으로 제거하지 않으며, 71%는 어떤 신원이 특정 민감 데이터에 접근 권한이 있는지 즉시 파악하지 못합니다. 관리되지 않는 데이터 저장소 목록이 있더라도 각 저장소의 소유자나 마지막으로 접근 권한을 검토한 시점은 알 수 없습니다.
관리되지 않는 데이터 저장소는 데이터 거버넌스가 무너지는 곳입니다. 모두가 아는 저장소지만, 그 안에서 무슨 일이 일어나는지 책임지는 사람이 없습니다. 이러한 소유권 부재는 온프레미스, 클라우드, SaaS 환경 전반에 걸쳐 접근 가시성, 감사 준비 상태, 데이터 보안 태세를 약화시킵니다. 이를 해결하려면 시스템과 인력이 바뀌어도 효과적인 지속 가능한 소유권과 검토 통제가 필요합니다.
데이터 저장소가 관리되지 않는 이유
관리되지 않는 데이터 저장소는 인벤토리에 나타나지만 활성 거버넌스가 없습니다: 내용에 책임이 있는 지정된 소유자도 없고, 예정된 접근 검토도 없으며, 보존 또는 폐기 정책도 없습니다. 이는 인벤토리에 전혀 없는알려지지 않은 데이터 자산과 다릅니다; 관리되지 않는 저장소는 보이고 소유자가 없습니다.
모든 관리자가 구성 관리 데이터베이스(CMDB)에서 찾을 수 있는 부서별 파일 공유를 상상해 보세요. IT 부서는 매일 밤 백업하지만, 액세스 제어 목록(ACL)에는 이전 마이그레이션에서 남은 도메인 사용자 항목이 여전히 있고, 등록된 소유자는 3년 전에 떠났습니다. 아무도 누가 접근해야 하는지 또는 무엇을 삭제해야 하는지 결정하지 않습니다.
국립표준기술연구소(NIST) 사이버보안 프레임워크 (NIST CSF) 2.0는 데이터 및 해당 메타데이터 목록을 요구하며, 인터넷 보안 센터 (CIS) Controls v8는 데이터 소유자를 다루는 문서화된 데이터 관리 프로세스를 요구합니다; 해당 공유는 목록 요구사항은 충족하지만 소유자 요구사항은 충족하지 못합니다.
IT가 존재를 알면서도 데이터 저장소가 관리되지 않는 이유
저장소를 한 번 이름 짓는다고 관리가 유지되지는 않습니다. 소유권은 특정하고 반복적인 이유로 만료되며, IT는 볼 수 있지만 아무도 관리하지 않는 저장소가 남습니다.
- 소유권 변경: 공유를 생성하거나 관리한 사람이 떠나거나 역할을 변경하면, 매장은 공식적인 인수인계 없이 그 기간을 넘겨 계속 존재합니다. Microsoft 365에서 소유자 계정을 삭제하면 연결된 팀이나 그룹이 소유자 없이 자동 재할당 없이 남게 됩니다.
- 합병 및 조직 개편 부채: 인수된 시스템과 통합된 부서들은 현재 조직도에 소유자가 없는 저장소를 남깁니다. AIIM은 비정형 데이터를 " 중대한 사각지대"라고 설명하며, M&A 통합 과정에서 파일이 이동되지만 관리자가 지정되지 않습니다.
- 묶음 프로비저닝: IT는 생성 시 지정된 소유자를 할당하지 않고 더 큰 배포의 일부로 스토리지를 프로비저닝하므로 거버넌스가 시작되지 않습니다. Microsoft는 사이트 수가 증가함에 따라 관리자가 비활성 및 소유자 없는 사이트 또는 더 이상 비즈니스 요구 사항을 충족하지 않는 사이트를 식별하는 데 어려움을 겪는다는 점을 인정합니다.
- 검토 피로: 접근 권한 검토 프로그램은 문서상으로만 존재하며 첫 번째 감사 주기가 끝나면 실제로는 중단됩니다. 2024년 학술 연구에 따르면 검토자들은 과도한 권한을 예상했지만 검토한 권한 중 거의 취소하지 않았습니다.
이 패턴들은 소유자 검증을 일회성 재고 작업이 아닌 수명 주기 관리로 만듭니다.
Netwrix Access Analyzer는 실제 사용 패턴에서 추정 소유자를 식별하고 소유자가 확인되지 않은 저장소를 표시하여 액세스 변동 전에 소유권 공백을 드러냅니다. 데모를 요청하세요
관리되지 않는 데이터 저장소가 만드는 위험은 알려지지 않은 위험과 다릅니다
알려지지 않은 자산은 어떤 통제도 닿지 않아 위험을 내포합니다. 관리되지 않는 저장소는 통제가 한 번 닿았다가 중단되어 데이터 보안 상태와 감사 준비에 명확한 공백을 남겨 위험을 초래합니다.
가게를 관리하는 사람이 없을수록 권한이 더 멀리 벗어납니다
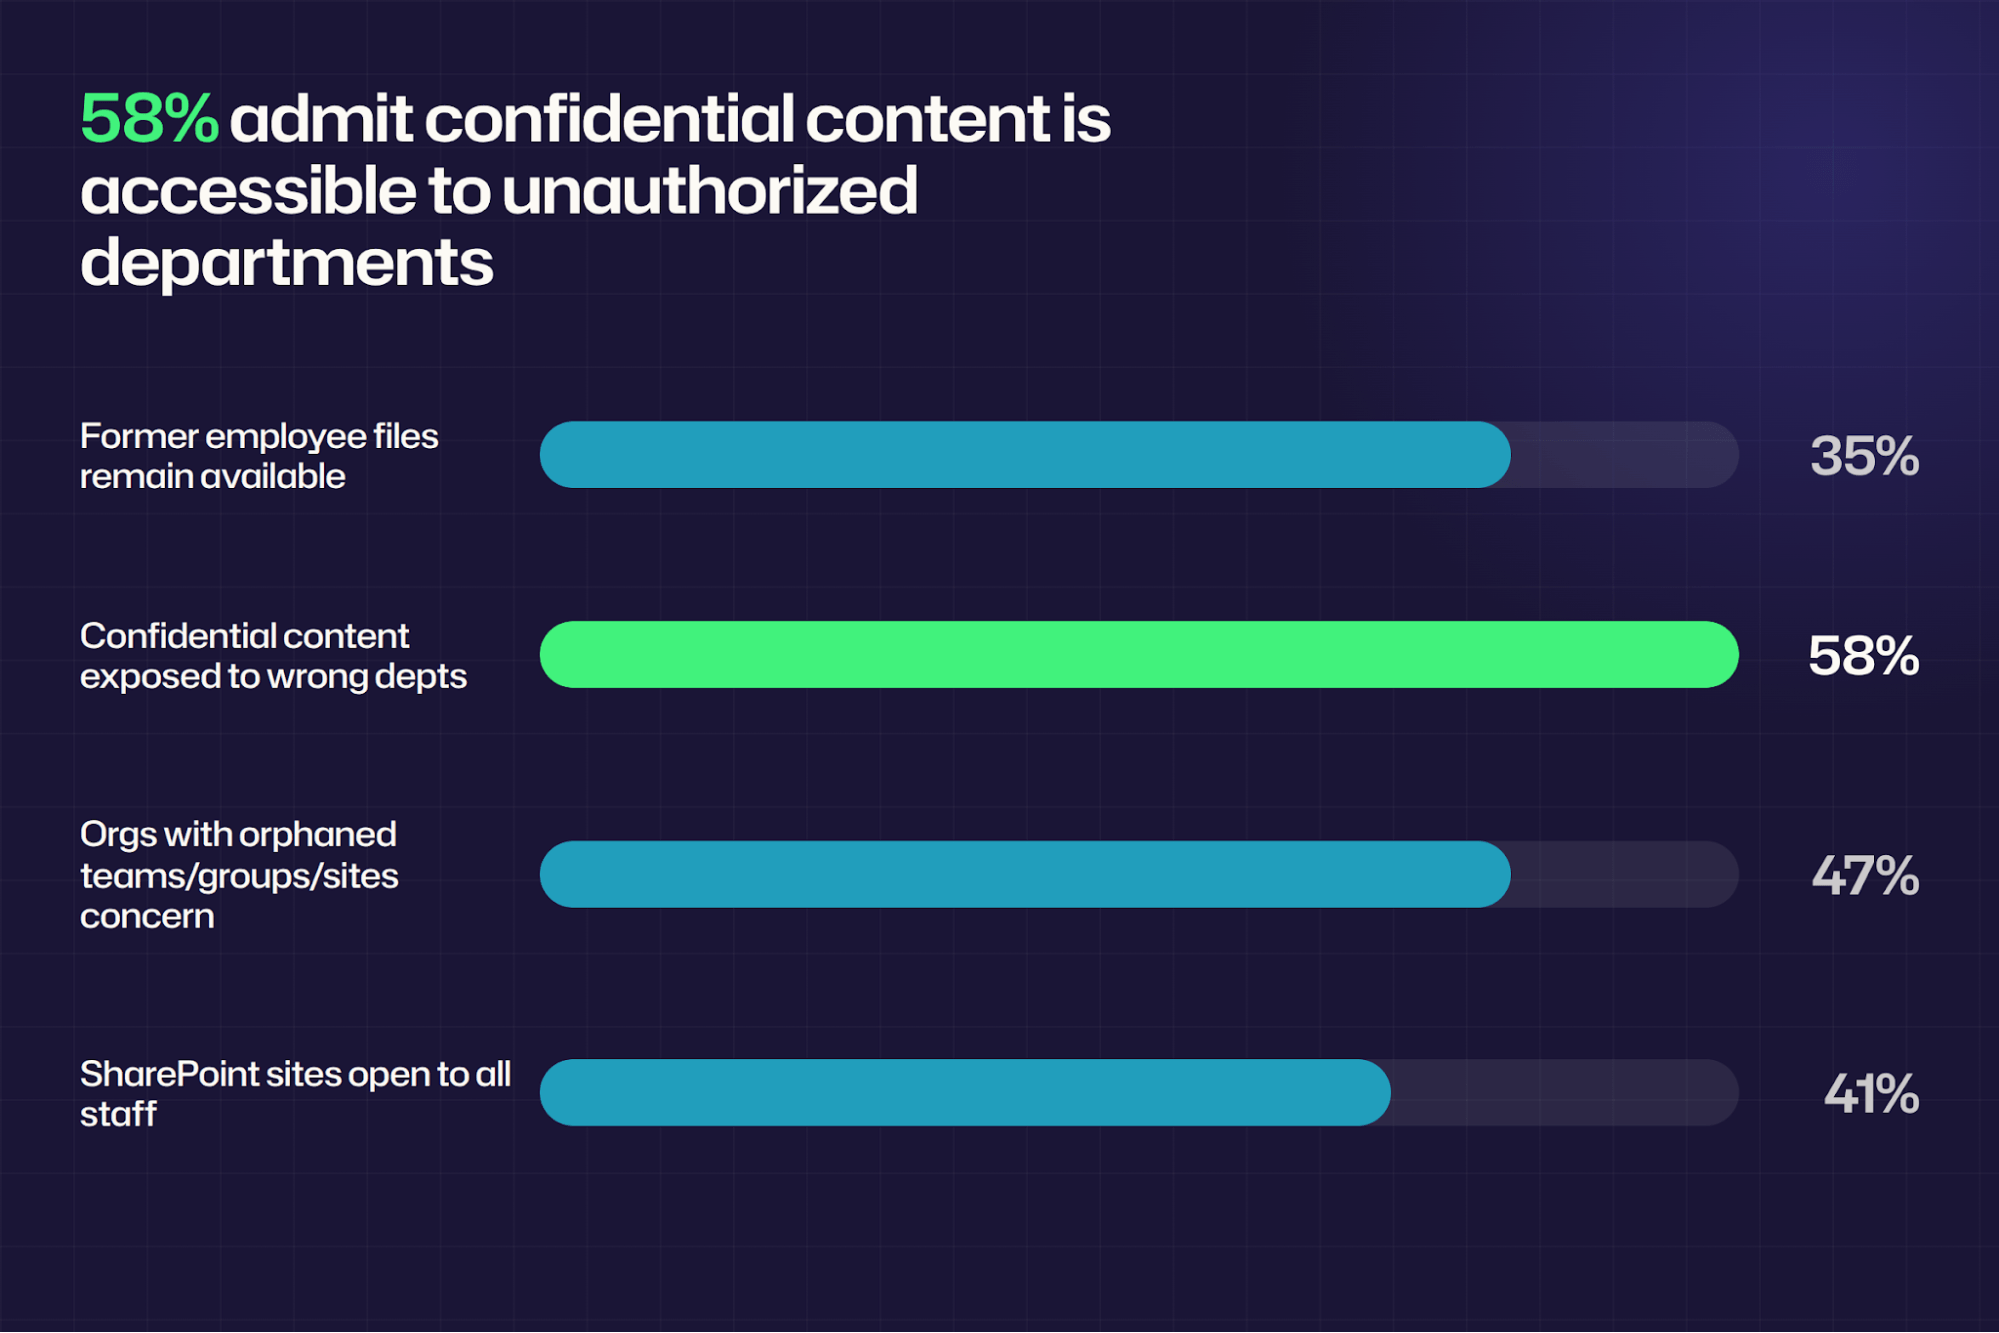
접근 권한을 관리할 소유자가 없으면 그룹 구성원과 권한 부여가 쌓일 수 있습니다. 상업용 Syskit M365 거버넌스 현황 보고서 2026에 따르면 보안 의사 결정자의 58%가 기밀 콘텐츠가 접근해서는 안 되는 부서에 노출된다고 인정했습니다.
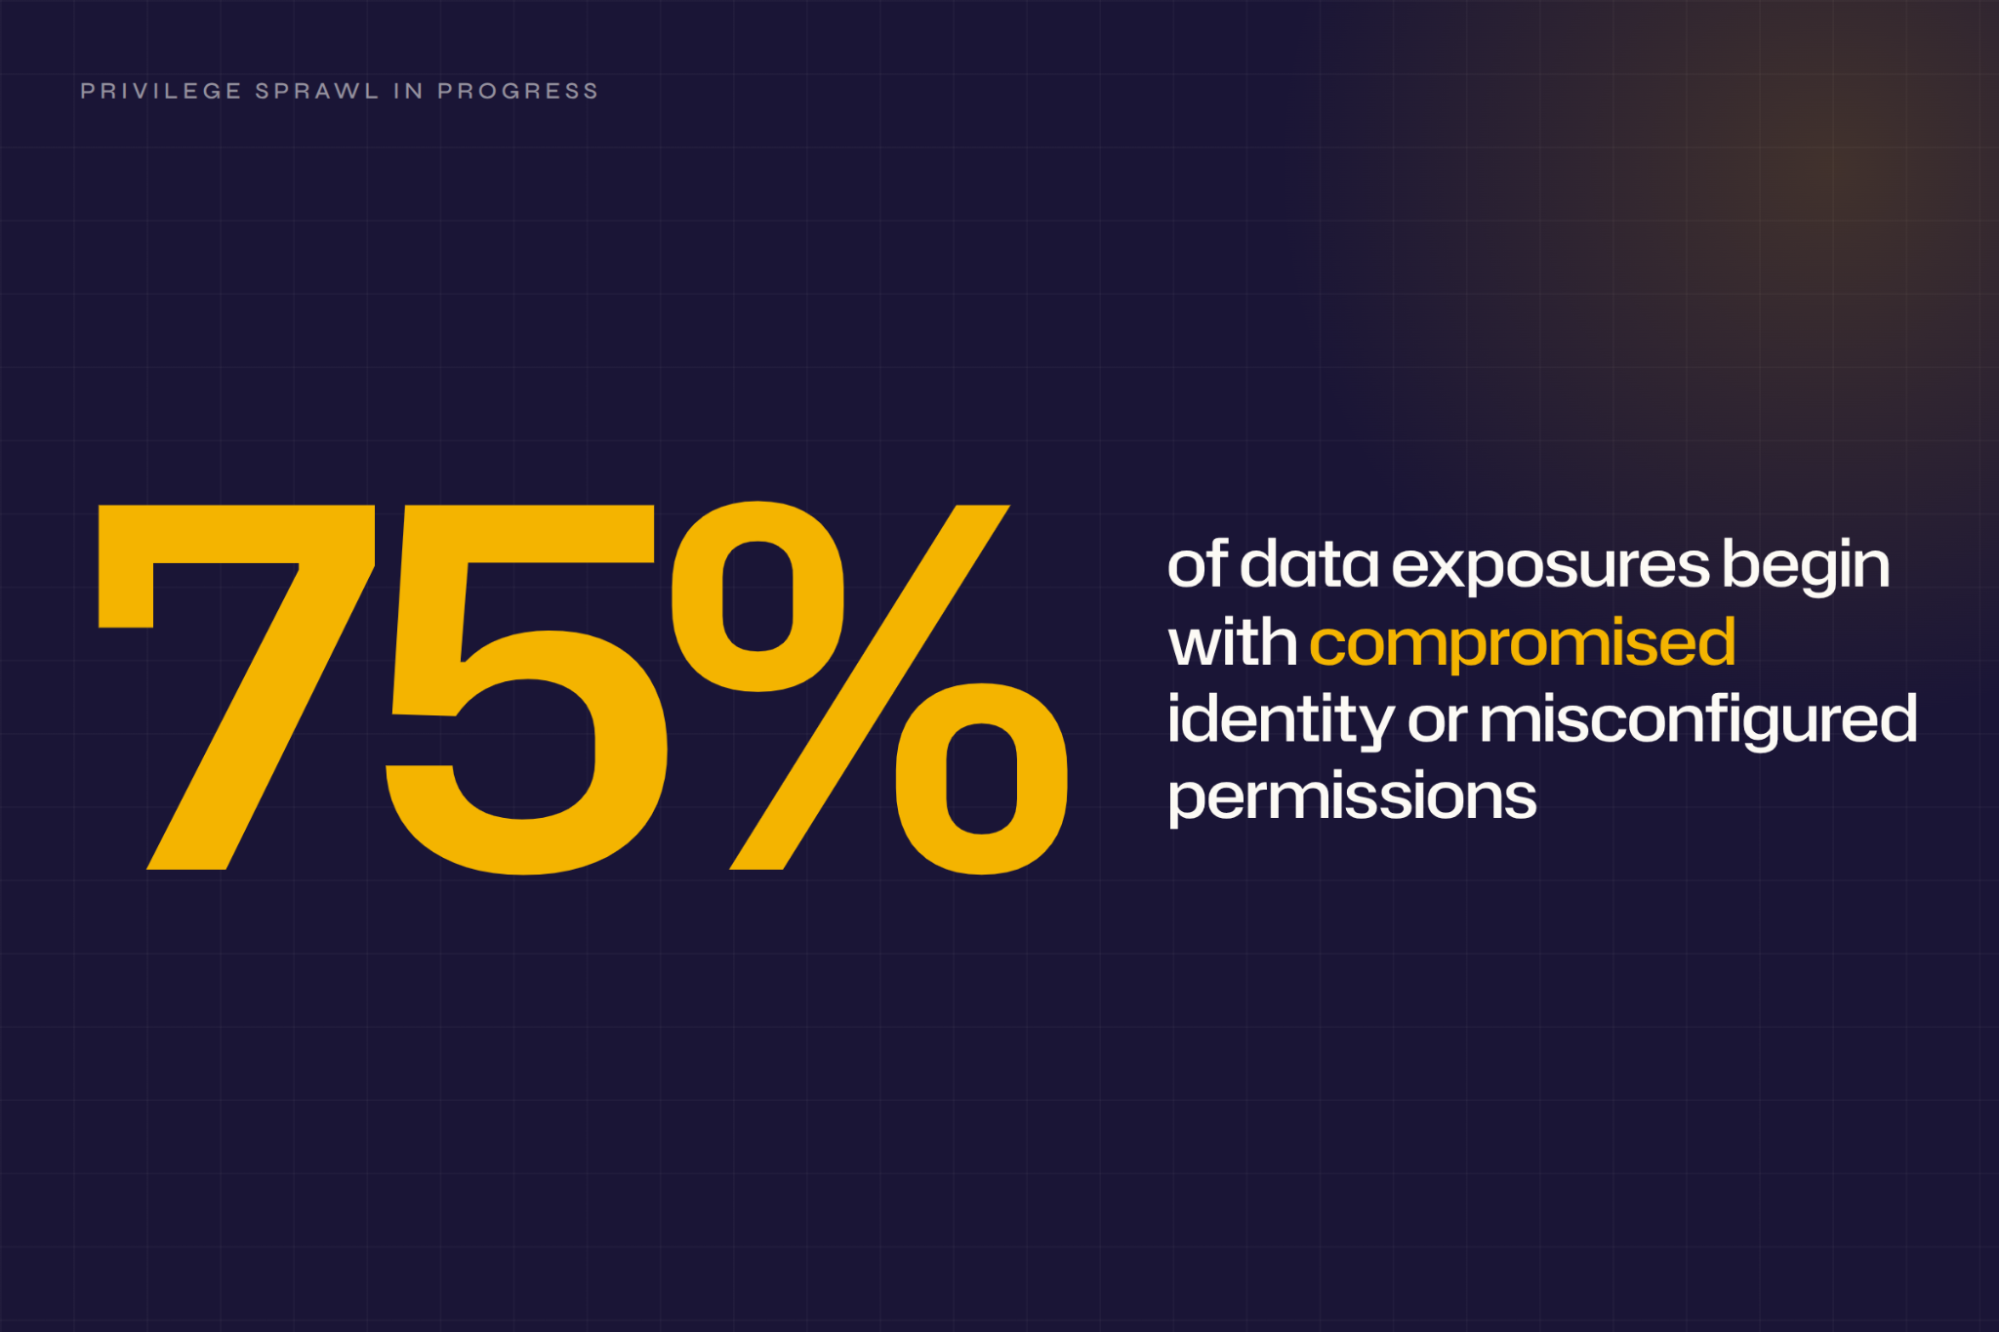
Netwrix 2026 데이터 및 신원 보안 보고서에 따르면, 사고 기반 데이터 노출의 75%가 손상된 신원 또는 잘못 구성된 권한에서 시작되며, Verizon 2026 데이터 유출 조사 보고서에서는 약한 비밀번호 및 권한 구성 오류 문제의 절반을 해결하는 데 거의 8개월이 걸린다고 합니다. 지속적인 접근 가시성은 팀이 감사 예외나 지속적인 보안 취약점이 되기 전에 이러한 문제를 수정하는 데 도움을 줍니다.
프로토콜 경로는 승인된 정문 제어를 우회합니다
스토어는 하나의 관리된 진입 경로와 여러 개의 nobody 목록을 가질 수 있습니다. 예를 들어, 영상 저장 및 통신 시스템(PACS)은 웹 뷰어에 비밀번호를 설정할 수 있지만, 디지털 영상 및 통신 의학(DICOM) 서비스는 프로토콜 포트에서 계속 응답합니다.
트렌드의 2026년 5월 연구에서는 인터넷에서 접근 가능한 3,627개의 DICOM 영상 서버를 발견했으며, 99.56%가 Application Entity (AE) 제목 검증 없이 연결을 허용했습니다.
같은 구분이 Server Message Block(SMB)을 통해 접근 가능한 파일 공유와 웹 포털, 그리고 직접 포트나 API 접근이 가능한 데이터베이스 및 스토리지 버킷에서도 나타납니다. 소유권과 검토는 누군가가 목록을 알 수 있는 경로에만 적용됩니다.
준수 및 감사 결과는 관리되지 않는 매장에 먼저 도착합니다
소유자가 지정되지 않은 자산 등록부는 NIST CM-8(4)를 충족하지 못합니다. 해당 통제는 책임자와 담당자를 식별해야 하기 때문입니다. System and Organization Controls (SOC) 2 유형 2 심사에서 감사자는 CC6.3에 따라 정기적인 접근 검토를 테스트합니다. 누락된 증거는 통제 테스트 섹션에서 예외로 나타나 감사 의견에 반영됩니다.
Deer Oaks Behavioral Health는 중단된 환자 포털로 인해 전자 보호 건강 정보(ePHI)가 공개적으로 접근 가능해진 후 합의를 이루었으며, 시민권 사무국(OCR)은 "조직 내 ePHI 위치를 식별하지 못함"과 "정보 시스템 활동의 정기적 검토 실패"를 지적했습니다.
집행 조치는 약한 재고 및 검토 통제가 민감한 시스템을 노출시킬 수 있음을 보여줍니다. 명확한 소유권과 검토 증거는 감사 준비 노력을 줄이고 책임성을 방어 가능하게 만듭니다.
관리되지 않는 데이터 저장소를 관리 체계로 전환하는 반복 가능한 방법
아래의 모든 단계는 IT가 이미 알고 있는 매장에 적용되므로 작업은 소유권에서 시작됩니다.
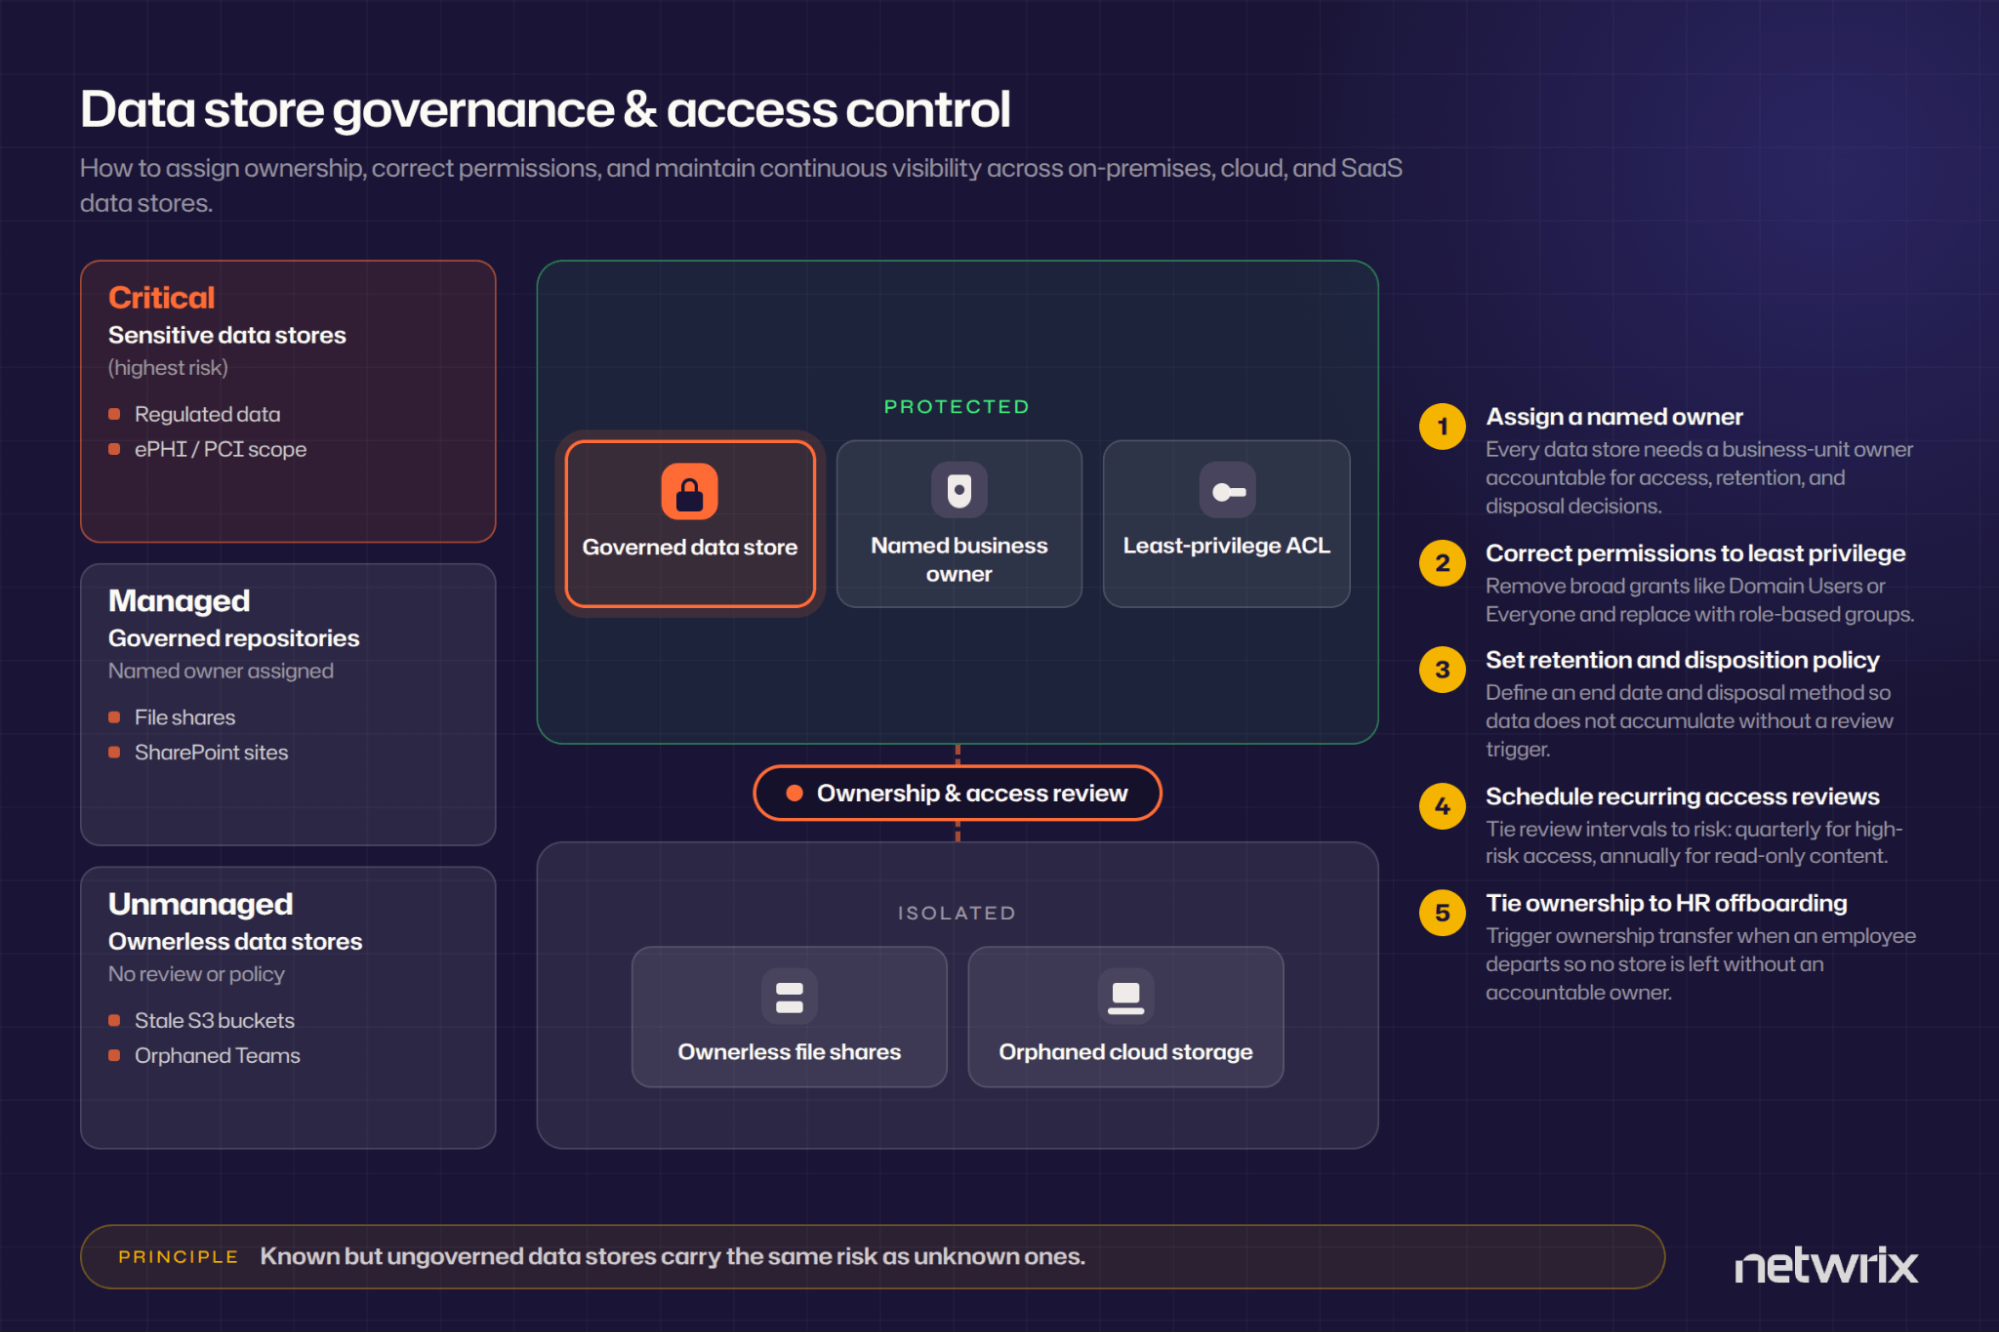
1. 알려진 모든 데이터 저장소를 목록화하고 현재 지정된 이름 있는 소유자가 없는 저장소를 표시합니다
각 항목에 대한 기록 소유자, 관리자, 분류, 위치, 보존 규칙 및 최종 검토 날짜; CIS Controls v8는 데이터 민감도, 데이터 소유자, 처리, 보존 한도 및 폐기 요구 사항을 다루는 문서화된 데이터 관리 프로세스를 요구합니다. 비활성화된 계정이나 일반 IT 그룹으로 연결되는 소유자 필드는 빈 값으로 처리하세요.
2. 매장을 사용하는 사업부에서 책임자를 지정하세요
ISACA는 명확히 말합니다: "IT 기능은 데이터를 처리하고 저장하며 백업하고 기타 서비스를 수행할 수 있지만, 데이터의 소유자는 아닙니다." 소유자는 누가 데이터에 접근할 수 있는지 결정하고 폐기를 승인합니다; IT는 관리자의 역할을 유지합니다. 두 역할을 분리하여 책임과 의무가 한 사람에게 집중되지 않도록 하십시오.
3. 각 매장에 대한 접근 권한을 검토하고 최소 권한으로 수정하세요
데이터 접근 검토는 중첩된 그룹 멤버십을 제거하기 전에 해결해야 합니다. 사용자의 실제 접근 권한은 종종 여러 그룹을 통해 발생하기 때문입니다.
Microsoft는 Microsoft Entra ID 액세스 검토 후에도 중첩된 멤버십이 유지되어 사용자가 검토된 리소스에 계속 액세스할 수 있음을 문서화합니다. Windows 공유에서는 Everyone 그룹을 제거하고 역할 기반 그룹으로 교체하세요. SharePoint Online에서는 "Everyone except external users" 노출을 제거하고 Anyone 링크를 삭제하세요. Microsoft는 이들이 부여하는 액세스를 감사할 수 없습니다.
검토를 마치기 전에 웹 포털, SMB, NFS, FTP, 데이터베이스 포트, 스토리지 API, 공유 링크 등 스토어에 접근하는 모든 경로를 나열하고 각 경로에 동일한 접근 규칙을 적용하세요. 웹 프런트엔드의 제어는 이를 우회하는 프로토콜 경로를 포함하지 않습니다.
4. 명확한 종료일이 있는 보존 및 폐기 정책을 설정하세요
NIST SP 800-53 개정판 5는 전체 정보 수명 주기를 다루며 보존 기간 후 조직이 정의한 폐기 방법을 요구합니다. Microsoft 365 콘텐츠의 경우 폐기 검토가 필요할 때 보존 라벨을 사용하세요. 왜냐하면 보존 정책이 폐기 검토를 제한하기 때문입니다. Microsoft Purview 보존 정책은 파일 공유를 제외하므로 기존 공유는 별도의 메커니즘이 필요합니다. 삭제 전 법적 보류를 확인하세요.
5. 각 매장에 대해 정기적인 검토 주기를 예약하세요
간격을 위험에 맞추세요: PCI DSS v4.0 요구사항 7.2.4는 모든 계정을 최소 6개월마다 검토하도록 규정하며, ISACA는 "고위험 거래 접근은 분기별, 읽기 전용 접근은 연간" 위험 기반 주기를 권장합니다. 자산 등록부에 다음 검토일을 기록하여 주기가 설정자와 상관없이 유지되도록 하세요.
이 단계들은 감사자를 위한 반복 가능한 증거를 만들고, 수동 접근 분석을 줄이며, 데이터 보안 태세를 강화합니다.
관리되지 않는 데이터 저장소가 가장 빠르게 쌓이는 곳
일반적인 축적 지점은 오래된 콘텐츠, 지속적인 접근, 약한 소유 기록을 결합합니다.
- 해체된 팀에 연결된 레거시 파일 공유: Komprise는 대부분 기업 데이터의 60~70%가 1년 이상 접근되지 않아 오래된 데이터가 자동 검토 알림 없이 그대로 방치된다고 추정합니다.
- 일회성 프로젝트를 위해 생성된 SharePoint 사이트: 상업용 Syskit State of M365 Governance Report 2026에 따르면 47%의 조직이 고아 팀, 그룹, 사이트를 주요 문제로 인식하며 41%는 SharePoint 사이트를 모든 직원이 제한 없이 접근할 수 있도록 둡니다. Microsoft의 비활성 사이트 정책이 이를 감지할 수 있지만 SharePoint 사이트 관리 애드온 또는 Microsoft 365 Copilot 라이선스가 필요합니다.
- 완료된 마이그레이션 후 남겨진 클라우드 저장소: 버려진 저장소가 계속 접근 가능: watchTowr가 버려진 아마존 S3 버킷을 발견했습니다 여전히 요청을 받고 있습니다 정부 기관, 은행 및 대기업으로부터.
- 프로젝트 종료 후에도 활성 상태로 남아 있는 공유 사서함 및 Teams 채널: Microsoft는 조직 구성원이 없는 공유 채널은 "소유자가 없는 상태로 남아" Teams 관리자가 수동으로 채널 소유자를 지정해야 한다고 명시합니다. 공유 사서함은 더 큰 가시성 격차를 만듭니다: 사서함 사용 보고서 "는 사용자 사서함과 독립적인 활동이 없기 때문에 공유 사서함 수만 표시합니다."
이 환경들은 비활성화만으로는 접근 권한 제거나 책임 소재 확립이 되지 않으므로, 수명 주기 이벤트와 연계된 소유권 확인이 필요합니다.
관리되는 데이터 저장소가 다시 관리되지 않도록 하는 방법
라이프사이클 제어는 사람, 역할 및 비즈니스 요구 사항이 변경될 때 소유권을 유지합니다.
프로비저닝 시 명확한 비즈니스 소유자 지정 필수
ISACA는 프로비저닝 시 소유권을 권장합니다: “수집되거나 생성된 데이터의 소유권 문서는 사후에 처리하지 않도록 계획 단계에서 다뤄져야 합니다.” SharePoint Online에서는 사이트 소유권 정책이 최소 소유자 수를 설정할 수 있으며, 최소값을 2로 설정하면 소유자가 한 명인 사이트가 0이 되기 전에 수정 대상으로 표시됩니다.
데이터 소유 기록을 인사(HR) 퇴사 절차와 연결하세요
NIST SP 800-53 AC-2는 퇴사 알림: "사용자가 해고되거나 전출될 때 [조직이 정한 기간 내에] 계정 관리자에게 알립니다."
Microsoft Entra ID 거버넌스 수명 주기 워크플로우는 employeeLeaveDateTime 속성에서 트리거됩니다. 이 속성은 Workday 또는 SAP SuccessFactors에서 가져옵니다. 미리 정의된 퇴사자 작업은 그룹 및 Teams 멤버십을 제거합니다. 워크플로우를 퇴사자가 소유한 모든 매장의 자산 등록부를 조회하는 소유권 이전 단계와 연결하세요.
고정된 일정에 따라 접근 검토를 실행하고 이벤트 트리거를 추가하세요
ISACA는 또한 이벤트 발생 인증을 권장합니다. 이는 신원 시스템이 역할 또는 권한 변경을 감지할 때 적용되며, 변경되지 않은 항목에 대해서는 고정 간격 인증이 함께 이루어집니다. 결과와 날짜를 주의 깊게 살펴보세요. 검토 요청이 많으면 피로와 체계적인 형식적 승인으로 이어질 수 있습니다.
연속 두 번의 실패한 검토를 폐기 트리거로 간주하세요
승인된 검토자가 반복적으로 없는 스토어는 더 이상 정당한 비즈니스 근거가 없을 수 있습니다. 마이크로소프트의 비활성 사이트 정책은 다음 단계를 따릅니다: 매월 3회 알림 후, 설정된 읽기 전용 기간에 따라 3, 6, 9 또는 12개월 동안 읽기 전용 모드, 이후 보관 처리.
이러한 통제는 소유권을 지속 가능한 운영 프로세스로 전환하고, 반복적인 수정 작업을 줄이며, 지속적인 거버넌스를 통해 사이버 복원력을 강화합니다.
Netwrix Access Analyzer가 데이터 저장소를 적극적으로 소유하는 방법
데이터 접근 거버넌스는 저장소 소유권, 유효 권한 및 반복 인증을 하나의 워크플로우로 연결합니다. Netwrix Access Analyzer는 지원되는 데이터 소스 전반의 예상 소유권과 유효 접근을 분석하는 엔터프라이즈 데이터 접근 거버넌스 제품입니다. 위의 세 단계를 직접 지원합니다.
소유자가 지정되지 않은 모든 매장 표시
레거시 공유의 소유자를 찾는 것은 종종 활동 로그를 추측하는 것을 의미합니다. Access Analyzer는 실제 사용 패턴을 기반으로 한 순위별 후보자 목록으로 추측을 대체합니다.
- Windows 및 NAS 공유에 대해 가능한 소유자를 콘텐츠 소유권, 관리 활동, 접근 빈도를 가중 점수로 평가합니다
- Netwrix Activity Monitor 이벤트에서 공유 감사 보고서의 예상 소유자 카드에 내용을 채웁니다
- SP_ProbableOwner 작업을 통해 SharePoint 리소스의 가장 가능성 높은 소유자를 보고합니다
- 알려진 지분에 대한 소유 후보를 표시하여 팀이 현재 소유자가 없을 수 있는 매장을 우선순위로 둘 수 있게 합니다
Windows 및 NAS 파일 시스템의 경우, 방법의 첫 단계는 모든 활동 기록을 수동으로 추적하지 않고도 소유자를 지정하기 위해 이 상시 보고서에 의존할 수 있습니다.
사용자가 실제로 보유한 것에 대한 올바른 접근
원시 ACL은 중첩된 그룹 멤버십이 실제 접근 경로를 숨기기 때문에 누가 파일에 실제로 접근할 수 있는지 잘 반영하지 않습니다. Access Analyzer는 이 체인을 해결하여 수정이 실제 권한을 목표로 하도록 합니다.
- 모든 사용자 또는 도메인 사용자가 직접 또는 중첩 그룹을 통해 폴더에 접근할 수 있을 때 해당 폴더를 열린 상태로 간주합니다
- 테넌트에 완료된 ID 동기화가 있을 때 효과적인 권한 계산 중 Microsoft Entra ID 그룹 멤버십을 확장합니다
- 사용자가 실제로 가진 접근 권한을 보여주며, 원시 ACL 항목이 아닙니다
- 비즈니스 소유자에게 최소 권한 결정에 대한 확실한 증거를 제공합니다
방법의 세 번째 단계는 권한 목록 대신 실제 접근 권한을 기준으로 하여, 수동으로 권한별 검토하는 것을 더 명확한 수정 목표로 대체합니다.
검토 주기를 유지하세요
검토 프로그램은 비즈니스 소유자가 관리 콘솔과 씨름하지 않고 행동할 수 있을 때만 효과적입니다. Access Analyzer는 데이터를 가장 잘 아는 사람에게 결정을 전달하고 결과를 기록합니다.
- 각 매장을 이해하는 데이터 및 애플리케이션 소유자에게 검토 작업을 할당합니다
- 관리자는 권장 변경 사항을 접근 정보 센터를 통해 승인, 거부 또는 연기합니다
- 사용자 및 그룹 접근 권한을 승인하거나 취소하는 예약된 자동화된 접근 검토 캠페인을 지원합니다
- 감사 준비 시간을 단축하는 의사결정 기록을 보존합니다
이 제어들은 감사 간격이 끊기지 않도록 유지하며 SOC 2 CC6.3 및 PCI DSS 요구사항 7.2.4 같은 프레임워크에서 감사자가 요구하는 증거를 제공합니다.
아무도 소유하지 않은 가게부터 시작하세요
책임자가 확인되지 않은 저장소를 우선시하세요. 액세스 이탈은 누군가 책임을 질 때까지 계속됩니다. 데이터 민감도, 효과적인 액세스 범위, 비활성 기간, 규제 범위에 따라 순위를 매기고 추가 투자를 위해 소유권 결정을 요구하세요. Amazon S3와 Azure Blob 스토리지를 포함하는 하이브리드 환경의 경우, Netwrix DSPM는 지원되는 온프레미스 및 클라우드 소스 전반에 데이터 보안 태세 관리(DSPM) 범위를 확장합니다.
데모 요청하여 Netwrix Access Analyzer가 소유자가 없는 저장소를 찾고, 민감도와 실제 접근 권한에 따라 순위를 매기며, 소유권 및 접근 권한 검토를 최신 상태로 유지하는 방법을 확인하세요.
비관리형 데이터 저장소에 대한 자주 묻는 질문
공유하기
더 알아보기
저자 소개
