
자동화된 사용자 계정 옵션과 운영 방식에 대한 종합적인 고찰
Aug 25, 2025
수동 계정 프로비저닝은 오류가 발생하기 쉽고 확장성이 없습니다. 자동화된 사용자 계정 관리는 온보딩과 오프보딩 속도를 높이고, 최소 권한을 적용하며, 준수를 위한 감사 추적(로그)을 유지합니다. 가장 좋은 도구는 HR 및 클라우드 디렉터리와 통합되고, Zero Trust 및 Zero Trust MFA를 지원하며, IT와 사용자 모두에게 셀프 서비스 기능을 제공해 보안과 생산성 모두를 향상시킵니다.
조직의 각 구성원은 데이터, 애플리케이션, 서버, 클라우드 서비스 및 기타 리소스에 액세스하기 위해 사용자 계정이 필요합니다. 계정이 몇 개에 불과하다면 수동 프로세스를 통해 계정의 라이프사이클 전반에 걸쳐 생성하고, 보안 조치를 적용하며, 거버넌스를 수행할 수 있을지도 모릅니다.
하지만 수작업 프로세스는 사람의 실수에 매우 취약하며, 가장 작은 규모의 비즈니스를 제외한 대부분의 조직 요구를 충족하도록 확장하기 어렵습니다. 대신 대부분의 조직에는 자동화된 사용자 관리 도구가 필요합니다. 올바른 솔루션을 선택하면 조직은 강력한 보안, 규제 준수, 사용자 및 IT 팀의 생산성에 필요한 효율성과 정확성을 확보할 수 있습니다.
이 문서는 자동화된 사용자 계정 관리의 이점을 설명하고, 도구에서 확인해야 할 핵심 기능을 자세히 안내하며, 시장에서 사용 가능한 최고의 솔루션들을 살펴봅니다. 또한 사용자 계정 관리의 모범 사례를 검토하고, 탄탄한 전략을 실행하는 데 도움이 되는 지침도 제공합니다.
엄선한 관련 콘텐츠:
자동화된 사용자 계정 관리의 이점
자동화된 계정 관리는 다음을 포함하여 여러 가지 이점을 제공합니다.
시간 및 리소스 최적화
사용자 계정 관리 프로세스를 자동화하면 계정의 라이프사이클 전반에 걸쳐 사용자 계정을 처리하는 데 필요한 시간과 리소스를 크게 줄일 수 있습니다:
- 온보딩 — 자동화를 통해 신규 직원, 계약직 및 기타 사용자가 필요한 시스템과 애플리케이션에 빠르게 액세스할 수 있어, 첫날부터 생산성을 발휘할 수 있도록 신속한 온보딩을 지원합니다.
- 역할 변경 — 자동화된 사용자 계정 관리 도구는 또한 사용자가 새로운 역할이나 책임을 수행하는 데 필요한 액세스를 신속하게 부여받을 수 있도록 돕고, 더 이상 필요하지 않은 액세스는 즉시 제거되도록 지원합니다.
- 오프보딩 — 조직을 떠나는 개인의 경우, 해당 도구가 연결된 사용자 계정을 자동으로 비활성화하거나 삭제할 수 있습니다.
강화된 보안 및 컴플라이언스
사용자 계정 관리를 자동화하면 보안 수준을 높이고 규제 요구사항을 준수하는 데도 도움이 됩니다. 특히 모든 사용자와 시스템에 대해 액세스 정책이 일관되게 적용되도록 보장하고, 계정 활동에 대한 자세한 감사 로그(감사 추적)가 나중에 사용할 수 있도록 자동으로 유지되도록 할 수 있습니다.
간소화된 사용자 경험
자동화는 다음과 같은 기능을 통해 사용자 경험을 향상시킬 수도 있습니다.
- 셀프 서비스 기능 — 사용자는 헬프데스크 티켓의 답답함과 지연 없이, 스스로 비밀번호를 재설정하거나 필요한 리소스에 대한 액세스를 요청할 수 있습니다.
- Single sign-on (SSO) — 한 세트의 자격 증명으로 여러 애플리케이션에 접근할 수 있게 해 비밀번호 피로도를 줄이고 생산성을 높입니다.
- 더 빠른 액세스 프로비저닝 — 자동 프로비저닝을 통해 사용자는 새 계정이나 신규 액세스 권한이 설정되기를 기다리는 데 드는 시간을 줄일 수 있습니다.
사용자 계정 관리 도구의 주요 기능
핵심 기능
사용자 계정 관리 도구를 평가할 때 다음의 필수 기능이 있는지 반드시 확인하세요:
- 광범위한 플랫폼 지원 — 선택하는 도구는 의존하는 시스템을 지원해야 하며, 향후 요구사항을 충족할 수 있도록 유연해야 합니다. 예를 들어, 오늘날 대부분의 조직은 Active Directory (AD)와 Entra ID(이전 Azure AD)를 모두 사용하므로, 하이브리드 환경 전반에 걸쳐 중앙 집중식 사용자 계정 관리와 일관된 보안 정책을 포함하는 도구가 필요합니다.
- Identity management — 계정 관리 프로세스를 자동화하면 조직이 적절한 디지털 신원(Identity) 세트를 정확히 보유하고 있음을 보장하는 데 도움이 되며, 그 결과 무단 액세스 위험이 줄어듭니다.
- Access management — 자동화는 principle of least privilege 를 적용하기를 더 쉽게 만듭니다. 이 원칙은 각 사용자에게 업무를 수행하는 데 필요한 접근 권한만 정확히 부여하고, 불필요한 권한은 부여하지 않아야 한다는 것을 요구합니다. 이러한 목표를 달성하기 위해 최신 솔루션은 사용자에게 권한을 직접 할당하는 대신 역할 기반 액세스 제어(Role-Based Access Control, RBAC)를 사용합니다. RBAC에서는 조직이 직무 역할(예: Helpdesk Technician, Sales Rep)에 해당하는 역할 세트를 만들고, 각 역할에 해당하는 액세스 권한을 부여한 다음, 각 사용자에게 적절한 역할을 할당합니다.
- 구성(설정) 분석 — 좋은 도구는 사용자 구성과 권한도 함께 분석하여 과도한 권한이나 사용하지 않는 계정과 같은 취약점을 식별합니다.
- 실시간 모니터링 — 올바른 자동화된 계정 관리 솔루션은 사용자 권한의 변경 사항을 추적하고, 접근 행위를 모니터링하여 개인이 자신의 역할을 수행하는 데 필요한 권한만 보유하도록 하는 데 도움이 됩니다. 예를 들어, 비정상적인 로그인 시도나 역할 변경을 신속하게 감지하면 잠재적 위협에 대해 즉각적으로 대응할 수 있습니다.
- 컴플라이언스 기능 — 계정 관리 도구는 조직이 GDPR 같은 데이터 보호 법률, PCI DSS 같은 결제 카드 표준, HIPAA 같은 의료 정보의 개인정보 보호 및 보안 규정의 요구 사항을 충족하고 이를 입증하는 데 도움이 될 수 있습니다. 자세한 감사 추적을 자동으로 유지하고 맞춤형 보고서를 제공하는 솔루션을 찾으세요.
떠오르는 트렌드
장기적으로 투자 대비 가치를 제공할 수 있도록, 평가하는 솔루션에서 아래와 같은 최신 기능도 함께 살펴보세요:
- Zero Trust 지원 — Zero Trust 보안 모델은 로컬 네트워크 내에 존재하더라도 사용자, 장치 또는 네트워크가 자동으로 신뢰되면 안 된다고 요구합니다. 대신 액세스가 허용되기 전에 모든 액세스 요청은 철저하게 인증, 권한 부여 및 암호화되어야 합니다. 또한 Zero Trust는 위협을 신속하게 탐지하고 대응할 수 있도록 사용자 활동, 네트워크 활동, 시스템 동작을 지속적으로 모니터링하고 분석할 것을 요구합니다.
- 패스워드리스 인증 — 패스워드리스 인증은 기존의 전통적인 비밀번호를 없애고 생체 인식, 하드웨어 토큰, 문자·이메일 또는 인증 앱을 통해 전송되는 일회성 비밀번호 같은 옵션을 사용합니다. 이 방식은 약하거나 유출된 비밀번호와 관련된 심각한 위험을 제거함으로써 보안을 강화하고, 복잡한 비밀번호를 기억할 필요가 없어져 사용자 경험을 향상시키며, 비밀번호 재설정 요청을 포함한 비밀번호 관리 부담을 줄여 IT 지원 비용을 절감합니다. 다만 도입에는 기존 인프라와 사용자 행동에 대해 상당한 변경이 필요할 수 있습니다.
- AI 및 머신러닝(ML) — 최신 솔루션은 AI와 ML을 활용해 사용자 역할과 행동 패턴을 더 정확하게 분석하고, 계정 생성을 자동화하며, 과거 데이터에 기반해 액세스 요구 사항을 예측함으로써 사용자들이 첫날부터 적절한 권한을 갖도록 돕습니다. AI와 ML을 통해 사용자 행동의 정확한 기준선을 설정하고, 비정상적인 로그인 활동, 액세스 시도 또는 데이터 전송과 같은 의심스러운 편차를 포착하며, 위협 대응 프로토콜을 자동으로 시작합니다.
주요 사용자 계정 관리 도구의 자세한 비교
현재 시장에는 다양한 사용자 계정 관리 소프트웨어 솔루션이 있습니다. 아래에는 고려해 볼 만한 인기 솔루션 일부에 대한 간단한 설명을 정리했습니다.
Netwrix Directory Manager
Netwrix Directory Manager 는 온프레미스 AD 도메인, 클라우드 환경 또는 하이브리드 생태계 전반에서 보안, 컴플라이언스 및 생산성을 강화하기 위해 사용자와 그룹 관리를 자동화합니다. 다음과 같은 기능을 제공합니다:
- AD 그룹의 자동 생성, 수정 및 삭제
- 온프레미스 AD, Entra ID 및 HR 데이터베이스를 연결하여 최신 상태로 유지하고 종합적인 Identity Management를 가능하게 합니다
- 사용자가 자신의 정보를 업데이트하고 액세스를 요청할 수 있는 셀프서비스 포털
- 역할 기반 액세스 제어
- 비활성 또는 더 이상 사용되지 않는 사용자 계정 및 그룹을 식별하고 처리
- 정기적인 사용자 액세스 검토를 통해 직원이 현재 역할에 필요한 권한만 보유하도록 보장합니다
SolarWinds Access Rights Manager
SolarWinds Access Rights Manager는 Active Directory 또는 Entra ID 환경 전반에서 조직의 사용자 액세스를 관리할 수 있도록 돕는 통합 플랫폼입니다. 특히 다음과 같습니다:
- 사전 정의된 템플릿을 기반으로 사용자 계정을 생성하고 삭제하는 프로세스를 간소화합니다
- 사용자 권한 및 그룹 멤버십의 변경 사항을 실시간으로 추적합니다
- 사용자 역할에 기반한 액세스 권한의 생성 및 관리를 가능하게 합니다
- 사용자 액세스 권한, 그룹 멤버십 및 권한 변경 사항에 대한 자세한 보고서를 생성하여 컴플라이언스 노력을 간소화합니다
- 사용자 권한의 출처를 추적하여 불필요하거나 중복된 권한을 식별합니다
ManageEngine ADManager Plus
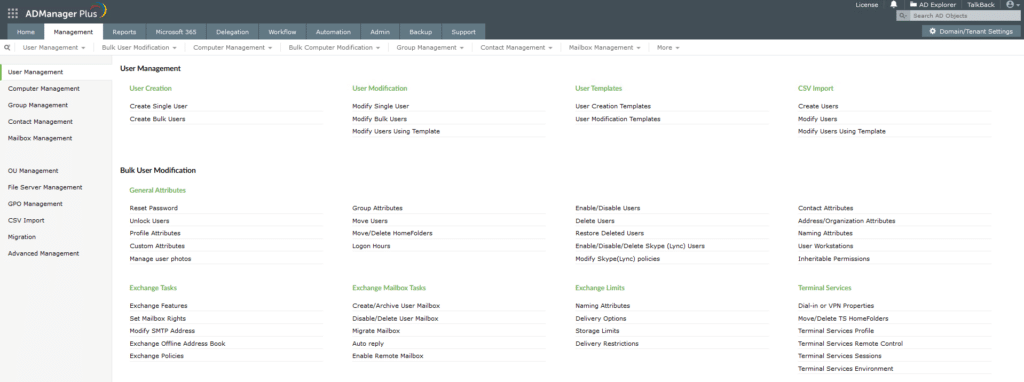
ADManager는 Active Directory, Exchange, Microsoft 365, G Suite와 같은 다양한 플랫폼에서 사용자 계정을 생성, 수정 및 삭제하는 작업을 지원합니다. 또한 원격 사용자 관리도 지원합니다.
이 도구를 사용하면 다음을 할 수 있습니다:
- CSV 파일 또는 템플릿을 사용하여 사용자 계정을 대량으로 생성, 업데이트 또는 삭제
- PowerShell 스크립트를 사용해 작업을 예약하고 수작업을 줄이세요
- 사용하지 않는 사용자, 비밀번호 만료, 그룹 멤버십과 같은 주제에 대한 보고서를 손쉽게 생성할 수 있습니다.
무료 평가판을 통해 이 제품을 살펴보고, 귀하의 조직에 어떻게 적용되는지 확인할 수 있습니다. 아래는 다양한 관리 옵션을 보여주는 스크린샷입니다.
Okta
Okta는 유연한 사용자 계정 관리 기능을 제공하는 선도적인 클라우드 기반 Identity and Access Management 플랫폼입니다. 주요 기능은 다음과 같습니다.
- 연결된 시스템 전반에 걸친 자동 사용자 프로비저닝 및 프로비저닝 해제
- 사용자가 개인 정보를 업데이트하고 보안 설정을 관리하며 계정 활동을 확인할 수 있는 셀프서비스 포털
- 사용자가 동의(Consent) 기본 설정과 데이터 공유 옵션을 관리할 수 있도록 해주는 개인정보 보호 제어 기능
- 생체 인증 및 기타 비밀번호 없는 기술 지원
- 디렉터리를 Active Directory 또는 LDAP 같은 기존 사용자 디렉터리와 동기화
- 다양한 애플리케이션 전반에 걸친 SSO
- 고급 AI 및 ML 역량
JumpCloud
JumpCloud는 단일 인터페이스로 사용자 계정을 프로비저닝, 관리, 비프로비저닝(해제)할 수 있는 SaaS 솔루션입니다. 여러 디렉터리나 온프레미스 인프라가 필요 없게 해줍니다. JumpCloud:
- 클라우드 기반 및 기존(레거시) 애플리케이션 모두를 위해 LDAP, SAML, RADIUS 같은 인증 프로토콜을 지원합니다.
- Google Workspace 및 Microsoft 365와 통합됩니다.
- 다중 요소 인증(MFA)과 통합하여 사용자가 추가적인 인증 방법을 제공하도록 요구합니다.
- 세밀한 제어를 위해 특정 사용자 그룹 또는 애플리케이션에 맞게 조건부 액세스 정책을 조정할 수 있습니다.
- 위치, 기기 유형 또는 위험 수준과 같은 요인에 따라 사용자가 추가 인증 단계를 완료하도록 요구하는 규칙을 허용합니다
JumpCloud는 전용 고객이 되기 전에 직접 사용해 볼 수 있도록 무료 체험판을 제공합니다.
Oracle Identity Management
Oracle Identity Management는 조직이 사용자 신원을 효과적으로 관리하고 다양한 시스템 전반에서 액세스를 관리하는 데 도움을 줍니다. 예를 들어, 다음과 같은 기능을 제공합니다.
- 사용자 계정의 생성, 업데이트 및 삭제 프로세스를 자동화합니다
- 관리자 팀이 생성한 역할을 통해 사용자 권한을 관리할 수 있습니다
- HR 애플리케이션 또는 기존 디렉터리와 같은 권위 있는 소스에서 ID를 동기화할 수 있습니다
- 단일의 직관적인 인터페이스를 사용해 사용자 속성, 속성값, 역할 및 권한을 편집할 수 있습니다
- 시스템 내에서 발생하는 사용자 활동, 액세스 요청, 변경 사항을 추적하기 위한 보고 기능을 제공합니다
Oracle Identity Management는 수백만 사용자를 대상으로 확장하도록 설계되었으며 Oracle Cloud Infrastructure 및 애플리케이션과 원활하게 통합됩니다. 온프레미스 또는 Oracle Cloud Infrastructure (OCI) 인스턴스로 배포할 수 있습니다.
Windows 컴퓨터 관리 도구 (compmgmt.msc)
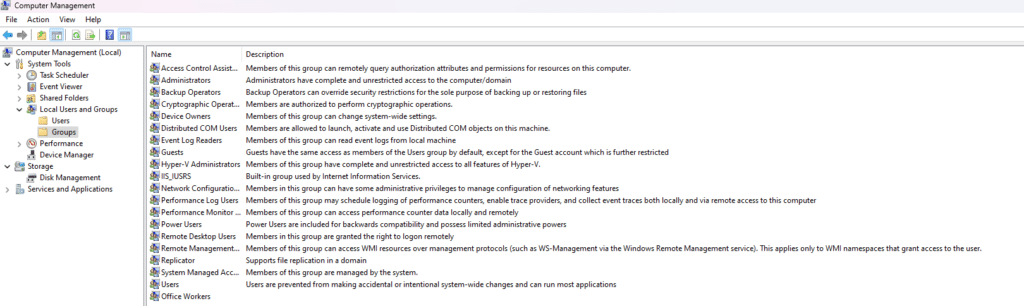
효율성과 정확성을 위해, 특히 규모가 큰 사용자 계정을 관리할 때는 앞에서 설명한 것과 같은 자동화 프로비저닝 도구를 사용하는 것이 좋습니다. 다만 Microsoft의 컴퓨터 관리 도구는 기본적인 Windows 사용자 관리 도구로 사용됩니다. 관리자는 로컬 사용자와 그룹을 만들고, 사용을 중지하며, 삭제할 수 있고, 비밀번호 재설정을 수행할 수도 있습니다. 아래 스크린샷은 Windows 11에서 컴퓨터 관리 도구에 기본으로 표시되는 그룹을 보여줍니다.
사용자 계정 관리 모범 사례
사용자 계정 관리에 대한 모범 사례를 도입하면, 사용자 생산성을 유지하면서도 강력한 사이버 보안을 확보할 수 있어 조직이 관리 업무를 간소화하는 데 도움이 됩니다.
- 사용자와 그룹에 대한 표준 명명 규칙을 적용하세요. 일관된 명명은 정확한 프로비저닝을 돕고, 보안과 생산성을 향상시킵니다.
- 최소 권한 원칙을 준수하기 위해 정기적인 감사를 수행하십시오. 사용자 액세스 권한에 대한 정기 감사는 개인이 현재 역할과 책임에 따라 적절한 권한을 보유하고 있는지 확인하는 데 필수이며, 준수 규정 및 업계 표준을 충족하는 데에도 중요합니다. 자동화 소프트웨어를 통해 이러한 검토를 수행하면 프로세스가 간소화되고 정확성을 확보하는 데 도움이 됩니다. 예를 들어 감사 로그를 분석하면 과도한 권한을 가진 계정을 식별하는 데 도움이 됩니다.
- 강력한 인증 방법을 적용하십시오. 오늘날에는 비밀번호를 손상(탈취)시키는 방법이 너무나 많기 때문에, 접근 인증을 단일 비밀번호에 의존하는 관행은 완전히 권장하지 않아야 합니다. 비밀번호 인증은 일회성 코드와 같은 추가 보안 계층을 제공하는 다중 요소 인증(멀티팩터 인증)으로 강화해야 합니다. 더 효과적인 접근 방식은 얼굴 인식이나 FIDO 키와 같은 기술을 활용하는 비밀번호 없는 인증입니다.
- 알림을 자동화하십시오. 실시간 알림은 실패한 로그인 시도 급증과 같은 의심스러운 활동을 관리자가 즉시 파악하고, 무단 액세스 시도 및 기타 위협에 대해 신속하게 대응할 수 있도록 돕습니다.
사용자 계정 관리 전략 수립
효과적인 사용자 계정 관리 전략을 도입하려면 다음의 핵심 조치를 수행해야 합니다:
조직의 요구 사항을 평가하세요
전략을 수립하는 첫 단계는 조직의 요구 사항을 평가하는 것입니다. 다음을 확인하세요:
- 핵심 이해관계자와 인터뷰를 진행하여 각자의 구체적인 요구 사항을 파악하고, 최종 사용자로부터 피드백을 받아 현재 계정 관리 프로세스에 대한 사용자 경험을 파악한 뒤 개선 방안이 무엇인지 질문하세요.
- 사용자 온보딩, 오프보딩, 권한 요청 및 비밀번호 관리에 대해 현재 사용 중인 도구와 프로세스를 목록으로 만드세요.
- 사용자 계정 관리 솔루션이 반드시 충족해야 하는 조직에 적용되는 모든 준수(컴플라이언스) 요구 사항을 나열하세요.
올바른 도구를 선택하세요
후보 솔루션 목록을 구성하고 각 제품의 역량을 평가하세요. 앞의 섹션에서는 널리 사용되는 도구와 찾아볼 기능에 대한 자세한 정보를 제공합니다. 또한 가격이 예산에 맞는지 확인하되, 라이선스 비용뿐 아니라 지속적으로 발생하는 비용도 고려해야 합니다. 예를 들어 사용이 더 쉬운 솔루션은 소중한 IT 팀의 시간을 절약해 줍니다. 솔루션 벤더에 요청하여, 귀사와 같은 조직에 대해 해당 제품이 제공한 가치를 입증하는 사용 사례를 제시하도록 하세요.
선택한 도구를 배포하고 구성하기
도구를 구매했다면 이제 배포를 진행할 차례입니다. 먼저 파일럿 그룹을 통해 새 시스템을 테스트한 다음, 단계적으로 도입하세요. 사용자 역할 권한을 구성할 때는 최소 권한 원칙을 적용하고, 관리(administrative) 액세스에는 다중 인증을 활성화해야 합니다. 모든 사용자 계정 활동에 대해 포괄적인 로깅을 구현하고, 의심스러운 활동이나 시스템 이상 징후에 대한 알림을 설정하세요.
사용자 계정 관리 도구를 HR 시스템과 통합하여 계정의 자동 프로비저닝 및 디프로비저닝을 가능하게 하고, 통합이 규제 요구사항을 충족하는지 확인하세요.
교육 및 지원 제공
ROI를 극대화하려면 관리자와 최종 사용자가 솔루션을 효과적으로 사용할 수 있도록 교육을 마련하세요. 또한 초기 구현 단계에서는 사용자가 익숙하지 않은 프로세스에 적응할 수 있도록 헬프데스크 지원을 제공하는 것이 중요합니다.
정기적인 교육 리프레셔를 제공하고 시스템 성능을 모니터링하며 사용자 피드백을 수렴해 사용자 경험을 최적화하세요.
결론
수동 사용자 계정 관리는 현대적인 조직에 적용하기에는 리소스를 너무 많이 소모하고 오류가 발생하기 쉬워 실행 가능한 선택지가 아닙니다. 실제로 IT 환경이 클라우드로 확장되면서 자동 사용자 프로비저닝 및 관리의 필요성이 급격히 커졌습니다. 계정의 전체 라이프사이클을 처리하는 자동 사용자 계정 관리 솔루션을 도입하면, 보안과 컴플라이언스는 물론 사용자 및 IT 팀의 생산성까지 크게 향상시킬 수 있습니다.
공유하기
더 알아보기
저자 소개
Jonathan Blackwell
소프트웨어 개발 책임자
2012년부터 엔지니어이자 혁신가인 Jonathan Blackwell은 엔지니어링 리더십을 제공해 Netwrix GroupID를 Active Directory 및 Azure AD 환경에서 그룹 및 사용자 관리 분야의 최전선에 올려놓았습니다. 개발, 마케팅, 영업에서의 그의 경험을 통해 Jonathan은 Identity 시장과 구매자가 생각하는 방식까지 완전히 이해할 수 있습니다.