
Windows 컴퓨터에서 사용자 계정 관리의 중요성
네트워크는 장치와 사용자로 구성되어 있으며, 둘 모두에 대해 적절한 관리가 필요합니다. 사용자가 장치와 그 안에 호스팅된 자산에 접근하려면, 해당 사용자는 컴퓨터에 접근 권한이 있는 사용자 계정이 필요합니다. 이러한 계정의 할당과 관리는 보안, 개인화, 책임성 등 여러 가지 이유로 중요합니다. 효과적인 사용자 관리는 민감한 데이터에 대한 무단 접근을 방지하고, 사용자 유형에 따라 맞춤형 경험을 제공하며, 시스템 활동을 추적하고 감사하는 데 도움이 됩니다.
사용자 계정 유형 개요
현재 기업에서 가장 널리 사용되는 운영체제는 Windows이므로, Windows 사용자 관리에 대한 이해가 필수입니다. 먼저 사용자 계정이 생성되는 위치부터 살펴보겠습니다.
- 로컬 계정은 가장 기본적인 유형의 사용자 계정입니다. 계정 정보는 해당 컴퓨터 자체에 직접 저장되며, 해당 장치에만 적용됩니다. 이는 독립형(스탠드얼론) 컴퓨터, 네트워크에 연결되지 않은 장치, 또는 보안이 제한된 컴퓨터에 적합합니다.
- Microsoft 클라우드 기반 계정을 사용하면 사용자가 여러 Windows 장치에 액세스하고 설정 및 기본 설정을 동기화하여 일관된 사용자 환경을 제공받을 수 있습니다. 또한 OneDrive, Office 365, Microsoft Store 등 다른 Microsoft 서비스에 대한 액세스도 제공합니다.
- 도메인 계정은 지정된 서버에서 네트워크 관리자가 중앙에서 관리하여, 동일한 네트워크 도메인 내의 여러 장치 전반에 걸쳐 일관된 액세스와 권한을 제공하도록 합니다.
Windows 계정이 어디에 저장되어 있든, 각 계정 유형은 액세스와 제어 수준이 서로 다릅니다. 사용자 계정에는 세 가지 기본 유형이 있습니다:
- 관리자 계정
- 일반 사용자 계정
- 게스트 계정
Windows 10 및 Windows 11에서 사용자 계정 만들기 및 관리하기
이 글에서는 로컬 사용자 관리와 Microsoft 클라우드 기반 계정에 대해 살펴보겠습니다. Windows 10 또는 Windows 11의 새 장치를 도입할 준비가 되면, 해당 장치에 대한 로컬 계정을 하나 이상 만들거나 Microsoft 계정에 연결해야 합니다. 계정을 만들거나 연결한 다음에는 그 계정에 어떤 유형의 액세스 권한을 부여할지 결정해야 합니다. 다음은 각 계정 유형의 개요입니다:
- 관리자 계정: 전체 시스템에 대한 액세스, 제어 및 관리 권한
- 표준 사용자 계정: 제한된 액세스, 제한된 시스템 전체 변경 권한으로, 일상적인 사용에 적합하며 보안을 강화
- 게스트 계정 (활성화된 경우): 일시적인 방문자를 위한 매우 제한된 액세스 권한이며, 최소 권한만 부여
사용자 계정 생성 단계별 가이드
Windows 10 및 Window 11의 사용자 관리는 여러 내장 도구를 사용하여 수행할 수 있습니다.
설정 앱 사용
설정 앱을 사용하여 장치를 Microsoft 계정에 연결하세요. 설정 앱을 열고 왼쪽 사이드바에서 “계정(Accounts)”을 클릭합니다. “다른 사용자(Other users)”에서 “계정 추가(Add account)”를 클릭하세요. 사용자의 Microsoft 계정과 연결된 이메일 주소를 입력하거나 아래와 같이 새 계정을 생성합니다.
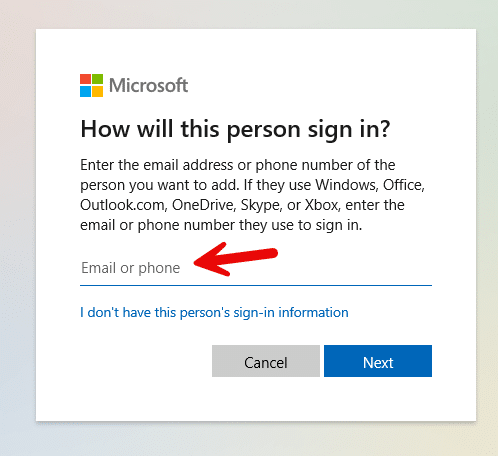
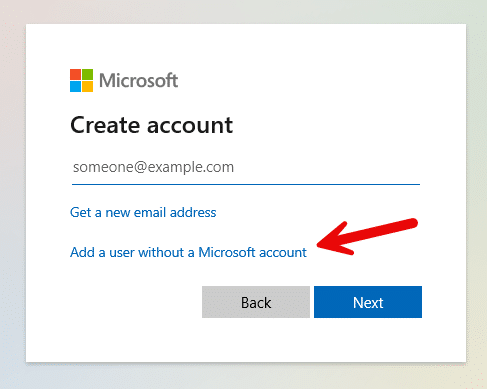
로컬 계정을 만들려면 위의 스크린샷에 표시된 대로 “이 사람의 로그인 정보가 없습니다”를 클릭합니다. 다음 화면에서는 아래 스크린샷에 표시된 대로 “Microsoft 계정 없이 사용자 추가”를 선택하세요:
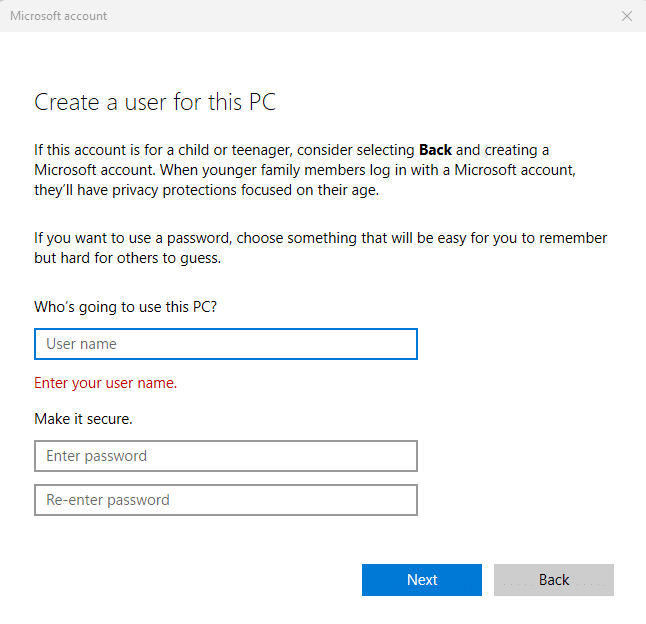
그다음 화면에서 새 계정의 사용자 이름을 입력하고 비밀번호를 만들고 확인합니다.
필요한 경우 계정을 복구하는 데 도움이 되도록 보안 질문을 추가할 수 있습니다.
제어판 사용
기존 Windows 제어판을 열고 “사용자 계정”을 선택하면 로컬 계정을 만들 수도 있습니다.
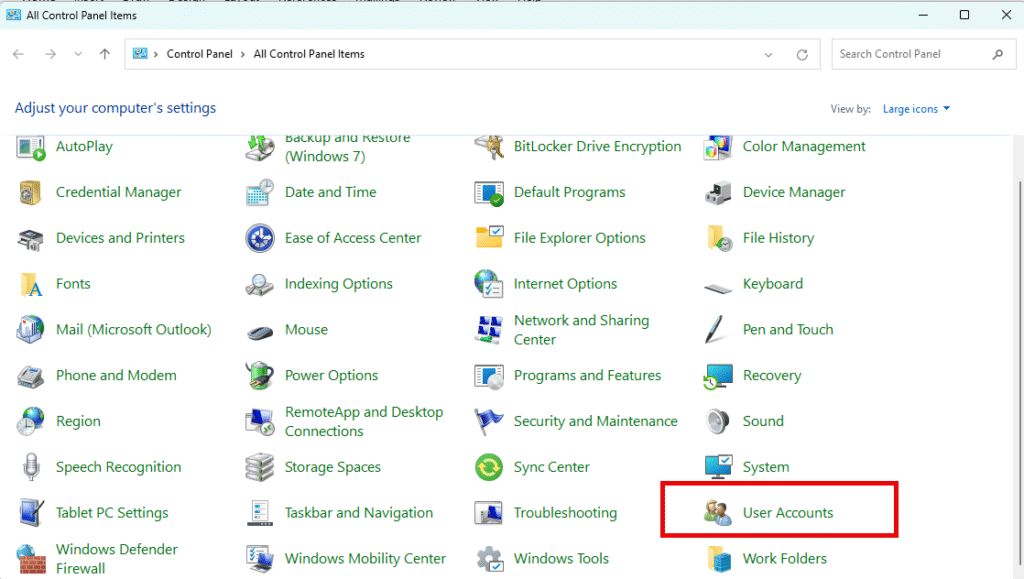
그런 다음 “다른 계정 관리”를 클릭하고 “PC 설정에서 새 사용자 추가”를 선택한 다음 설정 앱으로 이동해 “이 PC에 다른 사람 추가”를 클릭하고 앞에서 설명한 단계대로 완료합니다.
컴퓨터 관리 콘솔 사용
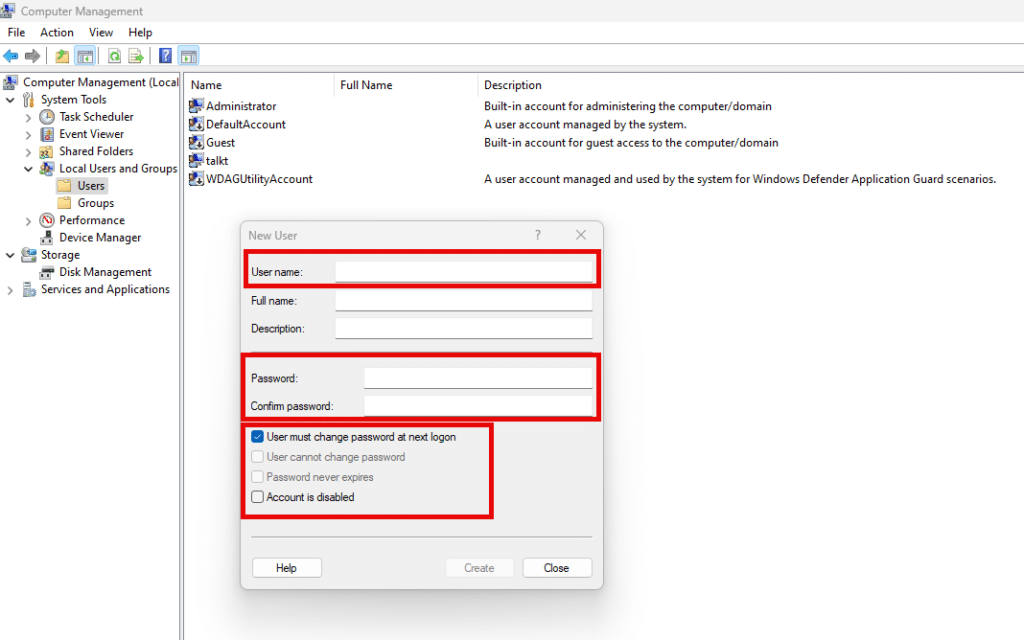
컴퓨터 관리 콘솔을 열고 로컬 사용자 및 그룹을 엽니다. “Users” 폴더를 클릭하세요. 그런 다음 오른쪽 창에서 마우스 오른쪽 버튼을 클릭하고 “New User”를 선택합니다. 이후 사용자 이름과 비밀번호 같은 세부 정보를 입력합니다. 아래와 같이 “User must change password at next logon” 또는 “User cannot change password” 같은 비밀번호 옵션도 설정할 수 있습니다.
명령 프롬프트와 PowerShell 사용
관리자 권한으로 명령 프롬프트를 열고 다음 명령을 사용하여 새 로컬 사용자 계정을 생성합니다:
net user username password /add
Windows PowerShell의 경우 여러 버전의 명령이 있습니다. 먼저 PowerShell을 관리자 권한으로 여는 것부터 시작합니다. 가능한 명령 예시는 아래와 같습니다:
새 로컬 사용자 계정을 생성하려면 다음 명령을 사용합니다:
      $Password = Read-Host -AsSecureString "Enter Password"

New-LocalUser -Name "NewUserName" -Password $Password -FullName "New User" -Description "Test user account"
PowerShell을 사용하여 Windows 계정을 만드는 방법에 대해 더 알아볼 수 있습니다 여기.
사용자 계정 관리
계정 이름, 사진 및 비밀번호 변경
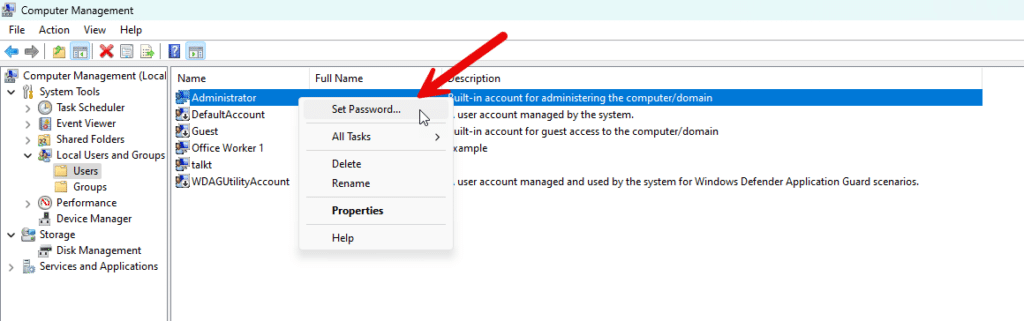
설정 앱, 컴퓨터 관리 콘솔 또는 CMD나 PowerShell 명령을 사용하여 로컬 계정의 계정 이름과 비밀번호를 변경할 수 있습니다. 아래 스크린샷은 컴퓨터 관리 콘솔을 사용하여 로컬 사용자 계정의 비밀번호를 변경하는 방법을 보여줍니다.
설정 앱을 사용하여 Windows 컴퓨터에 연결된 Microsoft 계정의 일부 옵션을 변경할 수 있습니다. 아래 스크린샷은 프로필 사진을 연결하거나 변경할 수 있는 위치를 보여줍니다.

계정 활성화 및 비활성화
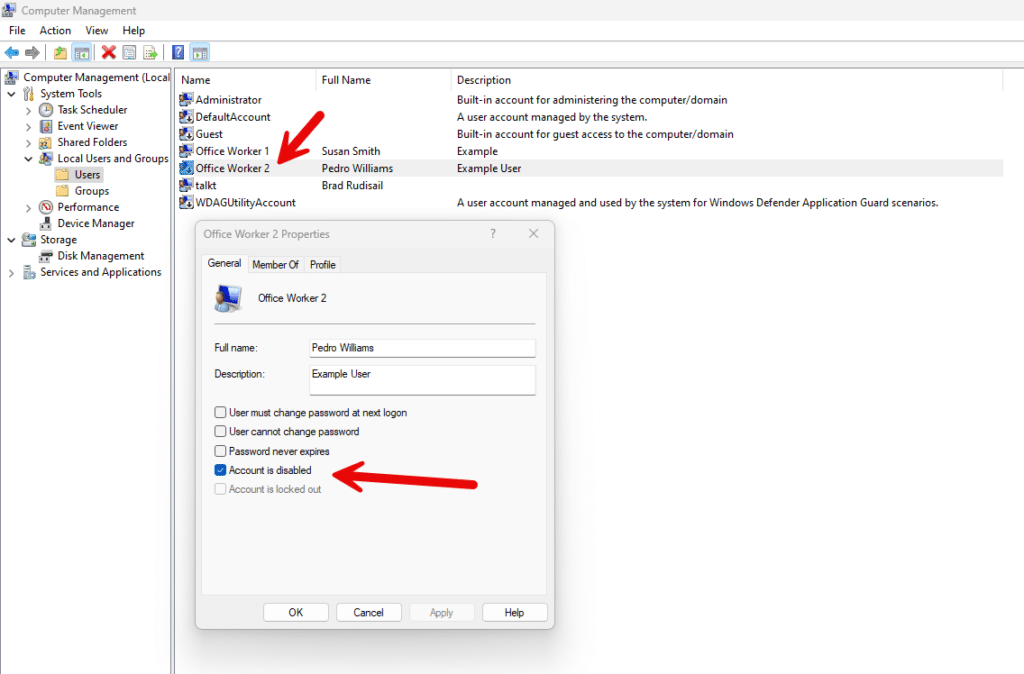
로컬 Windows 도구를 사용하여 Microsoft 클라우드 기반 계정을 비활성화할 수는 없지만, 컴퓨터 관리 콘솔을 사용하면 로컬 계정을 비활성화할 수 있습니다. 수정하려는 계정을 마우스 오른쪽 버튼으로 클릭한 다음 “속성”을 선택하세요. “속성” 창에서 “계정이 비활성화됨” 상자를 선택 또는 선택 해제하여 아래에 표시된 것처럼 계정을 활성화하거나 비활성화할 수 있습니다.
사용자 계정 삭제
Windows 컴퓨터의 로컬 기본 사용자 계정은 삭제할 수 없지만, 수동으로 생성된 로컬 계정은 삭제할 수 있습니다. Microsoft 클라우드 기반 계정은 삭제할 수 없지만, 로컬 머신에서 해당 계정으로 연결된 링크는 삭제할 수 있습니다.
표준 사용자 권한을 관리자 권한으로 승격
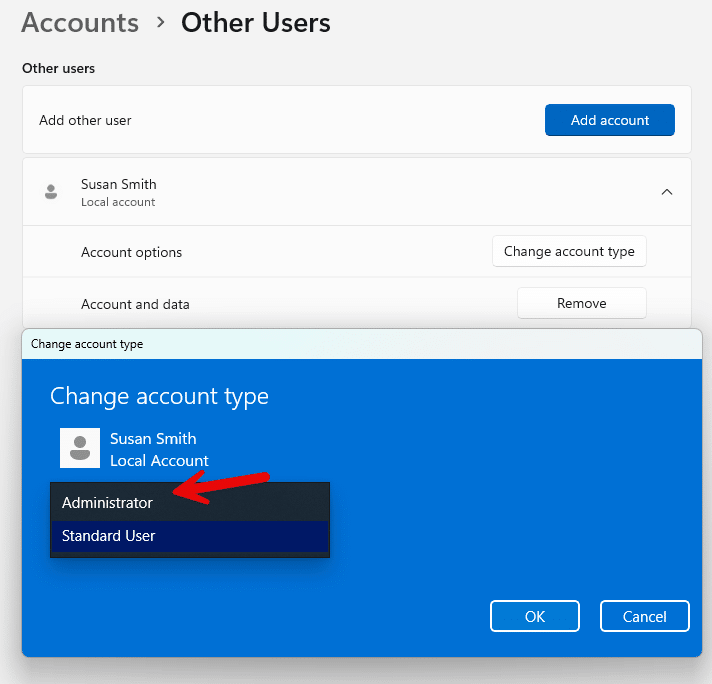
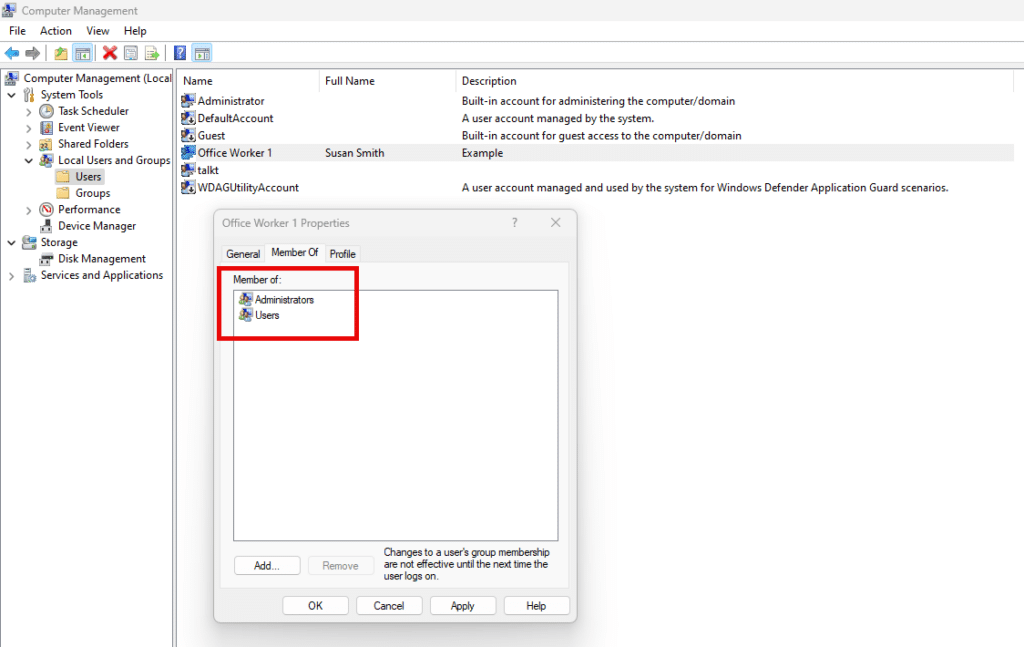
새로 생성한 사용자 계정은 처음에 표준 사용자로 생성됩니다. 보안상의 이유로 모든 사용자가 자신의 컴퓨터에 대해 관리자 권한을 갖도록 두고 싶지 않을 수 있습니다. 사용자는 자신의 업무 역할을 수행하는 데 필요한 권한만 있어야 합니다. 표준 사용자를 관리자 계정으로 승격하려는 경우 아래와 같이 설정 앱을 사용해 할 수 있습니다:
컴퓨터 관리 콘솔을 사용해도 동일한 작업을 수행할 수 있습니다. 이 경우 아래와 같이 지정한 사용자를 로컬 관리자 그룹의 구성원으로 설정합니다.
가족 및 안전 설정
가족 계정 설정
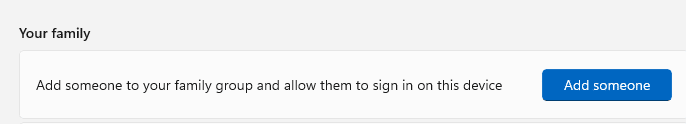
가족 구성원을 위한 개인용 컴퓨터를 설정하는 경우, 설정 앱을 사용하여 가족 그룹을 만들고 싶을 수 있습니다. 가족 그룹은 부모가 자녀의 온라인 활동을 관리하고 기기를 사용하는 동안 안전을 보장할 수 있도록 중앙 집중식 방법을 제공합니다. 이를 위해 설정 앱을 열고 “계정” > “가족 및 다른 사용자”로 이동하세요. 그런 다음 아래와 같이 가족 그룹에 사람을 추가할 수 있습니다.
Microsoft Family Safety 기능 관리
미성년 사용자용 가족 계정을 만들면 다음을 수행할 수 있습니다:
- Windows 기기 전반의 활동을 모니터링
- 화면 사용 시간 제한 설정
- 부적절한 콘텐츠 필터링
- 앱 및 게임 구매 관리
아동 계정 모니터링 및 제한
부모라면 가족 안전 설정을 통해 방문한 웹사이트와 사용한 앱을 포함하여 자녀의 온라인 활동을 확인할 수 있습니다. 또한 부적절한 웹사이트를 필터링하고 브라우저에서 안전 검색 옵션을 설정하며, 다운로드에 대한 연령 제한을 설정하고 특정 애플리케이션에 대한 액세스를 제한할 수 있습니다. 화면 시간 관리를 통해 일일 사용 한도를 설정하고 기기를 사용할 수 있는 시간대를 위한 일정을 만들 수 있습니다. 이 모든 설정은 가족 중 더 어린 구성원을 위한 안전한 사용자 환경을 보장하는 데 도움이 됩니다.
고급 사용자 관리
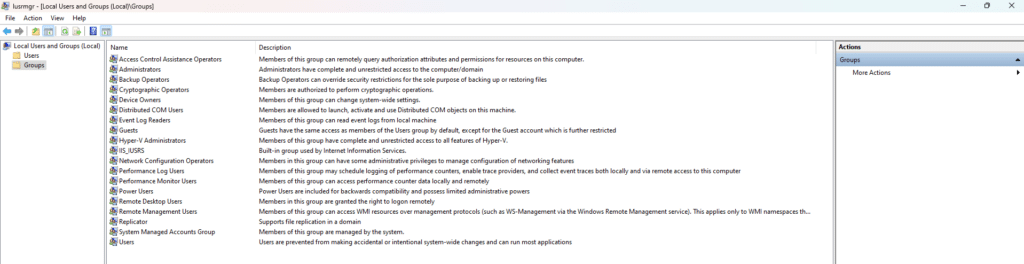
이 문서에서는 컴퓨터 관리 콘솔의 Local Users and Groups 기능을 사용하여 사용자 계정을 만들고 관리하는 방법을 설명했습니다. 아래에 표시된 것처럼 명령 `lusrmgr.msc`를 사용해 Local Users and Groups 스냅인을 직접 열면 한 단계를 건너뛸 수 있습니다. 이 도구를 사용하는 모든 Windows 10 또는 Windows 11 장치에 존재하는 기본 그룹 목록은 다음과 같습니다.
숨겨진 계정과 기본 제공 계정 관리
Windows에는 두 개의 기본 사용자 계정인 Administrator와 Guest가 제공됩니다. 기본적으로 보안상의 이유로 게스트 계정은 비활성화되어 있습니다. 컴퓨터를 공용 키오스크로 사용하는 것이 아니라면 이 계정을 활성화할 만한 타당한 이유가 없습니다. 기본 관리자 계정 역시 비활성화해야 합니다. 공격자는 누구나 이 계정을 익숙하게 알고 있으므로, 무차별 대입(브루트 포스) 공격의 주요 표적이 되기 때문입니다. 관리자 권한이 있는 모든 계정에는 사용자 지정 사용자 이름과 복잡한 암호가 설정되어 있는지 확인하세요.
사용자 권한 할당 및 관리
사용자 계정을 생성하는 것은 사람들에게 컴퓨터와 그에 호스팅된 데이터 및 애플리케이션에 대한 접근 권한을 제공하기 위함입니다. 권한을 제어하는 방법은 두 가지가 있습니다. 첫 번째는 지정된 그룹을 사용자에게 할당하는 것입니다. 그러면 해당 그룹에 부여된 권한이 자동으로 사용자에게 적용됩니다. 더 세밀하게 제어하려면 컴퓨터의 파일, 폴더 및 애플리케이션에 대한 권한을 직접 할당할 수도 있습니다. 이를 하려면 아래에 표시된 것처럼 파일이나 폴더를 마우스 오른쪽 버튼으로 클릭한 다음 “Properties” > “Security” > “Advanced”를 선택하세요.
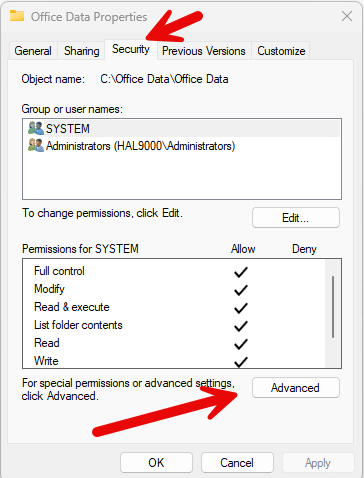
그런 다음 아래에 표시된 것처럼 사용자 또는 그룹에 대해 권한을 추가, 제거 또는 수정할 수 있습니다.
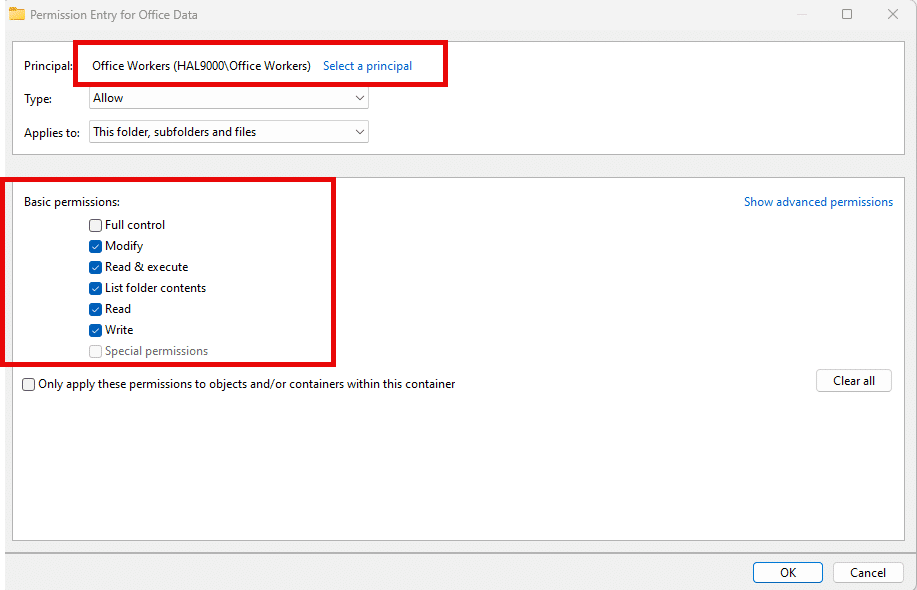
모범 사례에는 최소 권한 원칙의 적용, 정기적인 권한 감사 수행, 효율적인 관리를 위해 그룹을 활용, 책임성을 유지하기 위한 모든 변경 사항의 문서화가 포함됩니다.
사용자 계정 보안을 위한 팁
강력한 비밀번호 만들기
사전 대입 공격과 무차별 대입 공격에 대한 사용자 계정의 취약성을 줄이려면 12자 이상 길이의 비밀번호를 사용해야 합니다. 대문자와 소문자, 숫자, 특수 문자를 혼합해서 사용하고, 흔한 비밀번호 패턴이나 연속된 숫자는 피하세요.
다단계 인증 사용 설정
로컬 Windows 사용자 계정에는 기본 제공 MFA 옵션이 없지만, 비밀번호만 사용하는 것보다 한층 더 강력한 추가 인증 계층을 제공하므로 Microsoft 클라우드 계정에 대해 다단계 인증을 활성화해야 합니다. 이러한 추가 보안 조치는 피싱 공격, 자격 증명 스터핑, 무차별 대입(브루트 포스) 시도 등 다양한 위협으로부터 사용자를 보호하는 데 도움이 됩니다.
보안 설정을 정기적으로 업데이트하기
Windows 시스템을 최신 보안 패치와 업데이트로 유지하는 것은 필수 보안 조치입니다. 잦은 업데이트는 새로 발견된 취약점과 등장하는 사이버 위협에 대응하는 데 도움이 됩니다. 또한 계정 보호를 더욱 강화하기 위한 새로운 보안 기능이나 도구를 도입할 수 있으며, 시스템이 더 안정적으로 실행되도록 하는 성능 개선도 함께 제공되어 전반적인 사용자 경험을 향상시킵니다.
Dynamic Lock과 Windows Hello 사용하기
Dynamic Lock은 PC에서 자리를 비우면 Windows 10 또는 11 PC를 자동으로 잠그는 기능입니다. Bluetooth를 통해 컴퓨터와 스마트폰을 페어링하여 작동합니다. 이렇게 하면 자리를 비울 때마다 다른 사람이 화면에 접근하거나 화면을 들여다보는 것을 방지할 수 있습니다. Dynamic Lock을 활성화하려면 설정 앱을 열고 계정 > 로그인 옵션으로 이동하세요. 아래로 스크롤하여 Dynamic Lock을 찾고, 필요한 경우 Bluetooth를 통해 스마트폰을 PC와 페어링합니다. 그런 다음 아래 스크린샷에 표시된 것처럼 “자리를 비운 경우 Windows에서 장치를 자동으로 잠그도록 허용” 옵션을 활성화하세요.
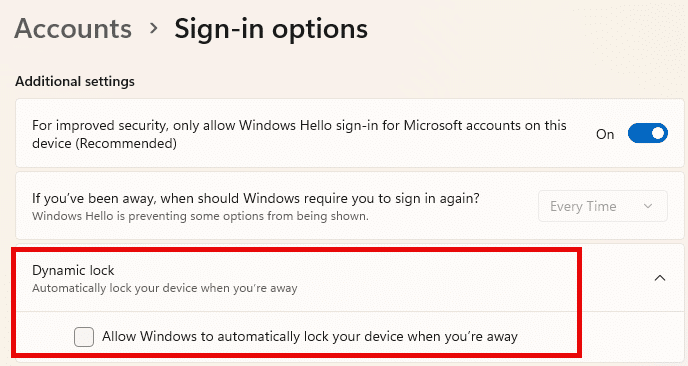
스크린샷에서 Windows Hello도 사용하도록 설정되어 있음을 확인하세요. Windows Hello는 생체 인증 시스템으로, 사용자가 얼굴 인식, 지문 또는 PIN을 사용해 자신의 기기에 로그인할 수 있게 해줍니다. 얼굴 인식이나 지문은 기존 비밀번호보다 더 안전할 뿐 아니라 더 빠르며, 더 빠르고 편리한 로그인 절차를 제공합니다.
자주 발생하는 문제 해결
로그인 문제 해결
로그인 문제는 흔히 발생하는 IT 헬프데스크 문제입니다. 이 반복적으로 나타나는 문제를 해결하는 일반적인 방법은 다음과 같습니다.
- Caps Lock 또는 Num Lock 키가 활성화되어 있지 않은지 확인하세요.
- 사용자가 가상 키보드를 사용하는 경우, 키보드 언어가 올바르게 설정되어 있는지 확인하세요.
- 계정 잠금 시간이 만료될 때까지 기다린 후 다시 로그인 시도하세요.
- 사용자가 로그인 화면에서 “I forgot my password” 옵션을 사용하도록 하세요.
- 다른 관리자 계정을 사용해 비밀번호를 재설정하세요
분실한 비밀번호 복구
암호 관리자는 다양한 계정에 걸쳐 자격 증명을 안전하게 저장하고 정리하기 위한 솔루션으로 강력히 권장됩니다. 이러한 도구는 여러 복잡한 암호를 기억해야 하는 부담을 줄여줍니다. 사용자가 특정 암호를 잊어버린 경우, 암호 관리자에서 해당 암호를 쉽게 다시 확인할 수 있습니다. 다만 암호 관리자 자체의 마스터 암호를 잊어버렸다면, 저장된 모든 암호에 다시 액세스하기 위해 재설정 프로세스가 필요합니다. Windows 로컬 계정의 경우, 이전에 만들어 둔 암호 재설정 디스크를 사용하거나, 관리 권한이 있는 다른 계정을 활용해 잊어버린 암호를 재설정할 수 있습니다. Microsoft 클라우드 계정의 경우, 사용자는 Microsoft 계정 복구 페이지를 방문하거나 Azure 관리자에게 수동으로 재설정을 요청할 수 있습니다.
권한 문제 해결
사용자가 파일 또는 폴더에 대한 액세스 문제를 겪는 경우, 동일한 권한을 가진 다른 사용자로 테스트해 보세요. 필요에 따라 사용자 또는 해당 그룹의 권한을 조정합니다. 경우에 따라서는 관리자가 권한을 수정하기 위해 소유권을 가져와야 할 수 있습니다. 손상된 사용자 프로필이 있는 경우에는 새 프로필을 생성해야 합니다. 필요한 경우 시스템 복원 지점에서 컴퓨터를 복원하는 것도 고려해 보세요. 시스템의 보안과 안정성을 유지하려면 권한을 항상 신중하게 확인하고 수정하세요.
사용자 계정 관리 모범 사례
정기 계정 감사
정기적인 계정 감사는 잠재적 위험을 초래할 수 있는 불필요하거나 오래된 계정을 식별하고 제거함으로써 전반적인 시스템 보안을 강화할 수 있습니다. 또한 이러한 감사는 사용자에게 역할에 맞는 적절한 권한이 부여되도록 하여 무단 액세스를 방지하고 최소 특권 원칙과 일치하도록 함으로써 액세스 제어를 최적화합니다. 더불어 계정 관리 및 액세스 제어와 관련된 규제 준수 요구 사항을 충족하는 데에도 도움이 될 수 있습니다.
사용자 데이터 백업
데이터가 항상 최신 상태를 유지할 수 있도록 자동화되고 자주 수행되는 백업을 설정하세요. 간단한 백업 방법 중 하나는 버전 관리(versioning)로, 파일의 여러 버전을 보관하여 점진적 변경이나 손상으로부터 복구할 수 있습니다. 내장형 또는 타사 백업 솔루션을 사용하여 프로필 폴더(문서, 그림, 비디오, 음악, 바탕 화면, 즐겨찾기), 애플리케이션 데이터(AppData 폴더 및 사용자 지정 폴더), 이메일 파일, 브라우저 데이터(북마크, 비밀번호, 확장 기능), 시스템 설정(사용자 계정 정보 및 개인화 설정)을 포함한 데이터를 백업할 수 있습니다.
계정 정책 적용
모든 사용자 계정에 대해 보안 표준을 강제하기 위해 계정 정책을 도입하는 것을 고려해야 합니다. 고려할 만한 정책에는 다음이 포함됩니다:
- 비밀번호 정책 비밀번호 표준을 준수하도록 적용
- 지정된 횟수의 실패한 로그인 시도가 발생한 후 잠금 기간을 강제하는 계정 잠금 해제 정책
- 특정 시스템 작업을 수행할 수 있는 사용자 또는 그룹을 정의하는 사용자 권한 할당
- 성공 및 실패한 로그인 시도를 기록하고 사용자 계정 및 권한의 변경 사항을 추적하는 감사 정책
이 정책은 로컬 Security Policy 또는 Group Policy로 만들 수 있습니다.
결론
위협 환경이 계속 확장되는 이 시대에는, 누군가에게 노트북을 건네고 해당 장치에 광범위한 관리자 권한을 부여하던 방식은 불행히도 이제 끝났습니다. Windows 10 사용자 계정 관리 또는 Windows 11과 관련해서 모범 사례에 따라 운영하는 것은 개인 사용자와 기업 사용자 모두에게 최우선 과제가 되어야 합니다. 이를 위해서는 액세스 권한을 신중하게 통제하고, 사용자 계정을 정기적으로 감사하며, 잠재적인 위협과 취약점을 완화하기 위한 강력한 보안 조치를 구현해야 합니다. 효과적인 사용자 계정 관리를 우선으로 하면, 조직과 개인은 전반적인 보안 수준을 크게 향상하고 무단 액세스 및 데이터 유출을 방지할 수 있습니다.
공유하기
더 알아보기
저자 소개

Dirk Schrader
보안 연구 부문 VP
Dirk Schrader는 Netwrix의 레지던트 CISO(EMEA)이며 보안 연구 부문 VP입니다. CISSP (ISC²) 및 CISM (ISACA) 자격증을 보유한 IT 보안 분야 25년 경력의 베테랑으로, 사이버 위협에 대응하는 현대적 접근 방식으로서 사이버 복원력을 발전시키기 위해 노력하고 있습니다. Dirk는 커리어 초기에 기술 및 지원 역할에서 시작해, 이후 대규모 다국적 기업과 소규모 스타트업 모두에서 영업, 마케팅, 제품 관리 직무로 자리를 옮기며 전 세계의 사이버보안 프로젝트에 참여해 왔습니다. 그는 사이버 복원력을 달성하기 위해 변화 관리와 취약점 관리의 필요성을 다룬 수많은 글을 게재해 왔습니다.