
Netwrix Auditor for Sharepoint
- Netwrix Auditor 실행 → “Reports”로 이동합니다.
- “SharePoint Online” 섹션을 확장 → “SharePoint Online Activity”로 이동 → “All SharePoint Online Activity by User”를 선택하세요.
- “View Report”를 클릭하세요.
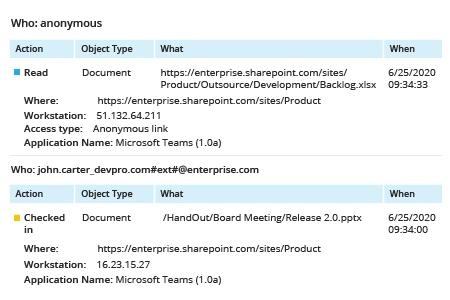
자세히 알아보기: Netwrix Auditor for SharePoint
네이티브 감사
- Office 365 보안 및 규정 준수 대시보드를 엽니다.
- 검색으로 이동한 다음 “Audit log search”를 클릭하세요.
- 활동 필터에서 “File and folder activities”를 선택한 다음 “Search”를 클릭하세요
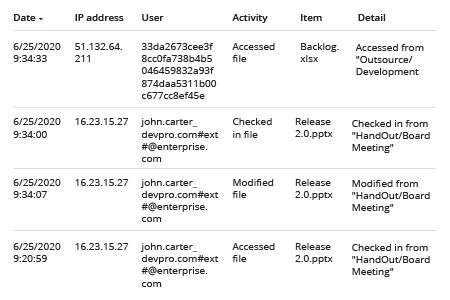
4. 영향을 받은 문서의 경로를 확인하려면 이벤트를 클릭한 다음 Details 섹션을 살펴 “Object Id”를 확인하세요:
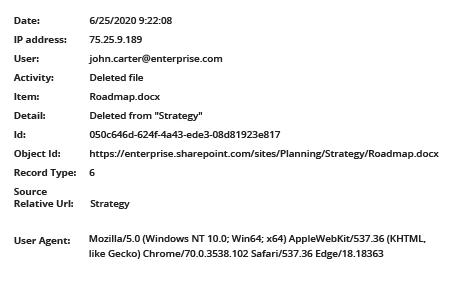
5. 데이터에 액세스한 사용자를 기준으로 이벤트를 그룹화하려면 데이터를 .csv 파일로 다운로드한 다음 그 파일에서 데이터를 정렬해야 합니다.
MS Teams 및 SharePoint Online에서 데이터 액세스를 모니터링하는 더 나은 방법
비즈니스 사용자는 SharePoint 및 MS Teams 사이트에 문서, 스프레드시트, 프레젠테이션 등 다양한 유형의 파일을 저장하며, 몇 번의 클릭만으로 해당 콘텐츠를 조직 내부 또는 외부의 다른 사용자와 손쉽게 공유할 수 있습니다. 따라서 데이터 보안을 위해 액세스를 면밀히 모니터링하는 것이 필수입니다. 또한 대부분의 준수(컴플라이언스) 규정에서는 민감한 데이터에 대한 통제권이 있음을 입증하기 위해 데이터 액세스 감사를 요구합니다.
기본 제공되는 Office 365 Unified Audit Log를 사용하면 액세스 이벤트를 검토할 수는 있지만, 필터링 옵션이 너무 제한적이어서 IT 담당자들이 귀중한 시간을 들여 액세스 이벤트를 정교하게 다듬고 분석해야 하는 경우가 많습니다. 그 결과, 위험하거나 악의적인 활동이 탐지되지 않은 채 지나갈 위험이 커집니다.
Netwrix Auditor는 SharePoint 및 MS Teams에서 데이터에 대한 액세스를 포괄적이고 자동화된 방식으로 모니터링함으로써, 조직이 엄격한 준수(컴플라이언스) 요구 사항을 충족하고 데이터 노출 위험을 줄일 수 있도록 지원합니다. 유연한 검색 기능을 사용하면 검색 기준을 쉽게 세밀하게 조정하여 이벤트를 빠르게 걸러낼 수 있습니다. 또한 필요한 보고서에 맞춰 누구나 구독할 수 있어, 모두가 적절히 정보를 공유받으면서도 업무 부담을 줄일 수 있습니다. 의심스러운 활동을 놓치지 않도록 임계값 기반 및 이벤트 기반 경고를 모두 설정할 수도 있습니다.
공유하기