
Netwrix Auditor for Active Directory
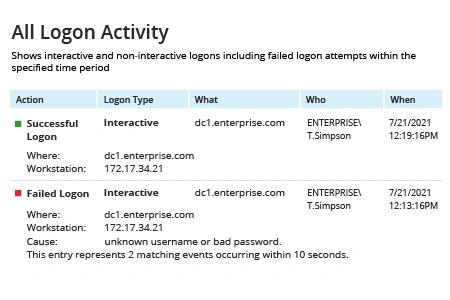
- Netwrix Auditor 실행 → “Reports”로 이동 → “Active Directory” 열기 → “Logon Activity”로 이동 → 검토하려는 로그온 이벤트에 따라 “Successful Logons,” "Failed Logons" 또는 “All Logon Activity”를 선택 → “View”를 클릭합니다.
- 보고서 검토:
네이티브 감사
Active Directory에서 로그온 감사를 사용하려면 아래 단계를 따르세요.
- 도메인 컨트롤러에서 Group Policy Management Console을 실행합니다(Win+R 누르기 → “GPMC.exe” 입력 → “Run” 클릭).
- 새 정책을 만들고, 사용자 활동을 추적하고 싶은 컴퓨터가 포함된 조직 구성 단위(OU)에 이 새 GPO를 연결하세요.
- 컴퓨터 구성 > 정책 > Windows 설정 > 보안 설정 > 고급 감사 정책 구성 > 감사 정책으로 이동합니다. 그런 다음 아래의 항목 각각으로 이동하세요.
- 시스템 > 감사 보안 상태 변경 — 이를 “성공”으로 설정하세요.
- 감사 정책 > 로그온/로그오프 — “로그온 감사”와 “로그오프 감사”를 모두 “성공” 및 “실패”로 설정하세요.
- 감사 정책 > 로그온/로그오프 > 감사 — “기타 로그온/로그오프 이벤트”를 “성공” 및 “실패”로 설정하세요.
PowerShell을 사용하여 Active Directory에서 사용자 로그인 기록을 확인하려면 다음 단계를 따르세요:
- 관리자 권한으로 PowerShell ISE를 엽니다
- 다음 스크립트를 실행하되 기간을 조정하세요:
      # Find DC list from Active Directory
$DCs = Get-ADDomainController -Filter *

# Define time for report (default is 1 day)
$startDate = (get-date).AddDays(-1)

# Store successful logon events from security logs with the specified dates and workstation/IP in an array
foreach ($DC in $DCs){
$slogonevents = Get-Eventlog -LogName Security -ComputerName $DC.Hostname -after $startDate | where {($_.eventID -eq 4624) -or ($_.eventID -eq 4625) }}

# Crawl through events; print all logon history with type, date/time, status, account name, computer, and IP address if the user logged on remotely

 foreach ($e in $slogonevents){
   # Logon Successful Events
   # Local (Logon Type 2)
   if (($e.EventID -eq 4624 ) -and ($e.ReplacementStrings[8] -eq 2)){
     write-host "Type: Local Logon`tDate: "$e.TimeGenerated "`tStatus: Success`tUser: "$e.ReplacementStrings[5] "`tWorkstation: "$e.ReplacementStrings[11]
   }
   # Remote (Logon Type 10)
   if (($e.EventID -eq 4624 ) -and ($e.ReplacementStrings[8] -eq 10)){
     write-host "Type: Remote Logon`tDate: "$e.TimeGenerated "`tStatus: Success`tUser: "$e.ReplacementStrings[5] "`tWorkstation: "$e.ReplacementStrings[11] "`tIP Address: "$e.ReplacementStrings[18]
   }
    # Logon Failed Events
   # Local (Logon Type 2)
   if (($e.EventID -eq 4625 ) -and ($e.ReplacementStrings[8] -eq 2)){
     write-host "Type: Local Logon`tDate: "$e.TimeGenerated "`tStatus: Failed`tUser: "$e.ReplacementStrings[5] "`tWorkstation: "$e.ReplacementStrings[11]
   }
   # Remote (Logon Type 10)
   if (($e.EventID -eq 4625 ) -and ($e.ReplacementStrings[8] -eq 10)){
     write-host "Type: Remote Logon`tDate: "$e.TimeGenerated "`tStatus: Failed`tUser: "$e.ReplacementStrings[5] "`tWorkstation: "$e.ReplacementStrings[11] "`tIP Address: "$e.ReplacementStrings[18]
}}
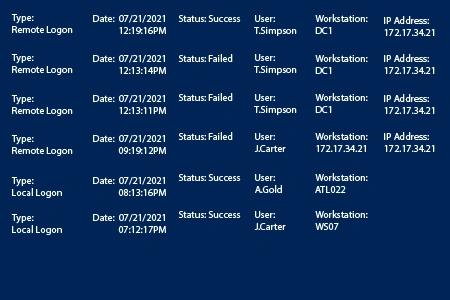
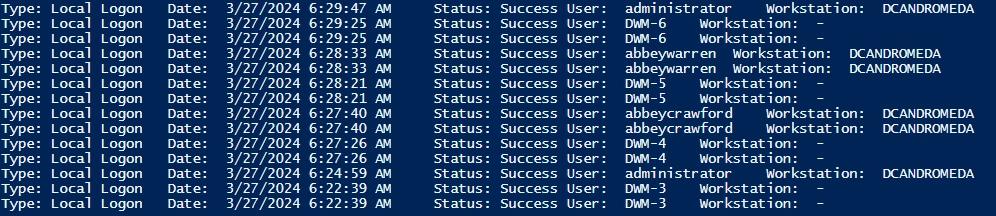
- 결과를 검토하세요:
PowerShell 스크립트 유무에 관계없이 Active Directory 사용자 로그인 기록 가져오기
계정 잠금, 의심스러운 액세스 등을 조사하거나 정기적인 액세스 관리 감사를 수행할 때 가장 먼저 해야 할 일 중 하나는 사용자 활동을 검토하는 것입니다. 로그인 이벤트는 문제의 원인을 즉시 파악하는 데 도움이 될 뿐 아니라 사용자가 적절한 리소스에 접근하고 있는지도 확인할 수 있습니다. 이 데이터를 사용할 수 있으려면 사용자 활동을 추적하려는 네트워크 컴퓨터에서 적절한 감사 정책을 활성화해야 합니다.
Active Directory 감사를 통해 사용자 로그온 기록의 세부 정보가 도메인 컨트롤러의 이벤트 로그에 저장됩니다. 따라서 사용자 로그온을 가장 쉽게 확인하는 방법은 Windows 이벤트 뷰어에서 모든 보안(Security) 이벤트를 필터링한 다음 대상 사용자 계정과 로그온 유형을 찾는 것입니다. Windows Server 2008부터 Windows Server 2016까지는 사용자 로그온 이벤트의 이벤트 ID가 4624입니다. 이러한 이벤트에는 Active Directory 사용자, 시간, 컴퓨터 및 사용자 로그온 유형에 대한 데이터가 포함되어 있습니다. 로그온 세션 시간을 알아야 하는 경우, 로그온 ID(재부팅 사이에서 고유하게 할당되며 로그온 세션을 식별하는 번호)를 사용해 로그오프 이벤트 ID 4634 및 4647에 해당 이벤트를 연결할 수 있습니다.
네이티브 도구로 이 정보를 얻는 또 다른 방법은 PowerShell을 사용하는 것입니다. 위에 제공된 PowerShell 스크립트는 Windows 로그를 직접 수동으로 훑어볼 필요 없이 사용자 로그인 기록 보고서를 가져올 수 있게 해줍니다. 이 스크립트는 로그를 가져오기 위한 주요 명령인 Get-EventLog를 사용합니다. 하지만 사용자 로그인 기록 보고서가 필요할 때마다 PowerShell 스크립트를 실행해야 한다면 번거로울 수 있습니다. 처리 시간이 상당할 수 있기 때문인데, 소규모 AD 환경에서도 마찬가지입니다.
Netwrix Auditor for Active Directory는 사용자 활동을 모니터링하고 Active Directory 및 AD에 의존하는 시스템의 보안을 강화하는 더 쉬운 방법입니다. 이 솔루션을 사용하면 몇 번의 클릭만으로 특정 사용자 또는 전체 사용자를 대상으로 하는 명확하고 상세한 Active Directory 로그인 기록 보고서를 얻을 수 있습니다. 또한 이 보고서를 구독하면 지정한 일정에 따라 이메일로 자동으로 전송됩니다. 이 보안 플랫폼은 사용자 로그인 감사에만 국한되지 않습니다. 다양한 사전 구성 보고서, 유연한 알림, Google과 유사한 대화형 검색을 포함하여 온프레미스, 클라우드 또는 하이브리드 IT 환경 전반에서 사고를 빠르게 조사하고 보안을 선제적으로 강화할 수 있도록 지원합니다.
공유하기