
Netwrix Auditor for SQL Server
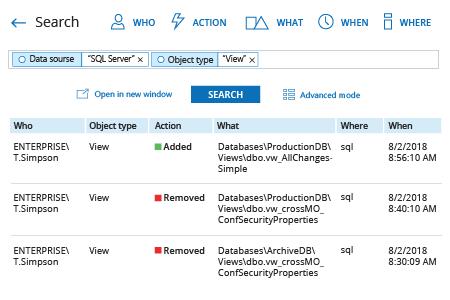
- Netwrix Auditor 실행 → "Search"로 이동 → 선택되어 있지 않으면 "Advanced mode"를 클릭 → 다음 필터를 설정하세요:
- 필터 = "Data Source"
연산자 = "Equals"
값 = "SQL Server" - 필터 – "Object type"
연산자 – "Equals"
값 – "View"
- 필터 = "Data Source"
- "Search" 버튼을 클릭하고 보기 권한에 어떤 변경이 이루어졌는지 확인하세요.
자세히 알아보기: Netwrix Auditor for SQL Server
네이티브 감사
- SQL Management Studio를 실행한 다음, 다음 T-SQL 코드를 실행하여 SQL Server 감사와 SQL Server 감사 사양을 생성하고 활성화합니다. 필요에 따라 로그의 경로를 조정하십시오:
      USE master ;
GO
-- Create the server audit.
CREATE SERVER AUDIT AuditSQL
    TO FILE ( FILEPATH ='\\SQL\Audit\' )
        WITH ( QUEUE_DELAY = 1000, ON_FAILURE = CONTINUE );
GO
-- Create the server audit specification.
CREATE SERVER AUDIT SPECIFICATION Change_Object_Permissions
FOR SERVER AUDIT AuditSQL
ADD (SCHEMA_OBJECT_PERMISSION_CHANGE_GROUP);
GO
-- Enable the server audit.
ALTER SERVER AUDIT AuditSQL
WITH (STATE = ON);
GO
-- Enable the server audit specification.
ALTER SERVER AUDIT SPECIFICATION Change_Object_Permissions
WITH (STATE = ON);
GO
-- Move it to the target database.
USE DBNAME;
GO
-- Create and enable the database audit specification.
CREATE DATABASE AUDIT SPECIFICATION Change_Object_Permissions
FOR SERVER AUDIT AuditSQL
ADD (SCHEMA_OBJECT_PERMISSION_CHANGE_GROUP)
WITH (STATE = ON);
GO
- 개체 권한 변경 사항을 보려면 SQL Management Studio에서 다음 코드를 실행하되, 필요에 따라 로그의 경로를 조정하십시오:
      SELECT * FROM sys.fn_get_audit_file ('SQL\\Audit\*',default,default)
WHERE action_id like 'G'
- 스크립트가 생성한 파일을 MS Excel에서 엽니다.
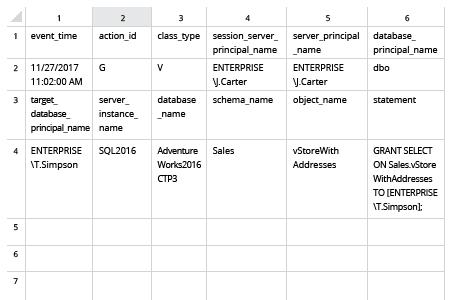
뷰(일부 데이터 선택 포함) 권한 변경 사항을 추적하여 데이터 과다 노출 위험을 최소화
데이터베이스(DB) 소유자가 특정 테이블에서 가져온 보안 대상 데이터의 일부를 포함하는 뷰에 SELECT 개체 권한을 부여하면, 권한을 받은 사용자는 정보를 읽을 수 있게 됩니다. 따라서 각 데이터베이스 사용자가 SQL Server 뷰 권한과 같은 개체 권한을 역할 멤버십을 통해, 그리고 필요한 모든 승인과 함께 올바르게 부여받도록 하는 것이 필수입니다. 그렇지 않으면 사용자는 허용된 것보다 더 많은 데이터를 읽을 수 있으며, 이는 데이터 보안을 위협하고 민감한 데이터가 노출되는 결과로 이어질 수 있습니다.
SQL Server 권한과 데이터베이스 역할의 모든 변경 사항을 간단하고 안정적으로 파악해 핵심 데이터를 보호할 수 있는 방법이 있습니다. Netwrix Auditor for SQL Server는 SQL Server 전반에서 무슨 일이 일어나고 있는지 360도 가시성을 제공하며, 액세스 권한 변경뿐 아니라 모든 SQL 로그인, 기초 테이블, 저장 프로시저 등의 변경 사항까지 포함합니다. 보고서를 생성하기 위해 Transact-SQL 스크립트를 직접 수동으로 작성하는 일은 잊어도 됩니다. Netwrix Auditor가 제공하는 읽기 쉬운 리포트는 각 작업과 누가 언제 수행했는지를 보여 주므로, 부적절한 변경과 무단 로그인 여부를 빠르게 파악하고 즉시 조사하여 민감한 데이터를 안전하게 보호할 수 있습니다.
공유하기