
기본(네이티브) 감사
- gpedit.msc 실행 → 새 GPO 만들기 → 편집하기: "컴퓨터 구성" → 정책 → Windows 설정 → 보안 설정 → 로컬 정책 → 감사 정책으로 이동:
- Audit account management → Define → Success.
- Go to Event Log → Define:
- Set the maximum security log size to 4 GB
- Set the retention method for the security log to "Overwrite events as needed".
- Link the new GPO to OU with User Accounts: Go to "Group Policy Management" → Right-click the defined OU → Choose "Link an Existing GPO" → Choose the created GPO.
- 그룹 정책 업데이트를 강제로 실행: "Group Policy Management"로 이동 → 정의한 OU를 마우스 오른쪽 버튼으로 클릭 → "Group Policy Update"를 클릭합니다.
- adsiedit.msc 실행 → 기본 명명 컨텍스트(Default naming context)에 연결 → 도메인 이름이 포함된 도메인 DNS 개체를 마우스 오른쪽 버튼으로 클릭 → 속성(Properties) 클릭 → 보안(Security) (탭) 선택 → 고급(Advanced) (버튼) 클릭 → 감사(Auditing) (탭) 선택 → 사용자/주체(principal) "Everyone" 추가 → "Success" 입력 → 이를 "This object and descendant objects"에 적용 → 권한(Permissions) 클릭 → 아래 항목을 제외한 모든 확인란을 선택:
- 전체 제어
- 목록 내용
- 모든 속성 읽기
- 읽기 권한 → "확인"을 클릭하세요.
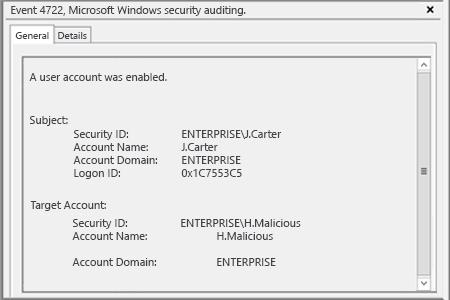
- 이벤트 뷰어를 열고 보안 로그에서 이벤트 ID 4722(사용자 계정이 사용 가능으로 설정됨)를 검색합니다.
Netwrix Auditor for Active Directory
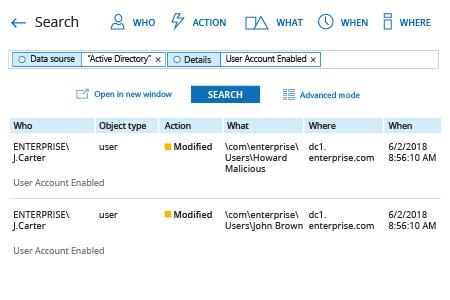
- Netwrix Auditor를 실행 → "Search(검색)"로 이동 → 선택되어 있지 않으면 "Advanced mode(고급 모드)"를 클릭 → 다음 필터를 설정합니다:
- 필터 = “Data source”
연산자 = “Equals”
값 = “Active Directory” - 필터 = “Details”
연산자 = “Contains”
값 = “User Account Enabled”
- 필터 = “Data source”
- “Search” 버튼을 클릭하고 Active Directory에서 누가 어떤 사용자 계정을 활성화했는지 확인하세요.
누군가가 사용자 계정을 활성화할 때마다 알림이 트리거되도록 알림을 생성하려면:
- 검색 결과에서 “Tools”로 이동 → “Create alert”를 클릭 → 새 알림의 이름을 지정합니다.
- “Recipients” 탭으로 전환 → “Add Recipient”를 클릭 → 알림을 전달할 이메일 주소를 지정합니다.
- “추가”를 클릭하여 경고를 저장하세요.
공유하기