
네이티브 감사(로깅)
- 필요한 파일 공유로 이동 → 마우스 오른쪽 버튼을 클릭한 뒤 "속성"을 선택하세요.
- "보안(Security)" 탭으로 이동 → "고급(Advanced)" 버튼 클릭 → "감사(Auditing)" 탭으로 전환 → "추가(Add)" 버튼을 클릭하고 감사를 정의합니다:
- 주체(Principal)가 "Everyone"과 같습니다
- 유형(Type)이 "All"과 같습니다
- 적용 대상: "이 폴더, 하위 폴더 및 파일".
- 다음 "고급 권한(Advanced Permissions)"을 선택합니다:
- 폴더를 탐색 / 파일 실행
- 폴더 목록 보기 / 데이터 읽기
- 파일 생성 / 데이터 쓰기
- 폴더 생성 / 데이터 추가
- 속성 쓰기.
- gpedit.msc를 실행한 다음 → "편집(Edit)" 메뉴로 이동합니다.
- 새 정책 만들기 → 편집 → 컴퓨터 구성 → 정책 → Windows 설정 → 보안 설정 → 로컬 정책 → 감사 정책:
- 개체 액세스 감사 → 정의 → 성공 및 실패
- "고급 감사 정책 구성"으로 이동 → 감사 정책 → 개체 액세스:
- 파일 시스템 감사 → 정의 → 성공 및 실패
- 감사 핸들 조작(Audit Handle Manipulation) → 정의 → 성공 및 실패
- 이벤트 로그로 이동 → 정의:
- 보안 로그의 최대 크기를 4GB로 설정
- 보안 로그 보존 방법을 "필요에 따라 이벤트를 덮어쓰기"로 설정
- 파일 서버가 포함된 OU에 새 GPO를 연결하려면 "Group Policy Management"로 이동한 다음 → 정의된 OU를 마우스 오른쪽 버튼으로 클릭 → "Link an Existing GPO"를 선택 → 생성한 GPO를 선택합니다.
- 그룹 정책 업데이트를 강제로 실행하려면 "Group Policy Management"로 이동한 다음 → 정의한 OU를 마우스 오른쪽 버튼으로 클릭 → "Group Policy Update"를 클릭하세요.
- 이벤트 뷰어를 열고( Event Viewer ) → 보안 Windows 로그에서 이벤트 ID 4656을 "Audit Failed" 키워드와 함께, 작업 범주로 "File Server" 또는 "Removable Storage"를 선택한 뒤, "Accesses: READ_CONTROL" 및 Access Reasons: "WriteData (or AddFile) Not granted" 문자열이 포함된 항목을 검색합니다. "Subject: Security ID"에서 파일 변경을 시도한 사람이 누구인지 확인할 수 있습니다.
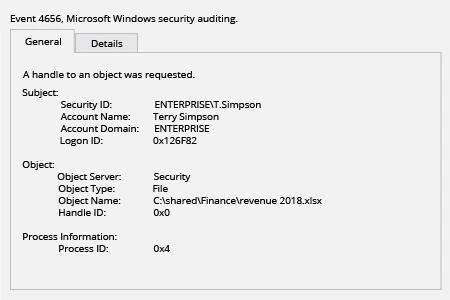
Netwrix Auditor for Windows File Servers
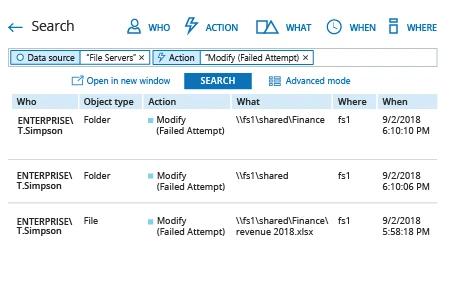
- Netwrix Auditor를 실행한 다음 → “Search”로 이동 → 선택되어 있지 않으면 “Advanced mode”를 클릭합니다 → 다음 필터를 설정하세요:
- 필터 = “Data source”
연산자 = “Equals”
값 = “File Servers” - 필터 = "Action"
연산자 = "Equals"
값 = "Modify (Failed Attempt)"
- 필터 = “Data source”
- "Search" 버튼을 클릭한 다음 파일 서버에서 파일 및 폴더를 수정하려고 시도한 사람이 누구인지 확인하세요.
파일 또는 폴더를 수정하려는 시도가 실패한 경우에 대한 알림을 생성하려면 다음을 수행하세요:
- 검색 결과에서 “Tools”로 이동한 다음 “Create alert”를 클릭하고, 새 알림의 이름을 지정하세요.
- “Recipients” 탭으로 전환 → "Add Recipient" 클릭 → 알림을 전달할 이메일 주소를 지정하세요.
- 알림을 저장하려면 “추가”를 클릭하세요.
공유하기