
Windows Server용 Netwrix Auditor
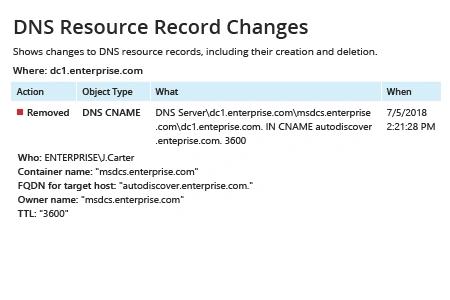
- Netwrix Auditor 실행 → "Reports"로 이동 → "Windows Server" 섹션을 확장 → "Windows Server Changes"로 이동 → "DNS Resource Record Changes"를 선택 → "View"를 클릭합니다.
이 보고서를 이메일로 정기적으로 받으려면, "Subscribe" 옵션을 선택하고 일정과 수신자를 지정하기만 하면 됩니다.
네이티브 감사
gpmc.msc 실행 → "Default Domain Policy" 편집 → 컴퓨터 구성 → 정책 → Windows 설정 → 보안 설정 → 로컬 정책 → 감사 정책 → 감사 디렉터리 서비스 액세스의 "속성"으로 이동 → 정의 → 성공.
- 컴퓨터 구성 → 정책 → Windows 설정 → 보안 설정 → 이벤트 로그 → 아래에 언급된 정책의 "속성"에서 다음을 정의:
- 보안 로그의 최대 크기를 1GB로 설정
- 보안 로그의 보존 방법을 필요에 따라 이벤트를 덮어쓰기로 설정.
- ADSI Edit 열기 → 기본 네이밍 컨텍스트에 연결 → 도메인 이름을 사용해 DomainDNS 개체 확장 → System → 오른쪽 클릭 MicrosoftDNS → Properties → Security (탭) → Advanced (버튼) → Auditing (탭) → Principal "Everyone" 추가 → "Success" 입력 → "이 개체 및 모든 하위 개체"에 적용 → Permissions → 다음 확인란을 선택합니다: 모든 속성 쓰기, Delete, Delete subtree → "OK" 클릭.
- DNS 관리자 열기 → 서버 이름을 확장 → Forward Lookup Zone → 감사하려는 영역을 마우스 오른쪽 버튼으로 클릭 → Properties → Security (탭) → Advanced (버튼) → Auditing (탭) → Principal "Everyone" 추가 → "Success" 입력 → "이 개체 및 모든 하위 개체"에 적용 → Permissions → 다음 확인란을 선택합니다: Write all properties, Delete, Delete Subtree → "OK" 클릭.
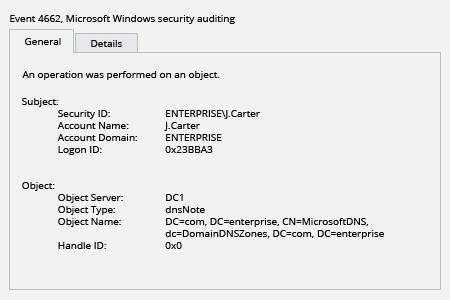
- DNS 레코드 삭제를 추적하려면 Security 이벤트 로그에서 Object Type: dnsNode가 포함된 Event ID 4662를 확인하세요.
자세히 알아보기: Netwrix Auditor for Windows Server
DNS 레코드 삭제를 추적하여 서비스 중단을 방지
DNS 레코드의 실수 또는 악의적인 삭제는 IT 서비스 중단의 중요한 원인 중 하나입니다. 예를 들어, 도메인 컨트롤러에서 DNS 레코드가 삭제되면 사용자가 로그인하지 못할 수 있으며, SharePoint DNS 레코드가 삭제되면 내부 기업 리소스를 사용할 수 없게 될 수 있습니다. DNS 레코드 삭제에 대한 지속적인 모니터링을 통해 IT 관리자는 이러한 사고를 빠르게 파악하여, 시스템 가동 중단, 인증 오류 및 접속 시도 실패로 이어질 수 있는 변경 사항을 신속히 수정할 수 있습니다.
Netwrix Auditor for Windows Server는 DNS 레코드 삭제를 포함하여 Windows 서버 전반의 활동에 대한 핵심 정보를 제공합니다. 언제 발생했는지, 누가 수행했는지, 그리고 정확히 무엇이 변경되었는지 등 모든 변경 사항에 대한 자세한 정보를 제공합니다. 또한 이 애플리케이션은 DNS 레코드가 삭제될 때마다 IT 담당자에게 이메일 알림을 보내 알립니다. 그리고 비용 효율적인 2단계 구조(파일 기반 + SQL 데이터베이스)인 AuditArchive에 전체 감사 추적을 10년 이상 안전하게 저장할 수 있습니다.
공유하기