
Netwrix Auditor for SQL Server
- Netwrix Auditor 실행 → "Search"로 이동 → 선택되어 있지 않으면 "Advanced mode"를 클릭 → 다음 필터를 설정하세요:
- 필터 = "Data Source"
연산자 = "Equals"
값 = "SQL Server" - 필터 – "Details"
연산자 = "Contains"
값 = "Password"
- 필터 = "Data Source"
- "Search" 버튼을 클릭한 다음 암호에 어떤 변경이 이루어졌는지 확인하세요.
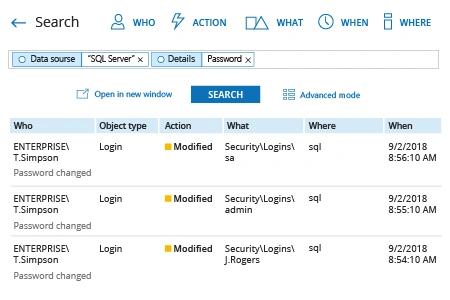
네이티브 감사
- SQL Management Studio를 실행하고 다음 T-SQL 코드를 실행하여 SQL Server 감사(audit)와 SQL Server 감사 사양(audit specification)을 생성하고 활성화합니다. 필요한 경우 로그의 경로를 적절히 조정하십시오:
      -- Create a server audit.
CREATE SERVER AUDIT AuditSQL
    TO FILE ( FILEPATH ='\\SQL\Audit\' )
        WITH ( QUEUE_DELAY = 1000, ON_FAILURE = CONTINUE );
GO
-- Create a server audit specification for login password changes.
CREATE SERVER AUDIT SPECIFICATION User_pw_change
FOR SERVER AUDIT AuditSQL
    ADD (LOGIN_CHANGE_PASSWORD_GROUP);
GO
-- Enable the audit.
ALTER SERVER AUDIT AuditSQL
WITH (STATE = ON);
GO
- 로그인 비밀번호 변경 사항을 보려면 SQL Management Studio에서 다음 코드를 실행하십시오:
      SELECT * FROM sys.fn_get_audit_file ('\\SQL\Audit\*',default,default)
WHERE action_id = 'PWR'
GO
- 스크립트가 생성한 파일을 MS Excel에서 여십시오.
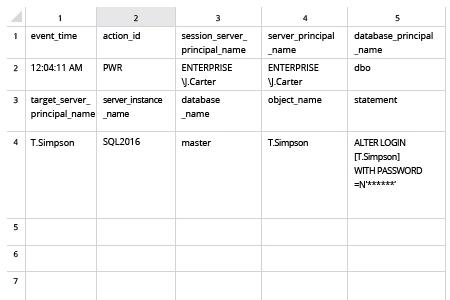
SQL Server에서 로그인 비밀번호 변경 사항을 모니터링하여 계정 손상의 위험을 최소화하세요
적절한 승인 없이 누구도 Windows SQL Server의 로그인 비밀번호를 변경해서는 안 됩니다. 하지만 안타깝게도 기본적으로 SQL Server는 로그인 비밀번호 변경 사항을 추적하지 않으므로, 누군가 SQL Server 환경에서 로그인 비밀번호를 변경해도 사용자는 그 사실조차 알 수 없고, 더 나아가 누가 비밀번호를 변경했는지도 확인할 수 없습니다. 이처럼 비밀번호 변경 로그가 없으면 데이터베이스를 제대로 통제하기가 어려워지며, 실제로 로그인 변경을 감사할 수 없다는 것은 SQL Server 보안과 중요 데이터가 위험해진다는 뜻입니다.
변경이 포함된 비밀번호 이벤트를 수집하려면 SQL Server 감사를 사용할 수 있습니다. 하지만 이 방법은 SQL Server Management Studio에서 Transact-SQL 스크립팅이 필요하므로, 스크립팅 역량을 재정비할 준비를 해야 합니다. 또는 Netwrix Auditor for SQL Server를 사용하여 로그인 비밀번호 변경을 감사하는 방법도 있으며, 그 외에도 훨씬 더 많은 기능을 제공합니다. 이 포괄적인 솔루션을 통해 SQL Server 로그인뿐만 아니라 데이터베이스 개체, 권한, 인스턴스, 비밀번호 이벤트 등 다양한 변경 사항을 추적할 수 있습니다. 또한 어떤 작업이 언제, 누구에 의해 수행되었는지에 대한 자세한 정보를 제공하므로, 데이터가 손상되기 전에 위협 활동을 더 빠르게 파악하고 SQL Server 보안을 강화할 수 있습니다.
공유하기