
CMMC 컴플라이언스 소프트웨어
증거로 입증하는 CMMC 컴플라이언스 솔루션
Netwrix CMMC 컴플라이언스 솔루션은 통제된 비기밀 정보(CUI)에 누가 접근할 수 있는지 지속적으로 보여 주고, 최소 권한을 적용하며, C3PAO가 요구하는 일시와 주체가 기록된 증거를 만들어 냅니다.
대부분의 컴플라이언스 소프트웨어는 CUI에 실제로 누가 접근하는지 알려 주지 못하고, 평가자에게 입증하지도 못합니다.
보이지 않는 것은 범위를 정할 수 없습니다
조직의 55%는 민감 데이터 인벤토리를 지속적으로 관리하지 않으며, CMMC 범위 설정은 CUI가 어디에 있는지 아는 것에서 시작합니다(2026 Data and Identity Security Report).
접근 권한은 필요가 사라진 뒤에도 남습니다
조직의 76%는 더 이상 필요하지 않은 상시 접근 권한을 즉시 회수하지 못하며, CMMC는 권한 있는 계정을 포함해 최소 권한을 요구합니다(동일 보고서).
위험 평가는 여전히 얕습니다
최근 12개월 동안 Active Directory 보안 평가를 포괄적으로 수행한 조직은 36%에 불과하며, Active Directory에 권한 상승을 허용하는 구성 오류가 없다고 완전히 확신하는 조직은 26%뿐입니다(동일 보고서).
Netwrix CMMC 컴플라이언스 솔루션: CMMC 2.0 레벨 2의 요구 사항과 지원 방법
Netwrix Auditor는 30분 만에 배포되며, 몇 시간 안에 첫 보고서를 받을 수 있습니다.
요구 사항
CMMC 요구 사항
Netwrix
NIST SP 800-171 3.1.3, 접근 통제
승인된 권한에 따라 CUI의 흐름을 통제합니다.
Data Classification은 서버, 데이터베이스, 폴더 전반의 CUI를 중요도별로 분류하고, Auditor와 함께 승인된 사용자에게만 접근을 허용합니다.
NIST SP 800-171 3.1.5, 접근 통제
특정 보안 기능과 권한 있는 계정을 포함해 최소 권한 원칙을 적용합니다.
Privilege Secure는 상시 권한 계정을 없애고 세션에 필요한 권한만으로 적시(JIT) 접근을 부여한 뒤 세션을 기록합니다.
NIST SP 800-171 3.3.2, 감사 및 책임 추적
개별 시스템 사용자의 행위를 해당 사용자에게 고유하게 추적할 수 있도록 하여 책임을 물을 수 있게 합니다.
Auditor는 Active Directory, Entra ID, 파일 서버 등 CUI가 있는 시스템에서 어떤 사용자가 언제, 어디서 무엇을 했는지 보여 주고, 등록된 모든 사용자의 프로필을 유지합니다.
NIST SP 800-171 3.4.1, 3.4.2, 구성 관리
조직 시스템의 기준 구성을 수립하고 유지하며, 보안 구성 설정을 수립하고 적용합니다.
Change Tracker는 소프트웨어와 구성의 기준선을 정의하고, 기준선에서 벗어난 시스템을 탐지하며, 인증된 CIS 및 DISA STIG 하드닝 보고서를 생성합니다.
NIST SP 800-171 3.11.1, 위험 평가
CUI를 처리, 저장, 전송하는 시스템이 조직의 운영, 자산, 개인에 미치는 위험을 주기적으로 평가합니다.
PingCastle은 Active Directory 상태 점검, 위험 점수, 조치 계획을 생성하고 개선 진행 상황을 추적합니다.
NIST SP 800-171 3.11.2, 위험 평가
조직의 시스템과 애플리케이션의 취약점을 주기적으로, 그리고 새로운 취약점이 확인될 때 점검합니다.
Access Analyzer는 개방된 접근이나 과도한 권한 사용자 같은 민감 데이터 위험을 짚어 내고, 오래된 객체를 정리해 대규모로 개선하도록 돕습니다.
NIST SP 800-171 3.8.7, 매체 보호
시스템 구성 요소에서 이동식 저장 매체의 사용을 통제합니다.
Endpoint Protector는 연결할 수 있는 이동식 장치를 통제하고, 승인된 USB 저장소로 복사되는 파일을 암호화하며, 시도되거나 차단된 전송을 보고합니다.
CMMC와 포트폴리오 전체 매핑 보기
실제 모습 보기
CUI가 있는 시스템의 모든 로그인을 추적하세요
누가 언제, 어디서, 어떤 컴퓨터에 로그인했는지 확인해 CUI가 있는 시스템의 비정상적인 로그인 활동을 빠르게 포착하고 보고할 수 있습니다.
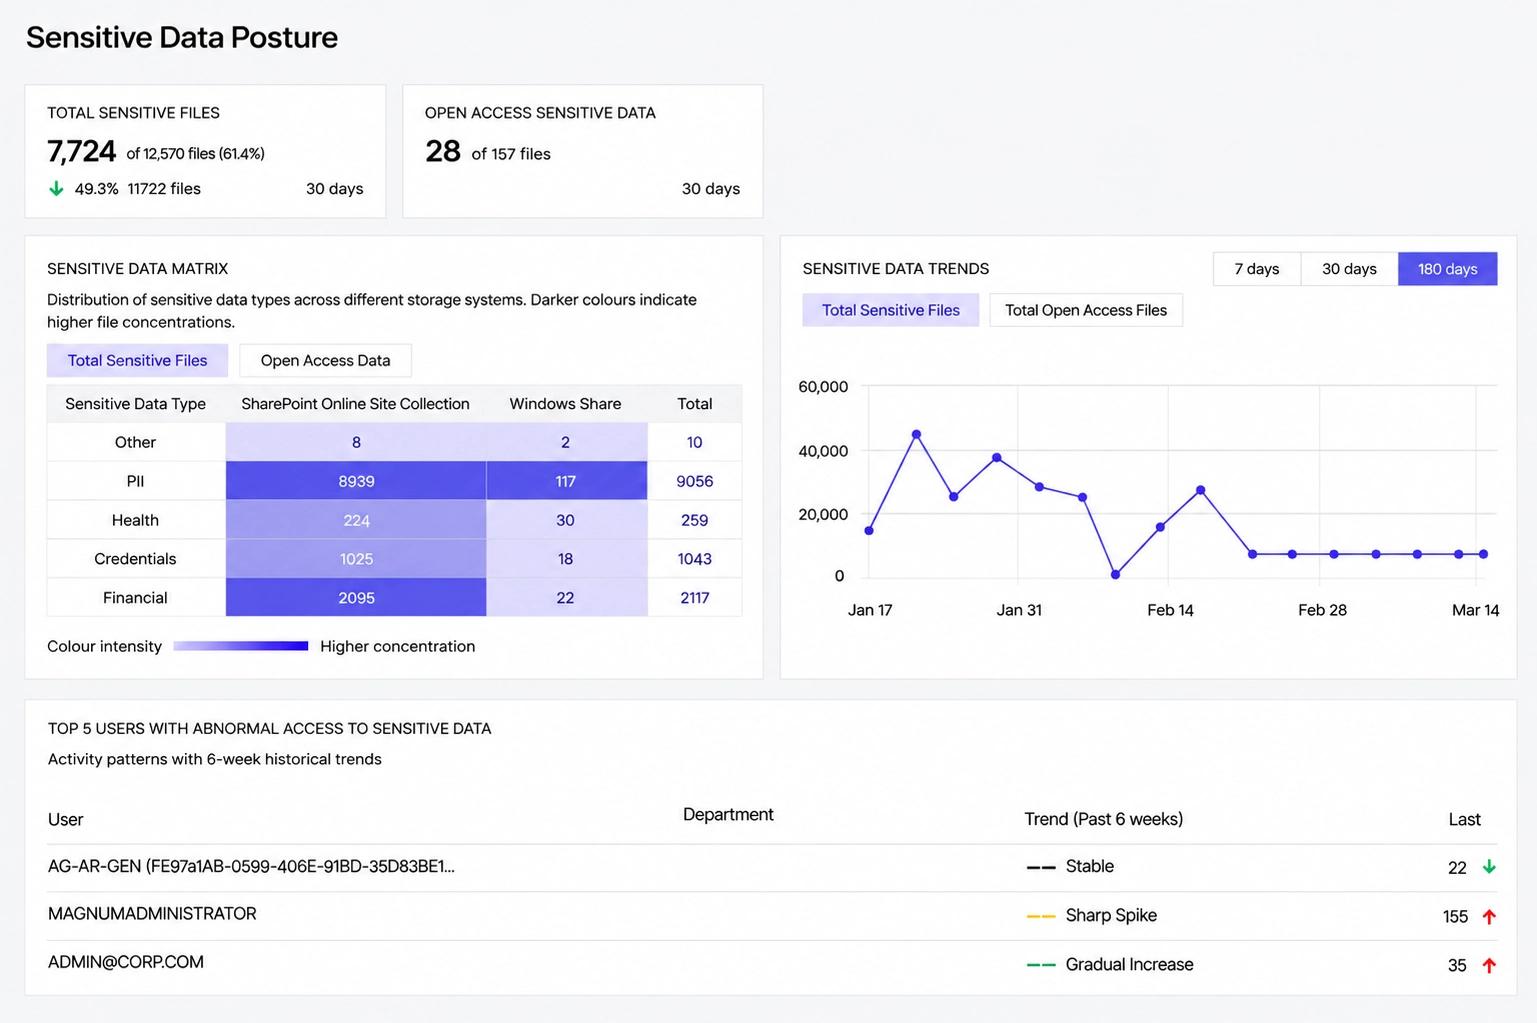
데이터 소유자가 CUI 접근 권한을 직접 검토하게 하세요
권한 검토를 통해 접근 결정을 데이터 소유자가 직접 내리므로, CUI에 대한 모든 권한이 검토, 승인, 문서화됩니다.
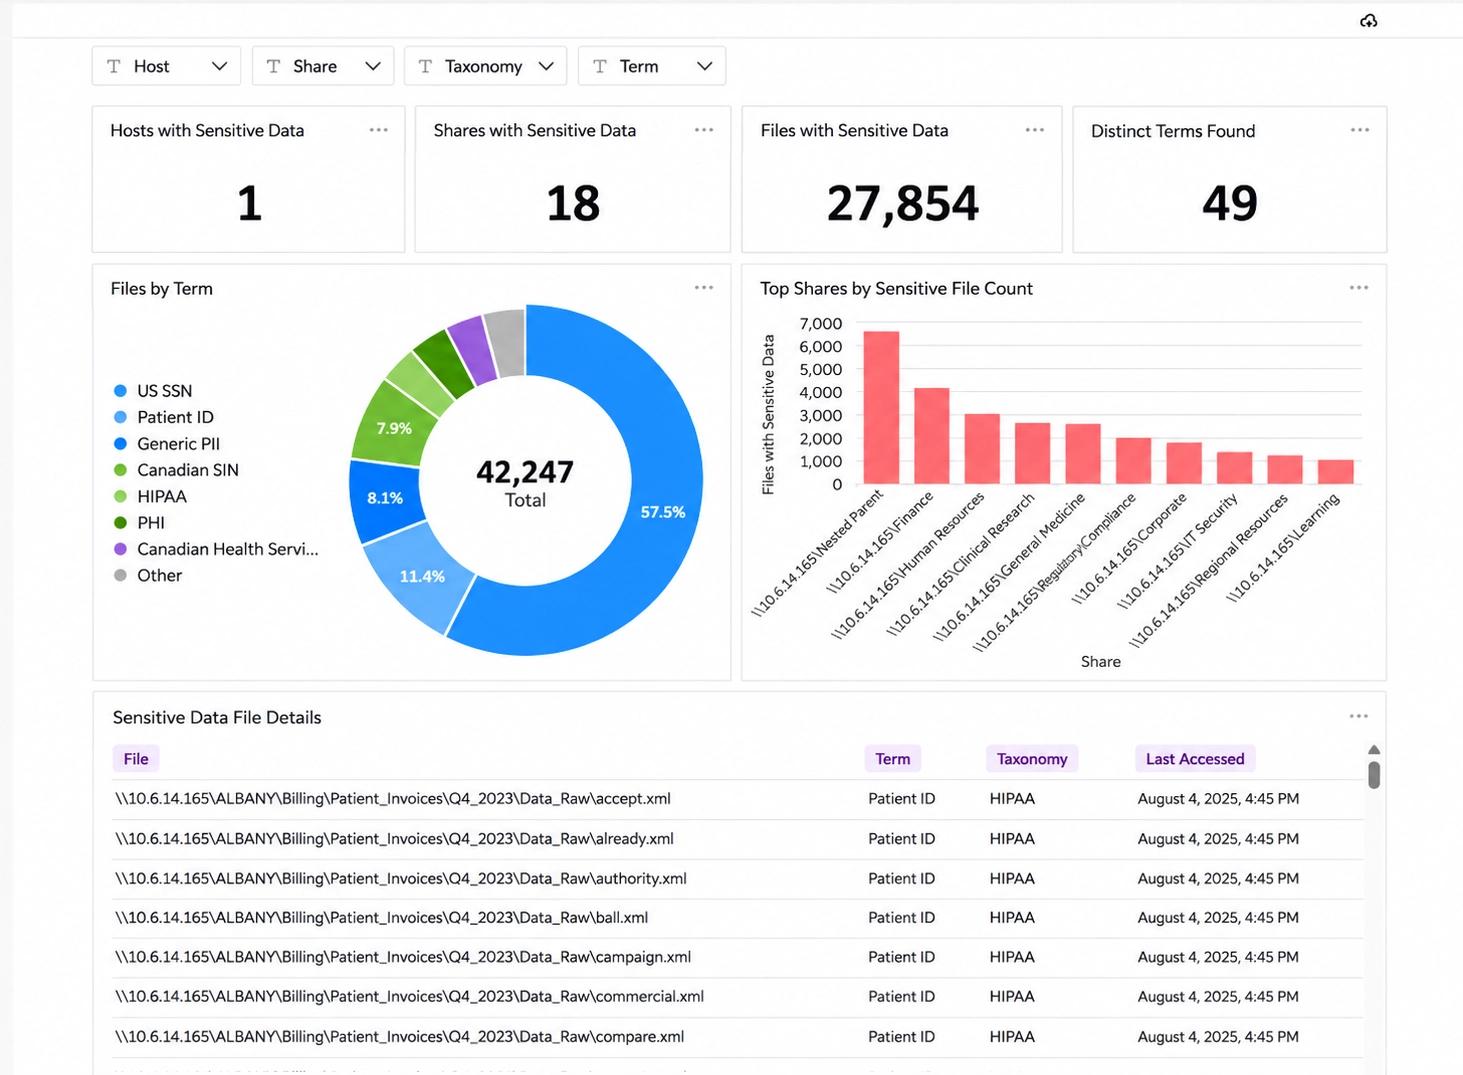
무엇이 바뀌었는지 변경 전후로 정확히 확인하세요
수정된 모든 객체의 변경 전후 값을 나란히 비교해, CUI가 있는 시스템의 부적절하거나 승인되지 않은 변경을 쉽게 찾아내 수 있습니다.
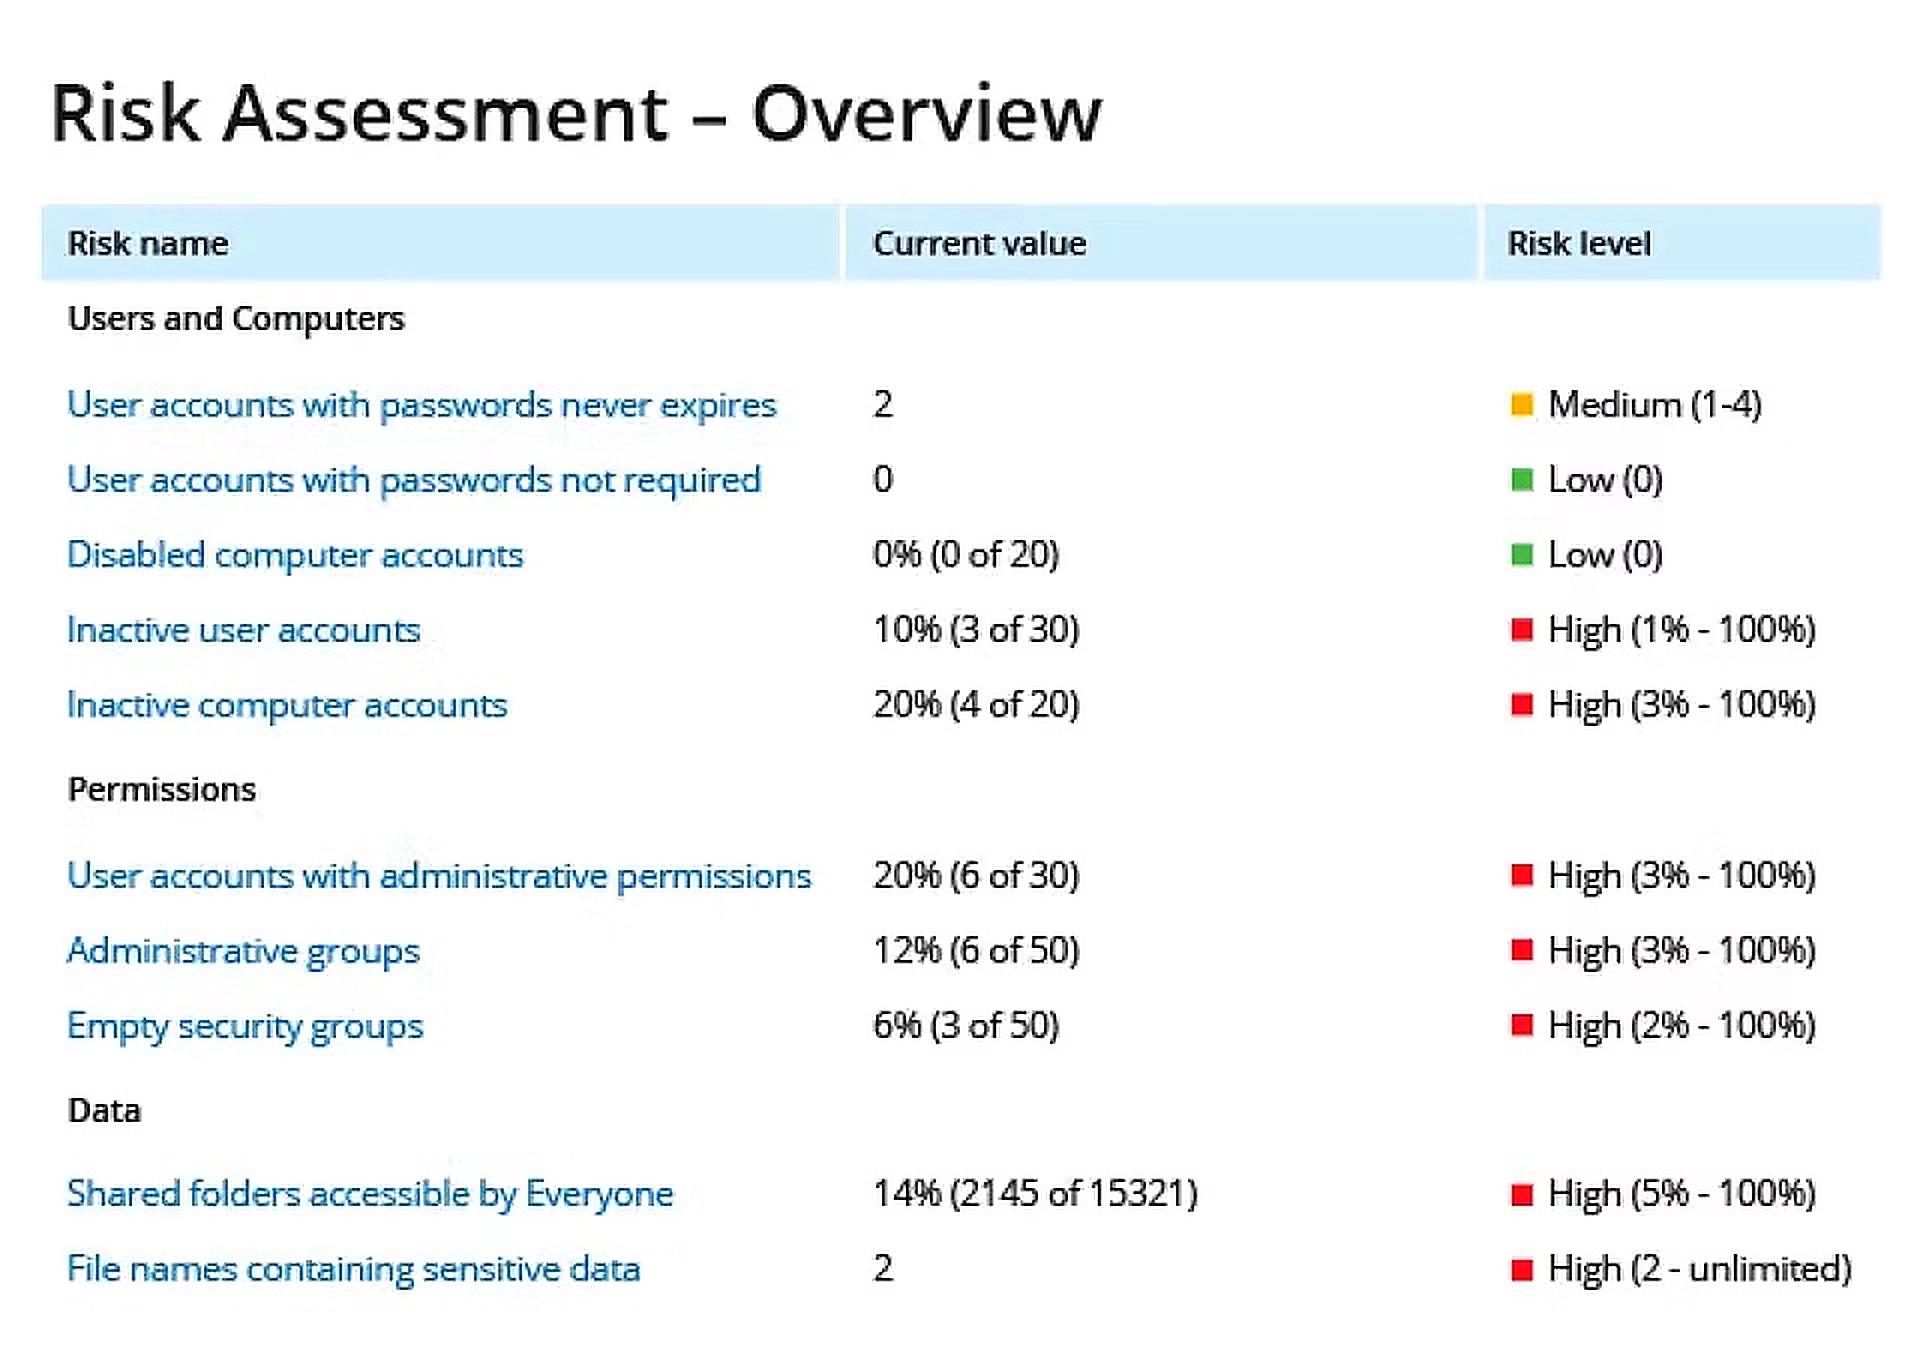
엔드포인트에 연결할 수 있는 장치를 통제하세요
USB 저장소, 프린터, Bluetooth 등 여러 장치에 차단, 허용, 읽기 전용 권한을 설정해 CUI가 승인된 사람과 장치로만 이동하도록 하세요.
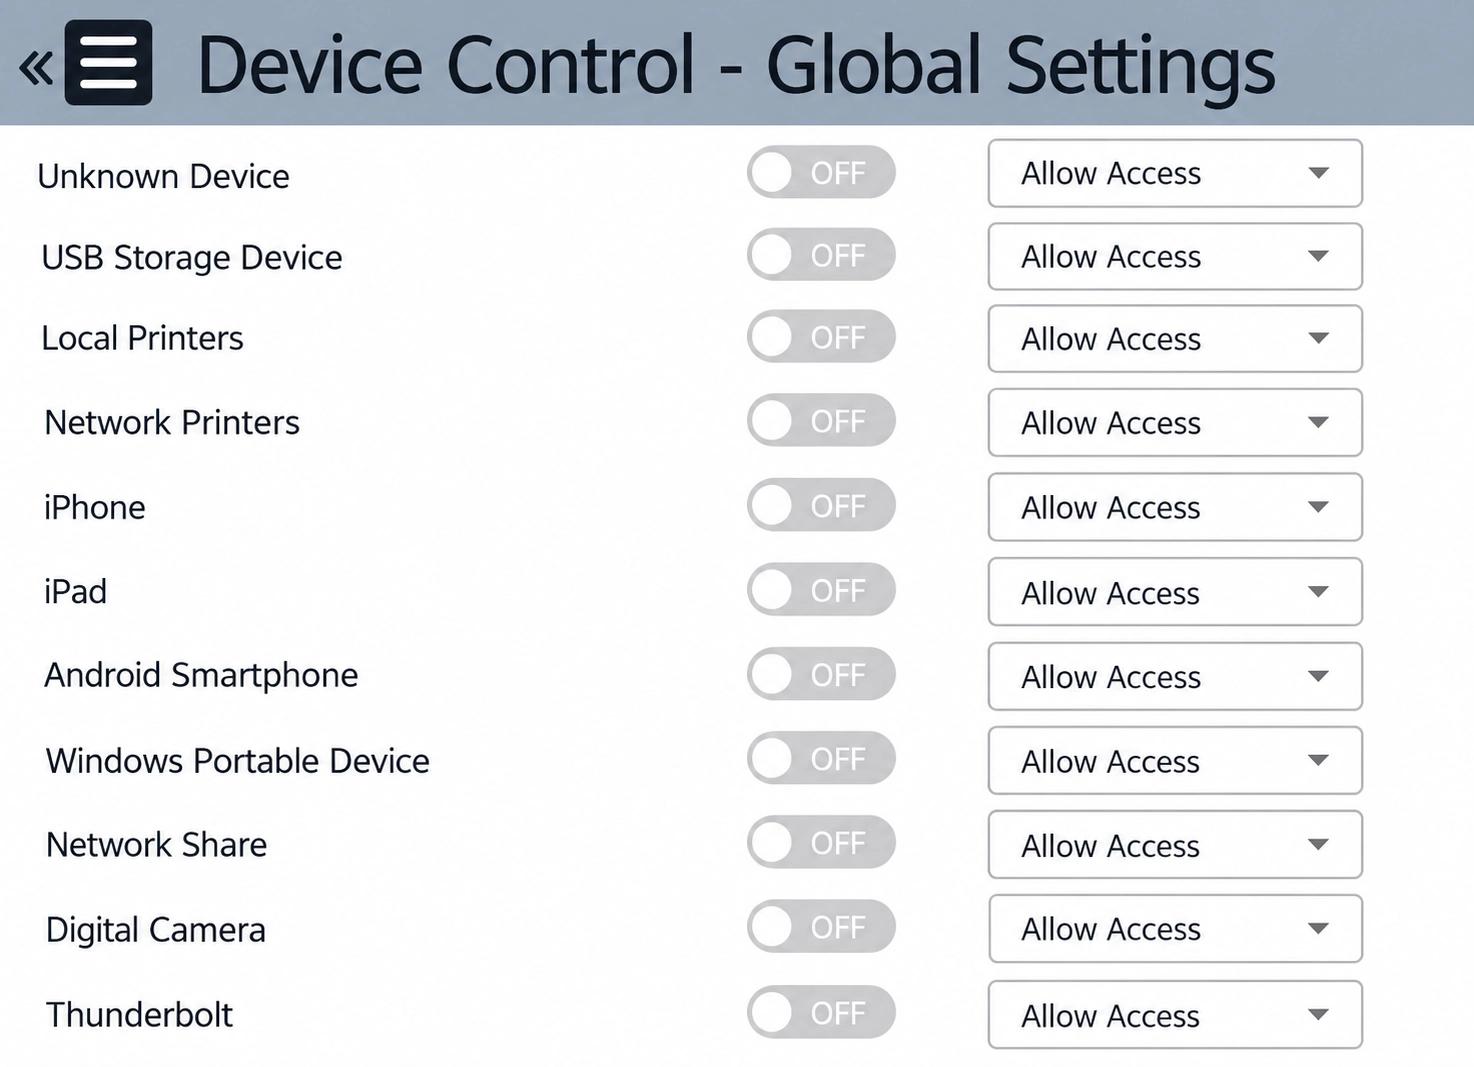
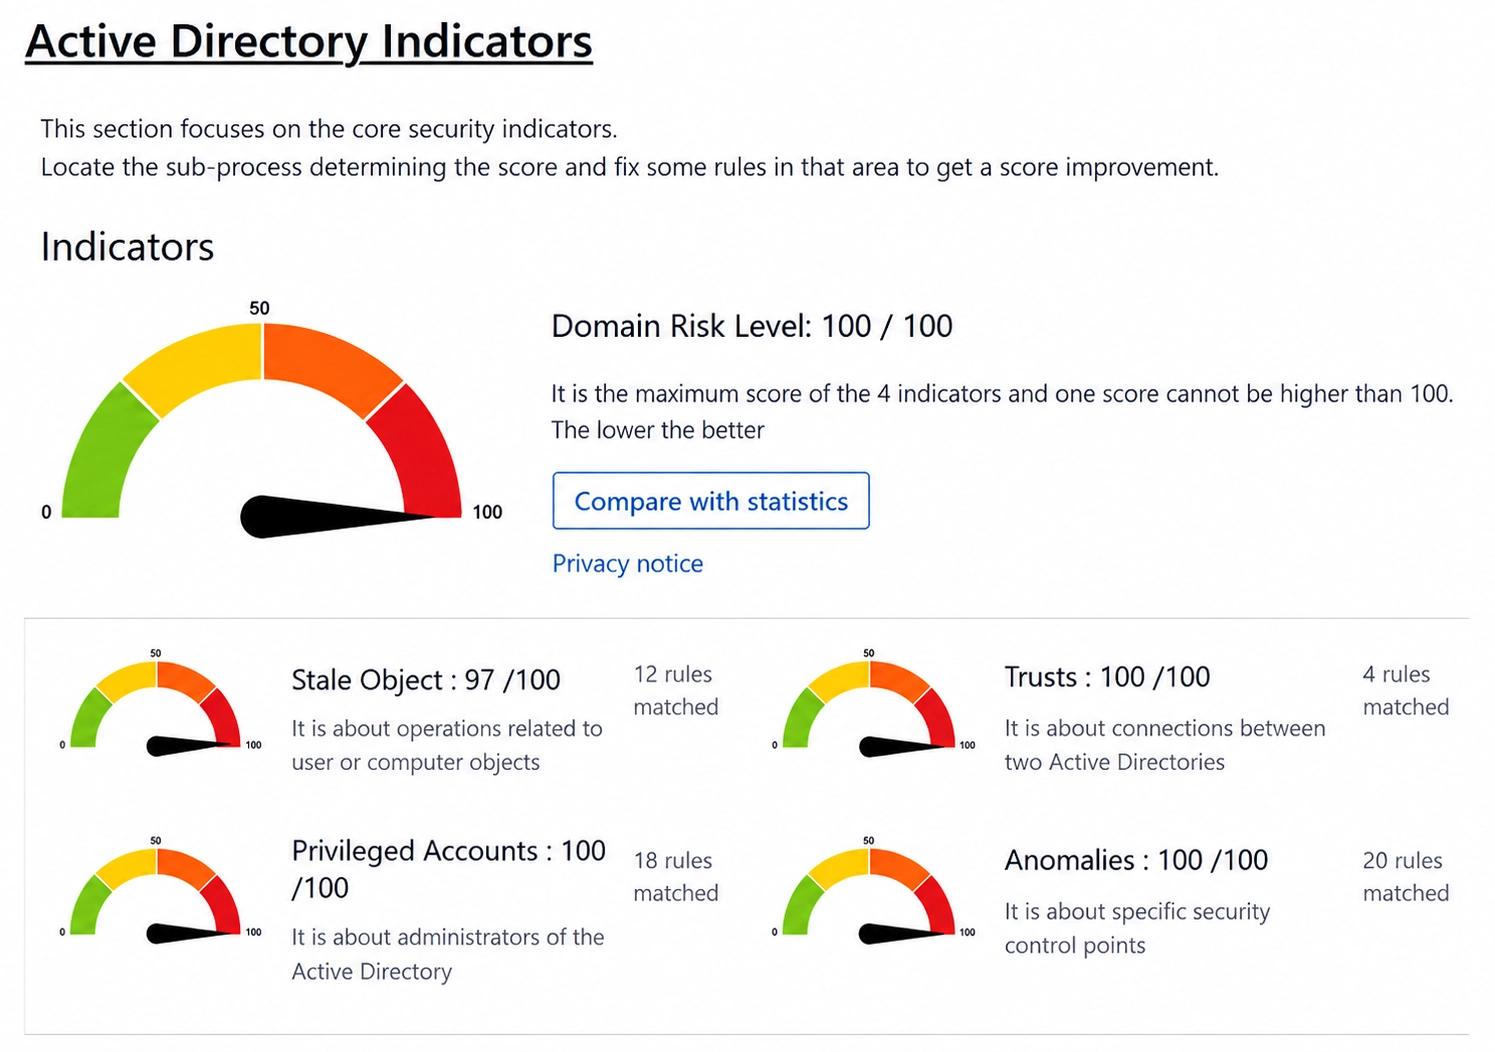
Active Directory와 Entra ID의 위험 점수를 확인하세요
상태 점검 보고서가 170개 이상의 보안 점검 항목으로 Active Directory와 Entra ID를 평가하고 발견된 위험에 점수를 매겨, CMMC의 주기적 위험 평가 요구 사항을 뒷받침합니다.
원하는 기능으로 바로 이동
CMMC 컴플라이언스 더 알아보기
CUI를 식별하고 보호하는 방법을 다룬 웹비나, 가이드, 문서.