PCI DSS v4.0.1 규정 준수
카드 소지자 데이터의 위치, 접근 가능한 사용자, 변경 내용을 보여주는 PCI 규정 준수 소프트웨어
Netwrix PCI 규정 준수 소프트웨어는 온프레미스와 클라우드 환경 전반에서 카드 소지자 데이터를 찾고, 접근 권한을 통제하며, 모든 변경을 추적합니다. PCI DSS 격차를 해소하고 평가자에게 필요한 증거를 제공하세요.
대부분의 규정 준수 소프트웨어는 카드 소지자 데이터가 실제로 어디에 있는지, 누가 접근할 수 있는지 알려주지 못합니다.
카드 소지자 데이터가 CDE 밖으로 퍼집니다
민감한 데이터가 어디에 있는지 지속적으로 최신 상태로 관리하는 조직은 43%에 불과합니다 (2026 Data and Identity Security Report).
접근 권한이 필요 이상으로 늘어납니다
조직의 51%는 역할에 맞춘 접근 권한에 일부 과도한 부여가 있다고 답했고, 13%는 많은 사용자가 필요 이상으로 넓은 접근 권한을 가지고 있다고 답했습니다(동일 보고서).
접근 관련 질문에 답하는 데 몇 시간이 걸립니다
특정 민감 데이터에 어떤 ID가 접근할 수 있는지 즉시 파악할 수 있는 조직은 29%에 불과합니다(동일 보고서).
Netwrix PCI DSS 규정 준수 소프트웨어: PCI DSS v4.0.1 요구 사항과 Netwrix의 지원 방식
요구 사항
PCI DSS 요구 사항
Netwrix
PCI DSS v4.0.1 3.2.1, 저장된 계정 데이터 보호
보존 및 폐기 정책을 통해 계정 데이터 저장을 최소화합니다.
Data Classification은 사전 정의된 PCI DSS 분류 체계로 카드 소지자 데이터를 찾고, 주요 카드 소지자 데이터 저장소 밖 문서의 카드 번호를 가리며, 오래되었거나 중복된 데이터를 보안 격리 영역으로 옮깁니다.
PCI DSS v4.0.1 7.2.4, 접근 권한 검토
모든 사용자 계정과 관련 접근 권한을 최소 6개월에 한 번 검토합니다.
Access Analyzer는 어떤 민감한 데이터에 누가 어느 수준으로 접근할 수 있는지 보여 주고, 데이터 소유자가 불필요한 권한을 검토하고 회수하도록 지원합니다.
PCI DSS v4.0.1 7.2.2, 최소 권한
직무 분류와 기능에 따라 필요한 최소 권한으로 접근 권한을 부여합니다.
Privilege Secure는 상시 관리자 권한을 작업 범위에 맞춘 JIT(Just-in-Time) 권한 접근으로 대체하고 모든 세션을 기록합니다.
PCI DSS v4.0.1 10.2.1, 10.4.1, 모든 접근 기록 및 모니터링
개별 사용자의 카드 소지자 데이터 접근과 관리자 계정의 모든 작업을 기록하는 감사 로그를 활성화하고 정기적으로 검토합니다.
Auditor는 하이브리드 IT 전반의 변경, 구성, 접근을 추적하고, 일일 로그 검토를 지원하는 알림과 보고서를 제공합니다.
PCI DSS v4.0.1 10.2.1.5, 변경 사항 기록
감사 로그는 신규 계정 생성, 권한 상승, 관리자 권한 계정의 변경을 포함하여 식별 및 인증 자격 증명의 변경 사항을 기록해야 합니다.
1Secure는 Active Directory와 Entra ID의 계정 생성, 역할 및 비밀번호 변경, 그룹 멤버십 변경(관리자 권한 계정에 영향을 주는 변경 포함)을 보고합니다.
PCI DSS v4.0.1 11.5.2, 변경 감지
중요 파일의 무단 변경을 알리는 변경 감지 메커니즘을 도입하고, 중요 파일을 최소 주 1회 비교합니다.
Change Tracker는 전체 시스템에서 파일 무결성 모니터링을 제공하고, 승인된 기준선과 다른 계획 외 변경을 표시합니다.
PCI DSS v4.0.1 11.5.1, 침입 탐지
CDE의 경계와 주요 지점에서 침입 탐지 또는 침입 방지 기술을 사용하고, 침해가 의심되면 담당자에게 알립니다.
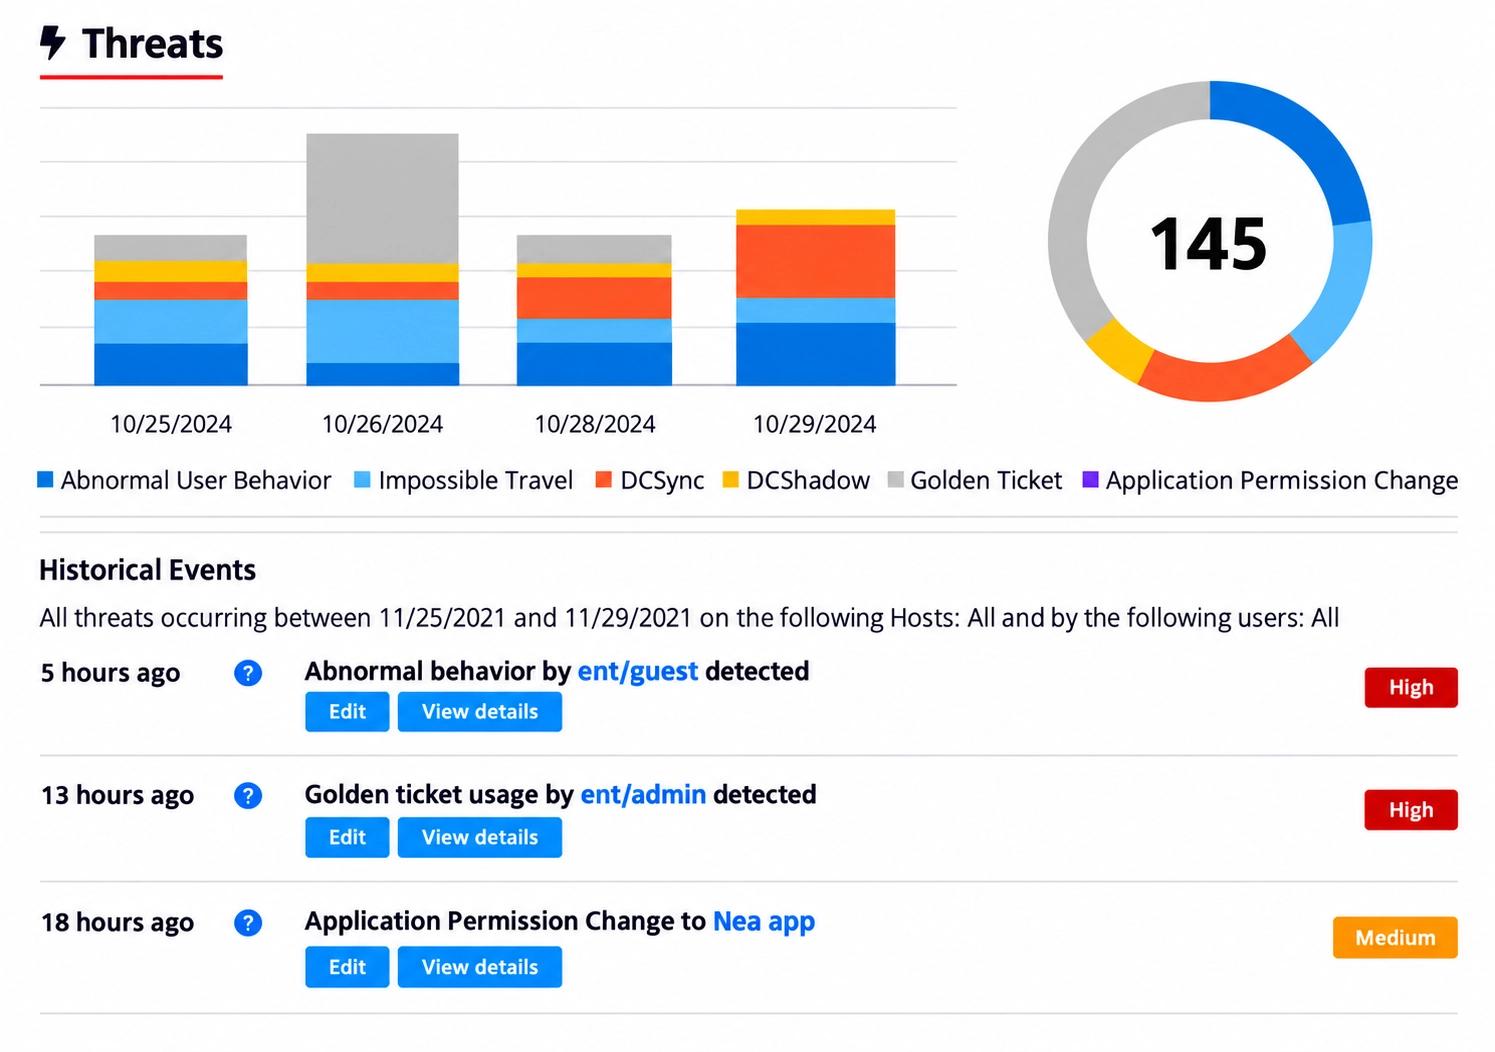
Threat Manager는 Active Directory와 Entra ID를 대상으로 하는 DCSync, DCShadow, Golden Ticket 같은 공격 기법과 비정상적인 파일 활동을 탐지하고, 담당자에게 알리거나 자동 대응 플레이북을 실행합니다.
PCI DSS와 포트폴리오 전체 매핑 보기
실제 화면 보기
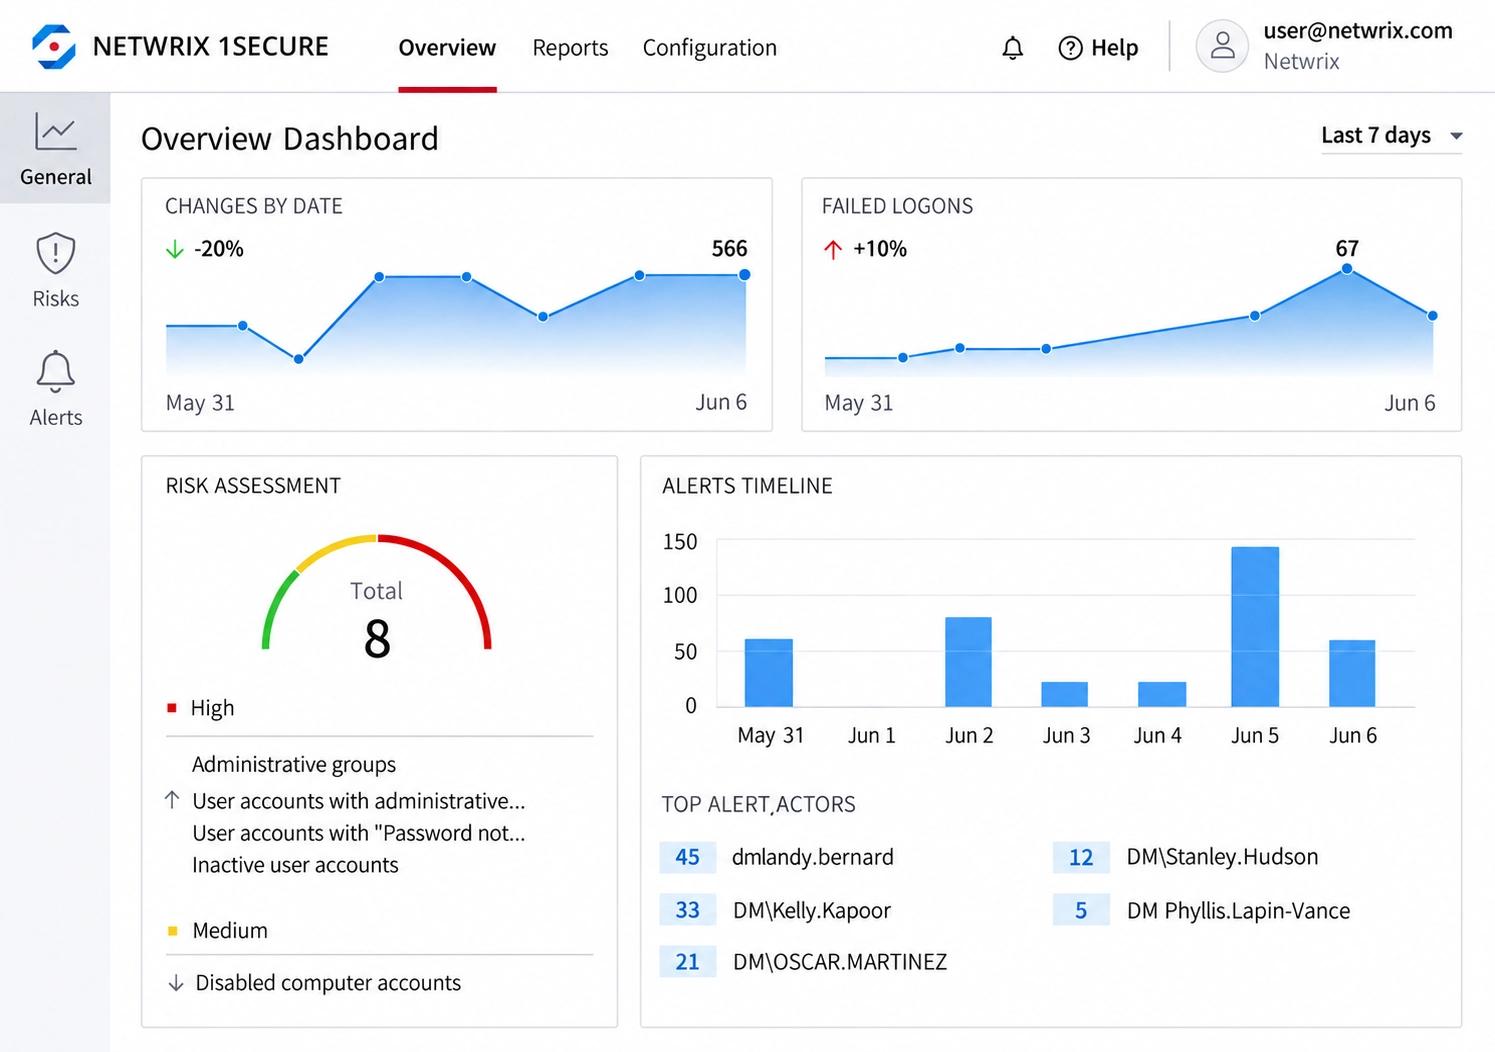
변경 사항, 로그온 실패, 위험을 한 대시보드에서 확인
1Secure 개요는 환경 전반의 변경 사항, 로그온 실패, 알림, 종합 위험 점수를 추적하므로 CDE 안팔의 활동이 조기에 드러납니다.
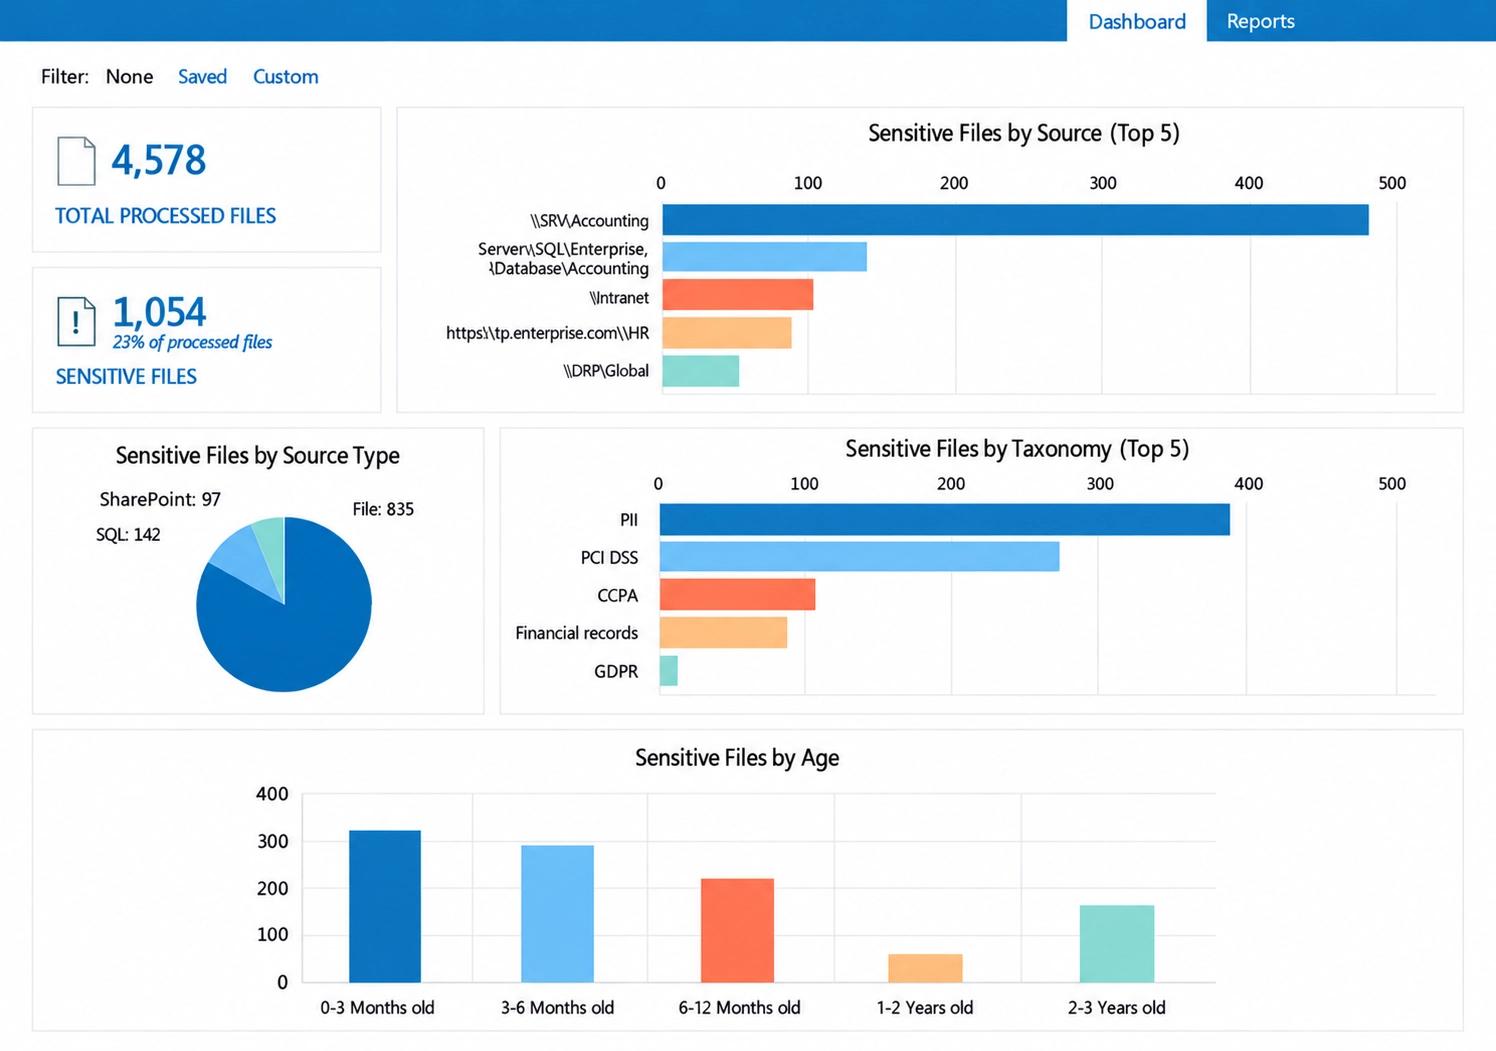
저장된 위치와 관계없이 카드 소지자 데이터 찾기
민감한 파일을 소스, 분류 체계(PCI DSS 포함), 보관 기간별로 나누어 보여 주므로 CDE 밖의 카드 데이터를 찾고 보존 규칙을 적용할 수 있습니다.
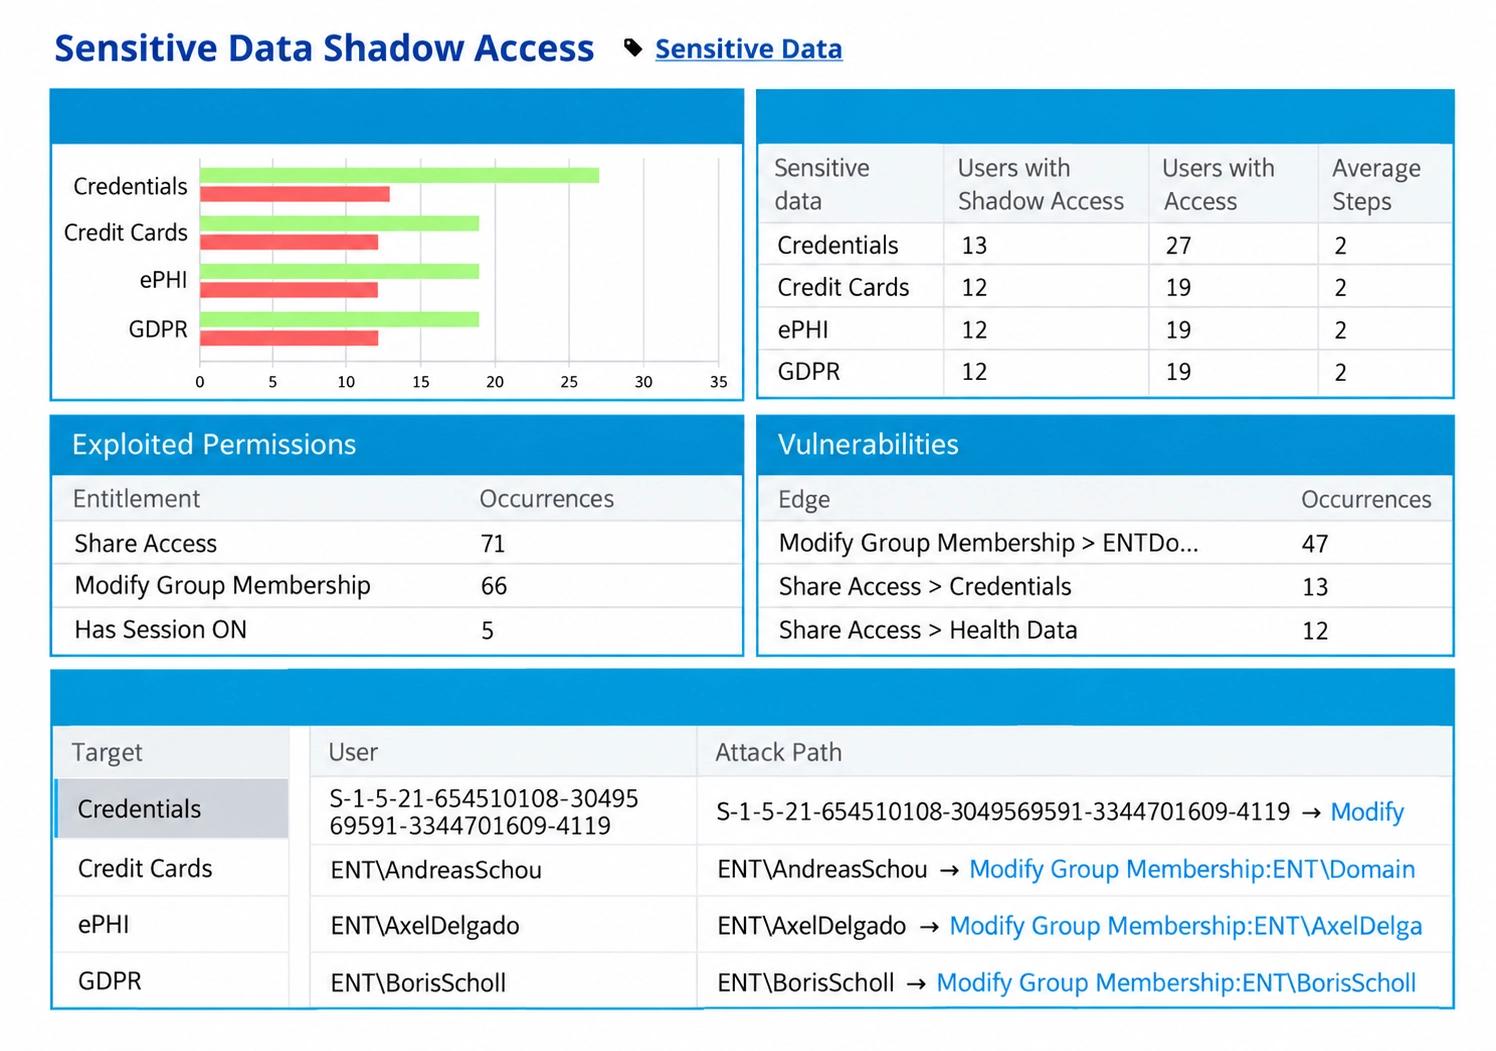
신용카드 데이터에 접근할 수 있는 사용자와 경로 확인
섬도 액세스 분석은 어떤 사용자가 신용카드 데이터에 접근할 수 있는지, 어떤 권한에 의존하는지, 정확한 공격 경로가 무엇인지 보여 주므로 접근 권한 검토를 실제 노출에서 시작할 수 있습니다.
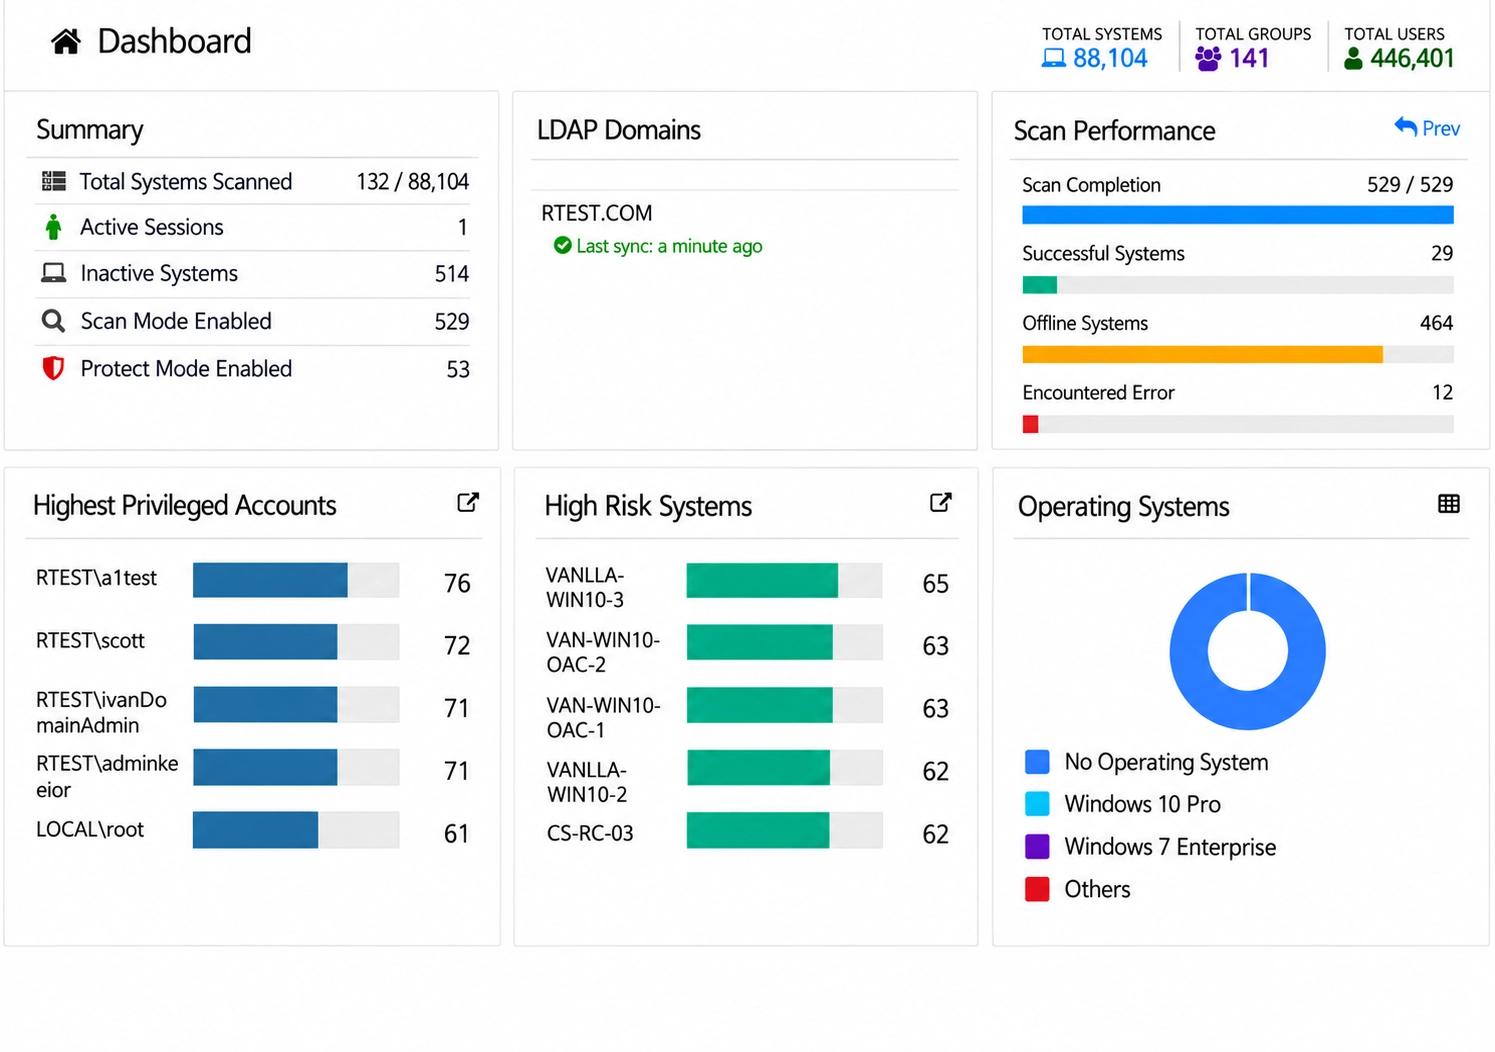
권한이 가장 높은 계정과 가장 위험한 시스템 찾기
Privilege Secure는 시스템을 스캔해 권한이 가장 높은 계정과 고위험 시스템의 순위를 매기고, CDE에 대한 상시 관리자 접근을 어디서 제거해야 하는지 보여 줍니다.
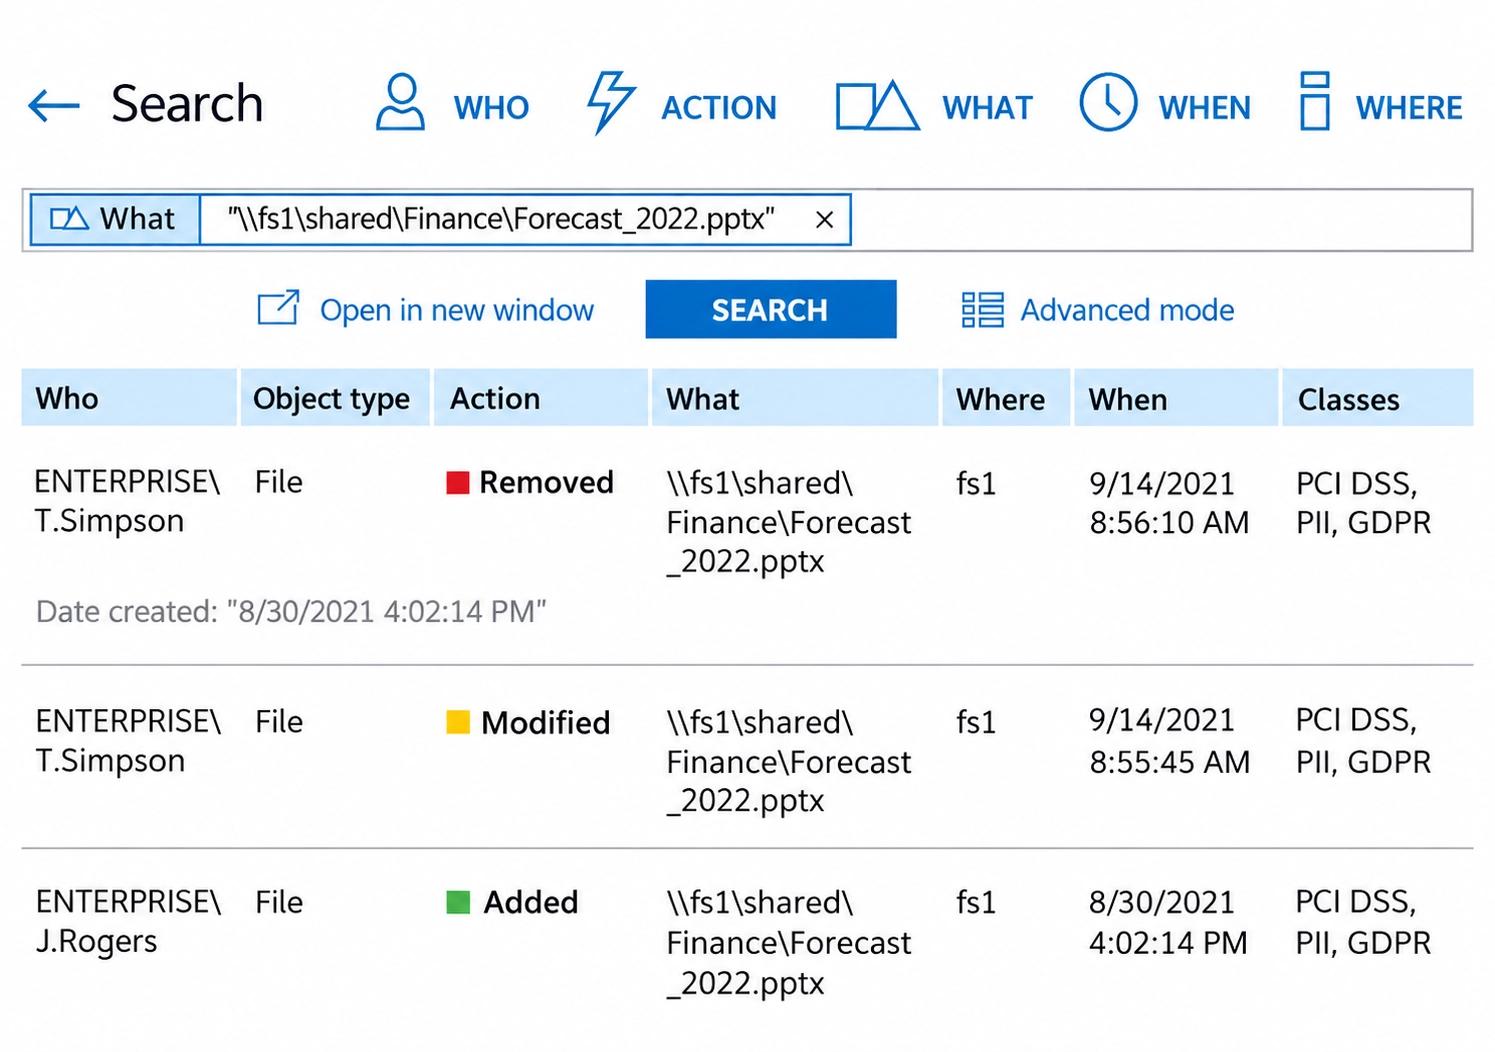
카드 소지자 데이터 파일에 누가 접근했는지 몇 초 만에 확인
검색하면 파일을 삭제, 수정, 추가한 사람과 위치, 시간이 표시되며 각 이벤트 옝에 파일의 PCI DSS 분류도 함께 나타납니다. 요구 사항 10이 요구하는 기록입니다.
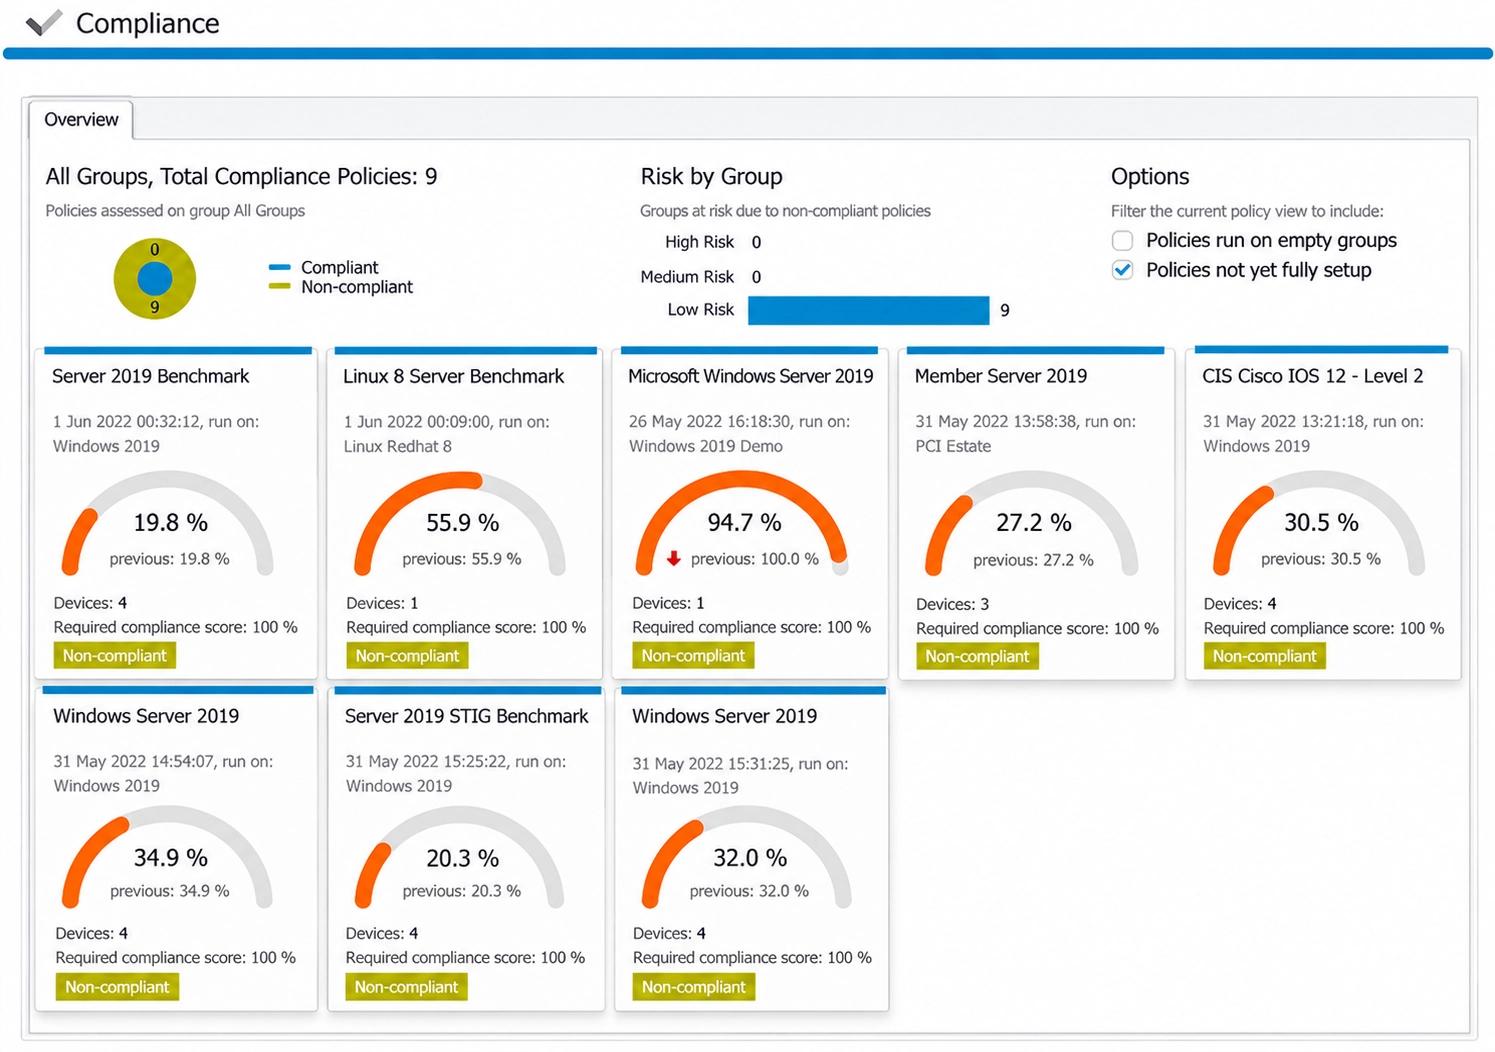
구성이 보안 강화 기준선과 일치함을 입증
CIS, STIG, 서버 벤치마크 대비 준수 점수로 승인된 구성에서 벗어난 시스템을 확인할 수 있으며, PCI DSS의 보안 구성과 변경 감지를 지원합니다.
DCSync, Golden Ticket 같은 공격을 발생 즉시 탐지
Threat Manager는 비정상 행위, 불가능한 이동, DCSync, Golden Ticket 활동을 심각도별로 표시하므로 보안 알림이 사고 대응으로 바로 이어집니다.