
Netwrix Directory Management
그룹 라이프사이클과 액세스 관리를 간편하게
Netwrix Directory Manager로 그룹 멤버십과 액세스 제어를 자동화하세요
그룹 라이프사이클 및 액세스 관리를 위해 Netwrix를 선택해야 하는 이유는 무엇일까요?
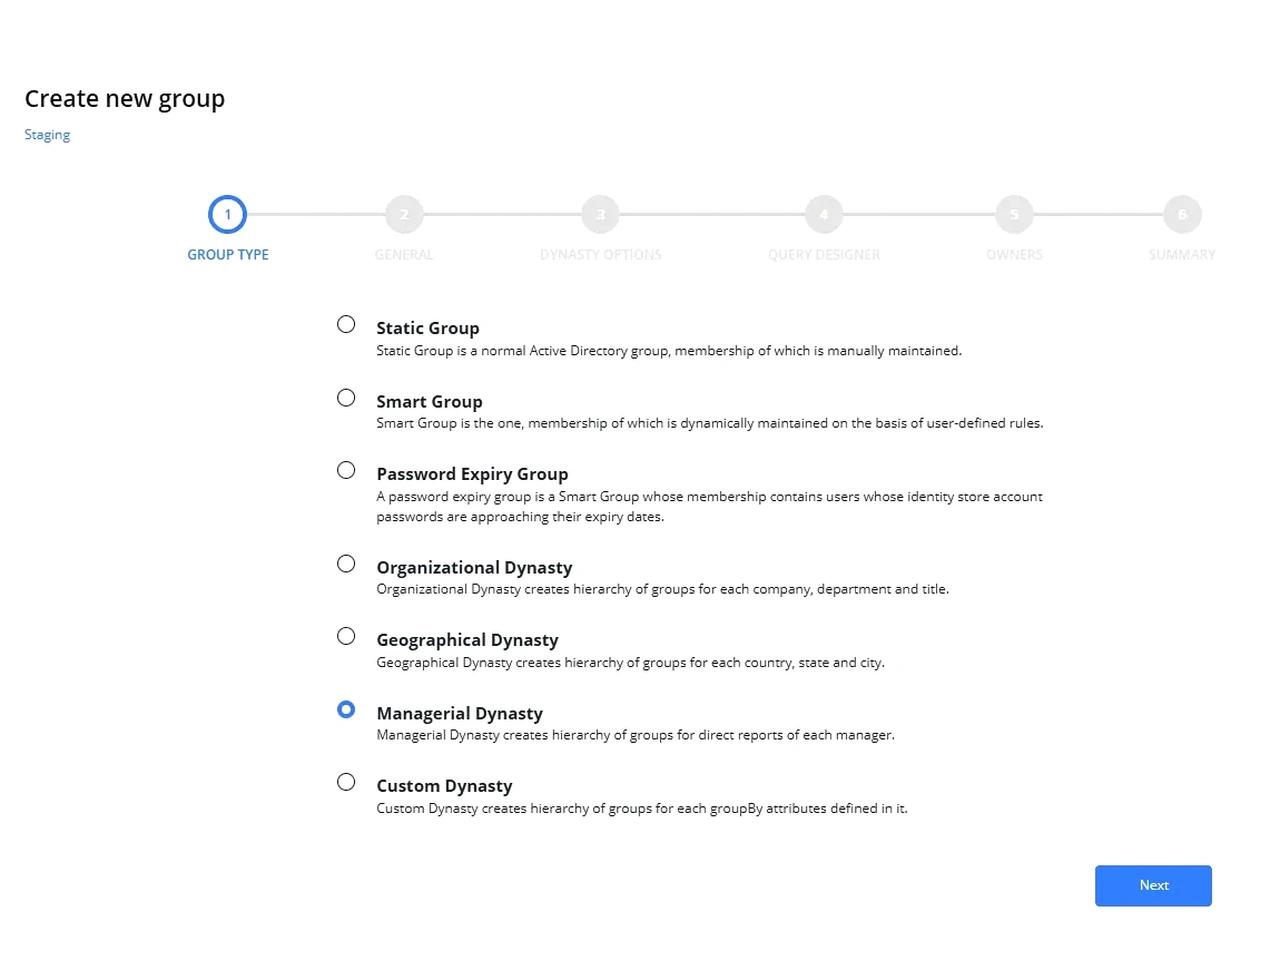
Netwrix Directory Manager는 전체 그룹 라이프사이클을 자동화하여 이러한 부담을 없애 줍니다. SmartGroups(동적 그룹)를 사용하면 부서, 역할 또는 위치 같은 속성 기반 규칙을 정의할 수 있으며, 사용자가 입사·이동·퇴사하면 멤버십이 자동으로 조정됩니다. 이를 통해 IT의 끊임없는 개입 없이도 항상 적절한 사람이 적절한 권한을 갖게 됩니다.

동적 멤버십으로 액세스 결정을 자동화
Netwrix SmartGroups는 부서, 역할 또는 위치와 같은 사용자 속성을 기반으로 멤버십을 자동으로 업데이트합니다. 이를 통해 액세스 권한의 과도한 확장을 방지하고 끝없는 수동 업데이트 없이도 디렉터리를 깔끔하게 유지합니다.
위임형 관리로 IT 업무 부담을 줄이기
비즈니스 소유자, 관리자 또는 그룹 소유자가 멤버십 요청과 승인을 관리할 수 있도록 지원합니다. 이를 통해 내장된 제어 기능으로 거버넌스를 유지하면서 IT 병목 현상을 줄일 수 있습니다.
라이프사이클 및 컴플라이언스 정책 적용
증명 워크플로를 통해 그룹 소유자가 멤버십을 정기적으로 검증합니다. 만료되었거나 사용되지 않는 그룹은 자동으로 프로비저닝 해제되어 과도한 권한을 방지하고 규정 준수를 개선합니다.
복잡함 없이 확장
수백 명이든 수천 명이든 사용자와 기기를 관리하든, SmartGroups는 손쉽게 확장됩니다. 속성 기반 규칙은 가장 복잡한 환경에서도 일관되고 안전한 액세스 할당을 보장합니다.
그룹 라이프사이클 및 액세스 관리를 간소화하는 기능
예시:
그룹 혼란은 보안 위험을 초래합니다
IT 팀은 수백 개의 Active Directory 그룹에 오래된 멤버가 포함되어 있다는 사실을 발견합니다. 그룹 멤버십이 한 번도 정리되지 않았기 때문에 퇴사한 직원들이 여전히 내부 파일 공유와 애플리케이션에 접근할 수 있습니다.
배포된 Dynamic SmartGroups
Netwrix Directory Manager를 사용하면 IT 팀이 부서, 직책, 위치를 기반으로 사용자를 자동으로 추가하거나 제거하는 SmartGroups를 정의합니다. 직원이 전환되거나 퇴사하는 즉시 그룹 멤버십이 자동으로 업데이트되어 액세스 권한이 항상 현재 역할을 반영하도록 보장합니다.
라이프사이클 정책이 오래된 그룹을 정리
활성 멤버가 없거나 설정된 기간 동안 사용되지 않은 그룹은 만료 대상으로 표시됩니다. Netwrix Directory Manager는 정의된 수명 주기 정책에 따라 이러한 그룹을 자동으로 만료하거나 비활성화하여 디렉터리를 체계적이고 규정을 준수하는 상태로 유지합니다.
교차 디렉터리 동기화로 환경을 일관되게 유지
Active Directory의 변경 사항이 Microsoft Entra ID에 자동으로 동기화되어, 업데이트된 멤버십과 그룹 구조가 하이브리드 환경 전반에 전파됨으로써 일관된 액세스 제어를 유지합니다.
감사 증빙을 내보내기할 준비 완료
감사자가 증빙을 요청하면, IT는 누가 무엇에 접근할 수 있는지, 누가 승인했는지, 언제 만료되는지를 보여주는 완전한 보고서를 생성합니다. 한때 몇 주가 걸리던 감사 준비가 이제는 몇 분이면 됩니다.
결과
Netwrix Directory Manager를 통해 조직은 수동 그룹 관리를 없애고 자동화로 액세스 범위의 무분별한 확대를 방지합니다. SmartGroups, 위임 관리, 수명 주기 적용을 통해 모든 사용자가 적절한 시점에 올바른 액세스 권한을 갖도록 보장하며, 누구도 필요 이상으로 오래 권한을 유지하지 않도록 합니다.
이제 시작할 준비가 되셨나요?
"사용자들이 계정을 관리할 수 있도록 Directory Manager를 사용합니다. 비밀번호를 변경하고 계정을 잠금 해제할 수 있는 사용하기 쉬운 포털을 제공합니다. 관리가 쉽고 AD와 원활하게 통합됩니다."
IT 어시스턴트 매니저, Healthcare and Biotech