
제로 스탠딩 권한
제로 스탠딩 권한을 구현
최소 권한을 적용하고, Zero Trust 원칙에 부합하며, 항상 켜져 있는 관리자 권한과 관련된 위험을 제거하세요.
상시(privilege standing) 권한이 없는 상태를 위해 Netwrix Privilege Secure가 필요한 이유는?
지속적인 관리자 계정은 공격자에게 고가치 표적입니다. 한 번 손상되면 환경 전반에서 가로 이동(lateral movement)과 장기적인 지속성(persistence)을 가능하게 합니다. Netwrix Privilege Secure는 중요 시스템에 대해 필요할 때만 제공되는 just-in-time(즉시)·일시적(ephemeral) 액세스를 부여함으로써 상시(privilege standing) 권한을 제거하도록 도와줍니다.
항상 켜져 있는 관리자 권한 제거
지속적인 권한 계정을 필요할 때만 존재하는 시간 제한 액세스로 대체하세요.
공격 표면 축소
승인된 세션 외부에서 권한 계정이 악용될 수 없도록 하여 공격자의 기회를 최소화하세요.
제로 트러스트 적용
모든 권한 세션에는 명시적인 승인, 인증 및 로깅이 필요하며, 이를 통해 신뢰가 결코 당연시되지 않도록 보장합니다.
감사 준비도 향상
모든 권한 활동에 대한 명확하고 감사 가능한 기록을 유지하여 SOX, HIPAA, PCI DSS와 같은 표준 준수를 간소화하세요.
상시(standing) 권한을 없애는 기능
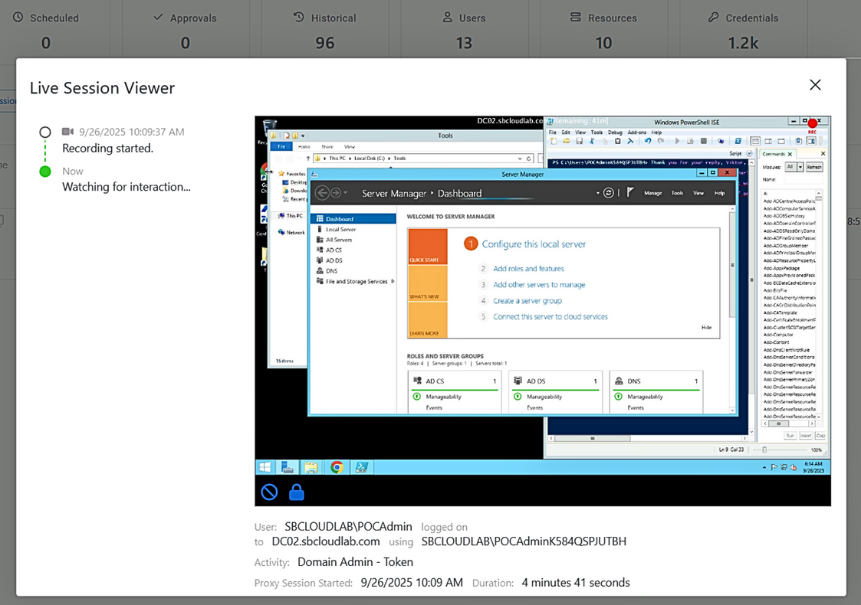
예시:
의심스러운 이메일 수신
한 직원이 이메일을 통해 일상적인 소프트웨어 업데이트처럼 보이는 것을 받습니다. 그 안에는 관리자 권한을 악용하려는 악성 코드가 숨겨져 있습니다.
권한 상승 차단
사용자가 설치하려고 클릭하지만 Netwrix Privilege Secure가 제로 스탠딩 권한(Zero Standing Privileges)을 적용합니다. 프로세스가 권한 상승을 시도하지만, 상시 관리자 권한이 존재하지 않기 때문에 차단됩니다.
공격이 즉시 차단됨
설치가 실패하고 공격자의 페이로드는 실행될 수 없습니다. 사용할 수 있는 지속적 권한이 없으므로 위협은 즉시 중단됩니다.
적시에(Just-in-Time) 액세스가 승인됨
이후 다른 직원이 장치 드라이버를 업데이트해야 합니다. Netwrix Privilege Secure를 통해 해당 직원은 적시 액세스를 요청하며, 이는 그 특정 작업에 대해 승인되고 프로비저닝됩니다.
권한이 자동으로 해제됨
작업이 완료되면 상승된 권한이 자동으로 취소되어 공격자가 악용할 수 있는 상시 자격 증명이 남지 않습니다.
결과
Netwrix Privilege Secure를 통해 조직은 상시 활성화된 관리자 권한을 제거하고, 최소 권한을 적용하며, 사용자의 업무 속도를 저하시키지 않으면서 제로 트러스트 원칙에 부합할 수 있습니다.
시작할 준비가 되셨나요?
"Netwrix Privilege Secure를 통해 몇 개월이 아니라 며칠 만에 중요 시스템에 대한 privileged access management를 구축했으며, 현재 사용 중인 시스템과 보안 제어와도 원활하게 통합되었습니다."
Craig Larsen
정보 시스템 관리자, Eastern Carver County Schools