
Entendendo os papéis FSMO no Active Directory
Sep 6, 2026
Compreender os papéis FSMO no Active Directory é essencial para garantir estabilidade e evitar conflitos em um ambiente multi-master. Os cinco papéis—Schema Master, Domain Naming Master, RID Master, PDC Emulator e Infrastructure Master—atribuem responsabilidades específicas a controladores de domínio designados. O posicionamento adequado, monitoramento e auditoria dos papéis FSMO ajudam a manter a integridade da replicação, suportam autenticação e sincronização de tempo, e reduzem tempo de inatividade ou riscos de segurança em ambientes do Active Directory.
Os papéis FSMO atribuem autoridade exclusiva sobre cinco operações críticas do Active Directory a controladores de domínio designados, prevenindo conflitos de replicação em um ambiente multi-master. Os papéis são divididos entre o escopo da floresta (Schema Master, Domain Naming Master) e o escopo do domínio (RID Master, PDC Emulator, Infrastructure Master). Saber onde cada papel está e como transferi-lo ou tomá-lo determina a rapidez com que sua equipe se recupera de uma falha do controlador de domínio.
Se a sua organização funciona com base no Microsoft Active Directory, você depende de um ou mais controladores de domínio para manter as operações do AD em funcionamento. Na superfície, o Active Directory parece operar em um modelo peer-to-peer no qual cada controlador de domínio (DC) tem autoridade para criar, modificar e excluir objetos do AD. Isso ocorre porque cada controlador de domínio possui uma cópia editável da partição do seu domínio, sendo a única exceção os DCs somente leitura. Uma vez feitas alterações ou adições, elas são sincronizadas com outros DCs por meio da replicação multi-master. No entanto, algumas operações cruciais estão confinadas a certos DCs designados com funções especiais conhecidas como papéis de Flexible Single Master Operations (FSMO) ou papéis de mestre de operação.
Abaixo, detalhamos a importância dos papéis FSMO no Active Directory e compartilhamos algumas das melhores práticas para garantir uma gestão e proteção eficazes.
Introdução aos papéis FSMO
FSMO significa Flexible Single Master Operations, um termo que surgiu do trabalho da Microsoft para abordar as limitações do modelo de replicação multi-master no AD. As funções FSMO garantem o funcionamento e a consistência do Active Directory em um domínio Windows, atribuindo uma tarefa crítica específica a controladores designados e fornecendo um processo de autoridade única para mudança. Ao centralizar essas operações dentro de controladores de domínio específicos, as funções FSMO ajudam a manter a integridade e estabilidade dos ambientes do Active Directory.
Existem cinco papéis únicos de FSMO. Por padrão, quando você cria um domínio Active Directory, todos os papéis FSMO são atribuídos ao primeiro controlador de domínio na floresta. Os administradores de domínio podem reatribuir papéis FSMO a outros controladores de domínio, se necessário.
A Necessidade de Papéis FSMO
Antes de nos aprofundarmos nos papéis de FSMO, é importante entender a arquitetura multi-master que cria a necessidade deles.
Modelo multi-master vs. Modelo single-master
A arquitetura de rede inicial da Microsoft foi construída com base em um Modelo de Mestre Único no qual um único servidor continha a cópia editável do banco de dados com todas as contas de objetos de usuários e computadores. Esse servidor era o único responsável por fazer adições ou modificações no banco de dados de contas. Outros servidores na rede mantinham cópias somente leitura do banco de dados. Embora esses servidores pudessem autenticar usuários, eles não podiam alterar o banco de dados. Se o mestre ficasse offline ou apresentasse falhas, nenhuma conta nova poderia ser criada e contas existentes não poderiam ser modificadas. Isso criava um único ponto de falha.
Para abordar as limitações do Modelo de Mestre Único, a Microsoft fez a transição para um Modelo de Múltiplos Mestres no Active Directory (AD), onde cada controlador de domínio (DC) mantém uma cópia editável do banco de dados de contas. Este design garante redundância e resiliência, já que as operações podem continuar mesmo que um DC fique indisponível. No entanto, esta abordagem de múltiplos mestres introduziu o potencial para conflitos, onde diferentes DCs poderiam tentar fazer alterações conflitantes simultaneamente. Para prevenir tais inconsistências e manter a integridade e desempenho do AD, a Microsoft introduziu as funções de Flexible Single Master Operations (FSMO).
Importância dos papéis FSMO no AD
Ao atribuir as funções FSMO, o Active Directory garante que operações essenciais — como atualizações do esquema, nomeação de domínio e sincronização de tempo — sejam tratadas de forma ordenada e consistente. Se o DC que detém uma função FSMO específica cair, a função pode ser transferida para outro DC, garantindo a continuidade. A distribuição das funções FSMO é crucial para manter uma rede equilibrada e eficiente, e as organizações podem personalizar essa distribuição com base em suas necessidades específicas e melhores práticas para desempenho e redundância.
Os 5 papéis FSMO do Active Directory Explicados
O Active Directory tem cinco funções FSMO únicas:
- Schema Master (nível de floresta)
- Domain Naming Master (nível de floresta)
- Mestre de ID Relativo (RID) (nível de domínio)
- Emulador do Controlador de Domínio Primário (PDC) (nível de domínio)
- Mestre de Infraestrutura (nível de domínio)
Vamos aprender mais sobre cada função FSMO e sua função específica dentro da infraestrutura do Active Directory:
Schema Master
Qual é o papel do mestre de esquema FSMO?
O Schema Master é uma função FSMO de nível empresarial, portanto, existe apenas um Schema Master em uma Floresta do Active Directory. O esquema define as classes de objetos (tipos de objetos, como usuários, grupos e computadores) e seus atributos que podem existir no banco de dados do AD database.
Quando e como o schema master é utilizado
Às vezes, o esquema precisa ser alterado, por exemplo, para adicionar um novo tipo de objeto ou atributo necessário. Para evitar atualizações sobrepostas ou conflitantes, apenas o DC com a função de Schema Master pode processar alterações no esquema do AD. Sempre que uma atualização de esquema é feita, o Schema Master garante que as alterações sejam replicadas para todos os outros DCs na floresta.
Se uma atualização de esquema for necessária, o Schema Master deve estar disponível. No entanto, alterações de esquema são relativamente infrequentes na maioria dos ambientes. Circunstâncias que podem exigir uma mudança de esquema incluem a atualização do Active Directory, a integração de certos tipos de software empresarial, o aumento do nível funcional da floresta e a atualização do sistema operacional de um DC para uma versão mais alta do que a atualmente existente na floresta.
Mestre de Nomeação de Domínio
Funções e responsabilidades do Domain Naming Master
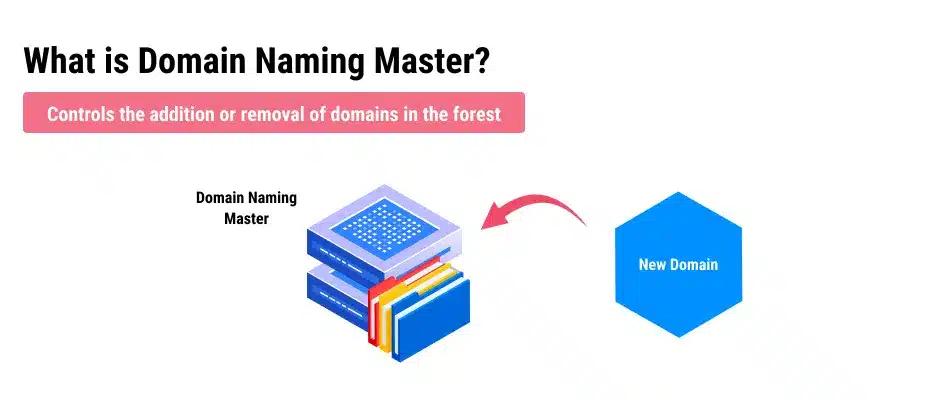
O Domain Naming Master é um papel a nível empresarial; existe apenas um Domain Naming Master em uma Floresta do Active Directory. É o único DC capaz de adicionar novos domínios e partições de aplicação à floresta ou remover os existentes da floresta.
Cenários comuns envolvendo Domain Naming Master
Você pode precisar alterar sua floresta AD à medida que seu negócio evolui, ou domínios adicionais podem ser adicionados à sua floresta devido a uma fusão ou aquisição. Como a adição e remoção de domínios e partições são operações infrequentes e raramente críticas em termos de tempo, o papel de Domain Naming Master tem pouco sobrecarga, e sua perda pode ser esperada para resultar em pouco ou nenhum impacto operacional.
RID Master
Qual é a função do RID Master?
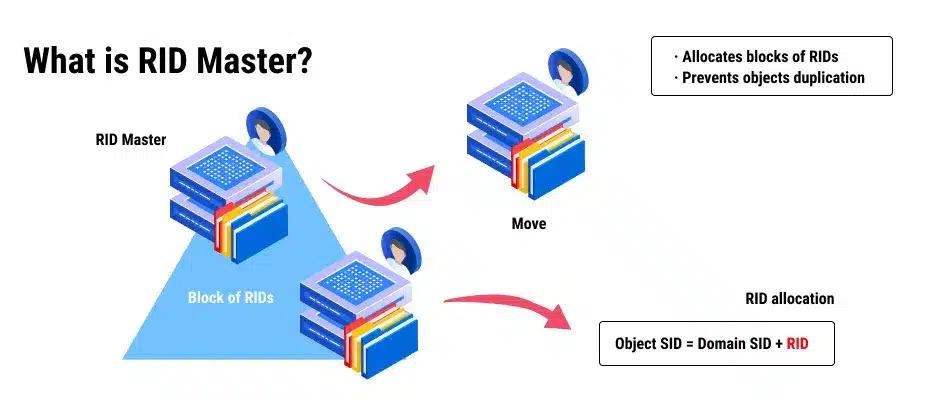
O Relative Identifier Master (RID Master) é uma função a nível de domínio; existe um RID Master em cada domínio numa floresta AD. É responsável por alocar os conjuntos de RIDs aos DCs na ordem do seu domínio para garantir que cada principal de segurança (como um usuário ou grupo) tenha um identificador de segurança único.
Um (SID) é uma string alfanumérica de comprimento variável que se parece com isto:
`S-1-5-21-1234567890-1234567890-1234567890-1001`
A primeira parte da string é o SID do domínio, que é o mesmo para todos os SIDs em um domínio. A última parte é o RID, que é único para cada SID no domínio. No exemplo acima, 1001 é o RID atribuído a um determinado principal de segurança no domínio.
Funcionalidade e uso do RID Master
O RID Master atribui pools de RID aos DCs. Cada pool consiste em uma faixa contígua e única de RIDs, que o DC pode usar para gerar um SID único quando cria um principal de segurança. Ao gerenciar centralmente a distribuição de RIDs, o RID Master garante que nenhum controlador de domínio aloque o mesmo RID a diferentes principais de segurança, garantindo a unicidade de cada SID dentro do domínio.
Uma vez que um DC é atribuído um pool de RID pelo RID Master, ele não precisa se comunicar com o RID Master toda vez que cria um objeto AD. No entanto, perder o RID Master de um domínio eventualmente levará à incapacidade de criar novos objetos no domínio, pois os pools nos DCs serão esgotados. Em ambientes AD maduros, isso levaria um tempo considerável, pois há relativamente poucos objetos criados.
Geralmente, a função de RID Master é atribuída ao controlador de domínio primário (PDC) em um domínio porque o PDC normalmente recebe mais atenção dos administradores e, portanto, possui alta disponibilidade. Em domínios maduros, a sobrecarga gerada pela função de RID Master é insignificante. Embora essa função não seja tão crítica quanto algumas das outras funções, ainda é importante garantir a conectividade com o RID Master.
PDC Emulator (PDCE)
Entendendo o papel do Emulador PDC: explicação e história
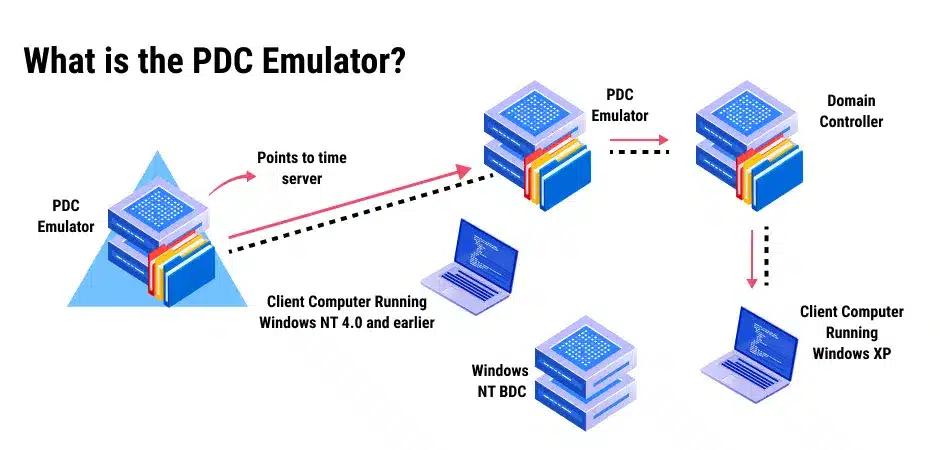
Controlador de Domínio Primário (PDC) é um termo dos tempos do Windows NT, quando um único DC tinha uma cópia editável do diretório. Hoje, a maioria dos DCs em um domínio são editáveis, mas ainda existe um DC designado que emula o papel de um PDC. Cada domínio em uma Floresta do Active Directory contém um DC com o papel de PDCE.
Funções de PDC Emulator no AD
O Emulador do Controlador de Domínio Primário é responsável pelo seguinte:
- Sincronização de tempo — O PDCE é a fonte autoritativa de tempo para o domínio; todas as estações de trabalho e servidores membros sincronizam seu tempo com o emulador PDC. Em uma floresta com múltiplos domínios, o PDCE no domínio raiz da floresta é o cronometrista para todos os outros emuladores PDC na floresta. Para manter uma cronometragem precisa em toda a floresta, o emulador PDC no domínio raiz deve ser configurado para sincronizar com uma fonte de tempo externa confiável. O tempo é um assunto muito importante. Por exemplo, a autenticação Kerberos falhará se a diferença entre o relógio do host solicitante e o relógio do DC autenticador exceder o máximo especificado (5 minutos por padrão); isso ajuda a combater certas atividades maliciosas, como ataques de repetição.
- Alterações de senha e autenticação—Quando a senha de um usuário é alterada, a mudança é inicialmente feita no DC que autenticou o usuário. Esta atualização de senha comprometida é imediatamente replicada para o PDCE do domínio. Se uma conta tentar se autenticar contra um DC que ainda não recebeu uma alteração de senha recente através da replicação programada, a solicitação é passada para o PDCE do domínio, que processará a solicitação de autenticação e instruirá o DC solicitante a aceitar ou rejeitar a mesma. Este comportamento garante que as senhas possam ser processadas de maneira confiável mesmo que as alterações recentes não tenham se propagado completamente através da replicação programada.
- Status de bloqueio de conta — Da mesma forma, se uma conta for bloqueada devido a várias tentativas de login mal-sucedidas, o bloqueio é processado imediatamente no emulador PDC, e o status de bloqueio é replicado para todos os DCs no domínio para garantir que uma conta bloqueada não possa fazer login em outro DC. Quando um administrador desbloqueia uma conta, essa alteração é imediatamente replicada por todo o domínio.
- Atualizações de Política de Grupo — Se forem feitas atualizações em um objeto de Group Policy (GPO), elas são inicialmente aplicadas no DC com a função de Emulador PDC. Isso previne conflitos de versão que poderiam ocorrer se um GPO fosse modificado em dois DCs aproximadamente ao mesmo tempo.
- Compatibilidade com versões anteriores — Em organizações que ainda possuem dispositivos ou softwares legados dependentes do Windows NT, o emulador PDCE pode atuar como um PDC. Isso inclui funcionar como o Master Browser, que coleta e distribui informações sobre aplicativos e dispositivos em uma rede.
- Sistema de arquivos distribuídos (DSF) — Por padrão, os servidores raiz DFS solicitarão periodicamente informações atualizadas do namespace DFS do PDCE. Esse comportamento pode levar a gargalos de recursos, mas ao habilitar o Dfsutil.exe RootScalability parameter permitirá que os servidores raiz DFS solicitem atualizações do DC mais próximo.
O papel de Emulador PDC deve ser colocado em um DC altamente acessível, bem conectado e de alto desempenho, já que a perda do DC com esse papel pode ter um impacto imediato e significativo nas operações.
Mestre de Infraestrutura
Papel do Infrastructure Master FSMO
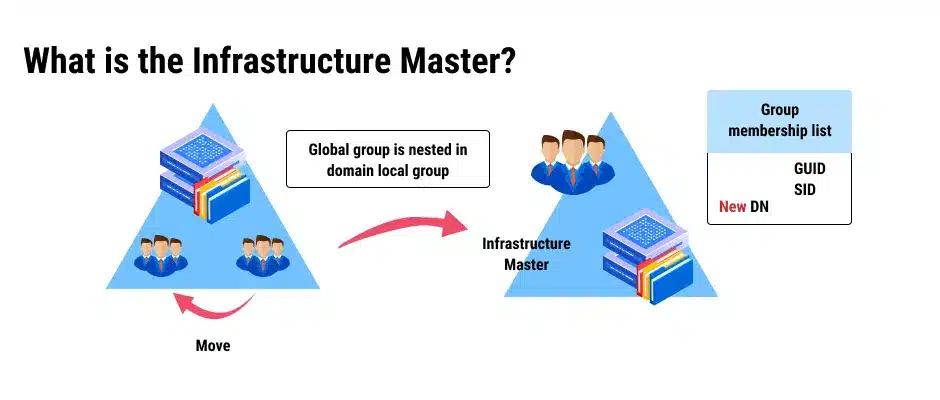
O Infrastructure Master é uma função de nível de domínio cuja função principal é lidar com as referências de objetos entre domínios em uma floresta multi-domínio. O Infrastructure Master compara objetos em seu domínio com objetos em outros domínios na mesma floresta e os sincroniza com os servidores de global catalog.
Quando e por que o Infrastructure Master é necessário
Essas ações não são necessárias em certos casos. Obviamente, em ambientes com apenas um AD domain, não existem referências cruzadas de domínio para gerenciar. E se todos os DCs em um domínio forem hosts de global catalog (o que é comum hoje devido à melhor largura de banda da rede), todos terão informações atualizadas sem depender do Infrastructure Master.
O Infrastructure Master é atribuído às seguintes responsabilidades:
- Referências cruzadas de objetos — Em uma floresta multi-domínio, objetos de um domínio podem ser referenciados em outro domínio. Um exemplo típico é quando um usuário de um domínio é adicionado a um grupo de segurança em outro domínio. Neste cenário, um espaço reservado (chamado de “objeto fantasma”) é criado no domínio do grupo para representar o usuário do outro domínio. Objetos fantasmas rastreiam e gerenciam referências persistentes a objetos excluídos e atributos de valor de link que se referem a objetos em outro domínio na floresta.
- Atualizando referências de grupo para usuário —O Infrastructure Master é responsável por atualizar o SID de um objeto e o nome distinto (DN) em uma referência de objeto entre domínios e traduzir GUIDs, SIDs e DNs entre domínios em uma floresta.
- Limpeza de objetos obsoletos — O Infrastructure Master verifica regularmente seu domínio em busca de objetos que não são mais válidos (como objetos de confianças excluídas) e os remove.
Se um DC com a função de Infrastructure Master falhar, o impacto é principalmente administrativo. Embora os nomes de links de objetos entre domínios possam não ser resolvidos corretamente durante sua ausência, as associações de grupos entre domínios ainda funcionarão.
Funções FSMO em Contextos de Floresta e Domínio
Funções FSMO em nível de floresta
Como você pode ver na lista acima, os dois últimos papéis FSMO operam em toda a floresta, o que significa que apenas um DC na floresta pode ser o detentor do papel. Em outras palavras, cada Floresta do Active Directory tem um único Schema Master e um único Domain Naming Master.
Funções FSMO em nível de domínio
Os outros três papéis FSMO operam dentro da jurisdição de um único domínio. Em cada domínio, existe um Mestre de Infraestrutura, um Mestre RID e um Emulador PDC. Cada domínio hospedará esses três papéis FSMO em ambientes com múltiplos domínios em um ou mais DCs.
Gerenciando as Funções FSMO
Identificando detentores de funções FSMO
Saber quais DCs no seu ambiente AD hospedam os 5 papéis FSMO é importante. Existem várias maneiras de identificar os DCs que possuem papéis FSMO. Uma maneira rápida é usando o prompt de comando com o seguinte comando:
netdom query fsmo /domain:<DomainName>
Aqui está um exemplo:
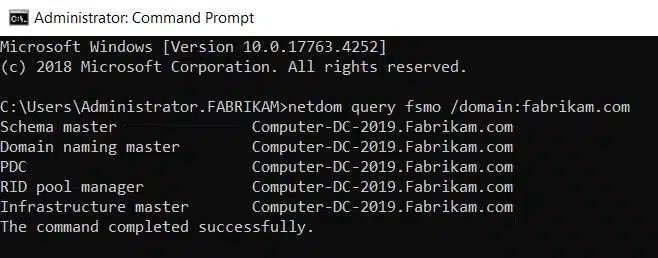
Você também pode usar o PowerShell utilizando o seguinte script:
      (Get-ADForest).Domains |

ForEach-Object{ Get-ADDomainController -Server $_ -Filter {OperationMasterRoles -like "*"}} | `

Select-Object Domain, HostName, OperationMasterRoles
Aqui está um exemplo abaixo usando PowerShell:
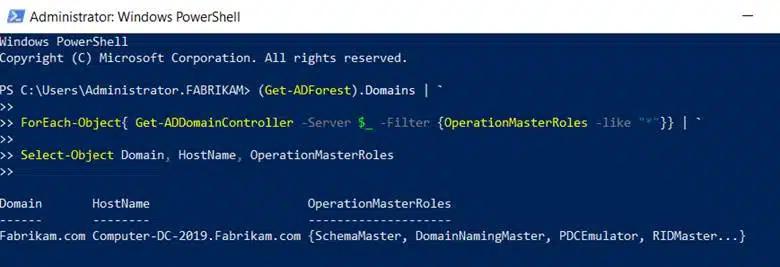
Você também pode descobrir quais DC's estão atribuídos aos papéis FSMO usando as ferramentas do Windows Active Directory Tools. Utilizando o Active Directory Users and Computers, clique com o botão direito no seu domínio e selecione Operations Masters conforme mostrado abaixo:
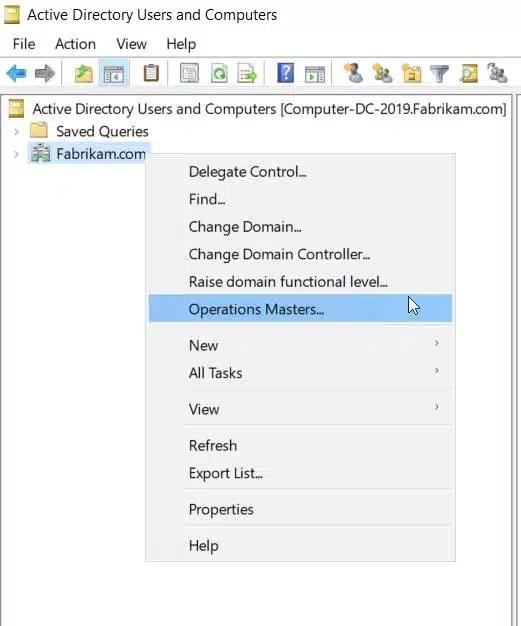
Em seguida, clique em cada aba para encontrar os três FSMOs de domínio.
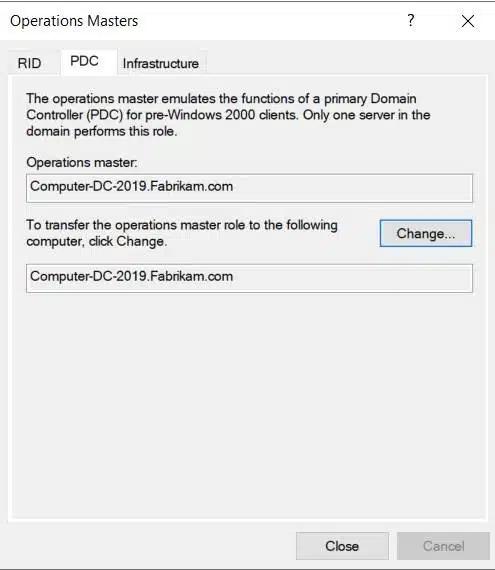
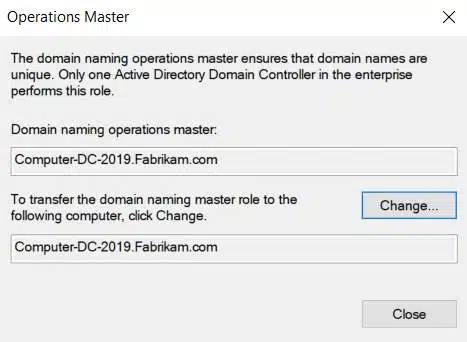
Você pode usar o Active Directory Domains and Trusts para descobrir qual DC possui o papel de Mestre de Nomeação de Domínio clicando com o botão direito em Active Directory Domains and Trust e depois selecionando Operações Master, conforme mostrado abaixo.
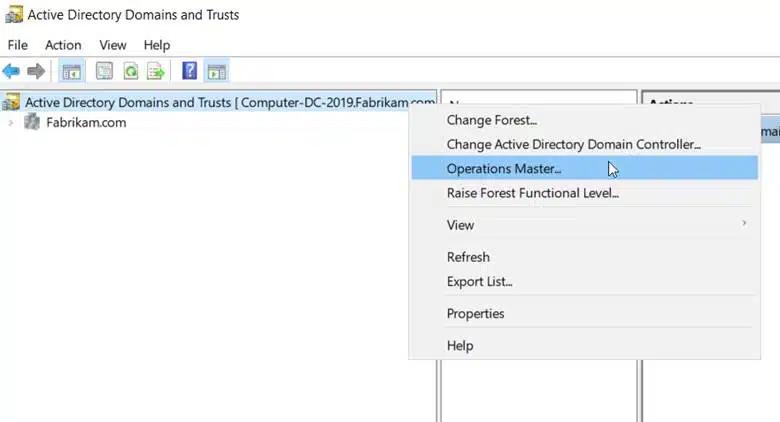
O que, em seguida, exibirá o seguinte pop-up para identificar o atual detentor da função.
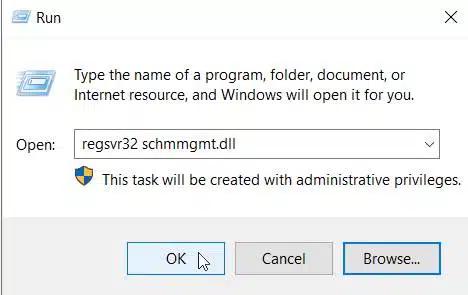
O processo de identificação do Schema Master FSMO é um pouco mais complexo. Você pode encontrar sua identidade usando o snap-in do Active Directory Schema, no entanto, o snap-in não aparece por padrão no Windows Server. Para ter acesso a ele, você precisa registrá-lo usando o arquivo Schmmgmt.dll. Para fazer isso, clique em Iniciar > Executar e digite regsvr32 schmmgmt.dll na caixa Abrir. Em seguida, clique em OK conforme mostrado abaixo.
Uma vez registrado com sucesso, você precisa fazer o seguinte:
- No menu do Console, clique em Add/Remove Snap-in, clique em Adicionar, dê um duplo clique em Active Directory Schema, clique em Fechar e, em seguida, clique em OK.
- Clique com o botão direito do mouse em Active Directory Schema no painel superior esquerdo e, em seguida, clique em Operations Masters para visualizar o servidor que detém a função de schema master.
Um exemplo é mostrado na captura de tela abaixo:
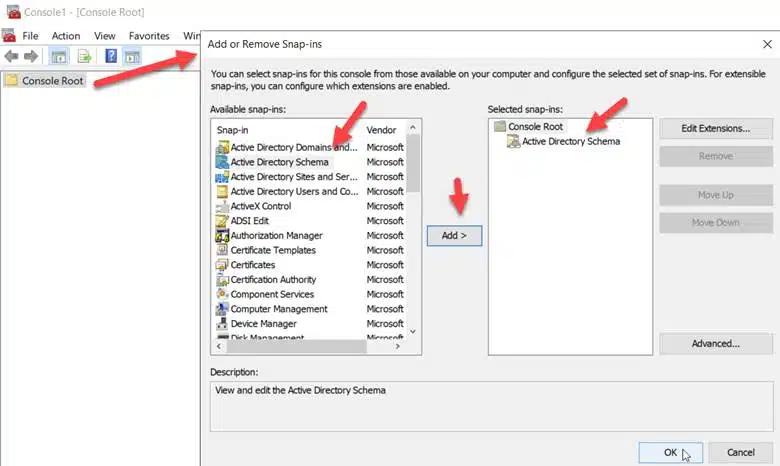
Isso lhe dará acesso ao snap-in a partir do qual você pode clicar com o botão direito do mouse em Active Directory Schema e escolher Operations Master.
Transferindo e Capturando Funções FSMO
Quando e como transferir as FSMO Roles
Embora o Active Directory atribua automaticamente as funções FSMO aos seus DCs, há momentos em que você pode querer transferir uma função para outro DC. Por exemplo, pode ser necessário desativar um DC para manutenção que atualmente detém uma função atribuída. Tanto os administradores de domínio quanto os administradores empresariais têm a discrição para mover essas funções entre controladores de domínio conforme necessário.
Assumindo as funções FSMO
Para transferências de funções FSMO, tanto o detentor atual quanto os papéis do controlador de domínio alvo devem estar ativos e conectados à rede. Se o detentor atual da função FSMO estiver indisponível e não puder ser restaurado, um administrador de domínio ou de empresa precisará apreender a função. Como essa é uma ação mais abrupta, a apreensão de uma função FSMO só deve ser realizada quando necessário.
Melhores Práticas e Solução de Problemas
Otimizando a colocação de papéis FSMO para maior eficiência
Embora não existam regras rígidas e rápidas sobre a colocação de FSMO dentro do Active Directory, as seguintes recomendações lhe proporcionarão os melhores resultados:
- Coloque o Emulador PDC e o Mestre RID em um controlador de domínio confiável com boa conectividade, que esteja prontamente disponível para outros controladores de domínio, pois seus papéis são críticos para as atividades diárias do Active Directory.
- Se possível, o Infrastructure Master não deve ser colocado em um servidor de catálogo global. Isso não é possível, claro, se todos os DCs forem servidores de catálogo global.
- Coloque os dois papéis do lado da floresta (Schema Master e Domain Naming Master) no mesmo DC, pois eles não são utilizados com muita frequência.
Problemas comuns e soluções
Existem algumas situações-chave que podem indicar que um FSMO está indisponível. Por exemplo, qualquer tentativa de atualizar o esquema do AD resultará em um erro se o Schema Master estiver inativo. Você também não poderá adicionar ou remover domínios na floresta se o Domain Naming Master não estiver acessível. Nessas circunstâncias, você precisa confirmar qual DC tem esse papel e verificar se ele está acessível.
A incapacidade de acessar um DC com uma função FSMO atribuída pode resultar de vários fatores, incluindo:
- O servidor estar offline ou desligado
- Problemas de conectividade de rede
- Erros ou falhas na configuração de DNS
A resolução desses problemas pode exigir que você utilize ferramentas de diagnóstico de rede para verificar a conectividade em toda a rede, verificar as configurações de DNS, incluindo registros SRV, e garantir a saúde física e lógica do servidor que detém o papel de FSMO. Se o problema persistir, considere transferir o papel para outro DC saudável ou, como último recurso, tomar posse do papel se o detentor atual estiver permanentemente indisponível.
Monitoramento e auditoria de papéis FSMO
Como essas funções FSMO são tão críticas, você deve monitorar regularmente os servidores que detêm essas funções. Em um nível muito básico, você pode verificar os registros de eventos nos seus controladores de domínio. Eventos específicos podem indicar quando as funções FSMO foram transferidas ou assumidas. Sua organização também pode usar software de monitoramento ou gerenciamento que possa ter dados históricos ou alertas relacionados a mudanças nas funções FSMO. Existem também ferramentas de terceiros que oferecem muito mais funcionalidades. Um exemplo é Netwrix Auditor for Active Directory que automatiza o monitoramento das funções FSMO e pode alertá-lo para quaisquer mudanças suspeitas ou imprevistas. Também é considerada uma boa prática documentar quando essas mudanças de função FMSO ocorrem para que esse tipo de histórico possa ser acessado se necessário.
Como a Netwrix pode ajudar
Como vimos, os papéis FSMO são importantes tanto para a continuidade dos negócios quanto para a segurança. Portanto, é vital auditar todas as alterações nos seus papéis FSMO. Netwrix Auditor for Active Directory automatiza esse monitoramento e pode alertá-lo para qualquer alteração suspeita para que você possa agir antes que isso leve a inatividade ou a uma data breach.
Claro, proteger as funções FSMO é apenas uma parte de uma estratégia de segurança. Netwrix Auditor for Active Directory oferece visibilidade e controle abrangentes sobre os sistemas centrais de que você precisa. Ele monitora e analisa continuamente mudanças e outras atividades no Active Directory para identificar ameaças emergentes e capacita você a responder prontamente e de forma eficaz para minimizar o impacto nos processos de negócios, produtividade do usuário e segurança.
Conclusão
Os papéis FSMO no AD são um exemplo de quanto acontece sob a superfície. Embora os papéis FSMO em nível de floresta possam não ser críticos todos os dias, o seu negócio depende dos papéis FSMO do domínio e dos serviços. Além da ameaça de falhas esperadas que ocorrem periodicamente, esses papéis são alvos ideais para atores de ameaças maliciosas que visam perturbar as operações comerciais. Isso significa que você precisa de visibilidade sobre as complexidades do seu ambiente AD.
As equipes de suporte de AD estão adotando cada vez mais ferramentas de monitoramento automatizadas para enfrentar esses desafios. Essas soluções podem fornecer:
- Visibilidade aprimorada do status e desempenho dos detentores de funções FSMO
- Alertas em tempo real sobre quaisquer alterações ou anomalias nas atribuições de funções FSMO
- Identificação proativa de potenciais problemas antes que eles possam escalar
- Capacidades de auditoria extensivas que podem rastrear alterações históricas.
Esta abordagem proativa pode ajudar os administradores de AD a manter a saúde e a estabilidade de uma infraestrutura de AD e fortalecer a postura de segurança geral da organização.
FAQ
O que é FSMO?
FSMO significa Flexible Single Master Operations. Essas operações são responsabilidades especiais atribuídas a controladores de domínio específicos para prevenir conflitos e garantir o funcionamento tranquilo da rede.
O que são FSMO e seus papéis?
O Active Directory é baseado em um modelo multi-master no qual o FSMO atribui autoridade designada a controladores de domínio designados.
Quais são as 5 funções FSMO e como você verificaria os detentores das funções?
As 5 funções FSMO são as seguintes:
- Schema Master: Responsável por atualizações no esquema do AD.
- Domain Naming Master: Controla a adição ou remoção de domínios na floresta.
- RID (Relative ID) Master: Aloca pools de RID aos DCs para criar identificadores de segurança únicos (SIDs).
- Emulador PDC (Primary Domain Controller): Este lida com alterações de senha e sincronização de tempo e atua como um recurso de contingência para certos tipos de autenticação.
- Infrastructure Master: Gerencia referências a objetos em outros domínios
Usando ferramentas padrão de Active Directory e PowerShell, você pode descobrir quais controladores de domínio são os detentores de roles desses FSMOs.
Onde estão localizadas as funções FSMO?
Por padrão, o primeiro controlador de domínio de um domínio raiz de uma Floresta do Active Directory hospeda o Schema Master e o Domain Naming Master. O primeiro controlador de domínio de cada domínio hospeda o PDC Emulator, RID Master e Infrastructure Master. Os administradores do Active Directory podem mover esses papéis para outros DCs se desejarem.
Por que nós tomamos posse das funções FSMO?
Caso um controlador de domínio fique offline repentinamente, seu papel FSMO torna-se indisponível. Uma transferência de papel não é possível se não houver conectividade com o detentor original do papel. Nesse caso, o papel terá que ser tomado à força e atribuído a outro DC.
Qual é a função FSMO mais importante?
Embora todas as funções FSMO sejam importantes, o Emulador PDC é o mais crucial, pois gerencia o tempo para o domínio, alterações de senha e configuração de group policy. Em alguns casos, sistemas legados podem depender dele como único meio para lidar com solicitações de autenticação.
Como encontro as funções FSMO?
Existem várias maneiras de descobrir quais controladores de domínio possuem as funções FSMO do Active Directory. Uma delas é usar o comando “netdom query fsmo” no prompt de comando. Você também pode usar ferramentas do Active Directory e PowerShell para descobrir qual servidor hospeda cada função.
Onde devem ser colocadas as funções FSMO?
Se você tem apenas um ou dois controladores de domínio no seu ambiente AD, não tem muita escolha a respeito. Todos os papéis FSMO devem ser atribuídos a um DC que tenha boa conectividade com todos os outros DCs na floresta. Se possível, o Infrastructure Master não deve ser colocado em um servidor de catálogo global.
Quais funções FSMO devem estar juntas?
Os dois papéis FSMO de nível de floresta do Schema Master e do Domain Naming Master devem ser colocados no mesmo DC, mas é apenas uma recomendação.
O que são funções FSMO no Active Directory?
A Microsoft reduziu o risco de conflitos designando controladores de domínio específicos como a única autoridade para cinco operações sensíveis. Estas são as funções Flexible Single Master Operations (FSMO), e compreendê-las é fundamental para gerenciar um ambiente Active Directory estável e bem governado.
Active Directory opera em um modelo multi-master no qual cada controlador de domínio mantém uma cópia editável de sua partição de domínio. Esse design oferece resiliência (as operações continuam mesmo quando DCs individuais ficam offline), mas também introduz a possibilidade de alterações conflitantes.
Este guia explica cada um dos cinco papéis FSMO, como identificar quais controladores de domínio os possuem e fornece os comandos necessários para transferir ou assumir papéis quando as circunstâncias exigirem.
Cada uma das cinco funções FSMO pertence a um de dois escopos:
Por padrão, quando você promove o primeiro controlador de domínio em uma floresta, todas as cinco funções FSMO ficam nesse controlador. Os administradores podem redistribuí-las conforme o ambiente cresce e as necessidades operacionais evoluem.
FSMO significa Flexible Single Master Operations e refere-se a cinco operações do Active Directory que apenas um controlador de domínio designado pode processar de cada vez. Ao restringir essas operações a um único DC autoritário por escopo, o Active Directory evita colisões de dados que ocorreriam se vários controladores tentassem realizá-las simultaneamente.
Netwrix Auditor monitora as atribuições de função FSMO no Active Directory e alerta sua equipe quando uma transferência ou tomada de função ocorre fora de uma janela de manutenção planejada. Solicite uma demonstração
Por que a replicação multi-master requer operações single-master
Funções com escopo de floresta têm exatamente um titular em toda a floresta AD, independentemente de quantos domínios a floresta contenha. Funções com escopo de domínio têm exatamente um titular por domínio Active Directory, então uma floresta com três domínios contém três RID Masters, três PDC Emulators e três Infrastructure Masters.
Importância dos papéis FSMO
Prevenção de conflitos
Os primeiros serviços de diretório de rede baseavam-se em um modelo de mestre único: um servidor mantinha a cópia editável do banco de dados de contas, enquanto todos os outros mantinham réplicas somente leitura. Esse modelo evitava conflitos, mas criava uma forte dependência de um único servidor: se ele ficasse offline, nenhuma nova conta poderia ser criada e nenhuma conta existente poderia ser modificada.
Os papéis FSMO mantêm o Active Directory consistente, seguro e recuperável. Sua importância só fica clara quando algo dá errado: um controlador de domínio falha, é necessária uma transferência de função sob pressão ou um invasor mira em um titular de função.
Active Directory substituiu esse modelo pela replicação multi-master. Cada controlador de domínio pode escrever em sua cópia local do diretório, e as alterações se propagam para todos os outros controladores por meio da replicação programada. O design oferece resiliência, mas expõe operações específicas onde dois controladores agindo simultaneamente corromperiam o diretório. Os papéis FSMO resolvem isso impondo autoridade de mestre único exatamente onde o modelo multi-master não pode operar com segurança.
Confiabilidade da autenticação
Postura de segurança
Sem autoridades designadas de mestre único, dois controladores de domínio poderiam processar simultaneamente operações conflitantes: um atribuindo RID 1050 a uma nova conta de usuário enquanto outro atribui o mesmo RID a uma conta diferente, ou dois administradores estendendo o esquema com definições de atributos incompatíveis. Qualquer resultado produz corrupção do diretório sem uma solução clara. Os papéis FSMO garantem que cada operação sensível tenha exatamente uma fonte autorizada a qualquer momento.
Recuperação de desastres
Quais são os 5 papéis FSMO
A designação FSMO do PDC Emulator é o motivo pelo qual sua central de atendimento pode desbloquear uma conta e fazer com que isso tenha efeito em segundos em todo o domínio. Sem ela, Kerberos authentication as decisões dependeriam da versão da senha que um DC específico possui naquele momento, criando condições de corrida entre alterações recentes de senha e tentativas de login. O modelo de mestre único para processamento de senhas oferece a cada DC um caminho conhecido de escalonamento para falhas de autenticação, e esse caminho só funciona porque um DC detém o papel de PDC Emulator.
Três dos cinco papéis FSMO estão diretamente no caminho de cenários de ataque de alto valor. O Schema Master controla se um invasor pode estender o esquema do diretório para introduzir mecanismos de persistência. O RID Master controla a atribuição de SID, e a manipulação de RID é um vetor conhecido para privilege escalation e ataques ao histórico de SID. O PDC Emulator processa autenticação e bloqueios de conta, tornando-se um alvo principal para quem tenta manter o acesso ao domínio ou suprimir alertas de bloqueio.
Active Directory define cinco funções FSMO. O Schema Master e o Domain Naming Master operam no nível da floresta. O RID Master, PDC Emulator e Infrastructure Master operam no nível do domínio.
1. Mestre de Esquema
Quando um controlador de domínio que possui um papel FSMO falha, o caminho de recuperação depende de o seu time saber quais papéis ele tinha e se a falha é temporária ou permanente. Organizações que não acompanham as atribuições de papéis descobrem a lacuna sob pressão: não é possível criar novas contas de usuário, a sincronização de tempo se desvia ou as atualizações do Group Policy param de se propagar. Documentar os detentores de papéis e testar os procedimentos de transferência são a base operacional para a resiliência do AD.
Cada floresta tem um Schema Master. O esquema do banco de dados Active Directory database define cada classe de objeto (usuários, grupos, computadores, impressoras e mais) e cada atributo que esses objetos podem ter. Apenas o Schema Master pode escrever alterações no esquema.
2. Mestre de Nomeação de Domínio
Cada floresta tem um Domain Naming Master. É o único controlador de domínio autorizado a adicionar ou remover domínios e partições de aplicativos da floresta.
As atualizações do esquema são pouco frequentes. Elas ocorrem quando você eleva o nível funcional da floresta, atualiza o Active Directory para uma versão mais recente, integra software empresarial que estende o esquema (Exchange Server é um exemplo comum) ou introduz uma nova versão do sistema operacional Windows Server na floresta. O Schema Master deve estar online e acessível para que qualquer uma dessas operações tenha sucesso.
Uma vez confirmada, uma alteração no esquema é replicada para todos os controladores de domínio na floresta. Se o Schema Master estiver offline quando você tentar uma atualização do esquema, a operação falhará até que o DC esteja acessível novamente.
3. RID Master
Um SID segue esta estrutura:
Você interage com o Domain Naming Master quando a estrutura do diretório da sua organização muda: adicionando um domínio filho, removendo um domínio obsoleto ou absorvendo domínios de uma empresa adquirida. Como essas operações são infrequentes e raramente críticas em termos de tempo, o Domain Naming Master tem requisitos de disponibilidade inferiores aos papéis em nível de domínio. Uma breve interrupção do Domain Naming Master não impacta as operações diárias.
O RID Master mantém essa exclusividade alocando pools de RID para controladores de domínio. Quando um DC precisa criar um novo principal de segurança, ele retira um RID do seu pool alocado em vez de contatar o RID Master para cada objeto. Quando um pool está baixo, o DC solicita um novo ao RID Master.
Se o RID Master ficar offline, os controladores de domínio continuam criando objetos usando seus pools RID existentes. Em ambientes maduros com grandes pools, isso pode continuar por um longo período. Eventualmente, quando todos os pools DC forem esgotados, a criação de objetos falha.
4. Emulador PDC
Cada domínio tem um RID Master. Cada principal de segurança no Active Directory (usuários, computadores e grupos) requer um Identificador de Segurança (SID) único. Um SID consiste em um prefixo de domínio seguido por um Identificador Relativo (RID). A parte RID é o que torna cada SID único dentro do domínio.
Cada domínio possui um emulador PDC. Ele tem mais responsabilidades do que qualquer outra função FSMO e tem o impacto mais direto nas operações diárias do domínio. O emulador PDC lida com o seguinte:
O SID do domínio é o mesmo para todos os objetos no domínio. O segmento final (1001 neste exemplo) é o RID atribuído a um principal de segurança específico.
- Sincronização de tempo: O Emulador PDC é a fonte autoritária de tempo para seu domínio. Todas as estações de trabalho e servidores membros sincronizam seus relógios com ele. Em uma floresta multi-domínio, o Emulador PDC no domínio raiz da floresta atua como o guardião do tempo para todos os outros Emuladores PDC na floresta. O Emulador PDC no domínio raiz deve sincronizar-se com uma fonte externa de tempo confiável. A autenticação Kerberos falha quando a diferença de horário entre um cliente e seu DC autenticador excede cinco minutos; o tempo preciso não é opcional.
- Processamento de bloqueio de conta: Quando ocorre um account lockout, o Emulador PDC processa imediatamente e replica o status de bloqueio para todos os DCs no domínio. Quando um administrador desbloqueia uma conta, o Emulador PDC replica a alteração imediatamente.
- Alterações de senha e autenticação: Quando um usuário altera uma senha, a alteração é replicada imediatamente para o PDC Emulator. Se um usuário tentar autenticar-se em um DC que ainda não recebeu a senha atualizada por meio da replicação normal, esse DC encaminha a solicitação de autenticação para o PDC Emulator. Isso garante que o domínio aceite credenciais válidas mesmo quando as alterações recentes de senha ainda não foram propagadas pela replicação agendada.
Coloque o emulador PDC em um DC de alto desempenho com boa conectividade de rede para todos os outros controladores do domínio. Sua falha tem impacto imediato e visível nas operações.
- Sincronização do namespace DFS: Por padrão, os servidores raiz DFS solicitam informações atualizadas do namespace ao PDC Emulator. Em ambientes grandes, isso pode criar gargalos de recursos. Ativar o parâmetro RootScalability no Dfsutil.exe permite que os servidores raiz DFS solicitem atualizações do DC mais próximo.
5. Mestre de Infraestrutura
- Atualizações de Group Policy: Alterações em um Group Policy Object são inicialmente aplicadas ao DC que possui a função de PDC Emulator. Isso evita conflitos de versão que ocorreriam se dois administradores editassem o mesmo GPO em DCs diferentes ao mesmo tempo.
Cada domínio tem um Infrastructure Master. Sua principal responsabilidade é manter referências precisas de objetos entre domínios em uma floresta multi-domínio.
Se o Infrastructure Master ficar offline, os nomes de objetos entre domínios podem não ser resolvidos corretamente. As associações a grupos entre domínios continuam funcionando, portanto o impacto operacional é principalmente administrativo.
Como encontrar os detentores de funções FSMO
Duas condições tornam o Infrastructure Master desnecessário: florestas de domínio único (não existem referências entre domínios) e ambientes onde cada DC também é um servidor de catálogo global (comum em ambientes modernos com largura de banda de rede suficiente). Em ambos os casos, todos os DCs já possuem informações atualizadas entre domínios sem depender do Infrastructure Master.
Quando um usuário de um domínio é adicionado a um grupo de segurança em outro domínio, o Active Directory cria um objeto marcador (chamado objeto fantasma) no domínio do grupo para representar o usuário entre domínios. O Infrastructure Master mantém esses objetos fantasma atualizados sincronizando-os com o catálogo global. Ele também remove objetos obsoletos eliminando referências a objetos de trusts ou domínios.
Usando netdom query fsmo
Usando PowerShell
Substitua <DomainName> pelo nome de domínio totalmente qualificado do domínio de destino. A saída lista o nome do host do DC que detém cada função.
O comando netdom é executado em qualquer máquina Windows associada ao domínio com RSAT instalado, ou diretamente em um controlador de domínio. Retorna os cinco titulares de função em uma única consulta:
Uso das ferramentas administrativas do Active Directory
PowerShell oferece controle mais detalhado e funciona bem em ambientes com múltiplos domínios. O script a seguir consulta todos os domínios na floresta e retorna cada DC com uma atribuição de função FSMO:
Saber quais controladores de domínio possuem os cinco papéis FSMO é um pré-requisito tanto para manutenção planejada quanto para resposta a incidentes. Três métodos estão disponíveis usando as ferramentas integradas de Active Directory management tools.
Para encontrar o RID Master, PDC Emulator e Infrastructure Master:
- Abra Usuários e Computadores do Active Directory.
Para uma consulta por domínio mais simples, use Get-ADDomain e Get-ADForest diretamente:
As ferramentas GUI em Active Directory Users and Computers exibem os três papéis FSMO a nível de domínio.
- Clique com o botão direito no nome do domínio no painel esquerdo e selecione Operations Masters.
- Abra Active Directory Domains and Trusts.
Para encontrar o Domain Naming Master:
- A caixa de diálogo mostra o Domain Naming Master atual.
- Revise as abas RID, PDC e Infrastructure, cada uma exibindo o titular atual do papel.
- Clique com o botão direito em Active Directory Domains and Trusts no painel esquerdo e selecione Operations Master.
Para encontrar o Schema Master: O snap-in Active Directory Schema não carrega por padrão. Registre-o primeiro:
Como transferir funções FSMO
- Abra a caixa Executar (Win + R) e digite
regsvr32 schmmgmt.dll.Clique em OK.
3. Clique com o botão direito em Active Directory Schema no painel esquerdo e selecione Operations Master para ver o Schema Master atual.
2. Abra o MMC (mmc.exe), vá para Arquivo > Adicionar/Remover Snap-in, e adicione Active Directory Schema.
Uma transferência move uma função FSMO do seu titular atual para outro DC enquanto ambos os controladores estão online e se comunicando. Use uma transferência para operações planejadas: descomissionar um DC, redistribuir funções para carga ou redundância, ou substituir hardware antigo.
Transferência via PowerShell
Transferir uma única função:
Transfira todas as cinco funções de uma vez:
Ambos DCs devem estar online, acessíveis e replicando com sucesso antes de iniciar uma transferência. Verifique a integridade da replicação com repadmin /replsummary antes de prosseguir.
PowerShell é o método mais eficiente para transferir funções, especialmente ao mover várias funções ao mesmo tempo. O Move-ADDirectoryServerOperationMasterRole cmdlet gerencia todas as cinco funções.
Transferência via GUI:
Os cinco valores de nome de função são SchemaMaster, DomainNamingMaster, PDCEmulator, RIDMaster e InfrastructureMaster.
Como assumir funções FSMO
Substitua TargetDCName pelo nome NetBIOS ou FQDN do DC de destino. O PowerShell solicita confirmação antes de transferir cada função. Adicione -Confirm:$false para suprimir solicitações em cenários automatizados.
Após qualquer transferência, execute netdom query fsmo para confirmar as novas atribuições de função.
Assumindo funções com ntdsutil:
Antes de apreender, tente restaurar ou recuperar o DC original. Se a recuperação não for viável, prossiga com a apreensão e certifique-se de nunca reintegrar o DC original ao domínio sem antes rebaixá-lo.
Para o RID Master, PDC Emulator e Infrastructure Master: abra o ADUC, navegue até Operations Masters, selecione a aba relevante e clique em Change. Para o Domain Naming Master: use Active Directory Domains and Trusts > Operations Master > Change. Para o Schema Master: use o snap-in Active Directory Schema > Operations Master > Change.
Após conectar, assuma cada função individualmente:
Uma seizure atribui forçosamente um papel FSMO a um novo DC sem coordenação com o titular original. Use uma seizure apenas quando o titular atual do papel estiver permanentemente offline e irrecuperável. Não faça seizure de um papel se o titular original puder retornar à rede; trazer um antigo titular de papel de volta online após uma seizure causa uma condição de split-brain que requer remediação manual.
Netwrix Auditor registra toda tomada de função FSMO com contexto da conta e estação de trabalho de origem para que sua equipe possa verificar se foi autorizada. Solicite uma demonstração
Abra um Prompt de Comando elevado no DC que receberá as funções e execute ntdsutil. Em seguida, siga estes passos:
Digite quit duas vezes para sair do ntdsutil após concluir todas as apreensões.
Melhores práticas para o posicionamento de funções FSMO
Confirme as novas atribuições com netdom query fsmo antes de colocar qualquer serviço que dependa dessas funções de volta online.
A colocação de funções afeta diretamente a estabilidade e o tempo de recuperação do AD. Revise o guia de melhores práticas de segurança do Active Directory para recomendações mais amplas de fortalecimento junto com estas diretrizes específicas de função:
- Distribua funções entre locais físicos sempre que possível: Em ambientes com vários sites, colocar funções nos DCs do seu site principal reduz a dependência da WAN para operações dependentes de funções. Combine isso com um plano de transferência documentado para que as funções possam ser movidas rapidamente se o site principal ficar offline.
- Schema Master e Domain Naming Master juntos, em um DC menos utilizado: Essas funções em nível de floresta são raramente invocadas. Agrupá-las no mesmo DC simplifica a administração sem criar um gargalo de desempenho.
Para orientações sobre como configurar e ajustar controladores de domínio para suportar essas decisões de posicionamento, consulte o guia de implantação de controladores de domínio da Netwrix.
Como o Netwrix Auditor ajuda você a monitorar e auditar alterações de função FSMO
- Emulador PDC e RID Master no DC mais confiável do domínio: Ambas as funções exigem alta disponibilidade. A falha do Emulador PDC tem impacto imediato nos usuários; a falha do RID Master se acumula com o tempo à medida que os pools se esgotam. Coloque-os no DC mais confiável e melhor conectado do domínio.
- Infrastructure Master fora de um servidor de catálogo global: Em ambientes onde nem todos os DCs são também servidores de catálogo global, o Infrastructure Master deve ser executado em um DC que não tenha uma cópia do catálogo global. Um Infrastructure Master que também possui um catálogo global nunca encontra objetos fantasmas para atualizar, portanto, não pode manter as referências entre domínios atualizadas. Se todos os DCs no seu domínio forem servidores de catálogo global (comum em ambientes modernos), essa restrição não se aplica.
Alertas em tempo real sobre alterações nas funções FSMO
Netwrix Auditor para Active Directory fecha a lacuna entre o que os logs nativos capturam e o que sua equipe de segurança precisa para agir.
Active Directory registra transferências FSMO no log de eventos do Serviço de Diretório sob o ID do Evento 1458, registrado no controlador de domínio que recebeu a função e nomeando o titular anterior. O evento confirma que uma transferência ocorreu, mas não fornece o contexto completo da conta nem os detalhes da sessão que uma investigação precisa.
Para uma visão completa do que monitorar em seu diretório, as Active Directory auditing guidelines cobrem todo o escopo dos eventos que vale a pena acompanhar.
Uma transferência ou tomada não autorizada do papel FSMO é um vetor de ataque confirmado no AD com consequências além da simples interrupção operacional. Um invasor que obtém privilégios suficientes em um controlador de domínio pode tomar o papel de PDC Emulator para interceptar solicitações de autenticação, manipular a sincronização de tempo ou controlar a distribuição de Group Policy em todo o domínio. Essas alterações podem não aparecer nos logs nativos de eventos do Windows com contexto suficiente para identificar o ator e a intenção.
Registro completo de auditoria antes e depois
Netwrix Auditor alerta no momento em que um papel FSMO é transferido ou tomado. Os alertas são disparados independentemente de a alteração ter sido feita via PowerShell, GUI ou ntdsutil, e incluem a conta que iniciou a alteração, a estação de trabalho de origem e o carimbo de data/hora. Sua equipe pode verificar transferências planejadas imediatamente e escalar alterações não reconhecidas antes que ocorram danos adicionais.
Relatórios prontos para conformidade
Distinguir transferências planejadas de apreensões não autorizadas
Cada alteração de função FSMO é registrada com o titular anterior da função, o novo titular, a conta que executou a ação e o horário exato da alteração. Os logs de eventos nativos do Windows omitem esse contexto. Quando um incidente exige reconstrução (para uma investigação interna ou auditoria externa), o registro completo está disponível sem depender da agregação de logs de vários controladores de domínio.
Porque o Netwrix Auditor captura o contexto completo da conta e da sessão, sua equipe pode cruzar as alterações de função com seus registros de gerenciamento de mudanças. Uma transferência executada por uma conta de administrador nomeada durante uma janela de manutenção programada parece diferente de uma apreensão executada por uma conta sem atividade administrativa anterior. O rastro de auditoria torna essa distinção clara e defensável.
Solicite uma demonstração para ver como Netwrix pode ajudar a auditar alterações de função FSMO, rastrear cada modificação do Active Directory e produzir evidências prontas para investigação que sua equipe de segurança precisa.
As atribuições de funções FSMO fazem parte da pegada de acesso privilegiado que SOX, HIPAA, e as auditorias de ISO 27001 examinam. Netwrix Auditor gera relatórios pré-construídos sobre alterações de privilégios no Active Directory que atendem às solicitações dos auditores sem extração manual de logs. O histórico de alterações de funções é mantido e pesquisável, para que as evidências de conformidade estejam disponíveis sob demanda, em vez de montadas sob pressão.
Perguntas frequentes sobre funções FSMO
Compartilhar em
Saiba Mais
Sobre o autor
Jonathan Blackwell
Chefe de Desenvolvimento de Software
Desde 2012, Jonathan Blackwell, um engenheiro e inovador, tem fornecido liderança em engenharia que colocou o Netwrix GroupID na vanguarda da gestão de grupos e usuários para ambientes Active Directory e Azure AD. Sua experiência em desenvolvimento, marketing e vendas permite que Jonathan compreenda totalmente o mercado de Identity Management e como os compradores pensam.
Saiba mais sobre este assunto
Fizeram tudo certo em higiene de identidades. E sofreram 4 vezes mais violações
Controlos LDAP estendidos potentes: Anti-remediação e reconhecimento invisível no AD
Criar usuários do AD em massa e enviar suas credenciais por e-mail usando PowerShell
Como criar, alterar e testar senhas usando PowerShell
Como adicionar e remover grupos AD e objetos nos grupos com PowerShell