
Guia definitivo para gerenciamento de Group Policy no Active Directory
Sep 6, 2026
O gerenciamento de políticas de grupo determina se um domínio aplica configurações de segurança consistentes ou deriva para um caos de configuração a cada alteração não auditada. Criar, vincular, filtrar, aplicar, delegar e fazer backup de objetos de política são as tarefas diárias, enquanto herança e precedência decidem qual configuração prevalece em caso de conflito. Permissões nesses objetos transformam má configuração em um caminho de ataque.
A política de grupo continua sendo o principal mecanismo que os administradores do Windows usam para aplicar configurações e definições de segurança nos domínios Active Directory. Um único objeto de Política de Grupo, colocado no ponto correto do diretório, pode definir requisitos de senha, remover direitos de administrador local ou mapear uma unidade de rede para cada conta abaixo dele.
Nada disso exige tocar em uma máquina individual, por isso o Group Policy sobreviveu a mais de duas décadas de administração do Windows praticamente inalterado.
O mesmo alcance que torna o Group Policy útil também dificulta mantê-lo limpo, e a maioria dos domínios acumula GPOs mais rápido do que os remove. Uma configuração é adicionada para resolver uma solicitação pontual, e ninguém a remove. Permissões de edição são delegadas a uma equipe que se reorganizou há dois anos.
Uma política limitada a uma única unidade organizacional (OU) é vinculada novamente na raiz do domínio durante uma sessão de solução de problemas e permanece lá. As configurações ainda se aplicam de forma confiável, mas a camada de política não reflete mais o que alguém realmente pretendia, e ninguém pode dizer qual GPO aplica um determinado controle ou quando foi revisado pela última vez. Manter a camada de política precisa à medida que cresce é uma disciplina por si só, separada da mecânica de navegar pelo console.
O que é a gestão de group policy?
Um objeto de política de grupo (GPO) é um contêiner de configurações que o Active Directory aplica a usuários e computadores dentro do seu escopo. Os administradores criam e vinculam GPOs através do Group Policy Management Console (GPMC), e o Active Directory aplica automaticamente essas configurações na próxima atualização de política.
O gerenciamento de políticas de grupo é o trabalho contínuo de criar, vincular, auditar e desativar esses objetos para garantir que continuem a corresponder às necessidades reais da organização.
Os GPOs normalmente gerenciam quatro categorias de configurações:
- Configurações: Configurações de desktop, scripts de inicialização e scripts de logon e logoff aplicados de forma consistente em um grupo de máquinas.
- Segurança: Políticas de senha, limites de bloqueio de conta e regras de firewall que aplicam uma base independentemente de quem faz login, abordadas com mais profundidade nas configurações de group policy que os administradores mais erram.
- Acesso: Permissões para pastas compartilhadas, impressoras e aplicações limitadas a unidades organizacionais específicas (OUs).
- Implantação de software: Instale e agende patches em máquinas selecionadas sem intervenção manual.

Cada GPO divide suas configurações em Computer Configuration (aplicada quando a máquina inicia, independentemente de quem fizer login) e User Configuration (aplicada no logon). Em cada uma, os administradores escolhem entre Policies e Preferences. Policies são aplicadas centralmente na atualização, enquanto Preferences são para configurações que os usuários podem ajustar localmente
Uma password policy pertence a Políticas, pois um usuário que pudesse anulá-la derrotaria o propósito de defini-la. Um mapeamento padrão de impressora pertence a Preferências, pois forçá-lo como política imutável só gera chamados de suporte de usuários que realmente precisam de uma impressora diferente.
Misturá-los não causa problemas visíveis, mas significa que as configurações erradas se tornam aquelas que os usuários não conseguem contornar, e as configurações erradas se tornam aquelas que eles conseguem.
Por que a gestão de group policy é importante
A group policy não é um recurso para configurar e esquecer. A forma como uma organização gerencia suas GPOs determina se a aplicação da política permanece confiável à medida que o domínio cresce ou se deteriora silenciosamente.
Aplicação centralizada de segurança
Um único GPO vinculado ao escopo correto aplica uma linha de base de segurança, como uma política de senha ou uma regra de firewall, a todos os computadores e usuários sob ele. Essa consistência é difícil de replicar por configuração manual quando um domínio ultrapassa algumas dezenas de endpoints.
Configuração consistente em todo o domínio
As GPOs eliminam a necessidade de configurar as definições de ambiente de trabalho, unidades mapeadas e scripts de inicialização em cada máquina. Computadores e contas de usuário novos herdam automaticamente a configuração correta, reduzindo chamados de suporte e a deriva de configuração que se acumula quando os administradores configuram sistemas manualmente.
Eficiência operacional
GPOs bem gerenciados reduzem o trabalho manual repetitivo e aceleram a resolução de problemas. Quando uma configuração apresenta falha, um administrador que sabe exatamente quais GPOs estão vinculados à OU afetada pode isolar a causa em minutos, em vez de auditar cada máquina individualmente.Domínios maiores enfrentam um conjunto específico de desafios de política de grupo à medida que o número de GPOs cresce, desde a expansão descontrolada até cadeias de herança que ninguém lembra de ter criado. A maioria desses desafios decorre de pular esse tipo de manutenção contínua.
Evidências de conformidade e auditoria
Reguladores e auditores esperam evidências documentadas de que as configurações de segurança, como complexidade de senha ou limites de bloqueio de conta, sejam aplicadas de forma consistente em todo o ambiente. Os GPOs aplicam essas configurações. Um domínio que pode nomear o GPO por trás de um controle específico, indicar sua última data de revisão e identificar seu proprietário transforma uma solicitação de auditoria de uma correria em uma consulta de cinco minutos.
O risco de segurança das GPOs mal configuradas
A má configuração de GPO é um vetor de ataque documentado com incidentes reais. Atacantes que obtêm permissões de edição em um GPO, seja por delegação excessiva ou conta de administrador comprometida, ganham uma alavanca poderosa. Eles podem inserir scripts de inicialização maliciosos, desativar controles de segurança em todo o domínio ou criar um caminho de escalonamento de privilégios que se estende muito além da conta originalmente comprometida.
Operadores de ransomware usaram permissões fracas de GPO e caminhos de script graváveis para movimento lateral porque uma única edição de GPO pode alcançar todas as máquinas afetadas pela política. Esses scripts ficam em SYSVOL, o compartilhamento replicado hospedado por cada controlador de domínio, então o acesso de gravação ali alcança todo o domínio. Uma revisão trimestral deve verificar:
- Editar permissões concedidas a contas não administrativas.
- Scripts de inicialização ou logon armazenados em compartilhamentos com permissões de gravação fracas.
- GPOs vinculadas ao nível de domínio em vez de limitadas a uma OU específica.
Qualquer um dos três vale a pena corrigir sozinho. Encontrar mais de um ao mesmo tempo indica que a revisão está atrasada.
De acordo com o Netwrix 2026 Data and Identity Security Report, apenas 36% das organizações pesquisadas realizaram uma avaliação abrangente de segurança do Active Directory nos últimos 12 meses. O mesmo relatório constatou que 74% não estão totalmente confiantes de que seu ambiente AD está livre de configurações incorretas que possam permitir escalonamento de privilégios. As permissões de GPO estão entre os pontos cegos mais comuns por trás dessa falta de confiança, pois um GPO mal configurado pode criar um caminho de escalonamento de privilégios que uma revisão mais ampla de identidade pode perder completamente.
Esse tipo de revisão detecta a maioria das exposições relacionadas a GPO antes que se tornem incidentes. As equipes que a ignoram tendem a descobrir a falha durante uma auditoria ou, pior, durante uma investigação. É também aqui que as melhores práticas de group policy compensam de maneiras difíceis de perceber no dia a dia, mas óbvias na primeira vez que algo dá errado.
Netwrix Auditor registra valores antes e depois para eventos de acesso e alteração em ambientes híbridos Microsoft. Baixe uma avaliação gratuita
Como gerenciar objetos de política de grupo
Gerenciar GPOs abrange um conjunto definido de tarefas, desde a instalação do console até a criação, vinculação, delimitação e eventual aposentadoria dos objetos de política. A maioria dessas tarefas requer a associação ao grupo Domain Admins ou uma permissão delegada.
O GPMC nativo executa todas as tarefas abaixo sem software adicional. No entanto, equipes que gerenciam centenas de GPOs em vários domínios frequentemente adicionam uma ferramenta de gerenciamento de políticas de grupo dedicada para relatórios, histórico de alterações e operações em massa que o GPMC não lida bem sozinho.
Instale o Console de Gerenciamento de Política de Grupo
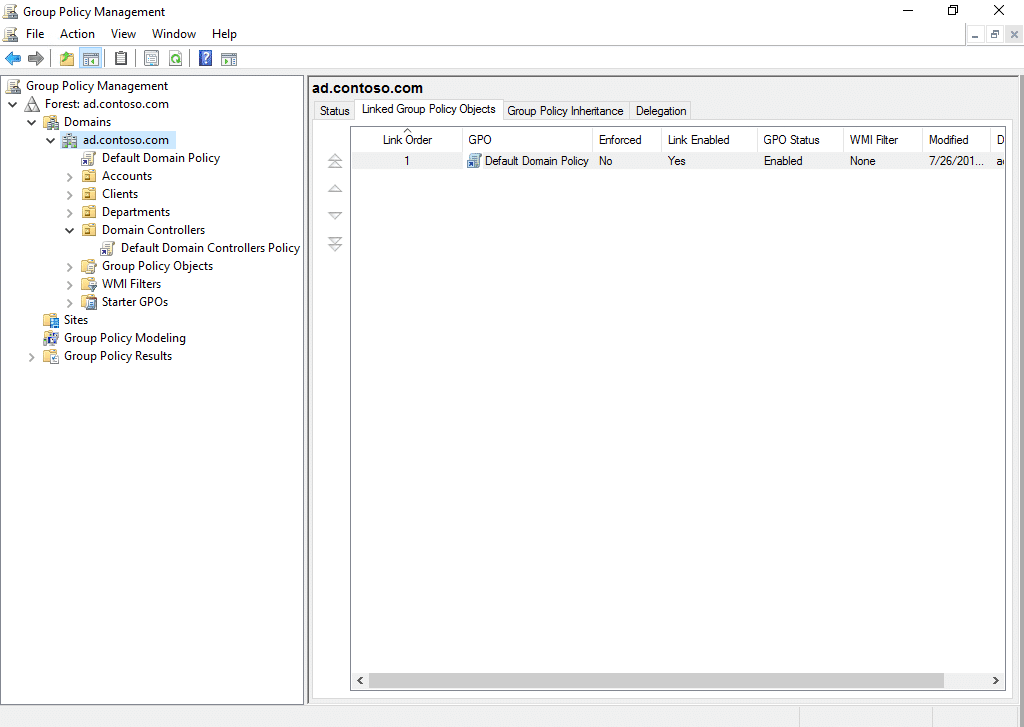
O Group Policy Management Console (GPMC) é a interface principal que os administradores usam para criar, vincular e gerenciar GPOs em um domínio. Apresenta cada floresta, domínio, site e OU que um GPO pode direcionar em uma única visualização em árvore.
Também mostra o contêiner de Group Policy Objects, onde cada GPO do domínio está, esteja ou não vinculado em algum lugar. O GPMC é normalmente instalado como parte das ferramentas de gerenciamento, mas você pode adicioná-lo ou removê-lo nos controladores de domínio. Para gerenciar a política de grupo a partir de um servidor membro ou estação de trabalho, instale-o separadamente.
No Windows Server:
- Abra o Server Manager, selecione Gerenciar e depois Adicionar Funções e Recursos.

2. Escolha a instalação baseada em função ou em recurso e clique em Avançar.

3. Selecione o servidor de destino e clique em Avançar até Funções do Servidor.

4. Na página de Recursos, selecione Group Policy Management e clique em Avançar.

5. Complete o assistente e clique em Instalar.

No Windows 11:
- Abra Configurações com Win+I e vá para Sistema > Recursos opcionais.
- Selecione Exibir recursos, pesquise por "group policy" e marque RSAT: Group Policy Management Tools.
- Clique em Instalar.

O Windows 11 Home não suporta este caminho de instalação porque os recursos RSAT exigem Windows 11 Pro, Enterprise, Education ou Pro for Workstations.
Netwrix PingCastle avalia um domínio do Active Directory contra caminhos de ataque conhecidos e identifica fraquezas em GPO, como delegação arriscada e caminhos de script graváveis. Baixe uma avaliação gratuita
Criar um GPO
Cada domínio começa com duas GPOs padrão: a Default Domain Policy e a Default Domain Controllers Policy, que definem configurações básicas, como requisitos de senha. Evite editá-las diretamente. Em vez disso, crie uma nova GPO para qualquer configuração personalizada:
- Abra o Server Manager, clique em Tools e selecione Group Policy Management.

2. No GPMC, expanda o domínio, clique com o botão direito na OU ou domínio alvo e selecione Criar um GPO neste domínio e vinculá-lo aqui.

3. Dê ao GPO um nome descritivo que identifique seu propósito e escopo, depois clique em OK.

Criar e vincular um GPO em uma etapa, como acima, é o caminho mais rápido. Para criar um GPO não vinculado, clique com o botão direito em Group Policy Objects e selecione Novo. O GPO não tem efeito até que você o vincule a um contêiner.
Editar um GPO
Um GPO recém-criado começa vazio. Para configurá-lo:
- Clique com o botão direito no GPO e selecione Editar para abrir o Editor de Gerenciamento de Política de Grupo.

Isso abre o Editor de Gerenciamento de Diretiva de Grupo, uma janela separada do próprio GPMC, onde ficam as configurações reais da política.

2. Navegue até o nó relevante em Computer Configuration ou User Configuration e defina os valores da política que seu ambiente requer.
3. Confirme as configurações na aba Configurações do GPO antes de vinculá-lo em qualquer lugar.
Vincular um GPO a um domínio, OU ou site
A vinculação é o que faz um GPO entrar em vigor. Um GPO pode ser vinculado a um domínio (afeta todos), a um site (afeta todos naquele local físico) ou a uma OU (afeta apenas os objetos dentro dela, além de quaisquer sub-OUs).
- Clique com o botão direito no contêiner de destino no GPMC e selecione Vincular um GPO existente.

2. Escolha o GPO a aplicar e clique em OK.

Limitar links a OUs específicas em vez da raiz do domínio mantém o impacto de qualquer alteração de política contido ao grupo que realmente precisa dela.
Aplicar filtragem de segurança
Por padrão, um GPO vinculado aplica-se a todos os usuários e computadores autenticados dentro do seu escopo. A filtragem de segurança restringe esse escopo a usuários, grupos ou computadores específicos. Isso é mais importante quando um GPO contém uma configuração destinada a um departamento ou a um nível de máquinas dentro de uma OU mais ampla que inclui outros grupos.
O filtro de segurança não altera onde um GPO está vinculado; altera quais usuários, grupos e computadores dentro desse escopo recebem a política, com base em suas permissões de Ler e Aplicar Política de Grupo.
- Abra a aba Scope do GPO e encontre o painel de Security Filtering.
- Selecione Authenticated Users, clique em Remove, depois clique em Add e especifique as contas ou grupos que a política deve atingir.

Remover Usuários Autenticados tem uma armadilha que pode quebrar silenciosamente as GPOs. Desde a atualização MS16-072 da Microsoft, o Windows recupera a política do usuário no contexto de segurança do computador em vez do usuário, então a conta do computador precisa de acesso de leitura à GPO para que a política seja aplicada.
Filtre um GPO apenas para um grupo de usuários, e ele para de funcionar, sem erro óbvio para explicar
por quê. Adicionar Domain Computers com permissão de leitura junto ao grupo alvo mantém a política funcionando enquanto restringe a quem ela se aplica.
Um GPO que desativa os direitos de administrador local pode estar vinculado a uma OU contendo estações de trabalho padrão e alguns jump boxes que precisam legitimamente de administrador local para solução de problemas.
Sem filtragem de segurança, esse GPO também bloqueia as jump boxes. É também aqui que se pode auditar quais permissões o filtro de segurança de um GPO realmente concede. Os filtros mudam conforme as equipes se reorganizam, e a associação ao grupo deixa de corresponder à intenção original, a menos que alguém volte para corrigir.
Bloquear a herança de GPO
Uma OU pode bloquear GPOs herdados do seu domínio pai, site ou OU, impedindo que políticas de nível superior a alcancem. Clique com o botão direito na OU no GPMC e selecione Bloquear Herança.
Use com moderação, pois pode ocultar configurações de segurança que um GPO de nível superior aplica por um motivo.

Um administrador que define Enforced no GPO de nível superior substitui qualquer configuração de Block Inheritance abaixo, que é a válvula de segurança que impede que uma OU bloqueada remova silenciosamente um controle obrigatório.
Netwrix Privilege Secure concede acesso administrativo apenas durante a duração de uma tarefa, para que nenhuma conta mantenha direitos permanentes de edição de GPO entre as alterações. Solicite uma demonstração
Aplicar uma GPO
Aplicar uma GPO garante que ela tenha precedência sobre configurações conflitantes de outras GPOs e substitui o Bloqueio de Herança em qualquer nível abaixo dela. O GPMC expõe a opção em dois locais, e ambos alternam a mesma flag no mesmo link.
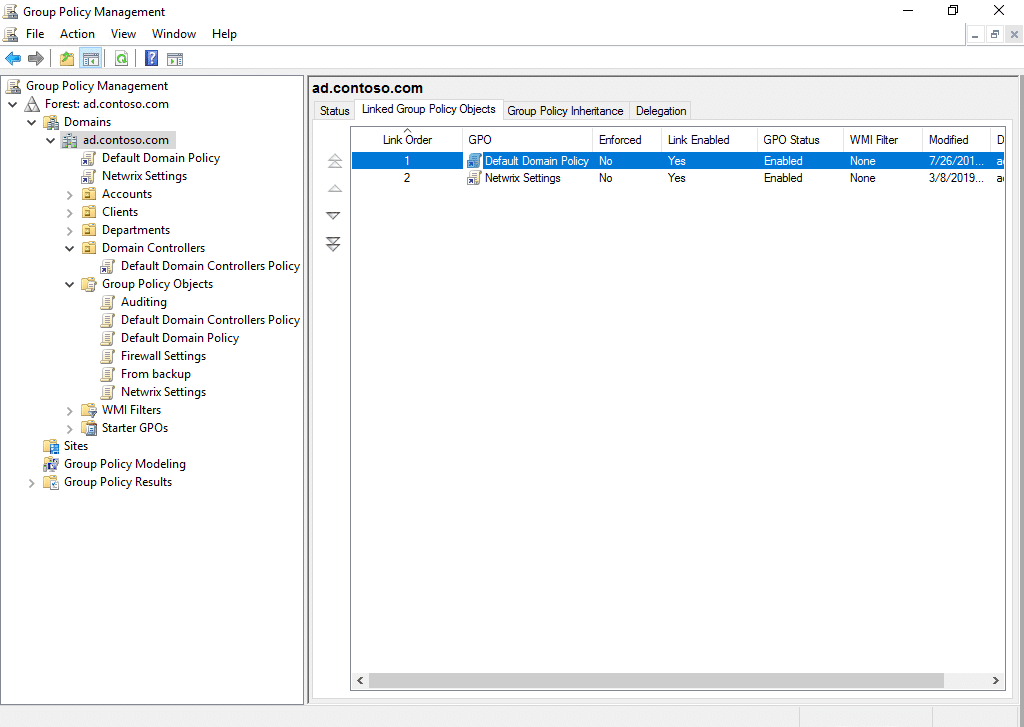
- Selecione o contêiner que contém o link GPO e abra a aba Linked Group Policy Objects. A coluna Enforced mostra o estado atual de cada GPO vinculado, que é a maneira mais rápida de ver o que já está aplicado antes de fazer alterações.
- Clique com o botão direito no GPO nessa lista e selecione Aplicado.

3. Para acessar a mesma configuração pela árvore à esquerda, expanda o contêiner, clique com o botão direito no link GPO abaixo e selecione Enforced.

4. Confirme que a alteração teve efeito. A coluna Enforced muda de Não para Sim, e o GPMC adiciona um pequeno ícone de cadeado ao link na árvore.
5. Abra a aba Group Policy Inheritance em uma OU filha para verificar se o GPO aplicado agora está no topo da ordem de precedência, à frente de qualquer outro vinculado mais próximo do objeto.
Reserve a aplicação obrigatória para políticas que nunca devem ser substituídas, como configurações básicas de segurança. Aplicada de forma muito ampla, remove a flexibilidade para as OUs mais abaixo na hierarquia e pode ocultar uma necessidade legítima de exceção comercial. Desmarcar Enforced reverte imediatamente, sem necessidade de limpeza adicional.
Delegar permissões para um GPO
Por padrão, Domain Admins e Enterprise Admins controlam todos os GPOs. Equipes maiores frequentemente precisam delegar tarefas específicas, como editar um GPO específico, sem conceder direitos totais de administrador de domínio.
- Selecione o GPO, abra a aba Delegation e revise a lista existente de Groups and users antes de fazer alterações. A coluna Inherited é importante aqui: uma entrada marcada como Yes vem de um contêiner pai, então removê-la significa editar o pai, não este GPO.
- Clique em Adicionar assim que o estado atual estiver claro.

3. Digite a conta ou grupo na caixa de diálogo Select Users, Computers, or Groups, clique em Check Names para resolver no domínio, depois clique em OK.

4. Escolha a opção mais restrita na caixa de diálogo Select GPO Permission que ainda permite que a pessoa termine o trabalho, depois clique em OK. Read permite apenas visualização. Edit settings permite alterar valores da política. Edit settings, delete and modify security adiciona a capacidade de excluir completamente o GPO e alterar quem mais pode acessá-lo.

5. Confirme o resultado na aba Delegation. A conta agora deve aparecer na lista de Groups and Users com exatamente o nível de permissão atribuído, e nada mais.

Essas três opções cobrem a maioria das necessidades de delegação. Para algo mais detalhado, o botão Avançado abre a lista completa de controle de acesso do GPO, embora editar permissões nesse nível torne o resultado mais difícil de auditar depois.
Uma entrada nessa lista vale a pena entender, não editar. Authenticated Users geralmente mostra Leitura com uma nota de que vem do filtro de segurança, que é a permissão que permite que a política seja aplicada em primeiro lugar. Removê-la para restringir a delegação impede que o GPO seja aplicado.
Um líder de help desk que só resolve problemas de GPOs de impressoras precisa Editar configurações nesses GPOs específicos, que é exatamente o que a lista de delegação acima mostra. Conceder a essa mesma conta direitos para editar, excluir e modificar a segurança em todos os GPOs do domínio daria muito mais do que o papel exige.
Delegar apenas o que cada administrador precisa aplica o princípio do menor privilégio à própria gestão de GPO e limita o dano que uma conta comprometida pode causar. Permissões de GPO sobredelegadas são exatamente o tipo de lacuna que a seção de risco de segurança acima alertou.
Ativar ou desativar um link GPO
Desativar um link GPO difere de desvinculá-lo ou excluir o GPO. Um link desativado mantém a conexão entre o GPO e o contêiner, mas impede que as configurações sejam aplicadas. Isso é útil para suspender temporariamente uma política sem perder sua configuração ou sua posição na ordem dos links.
- Clique com o botão direito no GPO vinculado sob o domínio, site ou OU de destino.
- Marque Link Enabled para ativar o link ou desmarque para suspender.

Um controle separado, mas relacionado, o Status do GPO, alterna se a metade da Configuração do Computador, a metade da Configuração do Usuário ou ambas as metades do próprio GPO são processadas, independentemente de qualquer link específico.
Clique com o botão direito no GPO em Group Policy Objects, selecione GPO Status e escolha Enabled, User Configuration Settings Disabled, Computer Configuration Settings Disabled ou All Settings Disabled.
Use isso quando um GPO carregar configurações apenas para uma metade, pois pular a metade não usada reduz o processamento que o Active Directory realiza a cada atualização em um domínio com centenas de GPOs.
Fazer backup e restaurar GPOs
Faça backup dos GPOs antes de grandes mudanças e regularmente, pois um GPO corrompido ou excluído acidentalmente pode significar reconstruir as configurações de memória.
- Clique com o botão direito em um GPO em Group Policy Objects e selecione Back Up.

2. Defina o local do backup, preencha o campo Description e clique em OK. As descrições valem os poucos segundos que levam, pois a caixa de diálogo de restauração identifica os backups pela descrição, ID do GPO e carimbo de data/hora, e nenhuma delas explica por que alguém capturou um determinado instantâneo.

3. Para capturar todo o domínio de uma vez, clique com o botão direito no contêiner Group Policy Objects e selecione Back Up All. Esta é a opção que vale a pena agendar, e o mesmo menu oferece Manage Backups para remover snapshots antigos.

4. Para restaurar, clique com o botão direito no GPO, selecione Restore from Backup, depois escolha um snapshot da lista nesse local de backup e clique em OK.

Essa caixa de diálogo de restauração também mostra por que os backups não são uma rede de segurança completa. Cada snapshot está vinculada a um ID de GPO, então um backup só restaura para o GPO original de onde veio. Um GPO recém-criado tem um ID de GPO diferente e não pode receber essa restauração.
Um backup também captura apenas um instantâneo em um ponto específico no tempo, e não um histórico contínuo de todas as alterações intermediárias. Ferramentas de controle de versão como Advanced Group Policy Management (AGPM) costumavam preencher essa lacuna, um tema que este guia abordará mais adiante.
Um guia completo do processo de backup e restauração que aborda opções de linha de comando e cenários de migração de domínio com mais detalhes.
Importar GPOs entre domínios
A importação aplica as configurações de um GPO salvo a outro GPO diferente, inclusive em outro domínio, sem recriar cada configuração do zero.
- Clique com o botão direito no GPO de destino, selecione Import Settings e navegue até o local do backup.

2. Selecione o backup de origem, revise o resumo e clique em Concluir.

Quando o GPO de origem faz referência a usuários, grupos ou caminhos de arquivos específicos que não existem no domínio de destino, uma tabela de migração mapeia essas referências automaticamente em vez de falhar na importação.
Copiar um GPO
Copiar cria uma duplicata de um GPO existente, útil quando uma nova política precisa começar a partir de uma base conhecida e confiável em vez de um objeto vazio.
- Clique com o botão direito no GPO de origem em Group Policy Objects e selecione Copiar.

2. Clique com o botão direito no contêiner Group Policy Objects e selecione Colar. O GPMC cria uma duplicata com "- Copy" anexado ao nome original.

3. Renomeie a cópia para algo descritivo antes de vinculá-la em qualquer lugar. Um contêiner cheio de objetos chamados "- Copy" anula o propósito de copiar de uma linha de base conhecida e confiável.
Copiar dentro do mesmo domínio preserva o filtro de segurança e os filtros WMI. Copiar entre domínios transfere apenas as configurações da política, portanto os principais de segurança precisam de uma tabela de migração, assim como durante a importação.
A cópia também chega desvinculada, o que é útil: dá-lhe a oportunidade de ajustar as configurações antes que a política chegue a uma única máquina.
Remover um link GPO
Desvincular um GPO impede que ele seja aplicado a um contêiner específico sem excluir o próprio GPO, mantendo a política disponível para uso em outros locais. Clique com o botão direito no link sob o domínio, site ou OU de destino e selecione Excluir para remover apenas o link.

O menu de contexto aqui indica que você está trabalhando em um link, não no próprio GPO. O menu de um link inclui Enforced e Link Enabled, enquanto o menu próprio do GPO inclui GPO Status, Back Up, e Copy.
Quando tanto um GPO quanto seus links aparecem na mesma árvore, verificar quais opções aparecem confirma o que a ação Excluir removerá. Isso também difere de desabilitar o link, explicado acima, porque um link removido deve ser religado do zero, enquanto um link desabilitado pode ser reativado instantaneamente.
Excluir um GPO
Excluir um GPO o remove completamente e o desvincula de todos os locais onde ele se aplica atualmente.
- Verifique primeiro a aba Scope do GPO e anote cada contêiner listado nos links. Excluir o objeto quebra todos esses links de uma vez, então essa lista é o raio de impacto.
- Clique com o botão direito no GPO em Group Policy Objects e selecione Excluir.
- Leia a mensagem de confirmação antes de clicar em Sim. Ela nomeia o GPO específico e usa a palavra "permanently", que o diferencia de remover um link.

Confirme primeiro que a GPO está realmente sem uso, pois você não pode desfazer esta ação sem restaurar de um backup. Faça um backup antes de excluir se houver dúvidas, o que leva segundos e torna a decisão reversível.
Netwrix Auditor informa quais GPOs se aplicam a cada contêiner e alerta sobre alterações em suas configurações. Solicite uma demonstração
Herança e precedência de GPO
Múltiplos GPOs quase sempre se aplicam ao mesmo usuário ou computador ao mesmo tempo, pois as políticas de nível de domínio, site e OU se acumulam por padrão. A herança determina quais GPOs atingem um objeto específico, e a precedência determina qual configuração prevalece quando dois ou mais GPOs entram em conflito.
Herança
Os GPOs seguem a estrutura hierárquica de domínios e OUs. Uma política vinculada ao nível do domínio se aplica a cada OU abaixo dele, e uma política vinculada a uma OU pai se aplica a cada sub-OU aninhada sob ela, a menos que o Bloqueio de Herança interrompa a cadeia.
Uma política de firewall vinculada na raiz do domínio, por exemplo, alcança todos os computadores em cada OU sem configuração adicional, e é exatamente por isso que links em nível de domínio devem ser usados com moderação. Um único erro ali se propaga por toda a organização de uma vez, pois os links em nível de domínio ignoram o isolamento que os links em nível de OU fornecem.
Precedência
Quando vários GPOs se aplicam ao mesmo objeto com configurações conflitantes, o Active Directory resolve o conflito usando a ordem LSDOU. Essa ordem executa primeiro a Local Group Policy, depois os GPOs no nível do site, depois os GPOs no nível do domínio e, por fim, os GPOs no nível da OU do pai para o filho.
Como as políticas posteriores nesta sequência têm precedência, a configuração a nível de OU substitui a mesma configuração a nível de domínio, a menos que o GPO a nível de domínio tenha a flag Enforced. Dentro de um único contêiner, múltiplos GPOs vinculados são priorizados pela ordem de ligação, e os administradores podem reordenar essa prioridade diretamente a partir do GPMC.
Extensão da política de grupo
Além das tarefas básicas do ciclo de vida mencionadas acima, a política de grupo suporta várias formas de ampliar o que um GPO pode gerenciar ou de direcionar um contêiner com mais precisão. Essas são camadas opcionais que a maioria das equipes adiciona à medida que seu ambiente cresce além do que GPOs básicos e o vínculo em nível de OU podem gerenciar claramente.
Modelos administrativos (arquivos .admx) permitem que administradores definam configurações personalizadas de políticas para aplicativos e componentes do Windows que não são cobertos por padrão.
Itens de Preferências Personalizadas, criados a partir de arquivos XML ou scripts, estendem o gerenciamento para unidades mapeadas, impressoras, configurações do registro e atalhos.
As extensões do lado do cliente do Group Policy (CSEs) adicionam categorias totalmente novas de configurações ou tarefas de gerenciamento. Os filtros WMI adotam uma abordagem diferente, direcionando um GPO para computadores ou usuários que atendam a critérios específicos, como versão do sistema operacional ou espaço em disco disponível, em vez de uma OU inteira.
Administradores que gerenciam GPOs em dezenas ou centenas de UOs frequentemente complementam o console GPMC com comandos PowerShell criados para tarefas de políticas de grupo. Organizações que precisam distribuir software junto com configurações de políticas frequentemente combinam a implantação de software GPO com ferramentas como SCCM ou Intune para um controle mais detalhado do que as políticas de instalação de software GPO oferecem sozinhas.
Modelagem e solução de problemas do Group Policy
Mesmo um conjunto bem gerenciado de GPOs pode eventualmente produzir uma configuração que não se comporta como esperado quando herança, precedência e filtragem interagem. Duas ferramentas integradas, além de uma lacuna no controle de versão que este guia aborda diretamente, cobrem a maioria das necessidades de solução de problemas.
Modelagem de Group Policy
O Resultant Set of Policy (RSoP) ajuda os administradores a entender como os GPOs realmente se aplicam quando herança, precedência e filtragem interagem. O modo de planejamento do Group Policy Modeling simula um cenário, como mover um usuário para uma OU diferente, antes de fazer a alteração. O Group Policy Results, seu modo de registro, mostra as políticas atualmente aplicadas a um usuário ou computador específico, sendo o caminho mais rápido para solucionar por que uma configuração não está surtindo efeito como esperado.
Gerenciamento avançado de Group Policy
Advanced Group Policy Management (AGPM), um componente do Microsoft Desktop Optimization Pack (MDOP) que adicionou controle de versão, aprovações de fluxo de trabalho e controle de check-in e check-out sobre GPOs, atingiu o fim do suporte em 14 de abril de 2026.
A Microsoft não anunciou um substituto direto, e as organizações que dependiam do AGPM para controle de versão e reversão de GPO agora precisam avaliar alternativas para essas capacidades. As equipes que ainda usam AGPM em produção devem tratar isso como um projeto de curto prazo, e não uma tarefa para algum dia, pois uma camada de controle de mudanças não suportada na frente de cada edição de GPO é um risco.
Como a Netwrix ajuda no rastreamento e reversão de alterações de GPO
O desaparecimento do AGPM deixa uma lacuna específica. Não há uma forma integrada de ver o histórico de cada alteração feita em um GPO ao longo do tempo. Você não pode comparar duas versões do mesmo GPO lado a lado. Não pode reverter uma única alteração sem restaurar um backup completo.
O backup nativo do GPMC, abordado anteriormente neste guia, captura apenas uma imagem em um único momento. Ele não registra as alterações feitas entre os backups e não atribui essas alterações ao administrador que as realizou.
Netwrix Auditor elimina essa lacuna por meio de auditoria nativa baseada em logs, em vez do modelo de check-in e check-out do AGPM. Registra cada modificação de GPO com valores antes e depois, capturando exatamente qual configuração mudou, quem a mudou e quando.
Os administradores não precisam registrar as GPOs em um repositório controlado primeiro, pois o Netwrix Auditor lê os mesmos logs de eventos nativos e dados de versão de GPO que o Active Directory já gera.
Uma GPO que aplica limites de bloqueio de conta é editada numa sexta-feira à tarde para afrouxar a configuração para um caso de suporte pontual. Ninguém lembra de revertê-la. Sem um registro de alterações, essa falha aparece na próxima revisão de segurança ou, pior, durante um incidente, sem registro de quando ou por que a configuração foi alterada.
Com Netwrix Auditor em uso, um administrador obtém o histórico de alterações do GPO e vê a modificação exata junto com a conta que a realizou. A partir daí, o administrador reverte a configuração usando a capacidade de rollback da ferramenta, em vez de reconstruir manualmente a configuração original da memória ou de um backup antigo.
Netwrix Auditor não replica o modelo de aprovação de fluxo de trabalho do AGPM. Ele não impedirá que uma edição aconteça e não exigirá aprovação antes que uma alteração entre em vigor. Ele fornece a visibilidade e o caminho de reversão que as organizações perdem quando o AGPM deixa de receber atualizações.
Isso cobre a metade de detecção e recuperação do que o AGPM fazia. O fluxo de aprovação pré-alteração que o AGPM também oferecia permanece uma lacuna separada, que uma ferramenta de rastreamento de mudanças por design não tenta preencher.
Solicite uma demonstração para ver como Netwrix pode ajudar você a rastrear alterações de política de grupo, reverter modificações não autorizadas e manter a gestão de GPO auditável agora que o AGPM não é mais suportado.
Perguntas frequentes sobre gerenciamento de políticas de grupo
Compartilhar em
Saiba Mais
Sobre o autor
Russell Smith
Consultor de TI
Consultor de TI e autor especializado em tecnologias de gestão e segurança. Russell tem mais de 15 anos de experiência em TI, escreveu um livro sobre segurança do Windows e coautorou um texto para a série Microsoft’s Official Academic Course (MOAC).
Saiba mais sobre este assunto
Gestão contínua da postura versus avaliações pontuais
A TI em saúde não pode mover imagens para a nuvem. Veja como manter os sistemas locais em conformidade.
Fizeram tudo certo em higiene de identidades. E sofreram 4 vezes mais violações
O agente de IA que trabalha para você provavelmente tem mais acesso do que você
Controlos LDAP estendidos potentes: Anti-remediação e reconhecimento invisível no AD