
O que são armazenamentos de dados não gerenciados e como protegê-los
Oct 7, 2026
Armazenamentos de dados não gerenciados permitem que permissões se desviem enquanto dados sensíveis se acumulam sem serem notados. São repositórios que uma organização não governa ativamente, deixando-os sem dono, sem revisão periódica de acesso ou política de retenção. Protegê-los significa atribuir propriedade, corrigir acessos e manter governança e visibilidade contínuas.
No Relatório de Segurança de Dados e Identidade 2026 da Netwrix, 76% das organizações não removem imediatamente e automaticamente o acesso a dados sensíveis quando os usuários não precisam mais, e 71% não conseguem determinar imediatamente quais identidades têm acesso a dados sensíveis específicos. Mesmo que exista uma lista de armazenamentos de dados não gerenciados, ela não mostra quem é o proprietário de cada um nem quando o acesso foi revisado pela última vez.
Um armazenamento de dados não gerenciado é onde a governança de dados falha. Um repositório que todos provavelmente conhecem, sem ninguém responsável pelo que acontece nele. Essa falta de propriedade enfraquece a visibilidade de acesso, a preparação para auditorias e a postura de segurança dos dados em ambientes locais, na nuvem e SaaS. Corrigir isso exige propriedade duradoura e controles de revisão que permaneçam eficazes conforme sistemas e equipes mudam.
O que torna um armazenamento de dados não gerenciado
Um armazenamento de dados não gerenciado aparece no inventário, mas não possui governança ativa: nenhum responsável nomeado pelo conteúdo, nenhuma revisão de acesso agendada e nenhuma política de retenção ou disposição. Difere de um ativo de dados desconhecido, que está completamente ausente do inventário; um armazenamento não gerenciado é visível e sem dono.
Imagine um compartilhamento de arquivos departamental que todo administrador pode encontrar no banco de dados de gerenciamento de configuração (CMDB). O TI faz backup todas as noites, mas a lista de controle de acesso (ACL) ainda contém uma entrada de Usuários do Domínio de uma migração, e o proprietário listado saiu há três anos. Ninguém decide quem deve ter acesso ou o que excluir.
O Framework de Cibersegurança do Instituto Nacional de Padrões e Tecnologia (NIST CSF) 2.0 exige inventários de dados e metadados correspondentes, enquanto o Center for Internet Security (CIS) Controls v8 exige um processo documentado de gestão de dados para identificar o proprietário; essa parte satisfaz o requisito de inventário, mas não o do proprietário.
Por que os armazenamentos de dados ficam sem gestão mesmo quando a TI sabe que existem
Nomear um repositório uma vez não garante sua gestão. A propriedade expira por motivos específicos e recorrentes, deixando um armazenamento que o TI vê, mas ninguém administra.
- Rotatividade de propriedade: A pessoa que criou ou administrou uma participação sai ou muda de função, e a loja permanece ativa sem uma transferência formal. Excluir a conta de um proprietário no Microsoft 365 deixa a equipe ou grupo conectado sem dono, sem reatribuição automática.
- Dívida por fusões e reorganizações: Sistemas adquiridos e departamentos consolidados deixam repositórios que ninguém no organograma atual possui. A AIIM descreve dados não estruturados como " um ponto cego crítico" na integração de fusões e aquisições (M&A), com arquivos movidos sem que ninguém seja designado para gerenciá-los.
- Provisionamento agrupado: A TI provisiona armazenamento como parte de um lançamento maior sem atribuir um proprietário nomeado na criação, então a governança nunca começa. A Microsoft reconhece que, à medida que o número de sites cresce, os administradores têm dificuldade em identificar sites inativos e sem proprietário ou sites que não atendem mais aos requisitos de negócios.
- Fadiga de revisão: Os programas de revisão de acesso existem no papel e deixam de ser aplicados após o primeiro ciclo de auditoria. Um estudo acadêmico de 2024 constatou que os revisores esperavam autorizações excessivas, mas revogaram poucas das que analisaram.
Esses padrões tornam a validação do proprietário um controle de ciclo de vida, não uma tarefa única de inventário.
Netwrix Access Analyzer identifica proprietários prováveis com base em padrões reais de uso e sinaliza armazenamentos sem proprietário verificado, para que lacunas de propriedade apareçam antes da deriva de acesso. Solicite uma demonstração
O risco criado por um armazenamento de dados não gerenciado é diferente do desconhecido
Um ativo desconhecido traz risco porque nenhum controle o alcança. Um armazenamento não gerenciado traz risco porque os controles o alcançaram uma vez e depois pararam, deixando uma lacuna visível na postura de segurança de dados e na prontidão para auditoria.
As permissões se desviam mais quanto mais tempo ninguém administra a loja
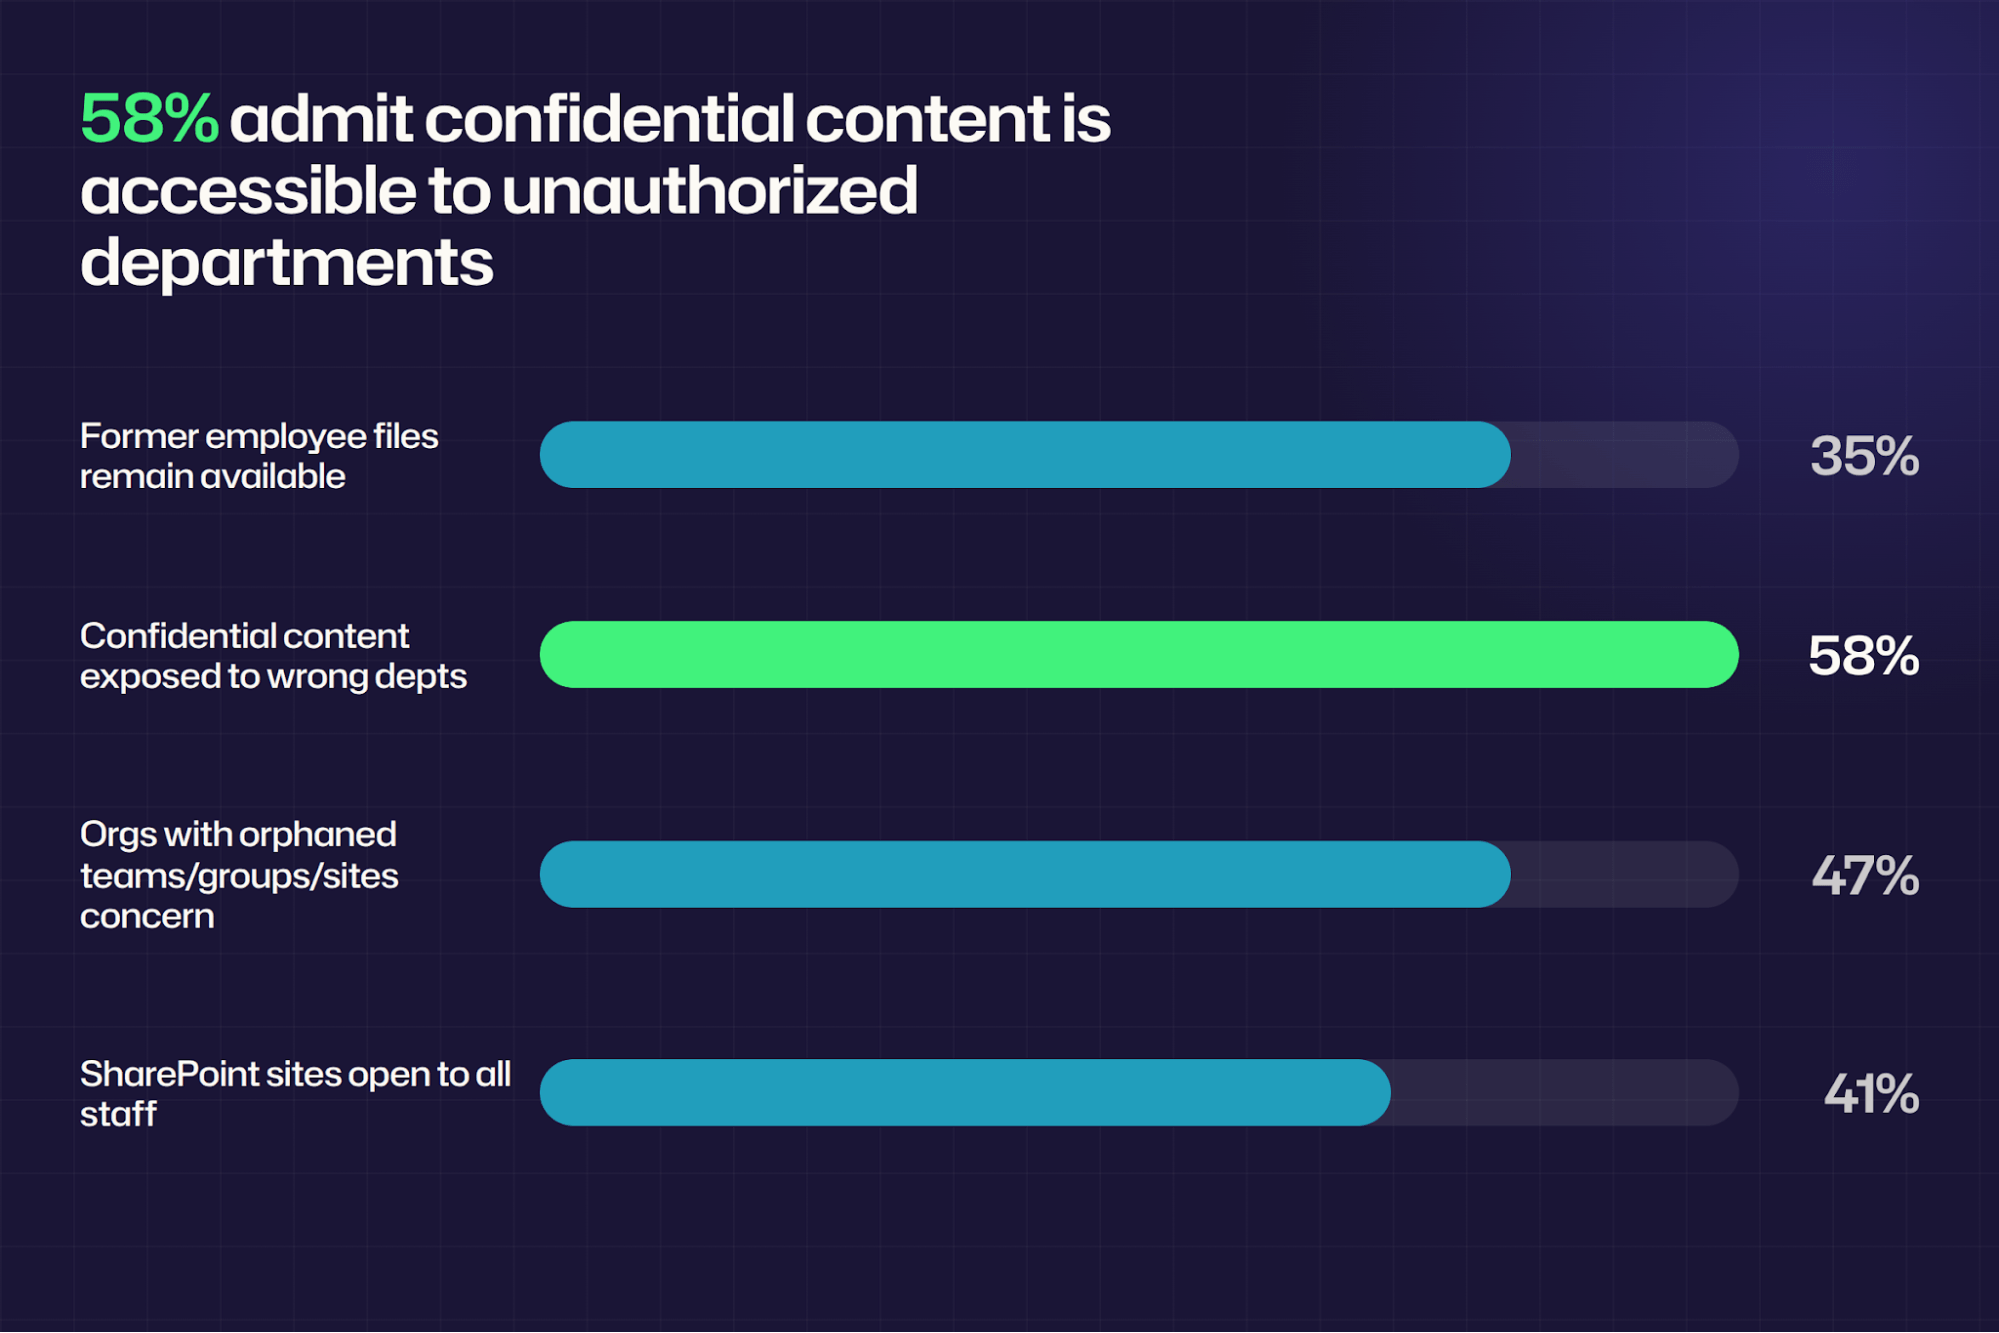
Sem um responsável para limitar o acesso, a adesão a grupos e as permissões podem se acumular. O relatório comercial Syskit State of M365 Governance Report 2026 constatou que 58% dos decisores de segurança admitem que conteúdos confidenciais estão acessíveis a departamentos que não deveriam vê-los.
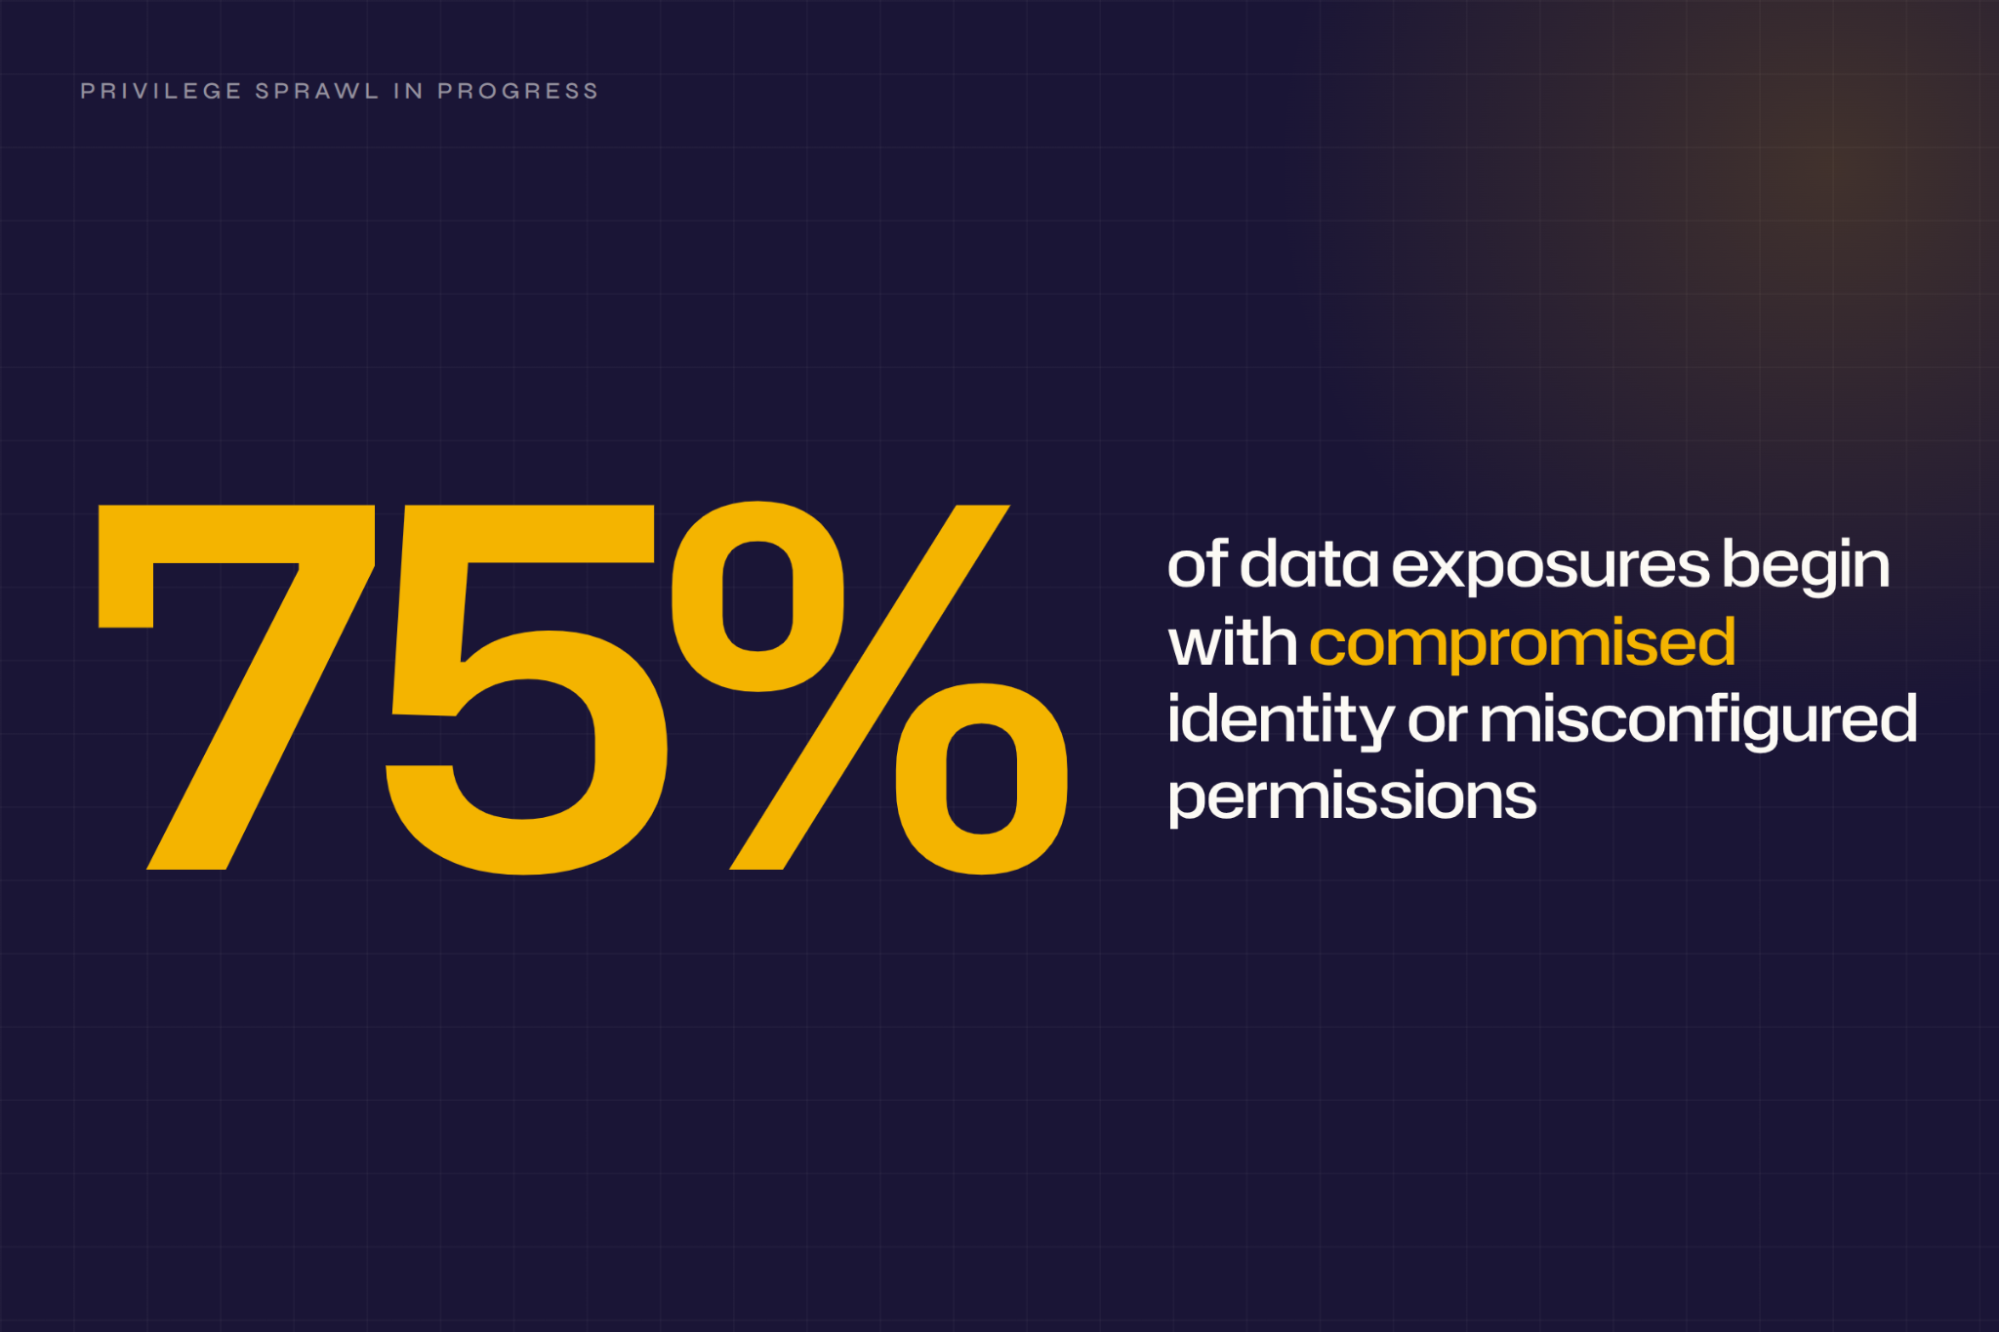
O Relatório de Segurança de Dados e Identidade Netwrix 2026 revela que 75% das exposições de dados baseadas em incidentes começam com uma identidade comprometida ou permissões mal configuradas, e o Relatório de Investigações de Violação de Dados Verizon 2026 informa que resolver metade das falhas de senhas fracas e configurações incorretas de permissões leva quase oito meses. A visibilidade contínua de acesso ajuda as equipes a corrigir essas falhas antes que se tornem uma exceção de auditoria ou uma lacuna persistente na postura de segurança.
Os caminhos de protocolo contornam os controles na porta principal autorizada
Um armazenamento pode ter uma única entrada controlada e várias listas nobody. Um sistema de arquivamento e comunicação de imagens (PACS), por exemplo, pode proteger com senha seu visualizador web enquanto seu serviço DICOM (Digital Imaging and Communications in Medicine) ainda responde na porta do protocolo.
A pesquisa da Trend de maio de 2026 encontrou 3.627 servidores de imagens DICOM acessíveis pela internet, e 99,56% aceitaram conexões sem validação do título Application Entity (AE).
A mesma divisão aparece em compartilhamentos de arquivos acessíveis via Server Message Block (SMB) e portal web, assim como em bancos de dados e buckets de armazenamento com acesso direto por porta ou API. Propriedade e revisão cobrem apenas os caminhos que alguém sabe listar.
Constatações de conformidade e auditoria chegam primeiro às lojas não gerenciadas
Um registro de ativos sem proprietários atribuídos falha em NIST CM-8(4) porque o controle exige identificar indivíduos responsáveis e accountable. Em um exame System and Organization Controls (SOC) 2 Tipo 2, os auditores testam revisões periódicas de acesso sob CC6.3. Evidências ausentes aparecem na seção de testes de controles como exceções que influenciam a opinião do auditor.
Deer Oaks Behavioral Health chegou a um acordo após um portal de pacientes descontinuado deixar informações eletrônicas protegidas de saúde (ePHI) acessíveis publicamente, com o Escritório de Direitos Civis (OCR) citando "falha em identificar onde a ePHI estava localizada na organização" e "falha em realizar revisão regular da atividade do sistema de informação."
A ação de fiscalização mostra como controles fracos de inventário e revisão podem deixar sistemas sensíveis expostos. Propriedade clara e evidências de revisão reduzem o esforço de preparação para auditoria e tornam a responsabilidade defensável.
Um método repetível para colocar armazenamentos de dados não gerenciados sob governança
Cada etapa abaixo se aplica a uma loja que o TI já conhece, então o trabalho começa pela propriedade.
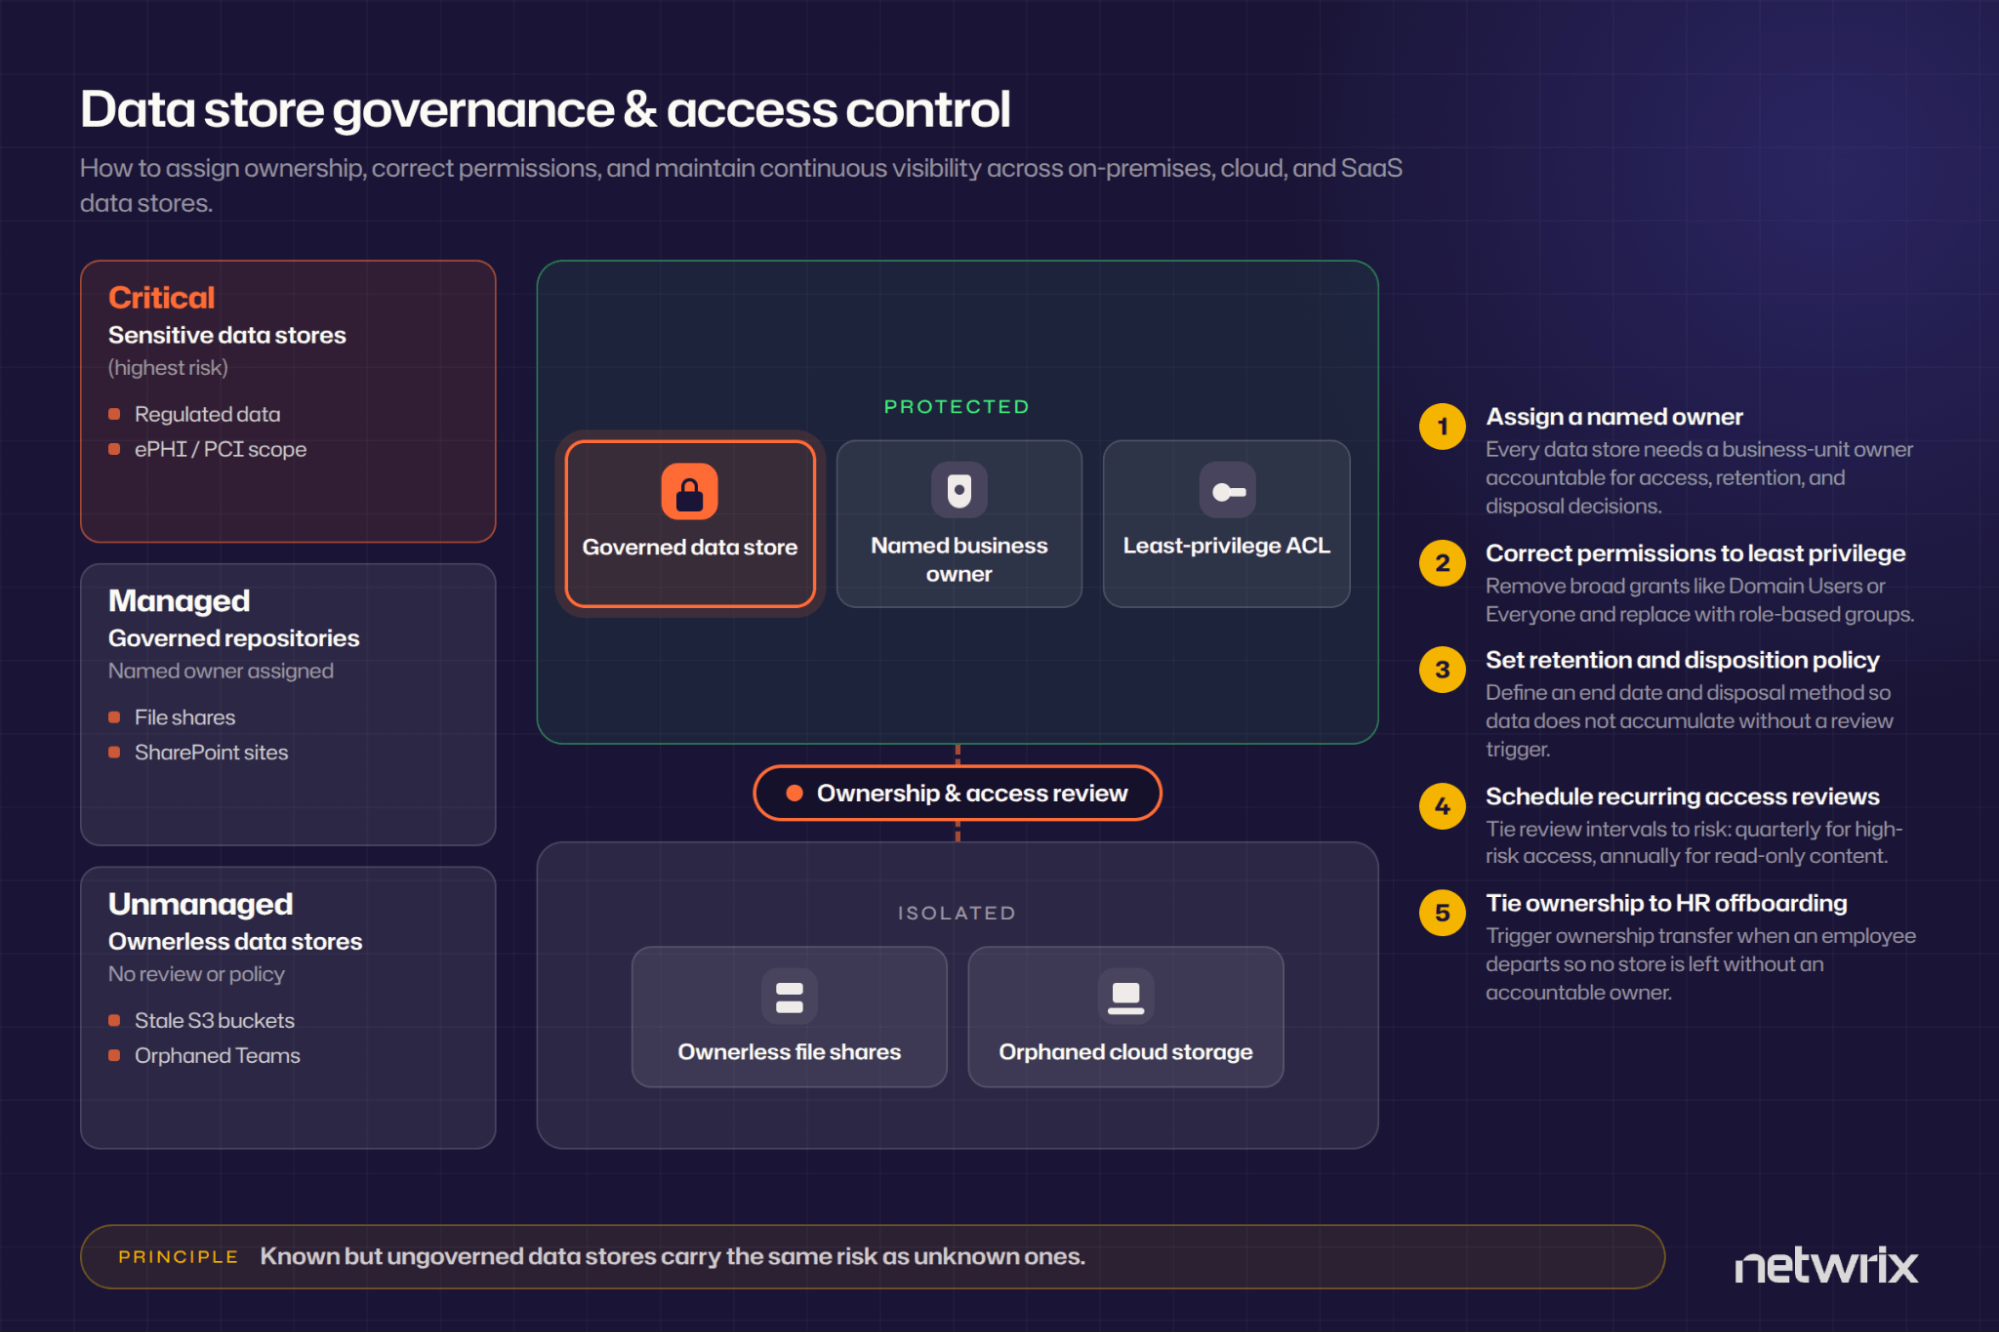
1. Inventariar cada repositório de dados conhecido e sinalizar os que não têm um proprietário nomeado atualmente
Proprietário do registro, custodiante, classificação, localização, regras de retenção e data da última revisão para cada entrada; CIS Controls v8 requer um processo documentado de gestão de dados que aborde sensibilidade, proprietário, manuseio, limites de retenção e requisitos de descarte. Considere vazio um campo de proprietário que aponte para uma conta desativada ou um grupo genérico de TI.
2. Atribua um responsável da unidade de negócio que usa a loja
A ISACA afirma claramente: "A função de TI pode processar dados, armazená-los, fazer backup e realizar outros serviços, mas não é proprietária dos dados." O proprietário decide quem pode acessar os dados e autoriza sua eliminação; a TI mantém o papel de custodiante. Mantenha os dois papéis separados para que responsabilidade e prestação de contas não fiquem com uma só pessoa.
3. Realize uma revisão de acesso em cada loja e corrija as permissões para o mínimo necessário
Uma revisão de acesso a dados deve resolver a filiação a grupos aninhados antes de remover qualquer coisa, pois o acesso efetivo do usuário geralmente vem por uma cadeia de grupos.
A Microsoft documenta que as associações aninhadas permanecem após as revisões de acesso do Microsoft Entra ID, então o usuário mantém o acesso ao recurso revisado. Em compartilhamentos do Windows, remova o grupo Everyone e substitua-o por grupos baseados em funções. Em SharePoint Online, remova a exposição "Everyone except external users" e exclua os links Anyone, porque a Microsoft não pode auditar o acesso que eles concedem.
Antes de encerrar a revisão, liste todas as formas de acessar a loja, como portal web, SMB, NFS, FTP, uma porta de banco de dados, uma API de armazenamento ou um link de compartilhamento, e aplique as mesmas regras de acesso a cada uma. Um controle no front-end web não cobre um caminho de protocolo que o contorna.
4. Defina uma política de retenção e descarte com data final definida
NIST SP 800-53 A Rev. 5 cobre todo o ciclo de vida da informação e exige técnicas de descarte definidas pela organização após o período de retenção. Para conteúdo do Microsoft 365, use etiquetas de retenção quando for necessária a revisão de disposição, pois as políticas de retenção limitam a revisão de disposição. As políticas de retenção do Microsoft Purview excluem compartilhamentos de arquivos, então compartilhamentos legados precisam de um mecanismo separado. Verifique retenções legais antes de qualquer exclusão.
5. Agende uma frequência recorrente de revisão para cada loja
Vincule o intervalo ao risco: o requisito 7.2.4 do PCI DSS v4.0 exige revisar todas as contas pelo menos a cada seis meses, e a ISACA recomenda uma cadência baseada no risco com "acesso transacional de alto risco trimestral e acesso somente leitura anual." Registre a próxima data de revisão no registro de ativos para que a cadência permaneça, independentemente de quem a definiu.
Esses passos criam evidências repetíveis para auditores, reduzem a análise manual de acessos e fortalecem a segurança dos seus dados.
Onde os armazenamentos de dados não gerenciados se acumulam mais rápido
Pontos comuns de acumulação combinam conteúdo desatualizado, acesso persistente e registros de propriedade fracos.
- Compartilhamentos legados vinculados a equipes desativadas: Komprise estima que 60–70% dos dados na maioria das empresas não foram acessados por um ano ou mais, então os dados obsoletos envelhecem sem aviso automático para revisão.
- Sites do SharePoint criados para projetos pontuais: O relatório comercial Syskit State of M365 Governance 2026 constatou que 47% das organizações identificam equipes, grupos e sites órfãos como preocupação principal e 41% deixam os sites do SharePoint acessíveis a todos os funcionários sem restrições. A política de sites inativos da Microsoft pode detectá-los, mas exige o complemento de gerenciamento de sites do SharePoint ou uma licença Microsoft 365 Copilot.
- Armazenamento em nuvem deixado após migração concluída: Armazenamento abandonado permanece acessível: watchTowr encontrou buckets Amazon S3 abandonados ainda recebendo solicitações de agências governamentais, bancos e grandes empresas.
- Caixas de correio compartilhadas e canais do Teams deixados ativos após o fim de um projeto: A Microsoft afirma que um canal compartilhado sem membros organizacionais restantes "permanece sem proprietário", e um administrador do Teams deve atribuir manualmente um proprietário ao canal. Caixas compartilhadas criam uma lacuna maior de visibilidade: o relatório de uso da caixa de correio "mostra apenas a contagem de caixas compartilhadas" porque não têm atividade independente de uma caixa de usuário.
Esses ambientes precisam de verificações de propriedade vinculadas a eventos do ciclo de vida, pois a inatividade sozinha não remove o acesso nem estabelece responsabilidade.
Como evitar que um repositório de dados governado fique sem gestão novamente
Os controles do ciclo de vida preservam a propriedade conforme mudam pessoas, funções e requisitos de negócios.
Exigir um proprietário comercial nomeado na provisão como requisito obrigatório
A ISACA recomenda a propriedade na provisão: “documentar a propriedade dos dados coletados ou gerados deve ser tratado nas fases de planejamento para evitar fazê-lo retroativamente.” No SharePoint Online, a política de propriedade do site pode definir um número mínimo de proprietários; definir o mínimo para 2 sinaliza sites com único proprietário para correção antes de chegarem a zero.
Vincule os registros de propriedade de dados ao desligamento de recursos humanos (RH)
NIST SP 800-53 AC-2 exige notificação de desligamento: "Notifique os gerentes de conta … dentro do [período definido pela organização] quando os usuários forem desligados ou transferidos."
Os fluxos de trabalho do ciclo de vida do Microsoft Entra ID Governance são acionados pelo atributo employeeLeaveDateTime. O atributo vem do Workday ou SAP SuccessFactors. As tarefas predefinidas para saída removem a associação a grupos e Teams. Combine o fluxo com uma etapa de transferência de propriedade que consulta o registro de ativos para cada loja que a pessoa que está saindo possui.
Realize revisões de acesso em um calendário fixo e adicione gatilhos de eventos
A ISACA também recomenda certificações acionadas por eventos quando o sistema de identidade detecta mudanças de função ou direitos, junto com certificações em intervalos fixos para o que não foi alterado. Observe os resultados e as datas: um grande volume de solicitações de revisão pode causar fadiga e aprovações automáticas sistemáticas.
Considere duas revisões consecutivas falhadas como um gatilho para desativação
Uma loja que repetidamente não tem um revisor autorizado pode não ter mais uma justificativa comercial válida. A política de sites inativos da Microsoft segue este caminho: três notificações mensais, depois modo somente leitura por 3, 6, 9 ou 12 meses conforme o período configurado, e então arquivamento.
Esses controles transformam a propriedade em um processo operacional duradouro, reduzem trabalhos repetidos de remediação e fortalecem a resiliência cibernética por meio de governança contínua.
Como o Netwrix Access Analyzer mantém os repositórios de dados sob propriedade ativa
A governança de acesso a dados une a propriedade do repositório, permissões efetivas e certificação recorrente em um único fluxo de trabalho. Netwrix Access Analyzer é um produto empresarial de governança de acesso a dados que analisa a provável propriedade e o acesso efetivo em fontes de dados suportadas. Ele suporta diretamente as três etapas acima.
Exibir todas as lojas sem proprietário atribuído
Encontrar um proprietário para uma participação legada geralmente significa adivinhar a partir dos registros de atividade. Access Analyzer substitui as suposições por uma lista classificada de candidatos baseada em padrões reais de uso.
- Classifica os prováveis proprietários de compartilhamentos Windows e NAS por uma pontuação ponderada de propriedade de conteúdo, atividade de gestão e frequência de acesso
- Preenche o cartão do Proprietário Provável do relatório de Auditoria de Compartilhamento com eventos do Netwrix Activity Monitor
- Relata o provável proprietário de um recurso do SharePoint através do job SP_ProbableOwner
- Exibe candidatos à propriedade para ações conhecidas, para que as equipes priorizem lojas que podem não ter um proprietário atual
Para sistemas de arquivos Windows e NAS, o primeiro passo do método pode usar este relatório permanente para nomear proprietários sem rastrear manualmente cada registro de atividade.
Acesso correto ao que o usuário realmente possui
ACLs brutas raramente refletem quem pode realmente acessar um arquivo, pois a associação a grupos aninhados oculta o caminho real de acesso. O Access Analyzer resolve essa cadeia para que a correção foque nas permissões efetivas.
- Considera uma pasta aberta quando Todos ou Usuários do Domínio podem acessá-la diretamente ou por meio de um grupo aninhado
- Expande as associações de grupos do Microsoft Entra ID durante o cálculo de permissões efetivas quando existe uma sincronização de identidade concluída para o locatário
- Mostra o acesso que o usuário realmente possui, não as entradas brutas da ACL
- Fornece aos empresários provas sólidas para decisões de menor privilégio
A terceira etapa do método parte do acesso efetivo em vez de uma lista de permissões, substituindo a revisão manual permissão por permissão por um alvo de remediação mais claro.
Mantenha o ritmo das revisões
Um programa de revisão só funciona quando os donos podem agir sem lutar com um console administrativo. O Access Analyzer direciona decisões para quem está mais próximo dos dados e registra o resultado.
- Encaminha tarefas de revisão aos responsáveis por dados e aplicações que conhecem cada loja
- Os administradores revisam, aceitam, recusam ou adiam as alterações recomendadas através do Centro de Informações de Acesso
- Suporta campanhas automatizadas programadas de revisão de acesso que aprovam ou revogam o acesso de usuários e grupos
- Preserva um registro de decisões que reduz a preparação para auditorias
Esses controles evitam que a cadência se perca entre auditorias e geram as evidências que os auditores solicitam em frameworks como SOC 2 CC6.3 e PCI DSS Requisito 7.2.4.
Comece com as lojas que ninguém reivindica
Priorize os armazenamentos sem proprietário verificado, pois a deriva de acesso continua até que alguém assuma a responsabilidade. Classifique-os por sensibilidade dos dados, abrangência do acesso efetivo, inatividade e escopo regulatório, e exija uma decisão de propriedade antes de novos investimentos. Para ambientes híbridos que incluem Amazon S3 e Azure Blob Storage, Netwrix DSPM amplia a cobertura da gestão da postura de segurança de dados (DSPM) em fontes locais e na nuvem suportadas.
Solicite uma demonstração para ver como o Netwrix Access Analyzer encontra os armazenamentos sem dono, os classifica por sensibilidade e acesso efetivo, e mantém as revisões de propriedade e acesso atualizadas.
Perguntas frequentes sobre armazenamentos de dados não gerenciados
Compartilhar em
Saiba Mais
Sobre o autor

Netwrix Team
Saiba mais sobre este assunto
Como realizar uma avaliação de risco de dados que impulsiona a ação
O risco interno começa com quem pode ler os dados
NIST CSF 2.0: Novidades no Cybersecurity Framework
De ruído a ação: transformando risco de dados em resultados mensuráveis
Leis de Privacidade de Dados por Estado: Abordagens Diferentes para a Proteção da Privacidade