
Das gestufte Verwaltungsmodell von Active Directory erklärt
Sep 3, 2026
Das gestufte Verwaltungsmodell von Active Directory blockiert einen häufigen Pfad von der Offenlegung von Anmeldeinformationen auf einem kompromittierten Arbeitsplatz bis zum Domain Admin. Es trennt privilegierte Konten und Systeme nach Kontrollbereich und erzwingt Anmeldegrenzen, sodass sich ein privilegiertes Konto nur von einem genehmigten System aus authentifizieren kann. Dedizierte Konten und gehärtete administrative Arbeitsstationen tragen den Großteil der Last.
Ein Domänenadministrator meldet sich an einem Laptop eines Benutzers an, um ein Druckerproblem zu beheben. Auf diesem Laptop befindliche Malware liest die Anmeldeinformationen aus dem Local Security Authority Subsystem Service (LSASS)-Speicher aus und spielt sie im gesamten Umfeld ab, wodurch die Identitätskontrollebene der gesamten Domäne nun von einem Helpdesk-Rechner aus erreichbar ist.
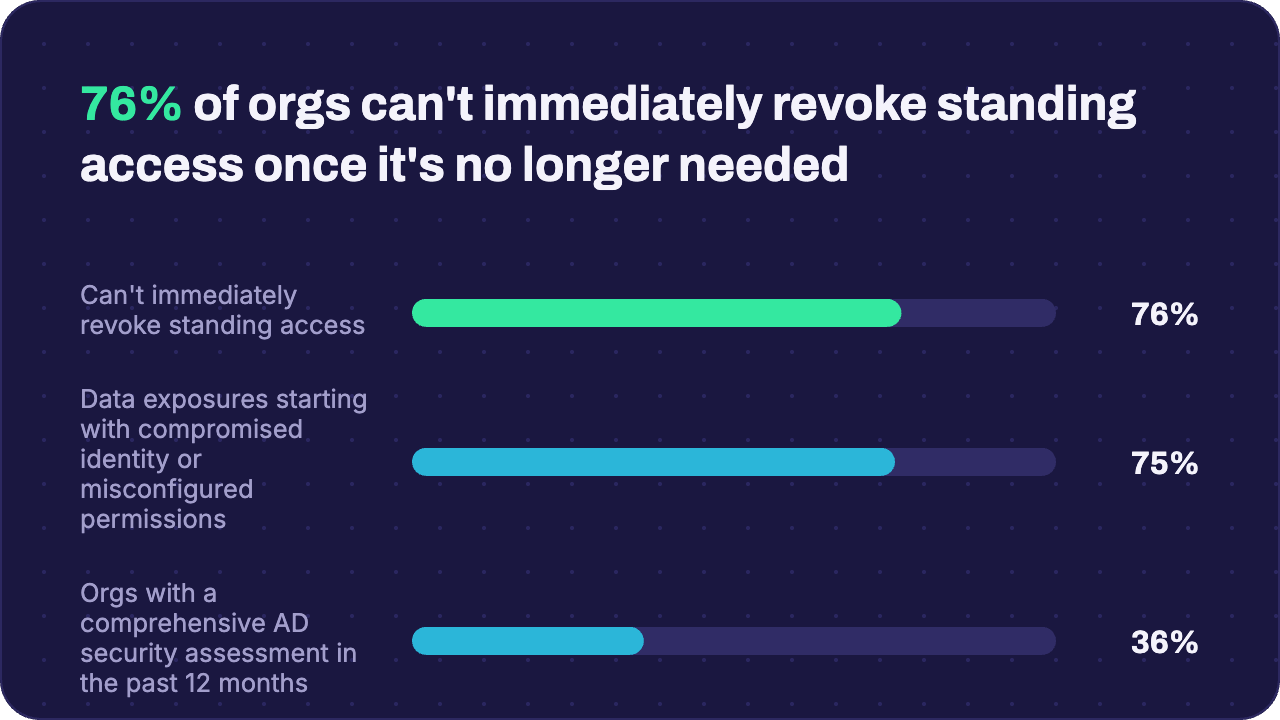
Dies passiert ständig, und die Zahlen bestätigen es. Der Netwrix 2026 Data and Identity Security Report ergab, dass 75 % der sensiblen Datenlecks mit kompromittierten Identitäten oder falsch konfigurierten Berechtigungen beginnen. Die meisten beginnen mit einem privilegierten Anmeldedaten, die im Speicher einer nicht vertrauenswürdigen Maschine liegen.
Die offensichtliche Frage ist, warum die Kontrollen, die die meisten Organisationen bereits einsetzen, es nicht stoppen konnten. Multifaktor-Authentifizierung (MFA), privileged access management (PAM) und Conditional Access wirken erst, wenn die Anmeldeinformationen das Gerät erreichen, was zu spät ist. Das gestufte Verwaltungsmodell greift früher ein, indem es regelt, wo eine privilegierte Anmeldeinformation überhaupt erscheinen darf.
Was ist das gestufte Verwaltungsmodell von Active Directory?
Das gestufte Verwaltungsmodell von Active Directory (AD) ist ein Design für privilegierten Zugriff, das Konten, Systeme und Verwaltungstools in Ebene 0, Ebene 1 und Ebene 2 entsprechend ihrem Kontrollbereich über die Umgebung trennt. Die zentrale Sicherheitsregel besagt, dass Anmeldeinformationen höherer Ebenen nur von genehmigten Systemen in ihrer zugewiesenen Ebene authentifiziert werden, was Diebstahl von Anmeldeinformationen und seitliche Bewegungen reduziert.
Das zugrundeliegende Prinzip ist, dass die Tastatur und nicht das Zielsystem das effektive Vertrauensniveau einer Sitzung bestimmt. Ein Domain Admin-Anmeldedaten, die auf einem Helpdesk-Laptop eingegeben werden, übertragen die Exposition dieses Laptops direkt auf den von ihm verwalteten Domänencontroller. Die AD-Tier-Modell-Dokumentation von Microsoft behandelt daher die administrative Workstation als Teil der Sicherheitsgrenze.
Organisationseinheiten (OUs), Gruppen und Group Policy Objects (GPOs) sind meist der Ausgangspunkt für Teams und organisieren nur die Objekte, auf die das Modell angewendet wird. Die Trennung der Ebenen erfolgt durch dedizierte Konten pro Ebene, Anmeldezwang, administrative Arbeitsstationen, bewusste Delegation, Überwachung und einen Prozess zur Überprüfung von Ausnahmen.
Warum die Staffelung von Active Directory weiterhin wichtig ist
Die Staffelung geht den meisten heute verkauften Tools zur Lösung von privilegiertem Zugriff voraus. Organisationen, die MFA, Privileged Access Management und Conditional Access einsetzen, tragen weiterhin die Exposition, die damit geschlossen werden sollte. Die Gründe liegen im Explosionsradius, Angriffsweg und der Abdeckung.
Es enthält einen Explosionsradius, der die gesamte Umgebung umfasst
Die Staffelung begrenzt, wie weit eine exponierte Anmeldeinformation reichen kann, was in AD besonders wichtig ist, da AD die Identitätskontrollebene ist. Privilegierte Konten und die dahinterstehenden Dienste steuern den Zugriff, die Authentifizierung, Richtlinien und die Wiederherstellung für jedes System, das der Domäne vertraut.
Ohne diese Begrenzung reicht eine einzige Verzeichnisadministrator-Anmeldeinformation aus, um alles zu erreichen. Die Wiederherstellung eines Mitgliedsservers dauert einen Nachmittag, während die Wiederherstellung einer Identitätskontrollebene, über die ein Angreifer administrative Rechte hatte, ein Waldwiederherstellungsprojekt ist.
Es schließt den Pfad, den die meisten Sicherheitsverletzungen tatsächlich nutzen
Tiering blockiert die einzige Voraussetzung, von der die meisten Domain-Kompromittierungen abhängen: Ein höher privilegiertes Anmeldecredential, das auf einem weniger vertrauenswürdigen Arbeitsplatz erscheint. Pass-the-hash, LSASS-Credential-Dumping und Kerberos-Ticketdiebstahl benötigen, dass dies zuerst passiert ist.
Das Entfernen der Voraussetzung anstatt das Erkennen jeder Technik macht die Kontrolle dauerhaft, da sie gegen Werkzeuge hält, die noch niemand entwickelt hat.
Es schließt eine Lücke, die Privileged Access Management und MFA allein nicht abdecken können
Die Staffelung bestimmt wo eine Anmeldeinformation verwendet werden darf, was die einzige Frage ist, die die anderen Kontrollen offenlassen. Privilegierte Zugriffsarbeitsstationen (PAWs) schaffen Endpunktvertrauen, PAM und Just-in-Time (JIT)-Zugriff regeln die Dauer, und MFA sowie Bedingter Zugriff regeln die Authentifizierungsstärke.
Das token theft playbook von Microsoft zeigt, wie wenig die Stärke der Authentifizierung hilft, sobald eine Anmeldeinformation bereits auf einem kompromittierten Endpunkt ist, da ein Angreifer, der ein ausgestelltes Token stiehlt und erneut verwendet, Zugriff erhält, obwohl der Benutzer MFA erfüllt hat.
Netwrix Auditor verfolgt privilegierte AD-Änderungen, Gruppenmitgliedschaftsänderungen und GPO-Modifikationen bis zur ursprünglichen Workstation. Fordern Sie eine Demo an.
Die drei Ebenen der Active Directory-Verwaltung
Jede Ebene gruppiert Assets und administrative Identitäten nach dem Umfang ihrer Kontrolle, und die Anforderungen an Arbeitsplatz und Anmeldung werden mit zunehmender Kontrolle strenger. Die Ebene eines Systems wird durch das bestimmt, was es erreichen kann.
Tier | Purpose | Typical assets | Typical admin identities | Core rule |
|---|---|---|---|---|
|
Tier 0 |
Identity control plane |
Domain controllers, AD CS, AD FS, Entra Connect, Tier 0 groups and accounts |
Domain and Enterprise Admins, identity admins, PKI and sync admins |
Use Tier 0 accounts only from Tier 0 workstations |
|
Tier 1 |
Enterprise servers and applications |
Member servers, SQL Server, Exchange, SharePoint, application and database servers |
Server, application, database, and workload administrators |
Use Tier 1 accounts only on Tier 1 administrative systems |
|
Tier 2 |
End-user computing and support |
User workstations, laptops, help desk tooling |
Desktop support and help desk administrators |
Access limited to end-user computing and support |
Stufe 0: Die Identitätskontrollebene
Tier 0 enthält alle Assets, die den Verzeichnisdienst direkt oder indirekt steuern. Das Inventar von Microsoft umfasst Domänencontroller und Active Directory Domain Services (AD DS), Active Directory Certificate Services (AD CS) und die dahinterstehende Public Key Infrastructure (PKI) sowie Active Directory Federation Services (AD FS). Microsoft Entra Connect sowie die Tier-0-Konten und -Gruppen gehören ebenfalls hierher.
Backup-Systeme, die einen Domänencontroller wiederherstellen können, gehören ebenfalls hierher. Alles, was einen Domänencontroller wiederherstellen kann, kann ihn auch nach den Vorgaben eines Angreifers neu aufbauen.
Tier 0-Administratoren arbeiten nur von Tier 0 PAWs aus und verwenden dedizierte Tier 0-Konten. Der Schutz von Domänencontrollern beginnt damit, zu kontrollieren, welche Anmeldeinformationen sie erreichen dürfen.
Stufe 1: Server, Workloads und Unternehmensanwendungen
Tier 1 umfasst Mitgliedsserver, Anwendungen, Datenbanken und die Konten, die diese verwalten, entsprechend den Verwaltungs- und Daten-/Arbeitslast-Ebenen im Enterprise Access Model von Microsoft.
In der Praxis bedeutet das Dateiserver, SQL Server, Exchange Server, geschäftskritische Anwendungen und Virtualisierungsplattformen, die auf Tier-1-Arbeitslasten beschränkt sind. Die Einschränkung gilt in beide Richtungen. Ein Tier-1-Administrator meldet sich nur bei Tier-1-Systemen an, und Tier-1-Systeme starten nur Tier-1-Verwaltung.
Stufe 2: Arbeitsstationen und Benutzersupport
Tier 2 hat die höchste Exposition von den dreien, aufgrund dessen, was täglich auf diesen Endpunkten passiert. Benutzer surfen im Web, öffnen Anhänge, installieren Software und sind den Phishing-Versuchen ausgesetzt, die die meisten Eindringlinge starten.
Es umfasst Endbenutzer-Arbeitsstationen, Laptops, Benutzerkonten und die Identitäten, die sie unterstützen. Die Helpdesk-Arbeit findet hier statt, umfasst Passwortzurücksetzungen, Arbeitsstationsunterstützung und Endpoint-Fehlerbehebung, und die Rechte von Tier-2-Konten bleiben auf Tier-2-Ressourcen beschränkt.
So implementieren Sie das Stufenmodell in Active Directory
Die Implementierung beginnt mit einem genauen Inventar und endet mit einer Durchsetzung, die einen lokalen Administrator überdauert. Microsoft betrachtet seine empfohlene Reihenfolge als Weg und nicht als harte Abhängigkeitskette, sodass die späteren Phasen parallel laufen können.
1. Erfassen Sie jedes privilegierte Konto und Asset
Katalogisieren Sie jedes AD-System, Konto und Tool mit administrativem Zugriff. Die indirekten sind am wichtigsten, da nichts darauf hinweist, dass sie Tier 0 erreichen können. Diese Liste umfasst service accounts, Backup-Plattformen, die Domänencontroller wiederherstellen können, die Public-Key-Infrastruktur und Entra Connect, das Microsoft als Tier-0-Komponente einstuft.
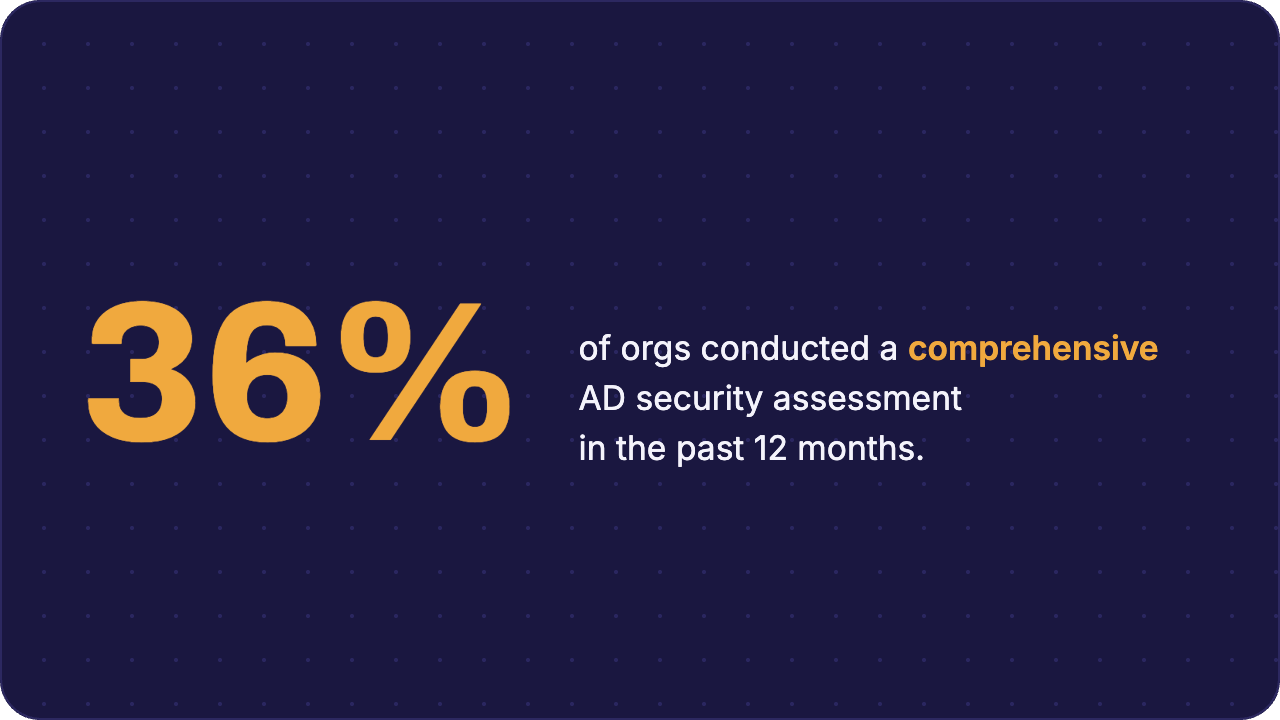
Nur 36 % der Organisationen führten in den letzten 12 Monaten eine umfassende AD-Sicherheitsbewertung durch, so der Netwrix 2026 Data and Identity Security Report, weshalb die meisten Inventare von Grund auf neu beginnen und nicht auf bestehenden Aufzeichnungen basieren.
2. Klassifizieren Sie jedes Asset nach dem, was es kontrollieren kann
Jedes Konto oder System, das eine höhere Ebene verwalten kann, gehört zu dieser Ebene, unabhängig davon, wo es ursprünglich vorgesehen war.
Backup-Plattformen, Virtualisierungs-Hosts, die Tier 0-virtuelle Maschinen ausführen, Endpoint detection and response-Agenten auf Domänencontrollern und Group Policy-Verwaltungsrechte gehören alle zu Tier 0, wenn sie auf Tier 0-Ressourcen zugreifen können. Microsoft Incident Response dokumentierte die Kosten eines Fehlers: Ein misconfigured PAM server auf Tier 1 sitzender Server hielt die Schlüssel zu Tier 0 und ermöglichte Angreifern einen Weg über die Grenze.
3. Erstellen Sie separate Konten für jede Ebene
Geben Sie Administratoren pro Ebene unterschiedliche Konten ohne Überschneidungen. Das bedeutet ein Tier-0-identity-admin-Konto, ein Tier-1-server-admin-Konto und Standard-Anmeldeinformationen für den täglichen Gebrauch für alles andere.
Microsofts schneller Modernisierungsplan zielt auf 100 % der lokalen privilegierten Benutzer mit separaten dedizierten Konten ab. Die Kontentrennung ermöglicht auch die Durchsetzung der Anmeldung, da ein einzelnes Konto, das über Ebenen hinweg verwendet wird, nichts zur Einschränkung bietet.
4. Durchsetzung von Anmeldebeschränkungen am Domänencontroller und am Endpoint
Setzen Sie beide verfügbaren Mechanismen ein, anstatt zwischen ihnen zu wählen. Group Policy bietet eine breite Abdeckung über Endpunkte hinweg, und Kerberos-Authentifizierungsrichtlinien fügen eine Grenze hinzu, die der Domänencontroller selbst durchsetzt, was der Teil ist, der auch nach einer vollständigen Kompromittierung einer niedrigstufigen Maschine noch gilt.
GPO-basierte Anmeldebeschränkungen verweigern interaktive, Remote Desktop Protocol (RDP), Netzwerk-, Batch- und Dienstanmeldeberechtigungen für höherstufige Konten auf niedrigerstufigen Endpunkten über die Zuweisung von Benutzerrechten. Die lokale Sicherheitsautorität des Endpunkts setzt diese durch, weshalb Microsoft anerkennt, dass ein lokaler Administrator die Gruppenrichtlinie umgehen kann und die Einschränkung nur für AD-verbundene Windows-Geräte gilt.
Kerberos-Authentifizierungsrichtlinien und Authentifizierungsrichtliniensilos beschränken, woher ein privilegiertes Anmeldecredential stammen darf, und das Key Distribution Center (KDC) des Domänencontrollers führt die Prüfung bei der Ausstellung eines Tickets durch. AD verweigert die Ausstellung eines Ticket Granting Tickets von einem nicht autorisierten Computer, selbst wenn die Anmeldeinformationen korrekt sind.
Beide Mechanismen haben Voraussetzungen, die leicht übersehen werden. Die Prüfungen des Quellgeräts erfordern, dass Kerberos Armoring, auch Flexible Authentication Secure Tunneling genannt, auf Domänencontrollern und Clients aktiviert ist. Authentifizierungsrichtlinien befreien auch das integrierte Domänen-Administrator-Konto, das separat kontrolliert werden muss.
5. Geben Sie jeder Ebene eine eigene gehärtete Workstation
Setzen Sie pro Ebene einen PAW ein, damit die Umgebung die Trennung durchsetzt, anstatt sich darauf zu verlassen, dass ein Administrator unter Zeitdruck eine Regel erinnert. Die Empfehlung von Microsoft besagt, dass das Ebenenmodell von der Verwaltung ausgeht, die von einer vertrauenswürdigen Arbeitsstation ausgeführt wird, die der verwalteten Ebene entspricht.
Ein Tier-0-PAW folgt strengen Anwendungsbeschränkungen, die E-Mail, Browser und Produktivitätssoftware entfernen, welche die Übertragungswege für Credential-Harvesting-Malware sind. Die Kombination des PAW mit Windows Defender Credential Guard hält abgeleitete Anmeldeinformationen auf dem Gerät selbst unzugänglich.
6. In Phasen ausrollen, beginnend mit Tier 0
Schützen Sie zuerst Tier 0, einschließlich Konten, PAWs und Durchsetzung, bevor Sie denselben Prozess auf Tier 1 und dann Tier 2 ausweiten. Spätere Phasen hängen von einer sauberen Identity Control Plane ab.
Testen Sie Durchsetzungs-GPOs außerhalb der Produktion, bevor sie eine Live-Domäne erreichen, da Microsoft warnt, dass eine falsche Verknüpfungsreihenfolge Domänenadministratoren den Zugriff auf alle Windows-Systeme in der Domäne, einschließlich Domänencontroller, sperren kann.
Häufige Fehler, die bei der Implementierung des Stufenmodells in Active Directory vermieden werden sollten
Die meisten Stufungsprogramme sind solide entworfen und werden dann durch die Lücke zwischen Design und tatsächlicher Umsetzung untergraben. Jeder Fehler vergrößert diese Lücke vorhersehbar, und jeder tritt Monate nach Projektabschluss zutage.
Tiering als OU-Neugestaltungsprojekt behandeln
Das alleinige Erstellen von Tier 0, Tier 1 und Tier 2 OUs lässt privilegierte Konten überall authentifizieren. Authentifizierungsrichtlinien und GPO-Verweigerungsrechte setzen die Grenze durch, während die Containerstruktur nur organisiert, worauf diese Kontrollen angewendet werden.
Konfigurieren Sie Anmeldebeschränkungen, bevor Sie AD-Objekte in die neue OU-Struktur verschieben, da Verweigerungsregeln Vorrang vor Erlaubnisregeln haben und eine halb migrierte Struktur in beide Richtungen Überraschungen verursachen kann.
Zulassen von Konten und Endpunkten mit Doppelverwendung
Bewahren Sie Tier 0-Anmeldeinformationen auf dedizierten administrativen Endpunkten auf. Microsoft Incident Response stellt wiederholt fest, dass Administratoren, die gewöhnliche Admin-Geräte für die tägliche Arbeit verwenden, privilegierte Anmeldeinformationen hinterlassen, die von Credential-Dumping-Tools abgegriffen werden können.
Separate Konten und PAWs sind Kontrollen, keine Bequemlichkeiten, und sie unter Zeitdruck aufzugeben ist der häufigste Grund, warum das Tiering stillschweigend aufhört zu funktionieren.
Überwachung von Servicekonten und Automatisierung
Geplante Aufgaben, Bereitstellungstools, Skripte und Dienstkonten benötigen dieselbe Ebenendisziplin wie menschliche Administratoren, das heißt einen benannten Eigentümer, least privilege und einen ebenengerechten Authentifizierungspfad.
Verweigern Sie interaktive Anmeldeberechtigungen für Dienstkonten und halten Sie den Authentifizierungspfad jedes Dienstes innerhalb seiner zugewiesenen Ebene. Group Managed Service Accounts helfen, indem sie das gemeinsam genutzte statische Passwort entfernen, das ein Dienstkonto zwischen Ebenen portabel macht.
Lücken bei der Überwachung von Anmeldungen über mehrere Ebenen
Achten Sie auf eine Tier-0-Anmeldeinformation, die sich an einem Tier-1- oder Tier-2-System authentifiziert. Microsoft bewertet Ereignis 4964 als hochkritisch und empfiehlt, dass eine Anmeldung eines Domain Admins an einem Endbenutzerarbeitsplatz sowohl eine Warnung als auch eine Untersuchung auslösen sollte.
Fehlgeschlagene Anmeldungen und explizite Anmeldeinformationen, Ereignis-IDs 4625 und 4648, sind nützliche Untersuchungssignale neben Änderungen der privileged-group-Mitgliedschaft, GPO-Bearbeitungen und Ausnahmen, die einmal gewährt und nie überprüft wurden. Konfigurieren Sie die Audit-Richtlinie explizit, da viele auditbezogene GPO-Einstellungen als Nicht konfiguriert ausgeliefert werden.
Wie Netwrix die Sichtbarkeit nach Ebenen und Auditnachweise unterstützt
Tiering ist eine Design- und Durchsetzungsentscheidung, die die Organisation trifft. Werkzeuge übernehmen, was das Design nicht selbst leisten kann: Nachweisen, dass die Grenzen auch Monate später noch bestehen, und Entfernen der dauerhaften Zugangsdaten, die eine Überquerung lohnenswert machen.
Netwrix Auditor verfolgt privilegierte Änderungen auf allen Ebenen
Netwrix Auditor ist ein vor Ort eingesetztes IT-Audit-Produkt, das privilegierte AD-Änderungen, Gruppenmitgliedschaftsänderungen, GPO-Änderungen und Berechtigungsänderungen mit Vorher-Nachher-Werten verfolgt. Seine Berichte beantworten, wer was wann und wo geändert hat, bis hin zum ursprünglichen Arbeitsplatz.
Mehrere dieser Funktionen beziehen sich direkt auf die Durchsetzung von Ebenen. Die Analyse fehlgeschlagener Anmeldungen zeigt Authentifizierungsversuche, die eine ebenenübergreifende Einschränkung gerade blockiert hat, was beweist, dass die Durchsetzung funktioniert und nicht nur konfiguriert ist.
Warnungen zur Erkennung von Privilegieneskalationen werden ausgelöst, wenn ein Konto erhöhte Zugriffsrechte erhält, die es zuvor nicht hatte, und die Anomalieerkennung kennzeichnet administrative Verhaltensweisen, die von der Basislinie eines Kontos abweichen. Die Abdeckung erstreckt sich auf Entra ID neben lokalem AD, sodass eine hybride Ebenenkarte an einem Ort sichtbar bleibt.
Flagler Bank erhielt mit einer IT-Abteilung von nur einer Person einen kontinuierlichen Überblick über sein IT-Risikoprofil, verkürzte Untersuchungen von Stunden auf 10 Minuten und erreichte den ersten Wert 30 Minuten nach der Einrichtung.
Netwrix Privilege Secure unterstützt Kontentrennung und Just-in-Time-Zugriff
Netwrix Privilege Secure stellt aufgabenbezogenen privilegierten Zugriff bereit und erstellt für jede Sitzung eine Prüfspur. Es wird ein temporäres Konto für die Sitzung erstellt und danach gelöscht, sodass die privilegierten Anmeldedaten nur während der genehmigten Arbeit existieren.
Das ist wichtig, da 76 % der Organisationen den dauerhaften Zugriff nicht sofort widerrufen können, sobald er nicht mehr benötigt wird, laut dem Netwrix 2026 Data and Identity Security Report.
Eastern Carver County Schools hat dauerhafte Berechtigungen durch Just-in-Time-Zugriff auf Systeme mit Daten von 9.300 Schülern ersetzt, den Rollout in Tagen abgeschlossen und das Audit-Chaos durch permanente Admin-Rechte beseitigt.
Keines der Produkte implementiert das Stufenmodell selbst; beide dienen dazu, zu beweisen, dass es nach Abschluss der Designarbeit weiterhin funktioniert.
Beginnen Sie mit Tier 0 und machen Sie dann das Modell einsatzbereit
Ein Stufungsprogramm wird operativ, wenn das Team nachweisen kann, dass Anmeldeinformationen höherer Stufen innerhalb genehmigter Authentifizierungspfade blieben, ein Verantwortlicher jede Ausnahme überprüfte und die Prüfspur die Durchsetzung belegt. Blockierte Anmeldungen zwischen Stufen, Änderungen privilegierter Gruppen, Ausnahmedauer und Kontrollinhaberschaft sind die zu verfolgenden Kennzahlen.
Für die meisten Organisationen ist der effektive Ausgangspunkt keine Neugestaltung. Inventarisieren und schützen Sie die Tier 0 Identity Control Plane, vergeben Sie separate Tier 0 Konten, setzen Sie gehärtete PAWs ein und erzwingen Sie Anmeldebeschränkungen sowohl am Endpoint als auch am KDC.
Fordern Sie eine Demo an und sehen Sie, wie Netwrix privilegierte Änderungen über Ebenen hinweg verfolgt, Ebenen-übergreifende Anmeldungen markiert und die Auditnachweise aufbewahrt, die belegen, dass die Grenzen eingehalten werden.
Häufig gestellte Fragen zum gestuften Administrationsmodell von Active Directory
Teilen auf
Erfahren Sie mehr
Über den Autor
