
DSPM vs DLP: Unterschiede und wie man beide nutzt
Oct 24, 2026
DSPM vs DLP ist eine Reihenfolgeentscheidung zwischen dem Wissen, wo sich sensible Daten befinden, und der Kontrolle, wohin sie gehen. Data Security Posture Management (DSPM) entdeckt und klassifiziert sensible Daten und kartiert den Zugriff darauf, während Data Loss Prevention (DLP) Richtlinien durchsetzt, wenn Daten sich bewegen, und jede DLP-Regel ist nur so genau wie ihre Klassifizierung. Teams ohne Inventar sollten mit DSPM beginnen, Teams mit bekannten Leckkanälen sollten mit DLP starten.
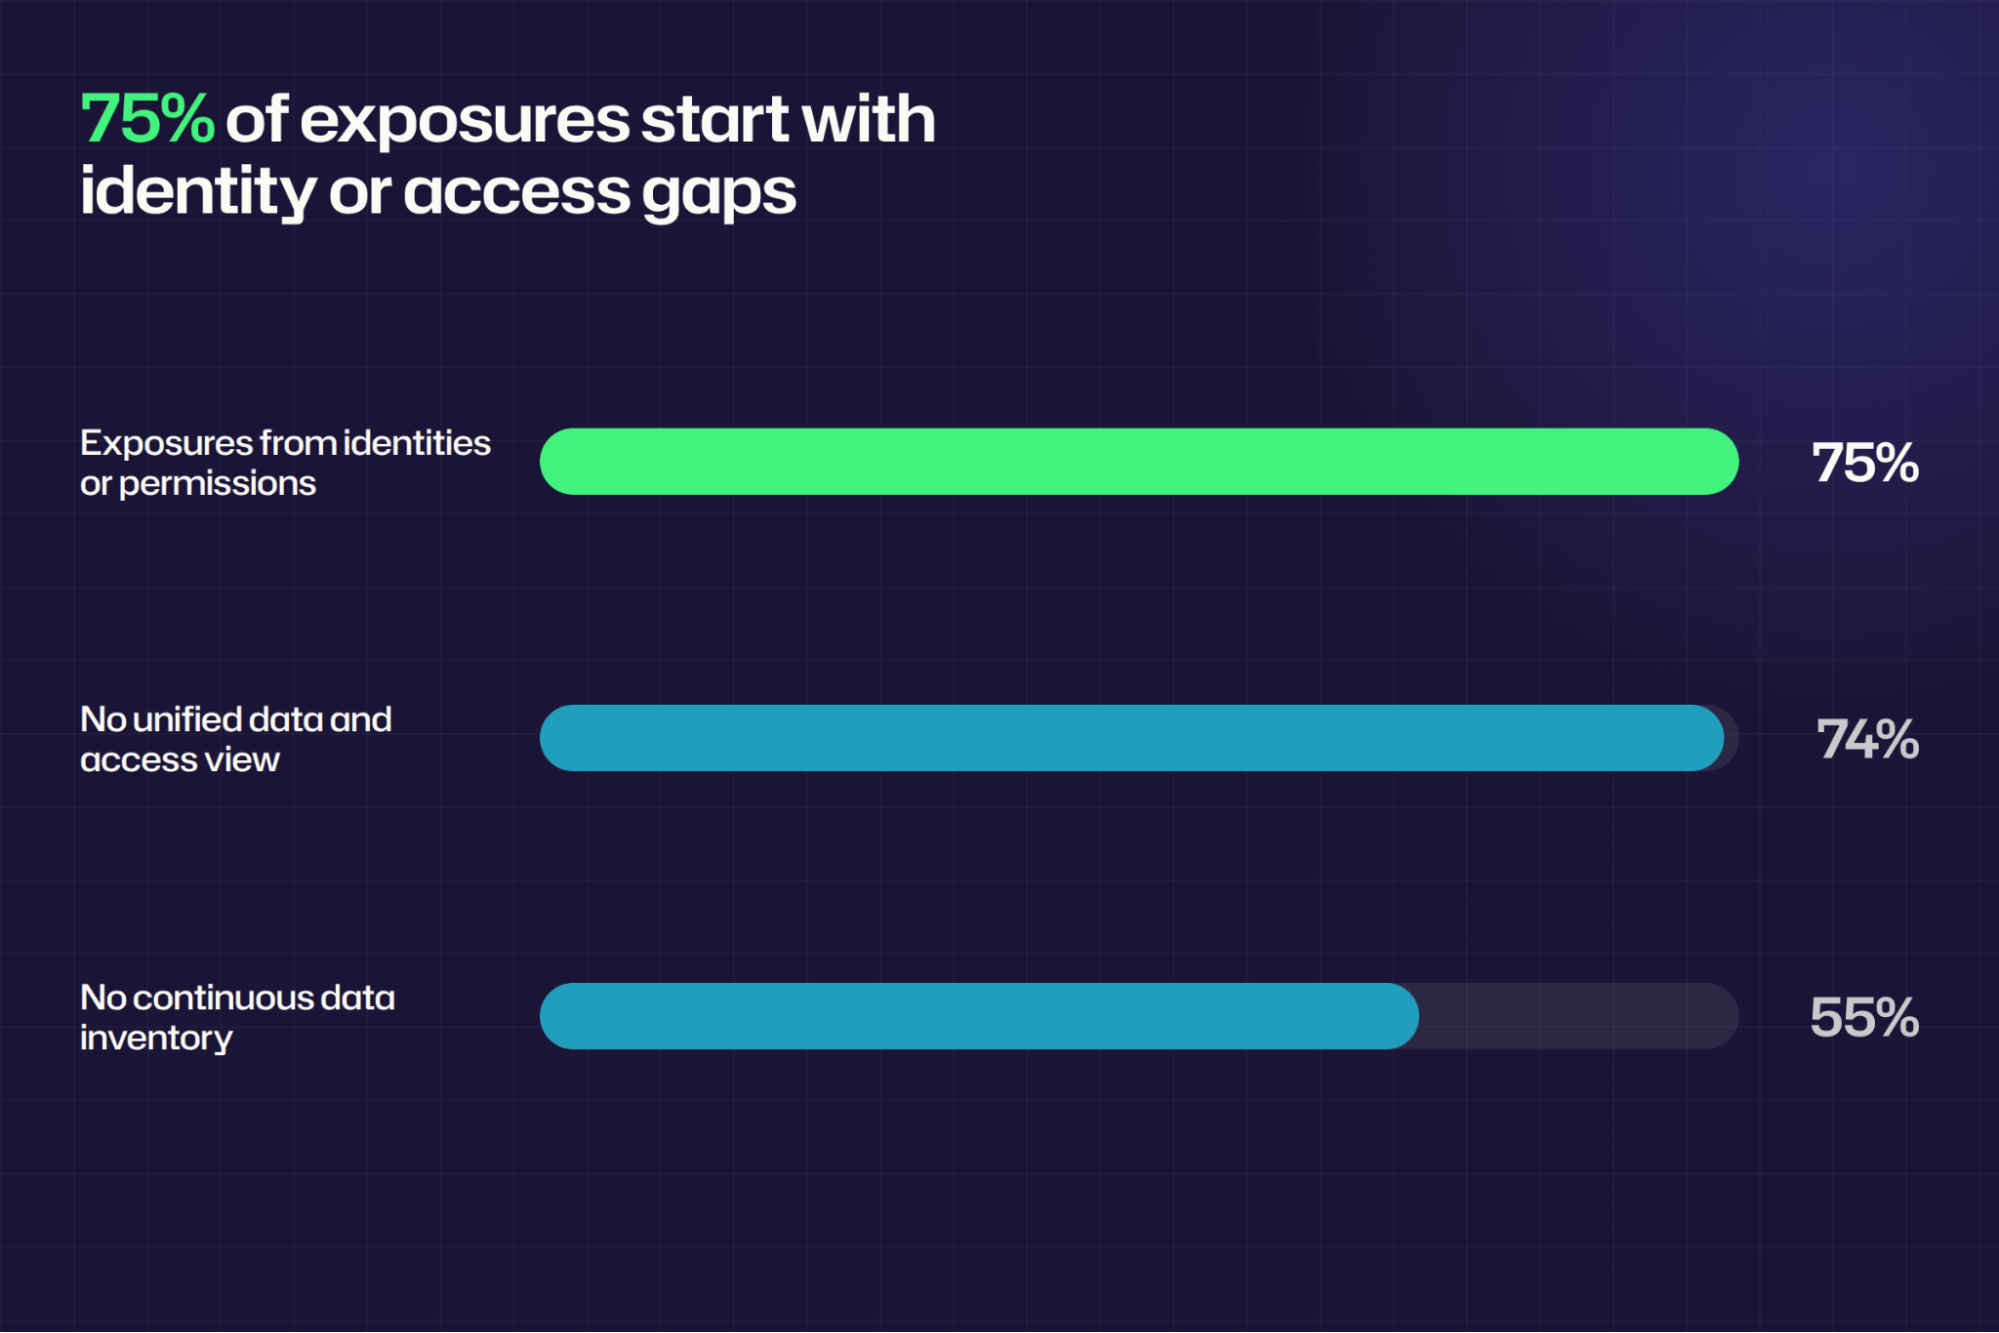
Die meisten Organisationen können die zwei Fragen, von denen eine DLP-Richtlinie abhängt, nicht beantworten: Wo befinden sich sensible Daten und wer kann darauf zugreifen. Von 2.317 IT- und Sicherheitsexperten, die für den Netwrix 2026 Data and Identity Security Report, haben 74 % keine einheitliche Übersicht über sensible Daten und welche Identitäten Zugriff darauf haben.
Dieses Sichtbarkeitsproblem prägt die Entscheidung zwischen DSPM und DLP. DLP setzt Richtlinien für Inhalte durch, während sie über überwachte Kanäle übertragen werden, wobei jede Regel davon ausgeht, dass das Team bereits weiß, was die Daten sind.
DSPM erstellt das Inventar und die Zugriffskarte hinter diesen Regeln, und DLP stoppt die Übertragungen. Die beiden Kategorien beantworten unterschiedliche Fragen, und die richtige Reihenfolge hängt davon ab, welche ein Team heute nicht beantworten kann.
Die Tabelle stellt DSPM und DLP bei Erkennung, Zugriff, Durchsetzung und Priorisierung gegenüber, den vier Bereichen, in denen sie sich unterscheiden.
Question | DSPM | DLP |
|---|---|---|
|
Where does sensitive data sit? |
Discovers and classifies it across repositories |
Reports matches in the locations and channels it monitors |
|
Who can reach it? |
Maps permissions and identifies excessive or open access |
Evaluates the user and action at the moment of use |
|
What happens when someone moves it? |
Reports the exposure for cleanup at the source |
Warns, blocks, encrypts, quarantines, or logs |
|
Which risks need action first? |
Ranks exposure by sensitivity and access |
Ranks by policy-match alerts |
Die Verfolgung einer Datei durch die Tabelle zeigt, wie die beiden zusammenpassen. DSPM findet eine Tabelle mit Mitarbeiter-Steuer-IDs, die auf einer Teamseite gespeichert ist, klassifiziert sie, zeigt, dass die gesamte Abteilung darauf zugreifen kann, und bewertet die Seite zur Bereinigung.
DLP greift ein, wenn jemand versucht, diese Tabelle per E-Mail außerhalb des Unternehmens zu versenden, und warnt, blockiert oder protokolliert den Versuch.
Warum Teams DSPM und DLP vergleichen
DSPM und DLP schützen beide sensible Daten, daher stehen sie auf derselben Shortlist, obwohl sie an unterschiedlichen Punkten im Lebenszyklus wirken.
Eine Budgetposition erzwingt eine Entscheidung
Ein Team mit Platz für eine neue Kontrolle muss entscheiden, ob es teurer ist, nicht zu wissen, wo sich sensible Daten befinden, oder nicht zu kontrollieren, wohin sie gehen. DSPM beantwortet die erste Frage, DLP die zweite, daher sollte die fehlende Antwort den Kauf entscheiden.
Beide Kategorien hängen von der Klassifizierung ab
DLP-Regeln vergleichen Inhalte mit sensiblen Informationstypen, Sensitivitätskennzeichnungen und anderen Klassifikatoren, daher hängt die Genauigkeit einer Regel von der Genauigkeit der Klassifizierung dahinter. DSPM liefert diese Klassifizierung über alle Repositorien hinweg, wodurch DLP-Regeln sowohl auf gekennzeichnete Inhalte als auch auf Muster abzielen können.
Der Netwrix 2026 Data and Identity Security Report stellte fest, dass 55 % der Organisationen kein kontinuierliches Inventar sensibler Daten führen, sodass viele DLP-Regeln ohne das angenommene Inventar starten.
KI-Tools werfen beide Fragen gleichzeitig auf
Microsoft 365 Copilot greift auf Inhalte zu, auf die der Benutzer zugreifen kann, sodass Oversharing zu einer Datenzugriffsfrage wird, die DSPM for Copilot readiness behandelt, bevor es zu einer Übertragungsfrage wird.
Sensibler Text, der in ein Chat-Tool eingegeben oder eingefügt wird, wird zu einer Transferfrage, die nur eine Durchsetzungskontrolle sehen kann. DSPM deckt die erste Frage ab, und DLP die zweite, was die Einführung von KI-Tools zum klarsten Fall macht, in dem beide benötigt werden.
Netwrix DSPM erkennt und klassifiziert sensible Daten in On-Premises-, Hybrid- und Cloud-Umgebungen. Fordern Sie eine Demo an.
Was ist DSPM?
Data Security Posture Management entdeckt und klassifiziert kontinuierlich sensible Daten, kartiert, wer und was darauf zugreifen kann, und priorisiert die Exposition zur Behebung. Es findet zuvor unbekannte Daten in lokalen Rechenzentren und bei Cloud-Anbietern, klassifiziert strukturierte und unstrukturierte Daten und bewertet den Zugriff, um zu zeigen, wie exponiert jedes Repository gegenüber Datenschutz-, Sicherheits- und KI-Risiken ist.
Hauptmerkmale von DSPM
- Kontinuierliche Erkennung: Findet sensible Daten in lokalen Rechenzentren und bei Cloud-Anbietern, einschließlich Repositories ohne Richtlinie, sodass das Inventar den tatsächlichen Bestand widerspiegelt.
- Automatisierte Klassifizierung: Kennzeichnet strukturierte und unstrukturierte Daten nach Sensitivität, Datenschutz und Compliance-Anforderungen im großen Maßstab, wodurch jeder nachfolgende Kontrollpunkt dieselbe Definition von sensibel erhält.
- Zugriffszuordnung: Legt fest, wer und was jeden Standort erreichen kann, einschließlich verschachtelter Gruppenmitgliedschaften, sodass dauerhafter Zugriff sichtbar ist, bevor sich etwas ändert.
- Priorisierung der Exposition: Ordnet Standorte nach Sensitivität und aktuellem Zugriff, sodass die Behebung zuerst die höchsten Risiken adressiert.
- Behebung an der Quelle: Zeigt überbelichtete Freigaben und veraltete sensible Daten, die vor dem Auslösen einer Regel bereinigt werden können.
Was ist DLP?
Data Loss Prevention ist eine Reihe von Kontrollen, die sensible Daten daran hindern, über überwachte Kanäle wie Endpoints, E-Mail, Web-Uploads und Cloud-Apps zu entweichen. Wenn Inhalte einer Richtlinie entsprechen, warnt die Kontrolle den Benutzer, blockiert die Aktion, verschlüsselt das Element, isoliert es oder protokolliert das Ereignis.
Hauptmerkmale von DLP
- Multikanal-Überwachung: Überwacht Endpunkte, E-Mails, Web-Uploads und Cloud-Apps auf sensible Inhalte.
- Richtlinienbasierte Durchsetzung: Warnt, blockiert, verschlüsselt, isoliert oder protokolliert, wenn Inhalte einer Regel entsprechen, und stoppt so Daten zum Zeitpunkt der Übertragung.
- Abdeckung über Datenzustände hinweg: Schützt Daten in Verwendung, in Bewegung und im Ruhezustand durch Aktionen auf Endpoint, network und Speicher, wie von NIST für DLP definiert.
- Granulare Eingrenzung: Wendet Regeln auf bestimmte Kanäle, Ziele und Datentypen an, wie USB-Übertragungen, ausgehende E-Mails, Browser-Uploads und Einfügungen in KI-Tools.
- Nachweis der Durchsetzung: Zeichnet jede Übereinstimmung und die ergriffene Maßnahme auf, was Audit und Berichterstattung unterstützt.
Der Unterschied zwischen DSPM und DLP in vier Fragen
DSPM beginnt bei den Daten, und DLP beginnt bei der Richtlinie.
Wo befinden sich sensible Daten?
DSPM durchsucht Repositories, unabhängig davon, ob eine Richtlinie dafür geschrieben wurde, und erstellt das Inventar aus den gefundenen Daten. DLP meldet, was es an den überwachten Standorten und Kanälen findet, sodass ein Repository außerhalb jeder Richtlinie unsichtbar bleibt.
Wer kann darauf zugreifen?
DLP-Übertragungsregeln bewerten die Aktion eines Benutzers auf einem Element, während DSPM den dauerhaften Zugriff auf das Repository bewertet. Ein Everyone-Eintrag in einem Gehaltsabrechnung-Share schafft eine Exposition, bevor eine Übertragungsregel ausgelöst wird, und DSPM liest Berechtigungen, löst Gruppenschachtelungen auf und meldet diesen Zugriff zur Bereinigung als Teil von data access governance.
Der Netwrix 2026 Data and Identity Security Report stellte fest, dass 75 % der Offenlegungen sensibler Daten mit kompromittierten Identitäten oder falsch konfigurierten Berechtigungen beginnen, sodass eine Identität mit bestehendem Freigabezugang bereits vor einer Übertragung ein Risiko darstellen kann.
Was passiert, wenn jemand es verschiebt?
DLP setzt Übertragungsrichtlinien auf den überwachten Kanälen durch, während DSPM vorgelagert arbeitet, indem es riskante Zugriffe reduziert, bevor etwas bewegt wird.
Purview endpoint DLP beschränkt beispielsweise Uploads auf eingeschränkte Cloud-Service-Domains und den Zugriff von nicht erlaubten Browsern unter Windows und macOS und beschränkt das Einfügen in unterstützte Browser unter Windows, macOS ist in der Vorschau.
Purview's Edge for Business und Netzwerkkontrollen decken KI-Ziele wie ChatGPT, Google Gemini, DeepSeek und Microsoft Copilot ab. USB-Übertragungen, persönliche E-Mails, Browser-Uploads und KI-Prompt-Einfügungen benötigen jeweils eine Kontrolle auf diesem spezifischen Kanal.
Welche Risiken müssen zuerst angegangen werden?
DSPM bewertet einen Standort danach, was sich dort befindet und wer darauf zugreifen kann. Ein freigegebener Ordner mit Kundendaten, der für Domain Users offen ist, wird höher eingestuft als ein gesperrter Ordner mit nur einer sensiblen Datei.
DLP wird danach bewertet, wie viele Ereignisse einer Regel entsprechen, wobei sowohl die Reichweite der Regel als auch das Risiko gemessen werden. Zum Beispiel entspricht ein regulärer Ausdruck (regex) für 16-stellige Zahlen Bestell-IDs, Teilenummern und Testdaten neben Kartendaten, und jede Übereinstimmung erhöht die Alarmwarteschlange, ohne das tatsächliche Risiko zu erhöhen.
Wo Microsoft Purview DLP passt
Viele Microsoft 365-Organisationen beginnen mit Purview DLP. Es deckt nativ Exchange, SharePoint, OneDrive und Teams ab; Office-Apps; Windows 10- und 11-Geräte; die drei neuesten macOS-Versionen; sowie Fabric- und Power BI-Arbeitsbereiche, zusätzlich zu nicht-Microsoft-verbundenen Apps und Microsoft 365 Copilot in der Vorschau.
Die Abdeckung über diese Standorte hinaus hängt von der Einrichtung, dem Alter des Elements und dem Betriebssystem ab und unterliegt den dokumentierten Einschränkungen.
- Lokale Dateifreigaben und SharePoint Server benötigen den Microsoft Purview Information Protection Scanner, der Dateien in einem konfigurierten Zyklus durchsucht und nicht in Echtzeit entdeckt oder kennzeichnet.
- Exchange DLP scannt neue Nachrichten und scannt oder vergleicht keine E-Mails, die bereits in einem Postfach oder Archiv gespeichert sind.
- Endpoint DLP unterstützt Windows 10 und 11, Windows Server 2019 und neuer sowie die drei neuesten macOS-Versionen; Domain Controller und Server Core-Installationen sind ausgeschlossen, und Linux-, iOS- oder Android-Unterstützung wird nicht aufgeführt.
Welche sollten Sie zuerst wählen, DSPM oder DLP?
Beginnen Sie mit der Kontrolle, die die fehlende Frage beantwortet, und ordnen Sie die zweite Kontrolle dahinter an.
Wann Data Security Posture Management wählen
Wählen Sie zuerst DSPM, wenn das Team nicht sagen kann, wo sich sensible Daten befinden oder wer Zugriff darauf hat, denn jede zuvor geschriebene DLP-Regel basiert auf Vermutungen.
Ein Data Security Posture Management-Durchlauf liefert Inventar- und Zugriffsberichte, und die Behebung von Überbelichtung verkleinert den Bestand, bevor Sie eine einzige Durchsetzungsregel schreiben. Diese Situationen weisen auf Data Security Posture Management hin.
- Das Team kann auf Anfrage kein aktuelles Inventar sensibler Daten erstellen.
- Niemand hat den dauerhaften Zugriff auf shares, sites und Datenbanken kürzlich überprüft.
- Bekannte Überbelichtung, wie Einträge für Everyone oder Authenticated Users, bleibt unbehandelt.
- Eine Einführung von KI oder Copilot benötigt eine Karte dessen, was das Modell erreichen könnte.
Wann DLP wählen
Wählen Sie zuerst DLP, wenn sensible Daten bereits über bekannte Kanäle wie USB-Laufwerke, persönliche E-Mails und Uploads zu KI-Tools übertragen werden, da diese Übertragungen jetzt Kontrollen am Endpoint oder im E-Mail-Kanal benötigen.
Beschränken Sie die ersten Richtlinien auf die Kanäle, die für Lecks bekannt sind, und die Datentypen, die das Team bereits identifiziert hat, und erweitern Sie sie, sobald die Entdeckung fortschreitet. Diese Situationen deuten auf DLP hin.
- Vorfall- oder Auditbefunde, einschließlich insider threat-Fälle, zeigen sensible Daten, die über bestimmte Kanäle abgeflossen sind.
- Regulatorische Vorgaben erfordern nachweisbare Transferkontrollen bei E-Mails, Endpunkten oder Cloud-Anwendungen.
- Das Team weiß bereits, welche Datentypen geschützt werden müssen und wo sie sich befinden.
- Die Nutzung des KI-Tools ist aktiv und erfordert sofortige Steuerungen für Einfügen und Hochladen.
Wann DSPM zu einem bestehenden DLP-Programm hinzugefügt werden sollte
Überprüfen Sie die Datentypen und Speicherorte hinter den aktuellen DLP-Richtlinienübereinstimmungen und prüfen Sie, ob regelbasierte Regeln der data classification policy. Fügen Sie DSPM hinzu, wenn die Richtlinienanpassung eine bessere Klassifizierung oder Erkenntnisse über dauerhaften Zugriff erfordert, die eine DLP-Richtlinienübereinstimmung nicht liefert.
Wie man DSPM und DLP zusammenarbeiten lässt
Reihen Sie die Arbeit so, dass der DLP-Bereich den klassifizierten Daten und bekannten Zugängen folgt, und lassen Sie dann Vorfälle die nächste Entdeckungsrunde steuern.
1. Klassifizieren Sie sensible Daten in den Repositories, die DLP überwacht
Führen Sie die data classification in jedem Repository aus, das DLP abdeckt, und erstellen Sie dann Richtlinienbedingungen für Labels, Klassifikatoren sowie Muster.
In Purview können DLP-Bedingungen beispielsweise mit sensiblen Informationstypen, Sensitivitätskennzeichnungen und Aufbewahrungskennzeichnungen übereinstimmen. Führen Sie diesen Schritt durch, nachdem jedes relevante Repository gescannt und inhaltsbasierte Regeln mit Kennzeichnungen versehen wurden, um den Inhalt zu bewerten.
2. Erfassen Sie, wer jeden klassifizierten Standort erreichen kann, und entfernen Sie den offenen Zugriff
Fügen Sie Zugriffsergebnisse an jeden klassifizierten Ort an, bevor Sie entscheiden, was eine Richtlinie schützt. Ein Ort mit sensiblen Daten und engen Berechtigungen benötigt eine enge Regel, während dieselben Daten, die für Authentifizierte Benutzer offen sind, zuerst bereinigt werden müssen, geleitet von den effektiven Berechtigungen an jedem Ort.
Entfernen Sie veraltete HR-Exporte und andere veraltete sensible Daten, bevor Sie den Durchsetzungsbereich festlegen. Die lokale DLP-Aktion von Purview kann auch die Sicherheitskennungen (SIDs) Everyone, Authenticated Users und Domain Users aus der Zugriffssteuerungsliste einer Datei entfernen. Führen Sie diesen Schritt durch, wenn jeder klassifizierte Standort eine aktuelle Liste der Personen hat, die effektiven Zugriff besitzen.
3. Beschränken Sie DLP-Richtlinien auf klassifizierte Daten und Hochrisikoziele
Beginnen Sie mit den sensibelsten Standorten und priorisieren Sie externe E-Mails, Wechseldatenträger und Uploads zu KI-Tools. Führen Sie jede neue DLP policy im Simulationsmodus aus, um die Auswirkungen zu bewerten, bevor Sie zur Durchsetzung übergehen. Schließen Sie diesen Schritt ab, wenn jeder relevante Datentyp eine Richtlinie hat, die Standorte, Ziele und Durchsetzungsmodus benennt.
4. Überprüfen Sie Vorfälle und führen Sie die Erkennung nach Zeitplan erneut aus
Verwenden Sie wiederholte DLP-Vorfälle von einer Website oder einem Datentyp, um auszuwählen, welche Standorte als Nächstes erneut gescannt oder behoben werden sollen, und führen Sie die Erkennung erneut aus, wenn neue Repositories und Datentypen erscheinen.
Zum Beispiel kann die On-Demand-Klassifizierung von Purview historische Dateien in SharePoint, OneDrive und Endpoints durchsuchen und standardmäßig Dateien erfassen, die im letzten Jahr erstellt oder geändert wurden. Planen Sie Überprüfungen monatlich, vierteljährlich oder bei jeder Repository-Einrichtung, je nach Anforderungen des Teams.
Wie Netwrix bei Data Security Posture Management und DLP hilft
Netwrix DSPM, unterstützt von Netwrix Access Analyzer, deckt die Sicherheitslage gespeicherter Daten ab, und Netwrix Endpoint Protector sorgt für die Durchsetzung bei Daten in Bewegung.
Entdecken und klassifizieren Sie sensible Daten
Netwrix DSPM erkennt und klassifiziert sensible Daten in lokalen, hybriden und Cloud-Umgebungen. Netwrix Access Analyzer bietet Erkennung und Klassifizierung in über 40 unterstützten Datenquellen und liefert genaue Tags für DLP-Regeln.
Übermäßige und offene Zugriffe identifizieren
Netwrix DSPM erkennt übermäßige oder offene Zugriffe und priorisiert die Risiken, die behoben werden müssen. Netwrix Access Analyzer kartiert effektive Berechtigungen auf Dateiservern, SharePoint-Websites, Datenbanken und Cloud-Speicher und bietet dem Team eine dauerhafte Zugriffsübersicht außerhalb von DLP-Richtlinienübereinstimmungen.
Blockieren Sie sensible Daten daran, Endpoints zu verlassen
Netwrix Endpoint Protector wendet inhaltsbewusste DLP-Richtlinien auf Windows-, macOS- und Linux-Endpunkte an, um USB-Geräte und Wechseldatenträger zu kontrollieren und sensible Uploads zu blockieren.
Mit Netwrix Endpoint Protector blockiert Alloy unautorisierte Dateiübertragungen und erzwingt USB-Verschlüsselung auf gemischten Betriebssystemen.
Für KI-Tools überprüft Netwrix Endpoint Protector eingegebene Aufforderungen und angehängte Dateiinhalte für Ziele wie ChatGPT, Microsoft Copilot, Google Gemini, DeepSeek, X AI Grok und Claude.
Ordnen Sie die Steuerung der fehlenden Antwort zu
Die stärksten Programme führen die beiden Kategorien als eine Schleife aus, in der DSPM festlegt, was eine DLP-Regel schützt, und DLP-Vorfälle DSPM zeigen, welche Repositories als Nächstes geprüft werden sollen.
Wählen Sie die erste Kontrolle anhand der Frage, die das Team heute nicht beantworten kann, und bringen Sie die zweite hinzu, sobald die erste Ergebnisse liefert, auf die reagiert werden kann.
Fordern Sie eine Demo an um zu sehen, wie Netwrix DSPM sensible Daten entdeckt und offene Zugriffe identifiziert, und wie Netwrix Endpoint Protector Richtlinien durchsetzt, wenn Daten das Endpoint verlassen.
Häufig gestellte Fragen zu DSPM vs DLP
Teilen auf
Erfahren Sie mehr
Über den Autor
