
Erzwingen Sie ein Group Policy-Update mit GPUpdate/Force
Aug 26, 2025
Gruppenrichtlinie ist der Mechanismus, den Windows-Administratoren verwenden, um Sicherheitseinstellungen, Softwarekonfigurationen und Benutzerumgebungssteuerungen auf domänenverbundenen Computern durchzusetzen. Der Standard-Aktualisierungszyklus läuft alle 90 Minuten, was für zeitkritische Änderungen zu langsam ist.
Diese Anleitung behandelt drei Methoden, um ein sofortiges Gruppenrichtlinien-Update zu erzwingen: mit dem Befehl gpupdate, der Group Policy Management-Konsole und PowerShell.
Es wird auch erklärt, wie der Hintergrundaktualisierungsmechanismus funktioniert und wie man überprüft, dass Richtlinien korrekt angewendet werden.
Was ist GPupdate?
GPupdate ist ein Windows-Kommandozeilen-Tool, das eine Aktualisierung der Group Policy auf dem lokalen Rechner auslöst. Es kontaktiert den Domänencontroller, ruft alle seit der letzten Aktualisierung geänderten Richtlinien ab und wendet sie auf Computer- und Benutzerkonfiguration an. Ohne zusätzliche Parameter verarbeitet gpupdate nur neue oder geänderte Richtlinien und überspringt bereits angewendete.
Group Policy Objects in Active Directory steuern Kennwortrichtlinien, Softwarebereitstellung, Anmeldeskripte, Sicherheits-Baselines und Desktop-Konfigurationen. Wenn Sie ein GPO ändern oder ein neues mit einer Organisationseinheit (OU) verknüpfen, wird diese Änderung erst nach dem nächsten geplanten Aktualisierungszyklus an die Endpunkte übertragen.
Der Befehl gpupdate ist seit Windows XP und Windows Server 2003 verfügbar. Er läuft im Kontext des angemeldeten Benutzers und des lokalen SYSTEM-Kontos und wendet Benutzer- und Computer-Richtlinien getrennt an.
Domänencontroller aktualisieren die Gruppenrichtlinie standardmäßig alle fünf Minuten. Mitgliedsarbeitsstationen und -server verwenden ein 90-Minuten-Intervall plus eine zufällige Verschiebung von bis zu 30 zusätzlichen Minuten, um die Last auf dem Domänencontroller zu reduzieren.
Windows erfasst GPO-Änderungsereignisse im Sicherheitsprotokoll, zeichnet jedoch nicht den vorherigen Konfigurationswert auf und zeigt Änderungen nicht in einer konsolidierten Ansicht an.
gpupdate vs. gpupdate /force: wann welches verwendet wird
Das Ausführen von gpupdate ohne den Schalter /force wendet nur Richtlinien an, die sich seit der letzten Aktualisierung geändert haben. Wenn Windows feststellt, dass eine Richtlinie bereits aktuell ist, überspringt es die erneute Verarbeitung. Dies ist effizient für routinemäßige Aktualisierungen, lässt jedoch eine Lücke, wenn eine Richtlinie als unverändert markiert ist, aber dennoch erneut angewendet werden muss: zum Beispiel nach einer Registrierungänderung, einer fehlgeschlagenen Anwendung oder einer manuellen Löschung einer Richtlinieneinstellung.
O /force switch substitui essa lógica e reaplica todas as políticas em vigor, independentemente de o controlador de domínio relatar alterações. Cada GPO é reprocessada do zero.
Use gpupdate ohne /force wenn Sie neue oder geänderte GPOs bereitgestellt haben und die Endpunkte die Änderungen einfach vor ihrem nächsten geplanten Zyklus übernehmen sollen. Verwenden Sie gpupdate /force wenn:
- Eine Richtlinieneinstellung wurde manuell lokal entfernt oder überschrieben
- Sie beheben Probleme, ob eine GPO korrekt angewendet wird
- Sie haben kürzlich ein neues GPO verknüpft und benötigen eine sofortige Durchsetzung auf dem gesamten Gerät
- Eine Software-Installationsrichtlinie ist fehlgeschlagen und muss erneut versucht werden
Der Schalter /force verursacht eine geringe Belastung für den Domänencontroller, da er alle relevanten Richtlinien verarbeitet und nicht nur die Änderungen. In Umgebungen mit vielen GPOs sollte vermieden werden, ihn gleichzeitig auf großen Maschinenmengen ohne Staffelung der Anfragen auszuführen.
Netwrix Auditor verfolgt jede Änderung an Group Policy Objects in Active Directory, protokolliert, wer ein GPO geändert hat, was sich geändert hat und den vorherigen Konfigurationswert. Laden Sie eine kostenlose Testversion herunter.
Wie man ein Gruppenrichtlinien-Update erzwingt
Methode 1: Eingabeaufforderung
Der direkteste Weg, ein Group Policy-Update zu erzwingen, ist die Ausführung über eine erhöhte Eingabeaufforderung oder PowerShell.
Grundsyntax:
gpupdate /force
Öffnen Sie die Eingabeaufforderung als Administrator und führen Sie dann den Befehl aus. Die Ausgabe lautet:
      Updating policy...

Computer Policy update has completed successfully.
User Policy update has completed successfully.
Wenn die aktualisierten Richtlinien eine Abmeldung oder einen Neustart erfordern, damit sie wirksam werden, gpupdate wird Sie darauf hinweisen. Bestimmte Softwareinstallations- und Ordnerumleitungsrichtlinien können nicht auf eine laufende Sitzung angewendet werden und erfordern eine neue Anmeldung.
Vollständige Parameterreferenz:
Parameter | Beschreibung |
|---|---|
|
/force |
Wendet alle Richtlinien unabhängig vom Änderungsstatus erneut an |
|
/target:{computer|user} |
Beschränkt die Aktualisierung nur auf computerseitige oder benutzerseitige Richtlinien |
|
/logoff |
Meldet den aktuellen Benutzer nach der Aktualisierung ab; erforderlich für Richtlinien, die nicht auf eine aktive Sitzung angewendet werden können |
|
/boot |
Startet den Computer nach der Aktualisierung neu; erforderlich für Richtlinien, die nur beim Start angewendet werden |
|
/sync |
Erzwingt, dass die nächste Vordergrund-Richtlinienanwendung (bei Anmeldung oder Start) synchron ausgeführt wird und die Anmeldung blockiert, bis die Richtlinienverarbeitung abgeschlossen ist |
|
/wait:{value} |
Legt fest, wie lange der Befehl in Sekunden auf den Abschluss der Richtlinienverarbeitung wartet; /wait:0 kehrt sofort zurück; der Standardwert beträgt 600 Sekunden |
Richten Sie sich auf einen bestimmten Politikbereich:
      gpupdate /force /target:computer
gpupdate /force /target:user
Use /target:computer wenn Sie Computer-seitige Richtlinien wie security policy-Einstellungen, Startskripte oder Softwareeinschränkungen aktualisiert haben und die Benutzer-seitigen Einstellungen nicht aktualisieren müssen. Verwenden Sie /target:user für Änderungen auf Benutzerseite, wie Anmeldeskripte, Ordnerumleitungen oder Softwareinstallationen.
Hinweis zu erhöhten Berechtigungen: gpupdate erfordert eine erhöhte Sitzung, um Computer-Richtlinien anzuwenden. Wird es ohne Erhöhung ausgeführt, werden nur Benutzer-Richtlinien verarbeitet und es kann eine Erfolgsmeldung zurückgegeben werden, die den vollständigen Richtlinienstatus nicht widerspiegelt.
Methode 2: Group Policy Management Console (GPMC)
Die Gruppenrichtlinien-Verwaltungskonsole ermöglicht es Ihnen, ein erzwungenes Gruppenrichtlinien-Update auf alle Computer in einer bestimmten OU zu übertragen, ohne sich an jedem einzelnen Gerät anmelden zu müssen. Diese Funktion, verfügbar seit Windows Server 2012, verwendet eine geplante Aufgabe, um gpupdate /force auf jedem Zielcomputer remote auszuführen.
Schritte:
- Öffnen Sie Group Policy Management (
gpmc.msc). - Erweitern Sie Ihre Domäne und navigieren Sie dann zur OU, die die Computer enthält, die Sie aktualisieren möchten.
- Klicken Sie mit der rechten Maustaste auf die OU und wählen Sie Gruppenrichtlinien aktualisieren.
- Ein Bestätigungsdialog fragt, ob Sie ein Gruppenrichtlinien-Update auf allen Computern in der OU erzwingen möchten. Klicken Sie auf Ja.
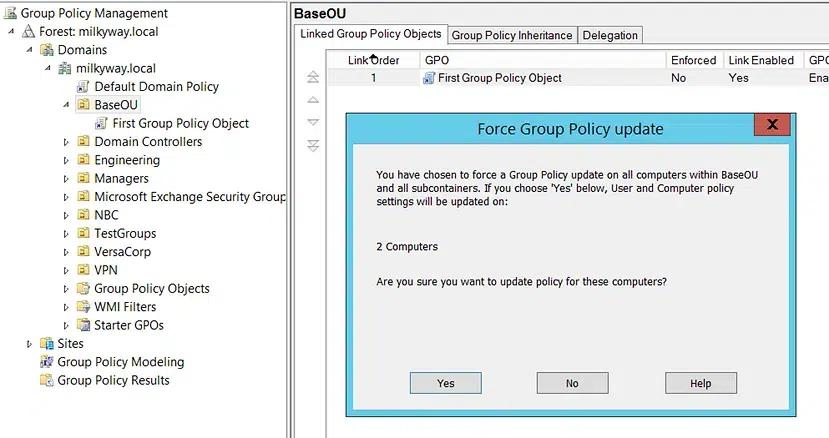
5. Das Fenster mit den Remote Group Policy update results öffnet sich und zeigt den Aktualisierungsstatus für jeden Computer in der OU an.
Wichtig: Das GPMC-Fernupdate wird nicht gleichzeitig auf allen Computern ausgelöst. Windows verteilt die Anfragen über ein 10-minütiges zufälliges Verzögerungsfenster, um zu verhindern, dass alle Computer gleichzeitig den Domänencontroller kontaktieren. Berücksichtigen Sie dieses Fenster bei der Zeitplanung zur Überprüfung der Richtlinienanwendung.
Firewall-Anforderungen für die Remote-Aktualisierung von Group Policy:
Das GPMC-Remote-Update erstellt eine geplante Aufgabe auf jedem Zielcomputer über WMI und RPC. Drei eingehende Windows-Firewall-Regeln müssen auf den Zielgeräten aktiviert sein:
- Remote Scheduled Tasks Management (RPC): TCP-Dynamikports
- Remote Scheduled Tasks Management (RPC-EPMAP): TCP-Port 135
- Windows Management Instrumentation (WMI-In): TCP alle Ports
Sie können diese Regeln manuell über Gruppenrichtlinien aktivieren oder sie automatisch mit dem integrierten Group Policy Remote Update Firewall Ports Starter-GPO bereitstellen, verfügbar im Starter GPOs Knoten in GPMC.
Um das Starter GPO bereitzustellen:
- Erweitern Sie in GPMC Starter GPOs unter Ihrer Domäne.
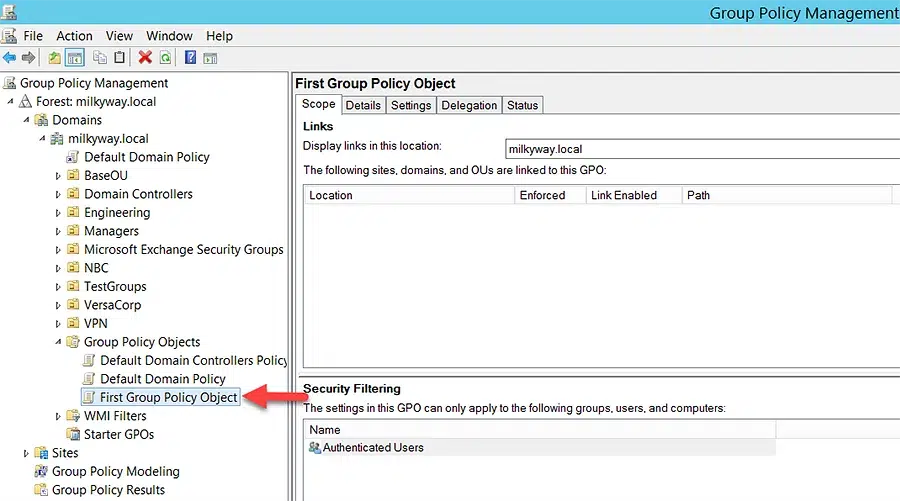
2. Klicken Sie mit der rechten Maustaste auf Group Policy Remote Update Firewall Ports und wählen Sie New GPO from Starter GPO.
3. Benennen Sie das neue GPO und verknüpfen Sie es mit den OUs, die Ihre Zielcomputer enthalten.
4. Navigieren Sie zu Computerkonfiguration > Richtlinien > Windows-Einstellungen > Sicherheitseinstellungen > Windows Firewall with Advanced Security.
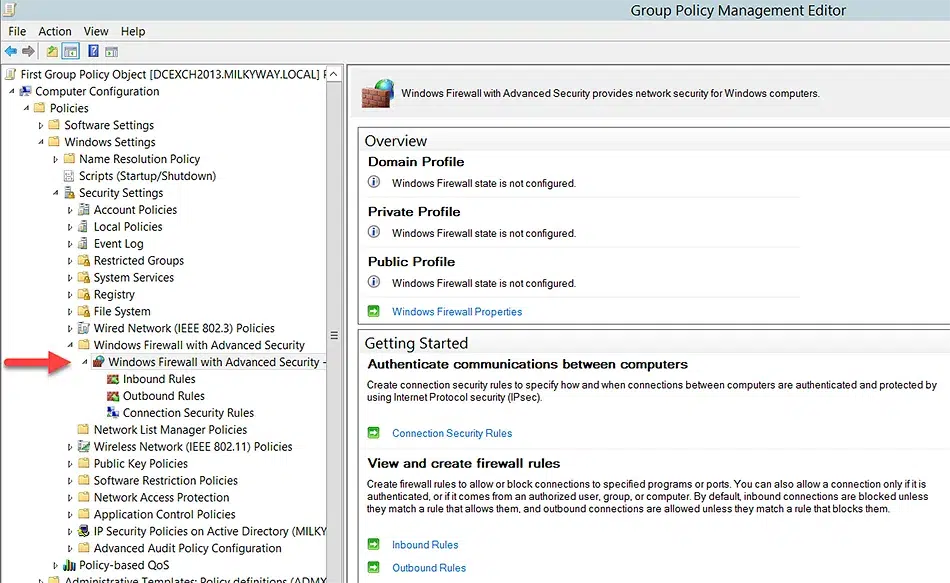
5. Bestätigen Sie, dass die drei eingehenden Regeln vorhanden und auf Aktiviert.
Methode 3: Invoke-GPUpdate (PowerShell)
Invoke-GPUpdate ist das PowerShell-Cmdlet zum Erzwingen von Group Policy-Aktualisierungen auf entfernten Computern, ohne dass eine Konsolensitzung auf jedem Ziel erforderlich ist. Es ist Teil des GroupPolicy-Moduls, das in den Remote Server Administration Tools (RSAT) enthalten ist.
Anforderungen:
- RSAT mit der auf dem Verwaltungsrechner installierten Group Policy Management-Funktion
- PowerShell-Remoting auf Zielcomputern aktiviert (
Enable-PSRemoting) - Unterstützt auf Windows 8 und Windows Server 2012 oder neuer
Ein Update auf einem einzelnen Remote-Computer erzwingen:
Invoke-GPUpdate -Computer "COMPUTER-NAME" -RandomDelayInMinutes 0
Einstellung -RandomDelayInMinutes 0 lässt das Update sofort starten. Lassen Sie den Parameter weg, um das standardmäßige zufällige Verhalten zu verwenden.
Erzwingen Sie ein Update auf allen Computern der Domäne:
      $computers = Get-ADComputer -Filter *
$computers | ForEach-Object {
    Invoke-GPUpdate -Computer $_.Name -RandomDelayInMinutes 0 -Force
}
Erzwingen Sie ein Update auf allen Computern in einer bestimmten OU:
      Get-ADComputer -Filter * -SearchBase "OU=Sales,DC=contoso,DC=com" |
ForEach-Object { Invoke-GPUpdate -Computer $_.Name -Force -RandomDelayInMinutes 0 }
Die Aktualisierung auf eine OU zu beschränken, ist der bevorzugte Ansatz, wenn eine Group Policy setting nur auf eine Teilmenge von Computern angewendet wird und so die unnötige Belastung des Domänencontrollers reduziert.
Vollständige Parameterreferenz:
Parameter | Beschreibung |
|---|---|
|
-Computer |
Name des Zielcomputers (NetBIOS-Name oder FQDN) |
|
-Force |
Entspricht |
|
-RandomDelayInMinutes |
Legt eine zufällige Verzögerung fest, bevor das Update ausgelöst wird; verwenden Sie 0 für eine sofortige Ausführung |
|
-LogFilePath |
Pfad zu einer Protokolldatei zur Erfassung der Update-Ausgabe |
|
-AsJob |
Führt das Update als Hintergrundauftrag aus, sodass mehrere Updates parallel ausgeführt werden können |
PowerShell-Remoting ist die wichtigste Abhängigkeit. Wenn Zielcomputer WinRM-Verkehr blockieren, Invoke-GPUpdate gibt einen Verbindungsfehler zurück. Bevor Sie im großen Stil ausführen, stellen Sie sicher, dass WinRM aktiviert ist und das GroupPolicy-Modul geladen ist. Für eine umfassendere Referenz zur Verwaltung von Group Policy über PowerShell decken die wichtigsten PowerShell-Befehle für Group Policy die häufigsten administrativen Aufgaben ab.
Netwrix Auditor protokolliert jede Änderung an Group Policy Object, damit Ihr Team die für Compliance-Prüfungen erforderliche Prüfspur hat. Laden Sie eine kostenlose Testversion herunter.
Wie die Hintergrundaktualisierung von Group Policy funktioniert
Gruppenrichtlinien erfordern keine manuelle Eingriffe, um aktuell zu bleiben. Der Mechanismus zur Hintergrundaktualisierung wendet aktualisierte Richtlinien automatisch gemäß einem vom Gruppenrichtlinien-Clientdienst gesteuerten Zeitplan an.
Standardmäßige Aktualisierungsintervalle:
- Client-Computer (Arbeitsstationen und Mitgliedsserver): Alle 90 Minuten plus eine zufällige Verschiebung von 0 bis 30 Minuten. Die Verschiebung verhindert, dass Hunderte von Maschinen gleichzeitig den Domänencontroller kontaktieren.
- Domänencontroller: Alle 5 Minuten, ohne zufälligen Versatz.
- Sicherheitseinstellungen: Alle 16 Stunden, auch wenn keine Änderungen vorgenommen wurden. Windows wendet die Sicherheitseinstellungen in diesem festen Intervall erneut an, um lokale Abweichungen zu verhindern, unabhängig von den Ergebnissen der Änderungsüberwachung.
Diese Intervalle gelten nur für die Hintergrundaktualisierung. Die Anwendung der Richtlinien im Vordergrund, die beim Computerstart und der Benutzeranmeldung ausgeführt wird, verarbeitet Richtlinien synchron, bevor der Desktop erscheint.
Sie können die Aktualisierungsintervalle direkt über die Gruppenrichtlinie ändern:Computerkonfiguration > Administrative Vorlagen > System > Gruppenrichtlinie > Gruppenrichtlinien-Aktualisierungsintervall für Computer festlegen. Das Basisintervall und die maximale zufällige Abweichung sind separat konfigurierbar.
Wenn gpupdate /force noch erforderlich ist:
Die Hintergrundaktualisierung überspringt standardmäßig unveränderte Richtlinien. Wenn eine lokale Überschreibung oder eine Registrierungseinstellung einen Richtlinienwert zwischen den Zyklen geändert hat, erkennt Windows die Abweichung nicht und korrigiert sie erst bei der nächsten Vordergrundrichtlinienanwendung.
Das Ausführen von gpupdate /force wendet alle Richtlinien erneut an und korrigiert lokale Abweichungen. Die Einhaltung der Best Practices von Group Policy im Änderungsmanagement verringert die Häufigkeit von Notfall-Zwangsaktualisierungen.
Überprüfen Sie die Richtlinienanwendung mit gpresult:
Nach einem erzwungenen Update bestätigen Sie, dass die Richtlinien korrekt angewendet wurden:
gpresult /r
Dieser Befehl gibt eine Zusammenfassung der auf den aktuellen Benutzer und Computer angewendeten GPOs aus. Um einen vollständigen HTML-Bericht zu exportieren:
gpresult /h C:\gpresult.html
Öffnen Sie den Bericht und prüfen Sie die Abschnitte Denied GPOs und Not Applied GPOs. Die dort aufgeführten GPOs weisen auf Filter- oder Verknüpfungsprobleme hin, die durch ein erzwungenes Update nicht allein behoben werden können.
Bestimmte Richtlinienbereiche immer erneut anwenden erzwingen
Standardmäßig werden bestimmte Richtlinienbereiche, einschließlich Group Policy-Einstellungen und Softwareinstallationsrichtlinien, nicht erneut verarbeitet, wenn sie bereits erfolgreich angewendet wurden, selbst wenn gpupdate /force ausgeführt wird. Dieses Verhalten kann auf GPO-Ebene überschrieben werden.
Navigieren Sie im Gruppenrichtlinienverwaltungs-Editor zu Computer Configuration > Administrative Templates > System > Group Policy (für Computerseiteneinstellungen) oder User Configuration > Administrative Templates > System > Group Policy (für Benutzereinstellungen).
Aktivieren Sie die Einstellung „Verarbeiten, auch wenn die Gruppenrichtlinienobjekte nicht geändert wurden“ für jede Erweiterung, die Sie zur erneuten Verarbeitung zwingen möchten.
Diese Einstellungen gelten global für alle GPOs im Geltungsbereich. Das Aktivieren der erzwungenen Neuverarbeitung für Softwareinstallationsrichtlinien im gesamten Domänenbereich führt dazu, dass die Softwareprüfung und -reparatur bei jedem Aktualisierungszyklus auf jedem Client ausgeführt wird, was die Belastung des Netzwerks und des Domänencontrollers erheblich erhöht. Aktivieren Sie dies selektiv und testen Sie es in einer Pilot-OU, bevor Sie es breit ausrollen.
Wie Netwrix Auditor Ihnen hilft, Änderungen an Group Policy zu verfolgen und zu prüfen
Unbefugte Änderungen an Group Policy Objects sind ein dokumentierter Weg zu Sicherheitsfehlkonfigurationen, privilege escalation und Compliance-Abweichungen.
Eine einzelne GPO-Änderung kann die Windows-Firewall deaktivieren, die Passwortdurchsetzung schwächen oder auf hunderten von Rechnern erhöhte Zugriffsrechte gewähren, und das native Windows-Ereignisprotokoll zeigt nicht den vollständigen Umfang der Änderungen oder wer sie vorgenommen hat.
Netwrix Auditor verfolgt jede Änderung an Gruppenrichtlinienobjekten in Active Directory und zeichnet die vorherigen und neuen Werte, den Änderer und den Zeitpunkt auf.
Sicherheitsteams können Warnungen für risikoreiche GPO-Änderungen konfigurieren und prüfungsbereite Berichte erstellen, die die Anforderungen von Active Directory auditing für HIPAA, PCI DSS, SOX und ähnliche Rahmenwerke erfüllen.
Für Organisationen, die die Einhaltung einer formellen Windows-Audit-Richtlinie nachweisen müssen, liefert Netwrix Auditor die erforderlichen Vorher-Nachher-Beweise.
Fordern Sie eine Demo an und sehen Sie, wie Netwrix Ihnen hilft, Änderungen an Group Policy zu verfolgen, Active Directory-Änderungen zu prüfen und durchgehend Sichtbarkeit in Ihrer Windows-Umgebung zu gewährleisten.
Häufig gestellte Fragen zum Erzwingen eines Gruppenrichtlinien-Updates mit gpupdate /force
Teilen auf
Erfahren Sie mehr
Über den Autor
Jonathan Blackwell
Leiter der Softwareentwicklung
Seit 2012 hat Jonathan Blackwell, ein Ingenieur und Innovator, eine führende Rolle in der Ingenieurskunst übernommen, die Netwrix GroupID an die Spitze des Gruppen- und Benutzermanagements für Active Directory und Azure AD Umgebungen gebracht hat. Seine Erfahrung in Entwicklung, Marketing und Vertrieb ermöglicht es Jonathan, den Identity-Markt und die Denkweise der Käufer vollständig zu verstehen.
Erfahren Sie mehr zu diesem Thema
Kontinuierliches Posture Management oder punktuelle Bewertungen
Health-IT kann Bildgebung nicht in die Cloud verlagern. So bleiben On-Premises-Systeme konform.
Sie haben bei der Identitätshygiene alles richtig gemacht. Und wurden 4-mal häufiger kompromittiert
Der KI-Agent, der für Sie arbeitet, hat wahrscheinlich mehr Zugriff als Sie
Leistungsstarke erweiterte LDAP-Steuerelemente: Anti-Remediation und unsichtbare Aufklärung in AD