
PingCastle vs. BloodHound: AD-Angriffsweg-Analyse
Sep 2, 2026
Eine schwache Einstellung oder eine unbemerkte Privilegienkette kann einem Angreifer den Weg zur vollständigen Domänenkontrolle eröffnen. Die Konfigurationsbewertung und die Angriffspfadanalyse schließen diese Schwachstelle aus unterschiedlichen Blickwinkeln: Die eine bewertet Fehlkonfigurationen und liefert eine priorisierte Liste von Korrekturen, die andere bildet ab, wie bestehende Berechtigungen zu privilegierten Konten verketten. Die richtige Wahl hängt von der Analyse-Tiefe, dem Implementierungsaufwand und der Einbindung in ein kontinuierliches Identity-Programm ab.
Laut dem Netwrix 2026 Data and Identity Security Report, beginnen 75 % der sensiblen Datenexpositionen mit kompromittierten Identitäten oder falsch konfigurierten Berechtigungen.
Active Directory steht im Zentrum dieser Gefährdung: die joint advisory der National Security Agency (NSA), der Cybersecurity and Infrastructure Security Agency (CISA) sowie der Cyberagenturen aus Australien, Neuseeland, Kanada und Großbritannien bezeichnet die Angriffsfläche von AD als „außergewöhnlich groß und schwer zu verteidigen“.
Diese Warnung prägt fast jede PingCastle-gegen-BloodHound-Bewertung. Die beiden Tools beantworten unterschiedliche Fragen zum selben Active Directory-Umfeld.
PingCastle fragt, wo die Konfiguration schwach ist, während BloodHound fragt, wie ein Angreifer vorhandene Privilegien verketten würde, um Domain Admin zu erreichen.
Dieser Vergleich berücksichtigt die Tiefe der Konfigurationsbewertung, die Analyse von Angriffswegen, den Implementierungsaufwand und die kontinuierliche Verwaltung.
Netwrix PingCastle vs. BloodHound auf einen Blick
Dimension | Netwrix PingCastle | BloodHound |
|---|---|---|
|
Primary focus |
AD security assessment and configuration risk scoring |
AD and Microsoft Entra ID attack path graphing and attack path management |
|
Core problem addressed |
Misconfigurations, outdated objects, insecure policies, privilege sprawl |
Chained permissions and relationships that form exploitable attack paths |
|
Output style |
HTML reports and risk scorecards: Domain Risk Score, Maturity Assessment, Global Risk Score |
Attack path graphs and pre-built queries showing routes to privileged groups; Enterprise adds historical tracking |
|
Attack path analysis depth |
Flags access control list (ACL) vulnerabilities, Kerberos delegation misconfigurations, and privileged-account risks; full path graphs require a graphing platform |
Models chained abuses, nested groups, and lateral movement at every tier |
|
Ease of setup |
Single offline executable that delivers a scored report within minutes, at every tier |
Community Edition requires collectors, a graph database, and tuning; Enterprise is SaaS |
|
Continuous monitoring |
Community Edition runs on demand; Netwrix identity security posture management adds ongoing risk scoring across AD and Entra ID |
Community Edition runs on demand; Enterprise adds continuous attack path management |
|
Deployment model and licensing |
Offline, single executable; Community Edition is free for personal use, and commercial use requires a Service Provider or Enterprise license |
Community Edition is self-hosted, Docker-based, and free; Enterprise is SaaS |
|
Best for |
Admins needing fast, scored AD health checks or a supported assessment program with AD and Entra ID context |
Security teams that need deep attack path analysis and ongoing path management |
Warum Käufer PingCastle und BloodHound vergleichen
Die staatlichen Richtlinien empfehlen die beiden Tools im gleichen Satz, doch sie beantworten benachbarte Fragen, sodass die meisten ernsthaften AD-Härtungsbewertungen sie zusammen betrachten.
Gemeinsame Regierungsrichtlinien empfehlen beide Werkzeuge
Die gemeinsame Beratung 2024 von NSA, CISA und den Cyberagenturen Australiens, Neuseelands, Kanadas und Großbritanniens zur Erkennung und Minderung von AD-Komprimittierungen empfiehlt ausdrücklich BloodHound, Netwrix PingCastle und Purple Knight zusammen. Es beschreibt BloodHound für die grafische Angriffspfadvisualisierung, Netwrix PingCastle für Sicherheitsberichte und Purple Knight für die Sicherheitsbewertung der Umgebung. Diese einzelne Empfehlung stellt die beiden Tools in fast jeder ernsthaften AD-Härtungsbewertung nebeneinander.
Native Microsoft-Tools hinterlassen weiterhin Sicherheitslücken
Die native Microsoft-Abdeckung verbessert sich, doch Käufer haben weiterhin offene Fragen zur hybriden Exposition. Microsoft Defender for Identity fügt Posture-Bewertungen hinzu, aber seine hybriden Empfehlungen erfordern einen Sensor auf Servern, die Microsoft Entra Connect ausführen.
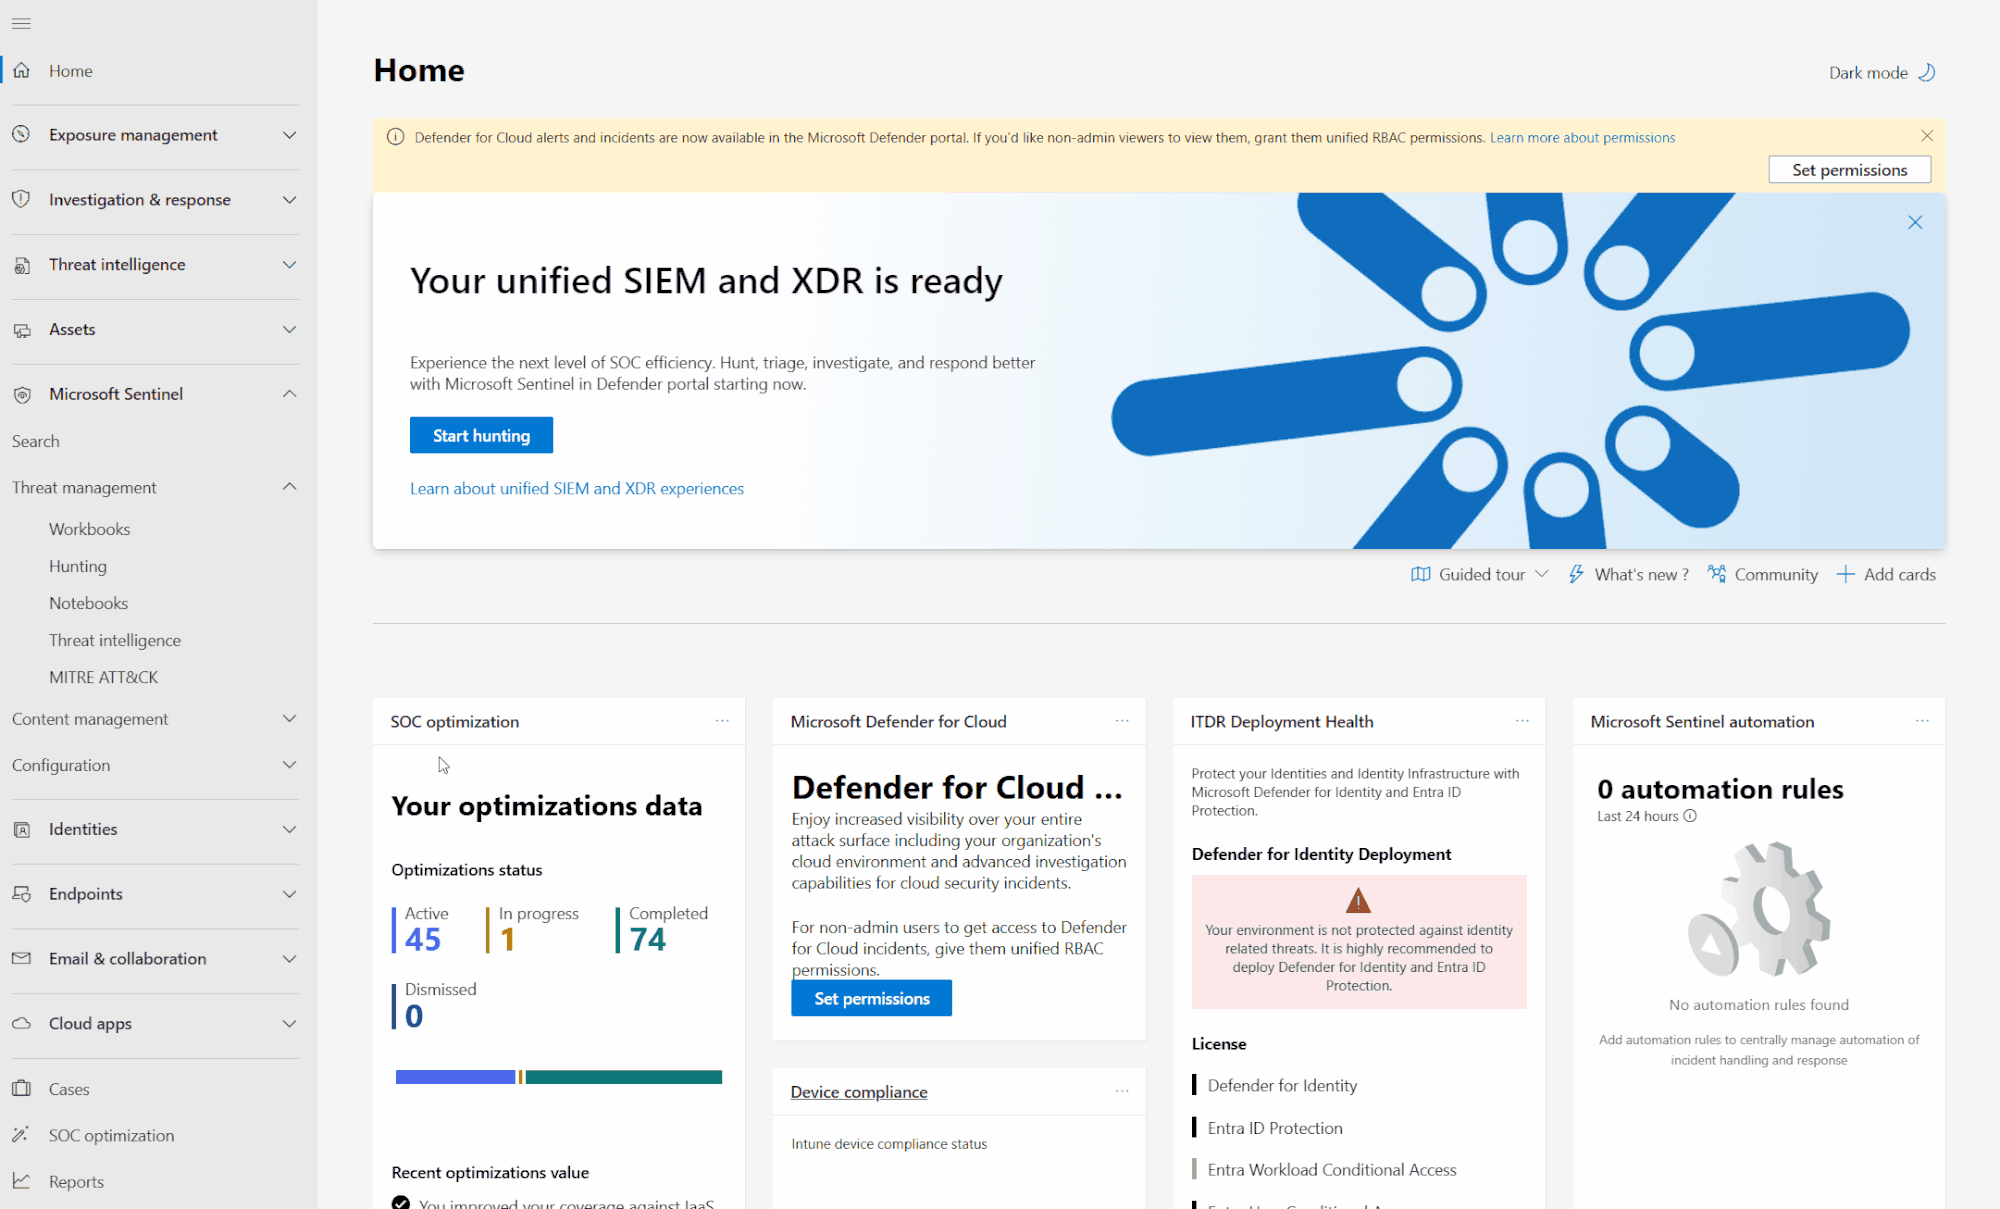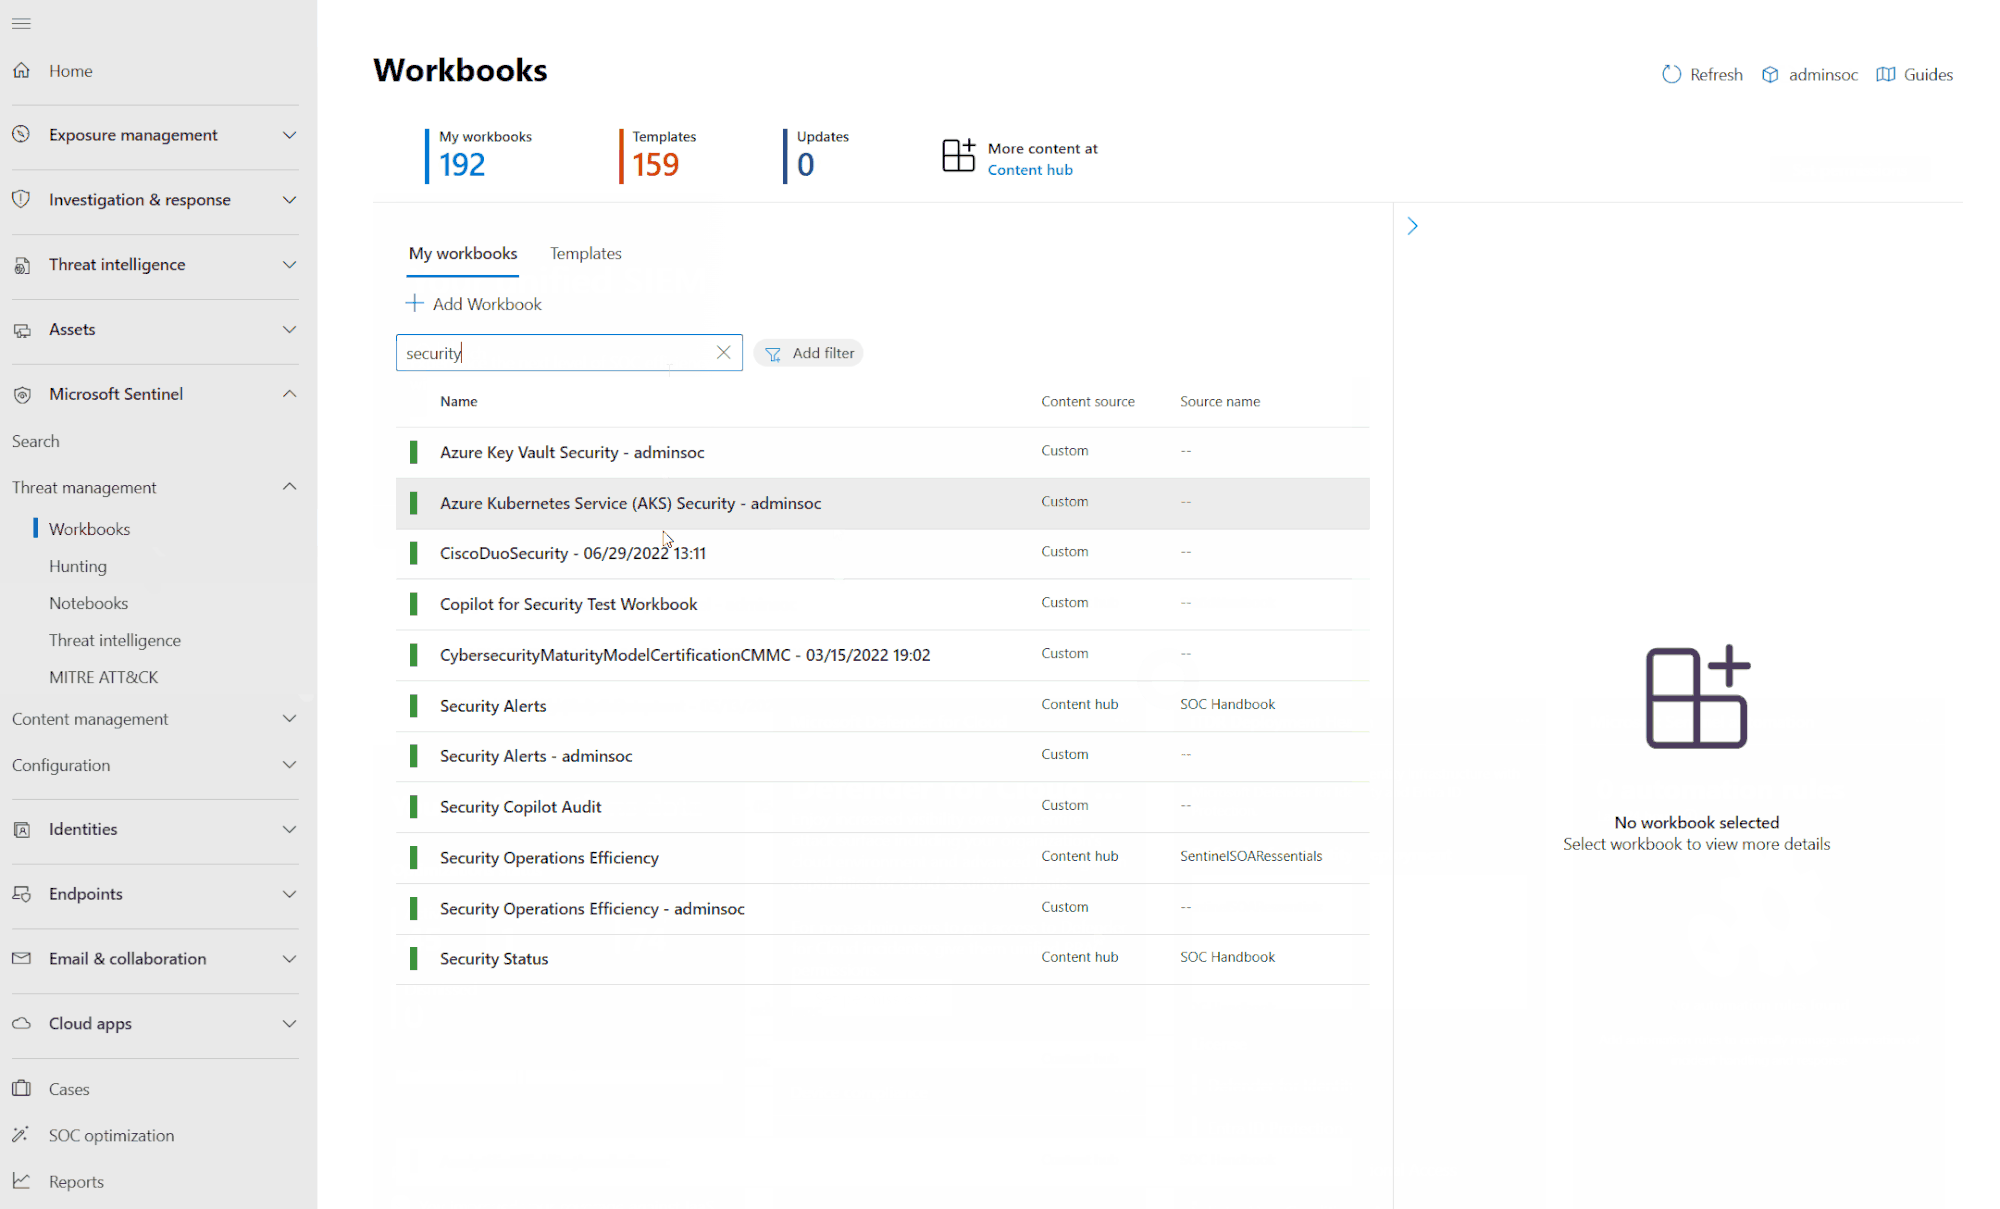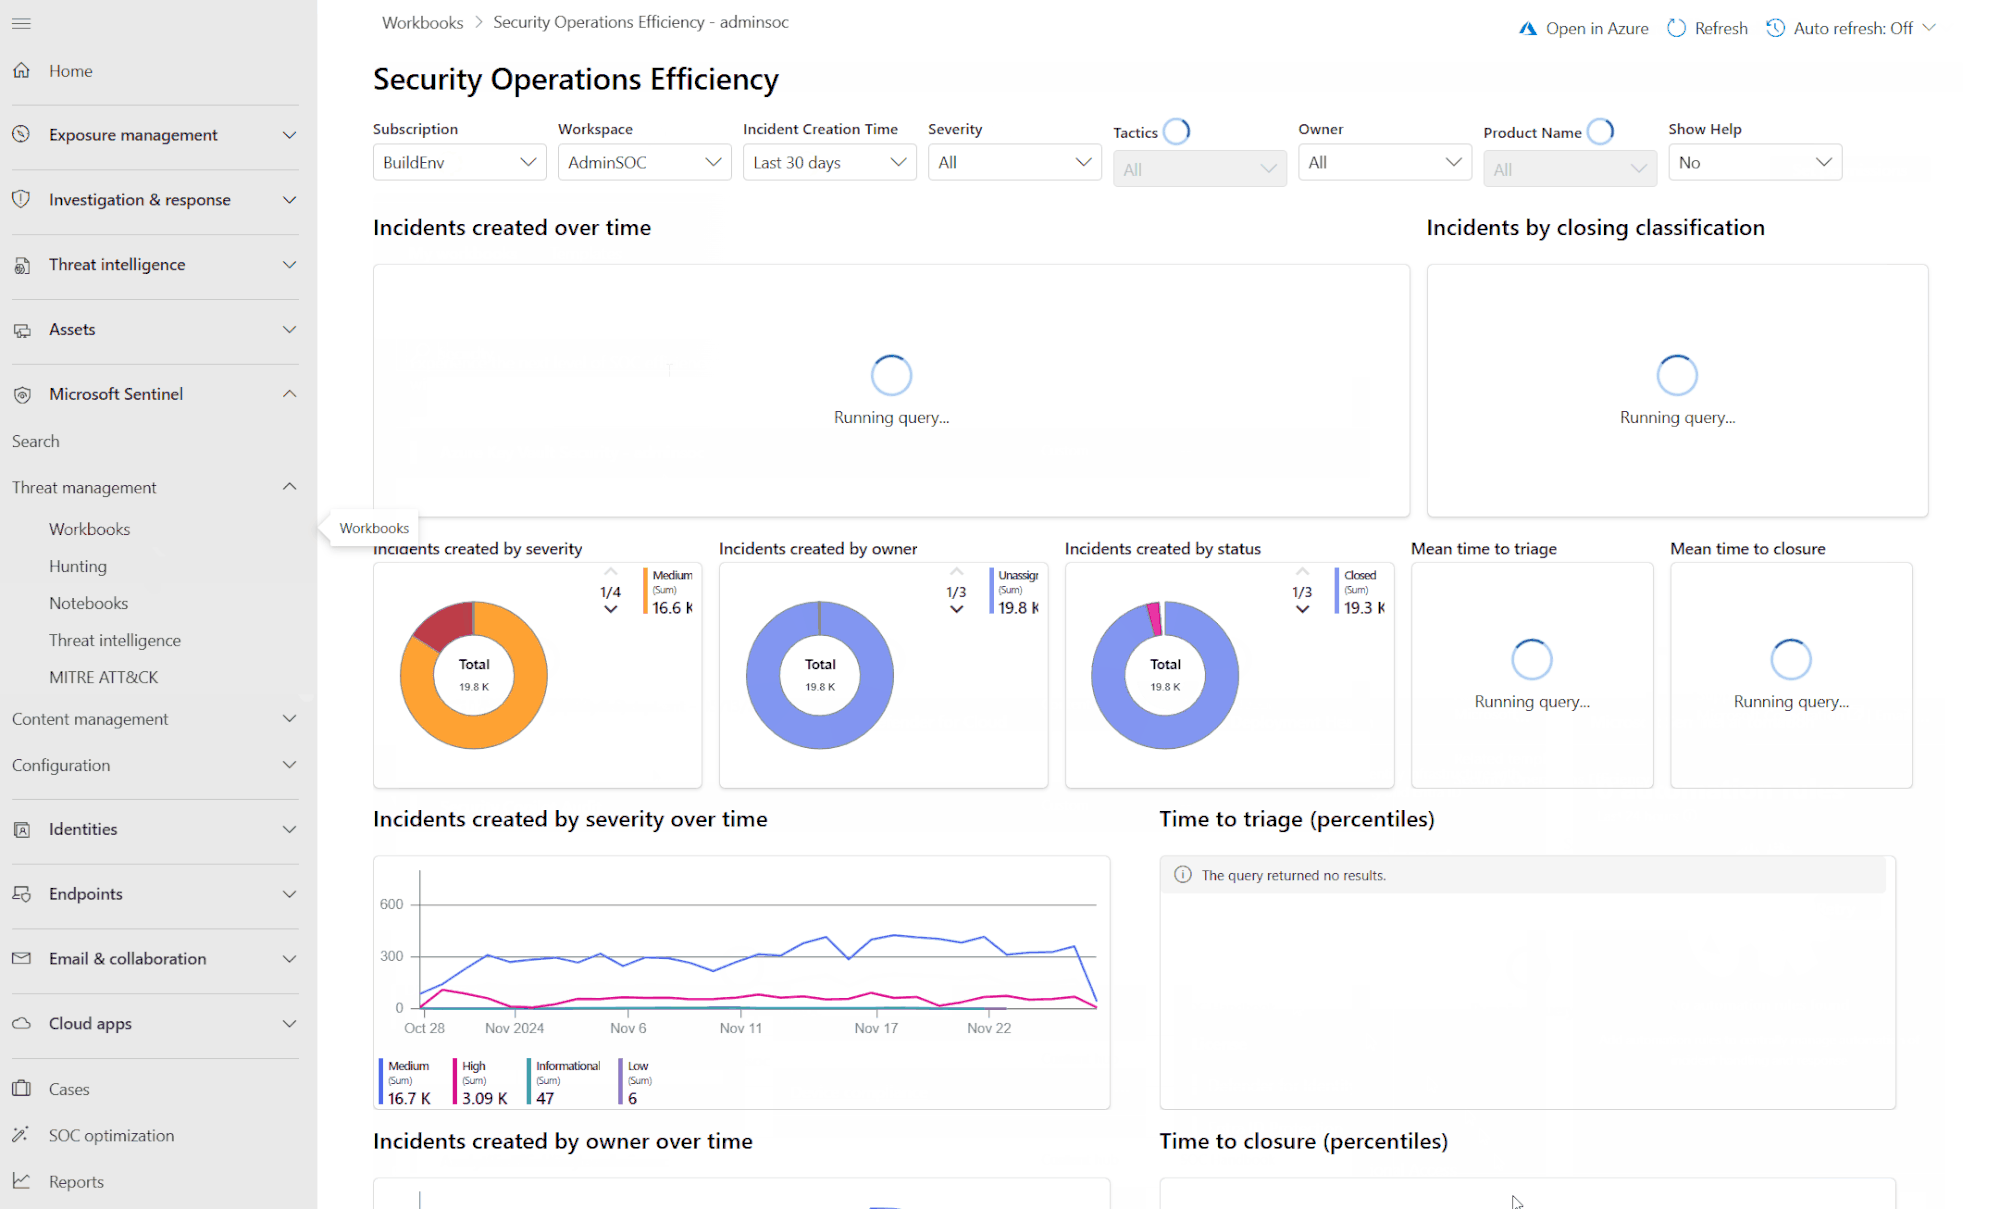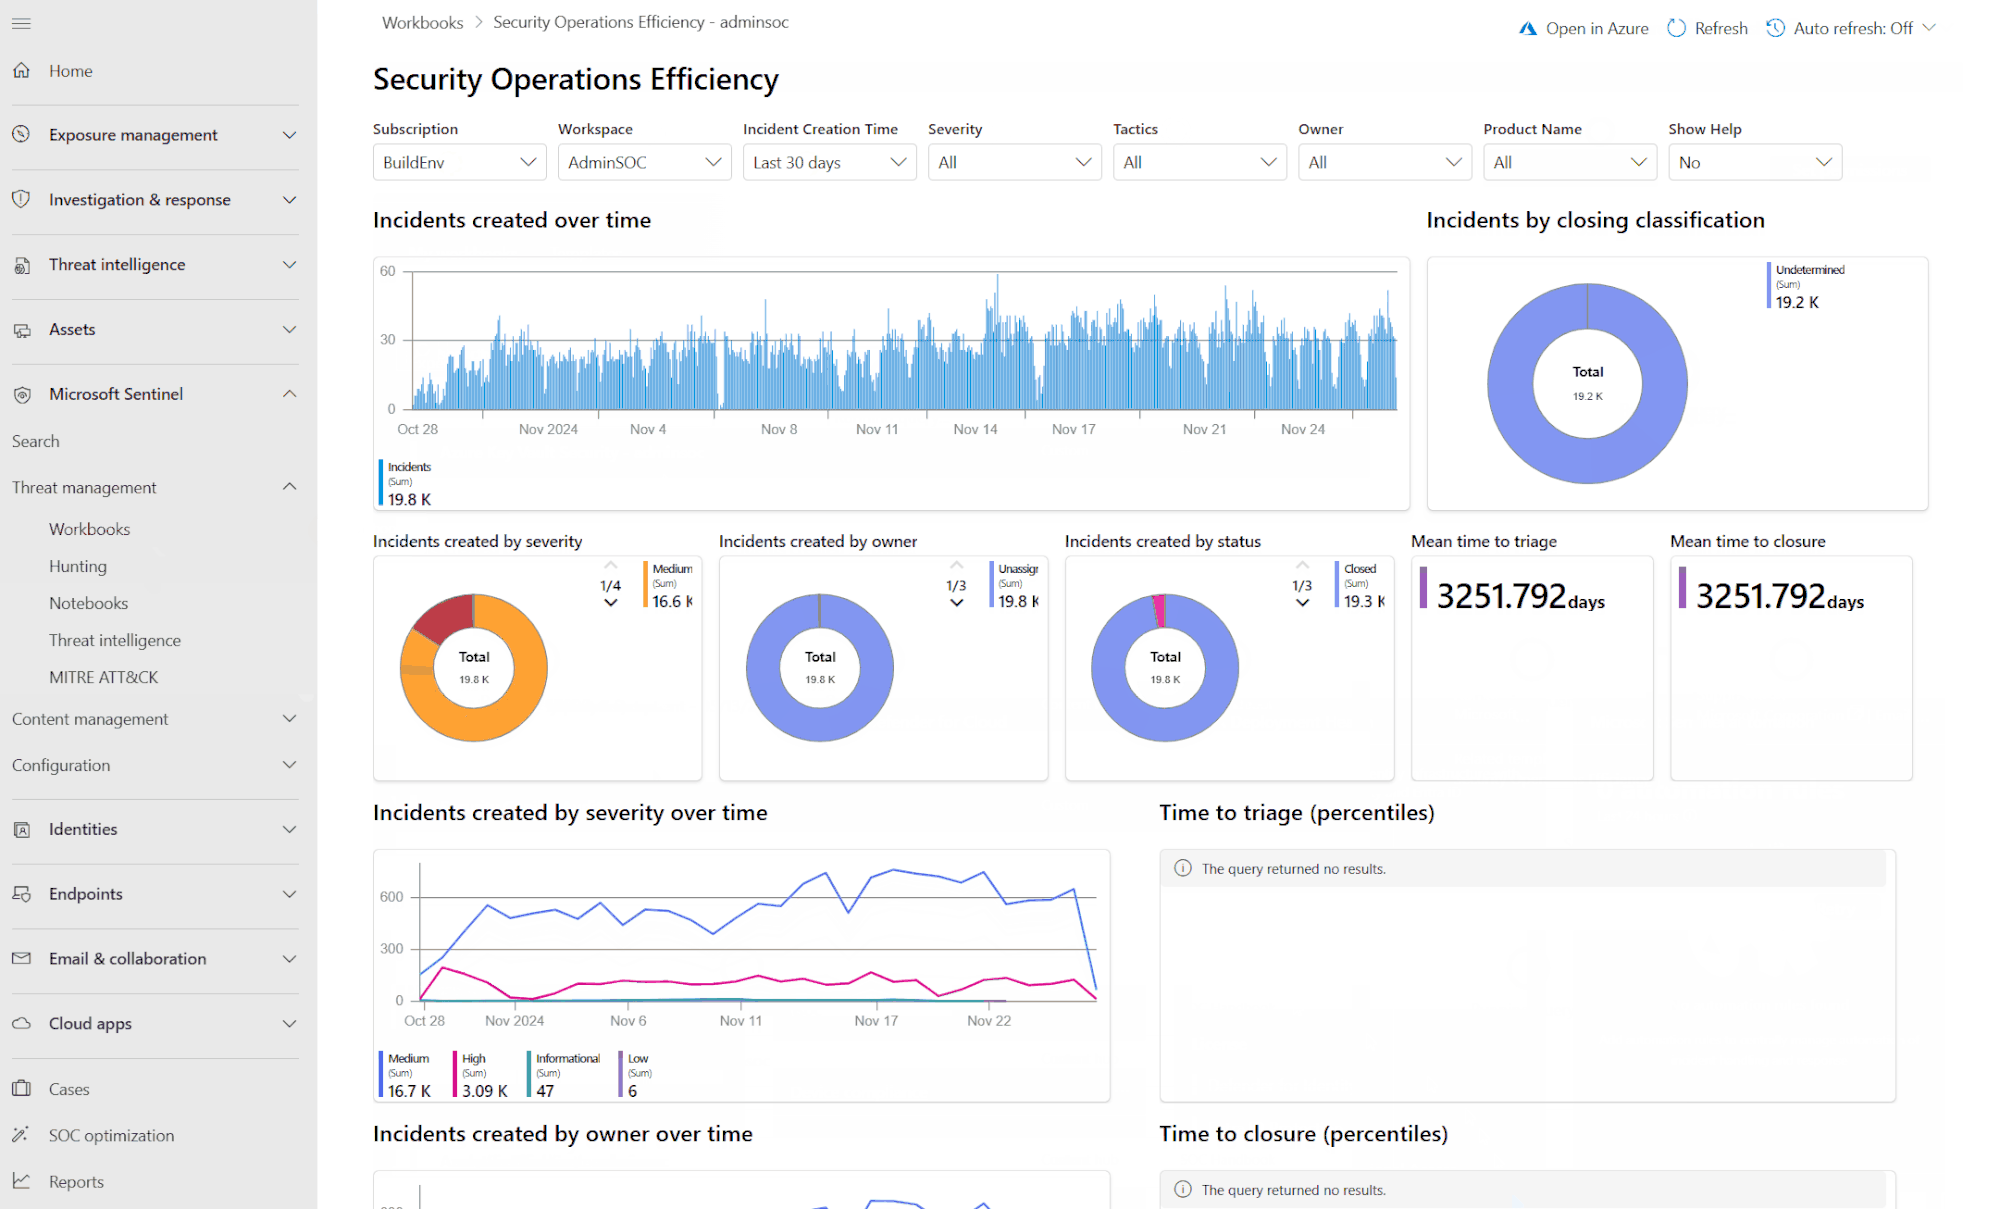
Quelle: learn.microsoft.com. Microsoft Sentinels identity attack graph befindet sich weiterhin in der Vorschau.
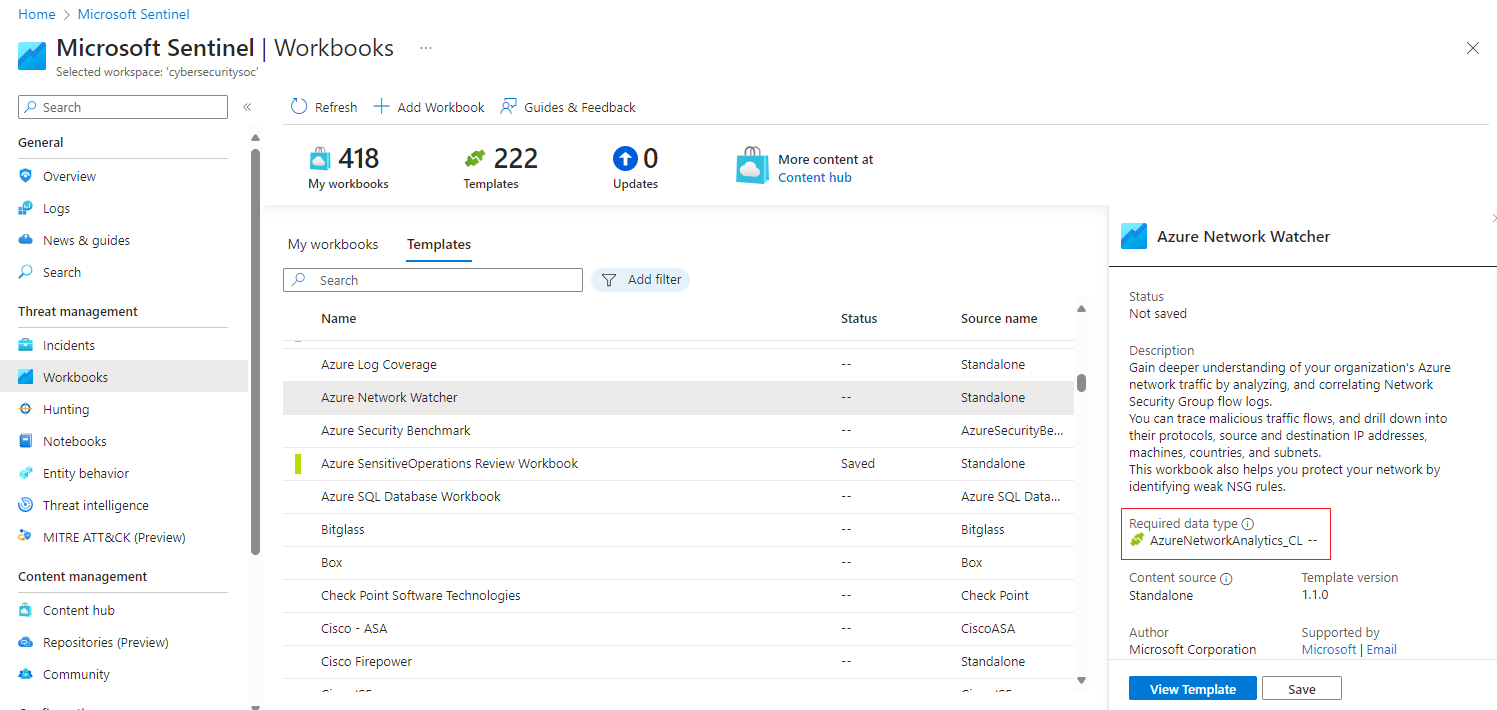
Quelle: techcommunity.microsoft.com
Für Teams, die kontinuierlichen Identitätskontext über punktuelle Scans hinaus benötigen, bewertet Netwrix PingCastle das AD-Sicherheitsrisiko, während identity security posture management Identitätsrisiken über AD und Microsoft Entra ID.
Konfigurationsrisiko und Angriffsweg-Risiko sind unterschiedliche Fragen
Käufer erkennen oft erst nach einem direkten Vergleich der Funktionslisten, dass diese Tools angrenzende Probleme lösen. Ein Tool bewertet einzelne Objekte und Group Policy Einstellungen anhand bekannter schlechter Konfigurationen. Das andere verknüpft Beziehungen zu Multi-Hop-Routen, die ein Einzelobjekt-Scan selten von selbst aufdeckt.
Hybride AD- und Entra ID-Umgebungen erhöhen den Einsatz
As on-premises AD and Entra ID blend, the cost of an unnoticed misconfiguration or an unmapped escalation path grows. According to the Netwrix 2025 Cybersecurity Trends Report, 77% of organizations operate in a hybrid IT environment, making exposure to AD and Entra ID a mainstream operational reality.
Synchronisierungskomponenten wie Entra Connect, Password Hash Sync und Active Directory Federation Services (AD FS) schaffen dauerhafte Vertrauensbrücken, die Angreifer nutzen, um zwischen Umgebungen zu pivotieren.
Missbrauch von Service Principal, bei dem eine Anwendungsidentität übermäßige Berechtigungen erhält, Golden SAML, bei dem gefälschte SAML-Assertions Cloud-Zugriff gewähren, und SyncJacking, bei dem Angreifer Verzeichnissynchronisationspfade missbrauchen – all dies überschreitet die Grenze von On-Prem- zu Cloud-Umgebungen.
Viele dieser Identitäten sind nicht-menschlich und erhalten selten die gleiche Prüfung wie Benutzerkonten: Der Netwrix 2026 Data and Identity Security Report ergab, dass 76 % der Organisationen nicht alle nicht-menschlichen Identitäten vollständig verwalten.
Die Eigentümerschaft und Roadmap von PingCastle haben sich geändert
Netwrix hat PingCastle übernommen im August 2024. Seitdem hat sich der Bewertungskontext geändert: PingCastle bleibt ein AD-Sicherheitsbewertungstool, und Netwrix identity security posture management kombiniert PingCastle mit Netwrix 1Secure™ zur Verbindung von AD- und Entra-ID-Risiken. Käufer, die heute recherchieren, sollten ältere "beide verwenden"-Empfehlungen im Hinblick auf die aktuelle PingCastle-Roadmap neu bewerten.
Netwrix PingCastle: AD-Konfigurations- und Gesundheitsbewertung
Netwrix PingCastle ist ein Active Directory-Sicherheitsbewertungstool, das AD auf Fehlkonfigurationen, veraltete Objekte, unsichere Richtlinien und Privilegienausbreitung überprüft. Es läuft als einzelne, offline .NET 8 ausführbare Datei mit einer kostenlosen Community Edition sowie kostenpflichtigen Service Providers- und Enterprise-Versionen.
Jeder Scan liefert einen Domain Risk Score von 0 bis 100, der den risikoreichsten Befund bei privilegierten Konten, Trusts, veralteten Objekten und Sicherheitsanomalien widerspiegelt.
Prüfungen umfassen veraltete Konten, veraltete Betriebssysteme, Schwächen in der Passwort-Richtlinie, Fehlkonfigurationen der Kerberos-Delegation, ACL-Schwachstellen und bekannte Bedrohungen wie MS17-010 und Kerberoastable-Konten, jeweils mit Abhilfemaßnahmen im HTML-Bericht.
Was auffällt:
- Automatisierte AD-Scans erkennen Schwachstellen, Fehlkonfigurationen und riskante Einstellungen, die Angreifer ausnutzen könnten.
- Detaillierte HTML-Berichte und Scorecards fassen den AD-Zustand zusammen und verfolgen die Entwicklung der Sicherheitslage über die Zeit.
- Risikobewertung und Priorisierung helfen Administratoren, sich zuerst auf die kritischsten Probleme zu konzentrieren.
- ACL-Schwachstellen- und Kerberos-Delegationsprüfungen kennzeichnen Überprovisionierung, bevor sie einen Angriffsweg ermöglichen.
- Die Offline-Ausführung als Einzeldatei erfordert keinen ausgehenden Datenverkehr, was in regulierten oder isolierten Netzwerken wichtig ist, und Berichte unterstützen RSA-Verschlüsselung für die Übertragung.
- Innerhalb eines Netwrix-Programms zur Identitätssicherheitslage fügt 1Secure eine fortlaufende Risikobewertung für AD und Entra ID, Lage-Trends und risikobewertete Behebung hinzu.
Was zu beachten ist:
- PingCastle priorisiert Konfiguration und Gesundheit, daher benötigen Teams, die vollständige Graphpfade brauchen, möglicherweise eine ergänzende Analyse.
- Community Edition erlaubt nur die persönliche Nutzung; kommerzielle Bewertungen erfordern eine Service Provider- oder Enterprise-Lizenz.
- Eine umfassendere Identity Governance und Datensicherheit auf Ebene der Daten erfordern zusätzliche Werkzeuge, daher sollten Käufer ihre Architektur planen.
Am besten geeignet für: AD- und Entra ID-Administratoren, die schnelle, bewertete Risikoanalysen der Konfiguration benötigen.
BloodHound: AD- und Entra ID-Angriffsweg-Analyseplattform
BloodHound erstellt ein Graphmodell von Identitäten, Gruppen, Sitzungen und Berechtigungen in AD und Entra ID, um konkrete Wege aufzuzeigen, die ein Angreifer nutzen könnte, um Domain Admin oder andere Tier Zero Assets zu erreichen, also Identity-Systeme, bei denen eine Kompromittierung die Kontrolle über die Umgebung ermöglicht.
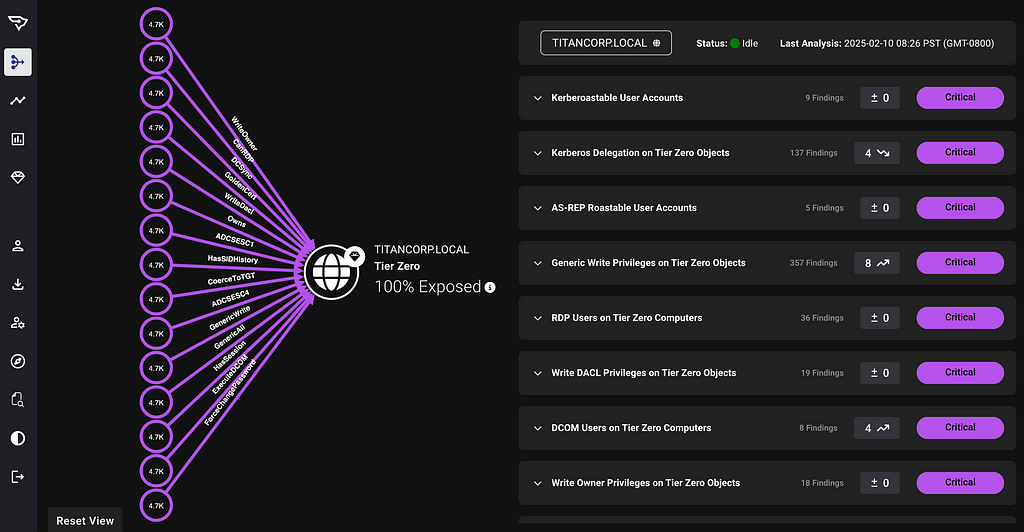
Quelle: posts.specterops.io
Der Mechanismus ist die Graphentheorie: Benutzer, Computer, Gruppen und Berechtigungen werden zu Knoten, und die Beziehungen zwischen ihnen werden zu Kanten, die die Pfadsuche durchqueren kann, um laterale Bewegung oder Privilegienerweiterung zu ermöglichen. BloodHound leitet auch zusammengesetzte Kanten ab, wie DCSync und ADCSESC1, indem mehrere Beziehungen zu einem einzigen umsetzbaren Pfad kombiniert werden, den eine konfigurationsbezogene Objektsuche selten aufdeckt.
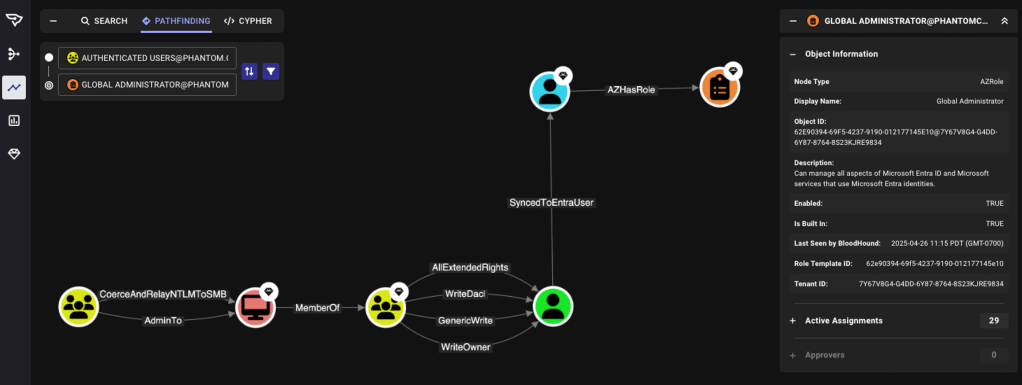
Quelle: specterops.io
Was auffällt:
- Die Collector SharpHound und AzureHound sammeln AD- und Entra ID-Beziehungen sowie Berechtigungen, um den Angriffsgraphen zu erstellen.
- Eine Graphansicht visualisiert Privilegpfade und hebt Routen zu Domain Admins und anderen Tier Zero Assets hervor.
- Ausgewählte Cypher-Abfragen identifizieren kürzeste Pfade, Engpässe und risikoreiche Konfigurationen.
- Hybride Angriffspfade werden automatisch generiert, wenn Collector synchronisierte Entra ID- und AD-Daten sammeln.
- Workflows zur Verwaltung von Angriffspfaden unterstützen die Priorisierung und Behebung von Pfaden mit hoher Auswirkung.
- Community Edition ist kostenlos, selbst gehostet und Docker-basiert; Enterprise ist SaaS mit Verlaufsverfolgung und Anbietersupport.
Was zu beachten ist:
- Community Edition erfordert collectors, PostgreSQL, Neo4j und Tuning, daher haben schlanke Teams während der Pilotphase höheren Aufwand.
- Kleinere AD-Umgebungen können durch einfachere Bewertungen ausreichend Nutzen ziehen, bevor sie Graph-Operationen als Praxis übernehmen.
- SpecterOps hat die Community Edition für den einmaligen Gebrauch entwickelt, daher erfordert kontinuierliche Governance einen Enterprise-Bewertungsweg.
- Käufer sollten die gesamten Betriebskosten während der Beschaffungsplanung und -genehmigung validieren.
Gemeinsam helfen diese Grafikausgaben Sicherheitsteams, die Pfade mit den meisten Privilegien zu priorisieren.
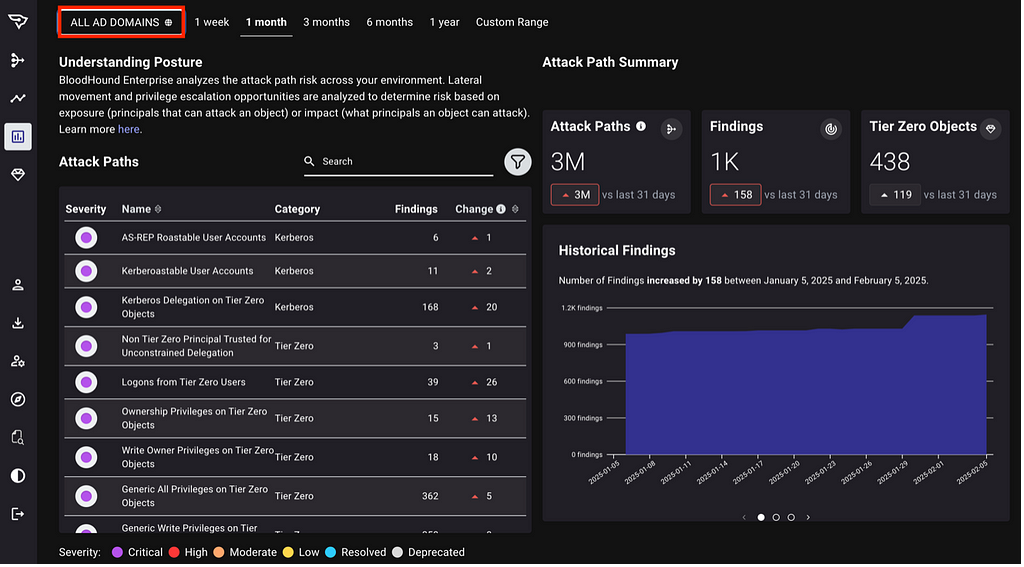
Am besten geeignet für: Sicherheitsteams, die eine tiefgehende Analyse der Angriffspfade in AD und Entra ID benötigen.
Netwrix PingCastle vs. BloodHound: direkter Vergleich
Die Analyse der Konfigurationsgesundheit und des Angriffswegs beantwortet unterschiedliche betriebliche Fragen. Der Vergleich unten zeigt, wo jedes Tool glänzt, Grenzen hat oder fehlt.
Konfigurationsrisiko vs. Angriffsweg-Risiko
Netwrix PingCastle konzentriert sich auf die Konfigurationsgesundheit: veraltete Objekte, unsichere Richtlinien, Fehlkonfigurationen und Überprovisionierung, dargestellt als Scorecards mit Empfehlungen zur Behebung. BloodHound modelliert Angriffswege, indem es Beziehungen und Berechtigungen grafisch darstellt, um zu zeigen, wie diese Schwachstellen zu Privilegieneskalationspfaden führen.
Auf die Frage „Wo ist meine AD-Konfiguration schwach?“ ist PingCastle die direktere Antwort. Auf die Frage „Wie würde sich ein Angreifer tatsächlich in meiner Umgebung bewegen?“ ist BloodHound die Antwort.
Netwrix PingCastle findet und bewertet die zugrunde liegenden Schwachstellen; BloodHound zeigt, wie sie verknüpft sind.Netwrix identity security posture management setzt die Bewertung mit fortlaufender Risikobewertung und Priorisierung der Behebung in AD und Entra ID um.
Einfache Bereitstellung und schnelle Wertschöpfung
Netwrix PingCastle ist eine einzelne Offline-Anwendung, die innerhalb von Minuten nach dem Start einen bewerteten Bericht auf jeder Ebene liefert. Diese Geschwindigkeit zum Wert ist wichtig für schlanke Teams, die einen praktischen Ausgangspunkt ohne Datenbankinfrastruktur benötigen. BloodHound Community Edition benötigt Collector, eine Graphdatenbank und Feinabstimmung, bevor es nutzbare Ergebnisse liefert. BloodHound Enterprise entfernt die lokale Infrastruktur, fügt jedoch einen SaaS-Onboarding-Prozess hinzu.
Für schnelle erste AD health checks, gewinnt Netwrix PingCastle; für eine tiefgehende Angriffspfadanalyse gewinnt BloodHound trotz aufwändigerer Einrichtung.
Tiefe der Analyse und Planung der Behebung
Die Analyse von Netwrix PingCastle ist breit gefächert und umfasst Konfiguration und Richtlinien; das Beheben seiner Erkenntnisse schließt oft viele Wege, bevor sie zu nutzbaren Angriffswegen werden. Die Analyse von BloodHound ist tiefgehend bei Pfadmechanik, verketteten Missbräuchen, verschachtelten Gruppen und lateraler Bewegung, mit Schwerpunkt auf Pfadbeziehungen. PingCastle deckt breitere Konfigurationsprobleme außerhalb dieser Pfade ab.
Die Remediation-Anleitung von Netwrix PingCastle kann viele Angriffswege an der Quelle schließen, und die fortlaufende Überwachung der Sicherheitslage durch 1Secure macht diese Remediation zu einem wiederholbaren Programm.
Punktuelle Überprüfung vs. kontinuierliche Überwachung
Die kostenlosen und Community-Editionen beider Tools laufen typischerweise auf Abruf, was sie für periodische Überprüfungen wertvoll macht. BloodHound Enterprise fügt als kostenpflichtige SaaS-Stufe eine kontinuierliche Angriffspfadverwaltung hinzu, während Netwrix identity security posture management eine fortlaufende Bewertung des Identitätsrisikos über AD und Entra ID mit Verlaufstrends bietet.
Beide kostenlosen Stufen erfordern manuelle Ausführungen, und der Enterprise-Pfad in jeder Kategorie ist der kostenpflichtige Weg zur kontinuierlichen Abdeckung.
Wie man zwischen PingCastle und BloodHound wählt
Beide Tools adressieren dasselbe AD-Expositionsproblem von entgegengesetzten Seiten, daher hängt die Wahl typischerweise davon ab, welche Frage Sie zuerst beantwortet haben möchten.
Wählen Sie PingCastle, wenn:
- Die unmittelbare Aufgabe ist eine bewertete AD-Konfigurationsbasis mit gereihten Behebungsschritten.
- Das Team benötigt innerhalb von Minuten einen Mehrwert aus einer einzigen Offline-Anwendung, ohne eine Datenbankinfrastruktur einzurichten.
- Die Umgebung ist reguliert oder luftgetrennt, und ausgehender Datenverkehr ist ein Anliegen.
Wählen Sie BloodHound, wenn:
- Das drängende Risiko sind verkettete Privilegien: verschachtelte Gruppen, delegierte Rechte und laterale Bewegungswege zu Tier Zero Assets.
- Das Team verfügt über die operative Kapazität, collectors und eine Graphdatenbank zu betreiben, oder über das Budget für Enterprise SaaS.
- Das Management von Angriffspfaden muss zu einer kontinuierlichen Praxis werden, nicht zu einer einmaligen Prüfung.
Die Entscheidung hängt meist von zwei Fragen ab: Müssen zuerst Ergebnisse bewertet oder Pfade kartiert werden, und wie viel Implementierungsaufwand kann das Team bewältigen? Ein schlankes Mittelstands-Team ohne dedizierte Container-Infrastruktur wird die Lücke sofort spüren.
Identity-Programme enden selten bei der Bewertung. Die Reduzierung von Angriffspfaden führt oft zur Privilegienverwaltung, Privileged Access Management, kurzlebige Just-in-Time (JIT)-Anmeldeinformationen, Zugangszertifizierung und Zugriffsüberprüfungen, die von umfassenderen identity governance tools übernommen werden.
Eastern Carver County Schools zeigt, wie der nächste Schritt aussieht: Der Bezirk hat den dauerhaften Administratorzugang zu Systemen mit Daten von 9.300 Schülern abgeschafft, indem er auf just-in-time-Privilegien mit Netwrix Privilege Secure umgestiegen ist, und hat die Einführung in wenigen Tagen abgeschlossen.
Bestehende PingCastle-Kunden können die Bewertung auf dieses umfassendere Programm mit kontinuierlicher AD-Überwachung, Identity Threat Detection and Response (ITDR) und AD-Wiederherstellung.
Fordern Sie eine Demo an um zu sehen, wie PingCastle und Netwrix 1Secure AD- und Entra ID-Risikodaten in einer einzigen Ansicht der Identitätssicherheitslage verbinden.
Haftungsausschluss: Die Informationen in diesem Artikel wurden im Juli 2026 überprüft. Produktfunktionen, Roadmaps und Preise können sich ändern; prüfen Sie dies direkt bei jedem Anbieter vor dem Kauf.
Häufig gestellte Fragen zu PingCastle vs. BloodHound
Teilen auf
Erfahren Sie mehr
Über den Autor

Netwrix Team
Erfahren Sie mehr zu diesem Thema
Was ist DLL-Hijacking und warum Ihr neues KI-Plugin der einfachste Einstieg sein könnte
Automatisierung der Entra ID-Mandantenzerstörung mit KI
Auffinden von missbrauchbaren Active Directory-Berechtigungen mit BloodHound
AD Certificate Services: Risikobehaftete Einstellungen und deren Behebung
Was ist ein DCSync-Angriff: Erkennung und Prävention