
PingCastle vs. Purple Knight: AD-Scanner-Vergleich
Sep 3, 2026
Das AD-Schwachstellen-Scanning bietet Käufern eine Momentaufnahme des Verzeichnisrisikos, während die hybride Identitätsbewertung diese Ansicht auf Cloud-Plattformen erweitert. Fehlkonfigurationen bei Konten, Berechtigungen und Richtlinien führen zu wiederkehrenden Risiken, daher benötigen Teams Bewertungen, priorisierte Behebung, klare Lizenzierung, wiederverwendbare Beweise und einen Weg zur kontinuierlichen Posture-Management.
Fehlkonfigurationen von Active Directory (AD) verursachen die meisten Sicherheitslücken, die nun sensible Daten erreichen. Der Netwrix 2026 Data and Identity Security Report ergab, dass 74 % der Organisationen nicht vollständig sicher sind, dass ihre AD-Umgebung frei von Fehlkonfigurationen ist, die eine Privilegieneskalation ermöglichen könnten.
PingCastle und Purple Knight dominieren die Diskussion über das Auffinden dieser Fehlkonfigurationen, und Netwrix hat PingCastle am 1. August 2024 übernommen.
Netwrix PingCastle fragt, wo die AD-Konfiguration und -Reife schwach sind. Purple Knight fragt, welche spezifischen Indikatoren für Exposition und Kompromittierung (IOEs und IOCs) jetzt in AD und Entra ID behoben werden müssen.
Dieser Vergleich bewertet Methodik, Abdeckung, Implementierungsaufwand und wie jede Bewertung in das kontinuierliche Identity Security Management passt.
PingCastle vs. Purple Knight auf einen Blick
Die folgende Tabelle vergleicht Netwrix PingCastle und Purple Knight anhand der für diese Bewertung wichtigsten Dimensionen sowie, wie das umfassendere Identity-Security-Stack von Netwrix beide erweitert. Die wichtigste Entscheidung ist, ob die Bewertung eine tiefere AD-Konfigurationsbewertung oder eine breitere hybride Identitätsabdeckung benötigt.
Dimension | Netwrix PingCastle | Purple Knight | Netwrix |
|---|---|---|---|
|
Primary focus |
AD security assessment and maturity-style risk scoring |
Point-in-time exposure assessment for Active Directory and Microsoft Entra ID, scanning for attack-relevant risks |
AD assessment (Netwrix PingCastle) plus continuous identity security posture management via Netwrix 1Secure™ |
|
Core problem addressed |
Misconfigurations, outdated objects, insecure policies, privilege sprawl |
Exposure indicators and active-compromise signals across hybrid identity environments |
Point-in-time scoring plus continuous drift detection, real-time attack blocking, and privileged access remediation |
|
Output style |
HTML reports and risk scorecards; Domain Risk Score, Maturity Assessment |
Color-coded report card, graded categories, prioritized remediation checklist |
Domain Risk Score and CMMI maturity scoring from Netwrix PingCastle, plus ongoing risk scoring and alerting through 1Secure |
|
Coverage |
Both on-premises Active Directory and Microsoft Entra ID, while capabilities vary by edition |
On-premises AD + Entra ID + Okta |
On-premises AD and Entra ID; Okta isn't covered |
|
Ease of setup |
Standalone executable that can produce a scored HTML healthcheck report, with scan times typically ranging from a few minutes to an hour depending on environment size |
Lightweight installed GUI tool; AD scans run with standard domain-user permissions |
Same standalone Netwrix PingCastle executable, with 1Secure layered on for ongoing monitoring |
|
Continuous monitoring |
Community Edition runs on demand; Netwrix 1Secure adds ongoing identity security posture management across AD and Entra ID |
Community Edition runs on demand; Semperis Directory Services Protector adds continuous monitoring as a separate product |
Netwrix 1Secure adds always-on identity security posture management, closing the gap that the free tier leaves between scans |
|
Deployment model and licensing |
Offline single executable; Free under the Non-Profit Open Software License 3.0 for internal use; a paid licence covers reselling assessments |
Installed executable; Community Edition free, with current commercial-use terms requiring vendor verification |
Netwrix PingCastle Community Edition free for personal use; 1Secure, Threat Prevention, Threat Manager, and Privilege Secure licensed separately for the fuller program |
|
Best for |
Admins needing fast, scored AD health checks with a path into a broader identity security program |
Teams needing a fast hybrid exposure snapshot across AD, Entra ID, and Okta with guided remediation |
Teams that want the AD assessment tool to plug directly into ongoing monitoring, real-time attack blocking, and privileged access remediation |
Hinweis zu Indikatorenzahlen: Exakte Werte können je nach Ausgabe und Framework-Zuordnung variieren, daher sind die Zahlen als ungefähre Angaben zu betrachten, nicht als endgültige Fakten.
Warum Käufer PingCastle und Purple Knight vergleichen
Beide Tools erstellen einen zeitpunktbezogenen Bericht zum Risiko der Identity-Infrastruktur, daher werden sie bei Bewertungen routinemäßig zusammen betrachtet.
Gemeinsame Regierungsrichtlinien empfehlen beide Werkzeuge
Eine Empfehlung vom September 2024 zur Erkennung und Minderung von Active Directory-Komprimittierungen empfiehlt BloodHound, Netwrix PingCastle und Purple Knight zusammen namentlich. Sie stammt von der National Security Agency (NSA), der Cybersecurity and Infrastructure Security Agency (CISA) sowie Cyberbehörden aus Australien, Kanada, Neuseeland und dem Vereinigten Königreich.
Die Beratung beschreibt Netwrix PingCastle als ein Active Directory-Sicherheitsberichtstool und Purple Knight als eine Anwendung zur Bewertung der Sicherheit der Active Directory-Umgebung, wodurch beide in ernsthaften Bewertungen nebeneinanderstehen.
Konfigurationsrisiko und Risiko des Expositionsindikators sind unterschiedliche Fragen
Netwrix PingCastle bewertet die Konfiguration und Richtlinienreife in einem Format, das über die Zeit erneut ausgeführt werden kann. Purple Knight markiert spezifische Indikatoren für Exposition, Fehlkonfigurationen und Schwachstellen zu einem bestimmten Zeitpunkt. Käufer erkennen den Unterschied oft, nachdem sie die Funktionslisten direkt verglichen haben, da beide Tools eine numerische Bewertung aus einem schnellen Scan erzeugen.
Hybride AD-, Entra ID- und Okta-Umgebungen erhöhen die Einsätze
Der Netwrix Cybersecurity-Trendbericht 2025 stellte fest, dass 77 % der Organisationen jetzt in hybriden IT-Umgebungen arbeiten. Die Abdeckung von Purple Knight ist für Active Directory und Microsoft Entra ID am umfassendsten, daher müssen alle Okta-Anforderungen hier speziell validiert werden.
Die kostenlose Stufe von Netwrix PingCastle konzentriert sich auf lokale AD statt auf Entra ID oder Okta, sodass hybride Käufer eine konkrete Abdeckungsentscheidung treffen müssen.
Die Eigentümerschaft und Roadmap von PingCastle haben sich geändert
Die Übernahme von PingCastle durch Netwrix bedeutet, dass die meisten bestehenden Empfehlungen zur Nutzung beider Tools vor der Änderung entstanden sind, einschließlich des Vergleichs von Semperis aus dem September 2022. Käufer, die heute bewerten, sollten abwägen, wo Netwrix PingCastle in eine umfassendere Identity-Security-Architektur passt.
Netwrix PingCastle zur AD-Konfiguration und Gesundheitsbewertung
Netwrix PingCastle ist ein AD-Sicherheitsbewertungstool, das das Verzeichnisrisiko bewertet und Härtungsmaßnahmen priorisiert. Es läuft als eigenständige ausführbare Datei unter einem Standard-Domänenbenutzerkonto über Lightweight Directory Access Protocol (LDAP), Active Directory Web Services (ADWS) und Server Message Block.
Jeder Scan wird von einem Domain Risk Score angeführt, der das Maximum von vier Kategorien-Subscores in Privileged Accounts, Trusts, Stale Objects und Security Anomalies nimmt, begrenzt auf 100. Eine separate Reifegradbewertung basierend auf dem Capability Maturity Model Integration (CMMI) Modell bewertet 20 Messgrößen in fünf Bereichen.
Was auffällt:
Diese Funktionen machen Netwrix PingCastle nützlich für die wiederholbare Überwachung der AD-Postur:
- Automatisierte Scans erkennen Fehlkonfigurationen, veraltete Objekte, unsichere Richtlinien und riskante Einstellungen, die Angreifer ausnutzen könnten, und ordnen sie den oben genannten vier Risikokategorien zu.
- HTML-Berichte und Scorecards unterstützen die Nachverfolgung der Sicherheitslage über Wiederholungen; XML-Ausgaben liefern Konsolidierungsberichte und Vertrauensbeziehungs-Karten für Multi-Domain-Umgebungen
- Die Risikobewertung weist Administratoren zuerst in der Kategorie mit der schlechtesten Bewertung zu, was hilft, einen umfassenden Gesundheitscheck in eine Behebungssequenz zu verwandeln
- Die Offline-Ausführung in einer einzigen Datei hält den Scan innerhalb der Umgebung, und die Enterprise-Dokumentation unterstützt ausdrücklich den luftgetrennten Betrieb, was für regulierte Netzwerke wichtig ist
- Die Enterprise-Version fügt ein zentrales Dashboard, geplante Bewertungen über den Windows Task Scheduler, die Verfolgung des Reifegrads im Zeitverlauf und farbcodierte Statusansichten für Managementberichte hinzu
- Im Rahmen eines umfassenderen Netwrix-Programms zeigt 1Secure die laufende Bewertung des Identitätsrisikos in AD und Entra ID mit über 170 Prüfungen, die MITRE ATT&CK zugeordnet sind
Trendverfolgung und Managementberichte bleiben einfach zu erstellen, ohne den zugrunde liegenden Scan-Workflow zu ändern.
Was zu beachten ist:
Käufer sollten diese Grenzen ebenfalls berücksichtigen, bevor sie sich auf den kostenlosen Scan verlassen:
- Berater und Managed Service Provider benötigen eine kostenpflichtige Lizenz, da die kostenlose Lizenz interne Bewertungen abdeckt, aber nicht den Verkauf von Bewertungen an Dritte.
- Die editionsspezifische Entra ID-Abdeckung muss überprüft werden, daher sollten hybride Käufer die Tiefe bestätigen, bevor sie breitere Scanner vergleichen.
- On-Demand-Scans hinterlassen Lücken zwischen den Durchläufen, daher benötigen Teams kontinuierliche Werkzeuge zur Überwachung von Posture Drift und Beweishistorie.
Die Überprüfung von Edition und Lizenz gehört zur Netwrix PingCastle-Bewertung neben den Scan-Ergebnissen.
Purple Knight für hybride Exposure- und Kompromissbewertung
Purple Knight ist ein kostenloses Semperis-Bewertungstool, das als grafische Benutzeroberfläche (GUI) läuft und AD sowie Microsoft Entra ID nach IOEs und IOCs durchsucht. Ein Scan liefert eine Gesamtsicherheitsbewertung von 0 bis 100, bewertet von A+ bis F.
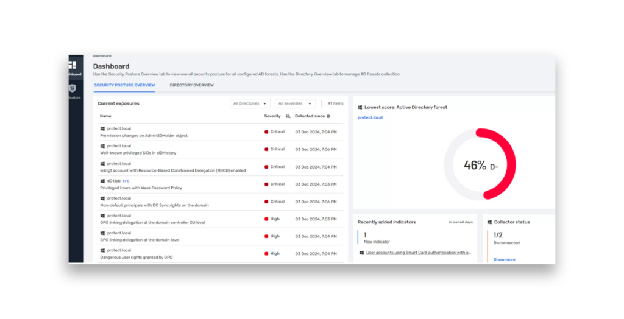
Quelle: semperis.com
Was auffällt:
Die Stärken von Purple Knight liegen in schneller hybrider Abdeckung und geführter Behebung:
- Der farbcodierte, vorschreibende Bericht ist für Teams ohne tiefgehende AD-Sicherheitskenntnisse zugänglich und bietet eine Checkliste für Abhilfemaßnahmen
- Ein kostenloser Scan umfasst AD, Entra ID und Okta; Okta-Indikatoren beinhalten Prüfungen privilegierter benutzerdefinierter Rollen, kürzlich erstellter API-Tokens und neuer Super-Admin-Berechtigungen.
- Jeder Indikator ist MITRE ATT&CK zugeordnet, und diese Indikatoren können Teams dabei helfen, Ergebnisse mit umfassenderen Sicherheitsrahmenwerken zu korrelieren, in denen solche Zuordnungen dokumentiert sind, und jedem Ergebnis den Kontext der Angriffstechnik geben.
- AD-Scans werden als regulärer Domänenbenutzer mit Standardberechtigungen ausgeführt; Entra ID-Scans erfordern eine einmalige App-Registrierung durch einen Global Admin
Der Bericht führt klar von der Bewertung zur Behebungsarbeit.
Was zu beachten ist:
Teams sollten diese Kompromisse gegen die Hybrid-Scan-Abdeckung des Tools abwägen:
- Der On-Demand-Betrieb hinterlässt Sichtbarkeitslücken zwischen den Neubewertungen, sodass Käufer separate Prozesse zur Abweichungserkennung benötigen.
- Der Score gewichtet fehlgeschlagene Indikatoren, Schweregrad und Objektvolumen, was die Nachverfolgung des Reifegrads über Behebungszyklen einschränkt.
- Der Upgrade-Pfad führt Käufer zur Beschaffung von Identity threat detection & response (ITDR), was ein reines Bewertungsbudget oder -umfang überschreiten kann.
- Replikationsmetadaten helfen, Änderungen zu erkennen, aber die Zuordnung von Akteuren und die LDAP-Erkundung erfordern zusätzliche Telemetriequellen.
Purple Knight ist am stärksten als schnelle Momentaufnahme und nicht als eigenständiges kontinuierliches Identitätssicherheitsprogramm.
PingCastle vs. Purple Knight: direkter Vergleich
Konfigurations- und Reifegrad der Gesundheit sowie Risikoindikatoren beantworten unterschiedliche operative Fragen.
AD-Tiefe vs. hybride Breite
Netwrix PingCastle geht tiefer auf AD-spezifische Konfiguration und Reifegradverfolgung ein, mit einer Regel-Engine, die sich um privilegierte Konten, Vertrauensstellungen, veraltete Objekte und Sicherheitsanomalien organisiert. Purple Knight deckt breiter ab und umfasst Entra ID und Okta im selben kostenlosen Scan.
Für Organisationen, die nur On-Premises AD betreiben, decken beide Tools den Kernanwendungsfall des Verzeichnisses ab. Für hybride Umgebungen ist die Okta-Abdeckung von Purple Knight ein klarer Vorteil, den die Community Edition von Netwrix PingCastle nicht bietet, sodass die Wahl darauf hinausläuft, ob die Priorität auf einer tiefgehenden AD-Konfigurationsbewertung oder einem schnellen hybriden Snapshot mit Okta liegt.
Berichterstattung und Benutzerfreundlichkeit
Die HTML-Berichte von Netwrix PingCastle sind technischer und eignen sich für Administratoren, die sich mit der Konfigurationsausgabe auskennen, mit detaillierten Drilldowns und Empfehlungen zur Behebung pro Regel. Das bewertete Berichtskarten- und Excel-Checklisten-Format von Purple Knight ist für Teams mit gemischten Fähigkeiten schneller umsetzbar, da die Ausgabe eine Bewertung mit Behebungsaufgaben kombiniert.
Teams mit begrenzter AD-Erfahrung können beide Tools nutzen, wobei sich die Interpretation der Ergebnisse unterscheidet. Das Berichtskarte von Purple Knight ist für Nicht-Spezialisten leichter lesbar, während die Bewertung von Netwrix PingCastle die Verbesserung im Zeitverlauf besser verfolgt.
Einfache Einrichtung
Netwrix PingCastle läuft von einer einzigen ausführbaren Datei. Purple Knight läuft als installierte GUI-Anwendung, und seine am längsten laufenden Indikatorprüfungen sind standardmäßig deaktiviert, damit ein erster Scan schnell abgeschlossen wird. Beide Tools werden schnell bereitgestellt, und Netwrix PingCastle hat bei Tests in Offline- oder isolierten Umgebungen einen leichten Vorteil.
Punktuelle Überprüfung vs. kontinuierliche Überwachung
Die kostenlosen Stufen laufen auf Abruf und bieten Snapshots, und der Netwrix 2025 Cybersecurity Trends Report stellte fest, dass 51 % der Organisationen in den letzten 12 Monaten einen Sicherheitsvorfall hatten, der eine gezielte Reaktion erforderte. Ein Snapshot legt eine Basislinie fest, und Abweichungen können bereits in der nächsten Woche auftreten.
Die Enterprise-Stufe von Netwrix PingCastle fügt geplante Bewertungen im selben Tool hinzu, während Semperis Directory Services Protector Purple Knight-Benutzern als separates Produkt dient. Netwrix 1Secure erweitert stattdessen Netwrix PingCastle-Benutzer zu einer kontinuierlichen Verwaltung der Identitätssicherheitslage über AD und Entra ID.
Wie man zwischen PingCastle und Purple Knight wählt
Beide Bewertungsansätze behandeln dasselbe Expositionsproblem aus unterschiedlichen Blickwinkeln, und die Wahl hängt davon ab, welche Frage Sie zuerst beantworten müssen.
Wählen Sie Netwrix PingCastle, wenn:
- Das Ziel ist eine bewertete AD-Konfigurations- und Reife-Basislinie, die erneut ausgeführt werden kann, um Verbesserungen im Laufe der Zeit zu verfolgen, insbesondere in einer luftdichten oder regulierten Umgebung.
- Die Umgebung ist rein On-Premises AD, wo die Abdeckung von Purple Knight für Entra ID und Okta wenig bringt.
- Die kommerzielle Nutzung ist kein Faktor, oder das Team ist bereit, auf eine kostenpflichtige Netwrix PingCastle-Version umzusteigen
Wählen Sie Purple Knight, wenn:
- Die Priorität liegt auf einer schnellen, geführten hybriden Momentaufnahme über AD, Entra ID und Okta, besonders für ein Team ohne tiefgehende AD-Sicherheitsexpertise.
- Okta ist Teil des Identity Estate und muss in derselben Prüfung wie AD und Entra ID abgedeckt werden.
- Ein bewerteter Bericht und eine Checkliste zur Behebung sind wichtiger als wiederholbares Reifegrad-Tracking.
Compliance-Druck entscheidet oft das Ergebnis. Für mittelständische Unternehmen in regulierten Branchen wie Gesundheitswesen, Finanzdienstleistungen und Verteidigungsverträge kann wiederholbare AD-Bewertungsevidenz helfen, Audit-Bereitschaft, kontinuierliche Compliance und die Planung von Cybersecurity Maturity Model Certification (CMMC) Fristen zu erfüllen.
Berichte von beiden Tools können zeigen, dass Teams Identitätsrisiken identifiziert, zugewiesen, behoben und erneut überprüft haben. Teams, die HIPAA, PCI DSS oder GDPR unterliegen, können sich auf das Tool verlassen, das bereits zu ihrem AD-, Entra ID- und Okta-Footprint passt.
Der gleichzeitige Einsatz beider Tools zur Kreuzvalidierung ist vertretbar, und die Empfehlung der sechs Behörden lautet, alle drei Bewertungstools zu verwenden, anstatt sich für eines zu entscheiden. Identity-Programme hören jedoch selten bei der Bewertung auf. Teams, die kostenlose Bewertungstools übersteigen, gehen typischerweise zu kontinuierlicher AD- und Entra ID-Risikobewertung, Bedrohungserkennung und Privileged Access Management.
Wann man Netwrix statt PingCastle oder Purple Knight wählen sollte
Netwrix passt zu Käufern, die möchten, dass der Bewertungsschritt direkt in ein durchgesetztes Programm einfließt.
Wenn die Bewertung kontinuierlich durchgeführt werden muss
Nur 36 % der Organisationen führten in den letzten 12 Monaten eine umfassende AD-Sicherheitsbewertung durch, so der Netwrix 2026 Data and Identity Security Report. Weitere 64 % haben ihre AD-Sicherheitslage im letzten Jahr entweder nicht bewertet oder wissen nicht, ob sie dies getan haben, was die meisten Umgebungen zwischen den Scans anfällig für Abweichungen macht.
Netwrix 1Secure schließt diese Lücke, indem es den Bewertungsmotor von Netwrix PingCastle kontinuierlich ausführt. Es fügt identity security posture management über AD und Entra ID hinzu, mit über 170 Prüfungen, die auf MITRE ATT&CK abgebildet sind, anstatt Teams nur eine einmalige Bewertung zu überlassen.
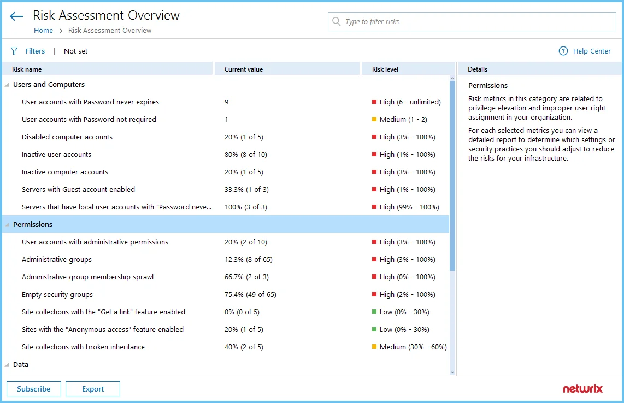
Quelle: Netwrix Produktdokumentation
Wenn AD-Angriffe in Echtzeit blockiert werden müssen
Weder Netwrix PingCastle noch Purple Knight stoppen einen laufenden Angriff; beide melden das Risiko erst im Nachhinein. Netwrix Threat Prevention blockiert AD-Angriffe wie DCSync, Kerberoasting und Pass-the-Hash in Echtzeit.
Netwrix Threat Manager erkennt Exploit-Muster von Active Directory Certificate Services (AD CS) einschließlich ESC1, ESC3, ESC4 und ESC7, wobei diese Erkennung in der Version Netwrix Threat Manager 3.2 hinzugefügt wurde.
Wenn der nächste Schritt darin besteht, den dauerhaften privilegierten Zugriff zu schließen
Bewertungsergebnisse zeigen routinemäßig übermäßig ausgestattete privilegierte Konten, und Netwrix Privilege Secure ersetzt diese dauerhaften Konten durch ephemere Konten, aufgabenbezogene privilegierte Sitzungen, die sich automatisch widerrufen, anstatt zwischen den Nutzungen aktiv zu bleiben.
Eastern Carver County Schools hat den dauerhaften privilegierten Zugriff auf Systeme mit Daten von 9.300 Schülern nach einer Bewertung, die übermäßigen Zugriff feststellte, entfernt. Die Einführung von Netwrix Privilege Secure dauerte Tage, nicht Monate wie bei einem herkömmlichen PAM-Projekt.
Teams, die AD-Bewertung, kontinuierliche Überwachung und Behebung von privilegiertem Zugriff benötigen, erhalten alle drei Leistungen von einem Anbieter, statt Netwrix PingCastle oder Purple Knight mit separaten Tools zu verbinden.
Fordern Sie eine Demo an um zu sehen, wie Netwrix PingCastle, 1Secure, Threat Prevention und Privilege Secure gemeinsam in hybriden Active Directory- und Entra ID-Umgebungen arbeiten.
Haftungsausschluss: Die Informationen in diesem Artikel wurden im Juli 2026 überprüft. Bitte überprüfen Sie die aktuellen Funktionen und Preise direkt beim jeweiligen Anbieter.
Häufig gestellte Fragen zu PingCastle vs. Purple Knight: Vergleich von AD-Schwachstellenscannern
Teilen auf
Erfahren Sie mehr
Über den Autor

Netwrix Team
Erfahren Sie mehr zu diesem Thema
Data Classification und DLP: Verhindern Sie Datenverlust, weisen Sie Compliance nach
CMMC-Compliance und die entscheidende Rolle der MDM-Stil USB-Kontrolle beim Schutz von CUI
Externe Freigabe in SharePoint: Tipps für eine kluge Implementierung
Die Bedeutung der Netwrix Data Classification für die Verhinderung von Datenverlust
10 Best Practices, die für Ihre Data Loss Prevention (DLP)-Richtlinie unerlässlich sind