
Privileged Access Workstations: Administratorzugriff auf AD sichern
Aug 5, 2026
Privileged Access Workstations halten Tier-0-Anmeldeinformationen der Identitätssteuerungsebene von alltäglichen Endpunkten fern und verringern so die Wahrscheinlichkeit, dass routinemäßige Verwaltungsarbeiten zu einer domänenweiten Gefährdung werden. Da gestohlene Anmeldeinformationen weiterhin ein führender Angriffsvektor sind, sollten PAWs dedizierte Hardware, gehärtete Images, Gruppenrichtlinienobjekte (GPOs) zum Verweigern der Anmeldung, Anwendungssteuerung, verwaltete lokale Administratorkennwörter, eingeschränkte Netzwerkpfade und kontinuierliche Sichtbarkeit nutzen.
Die meisten Organisationen lassen privilegierte Konten immer noch weiter streifen, als sie sollten. Der Netwrix 2026 Data and Identity Security Report hat festgestellt, dass 64% zumindest teilweise über überprovisionierten Zugriff auf kritische Daten verfügen. Auch gestohlene Anmeldedaten bleiben der einfachste Einstiegsweg und machen laut dem Verizon 2025 Data Breach Investigations Report 22% der Sicherheitsverletzungen aus.
Für Active Directory macht diese Kombination aus einem gewöhnlichen Laptop ein Tier-0-Risiko. Das Gerät, an dem sich ein Administrator anmeldet, genießt genauso viel Vertrauen wie die Identität selbst.
Eine Domänenadministrator-Anmeldedaten, die auf einem kompromittierten Laptop eingegeben werden, sind kompromittiert, egal wie gehärtet der dahinterliegende Domänencontroller ist. Angreifer wissen das und stehlen Administrator-Anmeldedaten auf denselben Geräten, auf denen Administratoren E-Mails lesen und im Web surfen.
Diese Lücke zu schließen beginnt damit, Administratoren ein eigenes Gerät für Tier-0-Arbeiten zu geben, getrennt von allem anderen, was sie täglich tun.
Was ist eine Privileged Access Workstation (PAW)?
Eine Privileged Access Workstation (PAW) ist ein dediziertes, gehärtetes Gerät, das für privilegierte administrative Aufgaben reserviert ist. Es führt keinen E-Mail-Client aus, erlaubt kein allgemeines Surfen im Web und akzeptiert Anmeldungen nur von festgelegten Administratorkonten, sodass die Anmeldeinformationen, die AD und Microsoft Entra ID steuern, von Geräten ferngehalten werden, die alltäglichen Risiken ausgesetzt sind.
Ein Administrator meldet sich an einer PAW an, um GPOs zu bearbeiten, DNS-Zonen zu verwalten, Domänencontroller hoch- oder herabzustufen oder ein Domänenadministrator-Kennwort zurückzusetzen. Keine dieser Aufgaben berührt E-Mail oder einen Browser, also muss keine davon auf einem Gerät stattfinden, das diese nutzt.
Ein gehärteter Alltags-Laptop ist nicht dasselbe wie eine PAW. Endpoint Detection and Response, Festplattenverschlüsselung und eine starke Passwortrichtlinie verringern das Risiko auf einem Gerät, das weiterhin E-Mails liest und im Web surft. Eine PAW beseitigt dieses Risiko, anstatt es zu verwalten, da die Anwendungen mit dem höchsten Kompromittierungsrisiko (E-Mail-Clients, Browser, Chat-Apps) auf dem Gerät vollständig fehlen.
Was ist der Unterschied zwischen einer PAW und einem Jump-Server?
Eine PAW und ein Jump-Server schützen unterschiedliche Punkte im Zugriffspfad. Ein Jump-Server leitet Admin-Sitzungen an ihr Ziel weiter; eine PAW ist der vertrauenswürdige Endpunkt, an dem die Sitzung selbst beginnt. Nur den Jump-Server abzusichern lässt eine Lücke, denn er erbt weiterhin das Vertrauen jedes Geräts, das sich mit ihm verbindet. Deshalb muss auch das Ausgangsgerät des Admins abgesichert werden, nicht nur der Pfad, den die Sitzung durchläuft.
Ein Administrator, der nur durch einen Jump-Server geschützt ist, startet trotzdem jede Sitzung auf seinem alltäglichen Laptop und meldet sich von dort aus an und verbindet sich. Läuft auf diesem Laptop im Hintergrund ein Keylogger oder ein Infostealer, werden die Anmeldedaten des Administrators in dem Moment erfasst, in dem er sie eintippt, noch bevor die Sitzung den Jump-Server erreicht. Der Jump-Server bemerkt die Kompromittierung nie, weil sie bereits einen Schritt zuvor passiert ist.
Die meisten Unternehmensbereitstellungen nutzen beide zusammen, statt sich für eines zu entscheiden. Die PAW dient als vertrauenswürdiges Gerät, auf dem sich der Administrator authentifiziert, und der Jump-Server oder Bastion-Host fügt darüber eine Netzwerksegmentierungsebene hinzu, die diese bereits vertrauenswürdige Sitzung an Domänencontroller, Entra ID oder andere Tier-0-Systeme weiterleitet. Wird eines der beiden Elemente entfernt, öffnet sich erneut die Lücke, die das andere abgedeckt hat.
Warum Workstations mit privilegiertem Zugriff für Active Directory wichtig sind
Eine PAW verdient ihren Platz, weil ungesicherter Tier-0-Zugriff an mehreren Fronten Risiken birgt. Offengelegte Anmeldedaten, Audit-Lücken und die uneinheitliche Durchsetzung von Richtlinien gehen alle auf dieselbe Grundursache zurück: privilegierte Sitzungen, die auf Geräten laufen, die für generische, breite Workloads genutzt werden und locker geschützt sind, um genau diese Art von Arbeit zu ermöglichen, wodurch viele störende Protokolleinträge entstehen, die das Erkennen verdächtiger privilegierter Zugriffe erschweren.
Den Wirkungsradius einer kompromittierten Anmeldeinformation verkleinern
Die Beschränkung von Tier-0-Anmeldeinformationen auf ein einziges gehärtetes Gerät bedeutet, dass eine vollständig kompromittierte alltägliche Workstation einem Angreifer nichts bietet, was bis zu Active Directory reicht.
Ohne diese Eindämmung spielt sich dieselbe Kompromittierung schnell ab, wie eine Red-Team-Bewertung der CISA zeigte, als das Team etwa zwei Wochen nach dem ersten Zugriff einen Windows-Domänencontroller kompromittierte und sich dann lateral zu jedem in die Domäne eingebundenen Windows-Host bewegte.
Teams, die dieses Risiko im Voraus einschätzen möchten, können eine strukturierte Bewertung der Angriffsfläche privilegierter Konten nutzen, um zu ermitteln, welche Konten dieses Risiko bergen, bevor ein Angreifer es tut.
Den Weg schließen, den Angreifer am häufigsten nutzen
Eine PAW schließt Phishing aus, den Weg, den Angreifer am häufigsten nutzen. Da eine PAW keinen E-Mail-Client und kein allgemeines Webbrowsing hat, erreicht eine Phishing-Nachricht nie den Posteingang des Geräts, und Admin-Zugangsdaten gelangen nie auf die Maschine, auf der ein Phishing landen würde. Dieser Schnitt zählt, denn Phishing hat gestohlene Zugangsdaten als häufigsten Weg zu einem Standbein überholt, laut dem IBM Cost of a Data Breach Report 2025.
Diese Sperre wird auf Build-Ebene durchgesetzt, da das gehärtete Image der PAW E-Mail- und Browseranwendungen vollständig ausschließt, statt sie nur nach der Installation einzuschränken.
Admins eine saubere Umgebung für Tier-0-Arbeiten bieten
Ein Administrator, der eine Schemaänderung vornimmt oder eine GPO von einer PAW aus bearbeitet, kann dem Gerätezustand vertrauen, ohne nicht zusammenhängende Produktivitätsaktivitäten vom Vormittag berücksichtigen zu müssen. Die Isolationsregeln der PAW verringern dieses Kontaminationsrisiko, und Microsoft Defender for Endpoint erzeugt Compliance- und Risikosignale, die dieses Vertrauen mit Telemetriedaten untermauern.
Das Least-Privilege-Prinzip in eine durchgesetzte Kontrolle verwandeln
Eine Richtlinie der geringsten Rechte bedeutet wenig, wenn privilegierte Konten frei agieren können. Domänenadministrator-Anmeldedaten werden auf jedem Gerät offengelegt, auf dem sich Mitglieder der Gruppe Domänen-Admins anmelden, um Probleme zu beheben – ein Muster, das Microsoft Incident Response wiederholt dokumentiert hat. GPO-Anmeldeverweigerungsregeln, die mit PAWs verknüpft sind, machen Ebenengrenzen zu einer technischen Tatsache statt zu einer schriftlichen Absicht.
Sicherheitsteams eine belastbare Antwort bei Audits an die Hand geben
Mit einer vorhandenen PAW-Architektur kann ein Sicherheitsteam Auditoren und Incident-Respondern genau zeigen, wo und wie der Zugriff auf Tier 0 erfolgt, anstatt nur eine allgemeine Zusicherung zu geben, dass der Zugriff kontrolliert wird.
Netwrix Auditor untermauert diese Antwort. Seine Berichte zu AD- und GPO-Änderungen enthalten die Ursprungsworkstation, an der der Benutzer bei der Änderung angemeldet war, sodass ein Team überprüfen kann, dass jede Tier-0-Änderung von einer festgelegten PAW stammt. Dieselbe Änderungstransparenz hilft Teams, die Kontrolle über privilegierte Gruppen in Produktionsumgebungen nachzuweisen, wie es Berry College mit Benachrichtigungen über Änderungen an den Gruppen Domain Admins und Enterprise Admins getan hat.
Netwrix Privilege Secure ersetzt dauerhafte Administratorkonten durch privilegierte Just-in-time-Sitzungen, die automatisch widerrufen werden. Laden Sie eine kostenlose Testversion herunter
Wie PAW das Tier-0-Modell durchsetzt
PAWs funktionieren, weil sie Microsofts gestuftes Administrationsmodell von einem Diagramm in etwas verwandeln, das eine Domäne tatsächlich durchsetzt. Ohne ein Gerät, das Zugriffe mit geringerer Vertrauensstufe physisch blockiert, existieren die Grenzen zwischen den Ebenen nur als Richtliniendokumentation, der Administratoren folgen oder die sie ignorieren können.
Was das Tier-0-Modell ist
Das abgestufte Verwaltungsmodell teilt die Umgebung nach Vertrauensstufen auf. Tier 0 umfasst die Identitätssteuerungsebene, Domänencontroller, zentrale Verzeichnisdienste, Microsoft Entra Connect, Active Directory Federation Services (AD FS) und Active Directory Certificate Services (AD CS). Tier 1 umfasst Server und Unternehmensanwendungen, und Tier 2 umfasst die Arbeitsplätze der Endbenutzer.
Jede Ebene benötigt ihre eigene Vertrauensgrenze und dedizierte Administratorkonten, die niemals zwischen Ebenen wechseln. Das aktuelle Enterprise Access Model von Microsoft erweitert dies auf hybride und Cloud-Umgebungen, wobei Ebene 0 der Steuerungsebene zugeordnet wird.
Das Prinzip der sauberen Quelle
Das Clean-Source-Prinzip bedeutet, dass jede Sicherheitsabhängigkeit eines Systems mindestens so vertrauenswürdig sein muss wie das System selbst. Eine PAW schützt Tier 0 nur, wenn nichts mit geringerem Vertrauen sie jemals direkt oder indirekt berührt.
Die Fernverwaltung oder Konfiguration einer PAW von einem Alltags-Laptop aus durchbricht das Modell auf eine konkrete Weise: Sie macht den Laptop zu einer Sicherheitsabhängigkeit der PAW und führt genau die Gefährdung wieder ein, die die PAW verhindern soll.
Wie eine PAW das Modell in eine durchgesetzte Regel verwandelt
Das Tier-Modell zieht die Grenze, und das Prinzip der sauberen Quelle erklärt, warum sie bestehen muss, doch keines von beiden setzt sich ohne einen physischen Mechanismus durch, und genau das liefert eine PAW.
GPOs zum Verweigern der Anmeldung verhindern, dass sich ein Tier-0-Anmeldedaten irgendwo anders authentifiziert, die Anwendungssteuerung blockiert nicht genehmigten Code auf dem Gerät, und Firewallregeln blockieren jeden Netzwerkpfad außer der Tier-0-Verwaltung.
Hardware und Richtlinien schließen die Grenze gemeinsam, sodass sie sowohl versehentlichen Fehlern von Administratoren als auch Versuchen von Angreifern standhält.
So stellen Sie eine PAW für Active Directory Tier 0 bereit
Die Bereitstellung einer PAW gelingt am besten als Abfolge konkreter, überprüfbarer Kontrollen statt als einzelner Härtungsschritt. Wird ein Schritt übersprungen oder umgestellt, bleibt oft eine Lücke, die spätere Schritte bereits als geschlossen voraussetzen.
Schritt 1: Wähle den Formfaktor
Wähle physische Hardware für jede PAW, die Tier 0 berührt; verwende niemals eine virtuelle Maschine. Ein kompromittierter Hypervisor kann VM-Speicher und Snapshots direkt offenlegen und einem Angreifer genau die Anmeldedaten in die Hände geben, die eine PAW schützen soll.
Tools wie VMkatz extrahieren NT-LAN-Manager-(NTLM-)Hashes, Kerberos-Tickets und Domänenanmeldedaten direkt aus einem VM-Snapshot. Außerdem tauchen immer wieder neue Escape-Schwachstellen auf, und CVE-2025-22226 ist ein aktuelles Beispiel dafür, bei dem 2025 VM-Speicher aus dem VMware-vmx-Prozess geleakt wurde.
Beschaffe einen Laptop, der TPM 2.0, UEFI Secure Boot und VBS/HVCI bereits von Haus aus unterstützt, statt ein ausgemustertes Gerät umzuwidmen, das vor diesen Anforderungen entstanden ist. Erfasse jede PAW als eigenes gekennzeichnetes Tier-0-Asset im Inventar, getrennt vom standardmäßigen Erneuerungszyklus für Endbenutzer, damit sie nicht unbemerkt in einen langsameren Patch- und Austauschplan abgleitet.
Reservieren Sie virtuelle PAWs für die Verwaltung niedrigerer Ebenen oder von Cloud-Ressourcen, bei der der Hypervisor selbst auf einer angemessenen Vertrauensstufe liegt. Domänencontroller und AD erhalten immer einen dedizierten physischen Laptop.
Schritt 2: Erstellen Sie das gehärtete Image
Beginnen Sie mit Windows 11 Enterprise und der aktuellen Sicherheits-Baseline (Version 25H2). Dies ist auch ein guter Zeitpunkt, um eine Checkliste zur Systemhärtung anzuwenden, die über die unten aufgeführten PAW-spezifischen Kontrollen hinausgeht. Das Build erfordert:
- Hardware mit Unterstützung für Trusted Platform Module (TPM) 2.0, Unified Extensible Firmware Interface (UEFI) Secure Boot, BitLocker und Virtualization-Based Security (VBS)/Hypervisor-Protected Code Integrity (HVCI).
- Credential Guard und der geschützte Prozess der Local Security Authority (LSA) sind gemäß der Baseline mit UEFI-Sperre aktiviert.
- Microsoft Defender for Endpoint wurde gemäß der von Microsoft empfohlenen EDR-Onboarding-Sequenz eingebunden, gefolgt von Schwachstellenmanagement, Defender-Schutzkontrollen und Reduzierung der Angriffsfläche.
- Kein E-Mail-Client und kein allgemeines Surfen; halte die Produktivitätsarbeit auf einem völlig separaten Konto und Gerät.
- Setze die lokalen Administratorrechte beim Beitritt auf "Keine".
Diese Kombination verschafft der PAW eine minimale, messbare Ausgangsbasis, bevor sich ein Administrator anmeldet.
Behandle dies als Golden Build und unterwirf jede Änderung demselben Change-Management-Prozess wie jede andere Tier-0-Änderung, anstatt Ad-hoc-Installationen auf einem einzelnen Gerät zuzulassen.
Schritt 3: Erstelle dedizierte OUs und erzwinge Anmeldebeschränkungen per GPO
Richte eine dedizierte Tier-0-Organisationseinheit-Struktur (OU) ein, die vom übrigen Active Directory getrennt ist. Erstelle eine Admin-OU, die Admin\Tier 0\Accounts und Admin\Tier 0\Groups enthält.
Platzieren Sie die Mitglieder von Domain Admins und Enterprise Admins in der OU für Tier-0-Konten und verknüpfen Sie das GPO für PAW-Computer mit der OU für Tier-0-Geräte. Halten Sie diese OU flach und frei von verschachtelten Ausnahmen, da eine versehentlich vererbte GPO-Verknüpfung von einer übergeordneten OU die häufigste Ursache dafür ist, dass diese Isolierung unbemerkt aufbricht.
Verwende für Anmeldeeinschränkungen zwei Sicherheitsgruppen, Tier0-Users und Tier0-Computers, sowie zwei GPOs:
- Ein GPO "T0 Initial Isolation (Computer)" wendet alle fünf Verweigerungsrechte für diese Gruppen in der gesamten Domäne an.
- Ein GPO "T0 Access (Computer)" entfernt die Verweigerungen nur auf Tier-0-Systemen.
- Die Verknüpfungsreihenfolge ist wichtig: zuerst Default Domain Controllers Policy, dann T0 Initial Isolation, dann T0 Access, damit sich Tier-0-Systeme niemals selbst aussperren.
Diese Reihenfolge erhält die standardmäßige Domäneneinschränkung und hält gleichzeitig Tier-0-Systeme administrierbar.
Wenden Sie fünf Einstellungen für die Zuweisung von Benutzerrechten auf das Verweigerungs-GPO an:
- Lokale Anmeldung verweigern.
- Anmeldung über Remotedesktopdienste verweigern.
- Zugriff auf diesen Computer über das Netzwerk verweigern.
- Anmelden als Batchauftrag verweigern.
- Anmelden als Dienst verweigern.
Verweigern-Rechte haben Vorrang vor den entsprechenden Zulassen-Rechten.
Verwende für die Anwendungssteuerung App Control for Business (der aktuelle Name für Windows Defender Application Control) statt des veralteten AppLocker, das zwar noch Sicherheitsupdates, aber keine Investitionen in neue Funktionen mehr erhält.
Schritt 4: Stelle Windows LAPS für das lokale Administratorkonto der PAW bereit
Ein statisches lokales Administratorkennwort auf der PAW verschafft einem Angreifer in dem Moment, in dem es erbeutet wird, einen Pfad für Pass-the-Hash und laterale Bewegung. Schließen Sie diese Lücke mit Windows LAPS, das in Windows 11 23H2 und höher integriert ist, das Kennwort in AD oder Microsoft Entra ID sichert und es automatisch rotiert, statt es dauerhaft unverändert zu lassen.
Legen Sie die Rotation auf 30 Tage oder weniger mit einer Mindestlänge von 14 Zeichen fest und stellen Sie sicher, dass die Rotation nach der Authentifizierung aktiv ist, damit das Passwort in dem Moment geändert wird, in dem sich das verwaltete Konto anmeldet, anstatt allein auf den festen Zeitplan zu warten.
Diese zweite Rotation ist wichtiger als die kalenderbasierte, denn sie begrenzt, wie lange ein abgefangenes Klartext-Passwort nutzbar bleibt, falls jemand doch darauf zugreift. Stellen Sie zunächst jede Legacy Microsoft LAPS-Bereitstellung außer Betrieb, da Microsoft sie ab Windows 11 23H2 als veraltet eingestuft hat und sie keine weiteren Updates mehr erhält.
Aktivieren Sie Windows LAPS über die LAPS-Gruppenrichtlinienvorlage (Administrative Vorlagen, System, LAPS in der Gruppenrichtlinienverwaltungskonsole) und setzen Sie „Verzeichnis für Kennwortsicherung konfigurieren“ auf Microsoft Entra ID für Entra-eingebundene PAWs oder auf Active Directory für domänengebundene PAWs. Wenden Sie auf Intune-verwalteten Geräten dieselbe Einstellung über ein Konfigurationsprofil für den Kontoschutz an, statt über eine GPO.
Schritt 5: Beschränke den Netzwerkzugriff und erreiche Tier 0 nur über RDP
Konfigurieren Sie ein Privileged-Firewallprofil auf der PAW mit strengen eingehenden und ausgehenden Kontrollen und schließen Sie jeden Pfad, außer dem, was die Tier-0-Verwaltung benötigt:
- Blockieren Sie den gesamten eingehenden Datenverkehr, einschließlich lokal definierter Regeln.
- Beschränken Sie den ausgehenden Datenverkehr auf explizite Regeln für Domain Name System (DNS), Dynamic Host Configuration Protocol (DHCP), Network Time Protocol (NTP), Network Connectivity Status Indicator (NCSI), Hypertext Transfer Protocol (HTTP) und Hypertext Transfer Protocol Secure (HTTPS).
- Blockieren Sie das Zusammenführen von Regeln, damit lokale Administratoren keine eigenen Ausnahmen hinzufügen können.
- Beschränke den ausgehenden Internetzugang ausschließlich auf Patching- und Verwaltungsendpunkte.
- Beschränke die ProxyOverride-Liste auf das, was das Gerät braucht, um sich bei Microsoft Entra ID zu authentifizieren und Verwaltungsschnittstellen zu erreichen.
Diese Kontrollen beschränken die PAW auf die für Tier-0-Arbeiten erforderlichen Verwaltungspfade.
Verwende für das Remote Desktop Protocol (RDP) auf Domänencontrollern den Restricted-Admin-Modus statt einer Standardsitzung und starte mstsc.exe mit/RestrictedAdmin, damit Anmeldeinformationen nie am Ziel ankommen und nach dem Trennen nicht wiederverwendet werden können.
Häufige Fehler, die eine PAW-Bereitstellung untergraben
Eine PAW-Bereitstellung kann selbst dann scheitern, wenn alle technischen Kontrollen vorhanden sind, meist wegen des täglichen Betriebs und nicht wegen des Aufbaus. Die meisten Fehler lassen sich auf Bequemlichkeit, einen Administrator, eine Richtlinienausnahme oder ein Verwaltungstool zurückführen, das die Grenze umgeht, statt durch sie hindurchzugehen.
Verwalten der PAW von einem Gerät mit geringerer Vertrauensstufe
Ein Administrator, der seine PAW von seinem alltäglichen Laptop aus konfiguriert oder fernverwaltet, hat diesen Laptop zu einer Tier-0-Abhängigkeit gemacht. Jedes Tool, das zum Verwalten oder Überwachen der PAW verwendet wird, muss auf dem Vertrauensniveau der PAW oder darüber vertraut werden, da ein Verwaltungspfad mit geringerem Vertrauen einem Angreifer denselben Zugriff verschafft, den die PAW verhindern soll. Führe die Verwaltung und Überwachung der PAW von einem Tier-0-äquivalenten Vertrauensniveau aus durch, selbst wenn der Pfad mit geringerem Vertrauen bequemer ist.
Die PAW allmählich zu einem zweiten Alltagslaptop werden lassen
Hier eine Browser-Erweiterung, dort eine Chat-App, und innerhalb eines Jahres passt die PAW nicht mehr zu ihrer Golden Image. Setze die Drift-Kontrolle technisch durch, statt dich auf ein Richtlinienmemo zu verlassen. App Control for Business verhindert, dass nicht genehmigte Software überhaupt ausgeführt wird, und das Change-Management hält die PAW an der Golden Image ausgerichtet.
Alles sperren, bis Administratoren es umgehen
Schränken Sie die PAW zu stark ein, erledigen Administratoren Tier-0-Aufgaben stattdessen von einem nicht verwalteten Gerät aus und untergraben so das gesamte Modell. Eine schwer zu bedienende PAW bringt Menschen dazu, sie zu umgehen. Ein praktikabler Ausnahmeprozess benennt einen Genehmiger, in der Regel den Plattformverantwortlichen der PAW, und fügt das angeforderte Tool als geprüfte Regel zur App-Control-Richtlinie hinzu, statt als pauschale Umgehung. Legen Sie für jede Ausnahme ein Überprüfungsdatum fest, damit temporäre Genehmigungen nicht zu dauerhaften Lücken werden.
Die Einführung als Alles-oder-nichts-Sache behandeln
Teams, die alle Admin-Rollen auf einmal abdecken wollen, kommen ins Stocken, bevor Tier 0 überhaupt geschützt ist. Führen Sie die Umsetzung stattdessen in Phasen durch: Beginnen Sie mit den AD-Admins, weiten Sie dann auf alle Admins aus und ergänzen Sie danach weitere Kontrollen. Wer zuerst Domänen-Admins sowie AD-/Microsoft-Entra-Admins absichert, erreicht in wenigen Wochen eine messbare Risikoreduzierung.
Die PAW-Verwaltungsinfrastruktur auf einer niedrigeren Ebene belassen
Das Imaging-System, die GPO-Delegierung und das LAPS-Backend, die PAWs verwalten, sind Tier-0-Assets, unabhängig von ihren Bezeichnungen. Die Kompromittierung von Microsoft Endpoint Configuration Manager kann die Ausführung von Code auf Domänencontrollern ermöglichen, wie SpecterOps in Tier Zero: Members and Modification dokumentiert hat.
Halte jeden mit GPO-Delegationsrechten an die Standards für Domänenadministratoren, denn die GPO-Delegation ist ein direkter Weg zur Codeausführung auf jedem Gerät, das die Richtlinie betrifft. Wende auf die PAW-Verwaltungsinfrastruktur dieselbe Stufung und dieselben Zugriffsbeschränkungen an wie auf die PAWs, die sie verwaltet.
Wo PAWs in eine umfassende Strategie für privilegierten Zugriff passen
Privileged Access Management (PAM) ergänzt Freigabe-, Erhöhungs- und Sitzungskontrollen, die steuern, wie lange privilegierte Rechte bestehen bleiben und was Administratoren damit tun können.
PAW steuert wo; PAM steuert wie und wann
Eine PAW beschränkt Tier-0-Arbeiten auf ein vertrauenswürdiges Gerät, während PAM erhöhte Rechte auf diesem Gerät auf die für die Aufgabe erforderliche Zeit begrenzt. In einer gekoppelten Bereitstellung prüft das PAM-Tool die Gerätekonformität und bestätigt, dass die Anforderung von einer genehmigten PAW stammt, bevor es eine zeitlich begrenzte Rechteerhöhung gewährt und diese automatisch widerruft, wenn die Sitzung oder das Zeitfenster endet.
Keine einzelne Kontrolle sichert den Zugriff auf Tier 0 vollständig, da Angreifer die zuerst angetroffene isolierte Abwehr einfach umgehen. Die geräteseitige Eingrenzung der PAW mit der zeitlich begrenzten Rechteerhöhung von PAM zu kombinieren, schließt beide Wege zugleich, denn eine gestohlene Anmeldeinformation braucht trotzdem ein genehmigtes Gerät, und ein genehmigtes Gerät braucht trotzdem eine aktive, zeitlich begrenzte Berechtigung, um überhaupt etwas tun zu können.
PAW ist die Grundlage, auf der MFA und bedingter Zugriff aufbauen
Multifaktor-Authentifizierung (MFA) und bedingter Zugriff bestätigen, wer sich anmeldet und aus welchem Kontext. Der Microsoft Digital Defense Report 2025 schreibt der MFA zu, 99% der unbefugten Zugriffsversuche zu blockieren. Diese Prüfungen haben nur dann eine Bedeutung, wenn das Gerät selbst nicht bereits durch eine unabhängige Aktivität kompromittiert wurde, denn ein Keylogger sieht die Sitzung, nachdem die MFA erfolgreich war.
Mit Gerätefiltern für bedingten Zugriff lässt sich dann erzwingen, dass privilegierte Rollen nur von einer konformen PAW aus aktiviert werden, wodurch die Identitätsprüfung mit der Geräteprüfung verknüpft wird. In der Praxis bedeutet das, eine Richtlinie für bedingten Zugriff zu erstellen, die auf die Gruppe der privilegierten Rolle ausgerichtet ist, mit einem Gerätefilter, der die Mitgliedschaft in einer für PAWs reservierten Konformitätsgruppe oder einem entsprechenden Tag voraussetzt.
Stelle die Vergabekontrolle so ein, dass der Zugriff vollständig blockiert wird, wenn dieses Tag fehlt, anstatt auf einen schwächeren Verifizierungsschritt zurückzugreifen. Der Leitfaden von Netwrix zum Erreichen von Zero Trust für privilegierte Benutzer geht ausführlicher auf diese Kombination aus Identität und Gerät ein, und Prüfungen der Sicherheitslage der Identität helfen Teams, übermäßigen dauerhaften Zugriff zu erkennen, bevor er zu einem privilegierten Zugriffspfad wird.
PAW-Checkliste für AD/Entra-Administratoren
Verwende diese Checkliste, um zu entscheiden, ob der Pilot für den Produktiveinsatz bereit ist. Jeder Punkt braucht sowohl einen Verantwortlichen als auch eine Möglichkeit, nachzuweisen, dass die Kontrolle funktioniert.
- Getrennte Konten für die tägliche Nutzung und für privilegierte Vorgänge?
- Werden privilegierte Konten nur von PAWs und nie von normalen Benutzerrechnern verwendet?
- Gehärtetes, minimales Betriebssystem-Image mit begrenzter Software?
- Ist der Netzwerkzugriff auf Verwaltungssysteme und Domänencontroller beschränkt?
- Wird die PAW-Aktivität überwacht und protokolliert?
- Gibt es einen dokumentierten Plan, um eine PAW schnell wiederherzustellen, wenn das Team eine Kompromittierung vermutet?
Treibe ein Pilotprojekt nur dann voran, wenn jeder Punkt einen Verantwortlichen und eine Validierungsmethode hat. Teams, die vor diesem Pilotprojekt eine breitere Basis wünschen, können diese Checkliste mit einer Risikobewertung für das Identitäts- und Zugriffsmanagement kombinieren, die die zugrunde liegenden Konten und Gruppen abdeckt.
Wie Netwrix bei Workstations für privilegierten Zugriff hilft
Dauerhafte Admin-Konten sind die Lücke, die eine PAW allein nicht schließt. Eine PAW beschränkt diese Konten auf ein vertrauenswürdiges Gerät, aber die Konten selbst bleiben nach der Vergabe oft unbegrenzt bereitgestellt.
Der gleiche Netwrix 2026 Data and Identity Security Report ergab, dass 76% der Organisationen dauerhafte Zugriffe nicht sofort entziehen können, sobald sie nicht mehr benötigt werden.
Der Bericht stellte zudem fest, dass Organisationen, in denen KI die Zahl der Identitäten mit Zugriffsbedarf deutlich erhöht hat, in den vergangenen 12 Monaten eine Verletzungsrate von 43% meldeten, verglichen mit 11% dort, wo KI die Zugriffsmuster nicht wesentlich verändert hat. Der Verzicht auf dauerhafte Berechtigungen löst beide Probleme auf einmal, da kein persistentes Konto existiert, das eine kompromittierte PAW offenlegen könnte.
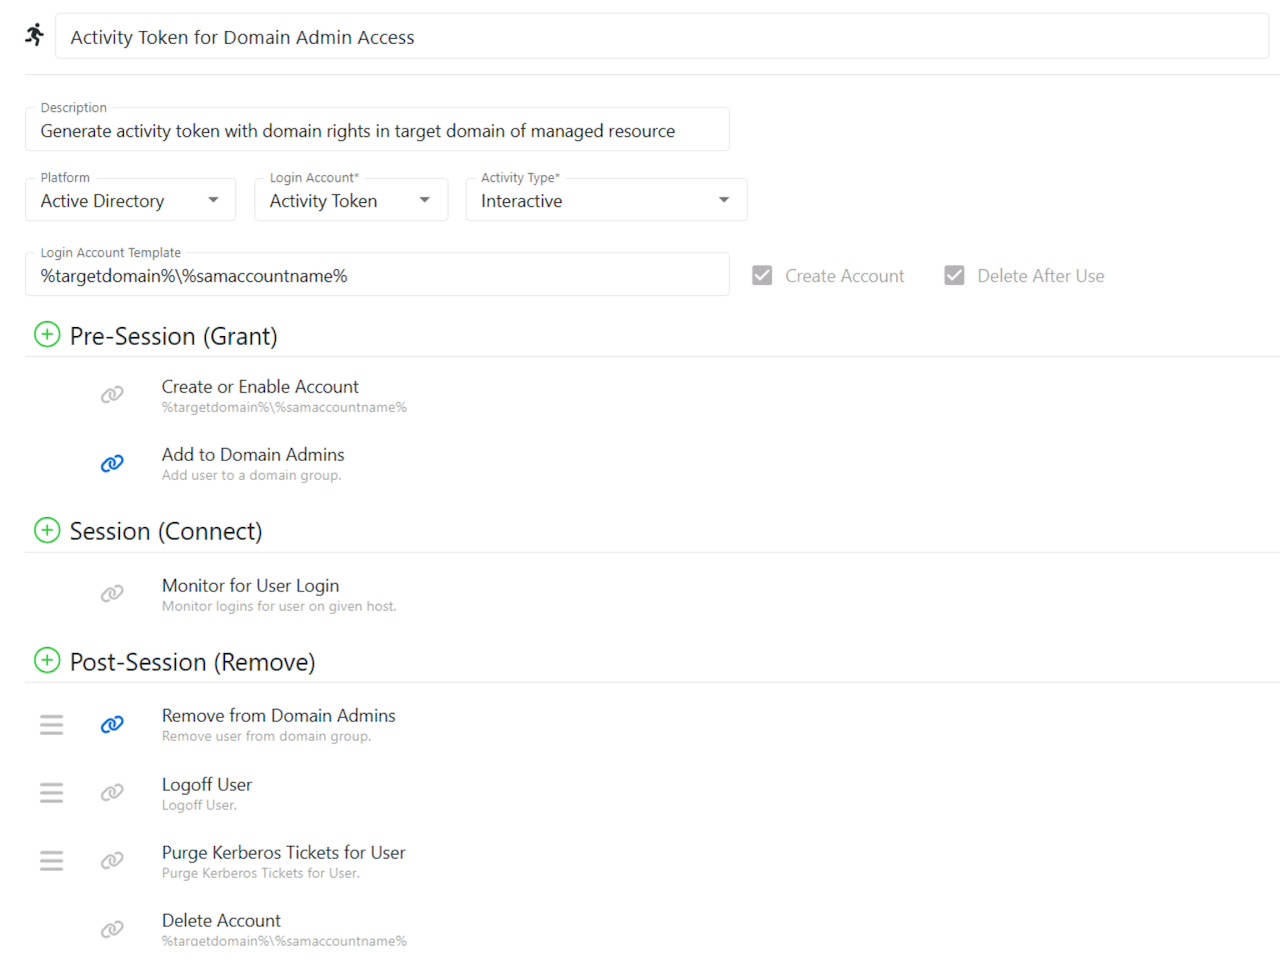
Netwrix Privilege Secure setzt dauerhaft fehlende Berechtigungen um, indem ein kurzlebiges Konto nur dann bereitgestellt wird, wenn ein Benutzer Zugriff anfordert, und es ist auf diese eine Sitzung beschränkt. Die v26.03-Dokumentation nennt dieses Konto Activity Token. Netwrix Privilege Secure zerstört es, wenn die Sitzung endet, während die Bereinigung nach der Sitzung und die Sitzungsaufzeichnung helfen, das Zugriffsfenster zu schließen und Audit-Nachweise zu bewahren.
Eastern Carver County Schools, ein Schulbezirk in Minnesota mit 9.300 Schülern, mehr als 2.000 Mitarbeitenden und begrenzten IT-Ressourcen, schaffte die dauerhaften privilegierten Konten ab, die Penetrationstester wiederholt ausgenutzt hatten. Durch den Ersatz mit Just-in-Time-Zugriff über Netwrix Privilege Secure war die Einführung in wenigen Tagen abgeschlossen und lieferte Compliance-Nachweise für stressfreie Audits.
Für einen internen Business Case verknüpfen diese Ergebnisse die PAW-Architektur mit einer schnelleren Wertschöpfung, einer geringeren betrieblichen Belastung und der Audit-Bereitschaft. Der Systemadministrator Craig Larsen hat es so ausgedrückt: „Netwrix Privilege Secure lässt sich so einfach installieren und in Betrieb nehmen, dass wir unser Problem bei der Verwaltung privilegierter Konten ohne diese Lösung nicht hätten lösen können.“
Fordern Sie eine Demo an, um zu sehen, wie Netwrix Ihnen hilft, dauerhafte Tier-0-Berechtigungen durch Just-in-time-Zugriff zu ersetzen und jede privilegierte Sitzung durchgängig nachzuweisen.
Häufig gestellte Fragen zu Privileged Access Workstations (PAW): Administrativen Zugriff auf Active Directory absichern
Teilen auf
Erfahren Sie mehr
Über den Autor

Netwrix Team
Erfahren Sie mehr zu diesem Thema
Niemand fragt, ob Sie diesen Zugriff noch benötigen
Microsoft RAMP stoppt am Rand Ihrer Zertifizierungsstelle
Das Whack-a-Mole bei Zugriffsrechten hört nie auf. Dafür gibt es einen Grund
Steuern Sie den KI-Agenten als die Identität, die er ist
Konvergenz von ITDR, PAM und IGA. Welcher der drei ist präsent, wenn der Angriff kommt?