
Tausende Risiken und keine Ahnung, wo man anfangen soll: die Neugestaltung von Risk Assessment in 1Secure™
Tausende Risiken und keine Ahnung, wo man anfangen soll: die Neugestaltung von Risk Assessment in 1Secure™
Nov 5, 2026
Es ist Montagmorgen. Sie öffnen Ihr Security-Dashboard, Kaffee in der Hand, und das sehen Sie: 573 hohe Risiken.
Ist das schlimm? Wahrscheinlich. Ist es schlimmer als im letzten Monat? Schwer zu sagen. Welches Risiko beheben Sie zuerst? Das herauszufinden dauert eine Weile.
Das war der Ausgangspunkt eines der anspruchsvollsten UX-Probleme, an denen ich je gearbeitet habe, für 1Secure, die SaaS-Plattform von Netwrix für Daten- und Identitätssicherheit. Die Daten waren korrekt, aber eine Zahl ohne Bedeutung ist nur Rauschen. Also fragten wir uns: „Wie könnten wir dieses Rauschen in etwas verwandeln, auf das man reagieren kann?“
Der 30-Sekunden-Test
Zu Projektbeginn setzten wir uns ein unbequemes Ziel: Ein Sicherheitsadministrator soll seine Lage in unter 30 Sekunden verstehen. Nicht „die Informationen finden, wenn er danach gräbt“. Sondern sie verstehen, sobald die Seite geladen ist, den Kaffee noch in der Hand.
Diese Vorgabe schloss einige der naheliegendsten Lösungen aus, etwa eine reine Zählung der Risiken. Zählen ist nicht Verstehen, daher fällt sie sofort durch den Test.
Also wechselten wir zu einem Risikowert mit klarer Skala, klaren Zonen und einem ehrlichen Satz, der Ihnen sagt, wo Sie stehen.
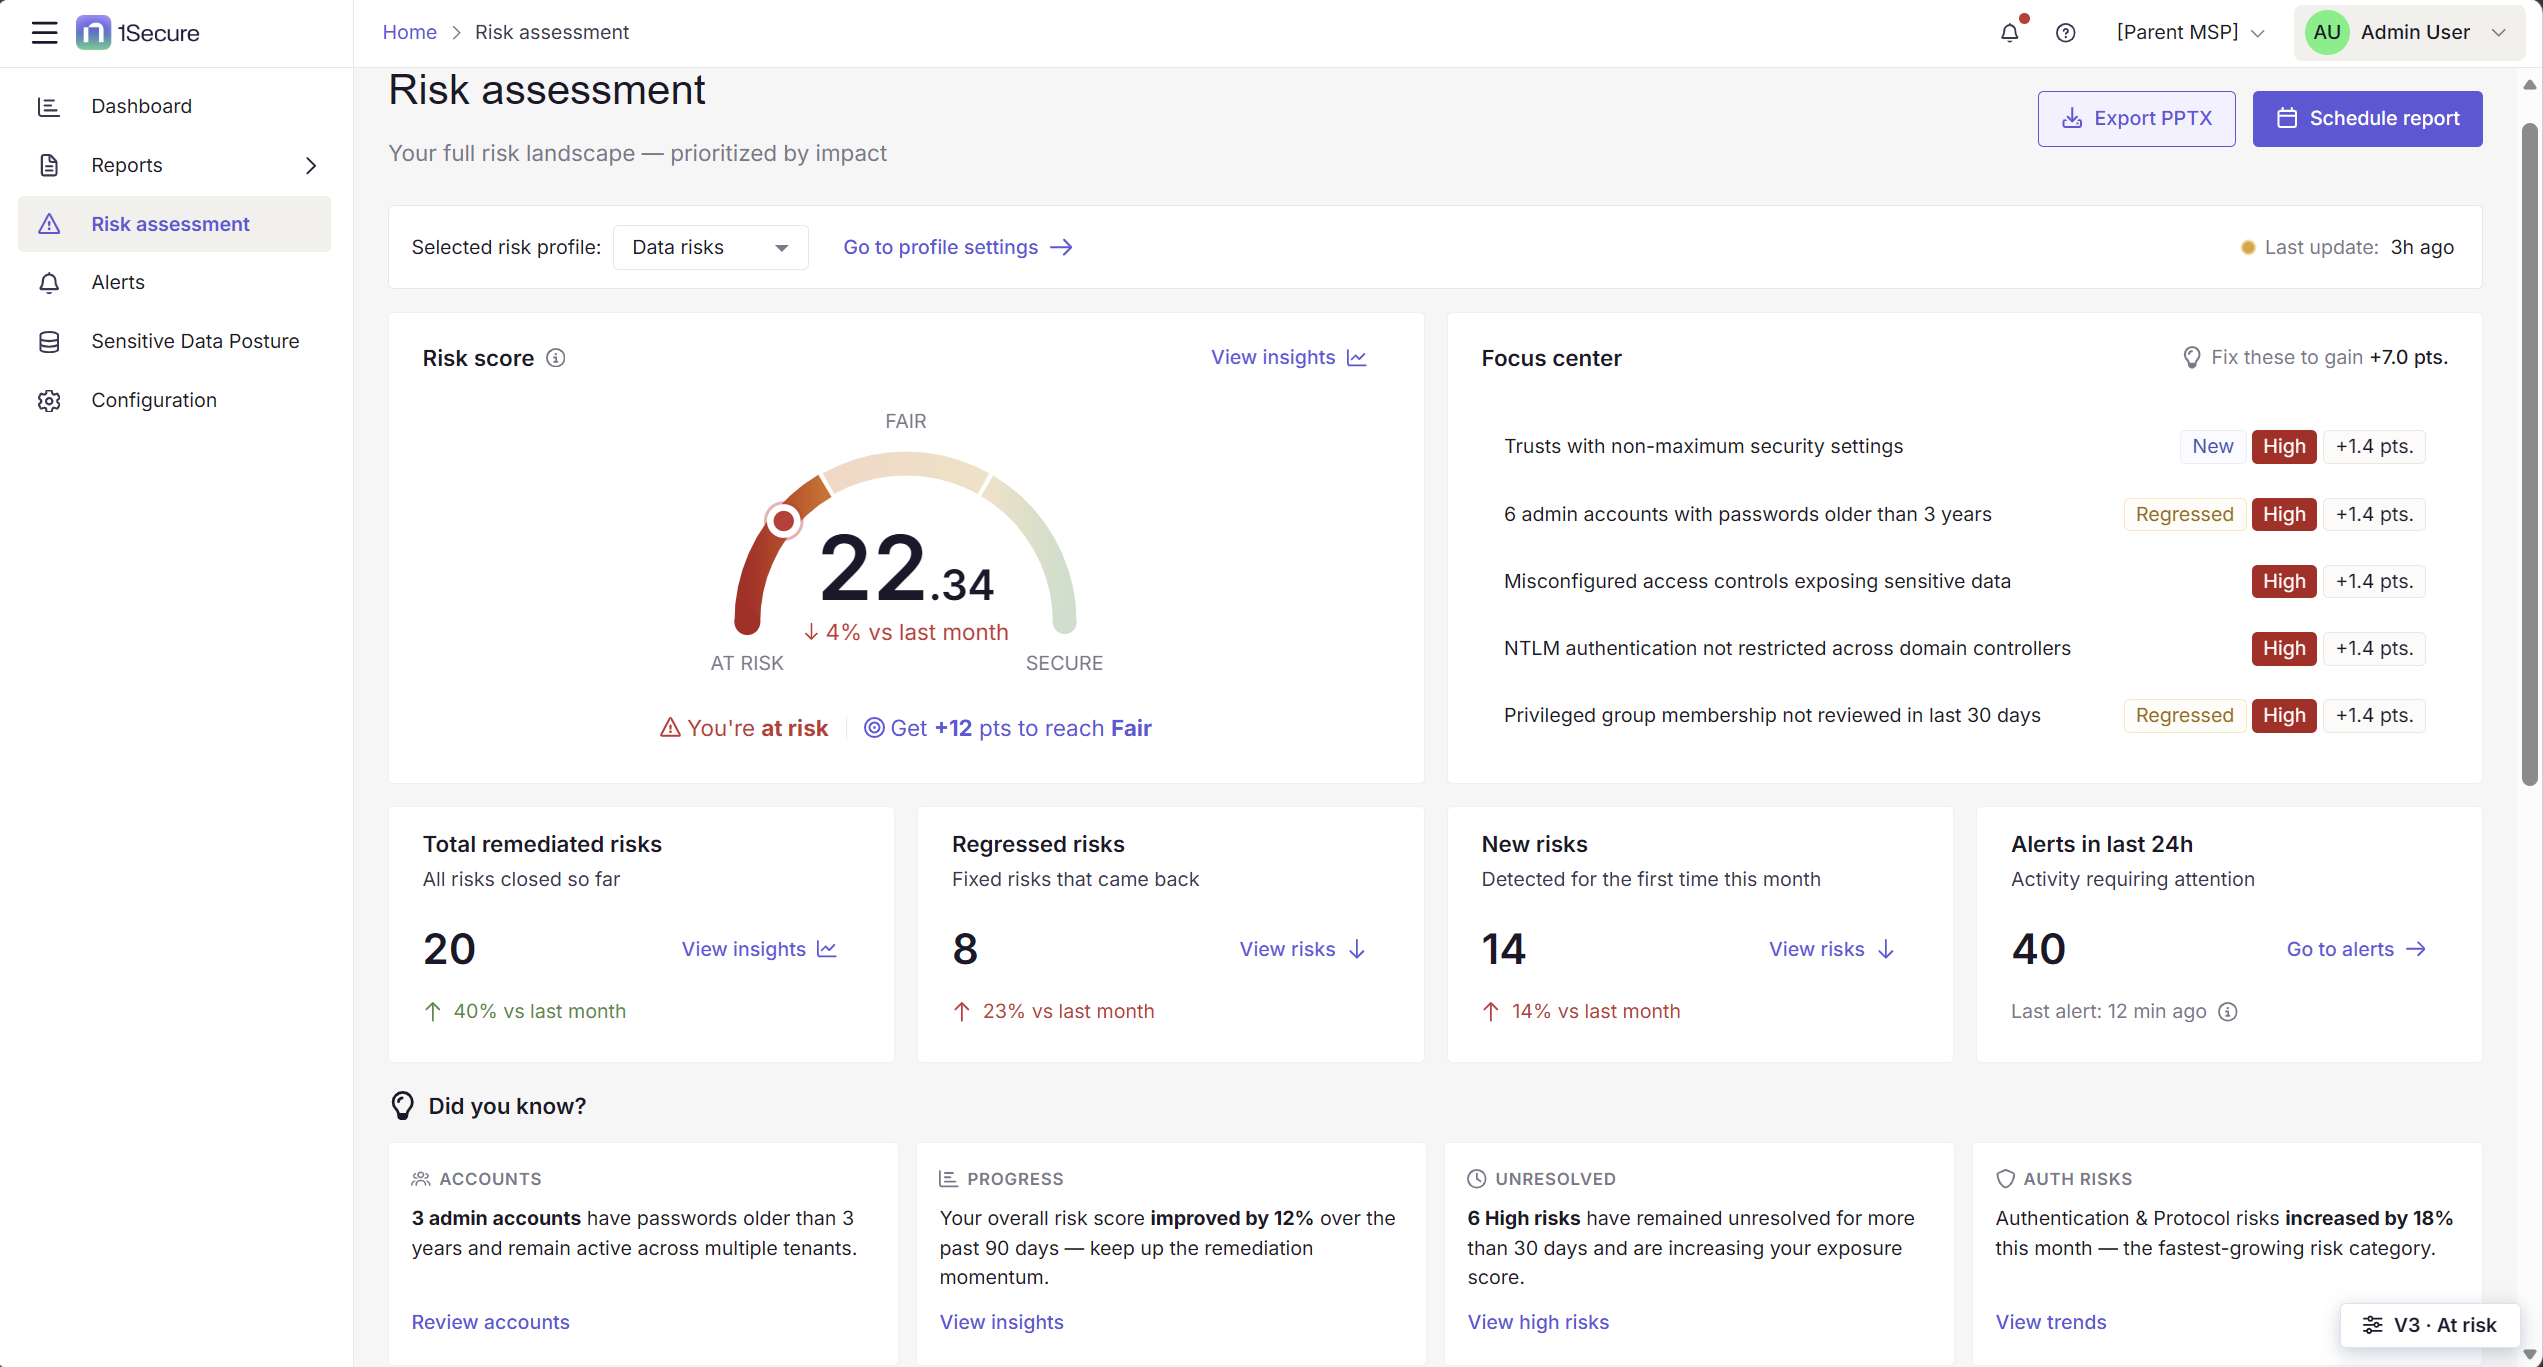
Risk Assessment basiert auf PingCastle, einem Tool, dem Sicherheitsteams seit Jahren vertrauen, um zu erfahren, wo ihr Active Directory steht. Die zugrunde liegende Analyse ist solide, also haben wir beibehalten, was funktioniert, und die Art der Darstellung neu aufgebaut. Der Wert ist gewichtet, was wichtiger ist, als es klingt. Ein Befund mit hohem Schweregrad, der 12 Administratorkonten betrifft, zählt weit mehr als ein veraltetes Computerobjekt in einer Staging-OU, sodass die Zahl die Auswirkung widerspiegelt und nicht nur die Menge.
Und wir haben es nicht dabei belassen, den Menschen zu sagen, wo sie stehen. Wir haben ihnen auch gezeigt, wohin die Reise geht:
Get +12 pts to reach Fair
Wir haben eine Zahl in einen nächsten Schritt verwandelt. Sie sehen genau, wie viele Punkte Sie von der nächsten Zone trennen und welche Korrekturen Sie dorthin bringen.
Ihr Fortschritt ist der ganze Punkt
Das haben wir in unserer Forschung immer wieder gehört: Sicherheitsarbeit ist unerbittlich und manchmal unsichtbar. Sie beheben 12 Dinge, und niemand bemerkt es. Aber wenn das 13. kaputtgeht, merkt es jeder.
Deshalb haben wir Fortschritt unübersehbar gemacht. Der Wert verändert sich, während Sie Risiken beheben, und jede Korrektur bringt einen sichtbaren Punktgewinn. Trends zeigen, ob Sie im Vergleich zum Vormonat aufsteigen oder abrutschen.
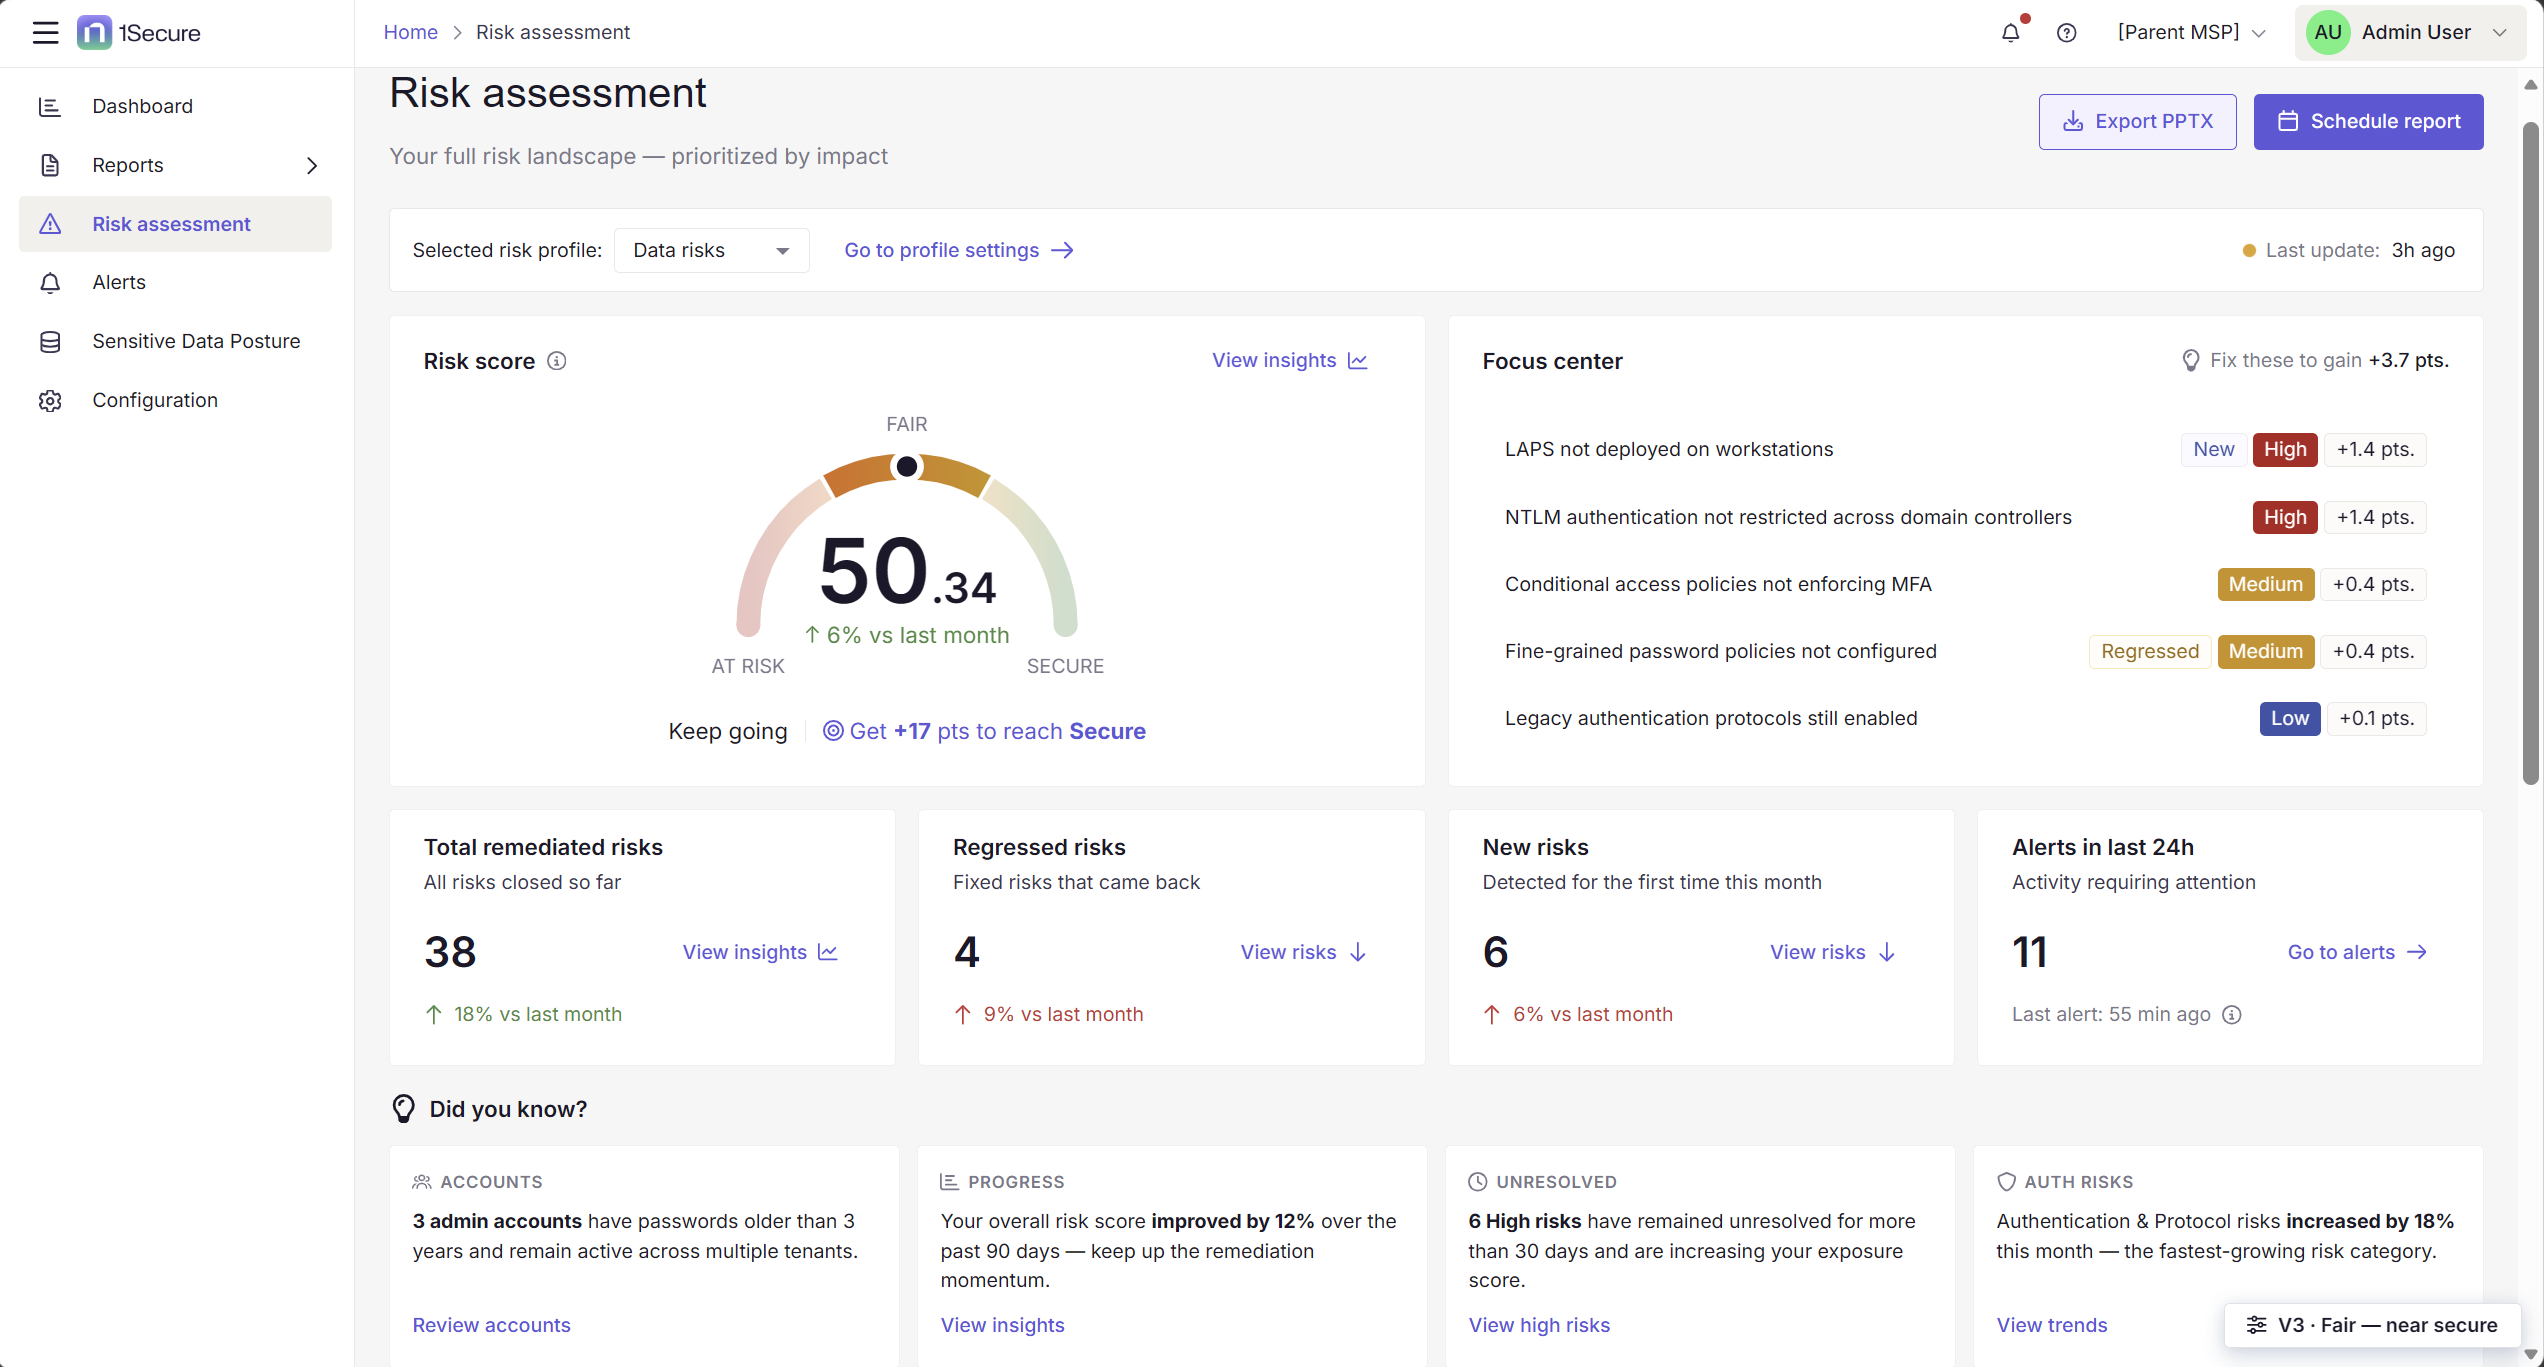
Focus center: das Feature, in das sich alle verliebt haben
Wenn ich das am besten validierte Element der Neugestaltung nennen müsste, wäre es dieses.
Focus center beantwortet die Frage, mit der jeder Administrator die Seite öffnet: „Was mache ich von allem, was kaputt ist, jetzt sofort?“ Sie erhalten keine Liste mit 573 Einträgen und keinen Schweregrad-Filter zum Konfigurieren. Stattdessen zeigt es die wenigen Einträge mit der größten Wirkung auf Ihre Lage, jeweils mit den Kosten, wenn Sie sie ignorieren, und dem Gewinn, wenn Sie sie beheben.
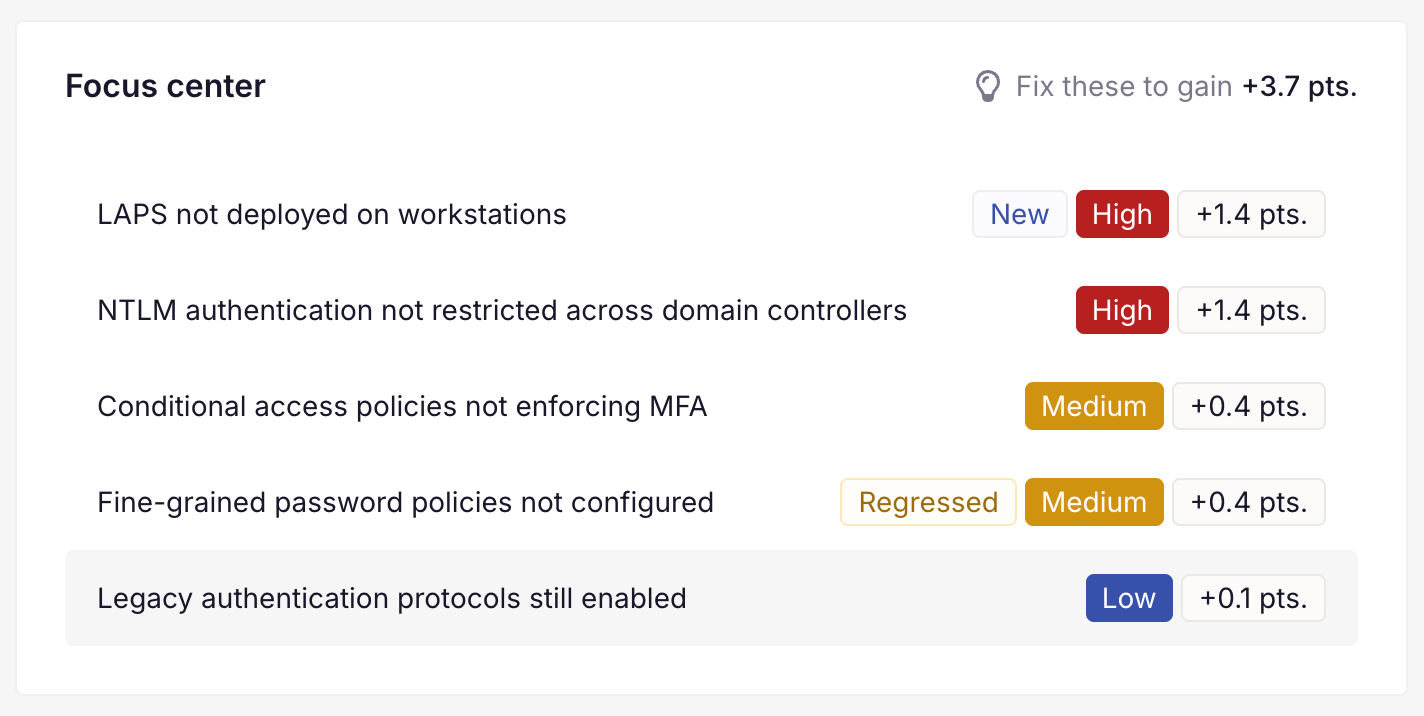
Die Nutzer liebten es, weil es ihnen eine Entscheidung abnahm, die sie nicht treffen wollten. Priorisieren ist anstrengend, also haben wir es für sie übernommen.
„[Focus center] hilft mir enorm. Ich verstehe schnell, was los ist und woran ich arbeiten muss, also hilft es definitiv.“
Außerdem haben wir Kontext-Badges hinzugefügt, New und Regressed, denn „das ist gerade erst aufgetaucht“ und „das ist zurückgekehrt, nachdem Sie es schon einmal behoben hatten“ sind emotional und operativ sehr unterschiedliche Situationen und verdienen unterschiedliche Reaktionen.
Wussten Sie schon? Daten in Sätze verwandeln
Zahlen sagen Ihnen, was passiert, aber Sätze sagen Ihnen, was es bedeutet.
- 3 Administratorkonten haben Kennwörter, die älter als 3 Jahre sind, und bleiben über mehrere Tenants hinweg aktiv.
- Risiken bei Authentifizierung und Protokollen sind diesen Monat um 18 % gestiegen und damit die am schnellsten wachsende Risikokategorie.
Das sind Erkenntnisse, die Sie direkt in ein Gespräch mit Ihrem CISO mitnehmen können, ohne eine einzige Folie zu bauen. Das war ein echtes Nutzerbedürfnis, das wir immer wieder hörten: Berichte zur Sicherheitslage kosten Stunden, und niemand übersetzt gern von Hand Dashboards in Managementsprache. Dieses Feature erinnert daran, dass die besten Ideen entstehen, wenn Design und Produkt ein Problem gemeinsam angehen.
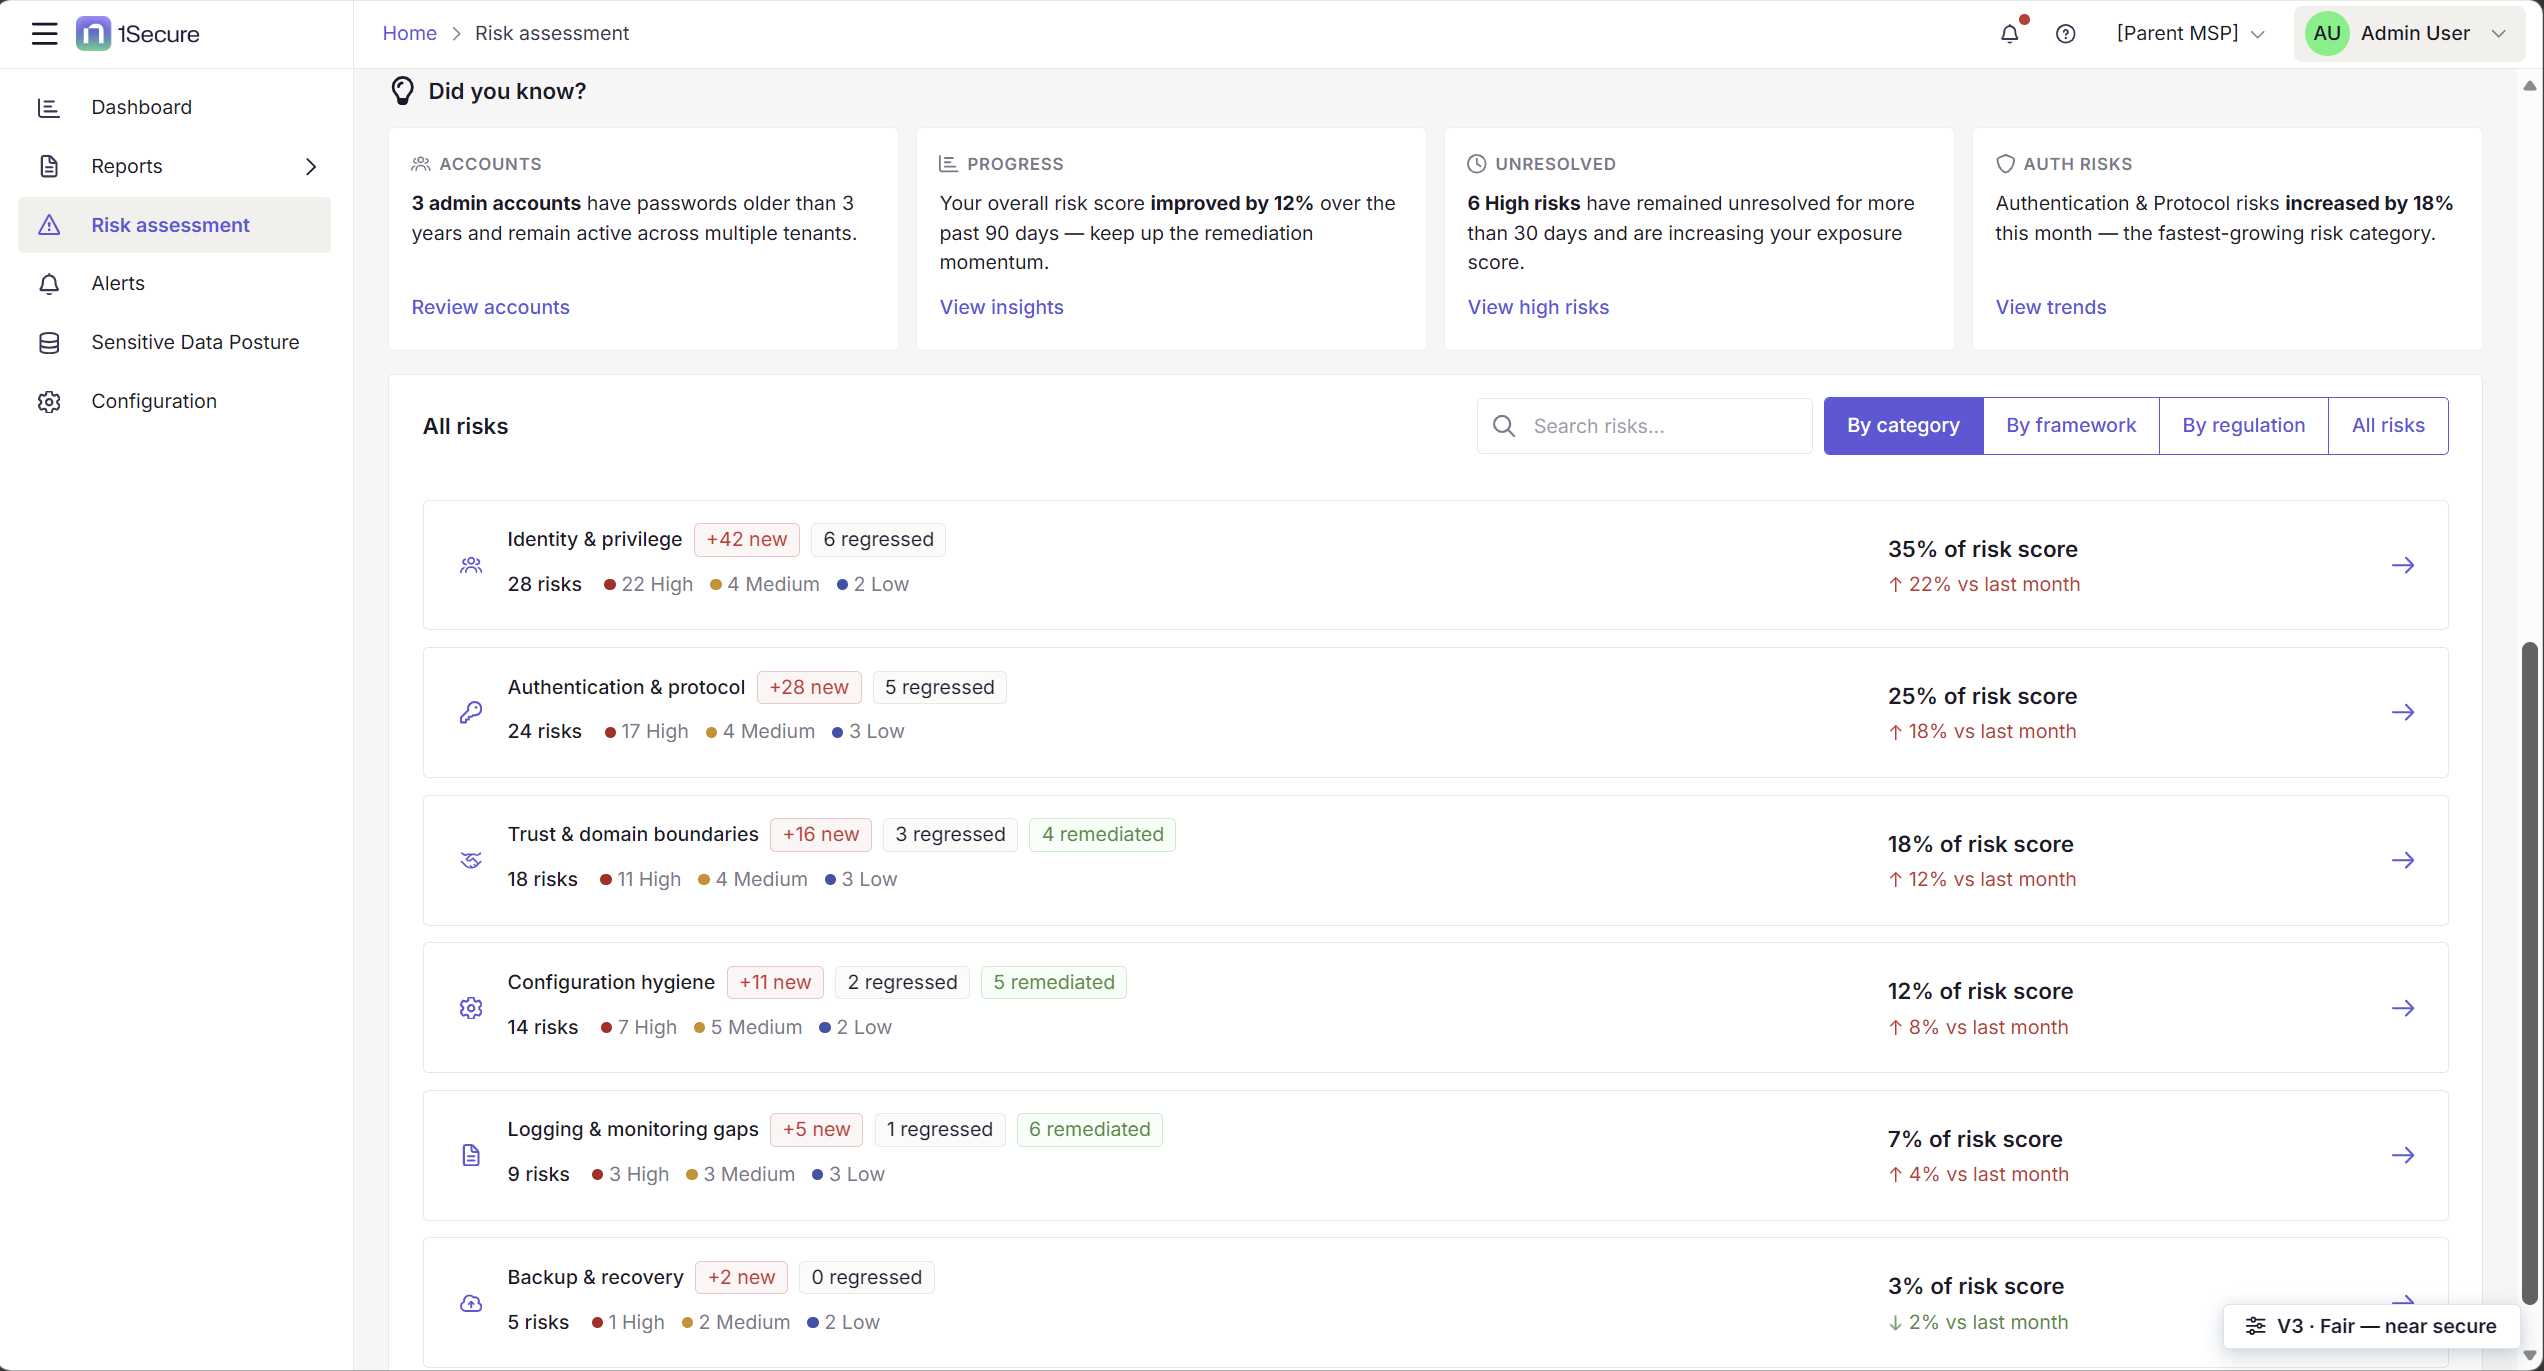
Jedes Risiko, aus dem Blickwinkel, der für Sie zählt
Die eigene Lage auf einen Blick zu verstehen ist eine Sache. Sie abzuarbeiten ist eine andere.
Wir gruppieren All risks standardmäßig nach Kategorie, weil eine flache Liste mit Hunderten Befunden nicht sagt, wo das Problem liegt, eine Liste von Bereichen aber schon. Identität und Berechtigungen mit 35 % Ihres Werts ist ein ganz anderes Gespräch als 7 % durch Lücken bei der Protokollierung, und oft müssen unterschiedliche Teams jeweils die Behebung übernehmen. Jede Kategorie zeigt außerdem, wie sie sich seit dem Vormonat verändert hat, sodass Sie sowohl sehen, was wächst, als auch, was groß ist.
Doch Kategorien sind nicht für jeden die gewohnte Denkweise. Ein Sicherheitsarchitekt arbeitet eher von einem Framework aus, ein Compliance-Verantwortlicher von einer Vorschrift. Beides ist daher nur einen Klick entfernt: dieselben Risiken, eine andere Perspektive. Das war unsere Annahme zu Beginn, und wir wollen sie mit realer Nutzung validieren.
Und das ist nur die Oberfläche
Öffnen Sie ein beliebiges einzelnes Risiko und Sie erhalten die ganze Geschichte: was das Problem tatsächlich ist, warum es wichtig ist und was es betrifft. Wichtiger noch: Sie erhalten einen Ausweg, entweder eine sofort anwendbare Behebung, die Sie direkt umsetzen können, oder ein Gespräch mit KI, um alternative Ansätze zu erkunden, wenn die Standardkorrektur nicht zu Ihrer Umgebung passt.
Ein Risiko zu erkennen ist die einfache Hälfte; es zu schließen ist die eigentliche Arbeit.
Was ich aus diesem Projekt mitgenommen habe
Das Schwierigste an diesem Projekt war, dem Drang zu widerstehen, alles zu zeigen.
Jeder Stakeholder hatte ein Diagramm, das er liebte. Jeder Datensatz hatte eine Geschichte, die er erzählen wollte. Aber jedes einzelne Element, das wir hinzufügen wollten, musste dieselbe Frage bestehen: „Hilft das jemandem, seine Lage schneller zu verstehen?“
Erstaunlich viel gutes Design besteht im Weglassen.
Wir haben ein Dashboard ausgeliefert, das Ihnen sagt, wo Sie stehen, wohin Sie gehen, was Sie zuerst beheben sollten und wie weit Sie schon gekommen sind, und das in unter 30 Sekunden.
Das ist meiner Meinung nach das Mindeste, was ein Sicherheitsteam am Montagmorgen verdient.
Starten Sie mit 1Secure Risk Assessment
Sehen Sie 1Secure Risk Assessment in Aktion. Erkunden Sie die Erfahrung mit Sandbox-Daten oder verbinden Sie Ihre eigene Umgebung über unsere einfache, geführte Testversion.
Teilen auf
Erfahren Sie mehr
Über den Autor
Aleksandra Sroka-Knapik
Senior Produktdesigner
Aleksandra Sroka-Knapik ist Senior Product Designer bei Netwrix, wo sie das Produktdesign und die Designentwicklung im Portfolio für identity threat detection and response (ITDR) des Unternehmens gestaltet. Sie bringt UX-Best-Practices in komplexe, unternehmensgerechte Sicherheitsprodukte ein und balanciert Nutzerbedürfnisse, Geschäftsziele und technische Einschränkungen aus. Sie steuert das Design von Anfang bis Ende, von Nutzerforschung, Workshops und Kundenfeedback bis zur Auslieferung. Außerdem definiert sie die neue einheitliche UI für das 1Secure SaaS-Ökosystem und entwickelt das Netwrix Design System weiter, während sie KI nutzt, um Design-Workflows und Produktentwicklung zu beschleunigen. Vor Netwrix leitete sie Designprojekte für SaaS-, Web- und Mobile-Produkte in verschiedenen Branchen, von Fintech und Bildung bis Automobil, E-Commerce und Gesundheit.
Erfahren Sie mehr zu diesem Thema
Netwrix Innovation Week: 1Secure™ mit Sicherheit für agentische KI
Bring Your Own Vault: Warum „Rip and Replace“ nicht die einzige Option ist
Jenseits des Tresors: Zero Standing Privilege schützt vor mehr als nur Passwortangriffen
Das Passwort war nie das einzige Problem: Klassisches PAM vs. modernes PAM
Netwrix Innovation Week: Warum agentische KI-Sicherheit wichtig ist