
Semperis vs. Quest: Vergleich von Active Directory-Schutzplattformen
Aug 4, 2026
Der Verlust von Active Directory durch Ransomware oder eine Privilegieneskalationskette stoppt jedes System, das sich daran authentifiziert. Die Wahl der Plattform hängt von der Wiederherstellungstiefe gegenüber modularer Breite ab: Ein Ansatz koppelt Erkennung und Forest-Wiederherstellung eng, während der andere Erkennung, Wiederherstellung, Audit und Governance als separate Käufe zusammenstellt. Die falsche Wahl verteilt Incident Response und Audit-Beweise auf Tools, die ein kleines Team nicht bedienen kann.
Fünfundsiebzig Prozent der Offenlegungen sensibler Daten beginnen mit kompromittierten Identitäten oder falsch konfigurierten Berechtigungen, laut The Netwrix 2026 Data and Identity Security Report. Active Directory bündelt dieses Risiko: Wenn das Verzeichnis ausfällt, hängen Erkennung, Wiederherstellung und Auditnachweise alle von der Plattform ab, die es schützt.
Die meisten Semperis-gegen-Quest-Bewertungen bündeln diese Anforderungen jetzt in einer Kaufentscheidung. Semperis konzentriert sich auf Identity Threat Detection & Response (ITDR) und Wiederherstellung in Directory Services Protector (DSP) und Active Directory Forest Recovery (ADFR).
Quest umfasst ein breiteres Portfolio: Identity Defense für ITDR, Recovery Manager für Active Directory (RMAD) und Identity Recovery für Microsoft Entra ID zur Wiederherstellung sowie Change Auditor und Active Roles für Prüfung und Governance.
Dieser Vergleich bewertet Erkennung, Wiederherstellungstiefe, Nachweise der Compliance und den operativen Aufwand.
Semperis vs. Quest vs. Netwrix auf einen Blick
Dimension | Semperis | Quest | Netwrix |
|---|---|---|---|
|
ITDR and threat detection |
DSP: replication-stream monitoring, rollback of malicious changes, machine learning detection of password spray and credential stuffing |
Identity Defense: alerts on attacker techniques across AD and Entra ID, Shields Up containment for Tier 0 assets |
Netwrix Threat Manager detects credential theft and lateral movement; Netwrix Threat Prevention blocks DCSync, Kerberoasting, and Pass-the-Hash before they succeed |
|
Recovery |
ADFR: forest recovery with Clean Restore and Anywhere Recovery; DRET covers Entra ID tenants as a separate SaaS product |
RMAD: granular and forest-level backup and recovery; Identity Recovery for Entra ID as the cloud counterpart |
Netwrix Identity Recovery covers AD objects, forests, Entra ID, and Okta recovery |
|
Governance and compliance evidence |
DSP includes compliance report templates for GDPR, HIPAA, PCI DSS, and SOX; access governance requires supplemental tooling |
Framework-mapped reporting lives in Change Auditor and Active Roles, separate from Identity Defense and RMAD |
Netwrix Auditor pairs before-and-after change values with reports pre-mapped to SOX, HIPAA, PCI DSS, GDPR, and FISMA/NIST, while Netwrix Access Analyzer handles access reviews |
|
Attack path analysis |
DSP and ADFR do not position attack path analysis as a core feature |
Available through SpecterOps BloodHound Enterprise as a distinct product |
Identity security posture management runs 170+ risk checks mapped to MITRE ATT&CK and surfaces attack paths |
|
Console and portfolio model |
Tighter DSP and ADFR integration; Lightning Intelligence and DRET are separate SKUs |
Modular by design; no confirmed single console across the portfolio |
One vendor relationship across Threat Prevention, Threat Manager, Auditor, and Identity Recovery |
|
Best for |
Recovery-first enterprises with AD and Entra ID risk |
Modular buyers with the capacity to run several Quest tools |
Mid-market, Microsoft-heavy, regulated teams consolidating detection, evidence, and recovery |
Netwrix Threat Prevention blockiert AD-Angriffe wie DCSync, Kerberoasting und Pass-the-Hash am Domänencontroller, bevor sie erfolgreich sind. Fordern Sie eine Demo an.
Warum Käufer Semperis und Quest vergleichen
Die beiden Anbieter erreichen dieselbe Shortlist auf unterschiedlichen Wegen, und zwei Plattformwechsel beschleunigen den Vergleich.
Recovery und ITDR werden zu einer einzigen Kaufentscheidung
Organisationen kauften früher Backup- und Erkennungstools separat. Semperis positioniert DSP und ADFR jetzt zusammen, während Quest Identity Defense, RMAD und Identity Recovery für Entra ID als separate Angebote im Bereich Identitätssicherheit und -wiederherstellung aufführt. Käufer, die AD-Schutz bewerten, wünschen zunehmend eine einzige Anbieterbeziehung, die sowohl Erkennung als auch Wiederherstellung abdeckt.
Die Breite des Quest-Portfolios wirft die Frage nach der Ein-Konsolen-Lösung auf
Identity Defense von Quest, RMAD und Change Auditor sind separate Angebote, und die Angriffspfadanalyse kann SpecterOps BloodHound Enterprise als zusätzlichen Kauf erfordern. Ein Angriffspfad zeigt, wie ein Angreifer von einer exponierten Identität, Berechtigung oder einem System zu einem wertvolleren Ziel gelangen kann. Modularität ermöglicht es Teams, genau das zu kaufen, was sie benötigen, aber die Konsolenvielfalt hat einen Sichtbarkeitsnachteil.
Die engere Integration von Semperis bringt ihren eigenen Kompromiss mit sich
Semperis DSP und ADFR integrieren sich enger als die Produktlinie von Quest. Der breitere Semperis-Stack umfasst weiterhin mehrere Lagerhaltungseinheiten (SKUs): Lightning Intelligence übernimmt die Bewertung der Sicherheitslage als separates SaaS-Angebot, und Disaster Recovery for Entra Tenant (DRET) deckt die Wiederherstellung von Entra ID-Mandanten als eigenständiges SaaS-Produkt ab.
Die neuen FedRAMP High-Autorisierungsänderungen von Quest verändern regulierte Bewertungen
Quest kündigte im Juli 2026 die FedRAMP High-Zulassung für Identity Defense und Identity Recovery für Entra ID in Microsoft Azure Government an. Für Käufer aus Verteidigungsverträgen, Gesundheitswesen und öffentlichem Sektor ist diese Zertifizierung wichtig, wenn das genaue Produkt, der Mandant und das Bereitstellungsmodell den Anforderungen entsprechen. Bestätigen Sie daher den Umfang während der Beschaffung.
Semperis: Integriertes ITDR und Forest-Wiederherstellung
Semperis konzentriert seine Plattform auf DSP für hybride AD- und Entra ID-Bedrohungserkennung und ADFR für cyber-resiliente Wiederherstellung, mit Lightning Intelligence und DRET, die die Abdeckung als separate SaaS-Produkte erweitern. Sein Unterscheidungsmerkmal ist die Wiederherstellungstiefe: Clean Restore und Anywhere Recovery sind darauf ausgelegt, die Wiedereinführung von Malware während eines Forest-Rebuilds zu verhindern.
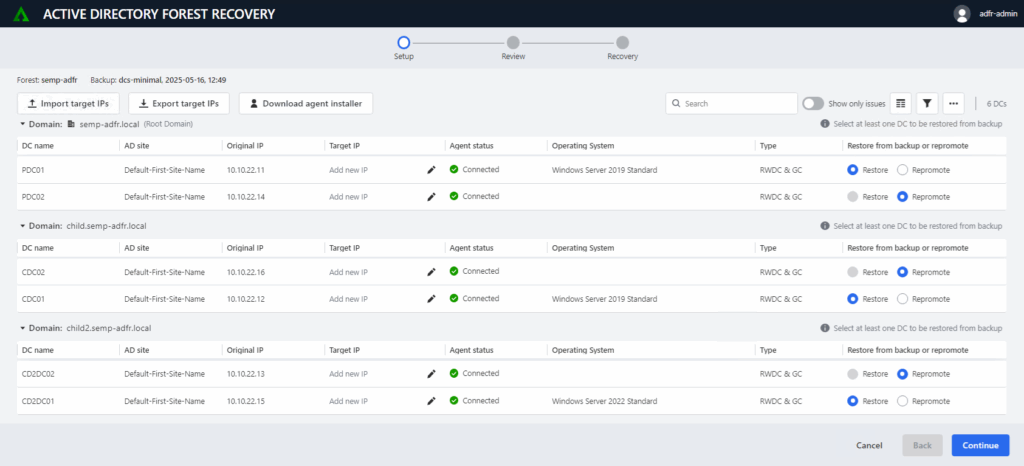
Quellen: semperis.com
DSP überwacht den Active Directory-Replikationsstrom, den Semperis als manipulationssichere Datenquelle positioniert: Ein Angreifer, der Windows-Ereignisprotokolle deaktiviert oder Agenten entfernt, kann die Erkennung, die Replikationsdaten direkt liest, nicht umgehen.
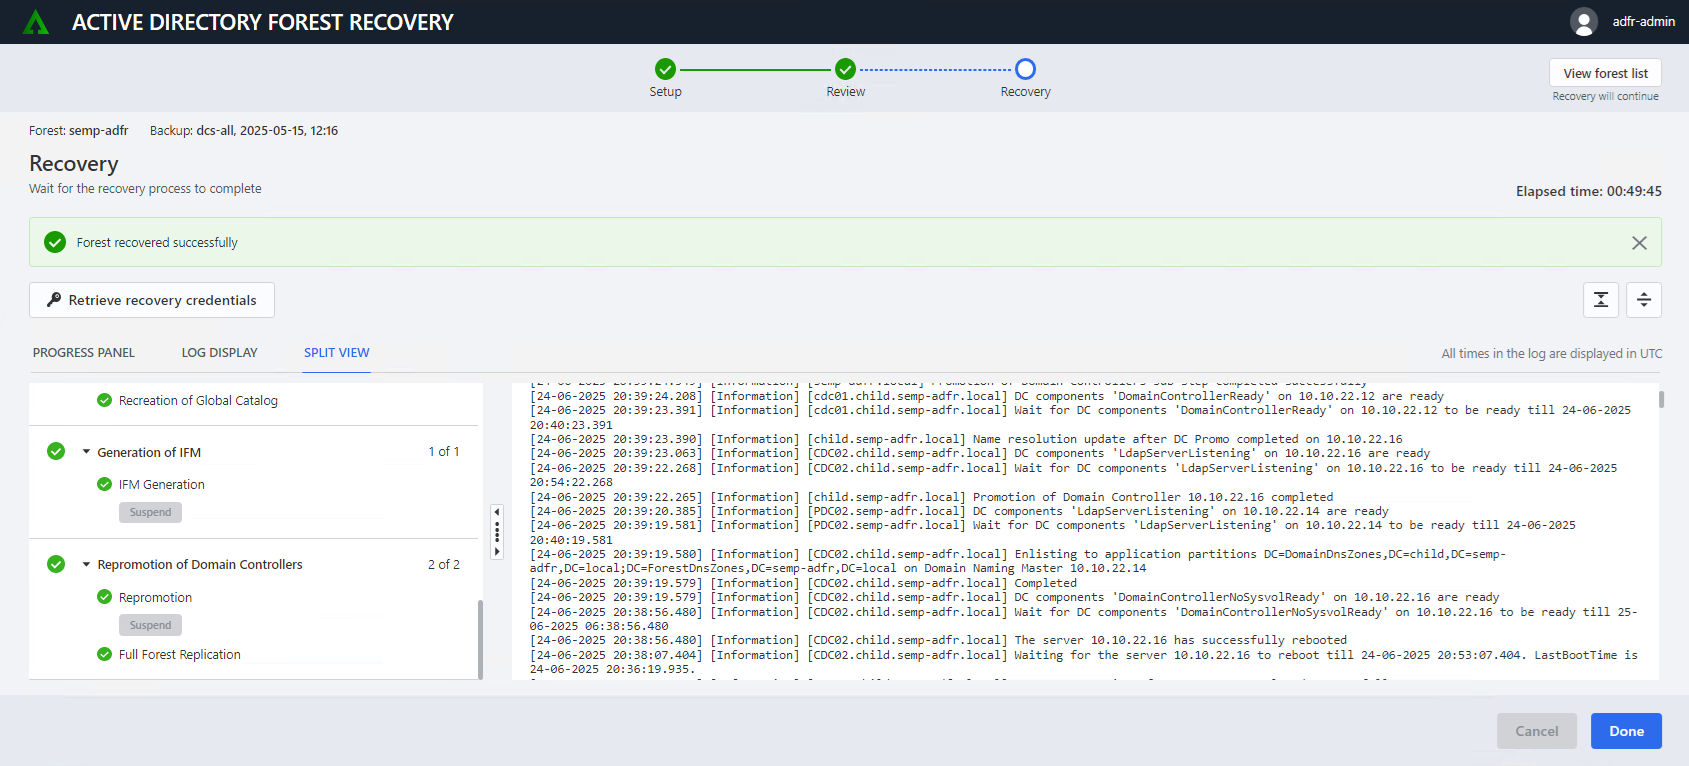
Quellen: semperis.com
Was auffällt:
- Überwachung des Replikationsstroms mit manipulationssicherer Änderungsverfolgung und automatischer Auto Undo-Rollback-Funktion für lokale AD und Entra ID.
- Identity Runtime Protection mit Machine-Learning-Modellen für password spraying, Credential Stuffing und Brute-Force-Erkennung.
- Die ADFR-Automatisierung ist in einer von Semperis in Auftrag gegebenen Forrester Total Economic Impact-Studie mit kürzeren Wiederherstellungszeiten für Forests verbunden.
- Anywhere Recovery-Abdeckung für physische, virtuelle, lokale und Cloud-Infrastrukturen, einschließlich alternativer IP-Adressbereiche.
- Native DSP-Compliance-Berichtsvorlagen für GDPR, HIPAA, PCI DSS und SOX-Beweissammlung.
- Ready1-Paket, das ADFR, DRET und Incident-Response-Dienste für berechtigte Kunden kombiniert.
Was zu beachten ist:
- DSP erkennt und macht Änderungen nach einem Commit rückgängig, daher sollten Teams, die eine Blockierung vor der Ausführung benötigen, kompensierende Kontrollen testen.
- Die Sichtbarkeit des Replikationsstroms kann LDAP-Abfragen, Kerberos-Authentifizierung und Aufklärungsereignisse ohne Replikationsmetadaten übersehen.
- Kontinuierliche access governance und Berechtigungsüberprüfungen erfordern zusätzliche Werkzeuge über die DSP-Compliance-Vorlagen hinaus.
- Die öffentlichen Materialien von Semperis bestätigen keine Abbildung des Cybersecurity Maturity Model Certification (CMMC), was die Auditplanung von Verteidigungsauftragnehmern beeinflusst.
- Eine vollständige Abdeckung von DSP, ADFR, Lightning Intelligence und DRET erfordert mehrere Lizenzen, was den Beschaffungs- und Erneuerungsaufwand erhöht.
- Der Fokus liegt auf AD und Entra ID, daher benötigen Okta und nicht-menschliche Identitäten zusätzliche Kontrollen.
Am besten für: Unternehmen mit Fokus auf Wiederherstellung und Risiko bei AD und Entra ID.
Quest: Modulare Wiederherstellung, Erkennung und Governance
Quest adressiert den AD-Schutz durch ein modulares Portfolio: Identity Defense (ehemals Security Guardian) für ITDR, RMAD und Identity Recovery für Entra ID für Backup und Wiederherstellung sowie Change Auditor und Active Roles für Prüfung und Governance.
Das Unterscheidungsmerkmal ist die Möglichkeit, Erkennung, Wiederherstellung, Prüfung, Governance und Angriffspfad-Mapping als separate Käufe zusammenzustellen, die jeweils auf spezifische Betriebsanforderungen abgestimmt sind.
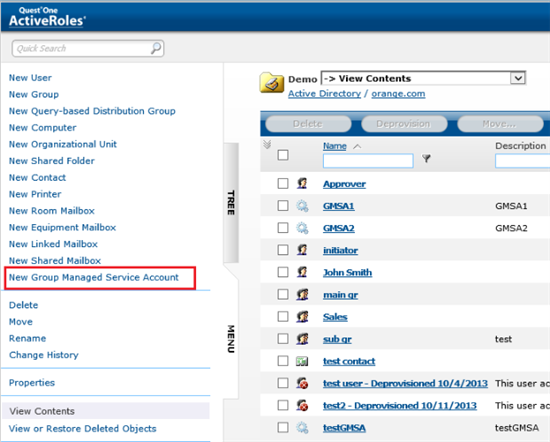
Quelle: quest.com
Quest positioniert Identity Defense für Warnungen zu Angreiferwerkzeugen und -techniken in AD und Entra ID, Tier 0 Drift-Sichtbarkeit und Shields Up Eindämmung. Tier 0 bezieht sich auf die privilegiertesten Identitätsressourcen, wie Domänencontroller und Konten, die das Verzeichnis steuern können.
Quest beschreibt Shields Up als eine Überlagerung, die AD-Berechtigungen nicht ändert, was die Anwendung und Entfernung während eines aktiven Vorfalls erleichtert, während das Protokollschicht-Blocking eine separate Proof-of-Concept-Anforderung bleibt.
Was auffällt:
- Identity Defense-Warnungen in AD und Entra ID mit Shields Up-Eindämmung für besonders schützenswerte Identitätswerte.
- Kontinuierliches Benchmarking der Identitätslage, das Tier-0-Expositionen und Schwachstellen bei nicht-menschlichen Identitäten aufdeckt.
- Gruppenrichtlinienobjekt und Verzeichnisinformationsbaum-Indikatoren, die helfen, die Untersuchung von Verzeichnisrisiken zu priorisieren.
- RMAD-Wiederherstellung auf Forest-Ebene mit granularen Optionen zur Wiederherstellung von Objekten und Attributen.
- Identity Recovery für Entra ID, das Cloud-Verzeichnis-Pendant zu RMAD, ist jetzt FedRAMP High-autorisiert in Azure Government.
- Die Angriffspfad-Kartierung von SpecterOps BloodHound Enterprise ist als separates Produkt erhältlich.
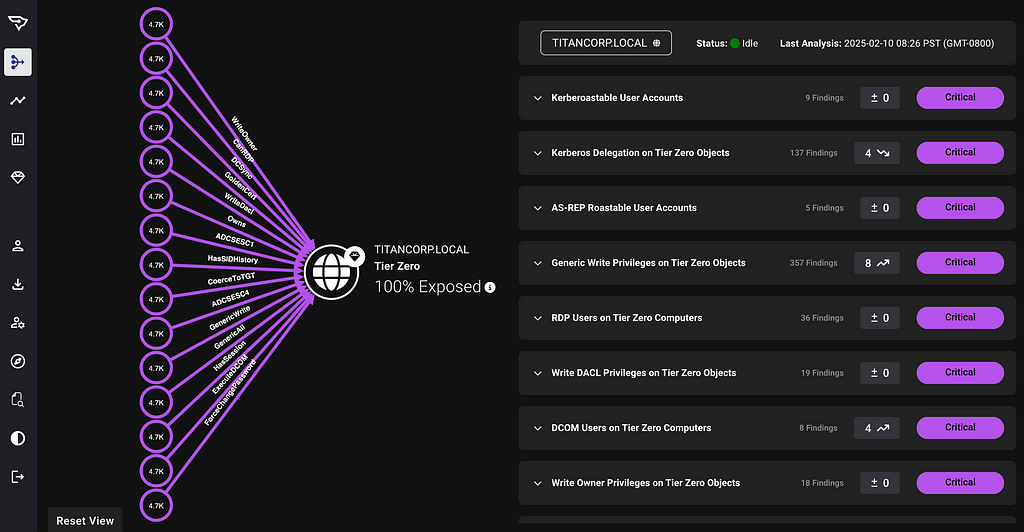
Was zu beachten ist:
- Quest bestätigt keine einzige Konsole für die Workflows von Identity Defense, RMAD, Identity Recovery und Change Auditor.
- Die Analyse des Angriffswegs erfolgt über BloodHound Enterprise, daher sollten Lizenzierung und Übergaben zur Behebung separat bewertet werden.
- Eine vollständige Governance-Abdeckung erfordert Change Auditor, Active Roles oder vergleichbare Tools, um die operative Verantwortung zu erhöhen.
- Shields Up ist eine Überlagerung und kein Protokollschicht-Blocker, testen Sie es daher anhand der Anforderungen bei aktiven Vorfällen.
- Identity Defense vermarktet Audit-Bereitschaft, während rahmenbezogene Vorlagen in separaten Audit- und Governance-Produkten vorhanden sind.
Am besten geeignet für: Modulare Käufer mit der Fähigkeit, mehrere Quest-Tools zu nutzen.
Semperis vs. Quest: Direktvergleich
Die folgenden Kriterien beziehen sich auf die Multi-Produktportfolios beider Anbieter und nicht auf den isolierten Vergleich einzelner SKUs.
Ansatz zur Bedrohungserkennung
Semperis DSP erkennt bösartige Änderungen durch Überwachung des Replikationsstroms und macht sie mit Auto Undo nach dem Commit rückgängig. Dieses Design bietet manipulationssichere Änderungsübersicht, obwohl LDAP-Abfragen, Kerberos authentication und Aufklärungsabdeckung eine Validierung benötigen. Quest Identity Defense fügt Shields Up Containment hinzu, friert Änderungen an Kronjuwelen-Assets während eines Angriffs ein, eine Überlagerung, die außerhalb der Protokollebene blockiert. Quest ist bei der Containment-Geschwindigkeit führend.
Wiederherstellungstiefe und Wiederherstellungszeit-Ziel (RTO)
Semperis ADFR basiert auf Clean Restore und Anywhere Recovery, um eine Wiedereinführung von Malware während eines Wiederaufbaus zu verhindern. Quest RMAD bietet eine granulare Wiederherstellung von Objekten und Attributen ohne vollständigen Neuaufbau des Domänencontrollers und automatisiert die Wiederherstellungspraktiken von Microsoft forest.
Semperis führt im Design für katastrophale Waldwiederherstellung; Quest führt bei granulären, gezielten Wiederherstellungen. Testen Sie das tatsächliche RTO für Ihr Szenario in einem Proof of Concept, anstatt eine der Behauptungen für bare Münze zu nehmen.
Nachweise für Governance und Compliance
Semperis DSP enthält Compliance-Berichtsvorlagen für GDPR, HIPAA, PCI DSS und SOX, ohne kontinuierliche Zugriffskontrolle oder Berechtigungsprüfung. Quest teilt die forensische Änderungsverfolgung in Change Auditor auf, ein separates Produkt von Identity Defense. Für Auftragnehmer des Verteidigungsministeriums (DoD), die gegen CMMC-Fristen arbeiten, wirken sich rahmenbezogene Nachweise und Zugriffsprüfungen direkt auf die Audit-Bereitschaft aus.
Semperis führt bei einsatzbereiten Vorlagen in seinem Kernprodukt Identity Threat Detection & Response; Quest erfordert einen zusätzlichen Kauf für das Äquivalent. Beide benötigen ergänzende Werkzeuge für eine kontinuierliche Zugriffskontrolle.
Komplexität der Konsole und des Portfolios
Semperis integriert DSP und ADFR eng, verkauft Lightning Intelligence und DRET jedoch separat. Quest ist modular konzipiert, ohne eine bestätigte Einzelkonsole für Identity Defense, RMAD, Identity Recovery for Entra ID, Change Auditor und BloodHound Enterprise.
Kein Anbieter bietet eine einzige Konsole, die Erkennung, Wiederherstellung und Governance abdeckt. Diese Lücke macht einen direkten Proof of Concept mit einer konsolidierten Alternative lohnenswert.
Wie man zwischen Semperis und Quest wählt
Beide Anbieter schützen dasselbe Verzeichnis, daher folgt die Wahl typischerweise dem Ausfallmodus, der den größten Schaden verursachen würde.
Wählen Sie Semperis, wenn:
- Die Priorität liegt auf der schnellsten und zuverlässigsten vollständigen Wiederherstellung des Waldes nach einem katastrophalen Ereignis.
- Manipulationssichere, replizierungsbasierte Änderungsverfolgung mit automatischer Rücksetzung passt zu Ihrem Erkennungsmodell.
- Das Team bevorzugt eine engere Integration von DSP und ADFR und kann für Lightning Intelligence und DRET budgetieren, wenn die Abdeckung wächst.
Wählen Sie Quest, wenn:
- Die Priorität liegt darin, die Module für Erkennung, Wiederherstellung, Prüfung und Angriffspfad-Mapping Modul für Modul zusammenzustellen.
- Die granulare Wiederherstellung von Objekten und Attributen ist im Alltag wichtiger als die Geschwindigkeit des vollständigen Forest-Rebuilds.
- Die FedRAMP High-Zulassung in Azure Government ist eine verbindliche Voraussetzung für den Schutz und die Wiederherstellung von Entra ID.
Die Entscheidung fällt meist nach der Betriebskapazität: Ein kleineres Team bevorzugt möglicherweise weniger, dafür engere Produkte, während ein Team, das separate Werkzeuge pro Funktion möchte und mehrere Konsolen verwalten kann, Modularität bevorzugt.
Wann man Netwrix statt Semperis oder Quest wählen sollte
Für mittelständische Unternehmen (100–5.000 Mitarbeiter) in regulierten Branchen mit Microsoft-lastigen Umgebungen stellt sich die praktische Frage, ob das Team AD-Wiederherstellung, Sperrung, Auditnachweise und Zugriffsprüfungen konsolidieren kann, ohne ein weiteres operatives Silos zu schaffen.
Wenn Sie eine Echtzeit-Blockierung benötigen, über Erkennung oder Rücksetzung hinaus
Beide verglichenen Plattformen legen nach der Erkennung Wert auf Rollback oder Eindämmung. Netwrix Threat Prevention blockiert DCSync direkt am Domänencontroller, indem der GetNCChanges-API-Aufruf abgefangen wird, wenn eine Maschine außerhalb des Richtlinienbereichs ihn aufruft. Testen Sie weitere Anforderungen zur Verhinderung privilegierter Änderungen, wie Gruppenmitgliedschaftsänderungen und Bearbeitungen von Gruppenrichtlinienobjekten, während eines Proof of Concept.
Wenn Sie Zugriffsüberprüfungen mit Compliance-Berichtsvorlagen benötigen
Kernprodukte von Identity Threat Detection and Response überlassen die kontinuierliche Zugriffskontrolle oft ergänzenden Tools, und genau beim dauerhaften Zugriff zeigt sich diese Lücke: Der Netwrix 2026 Data and Identity Security Report ergab, dass 76 % der Organisationen dauerhaften Zugriff nicht sofort widerrufen können.
Netwrix Auditor vergleicht Vorher-Nachher-AD-Änderungsprüfung mit vorgefertigten Berichten für SOX, HIPAA, PCI DSS, GDPR und FISMA/NIST und integriert sich mit Access Reviews, sodass Geschäftsverantwortliche Ressourcen und Gruppen zusammen mit der Prüfung überprüfen können.
Der Effizienzgewinn bei Audits ist im Finanzdienstleistungsbereich deutlich spürbar: First National Bank and Trust of Beloit verkürzte die Vorbereitung auf die Prüfung durch das Office of the Comptroller of the Currency (OCC) von einer Woche auf eine Stunde mit Netwrix Auditor.
Wenn Sie die Wiederherstellung des Forest vom gleichen Anbieter wie für Erkennung und Prüfung wünschen
Netwrix Identity Recovery stellt einzelne Objekte, Attribute und Gruppenmitgliedschaften aus der Änderungszeitachse wieder her und automatisiert die vollständige AD-Waldwiederherstellung, die AD, Entra ID und Okta unter derselben Anbieterbeziehung wie Netwrix Threat Prevention, Netwrix Threat Manager und Auditor abdeckt. Führen Sie während eines Proof of Concept einen direkten RTO-Vergleich durch, anstatt die Wiederherstellungsgeschwindigkeitsangaben eines Anbieters ungeprüft zu übernehmen.
Teams, die Blockierung, Prüfungsnachweise und Verzeichniswiederherstellung als ein einziges Betriebsmodell benötigen, erhalten alle drei Funktionen aus einer einzigen Netwrix-Installation, anstatt sie über separate Konsolen und Lizenzen zusammenzustellen.
Fordern Sie eine Demo an und sehen Sie, wie Threat Prevention, Auditor und Identity Recovery Sperrungen, Auditnachweise und Forest Recovery neben Ihrer Semperis- oder Quest-Auswahl handhaben.
Haftungsausschluss: Die Informationen in diesem Artikel wurden im Juli 2026 überprüft. Produktfunktionen, Roadmaps und Preise können sich ändern; prüfen Sie vor dem Kauf direkt bei jedem Anbieter.
Häufig gestellte Fragen zu Semperis vs. Quest
Teilen auf
Erfahren Sie mehr
Über den Autor
Netwrix Team
Erfahren Sie mehr zu diesem Thema
Sie haben bei der Identitätshygiene alles richtig gemacht. Und wurden 4-mal häufiger kompromittiert
Leistungsstarke erweiterte LDAP-Steuerelemente: Anti-Remediation und unsichtbare Aufklärung in AD
Erstellen Sie AD-Benutzer in Massen und senden Sie deren Anmeldeinformationen per E-Mail mit PowerShell
Wie man Passwörter mit PowerShell erstellt, ändert und testet
So fügen Sie AD-Gruppen hinzu und entfernen Objekte in Gruppen mit PowerShell