
Zum Hacker werden Sie mit KI-Tokens allein
Oct 23, 2026
KI hat die Hürden bei Können, Personalisierung und Tempo beseitigt, die Cyberangriffe einst begrenzten. Angreifer setzen Sprachmodelle in jeder Phase der Kill Chain ein, von der Aufklärung bis zur Persistenz, und Untergrund-Tools verkaufen bereits gejailbreakten Zugang zu gängigen Modellen schon ab 50 $ pro Woche. Da aber jeder Angriff trotzdem eine Datei, eine Konfiguration oder ein Skript auf einem realen System verändern muss, funktioniert die Erkennung ungeplanter Änderungen unabhängig davon, welches Modell die Payload geschrieben hat.
Öffentliche Code-Repositories sind bereits voller Angriffsskripte. Untergrund-KI-Tools erzeugen auf Abruf Phishing-Köder und funktionsfähige Malware, sodass der Zugang zur API eines Modells fast das Einzige ist, was noch im Weg steht. Da die Anforderung an das Können nahezu bei null liegt, ist mit mehr Angriffen auf Ihren Posteingang, Ihren Helpdesk und Ihre Anmeldeseite zu rechnen. Welches Modell hinter einem Angriff steckt, wird zudem zu einem aussagekräftigeren Bedrohungssignal als die Frage, wer ihn durchgeführt hat.
Drei Hürden, die KI beseitigt hat
Können. Malware zu schreiben bedeutete früher, eine Programmiersprache zu beherrschen, zu verstehen, wie Antivirus-Signaturen funktionieren, und den Code so lange zu testen, bis er lief. Heute beschreibt der Angreifer in einfachem Deutsch, was er will, und ein Modell schreibt es. Bei Phishing ist es genauso. Das Modell weiß bereits, was eine Nachricht glaubwürdig, dringend und sicher zum Anklicken wirken lässt, sodass der Angreifer keine überzeugenden Texte mehr verfassen muss.
Personalisierung. Klassisches Phishing verschickte Tausende generische E-Mails und hoffte, dass ein paar Prozent darauf hereinfallen. Füttert man ein Modell mit dem LinkedIn-Profil einer Person, einer Pressemitteilung ihres Unternehmens und ein paar Social-Media-Beiträgen, schreibt es einen Köder, der ihre echte Berufsbezeichnung, den Namen ihrer Vorgesetzten und ihre Lieferantenbeziehungen nennt. Ein erfahrener Social Engineer brauchte Stunden, um ein einziges Ziel zu recherchieren. Ein Modell braucht Sekunden und kann eine ganze Zielliste auf einmal abarbeiten.
Tempo. Herkömmliche Abwehr beruht auf Mustern: Malware-Signaturen, bekannten Phishing-Domains und Verhaltens-Baselines. KI-generierte Angriffe mutieren schneller, als irgendjemand diese Muster katalogisieren kann. Bis für eine Version eine Signatur existiert, hat das Modell zehn weitere erzeugt, die nicht dazu passen.
Zusammen verwischen diese Veränderungen die Grenze zwischen einem Script Kiddie und einem ernstzunehmenden Bedrohungsakteur.
Wie KI die Kill Chain von Angriffen verändert
Die Kill Chain selbst sieht gleich aus. Verändert hat sich der Maßstab.
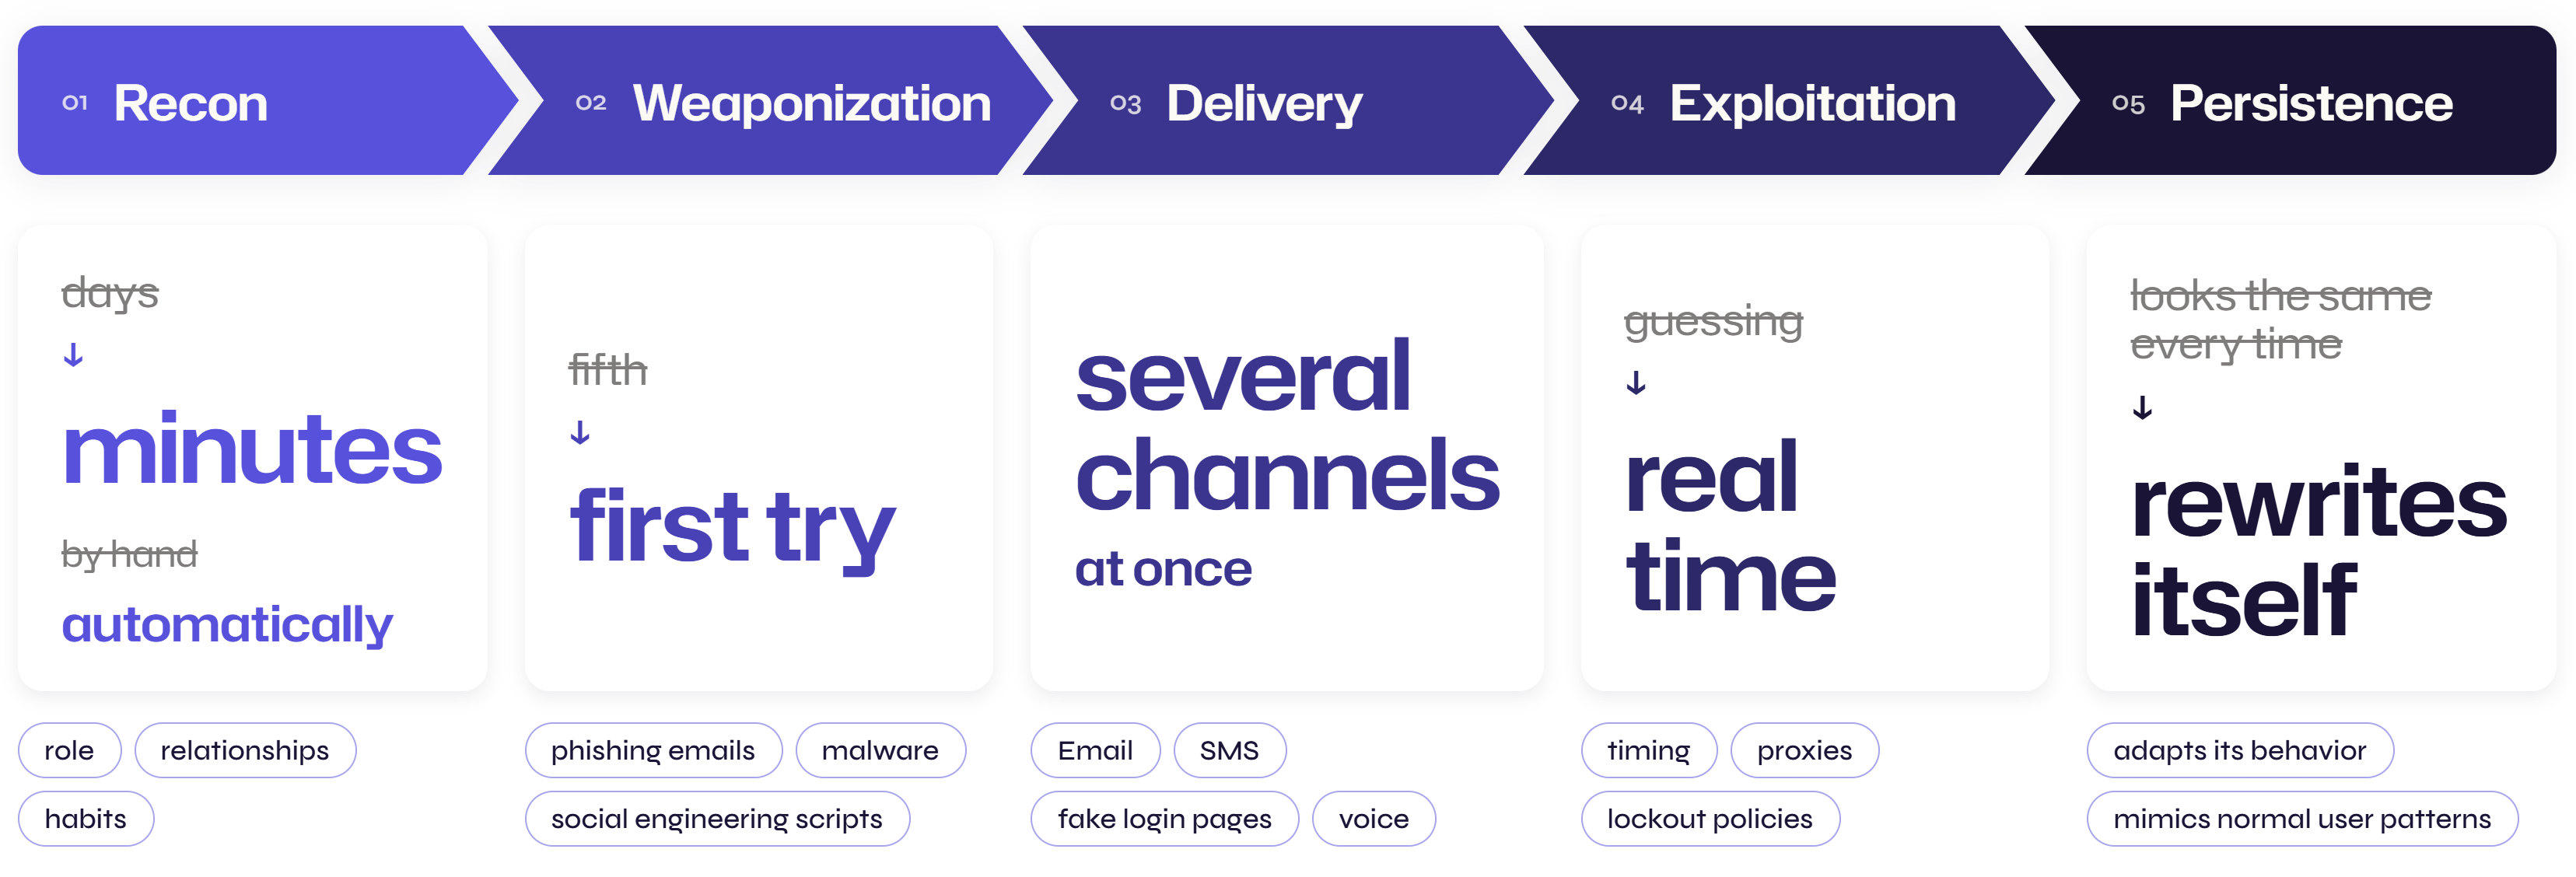
- Aufklärung (Recon). Angreifer durchforsteten früher von Hand LinkedIn, Firmenverzeichnisse und alte Datenlecks. KI-Tools sammeln und verknüpfen diese Daten heute automatisch und erstellen in Minuten statt Tagen ein Profil von Position, Beziehungen und Gewohnheiten eines Ziels.
- Weaponization (Bewaffnung). Das Modell schreibt das Angriffsmaterial, darunter Phishing-E-Mails in einem bestimmten Tonfall, Malware, die schon beim ersten statt beim fünften Versuch funktioniert, und Social-Engineering-Skripte, die nachahmen, wie eine Abteilung intern spricht.
- Zustellung. Angreifer erreichen Ziele per E-Mail, SMS, gefälschten Anmeldeseiten und Sprache. Die Erzeugung ist billig, also bespielen sie mehrere Kanäle gleichzeitig und schauen, was ankommt.
- Ausnutzung (Exploitation). Sobald ein Fußfassen gelungen ist, durch gestohlene Zugangsdaten oder eine Schwachstelle, hilft KI, die nächsten Schritte zu automatisieren. Sie optimiert das Timing, wechselt zwischen Proxys und passt sich in Echtzeit an Sperrrichtlinien an, statt zu raten.
- Persistenz. Statische Malware wird entdeckt, weil sie jedes Mal gleich aussieht. KI-gestützte Malware schreibt sich selbst um, passt ihr Verhalten an und ahmt normale Nutzermuster nach, während sie unauffällig Daten abzieht.
KI greift in alle fünf Phasen ein, und das unterscheidet diese Welle von früheren Cybercrime-Werkzeugen.
Welche KI-Modelle Angreifer nutzen und wofür
Gängige Modelle wie ChatGPT, Claude, Gemini und Grok werden mit Sicherheitsleitplanken ausgeliefert, deshalb stecken Angreifer viel Aufwand in Jailbreak-Prompts und Prompt Injection, um Ausgaben zu erhalten, die das Modell nicht liefern sollte. Der Gewinn ist die Qualität. Das sind die leistungsfähigsten Modelle auf dem Markt, ein erfolgreicher Jailbreak liefert also erstklassige Ergebnisse.
Dann gibt es die Untergrundebene: WormGPT, FraudGPT und GhostGPT. Trotz ihres ‚bösen“ Rufs sind viele davon dünne Wrapper-Dienste: eine Chat-Oberfläche und ein auf Jailbreaks abgestimmter System-Prompt auf legitimen Modellen wie Grok oder Mixtral. Käufer erhalten ein bereits gejailbreaktes Modell und sparen sich diese Arbeit.
Die Einsatzzwecke verteilen sich entlang der Fähigkeiten. Starke Coding-Modelle übernehmen Malware und Exploits, weil die Ausgabequalität darüber entscheidet, ob die Payload funktioniert. Starke Konversationsmodelle übernehmen Phishing und Business Email Compromise (BEC), weil Tonfall und Kontext einen Köder überzeugend machen. Mit besserer Sprach- und Videogenerierung ist mit mehr Deepfake-gestütztem Vishing zu rechnen, einschließlich gefälschter Sprachnachrichten und Videoanrufe eines „Lieferanten“ oder „Vorgesetzten“, der eine Überweisung verlangt.
Angreifer vergleichen Modelle und wählen für jede Phase der Kill Chain das stärkste Werkzeug, so wie ein Entwickler das passende Werkzeug für die jeweilige Aufgabe wählt.
Die Ökonomie KI-gestützter Angriffe
Jeder Prompt und jede erzeugte Ausgabe verursacht im Backend reale Kosten, egal ob der Angreifer eine legitime API oder einen kriminellen Wrapper-Dienst nutzt. Die Preise für Untergrund-Tools sind inzwischen öffentlich. Telegram-basierte Angebote beginnen bei etwa 50 $ pro Woche, etablierte Dienste kosten rund 200 $ im Monat, also knapp 1.700 $ im Jahr.
Vergleichen Sie das mit dem Ertrag. Ein einziger erfolgreicher BEC-Angriff kann in einer einzigen Überweisung zehntausende Dollar einbringen, und ein Ransomware-Einsatz kann weit mehr wert sein. Gemessen daran sind 200 $ im Monat ein Rundungsfehler. KI macht Angriffe billig im Aufbau und profitabel in einem Umfang, den es vor fünf Jahren nicht gab.
Wie Netwrix Change Tracker erkennt, was KI-gebaute Angriffe hinterlassen
Jede Phase der Kill Chain, vom Bewaffnen einer Payload bis zur Persistenz auf einem System, berührt irgendwann etwas Reales: eine Datei, eine Konfigurationseinstellung, ein Skript oder einen Registry-Schlüssel. KI kann einen Angriff schneller und mit bloßem Auge schwerer erkennbar machen, aber dieser letzte Schritt bleibt sichtbar. Netwrix Change Tracker meldet eine Änderung in dem Moment, in dem sie passiert, gleicht sie mit dem Geplanten und Genehmigten ab und führt ein vollständiges Protokoll darüber, was sich wann verändert hat und ob es der Richtlinie entsprach. Es behandelt eine Änderung eines Junior-Administrators, eines Script Kiddies mit einem Skript für 50 $ pro Woche und eines gejailbreakten Modells im Großeinsatz gleich.
Dieselbe Logik gilt für die KI-Systeme, die Ihre eigene Organisation betreibt. Das Verhalten eines Modells können Sie nicht direkt beobachten, aber die System-Prompts, Sicherheitsfilter und Konfigurationsdateien, die es steuern, liegen auf Servern, und Change Tracker kann sie überwachen.
Das Werkzeugarsenal der Angreifer ändert sich jede Woche, aber eine Erkennung, die darauf beruht, wie Ihre Systeme aussehen sollen, muss nicht mithalten. Sie muss nur bemerken, wenn sie abweichen.
Change Tracker in Aktion erlebenEntdecken Sie alle Gespräche der Innovation Week, in denen Netwrix und Branchenexperten über Daten- und Identitätssicherheit sprechen.
Teilen auf
Erfahren Sie mehr
Über den Autor
Dan Piazza
Leiter Produktmanagement
Dan Piazza ist Produktmanagement-Manager bei Netwrix und verantwortlich für mehrere Endpoint-, DSPM- und Directory-Produkte. Er arbeitet seit 2013 in technischen Rollen und hat eine Leidenschaft für Cybersicherheit, Datenschutz, Automatisierung und Programmierung. Vor seiner aktuellen Position arbeitete er als Produktmanager und Systemingenieur für ein Unternehmen für Datenspeichersoftware und leitete die Verwaltung und Implementierung von B2B-Lösungen sowohl für Software als auch Hardware.
Erfahren Sie mehr zu diesem Thema
Was ist Remote Code Execution (RCE)? Wie KI die Ausnutzung beschleunigt und wie man den Schaden begrenzt
Netwrix Innovation Week: Innovationen in der Identitätssicherheit
Was ist DLL-Hijacking und warum Ihr neues KI-Plugin der einfachste Einstieg sein könnte
Das Problem des KI-Jailbreaks verschwindet nicht, und Compliance-Rahmenwerke müssen nachziehen
Automatisierung der Entra ID-Mandantenzerstörung mit KI