
Gouvernance SharePoint : Politiques, autorisations et contrôles
Sep 26, 2026
La gouvernance de SharePoint doit contrôler la dérive des permissions et la prolifération des sites avant que le contenu trop partagé n’atteigne les réponses de Microsoft 365 Copilot. L’héritage cassé crée des périmètres indépendants qui augmentent l’effort de révision et affaiblissent la préparation aux audits. Une propriété claire, des politiques de cycle de vie, des contrôles d’accès basés sur les groupes, des limites de partage externe et des preuves continues renforcent la posture de sécurité.
La dérive des autorisations compromet la gouvernance de SharePoint bien avant que quelqu’un ne remarque qu’une politique a échoué. Selon le Rapport Netwrix 2026 sur la sécurité des données et des identités, 75 % des fuites de données liées à des incidents commencent par une identité compromise ou des autorisations mal configurées. La gouvernance de SharePoint échoue pour une raison structurelle, car le partage direct d’un fichier ou dossier peut rompre l’héritage des permissions et créer un périmètre de permissions indépendant que SharePoint nécessite de corriger manuellement.
Microsoft 365 Copilot augmente les enjeux car des autorisations non contrôlées peuvent influencer les réponses fournies. Une gouvernance efficace relie la propriété, les politiques de cycle de vie, les contrôles d’accès, le partage externe et les preuves d’audit à une détection et une correction continues dans tout l’environnement.
Qu'est-ce que la gouvernance de SharePoint ?
La gouvernance SharePoint est l'ensemble des politiques, rôles et contrôles techniques qui déterminent comment les équipes créent, gèrent et suppriment les sites, contenus et accès. En pratique, elle couvre cinq domaines : propriété et responsabilité, cycle de vie du site, permissions, partage externe et surveillance. Un cadre est applicable lorsque chaque politique inclut un mécanisme pour détecter et corriger les dérives, ainsi que des preuves qu'un auditeur peut vérifier. Les programmes efficaces comblent l'écart entre la politique documentée et cette norme.
Les outils de gouvernance de l'accès aux données aident les équipes à transformer ces politiques en revues de permissions répétables et en workflows de remédiation.
Pourquoi la gouvernance échoue sans application
Rompre l'héritage des permissions est l'une des causes les plus courantes d'échec discret de la gouvernance. Les autorisations au niveau des fichiers, dossiers et éléments peuvent créer des périmètres uniques, et chaque périmètre rompu compte dans une limite de performance recommandée de 5 000 permissions uniques par bibliothèque (50 000 prises en charge). À mesure que ces périmètres indépendants s'accumulent, les administrateurs doivent les examiner et les gérer individuellement. Le partage externe évolue de la même façon, surtout lorsque les utilisateurs peuvent créer des liens publics exposant des informations sensibles.
Beaucoup d'équipes ne peuvent pas répondre à "qui a accès à quoi" à la demande car les revues d'accès prennent trop de temps à réaliser régulièrement. Configurer la journalisation d'audit Microsoft 365 fournit des preuves utiles, mais seulement lorsque les équipes les examinent et agissent en conséquence.
Copilot rend la visibilité continue des permissions plus importante. L'index sémantique couvre tout le locataire, se met à jour quotidiennement pour les nouveaux documents, et les administrateurs ne peuvent pas le désactiver. Copilot respecte les permissions existantes, ce qui signifie que les utilisateurs peuvent interroger en langage naturel toute condition de partage excessif préexistante.
Les lacunes dans la gouvernance, y compris les sites avec trop d'autorisations, les accès hérités ou l'absence de protections par étiquette de sensibilité, s'amplifient dès que Copilot est impliqué. Le rapport Netwrix 2026 sur la sécurité des données et de l'identité révèle que 64 % des organisations estiment que leur gouvernance des accès aux données est en retard par rapport à l'adoption de l'IA.
Netwrix Access Analyzer détermine l'accès effectif à SharePoint au lieu de lister les ACL brutes, permettant à l'équipe de gouvernance de voir précisément qui accède à quoi avant Copilot. Demandez une démo.
Les piliers essentiels d’un cadre de gouvernance SharePoint
Un cadre exécutoire associe chaque pilier de gouvernance à un mécanisme pour détecter les dérives et soutenir la remédiation.
Rôles et propriété
Désignez un responsable de la gouvernance qui gère le cadre, deux propriétaires de site pour chaque site actif, ainsi qu’un intervenant conformité ou juridique qui valide les exigences de conservation et d’audit. Une équipe de gouvernance pluridisciplinaire doit inclure des dirigeants, des responsables de divisions, l’IT et la conformité.
Les sites sans propriétaire méritent une attention particulière car la solution native de Microsoft laisse aux administrateurs du locataire la tâche de trouver et d'assigner les propriétaires individuellement après la stratégie de groupe sans propriétaire qui envoie des invitations hebdomadaires puis s'arrête. La politique de propriété du site de SharePoint Advanced Management (SAM) peut exiger un nombre minimum de propriétaires et s'exécute mensuellement en mode actif, bien que ses actions d'application strictes ne concernent que les sites sans propriétaire. Traitez les sites à propriétaire unique signalés par ses rapports comme une file de remédiation permanente.
Politiques de cycle de vie du site et du contenu
Appliquez des contrôles à chaque étape du cycle de vie du site et du contenu :
- Provisionnement contrôlé, nommage cohérent et définition des déclencheurs d’archivage et de mise hors service. Création de sites restreinte limite qui peut créer des sites, et la politique de nommage Entra ID applique les conventions lors de la création.
- En cas d'inactivité, la politique des sites inactifs notifie les propriétaires chaque mois pendant trois mois, puis peut passer les sites en lecture seule ou les archiver via Microsoft 365 Archive après une période configurable de lecture seule de 3, 6, 9 ou 12 mois.
- Pour la rétention, suivez la distinction de Microsoft entre les deux mécanismes. Les stratégies de rétention s'appliquent au niveau du site ou du conteneur de boîte aux lettres et ne suivent pas le contenu, tandis que les étiquettes de rétention s'appliquent au niveau de l'élément et suivent le document dans le locataire.
Utilisez des stratégies pour une conservation uniforme sur tout le site et des étiquettes pour les documents individuels soumis à des obligations réglementaires ou nécessitant une révision basée sur des événements (fonctionnalité E5). Planifiez la mise hors service en tenant compte de deux limites strictes. SharePoint conserve un site supprimé pendant 93 jours, tandis que Microsoft Entra ID conserve un groupe Microsoft 365 supprimé pendant seulement 30 jours.
Contrôles d'accès et de permissions
Accordez l'accès via les groupes SharePoint mappés aux groupes de sécurité Entra ID suivant les principes de contrôle d'accès basé sur les rôles, en limitant chaque attribution au moindre privilège. Les permissions individuelles compromettent la gouvernance à grande échelle. Partager 10 000 fichiers un par un nécessite 10 000 étendues de permission, soit le double de la limite recommandée, alors que partager un dossier n'en nécessite qu'une.
Chaque périmètre unique possède sa propre liste de contrôle d'accès (ACL), que les administrateurs doivent examiner séparément. Les administrateurs de la collection de sites conservent un large accès administratif selon le modèle de permissions de site SharePoint, y compris pour les éléments avec héritage rompu. Prouver le moindre privilège nécessite de voir l'accès effectif plutôt que les ACL brutes.
Les entrées ACL brutes nomment des conteneurs tels que groupes, liens et portées héritées. L'accès effectif montre quelles personnes peuvent lire, écrire ou administrer le contenu après résolution des appartenances imbriquées, des liens partagés et des portées uniques. Le rapport Netwrix 2026 sur la sécurité des données et des identités révèle que 74 % des organisations ne disposent pas d'une vue unifiée unique des données sensibles et des identités y ayant accès.
Contrôles de partage externes
La configuration au niveau du locataire doit restreindre activement le partage externe, car il est activé par défaut sur l'ensemble de l'environnement SharePoint et OneDrive.
- Bloquez par défaut les liens Anyone au niveau du locataire.
- Lorsque l'entreprise a besoin de liens pour tous, appliquez des contrôles d'expiration des liens et limitez les liens à la consultation seule.
- Configurez l'expiration automatique de l'accès invité entre 30 et 730 jours au niveau du locataire.
Appliquez des restrictions par site via des étiquettes de sensibilité pour les conteneurs. Ces étiquettes peuvent limiter le niveau de partage externe d’un site, ajouter un accès conditionnel et restreindre l’accès aux appareils non gérés. Les éléments dans un conteneur étiqueté n’héritent pas de l’étiquette, donc la protection au niveau de l’élément nécessite sa propre étiquetage.
Deux dates importantes pour planifier les changements des invités Entra. À partir de mai 2026, Microsoft active l'intégration business-to-business (B2B) d'Entra pour tous les locataires, quelle que soit la configuration précédente. À partir de juillet 2026, les invités sans compte invité Entra B2B verront accès refusé.
Surveillance, audit et contrôles de conformité
La conservation native des audits ne répond pas aux exigences des cadres de conformité :
- Microsoft Purview Audit (Standard) conserve les journaux pendant 180 jours.
- Audit (Premium) conserve par défaut les enregistrements SharePoint, Exchange et Entra pendant un an et nécessite E5.
- Comparez ces périodes avec la documentation applicable et les exigences de conservation des dossiers selon la Loi sur la Portabilité et la Responsabilité de l'Assurance Maladie (HIPAA), le Conseil de Surveillance Comptable des Sociétés Publiques (PCAOB) et la Certification du Modèle de Maturité en Cybersécurité (CMMC), selon les dossiers et contrôles concernés. L'extension de conservation de 10 ans est uniquement prospective.
Les fenêtres de visibilité natives restent limitées, car les rapports d'activité de Microsoft Data Access Governance (DAG) couvrent seulement les 28 derniers jours et les rapports instantanés affichent les données uniquement à partir de la date de génération.
Les auditeurs ont généralement besoin de preuves d'autorisations à un instant donné, revues d'accès attestées avec le réviseur et la date, ainsi que la conservation des pistes d'audit couvrant la période de rétention du cadre.
Élaborer une politique de gouvernance SharePoint étape par étape
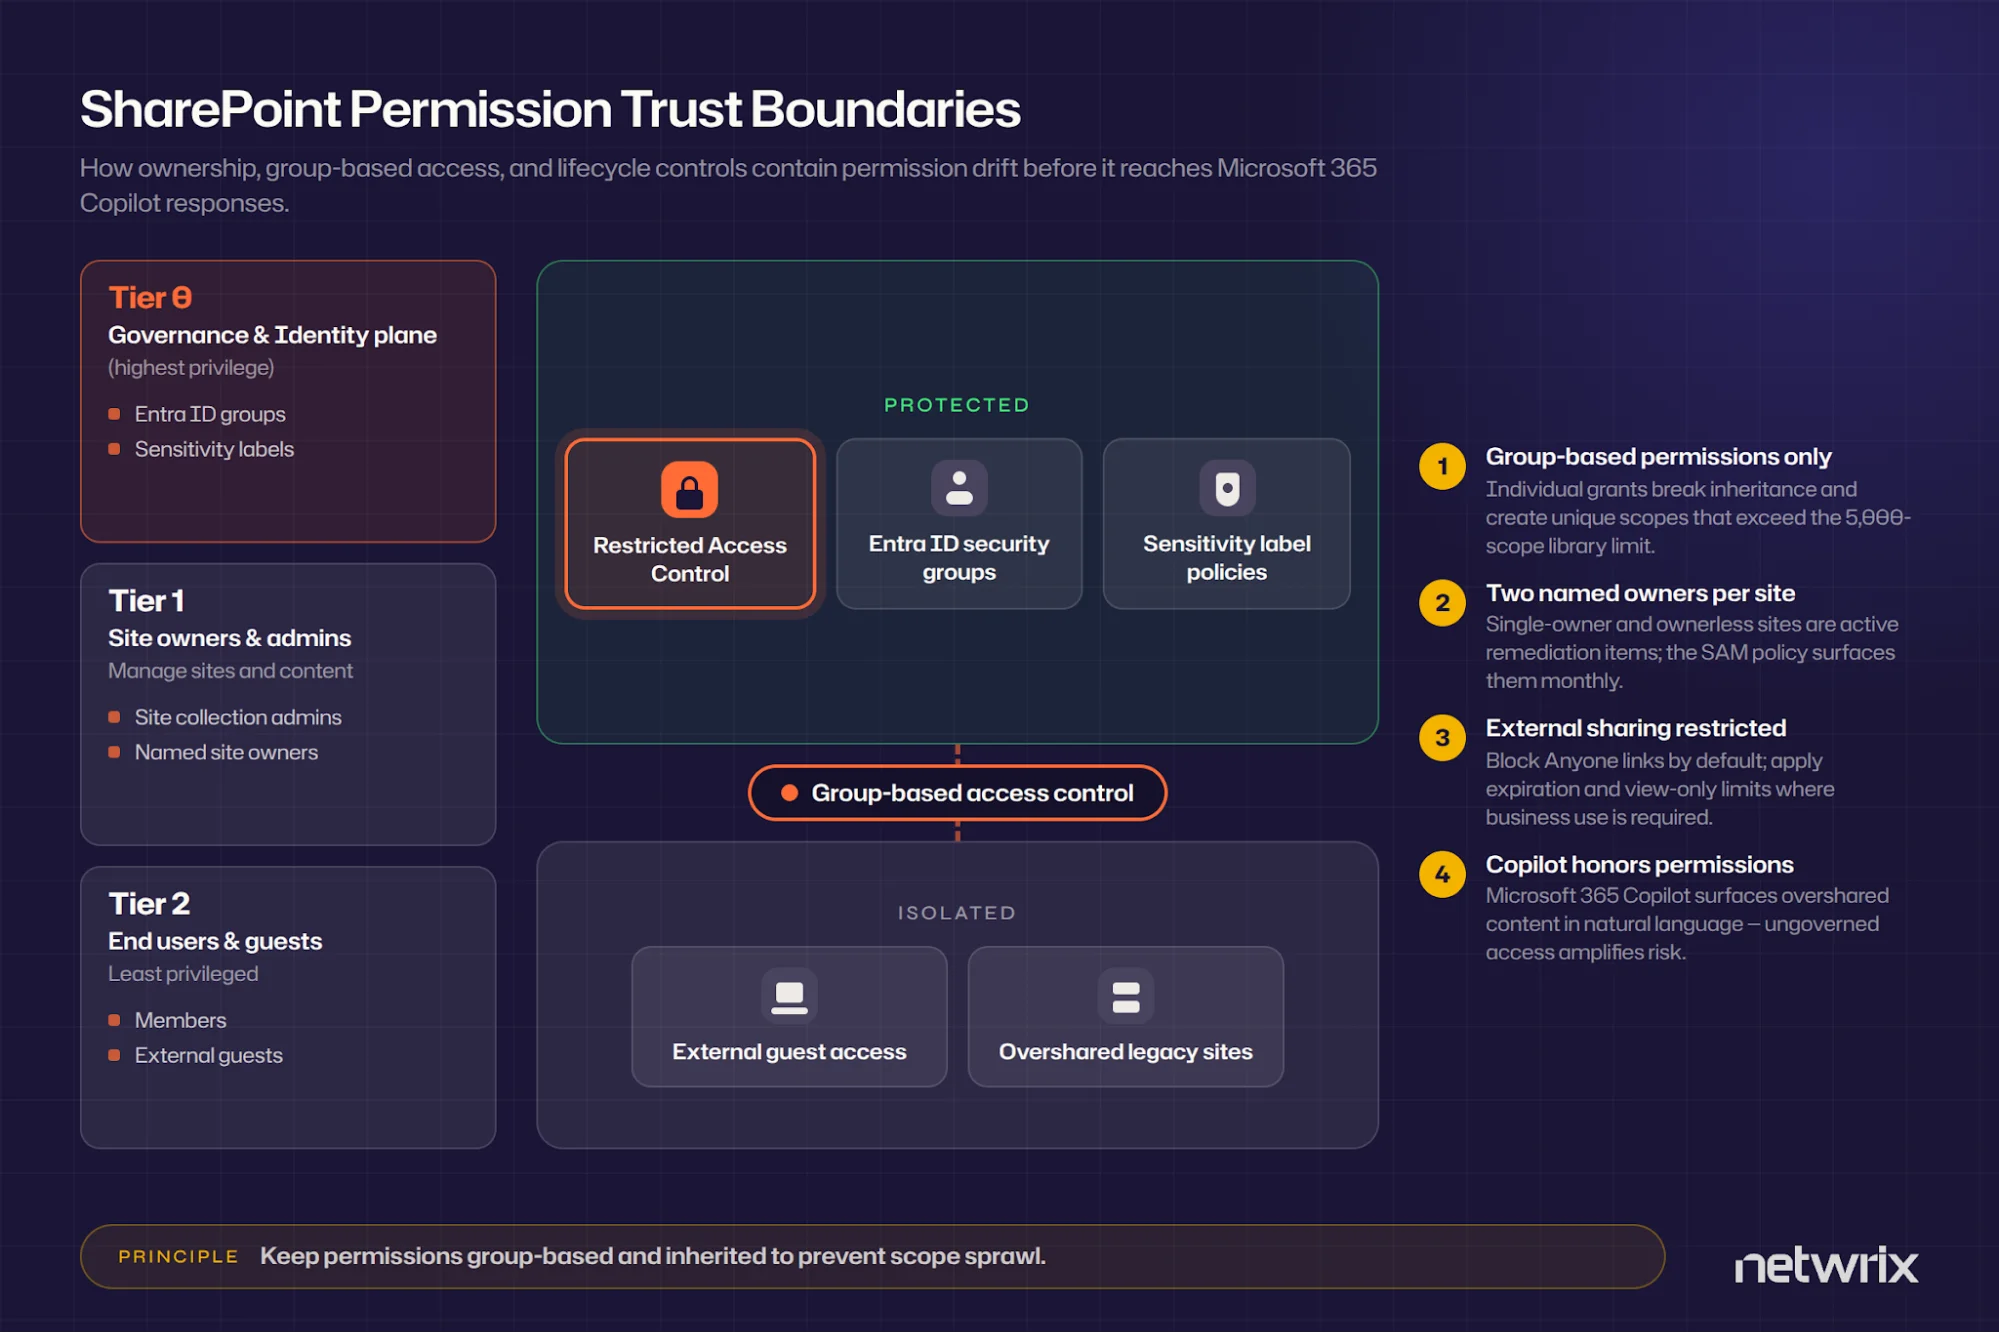
![Infographie intitulée « Niveaux d'accès à la gouvernance SharePoint » montrant des contrôles par niveaux pour le contenu réglementé, la gestion du cycle de vie du site, la surveillance, l'accès protégé, les risques de partage isolé, les pratiques d'audit et les barrières politiques pour limiter la dérive des permissions et le partage excessif par l'IA.][image2]
Les piliers définissent ce qu’il faut contrôler ; la séquence suivante les transforme en une politique opérationnelle.
1. Définir la portée et les niveaux de risque
Inventoriez vos sites et classez ceux contenant des contenus réglementés ou critiques pour l'entreprise, puis appliquez les contrôles les plus stricts au niveau supérieur. Contrôle d'Accès Restreint nécessite à la fois l'autorisation de contenu et l'appartenance à un groupe spécifié, et Microsoft 365 Copilot le respecte. Ajoutez des politiques de blocage des téléchargements et des contextes d'authentification d'Accès Conditionnel pour les sites à haut risque, et appliquez des permissions standard basées sur les groupes et des politiques de cycle de vie ailleurs.
2. Assigner la propriété
Désignez le responsable de la gouvernance, exigez deux propriétaires nommés par site et intégrez le responsable conformité avant d’écrire les règles, car les exigences de conservation et d’audit influencent tout en aval. Activez la politique de propriété du site en mode actif pour que les lacunes apparaissent chaque mois, et non seulement lors de l’audit.
3. Codifier les règles d’autorisation et de partage
Accordez l'accès via des groupes liés à Entra ID, interdisez les accès individuels et conservez l'héritage. Utilisez les paramètres de partage au niveau du locataire comme plafond que les limites de partage du site peuvent resserrer mais jamais assouplir, et liez les étiquettes de sensibilité aux restrictions de partage pour que la classification entraîne automatiquement l'application.
4. Définir les déclencheurs du cycle de vie
Définissez le chemin d’approbation de la fourniture, le seuil d’inactivité qui déclenche la notification, la période en lecture seule avant l’archivage et le processus de mise hors service. Documentez qui décide lorsque les exigences de gestion des dossiers interdisent la suppression.
5. Établissez un rythme d’audit et de revue
Effectuez des rapports trimestriels sur les instantanés des autorisations du site et partagez des rapports d'activité mensuels. La norme PCI DSS v4.0 exige des revues d'accès au moins tous les six mois, un minimum numérique explicite, associez donc cette fréquence à un calendrier documenté de révision des politiques.
Erreurs courantes de gouvernance SharePoint
Ces schémas d’échec représentent la plupart des dérives qu’un cadre de gouvernance doit détecter.
Rédiger une politique sans mécanisme d’application
Le Bureau du Commissaire à l'information du Royaume-Uni (ICO) a démontré le coût dans une réprimande de décembre 2025 de Post Office Limited. Une équipe de communication sans accès au dossier SharePoint de l'équipe Freedom of Information (FOI) a conservé des copies des documents sur leur propre OneDrive, et la divulgation qui en a résulté a exposé des données personnelles appartenant à 502 maîtres de poste. L'ICO a déclaré qu'une pénalité financière pouvant aller jusqu'à 1,094 million de livres aurait été appropriée si l'exemption du secteur public ne s'était pas appliquée.
Accorder des autorisations aux individus plutôt qu'aux groupes
Ceci est la version silencieuse de la même défaillance. Les périmètres dépassent les limites de performance, et les utilisateurs de longue date accumulent des privilèges avec les changements de rôles, augmentant l'impact de abus internes ou de prise de contrôle de compte. Sauter une revue récurrente peut laisser des modifications de permissions non vérifiées entre les revues.
Définir une politique de partage sans prendre en compte la portée d'indexation de Copilot
Découverte de contenu restreinte masque les sites à haut risque de Copilot mais ne modifie pas les autorisations ni ne supprime rien de l’index, et Recherche SharePoint restreinte bloque les nouvelles activations à partir du 31 juillet 2026. La suppression de la découverte offre un délai pour la correction, mais la correction des autorisations apporte une amélioration durable et doit être prioritaire.
Comment Netwrix aide à rendre la gouvernance de SharePoint vérifiable
Netwrix Access Analyzer soutient le travail de preuve dont dépend un cadre de gouvernance. Son reporting SharePoint résout l'accès effectif dans l'environnement, montrant les permissions réellement appliquées plutôt que de lister seulement les ACL brutes. Il signale les utilisateurs obsolètes et les identifiants de sécurité (SID) non résolus pour révision, et calcule le propriétaire probable des ressources non revendiquées.
Netwrix Auditor étend cette piste de preuves au volet audit de la gouvernance SharePoint. First National Bank and Trust de Beloit, une banque familiale avec 17 agences, a transformé la préparation à l’audit de l’Office of the Comptroller of the Currency (OCC) d’une course contre la montre récurrente en un processus répétable et fondé sur des preuves.
Netwrix Auditor suit les modifications dans Active Directory, Exchange, SQL Server et SharePoint pour la banque, réduisant le temps de préparation d’une semaine à une heure et la revue quotidienne à 15 minutes.
CoastHills Credit Union a utilisé Netwrix Auditor de la même manière dans tout son environnement SharePoint, remplaçant la revue manuelle des journaux par des alertes instantanées qui identifient la cause principale d’une violation de sécurité, réduisant de 10 heures par mois sa charge d’audit.
Transformer les preuves de gouvernance en une habitude prête pour l'audit
Un cadre de gouvernance ne se prouve que lorsqu’on demande des preuves, que ce soit un auditeur, un régulateur ou Copilot signalant une anomalie. Faites l’inventaire du site, vérifiez que chaque autorisation revient à un groupe et non à un individu, et planifiez la revue trimestrielle des permissions avant que les dérives ne dépassent ce que cette revue peut détecter en une fois.
Demandez une démo pour voir comment Netwrix Access Analyzer et Netwrix Auditor transforment les permissions et l’activité SharePoint en preuves à fournir à un auditeur sans une semaine de revue manuelle.
Questions fréquentes sur la gouvernance de SharePoint
Partager sur
En savoir plus
À propos de l'auteur

Netwrix Team
En savoir plus sur ce sujet
Le coût caché des comptes de service sur-permissionnés
NIST CSF 2.0 : Quoi de neuf dans le Cybersecurity Framework
Lois sur la confidentialité des données par État : Différentes approches de la protection de la vie privée
Exemple d'analyse des risques : Comment évaluer les risques
Qu'est-ce que la gestion des documents électroniques ?