
Tipos comunes de dispositivos de red y sus funciones
Sep 5, 2026
Los dispositivos de red, incluidos routers, switches, firewalls y más, forman la infraestructura que determina cómo se mueve la información en una red y dónde se aplican los controles de seguridad. Cada tipo tiene su función y riesgo, desde repetidores y switches que gestionan el tráfico hasta firewalls y dispositivos IDPS que lo protegen. Entender la capa OSI y las implicaciones de seguridad de cada dispositivo es la base para una red segura.
La infraestructura de TI moderna está compuesta por varios componentes de red interconectados que hacen posible la comunicación y el intercambio de recursos en toda su organización. Ya sea asegurando datos sensibles, facilitando la colaboración o simplemente garantizando el acceso ininterrumpido, una red de dispositivos está en juego, y los elementos de estos dispositivos son críticos para el funcionamiento exitoso de un negocio.
A continuación, exploramos la definición, tipos, funciones e importancia de los network devices para mantener la eficiencia, seguridad y fiabilidad empresarial.
Definición de dispositivo de red
Un dispositivo de red es un componente de hardware o software esencial para la comunicación entre una computadora y una red de internet. Los dispositivos de red comunes son:
- Routers
- Conmutadores
- Hubs
- Módems
- Cortafuegos
- Puntos de acceso
Los dispositivos de red gestionan el flujo de tráfico y dirigen los paquetes de datos, proporcionan seguridad y permiten la conectividad entre segmentos de red o Internet. Cada dispositivo cumple un propósito específico que permite un flujo de información y conectividad sin interrupciones en todo el ecosistema de TI de una organización.
Importancia de los dispositivos de red
Los dispositivos de red desempeñan dos roles clave:
- El primero es establecer una conexión de red, como lo hace un enrutador o un módem.
- El segundo consiste en mantener, proteger y mejorar esa conexión, como con un concentrador, repetidor, conmutador o puerta de enlace
Los dispositivos de red son críticos para establecer y gestionar redes. El propósito de una red de computadoras es compartir recursos como archivos, impresoras y conexiones a internet entre los usuarios y dispositivos de una organización. Aseguran que los datos sean enrutados y protegidos correctamente, apoyando la operación efectiva y confiable de servicios de red y aplicaciones. Sin dispositivos de red, su infraestructura de TI carecería de la capacidad para gestionar el tráfico de datos, lo que llevaría a ineficiencias, pérdida de datos y vulnerabilidades de seguridad. Los dispositivos de red también permiten la escalabilidad para los negocios, permitiendo que las redes se adapten a las cambiantes necesidades empresariales, lo cual es esencial para mantener un rendimiento óptimo y protegerse contra amenazas cibernéticas.
Funciones de los dispositivos de red
Los dispositivos de red cumplen los siguientes propósitos generales:
- Facilitar la transmisión de datos y la comunicación entre dispositivos
- Habilite una conectividad de red eficiente y segura
- Mejore el rendimiento de la red y optimice el flujo de tráfico
- Proporcione seguridad de red mediante la aplicación de control de acceso y prevención de amenazas
- Simplifique la gestión y configuración de la red
- Extienda la cobertura de la red y supere las limitaciones de señal
Asegure su red con Netwrix Auditor for Network Devices
Descubra cómo monitorear, auditar y asegurar sus dispositivos de red con facilidad
Tipos de dispositivos de red
Comprender los diferentes tipos de dispositivos de red es importante para optimizar y asegurar la infraestructura de red de su organización. A continuación, proporcionamos una lista de ejemplos de dispositivos de red que forman la base de una gestión y comunicación de red efectivas:
- Repetidor
- Hub
- Puente
- Cambiar
- Routers
- Gateway
- Brouter
- Tarjeta de Interfaz de Red
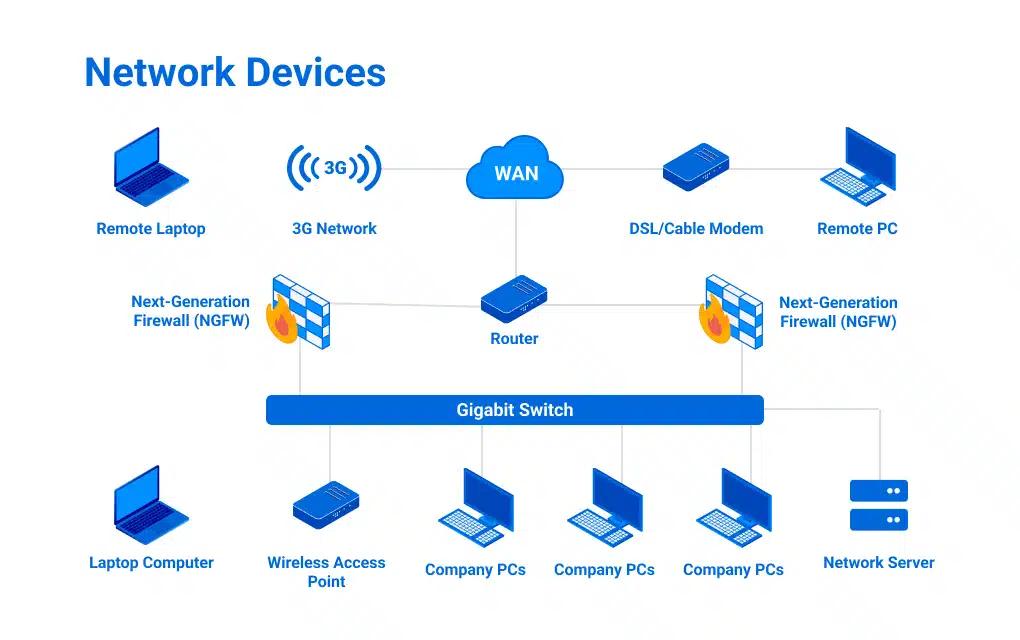
Analicemos cada uno de estos tipos y subtipos de dispositivos de red.
Repetidor
Una señal digital solo puede viajar una cierta distancia a través de un cable hasta que se degrada. Este debilitamiento gradual se conoce como tasa de atenuación. Un repetidor que opera en la capa física (Capa 1) del modelo OSI es un dispositivo alimentado que reenergiza la señal para que continúe viajando más lejos. Hoy en día, se usan raramente repetidores dedicados, ya que los concentradores alimentados, los conmutadores y los enrutadores realizan la función de un repetidor. Sin embargo, ocasionalmente se emplean repetidores para ampliar el alcance de puntos de acceso inalámbricos remotos.
Hub
Un concentrador de red es un dispositivo multipuerto esencial que conecta múltiples dispositivos Ethernet en un único segmento de red de difusión, lo que los hace propensos a la congestión del tráfico. Existen tres tipos de concentrador:
- Hub pasivo
- Hub activo
- Centro inteligente
Veamos cada uno de estos:
- Hub pasivo: No se necesita una fuente de alimentación para conectar dispositivos sin amplificación.
- Hub activo: Este hub amplifica las señales entrantes antes de transmitirlas y requiere energía externa. Por lo tanto, actúa como un repetidor.
- Hub inteligente: Incluye gestión de red, monitoreo y características de diagnóstico.
Antes comunes, los hubs ahora rara vez se utilizan ya que los switches los han reemplazado. Al igual que los repetidores, los hubs operan en la capa física (Capa 1) del modelo OSI.
Puente
Mientras que un concentrador conecta múltiples dispositivos, un puente de red conecta dos o más segmentos de red y filtra el tráfico entre ellos. Su función es aislar el tráfico del segmento local y reducir la congestión del tráfico para un mejor rendimiento de la red. Un puente local conecta dos o más segmentos de red dentro de la misma ubicación física o LAN. En contraste, un puente remoto conecta segmentos de red que están geográficamente separados, a menudo a través de un enlace WAN.
Tipos de puentes
Hay dos tipos de puentes:
- Puentes transparentes
- Puentes de origen
Analicemos cada uno de estos:
- Los puentes transparentes construyen y mantienen una tabla de direcciones MAC examinando las direcciones de origen de los marcos entrantes y tomando decisiones de reenvío al verificar la dirección MAC de destino contra esta tabla.
- Los puentes de origen utilizaban un enfoque diferente y se usaban comúnmente con redes de anillo de tokens, las cuales son prácticamente obsoletas. Los puentes operan en la capa de enlace de datos (Capa 2) del modelo OSI. Es muy probable que hoy en día nunca trabajes con ninguno de los dos tipos de puentes.
Cambiar
Hoy en día hay muchos tipos diferentes de interruptores disponibles, tales como:
- Conmutadores no gestionados
- Switches administrados
- Interruptor inteligente
- Switch de capa 2
- Switch de capa 3
- Switch PoE
- Conmutador Gigabit
- Switch montado en rack
- Cambio de escritorio
- Interruptor modular
Tipos de interruptores | Funciones de los switches |
|---|---|
|
Switches no gestionados |
Los switches no administrados son dispositivos plug-and-play con una configuración fija que no puede ser modificada ni optimizada. Tienen funcionalidad limitada y no ofrecen medios de acceso remoto o monitoreo. Estos switches están diseñados para redes pequeñas o uso doméstico. |
|
Switches administrados |
Los switches gestionados son completamente configurables y pueden ser administrados o monitoreados a través de una interfaz web, interfaz de línea de comandos o sesión SNMP. |
|
Switches inteligentes |
Los switches inteligentes equilibran los switches no administrados y completamente administrados. Básicamente proporciona lo esencial, con una interfaz web que accede a las características de gestión. |
|
Switch de capa 2 |
El switch de Capa 2 opera en la capa de enlace de datos del modelo OSI (Capa 2) y utiliza direcciones MAC para reenviar datos dentro de una LAN. Conecta dispositivos locales dentro del mismo segmento de red y utiliza direcciones MAC para gestionar su tráfico. Estos switches mejoran la eficiencia de la red al reducir colisiones y segmentar el tráfico en dominios de colisión separados. |
|
Switch de capa 3 |
Combina la funcionalidad de un switch de Capa 2 y un router. A menudo se utilizan en sitios con múltiples LAN virtuales (VLANs). El conmutado de paquetes se basa en direcciones MAC como un switch tradicional, pero este dispositivo también incorpora capacidades de enrutamiento utilizando direcciones IP, permitiéndoles dirigir el tráfico entre diferentes VLANs y subredes. |
|
Switch PoE |
Esto suministra datos y energía eléctrica a dispositivos de red a través de un único cable Ethernet, eliminando la necesidad de fuentes de alimentación separadas. Debido a que los dispositivos PoE conectados no tienen cables de alimentación, simplifica la instalación y reduce el cableado. Ejemplos de dispositivos PoE incluyen cámaras, teléfonos VoIP y puntos de acceso inalámbricos. |
|
Conmutador Gigabit |
Este switch de alta velocidad soporta tasas de transferencia de datos de 1 gigabit por segundo (Gbps) o más. |
|
Switch montado en rack |
Un switch montado en rack es un switch de red diseñado para ajustarse a un rack de servidor estándar de 19 pulgadas. |
|
Cambio de escritorio |
Este tipo de interruptor se utiliza comúnmente para un entorno de oficina pequeña o doméstica y generalmente se coloca sobre un escritorio o mesa. |
|
Interruptor modular |
Un switch de red flexible que permite la adición de varios módulos o tarjetas de expansión para futura personalización y escalabilidad |
Routers
La función principal de un enrutador es dirigir el tráfico. Los enrutadores transfieren paquetes a sus destinos trazando una ruta a través de dispositivos de red interconectados utilizando diferentes topologías de red. Son dispositivos inteligentes que almacenan información sobre sus redes conectadas. Los enrutadores comúnmente utilizan listas de control de acceso (ACL) para filtrar el tráfico; algunos incluso pueden funcionar como cortafuegos de filtrado de paquetes.
Los routers también dividen las redes internas en dos o más subredes y pueden conectarse internamente a otros routers, creando zonas que operan de manera independiente. Los routers establecen comunicación manteniendo tablas sobre destinos y conexiones locales. Un router también contiene información sobre los routers a los que está conectado y utiliza esta información para reenviar paquetes a cualquier destino desconocido. Los routers operan en la capa de red del modelo OSI (Capa 3). Hay dos tipos de router:
- Router estático
- Router Dinámico
Echemos un vistazo a cada uno de ellos.
Router estático
Un router estático utiliza rutas configuradas manualmente para dirigir el tráfico de red y garantizar trayectorias de paquetes de datos consistentes y predefinidas sin ajustarse automáticamente a los cambios de la red. Son ideales para redes más pequeñas.
Router Dinámico
Un router dinámico se comunica automáticamente con otros routers dinámicos para modificar su tabla de enrutamiento en función de las condiciones de la red en tiempo real. Utiliza protocolos de enrutamiento dinámico como OSPF, RIP o BGP para intercambiar información sobre la topología de la red y los estados de los enlaces con otros routers. Estos protocolos permiten a los routers descubrir rutas óptimas, adaptarse a los cambios en la red y redirigir el tráfico de manera eficiente. Los routers dinámicos actualizan continuamente sus tablas de enrutamiento, lo que permite una conmutación por error automática (failover) y un balanceo de carga. Pueden responder rápidamente a fallos o congestiones en la red encontrando rutas alternativas. Esta flexibilidad los hace ideales para redes grandes y complejas, donde la configuración manual sería poco práctica.
Gateway
Un dispositivo de red común utilizado para conectar redes es una puerta de enlace. Una puerta de enlace conecta diferentes redes y permite la comunicación entre ellas. Piénselo como un traductor que convierte datos de un protocolo o formato a otro. Esto ayuda a garantizar la compatibilidad entre diversos entornos de red. Una puerta de enlace es esencial para la comunicación que debe atravesar diferentes arquitecturas de red.
Ejemplo de Gateway
Un ejemplo típico de dispositivo de red Gateway es una LAN que se conecta a una red de área extensa (WAN) o a internet. Estos dispositivos generalmente funcionan en las capas de Transporte y Sesión del modelo OSI (Capa 5 y 6). Los Gateways también pueden proporcionar características de seguridad, como cortafuegos, y ofrecer características de optimización del rendimiento de la red.
Brouter
Un brouter es un término abreviado para “bridge router” y combina las funciones de ambos, un puente y un router. Debido a esto, opera en la capa de enlace de datos (Capa 2) y la capa de red (Capa 3) del modelo OSI. Un brouter reenvía paquetes de datos basándose en direcciones MAC (como un puente) y direcciones IP (como un router). Los brouters ya no se utilizan hoy en día, ya que la mayoría de las redes usan routers y switches especializados.
Tarjeta de Interfaz de Red
Cualquier dispositivo conectado a la red incluye una Tarjeta de Interfaz de Red (NIC). Esta tarjeta proporciona una conexión dedicada entre una computadora y una red y gestiona la transmisión y recepción de datos. Se le conoce como tarjeta, originalmente diseñada como una tarjeta de expansión insertada en una ranura de la placa base. La mayoría de las NICs hoy en día están integradas directamente en la placa base. Vienen en varios tipos, incluyendo:
- Cableado (p. ej., Ethernet)
- Inalámbrico (p. ej., Wi-Fi)
- Fibra óptica
Las NICs suelen constar de varios componentes clave:
- Un controlador para procesar datos
- Un puerto para la conexión de cable o transceptor
- Una interfaz de bus para conectar al ordenador
- Una dirección MAC única para la identificación en la red
Dispositivos de red virtual
La computación en la nube ha dado lugar a una variación de todo tipo de dispositivos de red. Operar una infraestructura virtualizada (IaaS) incluye los tipos de dispositivos de red discutidos, como enrutadores, conmutadores, cortafuegos y tarjetas de interfaz. Pueden existir como una máquina virtual propia operada por la organización o ser parte del entorno proporcionado por el servicio de nube en uso.
Componentes adicionales de red
Los siguientes son componentes adicionales de la red:
- Módems
- Cables de red
- Cortafuegos
- Puntos de acceso inalámbrico (WAPs)
- Sistemas de Detección y Prevención de Intrusiones (IDPS)
- Dispositivos de Virtual Private Network (VPN)
Módems
Un módem (abreviatura de modulador-demodulador) es un dispositivo que convierte señales digitales en señales analógicas de diferentes frecuencias y las transmite a un módem en la ubicación receptora. Estas señales del módem pueden transmitirse a través de líneas telefónicas, sistemas de cable u otros medios de comunicación. Un módem también trabaja para convertir las señales analógicas entrantes de nuevo en datos digitales. Son comúnmente utilizados para facilitar el acceso a internet por parte de los clientes de un Proveedor de Servicios de Internet (ISP).
Tipos de módems
Existen cuatro tipos principales de módems:
- Módem DSL: Utiliza cables telefónicos y se considera la conexión más lenta.
- Módem por cable: Transmite información a través de líneas de TV más rápido que DSL.
- Módem inalámbrico: Conecta dispositivos utilizando redes Wi-Fi y depende de señales Wi-Fi cercanas.
- Módem celular: Permite que un dispositivo se conecte a internet utilizando una red celular en lugar de conexiones Wi-Fi o fijas.
Cables de red
Un cable de red es un medio físico para conectar dispositivos en una red de computadoras. Los tipos comunes incluyen:
- Cables Ethernet (p. ej., Cat5e, Cat6)
- Cables coaxiales
- Cables de fibra óptica.
Estos cables difieren en velocidad, ancho de banda y capacidades de distancia de transmisión. Un cable Ethernet se utiliza comúnmente para conectar dispositivos como una computadora o cámara a un conmutador de red. En contraste, un cable de fibra óptica conecta enrutadores a una tubería para transportar cargas de tráfico elevadas. Independientemente del tipo, los cables típicamente consisten en conductores aislados, blindaje y conectores en cada extremo para facilitar las conexiones de dispositivos. Todos los cables de red tienen una longitud de atenuación, lo que significa que solo pueden transportar señales digitales durante un tiempo determinado antes de que una fuente de energía deba energizarlos. Esta longitud varía dependiendo del tipo de cable, calidad y frecuencia de señal transmitida.
Cortafuegos
Un firewall es un dispositivo de seguridad de red que establece una barrera entre redes internas confiables y redes externas no confiables. Un firewall conecta múltiples áreas denominadas zonas, tales como:
- LAN
- WAN
- DMZ
Mediante el uso de políticas de seguridad asignadas, filtran el tráfico examinando los paquetes de datos que fluyen entre las diferentes zonas. Internet es, por supuesto, la red menos confiable de todas. Los firewalls también pueden colocarse dentro de la red interna para aislar departamentos internos que albergan datos sensibles, como Recursos Humanos o Finanzas. Los firewalls pueden ser basados en hardware, basados en software, o una combinación de ambos.
Los firewalls pueden hacer cumplir listas de bloqueo (también conocidas como listas de denegación) que permiten todo el tráfico excepto ciertos tipos. Para una seguridad más restrictiva, puedes implementar una lista de permisos (también llamada lista de permitidos) que bloquea todo el tráfico excepto lo que se especifica. Existen varios tipos de firewalls, y cuál es el adecuado para ti depende de tu operación. Algunos de los tipos de firewall más comunes incluyen:
- Filtrado de paquetes
- Inspección con mantenimiento de estado
- Firewall de próxima generación (NGFW)
Profundicemos en cada uno de los tres tipos de firewalls.
Filtrado de paquetes
Actúa como un punto de control de la capa de red, analizando paquetes de datos por dirección IP, tipo de paquete, número de puerto o protocolos de red
Inspección de estado
Analiza datos en las capas de red y transporte, inspeccionando la IP de origen, la IP de destino, el puerto de origen y el puerto de destino.
Firewall de próxima generación (NGFW)
Este dispositivo avanzado de seguridad de red va más allá de las capacidades tradicionales de un firewall e integra múltiples características de seguridad en el producto. Algunos ejemplos incluyen inspección profunda de paquetes, sistemas de prevención de intrusiones (IPS), conciencia y control de aplicaciones, y detección avanzada de amenazas. Los NGFW también pueden utilizar IA para combatir amenazas sofisticadas examinando el contenido de los paquetes e identificando aplicaciones y posibles amenazas dentro del tráfico.
Puntos de acceso inalámbrico (WAPs)
Un punto de acceso inalámbrico (WAP) es un dispositivo de red con una antena integrada, transmisor y adaptador. Los WAP utilizan el modo de red de infraestructura inalámbrica para proporcionar un punto de conexión entre las WLAN y una LAN Ethernet cableada. Una WLAN sirve esencialmente como un punto de interconexión entre la WLAN y una red de cable fija.
Un nombre de identificador de conjunto de servicios (SSID) es necesario para conectarse a una red inalámbrica. El SID se utiliza para identificar todos los sistemas que pertenecen a la misma red, y las estaciones cliente deben estar configuradas con el SSID para ser autenticadas al WAP. El WAP podría transmitir el SSID, permitiendo que todos los clientes inalámbricos en el área vean el SSID del WAP. Sin embargo, por razones de seguridad, los AP pueden configurarse para no transmitir el SSID, lo que significa que un administrador necesita proporcionar a los sistemas cliente el SSID en lugar de permitir que se descubra automáticamente. Los dispositivos inalámbricos se envían con SSIDs predeterminados, configuraciones de seguridad, canales, contraseñas y nombres de usuario. Por razones de seguridad, se recomienda encarecidamente cambiar estos ajustes predeterminados lo antes posible, ya que muchos sitios de internet enumeran las configuraciones predeterminadas utilizadas por los fabricantes.
Dependiendo del tamaño de la red, se podrían requerir uno o más WAPs para proporcionar cobertura completa. WAPs adicionales permiten el acceso a más clientes inalámbricos y expanden el alcance de la red inalámbrica. Cada WAP está limitado por su alcance de transmisión — la distancia a la que un cliente puede estar de un WAP y aún así obtener una señal razonable y velocidad de procesamiento de datos. La distancia depende del estándar inalámbrico, las obstrucciones y las condiciones ambientales entre el cliente y el WAP. Los WAPs de gama alta tienen antenas de alta potencia, lo que les permite extender hasta dónde puede viajar la señal inalámbrica.
Hay muchos tipos de WAPs, como:
- Puntos de acceso independientes:
- Puntos de acceso basados en controlador
- Puntos de acceso administrados en la nube:
- Puntos de acceso USB
Puntos de acceso independientes
Estos dispositivos independientes proporcionan conectividad inalámbrica a los clientes. Estas unidades son adecuadas para pequeñas empresas o redes domésticas que necesitan un número limitado de puntos de acceso.
Puntos de acceso basados en controlador
Estos WAPs son gestionados por un controlador LAN inalámbrico central para simplificar la administración de múltiples puntos de acceso. Son ideales para redes más extensas, donde la gestión centralizada es crucial para una operación eficiente y la escalabilidad.
Puntos de acceso gestionados en la nube
Estos se gestionan a través de una plataforma basada en la nube y ofrecen capacidades de gestión y monitoreo remotos. Son muy adecuados para redes distribuidas y negocios con múltiples sitios, donde la gestión centralizada en la nube proporciona una supervisión y control eficientes en múltiples ubicaciones.
Puntos de acceso USB
Los puntos de acceso USB son dispositivos pequeños y portátiles que se conectan a un puerto USB para crear un punto de acceso inalámbrico. Son útiles para configuraciones temporales, viajes o para ampliar una red doméstica pequeña.
Sistemas de Detección y Prevención de Intrusiones (IDPS)
Un Sistema de Detección y Prevención de Intrusiones (IDPS) es una herramienta de seguridad de red que monitorea, detecta y previene actividades maliciosas y amenazas de seguridad en redes informáticas.
Its core functions are to monitor network traffic for suspicious activity, detect potential threats, and take action to prevent or mitigate possible attacks. The critical components of an IDPS include the Intrusion Detection System (IDS), which monitors and creates alerts on suspicious activities, and the Intrusion Prevention System (IPS), which actively blocks or prevents identified threats.
Gestión Unificada de Amenazas (UTM)
Un dispositivo UTM es un equipo de seguridad que combina múltiples funciones de protección en una sola solución de hardware o software.
Un IDPS suele estar incluido en un dispositivo de Gestión Unificada de Amenazas (UTM), como ocurre con un NGFW (Next-Generation Firewall).
Dispositivos de Red Privada Virtual (VPN)
Una red privada virtual (VPN) tradicional es un método de conexión segura que utilizan los usuarios remotos para conectarse a una red corporativa.
Una conexión VPN consta de dos componentes principales:
- Servidor VPN (un cortafuegos o un dispositivo VPN dedicado)
- Aplicación cliente VPN instalada en el dispositivo que se conecta
La conexión crea un túnel cifrado a través de Internet que protege todos los datos que fluyen entre el dispositivo cliente VPN y la red corporativa.
También existen servicios VPN de terceros por suscripción que pueden ayudar a los usuarios a proteger información sensible, eludir restricciones geográficas y proteger su identidad.
Componentes de la Arquitectura de Red
Los siguientes son componentes adicionales de la arquitectura de red:
- Medios de transmisión
- Protocolos
- Topología
Medios de transmisión
Los medios de transmisión se refieren a las rutas físicas que sirven como el sistema vial de la red por donde viajan los datos.
Ejemplos incluyen cables Ethernet, fibra óptica y señales inalámbricas.
La elección del medio de transmisión influirá en la velocidad, distancia y fiabilidad de la transmisión de datos.
Protocolos
Los protocolos son conjuntos de reglas y convenciones que rigen el intercambio de datos entre los dispositivos de la red.
El establecimiento de un estándar común garantiza la interoperabilidad entre productos de distintos fabricantes.
Entre los protocolos más comunes dentro de la familia basada en IP para los dispositivos de red y su gestión se encuentran:
- TCP
- UDP
- (S)HTTP
- SSL/TLS
- DHCP (Protocolo de Configuración Dinámica de Host)
Los protocolos de enrutamiento para redes de área amplia incluyen BGP, Traducción de Direcciones de Red (NAT), Traducción de Direcciones de Puerto (PAT) y su uso combinado, así como rutinas de conmutación como fast forward o store and forward.
Topología
La topología describe la disposición y estructura de la red, detallando cómo están interconectados los diferentes nodos y dispositivos.
Las topologías comunes incluyen estrella, bus, anillo y malla.
En una topología en estrella, todos los componentes de la red están conectados a un nodo central.
El ejemplo clásico es un grupo de computadoras de escritorio conectadas a un conmutador centralizado.
Esta es, con diferencia, la opción de topología más popular en la actualidad.
Cada topología tiene ventajas y desventajas que pueden afectar el rendimiento, la escalabilidad y la tolerancia a fallos de la red.
Desafíos comunes en la gestión de dispositivos de red
Hoy en día existen muchos componentes en movimiento dentro de una red moderna, y muchas cosas pueden salir mal.
Con la complejidad de los dispositivos interconectados y los diversos protocolos, la gestión de redes se convierte en un desafío multifacético.
Los profesionales de TI deben desenvolverse en un entorno donde las fallas de hardware, los errores de software, los problemas de ancho de banda y los problemas relacionados con los usuarios pueden surgir en cualquier momento.
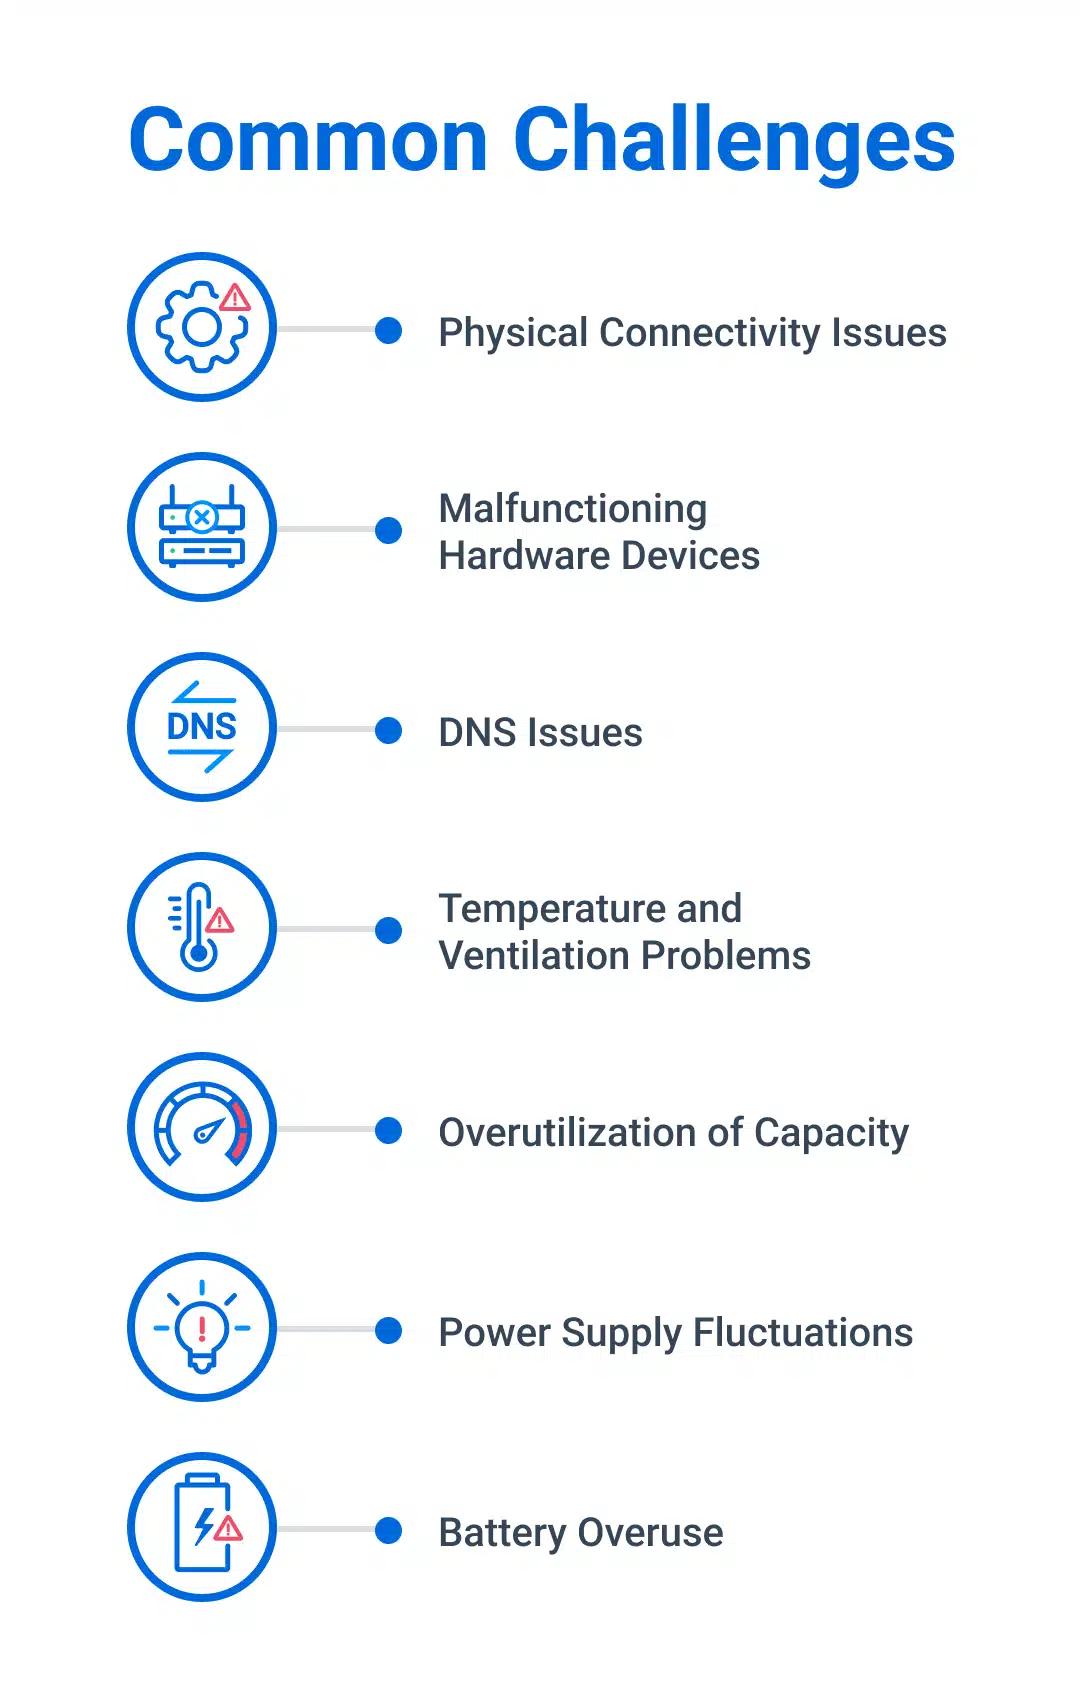
Veamos algunos de los desafíos comunes que enfrentan los equipos de soporte de red al gestionar dispositivos de red:
- Problemas de conectividad física
- Dispositivos de hardware con mal funcionamiento
- Problemas de DNS
- Problemas de temperatura y ventilación
- Sobreutilización de la capacidad
- Fluctuaciones en el suministro eléctrico
- Uso excesivo de la batería
Veamos cada uno de los desafíos para la gestión de dispositivos de red en redes informáticas.
Problemas de conectividad física
Un problema de conectividad surge cuando el tráfico no puede fluir entre dos puntos. Este problema puede deberse a cables dañados, conectores defectuosos o hardware con fallos, lo que provoca interrupciones de red, conectividad intermitente, transferencia de datos lenta y mayor tiempo de inactividad. Aunque los problemas de conectividad pueden interrumpir significativamente las operaciones, suelen ser de los más fáciles de diagnosticar.
Dispositivos de hardware con mal funcionamiento
Cuando los dispositivos de red fallan o funcionan por debajo de lo óptimo, pueden provocar tasas de transferencia de datos lentas, aumento de la latencia, pérdida de paquetes e incluso una interrupción total de la red. Perder un solo componente centralizado de la red puede interrumpir gravemente las operaciones empresariales y reducir la productividad, razón por la cual la resiliencia incorporada es fundamental hoy en día.
Problemas de DNS
DNS significa Domain Name System (Sistema de Nombres de Dominio). Es un sistema de nombres jerárquico y distribuido para computadoras, servicios y otros recursos conectados a Internet o a una red privada. Los problemas de DNS pueden afectar significativamente la funcionalidad de la red al interrumpir los procesos de resolución de nombres. Sin un servidor DNS disponible, no se puede navegar por Internet, revisar el correo electrónico o incluso iniciar sesión en un dominio de Windows.
Problemas de temperatura y ventilación
Los servidores y los dispositivos de red contienen procesadores que generan una gran cantidad de calor. El sobrecalentamiento puede dañar un dispositivo de red, reducir su vida útil o provocar un apagado inesperado. Por esta razón, las salas que albergan el equipo de red deben tener refrigeración y ventilación adecuadas. La temperatura del centro de datos o del armario que contiene el equipo debe monitorearse constantemente para contrarrestar cualquier aumento de temperatura.
Sobreutilización de la capacidad
La sobreutilización de la red es análoga a una autopista congestionada durante la hora punta. Cuando el tráfico de red supera su capacidad diseñada, se produce un embotellamiento digital. Esta congestión se manifiesta en tiempos de respuesta más lentos, aumento de la latencia y pérdida de paquetes. Los usuarios pueden experimentar síntomas frustrantes, como buffering durante la transmisión de video, llamadas VoIP interrumpidas y un rendimiento deficiente de las aplicaciones web.
Fluctuaciones en el suministro eléctrico
La red de su empresa funciona gracias a la energía eléctrica. Las fluctuaciones en el suministro eléctrico pueden causar problemas de conectividad intermitente, pérdida de paquetes y aumento de la latencia. Las variaciones constantes de energía también pueden reducir la vida útil de los equipos de red, lo que resulta en mayores costos operativos debido a reemplazos más frecuentes. El uso de fuentes de alimentación ininterrumpida (UPS), protectores de sobretensión y un mantenimiento eléctrico adecuado es esencial para minimizar estos riesgos.
Uso excesivo de la batería
Las baterías que se descargan rápidamente hacen que los dispositivos reduzcan su rendimiento y, con el tiempo, pueden disminuir la capacidad de respuesta de la red y los tiempos de conexión. Este ciclo frecuente de desconexión y reconexión aumenta la carga de señalización y el uso de datos, lo que puede contribuir a la congestión de la red.
Mejores prácticas para la seguridad de los dispositivos de red
Comprender los diferentes tipos de dispositivos de red disponibles hoy en día es el primer paso para construir una red confiable. Sin embargo, también es esencial garantizar que su red sea segura, funcione de manera eficiente y no se vuelva vulnerable con el tiempo. A continuación se presentan algunas mejores prácticas que le ayudarán a evitar problemas de conexión y seguridad:
- Optar por soporte de múltiples proveedores
- Priorizar alertas críticas
- Monitorear y solucionar problemas de forma proactiva
- Obtener una visibilidad más profunda
- Automatizar tareas básicas
- Aclarar dependencias y procesos de hardware
- Solucionar problemas de conectividad de cables
- Manejar puertos defectuosos
- Verificar sobrecarga de tráfico
- Realizar actualizaciones regulares de firmware y software
- Endurecer todos los dispositivos de red
- Implementar una gestión sólida de usuarios y control de acceso
- Usar segmentación de red y VLANs
- Monitorear actividades anómalas
- Realizar evaluaciones de seguridad periódicas
Optar por soporte de múltiples proveedores
Diversificar las relaciones con proveedores es un enfoque estratégico para las organizaciones que buscan soluciones de TI óptimas. Al evitar la dependencia de un solo proveedor, las empresas pueden seleccionar los mejores productos y servicios según sus necesidades y cambios. Esta estrategia les otorga mayor poder de negociación, precios más competitivos y acuerdos de soporte más favorables. También les permite aprovechar las innovaciones de varios proveedores, asegurando que sus operaciones de TI sean ágiles y eficientes.
Priorizar alertas críticas
Los dispositivos de red generan numerosas alertas, notificaciones y archivos de registro. Los equipos de soporte de TI necesitan un método para filtrar este ruido e identificar los eventos relevantes. Priorizar las alertas críticas es esencial para garantizar que los problemas más importantes se aborden de manera rápida y eficiente, reduciendo los tiempos de detección y corrección.
Monitorear y solucionar problemas de forma proactiva
Un enfoque proactivo significa evitar posibles problemas de red en lugar de reaccionar ante ellos cuando ocurren. Al anticipar los problemas con antelación, puede evitar tiempos de inactividad, cuellos de botella de rendimiento e incidentes de seguridad. Este enfoque ayuda a optimizar los recursos de red, mejorar la experiencia del usuario, mantener el cumplimiento normativo y aumentar la resiliencia de la red.
Obtener una visibilidad más profunda
En una red de TI moderna suceden muchas cosas “bajo el capó”, y se necesita acceso visual a todo para gestionarla eficazmente. Cuanta más visibilidad tenga, mejor podrá identificar y solucionar problemas. Tampoco se puede proteger lo que no se ve. La visibilidad en todas las áreas de la red permite la detección temprana de actividades sospechosas y posibles amenazas, reduciendo el MTTR (Mean Time To Respond). Además, ayuda a planificar la capacidad y asignar recursos de red para satisfacer las demandas actuales y futuras.
Automatizar tareas básicas
La automatización garantiza que los procedimientos estándar y los procesos repetitivos se realicen de manera estable y coherente cada vez. Automatizar tareas manuales rutinarias reduce el error humano y libera tiempo valioso del personal de TI, que puede dedicarse a tareas más críticas. La automatización también puede generar ahorros de costos significativos a largo plazo.
Aclarar dependencias y procesos de hardware
Dado que una red depende de muchos componentes diferentes, puede comportarse como una fila de fichas de dominó: si un dispositivo falla, otros pueden hacerlo rápidamente. El resultado puede ser una cascada de problemas de rendimiento y fallos en toda la red. Comprender las dependencias de las aplicaciones y cargas de trabajo de la red permite a los equipos de soporte identificar y resolver proactivamente pequeños problemas antes de que se conviertan en fallos mayores.
Solucionar problemas de conectividad de cables
Los cables defectuosos pueden causar conexiones intermitentes, transferencias de datos lentas e incluso caídas completas de la red. Identificar y resolver estos problemas de manera oportuna reduce cualquier posible interrupción en la red. En la mayoría de los casos, reemplazar los cables es una solución sencilla.
Manejar puertos defectuosos
Es fácil descartar un problema de puerto defectuoso simplemente conectando un cable en otro puerto. Esta acción rápida puede confirmar si el problema está en el puerto. Si es así, el siguiente paso es verificar la configuración del puerto mediante la interfaz de administración del conmutador. Un ejemplo típico de configuración incorrecta es una asignación errónea de VLAN. A veces, el problema puede ser de hardware, lo que requeriría reemplazo.
Verificar sobrecarga de tráfico
Cuando las áreas de la red se sobreutilizan, los usuarios comienzan a reportar lentitud y bajo rendimiento. Los administradores de red deben identificar posibles cuellos de botella donde el tráfico converge y supera la capacidad. El uso de herramientas de monitoreo de red permite detectar picos inusuales o aumentos sostenidos en el tráfico. Una utilización consistentemente alta suele indicar la necesidad de aumentar el ancho de banda.
Realizar actualizaciones regulares de firmware y software
Todos los dispositivos requieren actualizaciones periódicas para eliminar errores y seguir funcionando correctamente. Los dispositivos de red necesitan actualizaciones frecuentes, ya que los atacantes constantemente desarrollan nuevas formas de infiltrarse en las redes y robar información. Revisar las actualizaciones de firmware y software es esencial para mantener una infraestructura operativa a plena capacidad.
Endurecer todos los dispositivos de red
A menudo, las configuraciones predeterminadas de los dispositivos de red son demasiado permisivas, lo que aumenta el riesgo de que actores maliciosos penetren la red. Siempre asegúrese de que las configuraciones de cada dispositivo estén endurecidas de acuerdo con sus protocolos y los estándares de la industria. Desactive todas las funciones, servicios y puertos innecesarios, y requiera contraseñas seguras para la autenticación.
Implementar una gestión sólida de usuarios y control de acceso
Implemente el principio de mínimo privilegio para restringir los derechos de acceso de los usuarios al mínimo necesario para realizar sus funciones. Este enfoque limita el acceso a datos y redes sensibles por parte de usuarios autorizados, reduciendo el riesgo de acciones no autorizadas o filtraciones de datos. Mantenga listas de acceso e implemente controles para garantizar que nadie acceda a lugares no autorizados. Idealmente, las cuentas con privilegios permanentes deben sustituirse por acceso just-in-time para mejorar la seguridad.
Usar segmentación de red y VLANs
La segmentación de red crea subredes dentro de una red más amplia para mantener alejados a visitantes no deseados de archivos sensibles. Esto ayuda a reducir el alcance de un ciberataque y proporciona al personal de seguridad más tiempo para responder y mitigar la amenaza. Implemente una VLAN para garantizar que solo dispositivos específicos puedan acceder a redes segmentadas, proporcionando una protección adicional.
Monitorear actividades anómalas
Aunque una actividad anómala o sospechosa puede indicar actividad maliciosa, a menudo es una señal crítica de que algo dañino puede ocurrir. Aquí es donde entra en juego el monitoreo constante de la actividad de la red. Determinar qué constituye un comportamiento “normal” dentro de su red es clave. Esto se logra manteniendo registros completos de todos los usuarios y dispositivos a lo largo del tiempo. Una vez establecida una línea base de comportamiento, puede detectar y abordar de manera más efectiva las actividades sospechosas que se desvíen de los patrones normales.
Realizar evaluaciones de seguridad periódicas
Nunca asuma que su red está completamente protegida solo porque tiene dispositivos de seguridad implementados. Siempre debe existir un mecanismo de verificación. Las auditorías regulares de la infraestructura de red proporcionan ese mecanismo de verificación.
Estas auditorías pueden realizarse internamente o a través de una empresa externa especializada. Las evaluaciones periódicas de seguridad no solo son una buena práctica, sino que a menudo son requeridas por marcos regulatorios o normativos como HIPAA o GDPR.
Cómo puede ayudar Netwrix
Netwrix Auditor for Network Devices proporciona una visibilidad integral de los dispositivos de red. Automatiza la auditoría de cambios de configuración, rastrea los inicios de sesión de dispositivos desde accesos remotos y direcciones IP sospechosas, y analiza amenazas de seguridad y fallos de dispositivos desde una plataforma unificada. Con Netwrix Auditor, podrá mejorar la continuidad del negocio y mantenerse al tanto de las amenazas a la seguridad de la red con facilidad.
Conclusión
Desde routers y switches hasta firewalls y puntos de acceso, cada dispositivo de su red desempeña un papel importante. Gestionar adecuadamente estos dispositivos permite optimizar el rendimiento de la red y solucionar problemas rápidamente. Una comprensión integral de la composición de su red facilitará su evolución a medida que cambien las necesidades comerciales y tecnológicas de su organización. Los equipos de TI también deben comprometerse con las mejores prácticas al administrar y asegurar la red. Al priorizar el conocimiento y las habilidades en esta área, los profesionales de TI pueden garantizar que sus redes sigan siendo resilientes, receptivas y preparadas para enfrentar los desafíos del mundo interconectado en el que opera su empresa.
La red empresarial moderna es una colección de docenas de dispositivos físicos y virtuales, cada uno realizando una tarea específica. Los routers dirigen el tráfico entre redes. Los switches conectan dispositivos dentro de ellas. Los firewalls deciden qué pasa y qué no. Los sistemas de prevención de intrusiones vigilan las amenazas en tiempo real.
Lo que sigue abarca los tipos más comunes de dispositivos de red, cómo se clasifican y las implicaciones de seguridad que importan para cada uno.
¿Qué es un dispositivo de red?
Cada uno de esos dispositivos también es un objetivo potencial: el 28 % de las organizaciones sufrió un ataque dirigido a su infraestructura local en 2025, según el Netwrix Cybersecurity Trends Report 2025.
Los dispositivos de red gestionan el flujo de tráfico, dirigen los paquetes de datos, aplican políticas de seguridad y permiten la conectividad entre segmentos de red o con internet. Entender qué hace cada dispositivo y dónde puede ser explotado es fundamental para cualquier equipo de TI o seguridad que gestione un entorno moderno.
Por qué importan los dispositivos de red
Definen tu superficie de ataque
Los dispositivos de red comunes incluyen routers, switches, firewalls, hubs, módems y puntos de acceso inalámbricos. Algunos dispositivos, como switches y routers, transmiten datos. Otros, como firewalls y sistemas de detección de intrusiones, controlan qué tráfico está permitido y señalan el tráfico que parece malicioso. La mayoría de las redes modernas dependen de ambas categorías trabajando en coordinación.
Un dispositivo de red es un componente de hardware o software esencial para la comunicación entre computadoras y otros sistemas conectados. Estos dispositivos gestionan el flujo de tráfico, dirigen los paquetes de datos, proporcionan seguridad y permiten la conectividad entre segmentos de red o internet. Cada dispositivo cumple una función específica, facilitando el flujo de información dentro del ecosistema TI de una organización.
Los dispositivos de red no son solo la tubería de su entorno de TI. Son la infraestructura que determina su postura de seguridad, su exposición a ataques y hasta dónde puede extenderse el daño cuando algo sale mal.
Permiten o impiden el movimiento lateral
Son un objetivo principal para actores externos de amenazas
Tipos de dispositivos de red
Cada dispositivo de red expuesto a internet o mal configurado representa un posible punto de entrada para atacantes. Puertos abiertos en un router, una regla de firewall demasiado permisiva o un punto de acceso inalámbrico con credenciales predeterminadas son todas brechas en su perímetro. El Netwrix Cybersecurity Trends Report 2025 también encontró que el 51 % de las organizaciones experimentaron un incidente de seguridad en los últimos 12 meses lo suficientemente grave como para requerir una respuesta dedicada de su equipo de seguridad, y los dispositivos de red orientados al perímetro son frecuentemente donde comienza esa respuesta.
Repetidor
Los dispositivos de red ejecutan software, y ese software tiene vulnerabilidades. Cisco, Fortinet, Ivanti y Palo Alto Networks lanzaron CVE críticos a nivel de dispositivo en 2024 y 2025. Los atacantes suelen explotarlos antes de que se apliquen los parches, y en muchas organizaciones, los ciclos de actualización de firmware están muy retrasados respecto a la amenaza. Saber qué dispositivos usas y qué CVE les afectan es fundamental para mantener tu postura de seguridad.
Comprender los diferentes tipos de dispositivos de red te ayuda a optimizar y asegurar la infraestructura de red de tu organización. La tabla a continuación asigna cada dispositivo a su capa OSI y función principal, seguida de un desglose detallado de cada tipo.
Una vez que un atacante obtiene un punto de apoyo dentro de una red, se mueve lateralmente, saltando de dispositivo en dispositivo para alcanzar sistemas sensibles. Las redes correctamente segmentadas, aplicadas mediante switches gestionados y firewalls, limitan hasta dónde puede llegar ese movimiento. Un atacante que compromete una estación de trabajo en una red plana puede acceder a todos los servidores del entorno, pero un atacante en una red correctamente segmentada encuentra un límite. Entender lateral movement y cómo los dispositivos de red lo habilitan o restringen es fundamental para el diseño de la seguridad de la red.
Centro
Un concentrador de red conecta múltiples dispositivos Ethernet en un solo segmento de red. Hay tres tipos:
Desde el punto de vista de la seguridad, los repetidores no ofrecen inspección ni filtrado de tráfico. Amplifican todo, incluido el tráfico malicioso. Si un repetidor está en el camino de tu red, no añade protección a lo que pasa a través de él.
Una señal digital se degrada con la distancia, un proceso llamado atenuación. Un repetidor, que opera en la capa física (Capa 1) del modelo OSI, regenera la señal para que pueda viajar más lejos sin pérdida. Los repetidores dedicados son raros en redes modernas, ya que los switches y routers realizan esta función como parte de su operación estándar. Aún se encuentran en entornos industriales y configuraciones inalámbricas de largo alcance donde se necesita extender la señal sin añadir complejidad de enrutamiento.
- Concentrador pasivo: Conecta dispositivos sin amplificación y no requiere fuente de alimentación.
Puente
- Concentrador activo: Amplifica las señales entrantes antes de retransmitirlas y requiere alimentación externa, actuando efectivamente como un repetidor.
- Concentrador inteligente: Añade capacidades básicas de gestión, monitoreo y diagnóstico de red.
Los hubs están obsoletos. El estándar IEEE 802.3 los declaró obsoletos formalmente en 2011, y los switches gestionados los han reemplazado en casi todas las redes modernas. La razón es sencilla: un hub transmite los datos entrantes a todos los puertos conectados sin importar el destino previsto. Cualquier dispositivo en ese hub puede interceptar todo el tráfico, lo que facilita la captura de paquetes. Si tu red aún usa hubs, reemplazarlos por switches gestionados debería ser una prioridad.
Un puente de red conecta dos o más segmentos de red y filtra el tráfico entre ellos. Mientras que un hub transmite a todos los dispositivos conectados, un puente examina la dirección MAC de origen de los cuadros entrantes y toma decisiones de reenvío basadas en una tabla de direcciones MAC que mantiene, reduciendo el tráfico innecesario y mejorando el rendimiento de la red. Hay dos tipos:
- Puente de origen: Se basa en un enfoque de reenvío diferente, común en redes token ring que ahora están efectivamente obsoletas.
El puente inalámbrico, que conecta dos segmentos de red mediante un enlace inalámbrico, es el caso de uso moderno más común para dispositivos de puente dedicados. En la mayoría de los entornos modernos, los switches gestionados manejan el puente como parte de su operación principal.
- Puente transparente: Construye y mantiene automáticamente una tabla de direcciones MAC examinando las direcciones de origen de los marcos entrantes. El tipo estándar en uso hoy en día.
Interruptor
- No gestionado: Dispositivos plug-and-play con configuración fija. Sin acceso remoto ni monitoreo. Adecuado solo para redes pequeñas o domésticas.
- Inteligente: Un punto intermedio entre no gestionado y totalmente gestionado, que ofrece funciones básicas de gestión web.
Un switch es uno de los dispositivos más importantes en cualquier red. Conecta múltiples dispositivos en una LAN y dirige los datos entrantes al puerto de destino, en lugar de transmitirlos a todos los puertos como un hub. Los switches vienen en varios tipos, diferenciados por capacidad de gestión, capa OSI y factor de forma:
- Gestionado: Totalmente configurable a través de interfaz web, CLI o SNMP. Soporta VLANs, seguridad de puertos, autenticación 802.1X y monitoreo de tráfico.
- Capa 2: Opera en la capa de enlace de datos y reenvía el tráfico dentro de una LAN usando direcciones MAC, reduciendo colisiones al segmentar el tráfico en dominios de colisión separados.
- Gigabit: Admite velocidades de transferencia de datos de 1 Gbps o más.
- Capa 3: Combina conmutación y enrutamiento, permitiendo el enrutamiento de tráfico entre VLAN y subredes usando direcciones IP.
- PoE (Power over Ethernet): Transmite datos y energía a través de un solo cable Ethernet, comúnmente usado para cámaras, teléfonos VoIP y puntos de acceso inalámbricos.
- Montado en rack: Diseñado para encajar en un rack estándar de servidor de 19 pulgadas, común en centros de datos y salas de servidores.
- Escritorio: Interruptores compactos adecuados para pequeñas oficinas o entornos domésticos.
Enrutador
- Modular: Soporta módulos adicionales o tarjetas de expansión para escalabilidad futura.
- Enrutadores estáticos: Usan rutas configuradas manualmente. Confiables y predecibles. Ideales para redes pequeñas y estables.
Los switches gestionados, incluidas sus variantes Layer 2, Layer 3 y PoE, son la base de la segmentación de red. Al crear VLAN separadas para diferentes grupos de usuarios, servidores, dispositivos IoT e invitados, limitas hasta dónde puede avanzar un atacante si compromete un solo endpoint. La seguridad de puerto controla qué direcciones MAC pueden conectarse a cada puerto, y 802.1X requiere autenticación del dispositivo antes de conceder acceso a la red.
La tarea principal de un router es dirigir el tráfico entre redes. Los routers transfieren paquetes de datos a sus destinos trazando rutas a través de dispositivos interconectados usando direcciones IP. Mantienen tablas de enrutamiento que asignan redes de destino a la mejor ruta disponible y las actualizan automáticamente al usar protocolos de enrutamiento dinámico como OSPF, RIP o BGP. Hay dos modos de enrutamiento:
Puerta de enlace
- Enrutadores dinámicos: Se comunican automáticamente con otros enrutadores para actualizar las tablas de enrutamiento en tiempo real. Soportan conmutación por error y balanceo de carga en redes complejas y a gran escala.
Tarjeta de interfaz de red (NIC)
Los routers modernos integran cada vez más capacidades adicionales, incluyendo funcionalidad de firewall, puntos finales VPN y, en entornos empresariales, soporte SD-WAN. Desde una perspectiva de seguridad, los routers son un objetivo externo principal. Las credenciales predeterminadas, las listas de control de acceso (ACL) demasiado permisivas y el firmware sin parchear son las vías más comúnmente explotadas. Los routers también dividen las redes en subredes, siendo centrales para cualquier estrategia de segmentación.
Una gateway conecta redes que usan diferentes protocolos o arquitecturas y traduce entre ellas. Mientras que un router conecta redes que usan el mismo protocolo (IP), una gateway permite la comunicación entre sistemas fundamentalmente diferentes. Un ejemplo clásico es una LAN que se conecta a internet a través de un ISP: la gateway traduce entre tu red interna y la infraestructura más amplia de internet.
- Ethernet por cable: Usa conectores RJ45 para una conexión física por cable.
Las gateways suelen operar en las capas de transporte y sesión (capas 4 y 5), aunque las gateways de capa de aplicación, incluidas las gateways de aplicaciones web y las gateways API, operan en la capa 7. La mayoría de los routers modernos para el hogar y las pymes combinan funciones de enrutamiento y gateway en un solo dispositivo. En entornos empresariales, las gateways aparecen cada vez más como servicios entregados en la nube, especialmente para conectividad híbrida y multi-nube.
Una tarjeta de interfaz de red (NIC), también llamada tarjeta Ethernet o adaptador de red, conecta un dispositivo a una red y gestiona la transmisión y recepción de datos. Cada dispositivo en red, incluidos servidores, estaciones de trabajo, impresoras y puntos de acceso, contiene una NIC, ya sea como una tarjeta de expansión física o como un componente integrado directamente en la placa base. Los tipos comunes de NIC incluyen:
- Inalámbrico: Se conecta por Wi-Fi usando una antena integrada o externa.
Módem
- Fibra óptica: Utiliza conectores ópticos para conexiones de alta velocidad y larga distancia.
- Módem de cable: Transmite datos a través de la infraestructura de TV, más rápido que DSL.
- Módem DSL: Usa líneas telefónicas. El más lento de los tipos comunes de módem.
Las NIC se identifican en la red mediante una dirección MAC (Media Access Control) única. Desde el punto de vista de la seguridad, los ataques al firmware de las NIC son una preocupación emergente. Los atacantes que comprometen el firmware de las NIC pueden persistir por debajo del nivel del sistema operativo, sobreviviendo a reinicios e incluso a la reinstalación del sistema operativo.
Un módem (abreviatura de modulador-demodulador) convierte los datos digitales de su red en un formato adecuado para la transmisión a través de medios analógicos, como líneas telefónicas, sistemas de cable o redes celulares, y convierte las señales entrantes nuevamente en datos digitales. Es el punto donde su red interna se conecta a su proveedor de servicios de internet (ISP). Hay cuatro tipos principales:
- Módem inalámbrico: Conecta dispositivos usando señales Wi-Fi cercanas.
- Módem celular: Se conecta a internet mediante una red celular en lugar de Wi-Fi o línea fija.
Dispositivos de seguridad de red
Cortafuegos
Cambiar los nombres de usuario y contraseñas predeterminados, deshabilitar la gestión remota donde no sea necesaria y mantener el firmware actualizado son los pasos mínimos de seguridad para cualquier módem en un entorno de producción.
En muchas implementaciones modernas, los edificios conectados por fibra utilizan un terminal de red óptica (ONT) en lugar de un módem tradicional. Los módems de consumo con credenciales predeterminadas son un vector de ataque persistente y frecuentemente explotado.
Los dispositivos de conectividad mueven los datos. Los dispositivos de seguridad los controlan. Los dispositivos en esta sección forman la capa de defensa activa de su red: monitorean el tráfico, aplican políticas, detectan amenazas y protegen el acceso remoto. En cualquier entorno que maneje datos sensibles, estos dispositivos determinan si un ataque tiene éxito o es detenido.
Un firewall supervisa y controla el tráfico de red entrante y saliente según reglas de seguridad predefinidas, estableciendo una barrera entre redes internas confiables y externas no confiables. Conecta múltiples zonas, incluyendo LAN, WAN y DMZ, y aplica políticas de seguridad al tráfico que se mueve entre ellas. Los firewalls han evolucionado a través de tres generaciones:
- Inspección con estado: Rastrea el estado de las conexiones activas, distinguiendo el tráfico legítimo de retorno de los paquetes entrantes no solicitados.
Punto de acceso inalámbrico (WAP)
- Filtrado de paquetes: Examina paquetes individuales por dirección IP, número de puerto y protocolo. Rápido pero sin estado. No puede rastrear si un paquete pertenece a una conexión legítima en curso.
Los firewalls también pueden implementarse como servicios entregados en la nube (Firewall-as-a-Service), un modelo cada vez más común en entornos distribuidos. Los firewalls mal configurados, incluidas reglas demasiado permisivas, puertos sin usar abiertos y interfaces de gestión expuestas a internet, son algunas de las causas más comunes de exposición de datos.
- Cortafuegos de próxima generación (NGFW): Va más allá del filtrado de tráfico para incluir inspección profunda de paquetes, prevención de intrusiones integrada, reconocimiento de aplicaciones y detección de amenazas asistida por IA. Los NGFW identifican aplicaciones por comportamiento en lugar de por número de puerto, lo cual es importante cuando los atacantes usan puertos comunes para ocultar tráfico malicioso.
Un punto de acceso inalámbrico (WAP) proporciona un punto de conexión entre dispositivos inalámbricos y una red cableada mediante una antena y transmisor integrados. Los WAP se implementan en tres modelos principales:
- Basado en controlador: Un controlador central de LAN inalámbrica gestiona múltiples WAP, permitiendo políticas centralizadas, soporte de roaming y monitoreo unificado. Estándar para entornos empresariales.
- Autónomo (independiente): Cada WAP se configura y gestiona de forma independiente. Adecuado para redes pequeñas con un número limitado de puntos de acceso.
Los WAPs conllevan importantes implicaciones de seguridad. Los riesgos principales son SSID y contraseñas predeterminados sin cambiar, cifrado débil (WPA2 frente a WPA3) y puntos de acceso no autorizados instalados por empleados o atacantes.
- Gestionado en la nube: La configuración y el monitoreo se realizan a través de una plataforma en la nube. Ideal para organizaciones distribuidas que gestionan puntos de acceso en múltiples sitios.
Los WAP empresariales soportan autenticación 802.1X, requiriendo que los dispositivos conectados se autentiquen contra un servidor RADIUS antes de obtener acceso. Los WAP de consumo rara vez soportan esto, por lo que no son adecuados para entornos que manejan datos sensibles.
Sistema de detección y prevención de intrusiones (IDPS)
Los dos componentes trabajan juntos: el sistema de detección de intrusiones (IDS) identifica y alerta sobre tráfico sospechoso, mientras que el sistema de prevención de intrusiones (IPS) elimina activamente paquetes maliciosos o termina sesiones antes de que ocurra daño. Las soluciones modernas de IDPS se basan en dos métodos de detección:
- Análisis conductual: Señala el tráfico que se desvía de las líneas base establecidas, usando a menudo IA para detectar firmas de amenazas que se pasan por alto.
Dispositivos VPN
Un sistema de detección y prevención de intrusiones (IDPS) supervisa el tráfico de red en busca de actividades sospechosas, detecta amenazas potenciales y actúa para bloquearlas o contenerlas.
- Detección basada en firmas: Compara el tráfico con una base de datos de patrones de ataque conocidos.
- VPN sitio a sitio: Conecta redes completas, por ejemplo, enlazando una sucursal con la sede mediante un túnel cifrado.
- VPN de acceso remoto: Permite a usuarios individuales conectarse de forma segura desde fuera de la red. El modelo estándar para trabajadores remotos.
La funcionalidad de IDPS se integra comúnmente en NGFWs y dispositivos de Unified Threat Management (UTM), proporcionando una vista consolidada de las amenazas en toda la red. La integración con una plataforma SIEM permite que las alertas de IDPS se envíen a registros centralizados y flujos de trabajo de respuesta a incidentes, y la monitorización continua de los dispositivos de red hace que ese ciclo de respuesta sea efectivo.
Un dispositivo VPN crea un túnel cifrado sobre una red pública, permitiendo que usuarios remotos o sucursales se conecten de forma segura a una red corporativa. La conexión consta de un servidor VPN, a menudo un dispositivo dedicado o un firewall con capacidades VPN, y una aplicación cliente VPN en el dispositivo que se conecta. Los dispositivos VPN admiten dos modelos principales de implementación:
Las vulnerabilidades del firmware VPN se han convertido en una de las categorías de ataque más explotadas en los últimos años. Los atacantes explotan activamente CVE críticos en productos VPN de Ivanti, Pulse Secure, Cisco y Palo Alto Networks, a menudo en pocos días tras su divulgación. Mantener el firmware VPN actualizado y monitorear los registros de autenticación para detectar intentos de acceso anómalos son prácticas innegociables.
Deriva de configuración y errores de configuración
Desafíos comunes en la gestión de dispositivos de red
Para la seguridad de acceso remoto en entornos que avanzan hacia Zero Trust, Zero Trust Network Access (ZTNA) es el sucesor emergente. Mientras que VPN concede acceso amplio a la red tras la autenticación, ZTNA concede acceso solo a los recursos específicos que un usuario está autorizado a usar, reduciendo significativamente el alcance de un compromiso de cuenta.
Las redes modernas comprenden decenas o cientos de dispositivos interconectados, y varios factores pueden comprometer su seguridad. Los desafíos a continuación no son fallos de hardware ni problemas de ventilación. Son las brechas relevantes para la seguridad que permiten ataques reales.
Firmware obsoleto y vulnerabilidades sin parchear
Los dispositivos de red se entregan con configuraciones predeterminadas que priorizan la facilidad de instalación sobre la seguridad. Las credenciales predeterminadas, las interfaces de gestión abiertas y las reglas de firewall demasiado permisivas son puntos de partida comunes, y si los equipos no refuerzan activamente los dispositivos antes del despliegue, esas configuraciones suelen permanecer. Con el tiempo, los cambios incrementales se acumulan en los dispositivos y el estado real de su red se desvía de cualquier línea base documentada. Esto es la deriva de configuración.
Acceso no autorizado y uso indebido de privilegios
El Informe de Tendencias de Ciberseguridad de Netwrix 2025 encontró que el 54 % de las organizaciones aseguradas deben mantener controles de gestión de parches como condición para la cobertura. Establecer una cadencia de actualización de firmware, rastrear CVE para cada modelo de dispositivo en su entorno y aplicar la misma disciplina de parcheo a los dispositivos de red que a los servidores y endpoints reduce significativamente su exposición.
Una sola regla de firewall mal configurada puede exponer los sistemas internos a internet. Un switch con credenciales por defecto otorga a un atacante control administrativo sobre la segmentación de su red. Dejar protocolos de servicio como SMB accesible entre segmentos de red amplía aún más esa exposición. La monitorización continua y la auditoría automatizada de configuraciones son las defensas más efectivas. No puedes corregir lo que no puedes detectar.
El firmware de los dispositivos de red contiene vulnerabilidades, y los atacantes siguen de cerca las divulgaciones de CVE. El intervalo entre la publicación de una vulnerabilidad y la aplicación del parche por parte de las organizaciones es una ventana activa para la explotación. Los dispositivos VPN, routers y firewalls son algunas de las categorías de dispositivos más atacadas para la explotación de firmware. Muchas brechas importantes de red en 2024 y 2025 comenzaron con un dispositivo perimetral sin parchear.
Mejores prácticas para la seguridad de dispositivos de red
Endurezca todas las configuraciones de dispositivos antes del despliegue
Los dispositivos de red se administran mediante cuentas privilegiadas, que son objetivos de alto valor. Las credenciales de administrador compartidas, las cuentas que nunca se rotan y las interfaces de gestión accesibles desde la red general aumentan el riesgo de acceso no autorizado. Un atacante que obtenga acceso administrativo a un switch o router central puede reconfigurar la segmentación de la red, interceptar el tráfico o desactivar los controles de seguridad por completo.
Comprender los diferentes tipos de dispositivos de red es la base. Asegurarlos determina si su red resiste ataques reales. Las siguientes prácticas se aplican a todos los tipos de dispositivos y forman la base para cualquier infraestructura de red defendible.
Los mismos principios que se aplican a las cuentas de usuario se aplican a la gestión de dispositivos: mínimo privilegio, sin credenciales compartidas y MFA en todas las interfaces de gestión. TACACS+ y RADIUS proporcionan autenticación centralizada para la administración de dispositivos de red, asegurando que cada sesión de gestión se registre y vincule a una cuenta individual. El uso no autorizado de privilegios en dispositivos de red es una de las principales vías que permiten el movimiento lateral dentro de un entorno.
Segmenta tu red con VLANs
Mantenga el firmware actualizado
Las configuraciones predeterminadas en los dispositivos de red priorizan la facilidad de uso sobre la seguridad. Antes de que cualquier dispositivo entre en producción, cambie las credenciales predeterminadas, desactive servicios y puertos no usados, y cambie los protocolos de gestión de opciones inseguras (Telnet, HTTP) a opciones cifradas (SSH, HTTPS). Aplique las directrices de endurecimiento CIS Benchmark para el modelo específico del dispositivo. La mayoría de los proveedores principales las ofrecen gratis. Un dispositivo desplegado con su configuración predeterminada es una responsabilidad desde el primer día.
Aplicar el acceso administrativo de menor privilegio
Monitoree la actividad del dispositivo continuamente
Realice evaluaciones de seguridad periódicas
La segmentación de red limita hasta dónde puede avanzar un atacante después de obtener acceso. Use switches gestionados para crear VLAN separadas para diferentes entornos: estaciones de trabajo de usuarios, servidores, dispositivos IoT y acceso de invitados deben existir en su propio segmento, con reglas definidas que regulen qué puede comunicarse a través de los límites. La guía de mejores prácticas de seguridad de red cubre en detalle la implementación de la segmentación. La segmentación es el control único más efectivo para limitar el alcance de una brecha.
Trate el firmware de los dispositivos de red de la misma manera que trata los parches del sistema operativo del servidor: un ciclo de actualización crítico para la seguridad con consecuencias reales por omitirlo. Suscríbase a los avisos de seguridad del proveedor para cada modelo de dispositivo en su entorno y establezca un SLA de parches que refleje la gravedad de cada CVE. Las vulnerabilidades críticas en dispositivos expuestos a Internet, incluidos routers, firewalls y dispositivos VPN, requieren parches de emergencia. Los dispositivos que ya no reciben actualizaciones de firmware de sus proveedores representan un riesgo inmitigable y deben ser reemplazados.
Cada dispositivo de red debe tener cuentas de administrador individuales y adecuadas a su rol. No confíe en credenciales compartidas. El principio de menor privilegio se aplica aquí directamente: cada cuenta debe tener solo los permisos que su rol requiere, nada más. Use TACACS+ o RADIUS para la autenticación centralizada, asegurando que cada sesión de administración se registre y vincule a un usuario específico. Aplique MFA a las interfaces de administración, especialmente para dispositivos accesibles por internet. Para operaciones de alto privilegio en infraestructuras críticas, los modelos de acceso justo a tiempo limitan la ventana durante la cual las credenciales pueden ser mal utilizadas.
Cómo Netwrix Auditor for Network Devices le ayuda a proteger sus dispositivos de red
Los cambios de configuración, eventos de autenticación y anomalías de tráfico en dispositivos de red deben enviarse todos a un registro centralizado. Un cambio no autorizado en las reglas del firewall, un intento fallido de inicio de sesión en la interfaz de gestión de un router o un aumento repentino del tráfico saliente desde un switch son señales que requieren investigación. Un monitoreo de red efectivo convierte los registros de dispositivos en inteligencia de seguridad accionable y reduce el tiempo entre la violación y la detección.
Auditoría automatizada de cambios de configuración
Seguimiento de accesos remotos y sospechosos
Saber qué hacer con la desviación de configuración, el acceso no autorizado y el firmware sin parchear es un problema. Hacerlo de manera consistente en cada router, switch y firewall de su entorno es otro. Netwrix Auditor for Network Devices cierra esa brecha al proporcionar una única fuente de visibilidad en dispositivos Cisco, Fortinet, Palo Alto, SonicWall, Juniper, Cisco Meraki, HPE Aruba y Pulse Connect Secure.
No asuma que sus dispositivos de red son seguros. Las auditorías de configuración programadas, que comparan la configuración activa de cada dispositivo con su línea base aprobada, detectan desviaciones antes de que se conviertan en una brecha. Las pruebas de penetración que se dirigen específicamente a la infraestructura de red revelan cómo su segmentación, reglas de filtrado y controles de acceso resisten bajo condiciones de ataque realistas. CIS Control 13 proporciona un marco detallado para la monitorización y defensa de la red que se corresponde directamente con los controles de seguridad de dispositivos en esta guía.
Una plataforma para Cisco, Fortinet, HP, Juniper y SonicWALL
Marca los inicios de sesión y los intentos de acceso desde cuentas, ubicaciones o horarios inesperados. Si alguien accede a un switch central desde una dirección IP desconocida a las 2 a. m., o una cuenta sin derechos de administrador se autentica en la interfaz de gestión de un router, lo descubres de inmediato en lugar de durante la respuesta a incidentes después del hecho.
Cada cambio de configuración en un dispositivo monitorizado se registra automáticamente y se vincula a la cuenta que lo realizó. En lugar de descubrir una regla de firewall desviada durante una auditoría programada semanas después, recibes una alerta cuando ocurre el cambio, con un registro claro de quién lo hizo, cuándo y qué cambió. Esto convierte la desviación de configuración de una tarea periódica de limpieza en algo que detectas en tiempo real.
Los entornos multi-vendedor suelen significar múltiples consolas, cada una con su propio formato de registro y peculiaridades de alertas. Consolidar la actividad de los ocho proveedores en una sola plataforma significa que tu equipo no tiene que unir registros de ocho lugares diferentes solo para saber qué cambió y quién lo hizo.
Solicite una demostración para ver cómo Netwrix puede ayudarle a auditar configuraciones de dispositivos de red, detectar cambios no autorizados y mantener una visibilidad continua en toda su infraestructura de red.
Preguntas frecuentes sobre dispositivos de red
Compartir en
Aprende más
Acerca del autor

Dirk Schrader
Vicepresidente de Investigación de Seguridad
Dirk Schrader es un Resident CISO (EMEA) y VP de Security Research en Netwrix. Con 25 años de experiencia en seguridad informática y certificaciones como CISSP (ISC²) y CISM (ISACA), trabaja para promover la ciberresiliencia como un enfoque moderno para enfrentar las amenazas cibernéticas. Dirk ha trabajado en proyectos de ciberseguridad en todo el mundo, comenzando en roles técnicos y de soporte al inicio de su carrera y luego pasando a posiciones de ventas, marketing y gestión de productos tanto en grandes corporaciones multinacionales como en pequeñas startups. Ha publicado numerosos artículos sobre la necesidad de abordar la gestión de cambios y vulnerabilidades para lograr la ciberresiliencia.
Aprende más sobre este tema
Su política de IA es solo papel sin aplicación en el endpoint
Gestión de configuración para el control seguro de Endpoint
Cómo crear, cambiar y probar contraseñas usando PowerShell
Cómo crear, eliminar, renombrar, deshabilitar y unir computadoras en AD usando PowerShell
Cómo deshabilitar cuentas de usuario inactivas usando PowerShell