
DSPM vs DLP: diferencias y cómo usar ambos
Oct 24, 2026
DSPM frente a DLP es una decisión de secuencia entre saber dónde se encuentra la información sensible y controlar a dónde va. Data Security Posture Management (DSPM) descubre y clasifica datos sensibles y mapea el acceso a ellos, mientras que la prevención de pérdida de datos (DLP) aplica políticas mientras los datos se mueven, y cada regla de DLP es tan precisa como su clasificación. Los equipos sin inventario deberían comenzar con DSPM, y los equipos con canales de fuga conocidos deberían comenzar con DLP.
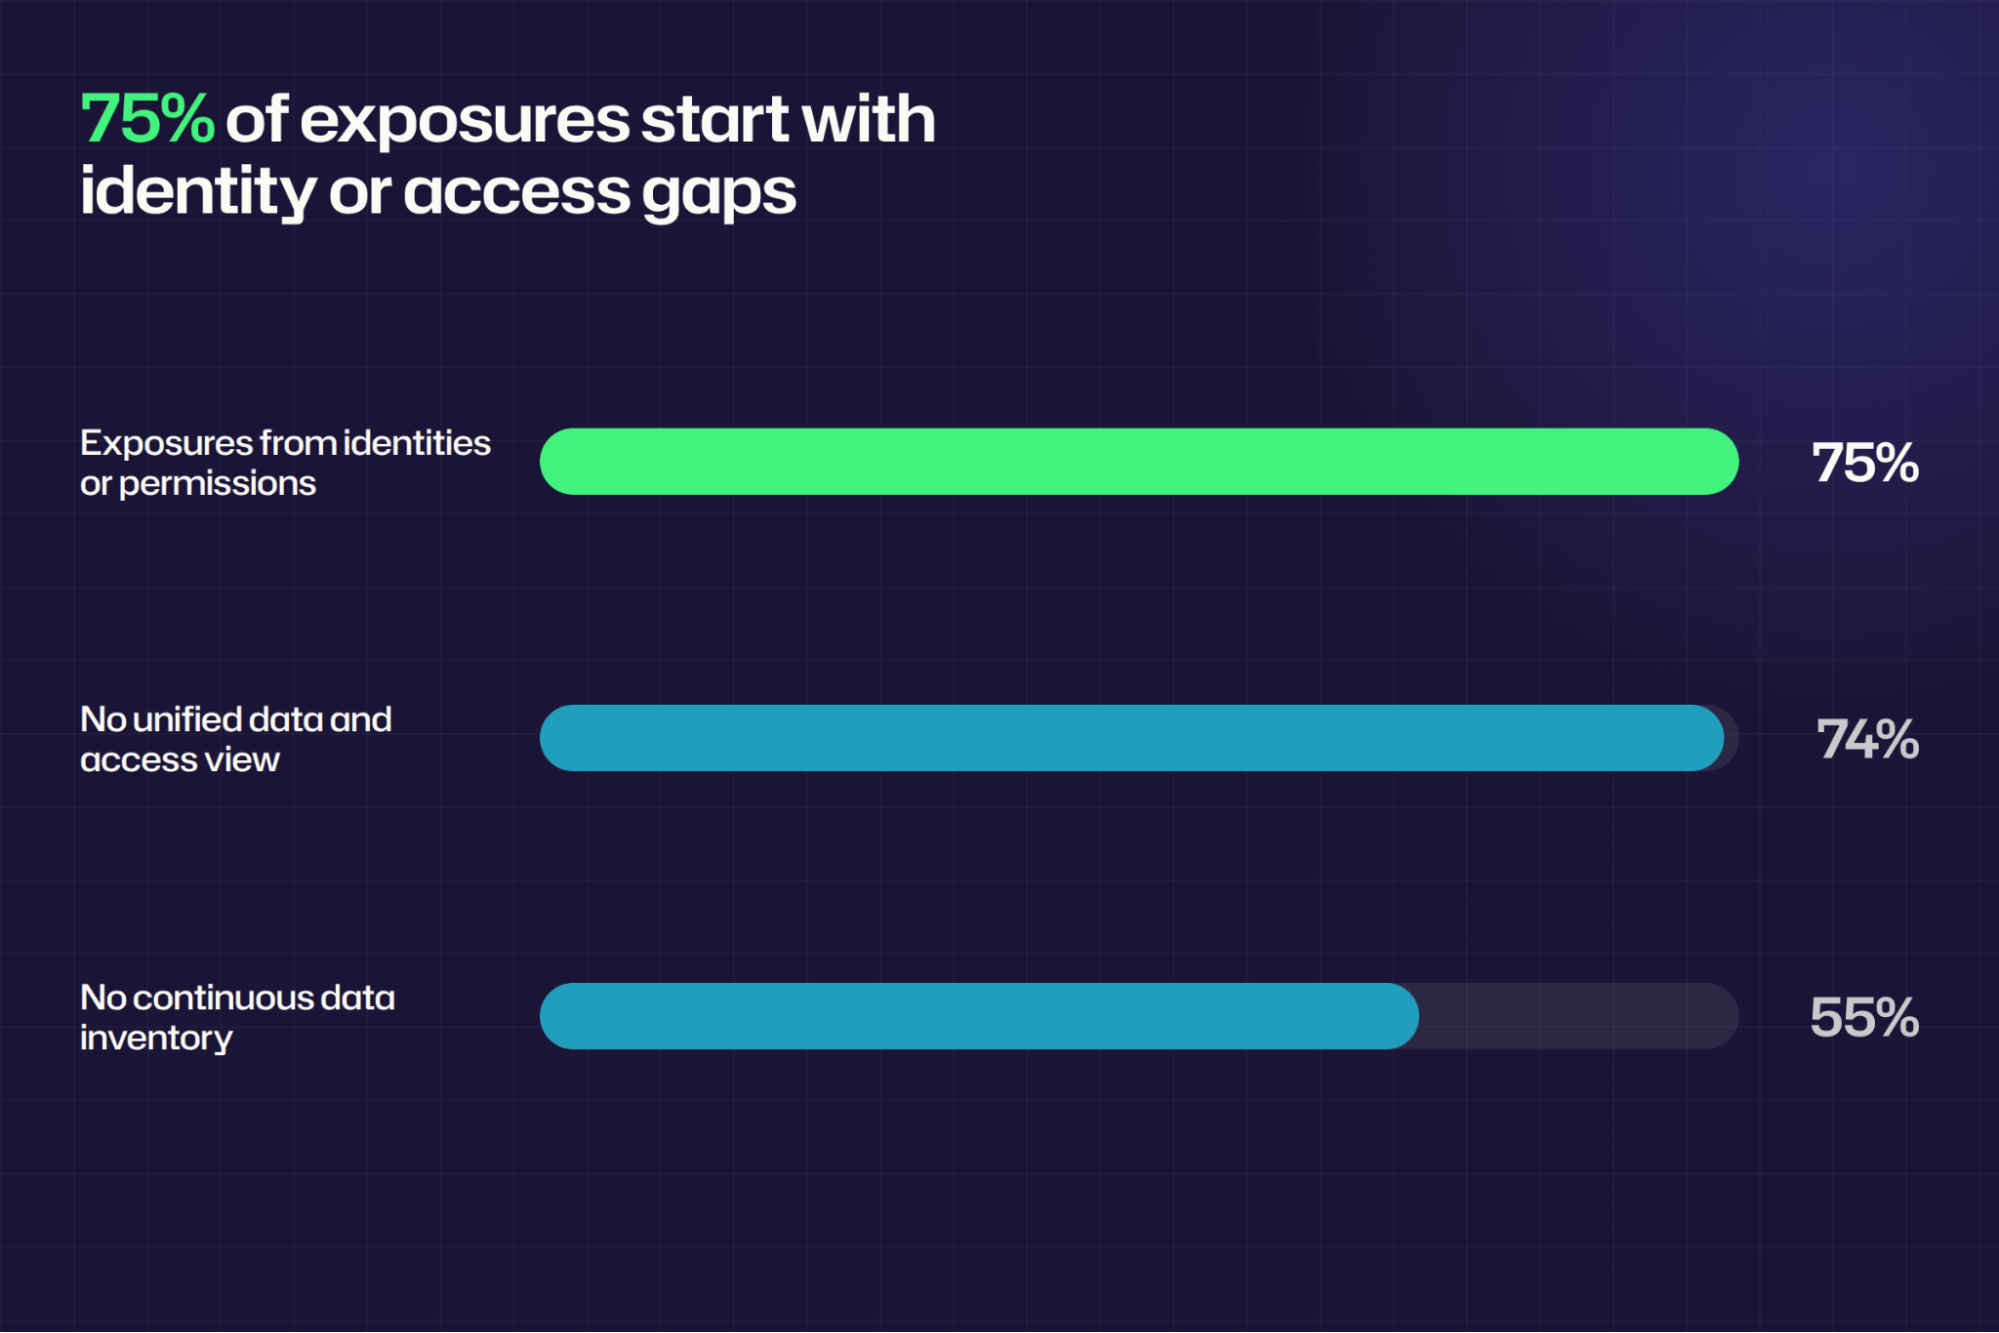
La mayoría de las organizaciones no pueden responder a las dos preguntas de las que depende una política DLP: dónde se encuentra la información sensible y quién puede acceder a ella. De los 2,317 profesionales de TI y seguridad encuestados para el Netwrix 2026 Data and Identity Security Report, el 74 % no tiene una vista única y unificada de los datos sensibles ni de qué identidades tienen acceso a ellos.
Ese problema de visibilidad influye en la decisión entre DSPM y DLP. DLP aplica políticas sobre el contenido mientras se mueve por canales monitoreados, y cada regla asume que el equipo ya sabe qué es el dato.
DSPM genera el inventario y el mapa de acceso detrás de esas reglas, y DLP detiene las transferencias. Las dos categorías responden a preguntas diferentes, y el orden correcto depende de cuál no puede responder el equipo hoy.
La tabla compara DSPM y DLP en descubrimiento, acceso, aplicación y priorización, las cuatro áreas en las que divergen.
Question | DSPM | DLP |
|---|---|---|
|
Where does sensitive data sit? |
Discovers and classifies it across repositories |
Reports matches in the locations and channels it monitors |
|
Who can reach it? |
Maps permissions and identifies excessive or open access |
Evaluates the user and action at the moment of use |
|
What happens when someone moves it? |
Reports the exposure for cleanup at the source |
Warns, blocks, encrypts, quarantines, or logs |
|
Which risks need action first? |
Ranks exposure by sensitivity and access |
Ranks by policy-match alerts |
Seguir un archivo a través de la tabla muestra cómo encajan ambos. DSPM encuentra una hoja de cálculo con los IDs fiscales de empleados guardada en un sitio de equipo, la clasifica, muestra que todo el departamento puede abrirla y clasifica el sitio para su limpieza.
DLP interviene cuando alguien intenta enviar esa hoja de cálculo fuera de la empresa por correo electrónico, y advierte, bloquea o registra el intento.
Por qué los equipos comparan DSPM y DLP
DSPM y DLP protegen datos sensibles, por lo que aparecen en la misma lista corta aunque actúan en diferentes etapas de su ciclo de vida.
Una partida presupuestaria obliga a elegir
Un equipo con espacio para un nuevo control debe decidir si cuesta más no saber dónde se encuentran los datos sensibles o no controlar a dónde van. DSPM responde a la primera pregunta, y DLP a la segunda, por lo que la respuesta que falta debería decidir la compra.
Ambas categorías dependen de la clasificación
Las reglas DLP comparan el contenido con tipos de información sensible, etiquetas de sensibilidad y otros clasificadores, por lo que la precisión de una regla depende de la precisión de la clasificación detrás de ella. DSPM suministra esa clasificación en todos los repositorios, lo que permite que las reglas DLP apunten a contenido etiquetado así como a patrones.
El Informe de Seguridad de Datos e Identity de Netwrix 2026 encontró que el 55 % de las organizaciones no mantienen continuamente un inventario de datos sensibles, por lo que muchas reglas DLP comienzan sin el inventario que asumen.
Las herramientas de IA plantean ambas preguntas a la vez
Microsoft 365 Copilot se basa en contenido al que el usuario puede acceder, por lo que el exceso de compartición se convierte en una cuestión de acceso a datos que DSPM for Copilot readiness aborda antes de que se convierta en una cuestión de transferencia.
El texto sensible escrito o pegado en una herramienta de chat se convierte en una pregunta de transferencia que solo un control de cumplimiento puede ver. DSPM cubre la primera pregunta, y DLP cubre la segunda, haciendo que la adopción de herramientas de IA sea el caso más claro para necesitar ambos.
Netwrix DSPM descubre y clasifica datos sensibles en entornos on-premises, híbridos y en la nube. Solicite una demostración.
¿Qué es DSPM?
Data Security Posture Management descubre y clasifica continuamente datos sensibles, mapea quién y qué puede acceder a ellos, y prioriza la exposición para su remediación. Encuentra datos previamente desconocidos en centros de datos locales y proveedores en la nube, clasifica datos estructurados y no estructurados, y evalúa el acceso para mostrar qué tan expuesto está cada repositorio a riesgos de privacidad, seguridad e IA.
Características clave de DSPM
- Descubrimiento continuo: Encuentra datos sensibles en centros de datos locales y proveedores en la nube, incluidos repositorios sin política, para que el inventario refleje lo que existe.
- Clasificación automatizada: Etiqueta datos estructurados y no estructurados según sensibilidad, privacidad y requisitos de cumplimiento a gran escala, lo que otorga a cada control posterior la misma definición de sensible.
- Mapeo de acceso: Establece quién y qué puede acceder a cada ubicación, incluyendo a través de la membresía anidada de grupos, para que el acceso permanente sea visible antes de cualquier cambio.
- Priorización de exposición: Clasifica ubicaciones según sensibilidad y acceso vigente, para que la remediación apunte primero al riesgo más alto.
- Remediación en el origen: Señala recursos compartidos sobreexpuestos y datos sensibles obsoletos que se pueden limpiar antes de que se active cualquier regla.
¿Qué es DLP?
La prevención de pérdida de datos es un conjunto de controles que detectan y bloquean datos sensibles para que no salgan por canales monitoreados como endpoints, correo electrónico, cargas web y aplicaciones en la nube. Cuando el contenido coincide con una política, el control advierte al usuario, bloquea la acción, cifra el elemento, lo pone en cuarentena o registra el evento.
Características clave de DLP
- Monitoreo multicanal: Supervisa endpoints, correo electrónico, cargas web y aplicaciones en la nube en busca de contenido sensible.
- Aplicación basada en políticas: Advierte, bloquea, cifra, pone en cuarentena o registra cuando el contenido coincide con una regla, deteniendo los datos en el momento de la transferencia.
- Cobertura en los estados de los datos: Protege los datos en uso, en tránsito y en reposo con acciones en endpoint, network y almacenamiento, según lo que NIST define DLP.
- Alcance granular: Aplica reglas a canales, destinos y tipos de datos específicos, como transferencias USB, correos salientes, cargas en el navegador y pegados en herramientas de IA.
- Evidencia de cumplimiento: Registra cada coincidencia y la acción tomada, lo que respalda la auditoría y los informes.
La diferencia entre DSPM y DLP en cuatro preguntas
DSPM comienza desde los datos, y DLP comienza desde la política.
¿Dónde se encuentra la información sensible?
DSPM rastrea repositorios, haya o no una política escrita para ellos, y crea el inventario a partir de lo que encuentra. DLP informa sobre lo que detecta en las ubicaciones y canales que monitorea, por lo que un repositorio fuera de toda política permanece oculto.
¿Quién puede acceder a ello?
Las reglas de transferencia DLP evalúan la acción de un usuario sobre un elemento, mientras que DSPM evalúa el acceso permanente al repositorio. Una entrada Everyone en un recurso compartido de nómina crea exposición antes de que se active cualquier regla de transferencia, y DSPM lee los permisos, resuelve la anidación de grupos e informa ese acceso para su limpieza como parte de data access governance.
El informe Netwrix 2026 Data and Identity Security Report encontró que el 75 % de las exposiciones de datos sensibles comienzan con identidades comprometidas o permisos mal configurados, por lo que una identidad con acceso compartido existente puede presentar riesgo antes de que ocurra cualquier transferencia.
¿Qué sucede cuando alguien lo mueve?
DLP aplica políticas de transferencia en los canales que monitorea, mientras que DSPM actúa aguas arriba reduciendo el acceso riesgoso antes de que algo se mueva.
Por ejemplo, Purview endpoint DLP restringe las cargas a dominios de servicios en la nube restringidos y el acceso desde navegadores no permitidos en Windows y macOS, y restringe el pegado en navegadores compatibles en Windows, con macOS en vista previa.
Purview's Edge for Business y los controles de red cubren destinos de IA como ChatGPT, Google Gemini, DeepSeek y Microsoft Copilot. Las transferencias USB, el correo personal, las cargas en el navegador y los pegados de indicaciones de IA requieren un control en ese canal específico.
¿Qué riesgos necesitan acción primero?
DSPM clasifica una ubicación según lo que hay allí y quién puede acceder, por lo que un recurso compartido lleno de registros de clientes accesible para Domain Users tiene más peso que una carpeta bloqueada con un solo archivo sensible.
DLP se clasifica según cuántos eventos coinciden con una regla, midiendo tanto el alcance de la regla como el riesgo. Por ejemplo, una expresión regular (regex) para números de 16 dígitos coincide con IDs de pedidos, números de pieza y datos de prueba junto con datos de tarjeta, y cada coincidencia inflama la cola de alertas sin aumentar el riesgo real.
Dónde encaja Microsoft Purview DLP
Muchas organizaciones de Microsoft 365 comienzan con Purview DLP. Cubre de forma nativa Exchange, SharePoint, OneDrive y Teams; las aplicaciones de Office; dispositivos con Windows 10 y 11; las tres últimas versiones de macOS; y los espacios de trabajo de Fabric y Power BI, además de aplicaciones conectadas no Microsoft y Microsoft 365 Copilot en vista previa.
La cobertura más allá de esas ubicaciones depende de la configuración, la antigüedad del elemento y el sistema operativo, y está sujeta a las limitaciones documentadas.
- Los recursos compartidos de archivos locales y SharePoint Server necesitan el escáner Microsoft Purview Information Protection, que rastrea archivos en un ciclo configurado y no descubre ni etiqueta en tiempo real.
- Exchange DLP analiza los mensajes nuevos y no escanea ni coincide con correos electrónicos ya almacenados en un buzón o archivo.
- Endpoint DLP es compatible con Windows 10 y 11, Windows Server 2019 y posteriores, y las tres últimas versiones de macOS; excluye Controladores de Dominio e instalaciones Server Core, y no incluye soporte para Linux, iOS ni Android.
¿Cuál debe elegir primero, DSPM o DLP?
Comience con el control que responde a la pregunta faltante y coloque el segundo control detrás de él.
Cuándo elegir Data Security Posture Management
Elija DSPM primero cuando el equipo no pueda decir dónde se encuentran los datos sensibles o quién tiene acceso a ellos, porque cada regla DLP escrita antes se basa en suposiciones.
Un pase de Data Security Posture Management ofrece inventario y hallazgos de acceso, y remediar la sobreexposición reduce el patrimonio antes de que escriba una sola regla de aplicación. Estas situaciones apuntan a Data Security Posture Management.
- El equipo no puede generar un inventario actualizado de datos sensibles bajo solicitud.
- Nadie ha revisado recientemente el acceso permanente a shares, sites y bases de datos.
- La sobreexposición conocida, como las entradas Everyone o Authenticated Users, permanece sin corregir.
- El despliegue de una IA o Copilot necesita un mapa de lo que el modelo podría alcanzar.
Cuándo elegir DLP
Elija DLP primero cuando los datos sensibles ya estén saliendo por canales conocidos como unidades USB, correo electrónico personal y cargas a herramientas de IA, porque esas transferencias necesitan controles en el endpoint o en el canal de correo ahora.
Limite las primeras políticas a los canales conocidos por filtrar información y a los tipos de datos que el equipo ya identifica, luego amplíelas conforme el descubrimiento avance. Estas situaciones apuntan a DLP.
- Los incidentes o hallazgos de auditoría, incluidos los casos de insider threat, muestran datos sensibles que salen por canales específicos.
- Las obligaciones regulatorias requieren controles demostrables de transferencia en correo electrónico, endpoints o aplicaciones en la nube.
- El equipo ya sabe qué tipos de datos proteger y dónde se encuentran.
- El uso de la herramienta de IA está activo y requiere controles inmediatos de pegar y subir.
Cuándo agregar DSPM a un programa DLP existente
Revise los tipos de datos y repositorios detrás de las coincidencias actuales de políticas DLP, y verifique si las reglas basadas en etiquetas siguen la política de data classification. Agregue DSPM cuando la afinación de políticas requiera mejor clasificación o hallazgos de acceso permanente que una coincidencia de política DLP no proporciona.
Cómo hacer que DSPM y DLP funcionen juntos
Secuencia el trabajo para que el alcance de DLP siga los datos clasificados y el acceso conocido, luego deja que los incidentes dirijan la siguiente ejecución de descubrimiento.
1. Clasifique los datos sensibles en los repositorios que DLP supervisará
Ejecute la data classification en todos los repositorios que cubra DLP, luego cree condiciones de políticas contra etiquetas y clasificadores, así como patrones.
En Purview, por ejemplo, las condiciones DLP pueden coincidir con tipos de información sensible, etiquetas de sensibilidad y etiquetas de retención. Complete este paso después de que se haya escaneado cada repositorio dentro del alcance y las reglas basadas en etiquetas hayan etiquetado el contenido para evaluar.
2. Mapea quién puede acceder a cada ubicación clasificada y elimina el acceso abierto
Adjunte los hallazgos de acceso a cada ubicación clasificada antes de decidir qué protege una política. Una ubicación con datos sensibles y permisos estrictos necesita una regla estrecha, mientras que los mismos datos abiertos a Usuarios Autenticados necesitan limpieza primero, guiada por las permisiones efectivas en cada ubicación.
Elimine las exportaciones obsoletas de HR y otros datos sensibles antiguos antes de establecer el alcance de la aplicación. La acción DLP local de Purview también puede eliminar los identificadores de seguridad (SIDs) Everyone, Authenticated Users y Domain Users de la lista de control de acceso de un archivo. Realice este paso cuando cada ubicación clasificada tenga una lista actualizada de quién tiene acceso efectivo.
3. Limite las políticas DLP a datos clasificados y destinos de alto riesgo
Comience con las ubicaciones de mayor sensibilidad y priorice el correo electrónico externo, los medios extraíbles y las cargas a herramientas de IA. Ejecute cada nueva DLP policy en modo de simulación para evaluar su impacto antes de pasar a la aplicación. Complete este paso cuando cada tipo de dato en alcance tenga una política que nombre sus ubicaciones, destinos y modo de aplicación.
4. Revise los incidentes y vuelva a ejecutar el descubrimiento según un horario
Utilice incidentes repetidos de DLP de un sitio o tipo de datos para elegir qué ubicaciones volver a escanear o remediar a continuación, y vuelva a ejecutar el descubrimiento a medida que aparezcan nuevos repositorios y tipos de datos.
Por ejemplo, la clasificación bajo demanda de Purview puede revisar archivos históricos en SharePoint, OneDrive y endpoints, tomando por defecto los archivos creados o modificados en el último año. Programe revisiones mensuales, trimestrales o en cada incorporación de repositorio, según los requisitos del equipo.
Cómo Netwrix ayuda con Data Security Posture Management y DLP
Netwrix DSPM, impulsado por Netwrix Access Analyzer, cubre la postura de los datos almacenados, y Netwrix Endpoint Protector cubre la aplicación para los datos en tránsito.
Descubra y clasifique datos sensibles
Netwrix DSPM descubre y clasifica datos sensibles en entornos locales, híbridos y en la nube. Netwrix Access Analyzer proporciona descubrimiento y clasificación en más de 40 fuentes de datos compatibles, ofreciendo etiquetas precisas para las reglas DLP.
Identificar accesos excesivos y abiertos
Netwrix DSPM identifica accesos excesivos o abiertos y prioriza los riesgos que necesitan remediación. Netwrix Access Analyzer mapea los permisos efectivos en servidores de archivos, sitios de SharePoint, bases de datos y almacenamiento en la nube, proporcionando al equipo una vista de acceso permanente más allá de las coincidencias de políticas DLP.
Bloquee los datos sensibles para que no salgan de los endpoints
Netwrix Endpoint Protector aplica políticas DLP conscientes del contenido en endpoints Windows, macOS y Linux para controlar dispositivos USB y medios extraíbles y bloquear cargas sensibles.
Con Netwrix Endpoint Protector, Alloy bloquea transferencias de archivos no autorizadas y aplica cifrado USB en sistemas operativos mixtos.
Para herramientas de IA, Netwrix Endpoint Protector inspecciona los comandos escritos y el contenido de archivos adjuntos para destinos como ChatGPT, Microsoft Copilot, Google Gemini, DeepSeek, X AI Grok y Claude.
Relaciona el control con la respuesta faltante
Los programas más sólidos ejecutan las dos categorías como un solo ciclo, en el que DSPM define qué protege una regla DLP, y los incidentes DLP indican a DSPM qué repositorios inspeccionar a continuación.
Elija el primer control según la pregunta que el equipo no pueda responder hoy, y active el segundo tan pronto como el primero genere hallazgos para actuar.
Solicite una demostración para ver cómo Netwrix DSPM descubre datos sensibles e identifica accesos abiertos, y cómo Netwrix Endpoint Protector aplica políticas cuando los datos salen del endpoint.
Preguntas frecuentes sobre DSPM vs DLP
Compartir en
Aprende más
Acerca del autor
