
Cómo instalar y usar Active Directory Users and Computers (ADUC)
Aug 26, 2025
Usuarios y equipos de Active Directory sigue gestionando el trabajo diario del directorio, y las instrucciones de instalación que aprendieron la mayoría de los administradores ya no son válidas. Las Herramientas de administración remota del servidor ahora se distribuyen como una característica de Windows en las compilaciones actuales, por lo que la antigua sintaxis de línea de comandos falla. Un solo comando de PowerShell instala la consola en las ediciones de Windows compatibles. Instalar la consola no implementa Active Directory.
Active Directory Users and Computers (ADUC) es el complemento de Microsoft Management Console (MMC) que se utiliza en la mayoría de las tareas diarias del directorio: restablecer contraseñas, crear y eliminar usuarios y grupos, y delegar el control de objetos del directorio.
Las instrucciones para instalarlo en una estación de trabajo quedaron obsoletas cuando Microsoft cambió la forma en que distribuye Remote Server Administration Tools (RSAT), por lo que una estación configurada con la guía del año pasado a menudo termina sin la consola.
Los administradores usan la consola para más que esas tres tareas. Su rango completo abarca:
- Restablecer contraseñas y desbloquear cuentas.
- Crear, modificar y eliminar usuarios, grupos y objetos de computadora.
- Agregar y eliminar miembros del grupo de seguridad.
- Crear y eliminar unidades organizativas (OUs).
- Delegue el control de los objetos del directorio.
- Configure opciones de seguridad y auditoría en objetos individuales.
El cuadro de diálogo Operations Masters en ADUC también transfiere tres de los cinco roles Flexible Single Master Operations (FSMO) entre controladores de dominio, a saber, el Relative ID (RID) Master, el emulador del controlador de dominio principal (PDC) y el Infrastructure Master.
Las transferencias de Schema Master y Domain Naming Master ocurren en otro lugar, a través del complemento Active Directory Schema y Active Directory Domains and Trusts. El archivo de consola es dsa.msc, y se incluye dentro de las herramientas RSAT Active Directory Domain Services y Lightweight Directory Services.
Buscar un instalador separado de ADUC no arroja resultados de Microsoft. Los controladores de dominio ya tienen la consola. En cualquier otra máquina, añádelo usando el método que corresponda a tu versión de Windows.
Qué incluye Remote Server Administration Tools
RSAT permite a los administradores ejecutar complementos y herramientas que gestionan roles, servicios de roles y características en un servidor remoto. Se incluye con el sistema operativo desde Windows Server 2008 R2. A partir de Windows 10 versión 1809, Microsoft lo ofrece en clientes Windows como un conjunto de Features on Demand en lugar de un paquete descargable.
RSAT se instala solo en las ediciones Pro, Enterprise, Education y Pro for Workstations de Windows. Windows 11 Home y Windows 10 Home no lo soportan.
El paquete cubre más de una consola:
- Active Directory Users and Computers (ADUC): Crea y administra objetos de directorio; la mayoría de los administradores usan esta consola a diario.
- Active Directory Administrative Center (ADAC): Administra la Papelera de reciclaje de AD y las políticas de contraseña, y muestra un historial en tiempo real del PowerShell detrás de cada acción.
- Módulo de Active Directory para Windows PowerShell: Proporciona los cmdlets para la administración de directorios mediante scripts.
- Active Directory Domains and Trusts: Administra los niveles funcionales de dominio y bosque, los nombres principales de usuario (UPN) y las relaciones de confianza entre dominios y bosques.
- Active Directory Sites and Services: Gestiona la topología del sitio, subredes y replicación.
- Active Directory Service Interfaces (ADSI) Edit: Edita objetos y atributos directamente, incluidos atributos que otras consolas no muestran.
Instalación de ADUC en comparación con la instalación de Active Directory
Instalar ADUC añade una consola de administración a una estación de trabajo o servidor miembro. Implementar Active Directory Domain Services crea un bosque, un dominio y un controlador de dominio. Los administradores llegan a la guía incorrecta porque ambas tareas comparten vocabulario.
Una máquina con ADUC instalado sigue siendo una máquina miembro. No tiene copia de la base de datos del directorio y aún necesita acceder a un directorio existente.
Para configurar un nuevo dominio, consulte esta guía para desplegar y configurar un controlador de dominio. Para entender cómo se organiza el directorio, consulte esta introducción a Active Directory basics.
Cómo comprobar primero la edición y versión de Windows
Verifique ambos antes de comenzar, ya que la edición y la versión determinan qué método de instalación funciona. Haga clic en Inicio > Configuración > Sistema > Acerca de, o haga clic derecho en el menú Inicio y seleccione System.
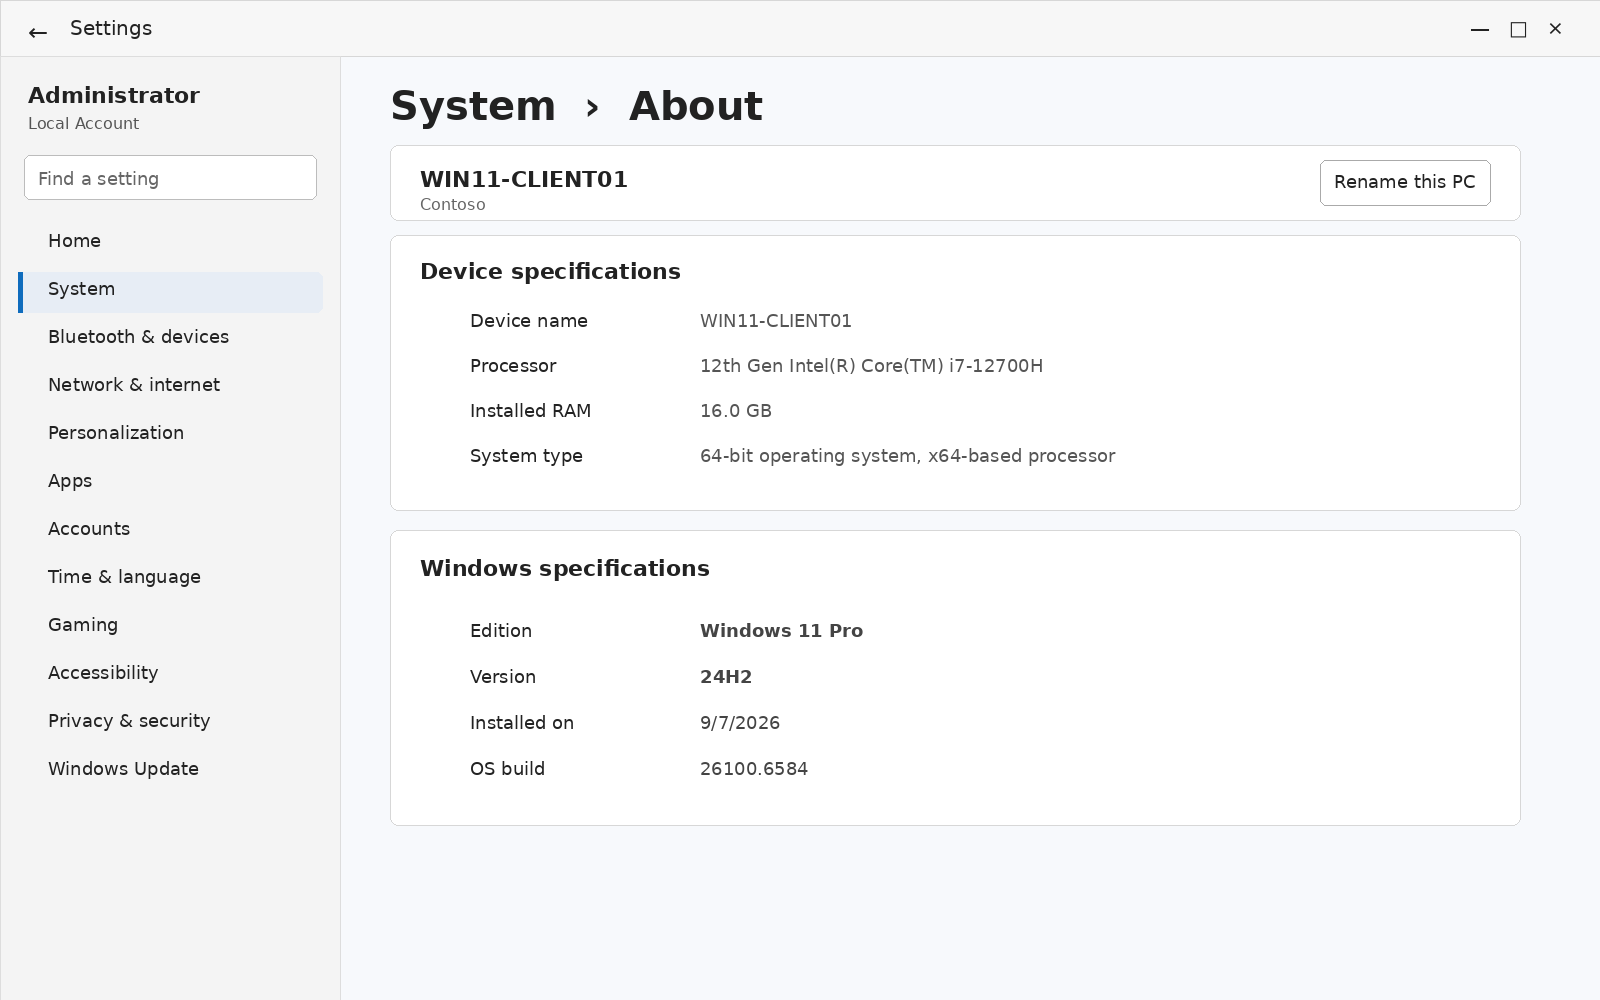
RSAT requiere Pro, Enterprise, Education o Pro for Workstations. Una máquina que reporta Home no tiene una ruta compatible hacia la consola. Las versiones desde Windows 10 versión 1809 en adelante usan el método Features on Demand, y las versiones anteriores necesitan el paquete independiente retirado.
Netwrix Directory Manager automatiza los flujos de trabajo de incorporación, traslado y baja en entornos híbridos de Active Directory y Entra ID sin código. Solicite una demostración
Cómo instalar ADUC en Windows 11
Windows 11 ofrece ADUC como una función bajo demanda. No hay descarga que buscar ni paquete que extraer. Confirma que la edición sea Pro, Enterprise, Education o Pro for Workstations, inicia sesión con derechos de administrador local y luego usa uno de los métodos a continuación.
Instale ADUC desde Configuración
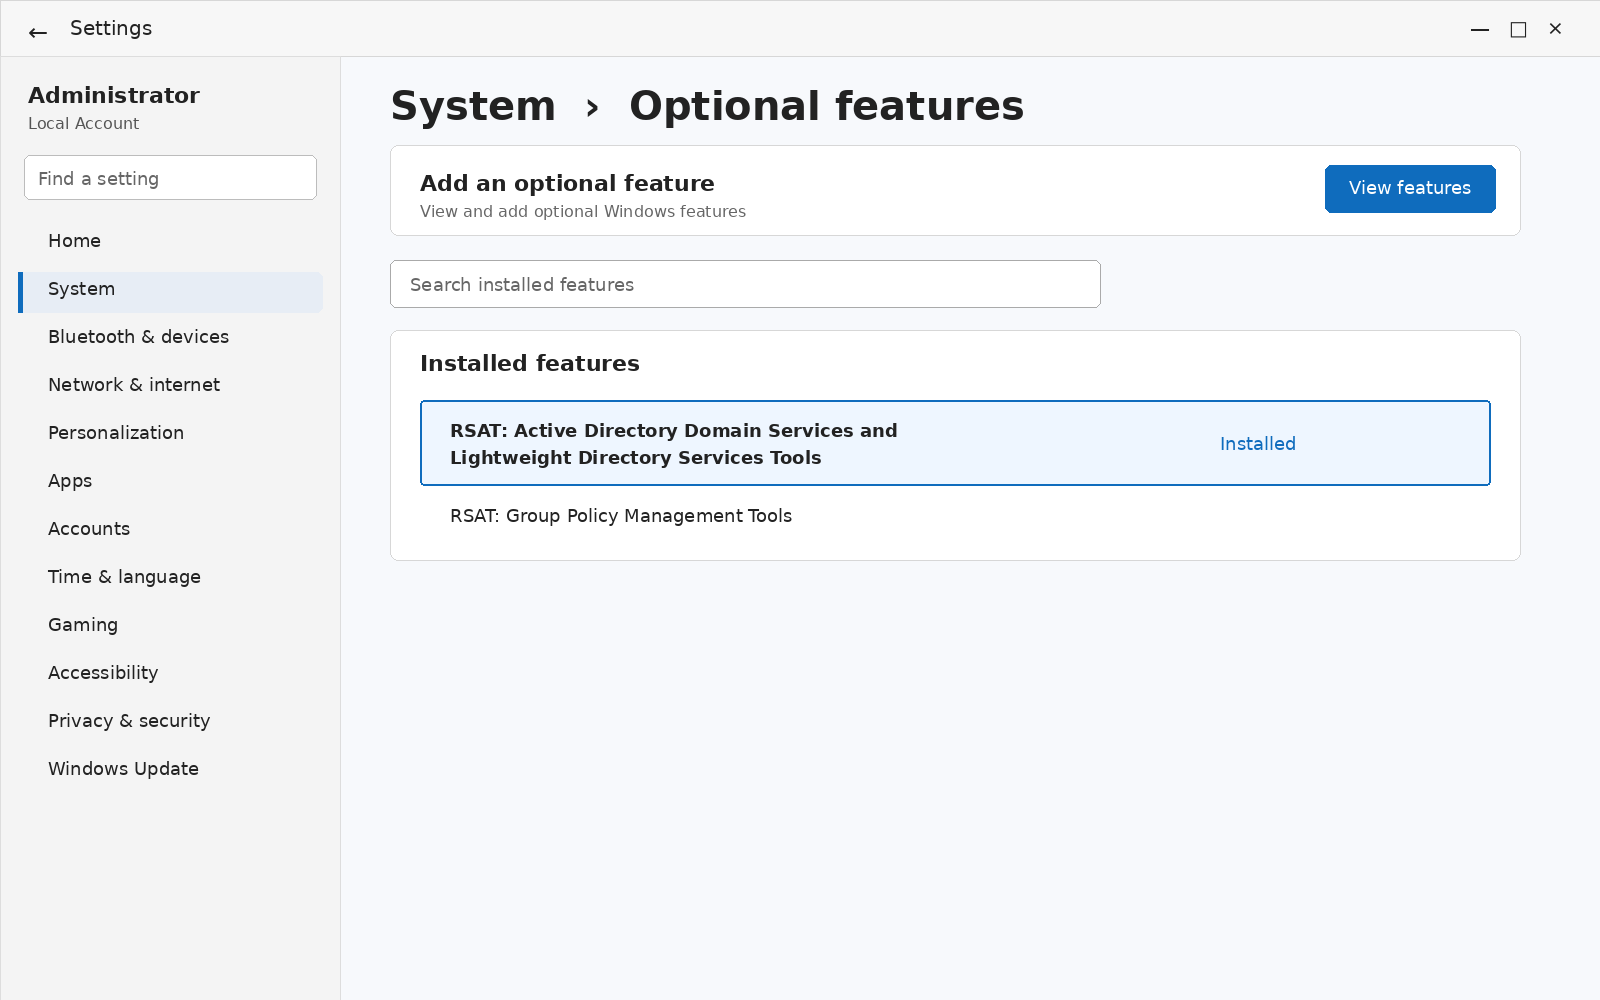
Revisa el panel de funciones opcionales; esta es la ruta más corta en una máquina que configuras manualmente.
- Abra Configuración > Sistema > Funciones opcionales.
- Junto a Agregar una función opcional, haga clic en Ver funciones.
- Escriba RSAT en el cuadro de búsqueda.
- Seleccione RSAT: Active Directory Domain Services y Lightweight Directory Services Tools.
- Haga clic en Siguiente y luego en Agregar.
Ejecutar optionalfeatures.exe desde el cuadro Ejecutar abre el panel antiguo de Windows Features, una ruta más rápida si ya sabes cómo usarlo.
Instalar ADUC con PowerShell
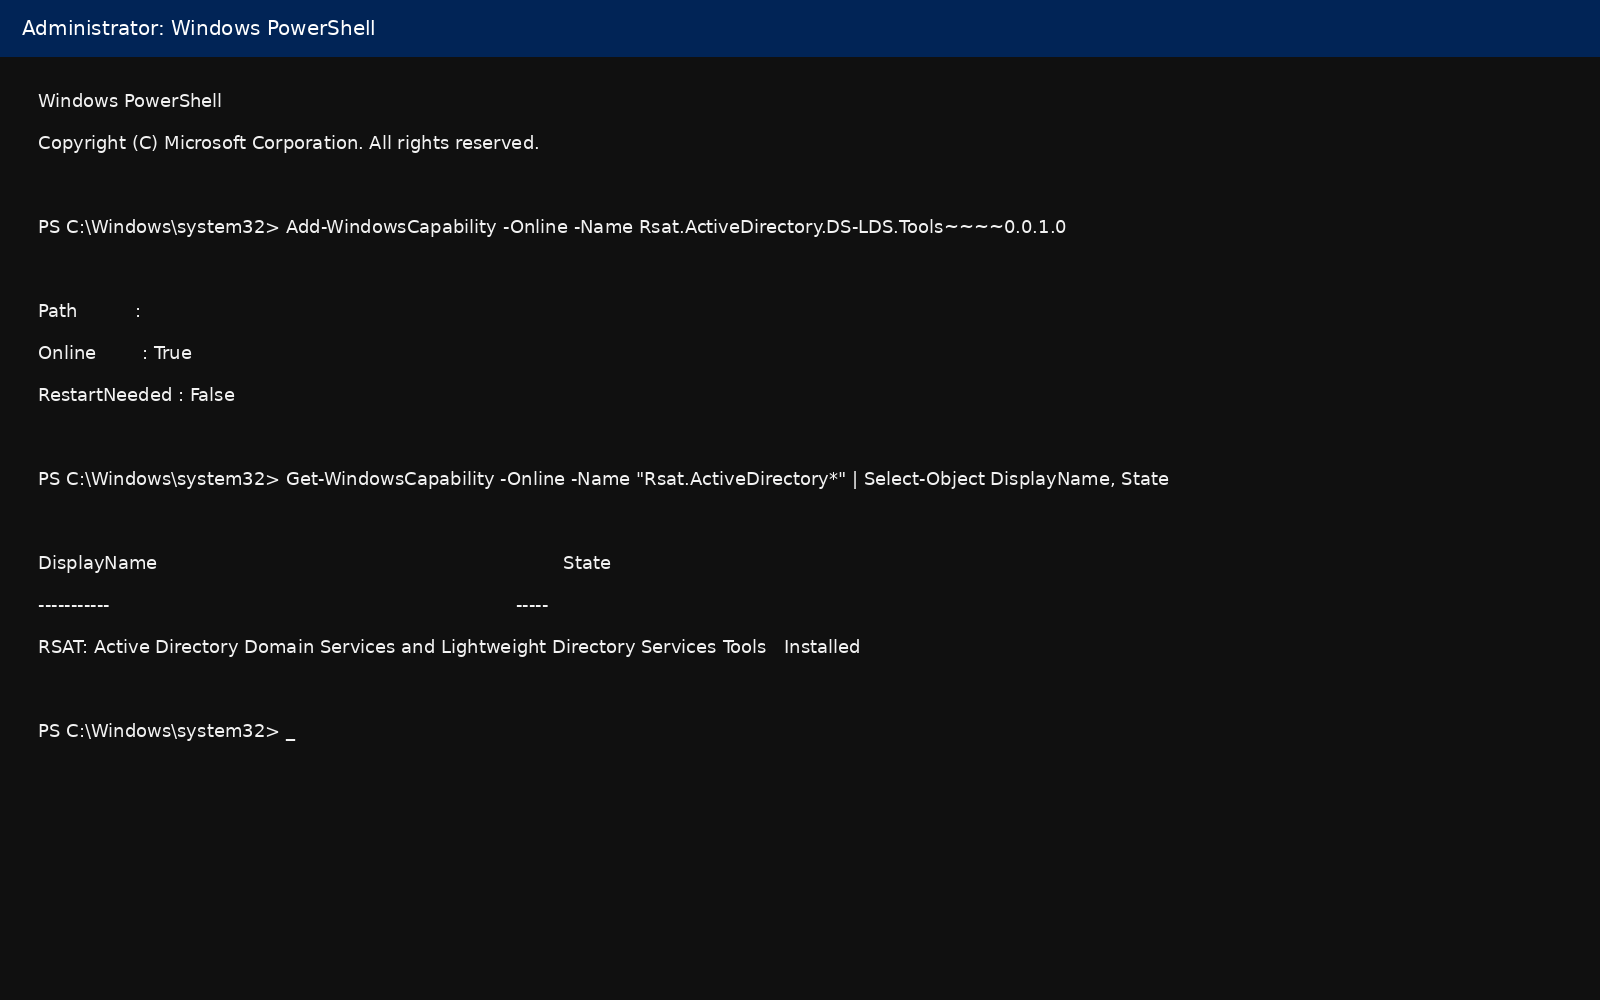
El comando capability funciona en todas las versiones compatibles y es adecuado para instalaciones automatizadas o repetidas. Abra PowerShell como administrador y ejecute:
Add-WindowsCapability -Online -Name Rsat.ActiveDirectory.DS-LDS.Tools~~~~0.0.1.0
El nombre de la capacidad usa cuatro caracteres tilde consecutivos, que son fáciles de alterar al copiar. Revísalos primero si el comando indica una capacidad no reconocida.
Confirme el resultado con:
Get-WindowsCapability -Online -Name "Rsat.ActiveDirectory*" | Select-Object DisplayName, State
Installed significa que las herramientas están presentes. NotPresent significa que Windows reconoce la capacidad y aún no la ha instalado. La instalación suele indicar RestartNeeded: False, por lo que normalmente no se requiere reiniciar.
Deployment Image Servicing and Management (DISM) instala esa capacidad desde un símbolo del sistema elevado, lo que es adecuado para compilaciones e imágenes automatizadas:
      DISM /Online /Add-Capability
/CapabilityName:Rsat.ActiveDirectory.DS-LDS.Tools~~~~0.0.1.0
La sintaxis antigua dism /online /enable-feature /featurename: RSATClient-Roles-AD-DS-SnapIn pertenece al paquete independiente RSAT que Microsoft retiró después de la versión 1803 de Windows 10. No funciona en Windows 11 ni en las versiones actuales de Windows 10.
Los dispositivos Arm64 son la excepción
El hardware ARM sigue una ruta diferente, y los comandos anteriores no son el punto de partida allí. Microsoft agregó soporte Arm64 RSAT a Windows 11 versiones 24H2 y 25H2 en la actualización de vista previa no relacionada con seguridad de febrero de 2026 y la trasladó al canal de servicio estable con la actualización acumulativa de marzo de 2026.
En Arm64, ambas versiones ofrecen las herramientas AD DS y AD LDS como componentes opcionales en lugar de Features on Demand, por lo que la entrada se encuentra en Panel de control > Programas > Programas y características > Activar o desactivar las características de Windows. La versión 26H1 las integra como Features on Demand y las lista en Configuración, igualando el comportamiento de x64. En un dispositivo ARM que aún ejecuta 24H2 o 25H2, esa división es la razón por la que la entrada falta en Configuración en una máquina que cumple con los requisitos previos.
Cómo instalar ADUC en Windows 10
Windows 10 versión 1809 y posteriores: use el método Features on Demand descrito arriba. Windows 10 alcanzó fin de soporte el 14 de octubre de 2025, por lo que trate esta sección como una guía para los sistemas que aún lo usan.
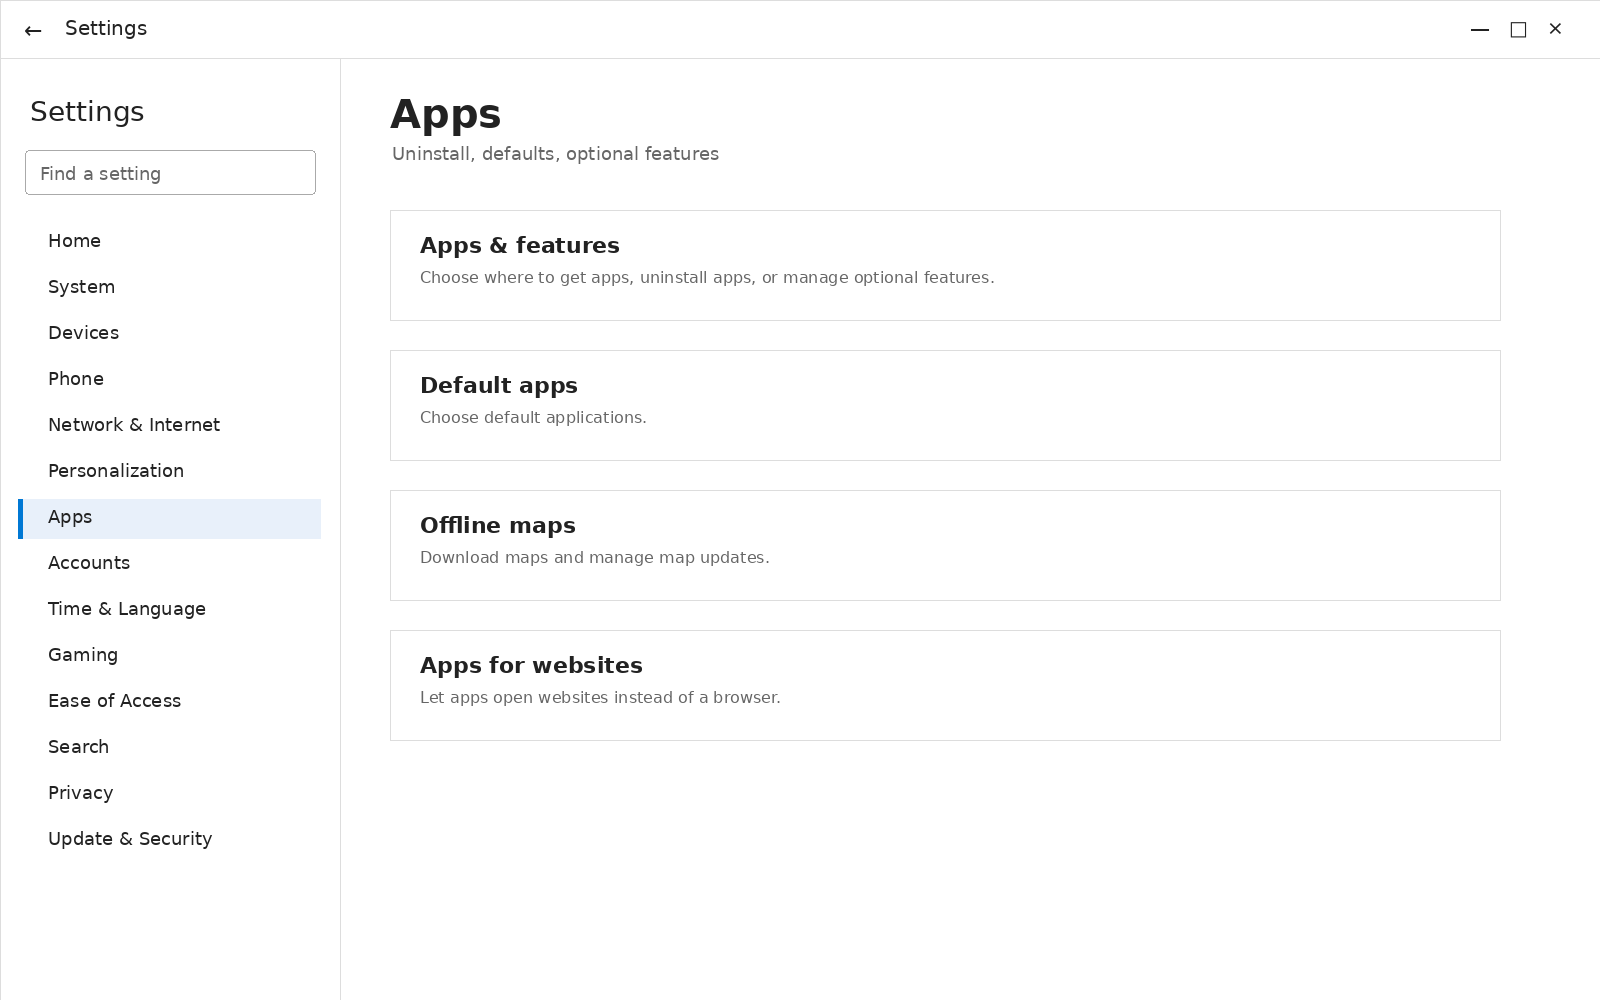
En Windows 10, Configuración está en Aplicaciones en lugar de en Sistema.
- Abra Configuración > Aplicaciones.
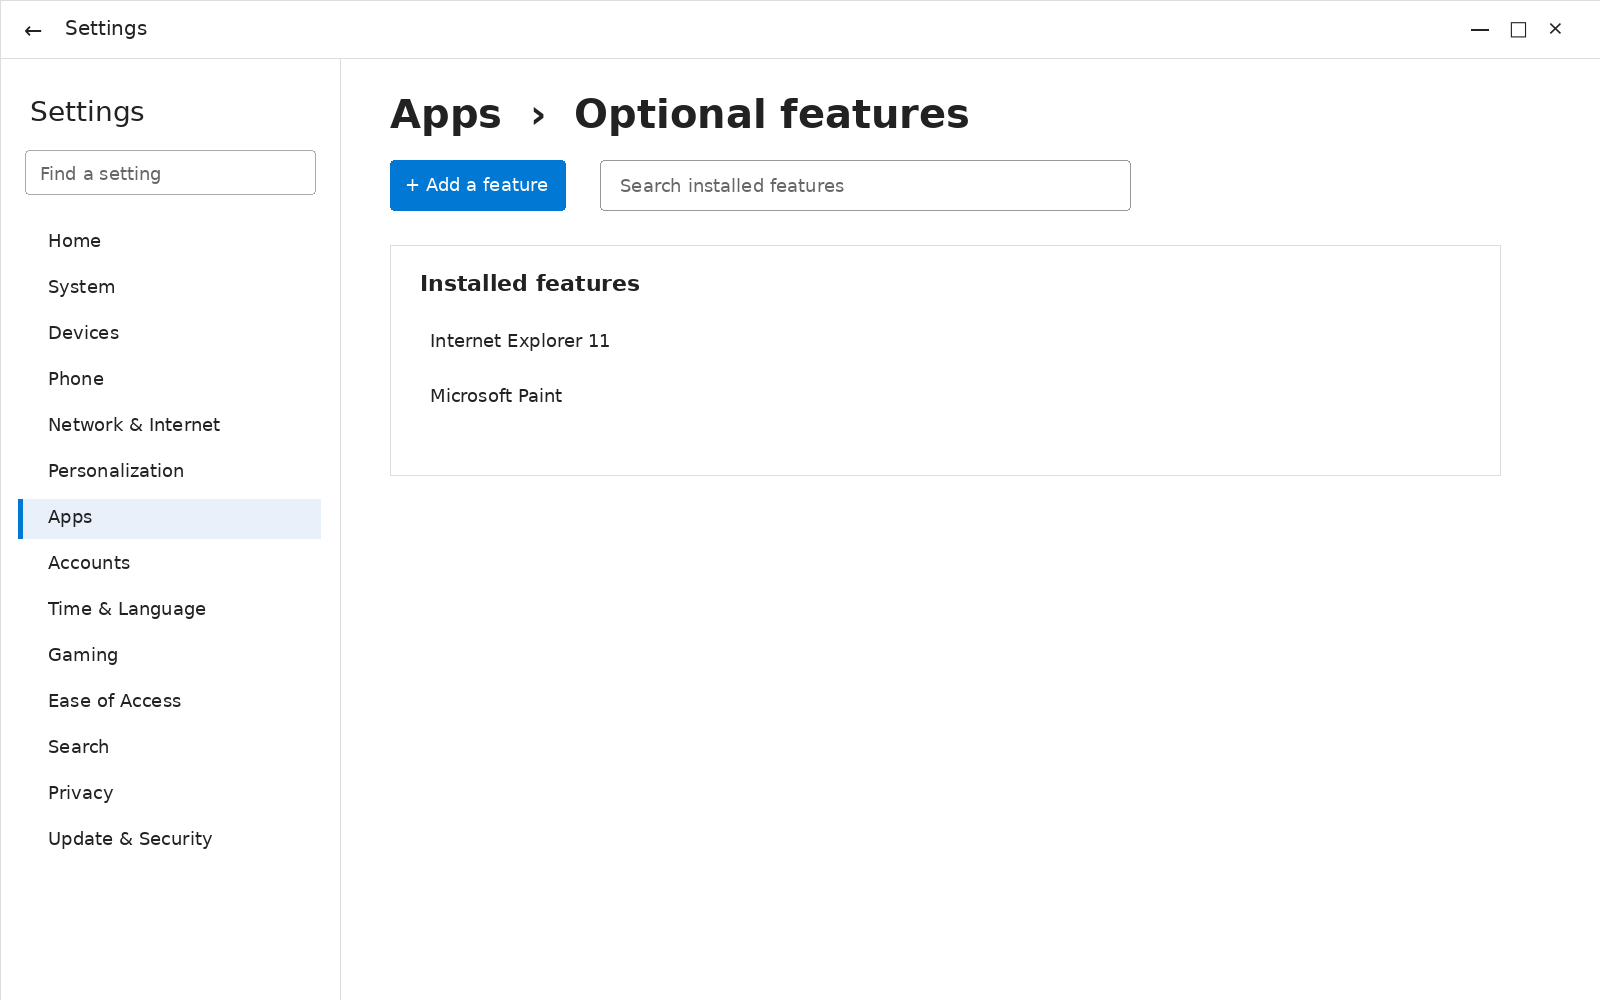
2. Seleccione Funciones opcionales, luego haga clic en Agregar una función.
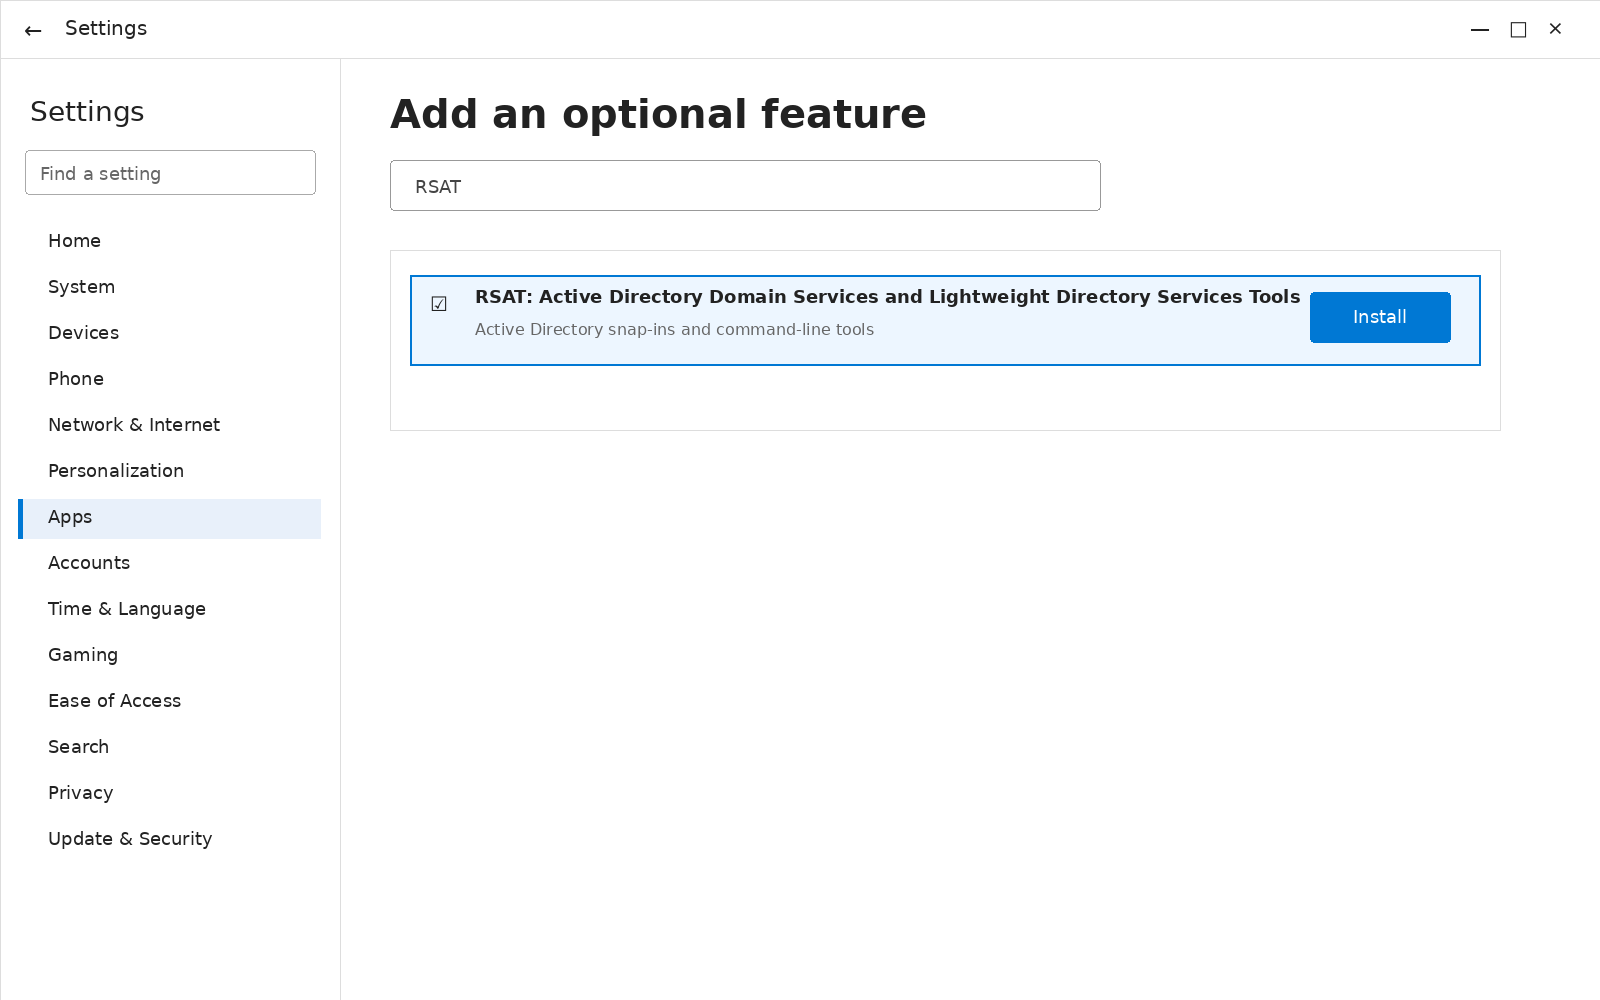
3. Busque RSAT, seleccione RSAT: Active Directory Domain Services and Lightweight Directory Services Tools y haga clic en Instalar.
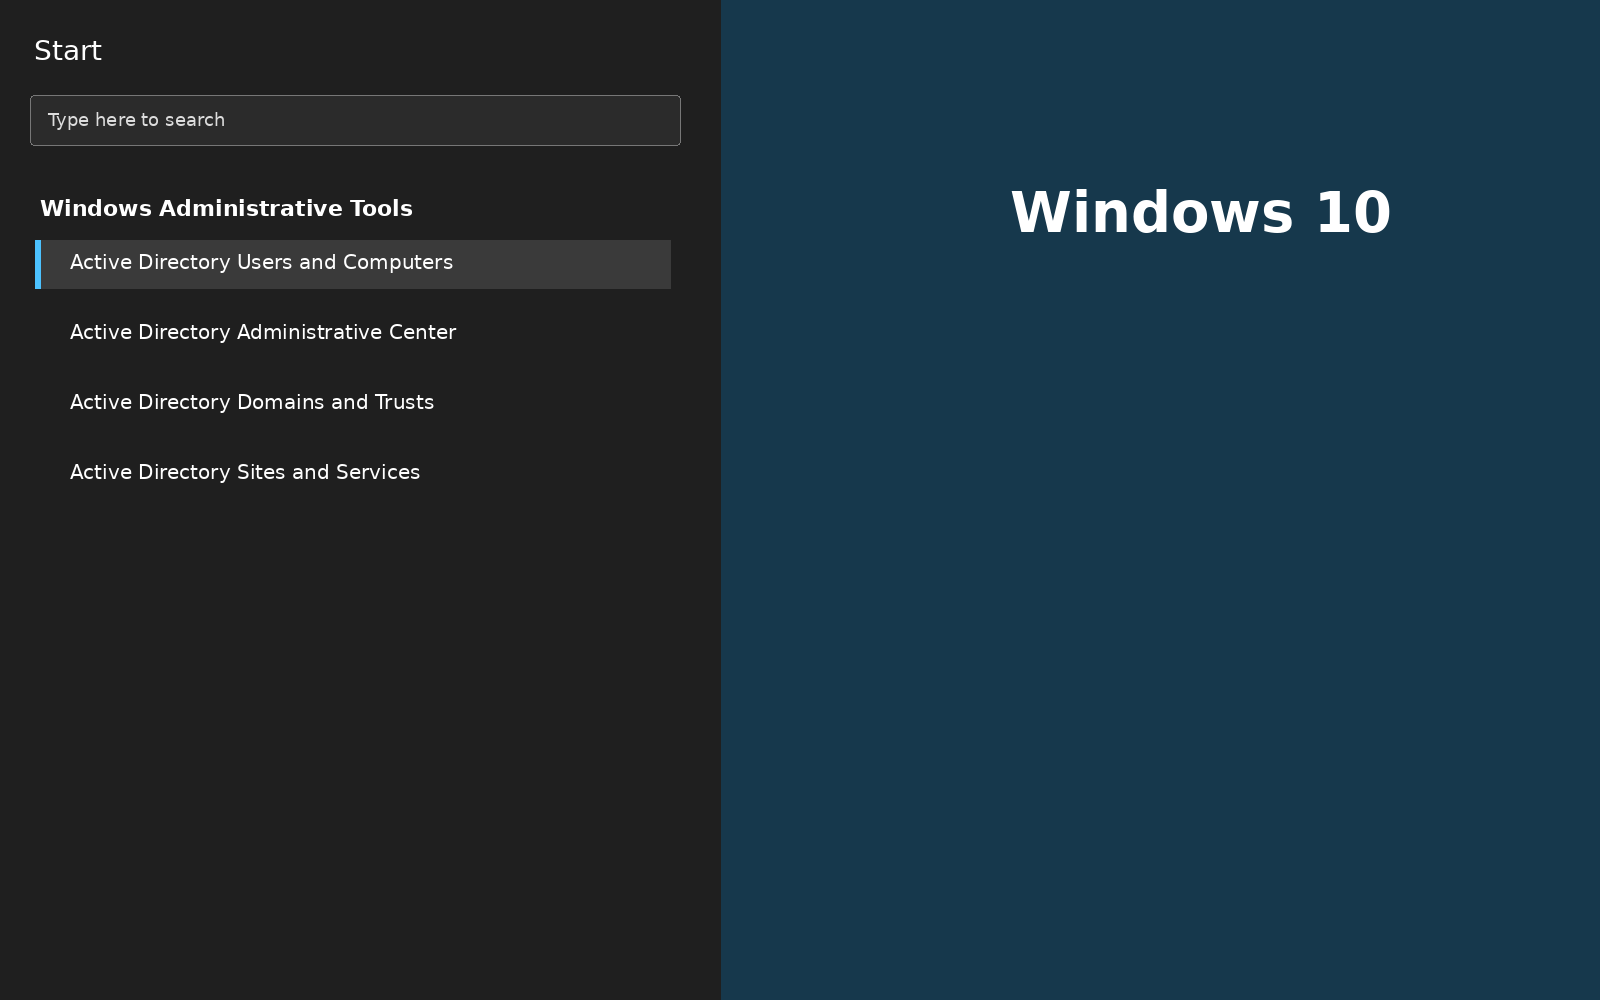
4. Abra el menú Inicio y busque la consola en Windows Administrative Tools, la carpeta que Windows 10 usa en lugar de Windows Tools.
Los comandos Add-WindowsCapability y DISM mencionados funcionan de la misma manera en cualquier versión desde la 1809 en adelante.
Netwrix Directory Manager automatiza los flujos de trabajo de incorporación, traslado y salida en Active Directory híbrido y Entra ID sin código. Solicite una demostración
Cómo instalar ADUC en un servidor miembro de Windows
Server Manager gestiona esto en Windows Server, y el asistente a continuación se aplica a Windows Server 2012 R2 hasta Windows Server 2022 y Windows Server 2025.
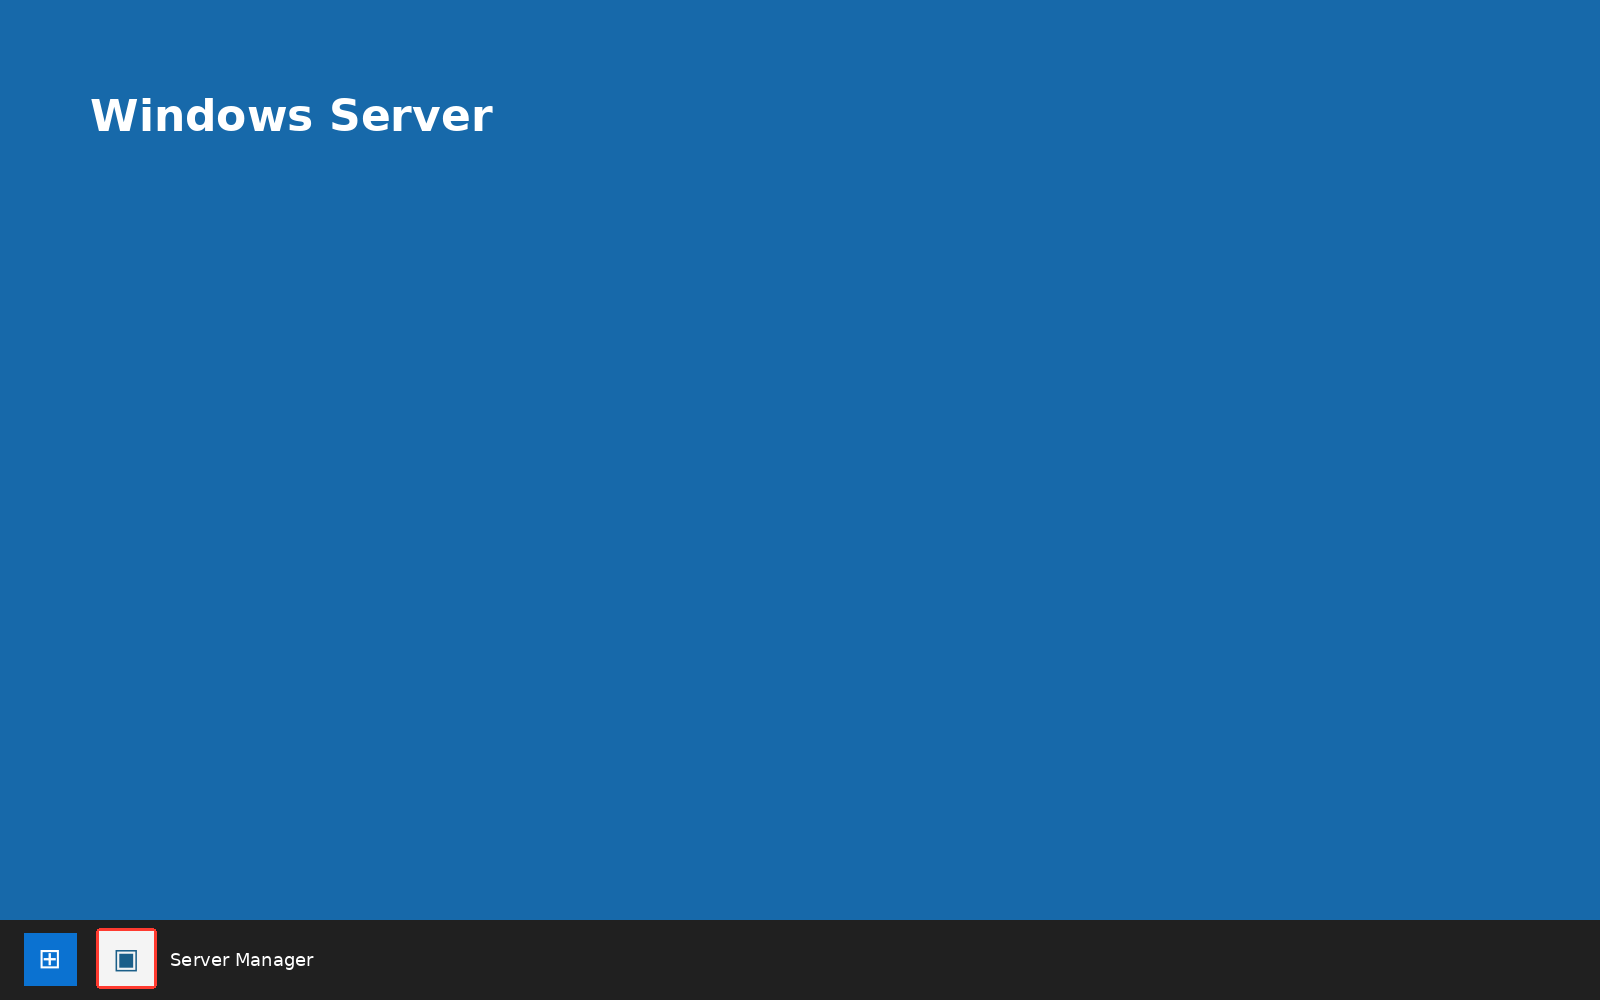
- Inicie Server Manager desde el icono de la barra de tareas o haga clic en Inicio y escriba Server Manager en el cuadro de búsqueda.
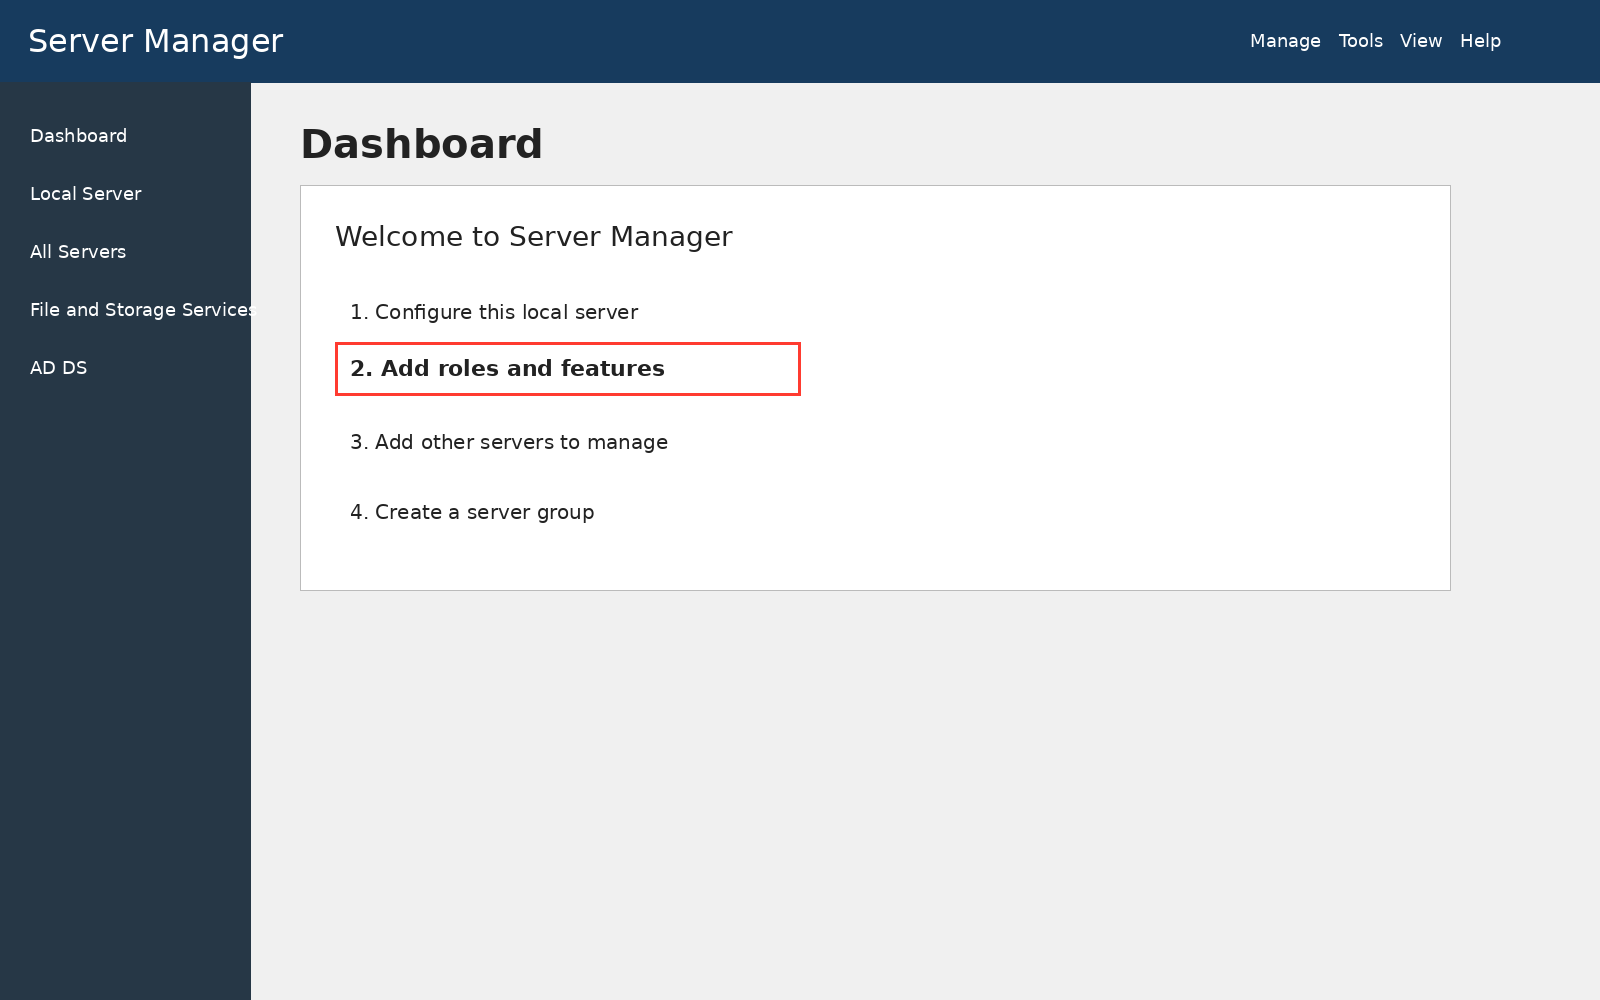
2. Haga clic en Add roles and features para abrir el asistente.
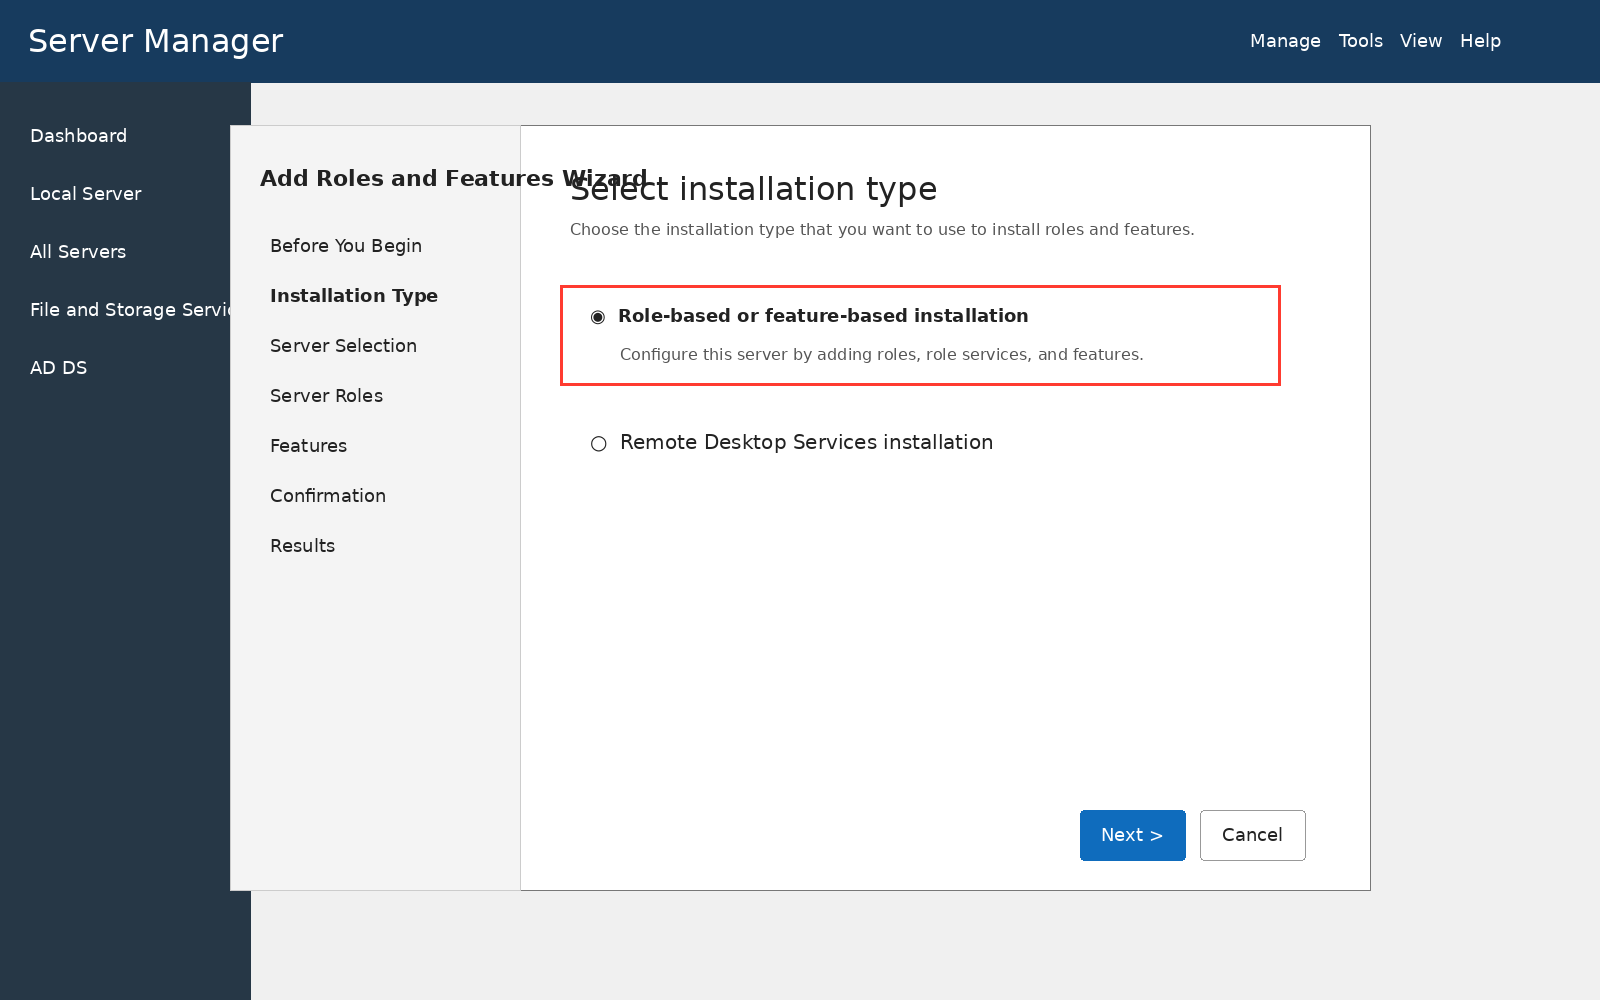
3. Haga clic en Next después de la página de requisitos previos, luego seleccione Role-based or feature-based installation.
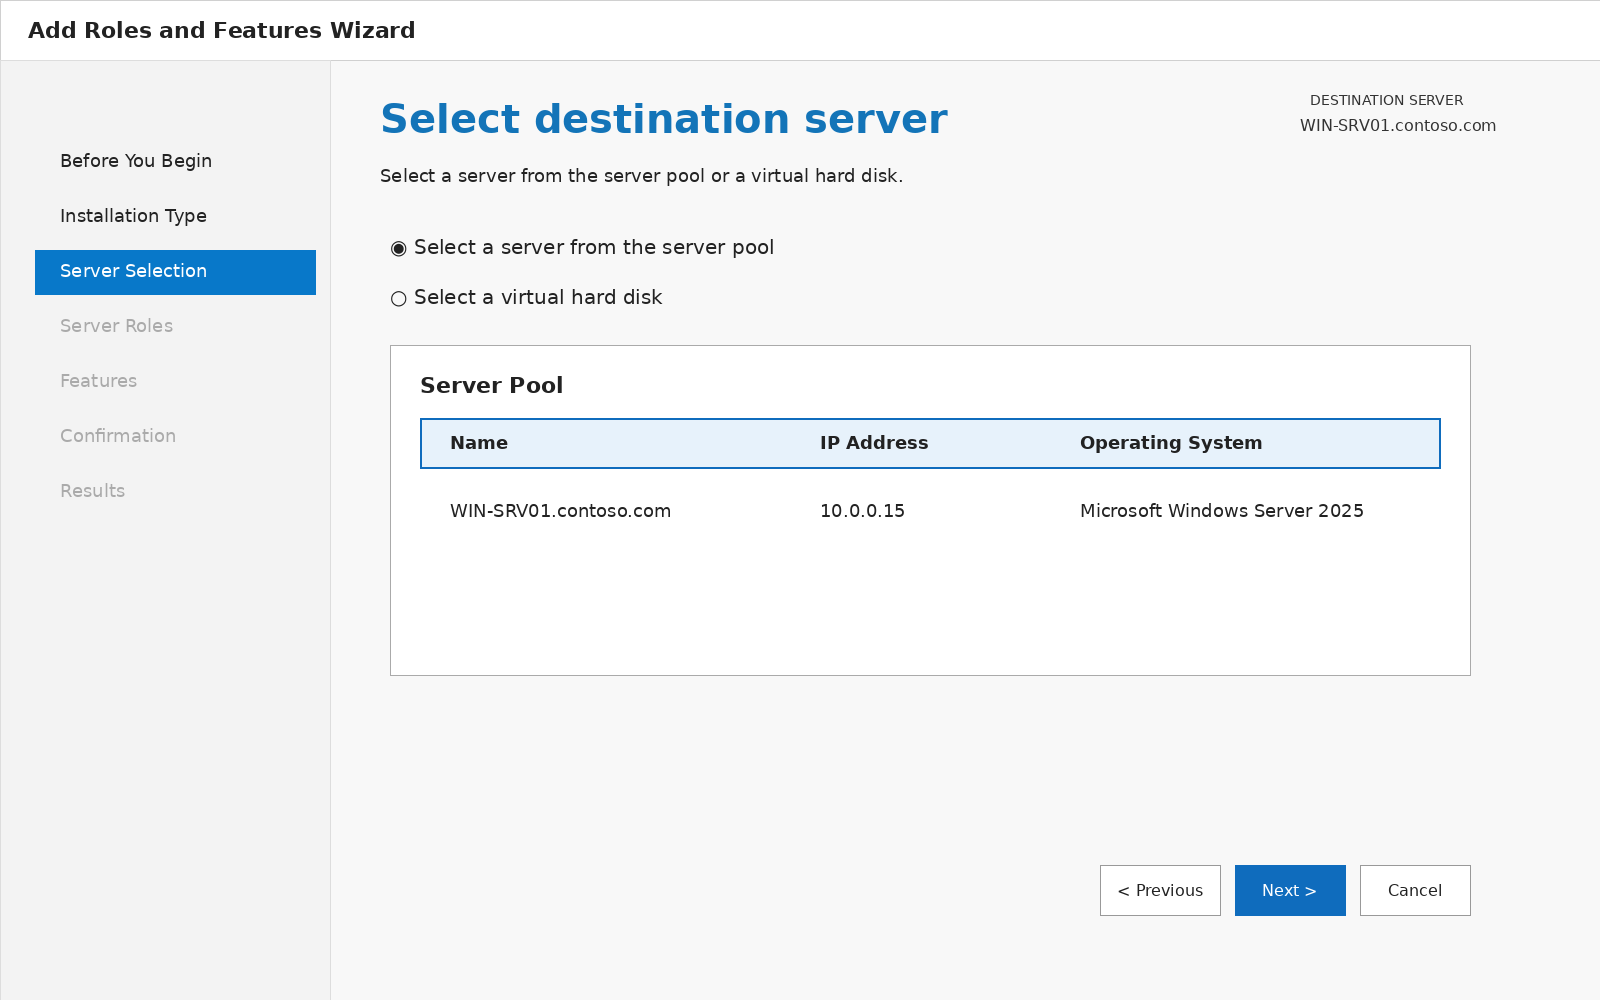
4. Elija un servidor del grupo de servidores o un disco duro virtual, luego haga clic en Next.
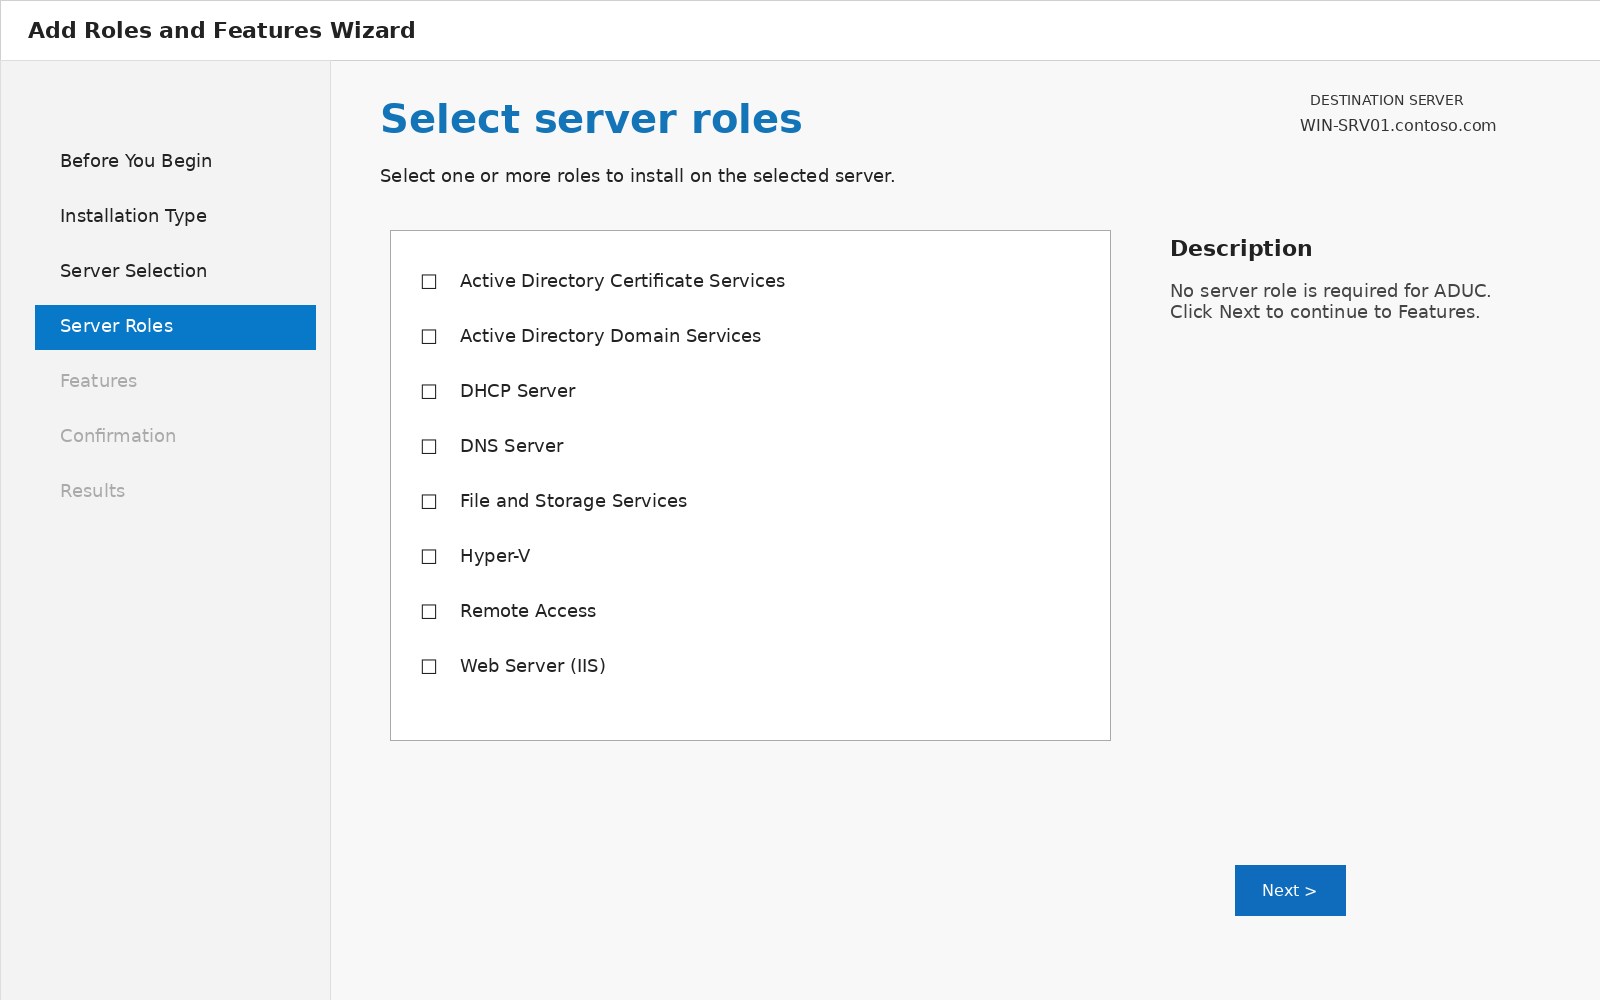
5. Haga clic en Next en la página Server Roles.
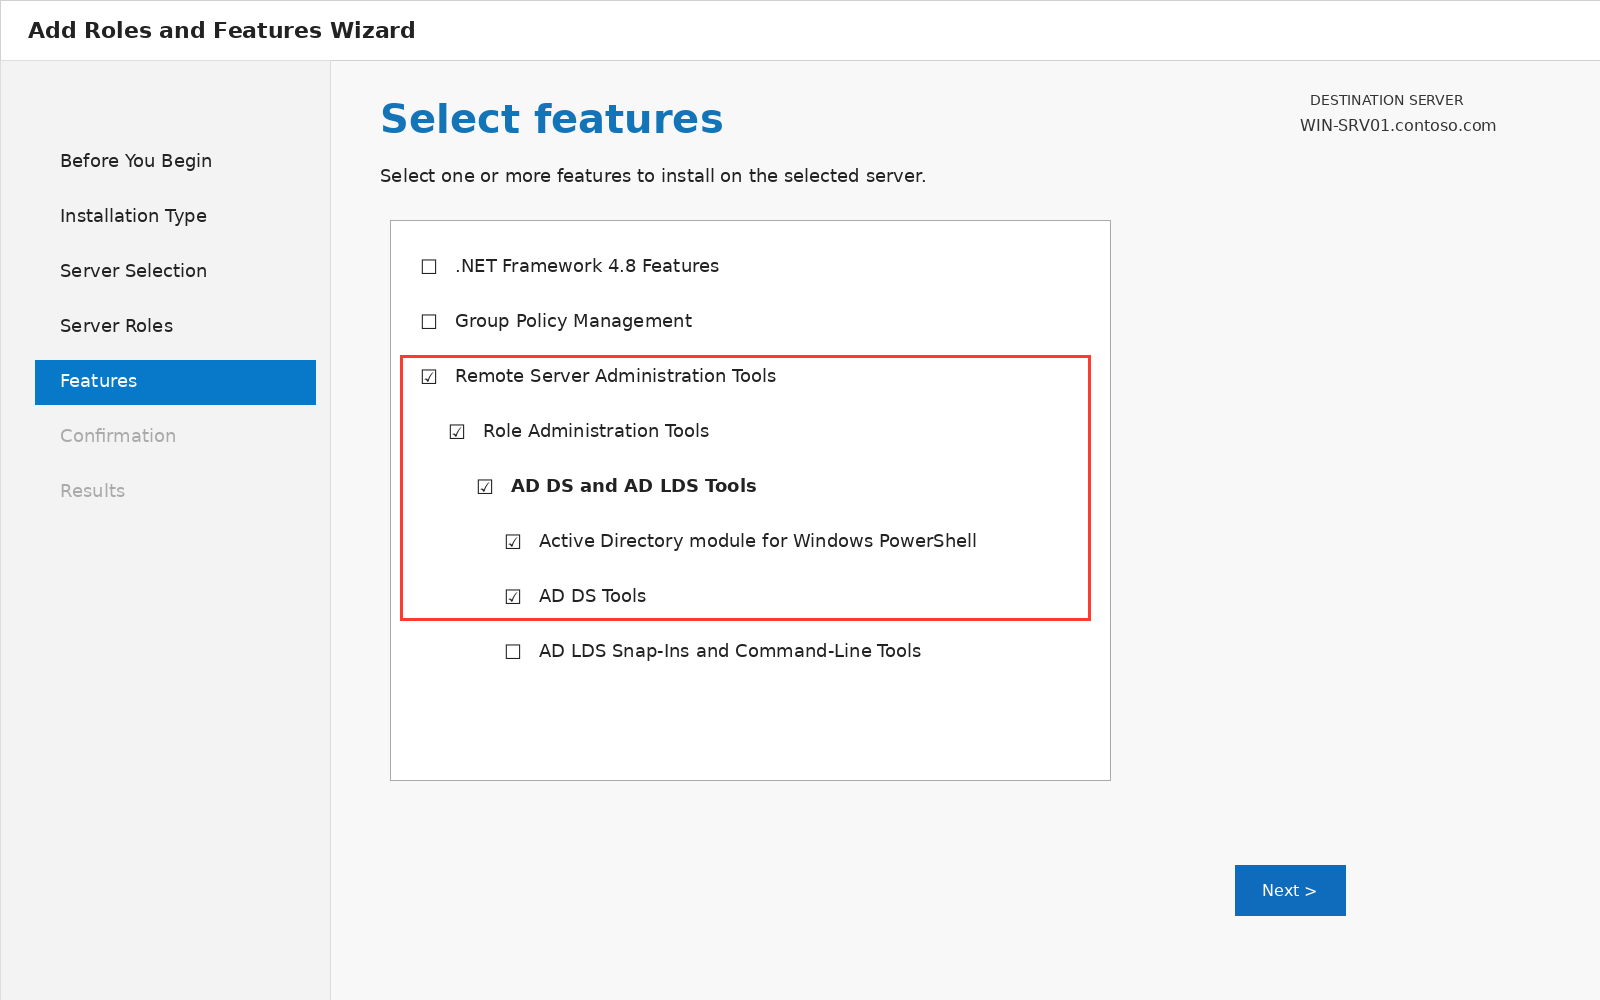
6. Seleccione Remote Server Administration Tools, AD DS and AD LDS Tools; esto selecciona automáticamente las otras consolas de administración de Active Directory. Haga clic en Siguiente.
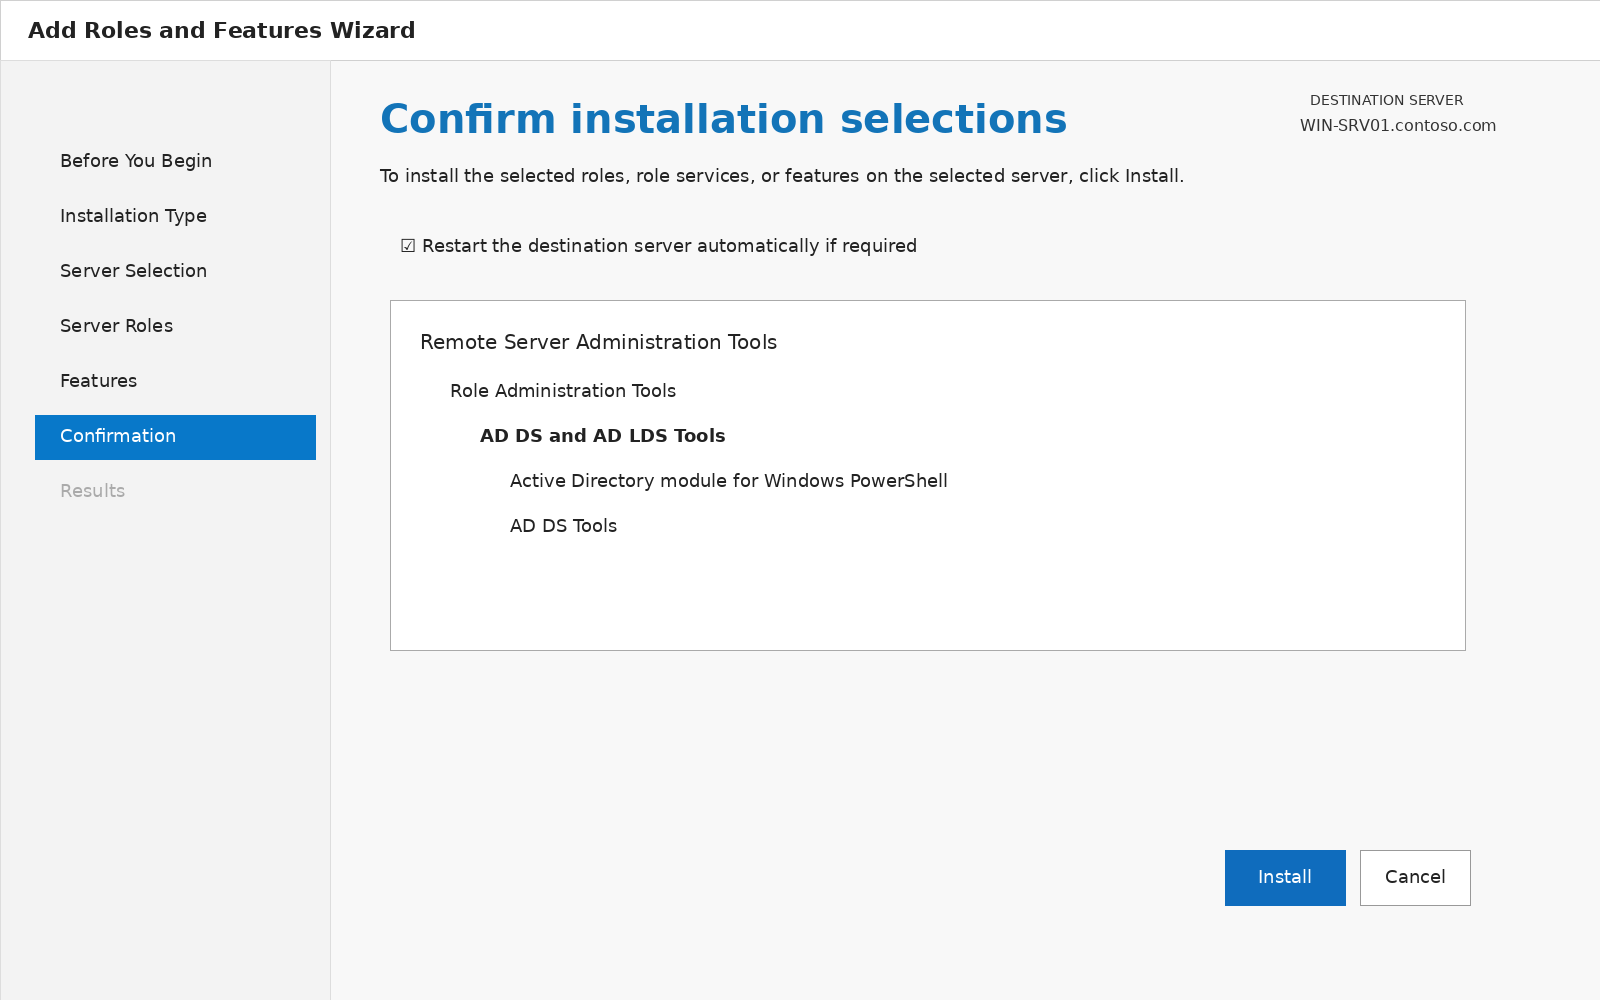
7. Revise el resumen, seleccione la casilla Restart the destination server automatically if required y haga clic en Instalar.
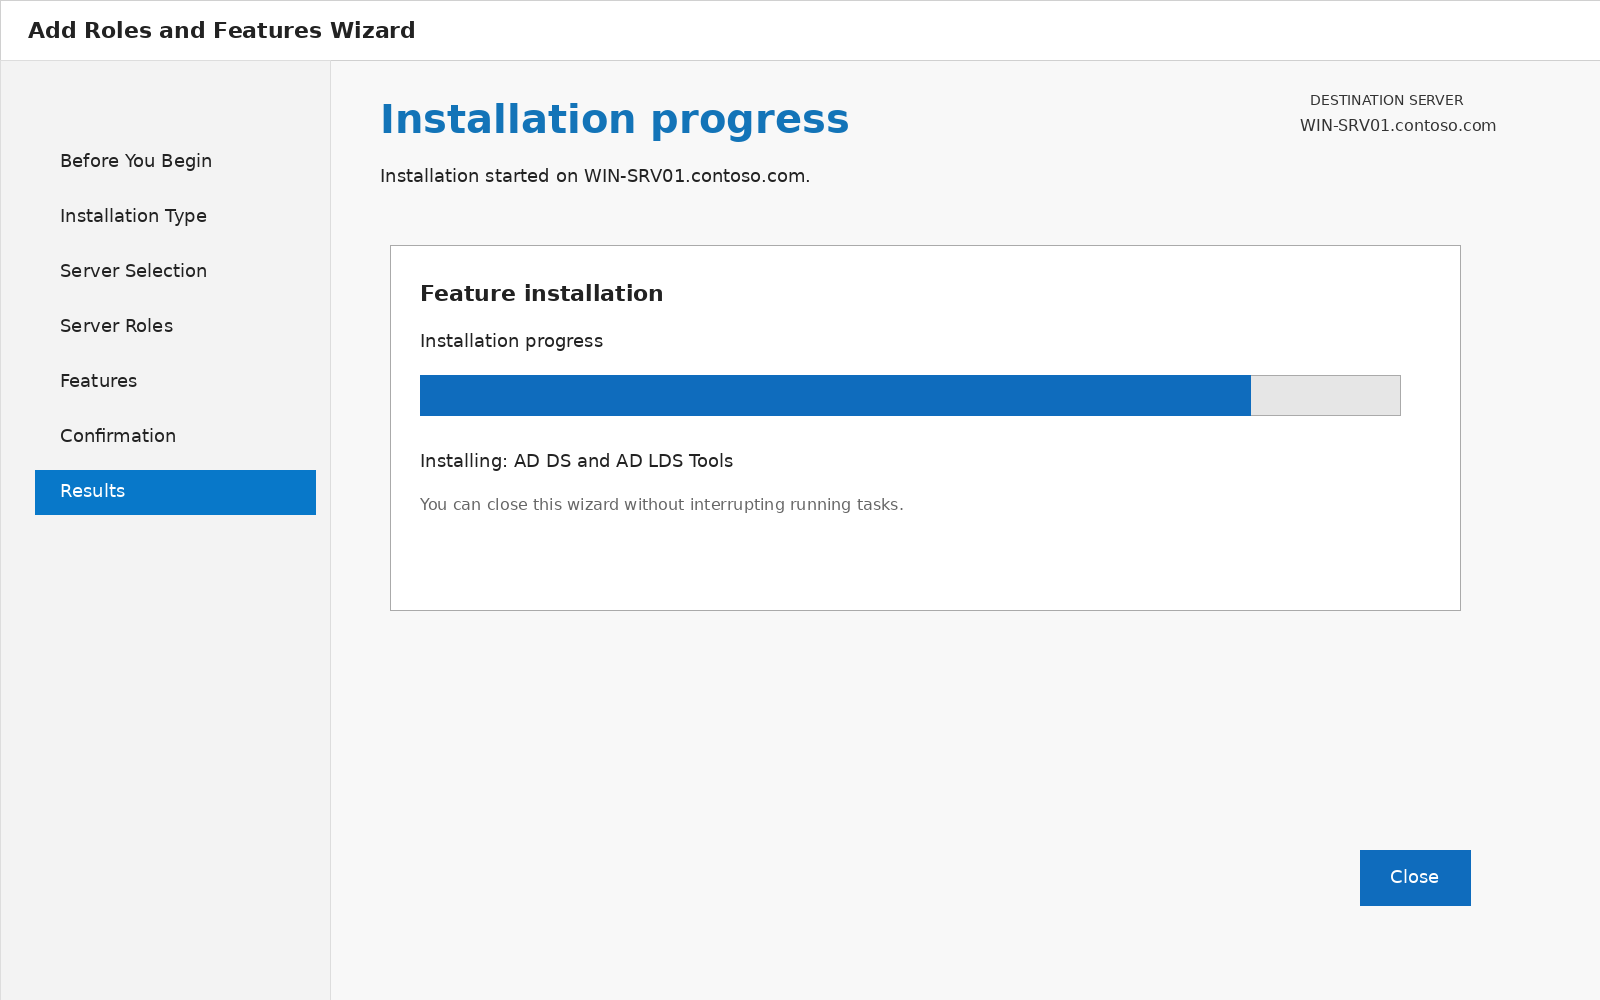
8. Observe la página de progreso o ciérrela mientras la instalación continúa en segundo plano.
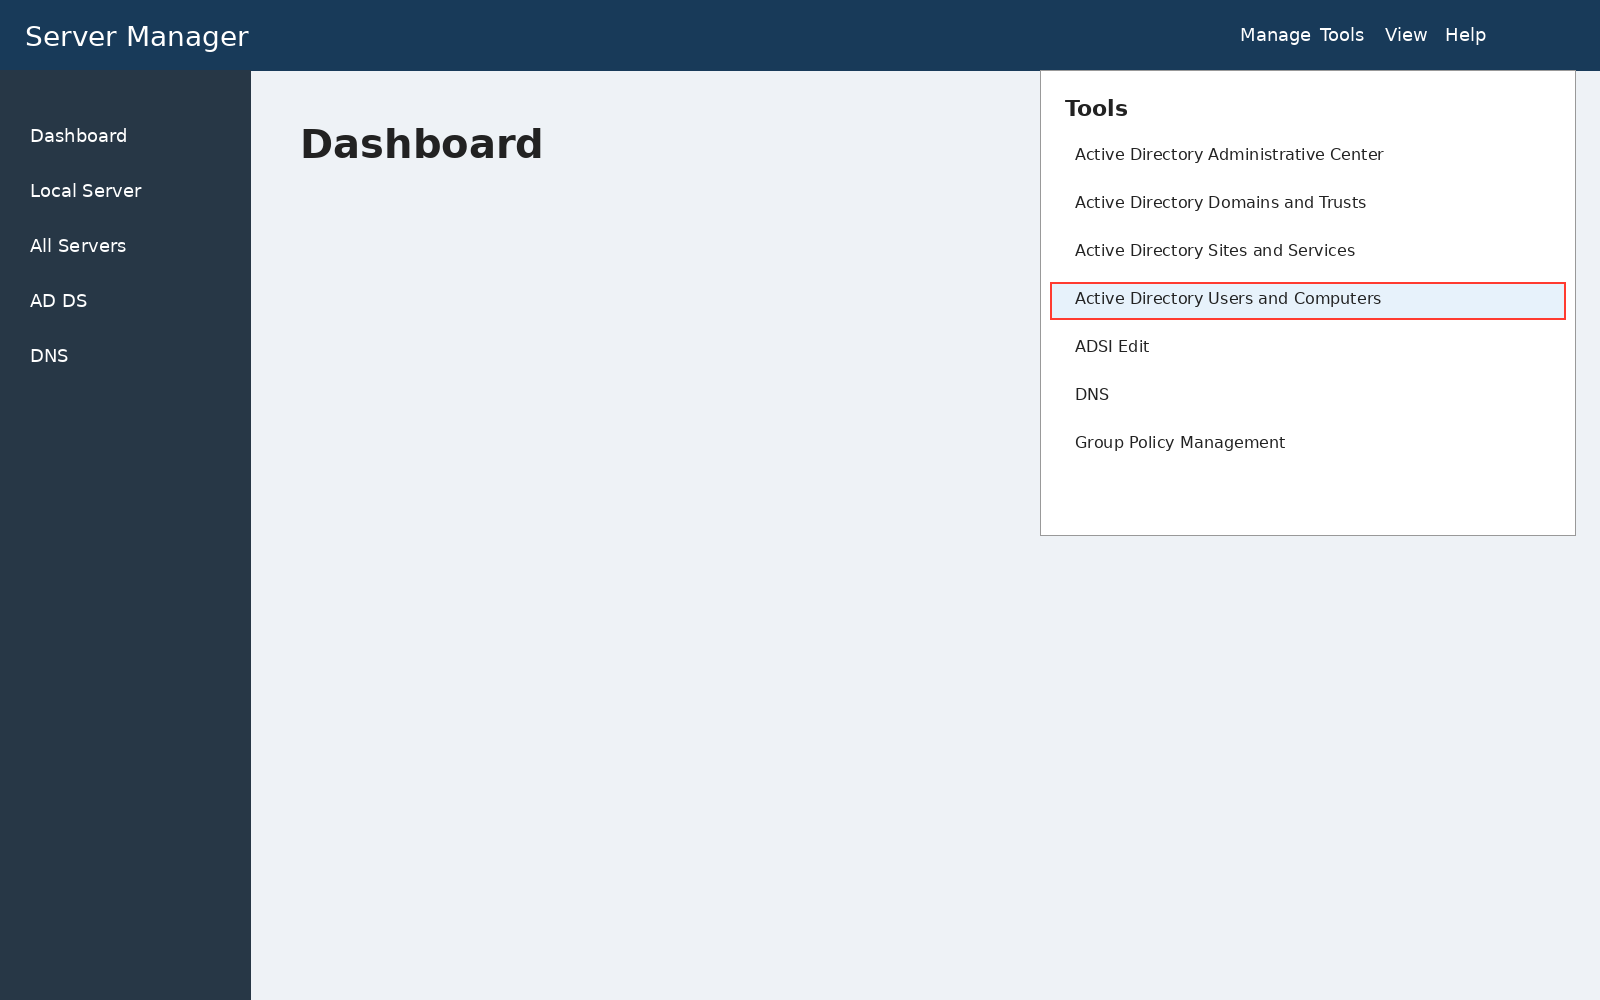
9. Abra Server Manager y haga clic en el menú Tools para ver las consolas instaladas.
PowerShell instala esas herramientas en una línea desde una sesión elevada:
Install-WindowsFeature -Name RSAT-AD-Tools -IncludeAllSubFeature
Para instalar solo el módulo de Active Directory para PowerShell sin las consolas, use Install-WindowsFeature RSAT-AD-PowerShell. Los controladores de dominio ya tienen ADUC, por lo que ninguno de estos pasos aplica allí.
Cómo instalar ADUC en versiones antiguas de Windows
En Windows 8, Windows 10 versión 1803 y anteriores, RSAT es una descarga separada en lugar de una función integrada. Esta es una de las dos únicas situaciones que requieren una descarga real; la otra es la instalación sin conexión desde el ISO de Features on Demand.
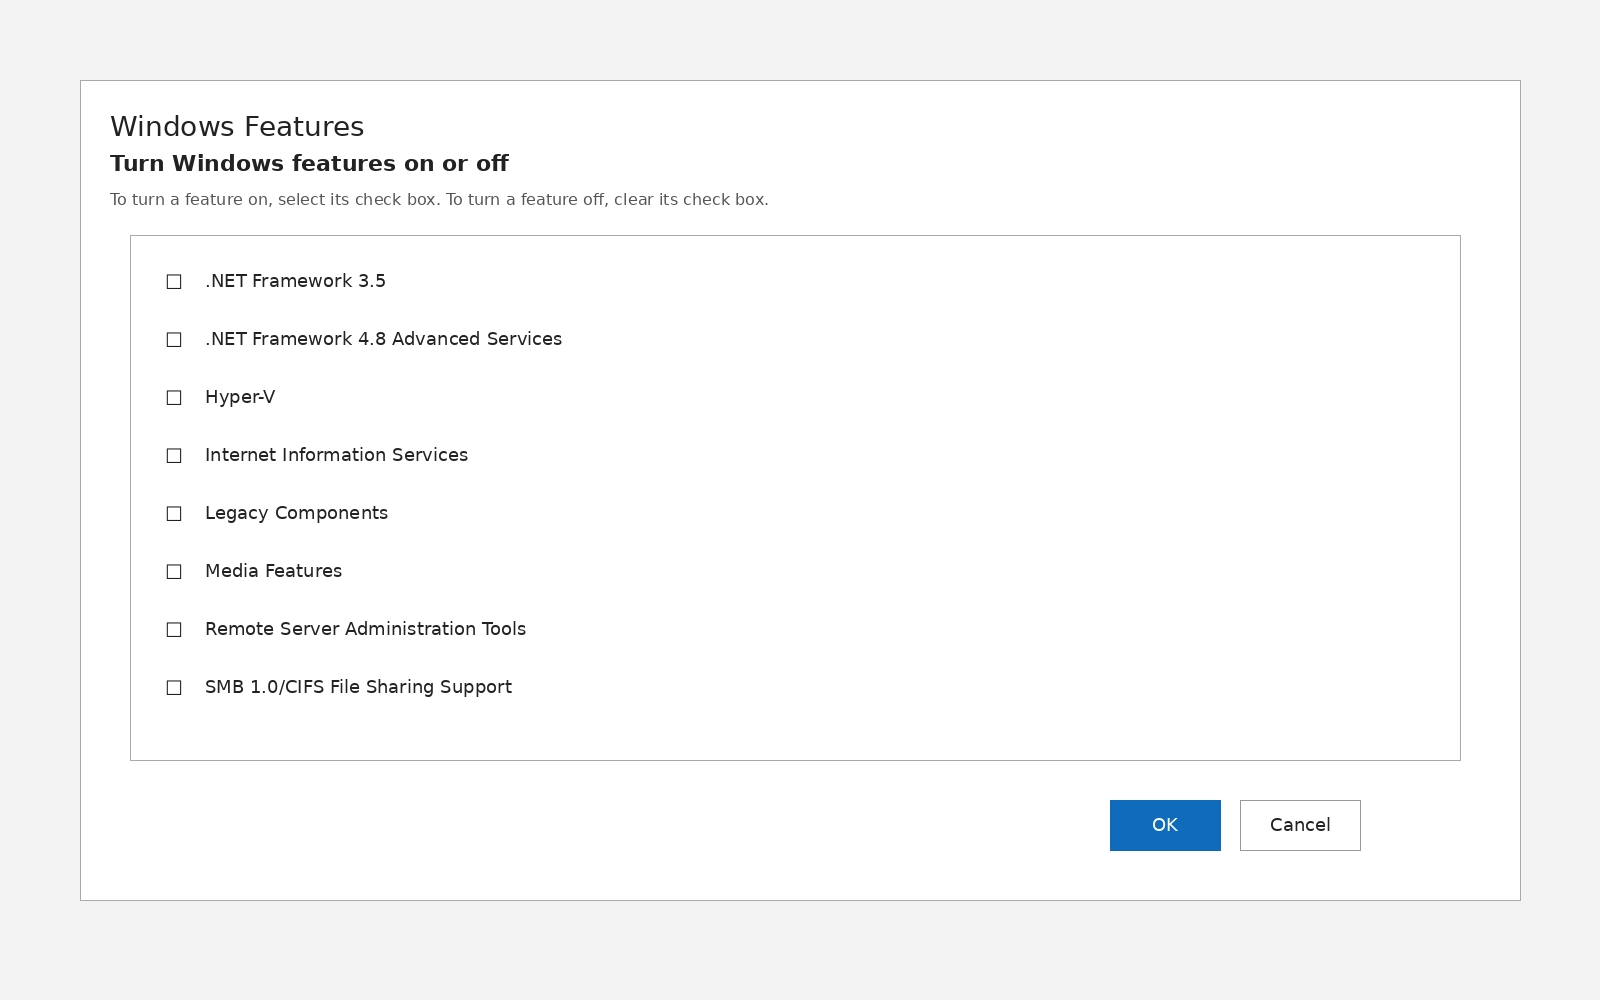
- Instale el paquete RSAT para esa versión de Windows, luego haga clic en Inicio > Panel de control > Programas > Activar o desactivar las características de Windows.
2. Expanda Role Administration Tools > AD DS and AD LDS Tools, marque AD DS Tools y reinicie.
Windows 7 usa ese diálogo después de que se instala el paquete.
Cómo abrir ADUC una vez instalado
Tres rutas abren la consola, y el cuadro Ejecutar es el más rápido desde cualquier teclado.
- Diálogo Ejecutar: Presione Win+R, escriba dsa.msc, y presione Enter. Esta es también la forma más rápida de confirmar que la instalación fue exitosa.
- Menú Inicio: Windows 11 lista ADUC bajo Windows Tools, que reemplazó la antigua carpeta Windows Administrative Tools. Windows 10 aún usa el nombre antiguo de la carpeta.
- Server Manager: En Windows Server, abra Server Manager y seleccione Active Directory Users and Computers en el menú Tools.
Si la consola se abre pero no muestra ningún directorio, o la instalación nunca se completó, la sección siguiente cubre ambos casos.
Netwrix Auditor registra los valores antes y después de los eventos de acceso y cambio en entornos híbridos de Microsoft. Descargue una prueba gratuita
Solución de problemas de instalación y conexión de ADUC
Las fallas de instalación y conexión tienen causas diferentes, por lo que las secciones a continuación siguen ese orden. Las primeras tres cubren una instalación que no se completa o una consola que nunca aparece, y las dos últimas cubren una consola que se abre pero no accede a un directorio. Trabaja con los síntomas que coincidan con lo que ves.
La instalación de RSAT falla con el error 0x800f0954
Este error significa que Windows no pudo acceder al paquete Features on Demand, generalmente porque la política dirige la máquina a un servicio de actualización interno. Primero confirme que tiene la versión correcta de RSAT para el sistema operativo y luego cambie la política:
- Haga clic derecho en el botón Inicio, seleccione Ejecutar, escriba gpedit.msc y haga clic en Aceptar.
- En el Editor de Group Policy, navegue a Configuración del equipo > Plantillas administrativas > Sistema.
- Haga clic derecho en Especifique la configuración para la instalación de componentes opcionales y la reparación de componentes policy, configúrelo en Enabled y marque la casilla para obtener contenido de reparación y funciones opcionales directamente desde Windows Update en lugar de un servicio de actualización interno.
- Haga clic en Apply, luego haga clic en OK.
- Haz clic derecho en el botón Start, selecciona Run, escribe gpupdate /force y haz clic en OK.
En dispositivos gestionados y redes aisladas donde no se permite ese cambio de política, instale desde una fuente local. Descargue el ISO de Languages and Optional Features que coincida con la versión exacta de Windows en el equipo destino, móntelo y ejecute:
Add-WindowsCapability -Online -Name Rsat.ActiveDirectory.DS-LDS.Tools~~~~0.0.1.0 -LimitAccess -Source D:\LanguagesAndOptionalFeatures\
El interruptor -LimitAccess impide que Windows se conecte a Windows Update. La fuente debe coincidir con la versión instalada, la arquitectura y el idioma. Un ISO no coincidente es la falla más común aquí, una vez que se descartan las políticas y el acceso a la red.
La instalación de RSAT falla con el error 0x80070003
Este error suele deberse a la instalación desde una ubicación poco común. Copie los archivos de instalación al disco local de la máquina destino y ejecute la instalación nuevamente. Un archivo de instalación corrupto o una incompatibilidad del sistema operativo producen el mismo resultado, así que verifique ambos si la copia local también falla.
Falta ADUC después de que RSAT se instala correctamente
Verifique el estado real de la capacidad antes de asumir que la instalación falló, usando la consulta Get-WindowsCapability de la sección de PowerShell arriba. Si el estado indica Installed, las herramientas están presentes y la consola simplemente no está donde suele listarse. Confirme el archivo en C:\Windows\System32\dsa.msc, o ejecute dsa.msc desde el cuadro Ejecutar. ADUC y el Active Directory Administrative Center son entradas separadas en algunas versiones, por lo que uno puede estar presente sin el otro.
ADUC se abre pero no puede conectarse al dominio
Acceder a un directorio depende de condiciones que la instalación nunca modifica. Verifíquelas en este orden:
- Membresía de dominio. La máquina está unida al dominio o conectada por VPN si estás remoto.
- Sistema de Nombres de Dominio (DNS). El DNS de la máquina apunta a un controlador de dominio en lugar de a un resolvedor público. Esta es la causa más común.
- Alcance del controlador de dominio. Al menos un controlador está en línea y responde.
- Cortafuegos. El tráfico de Lightweight Directory Access Protocol (LDAP) y Kerberos hacia el controlador no está bloqueado.
- Permisos. Su cuenta tiene derechos de lectura sobre la OU que está navegando.
ADUC se conecta al Active Directory domain de la sesión iniciada por defecto. Para seleccionar otro dominio, haga clic derecho en la raíz de Active Directory Users and Computers y elija Change Domain.
Usar ADUC desde un equipo que no está unido al dominio
Una máquina que no pertenece al dominio puede ejecutar la consola siempre que proporcione credenciales de dominio al iniciar:
runas /netonly /user:domain\username "mmc dsa.msc"
El interruptor /netonly aplica esas credenciales al acceso de red mientras deja la sesión local intacta. La máquina aún necesita resolver el DNS del dominio y alcanzar un controlador de dominio, así que configure el DNS para que apunte al controlador o conéctese primero a través de VPN. Windows no puede validar la contraseña localmente con /netonly, por lo que un error tipográfico se manifiesta como un fallo de conexión en lugar de un aviso.
Cómo navegar por la consola ADUC
El diseño se mantiene igual en todas las versiones de Windows, aunque una configuración del menú Vista cambia cuánto del directorio aparece.
Componentes de consola
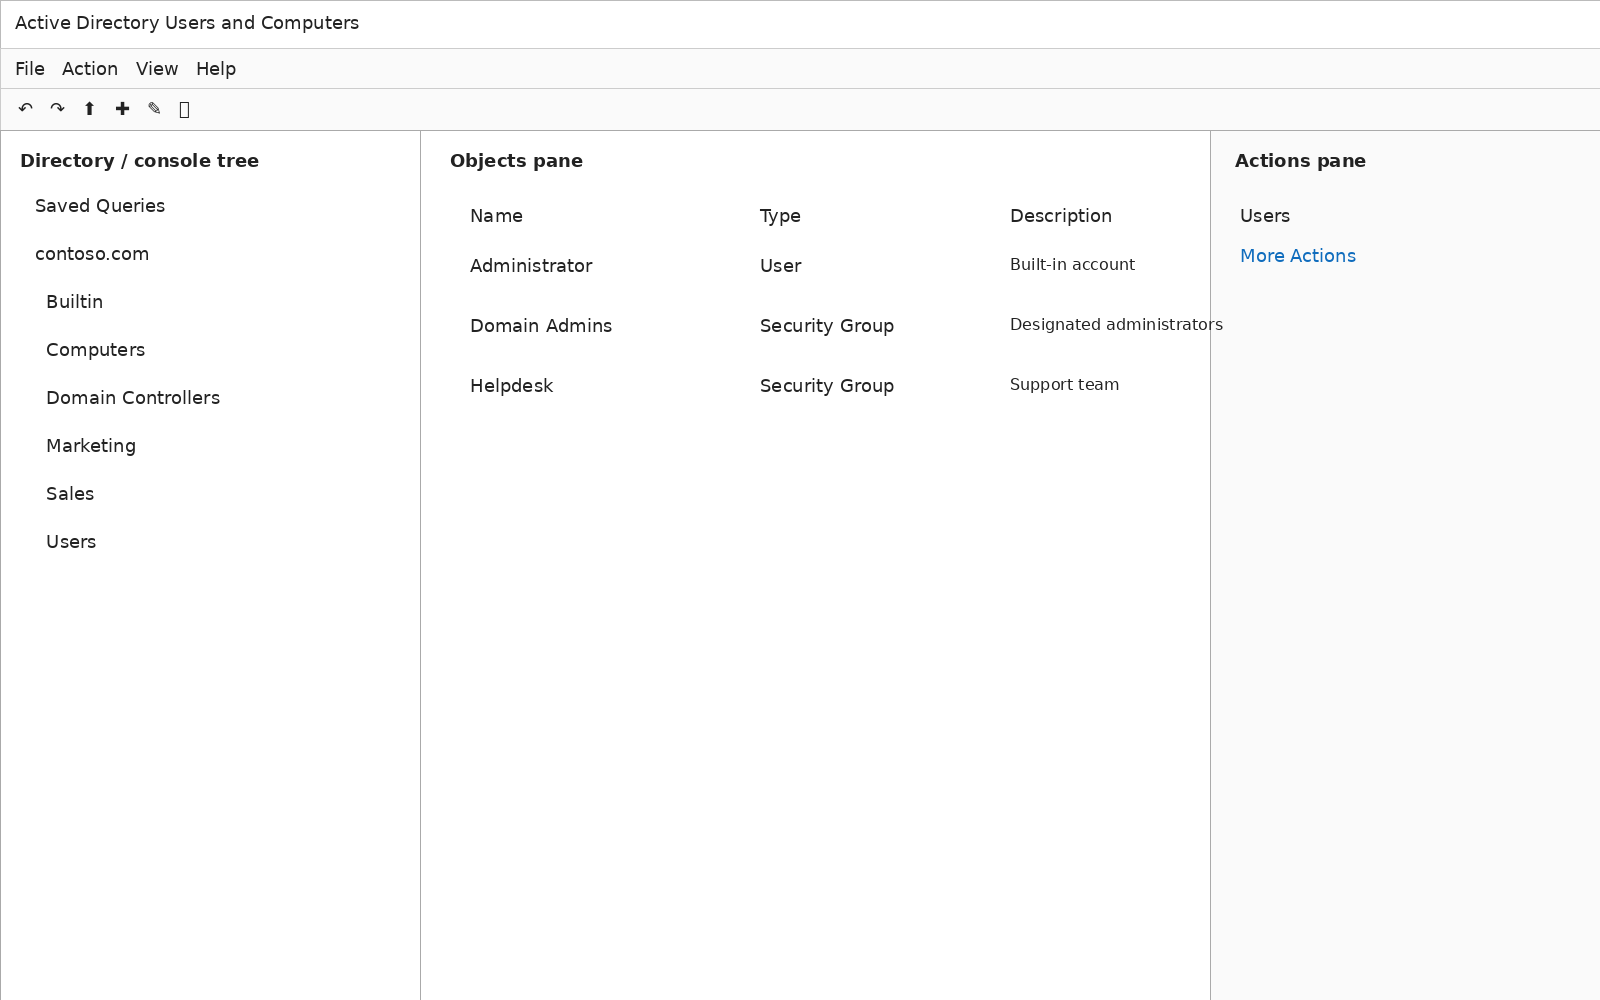
La interfaz se divide en estas áreas:
- Barra de menú: Contiene los menús Archivo, Acción, Vista y Ayuda.
- Barra de herramientas: Contiene botones para acciones rápidas, como crear un usuario o grupo y mostrar u ocultar los otros paneles.
- Panel Directory (console tree): Muestra la jerarquía del dominio conectado, incluidos sus contenedores y OUs.
- Panel de objetos: Muestra objetos y sus atributos, con columnas configurables desde el menú Ver.
- Panel de acciones: Muestra detalles del objeto seleccionado y ofrece una opción Más acciones.
Mostrar contenedores del sistema y el editor de atributos
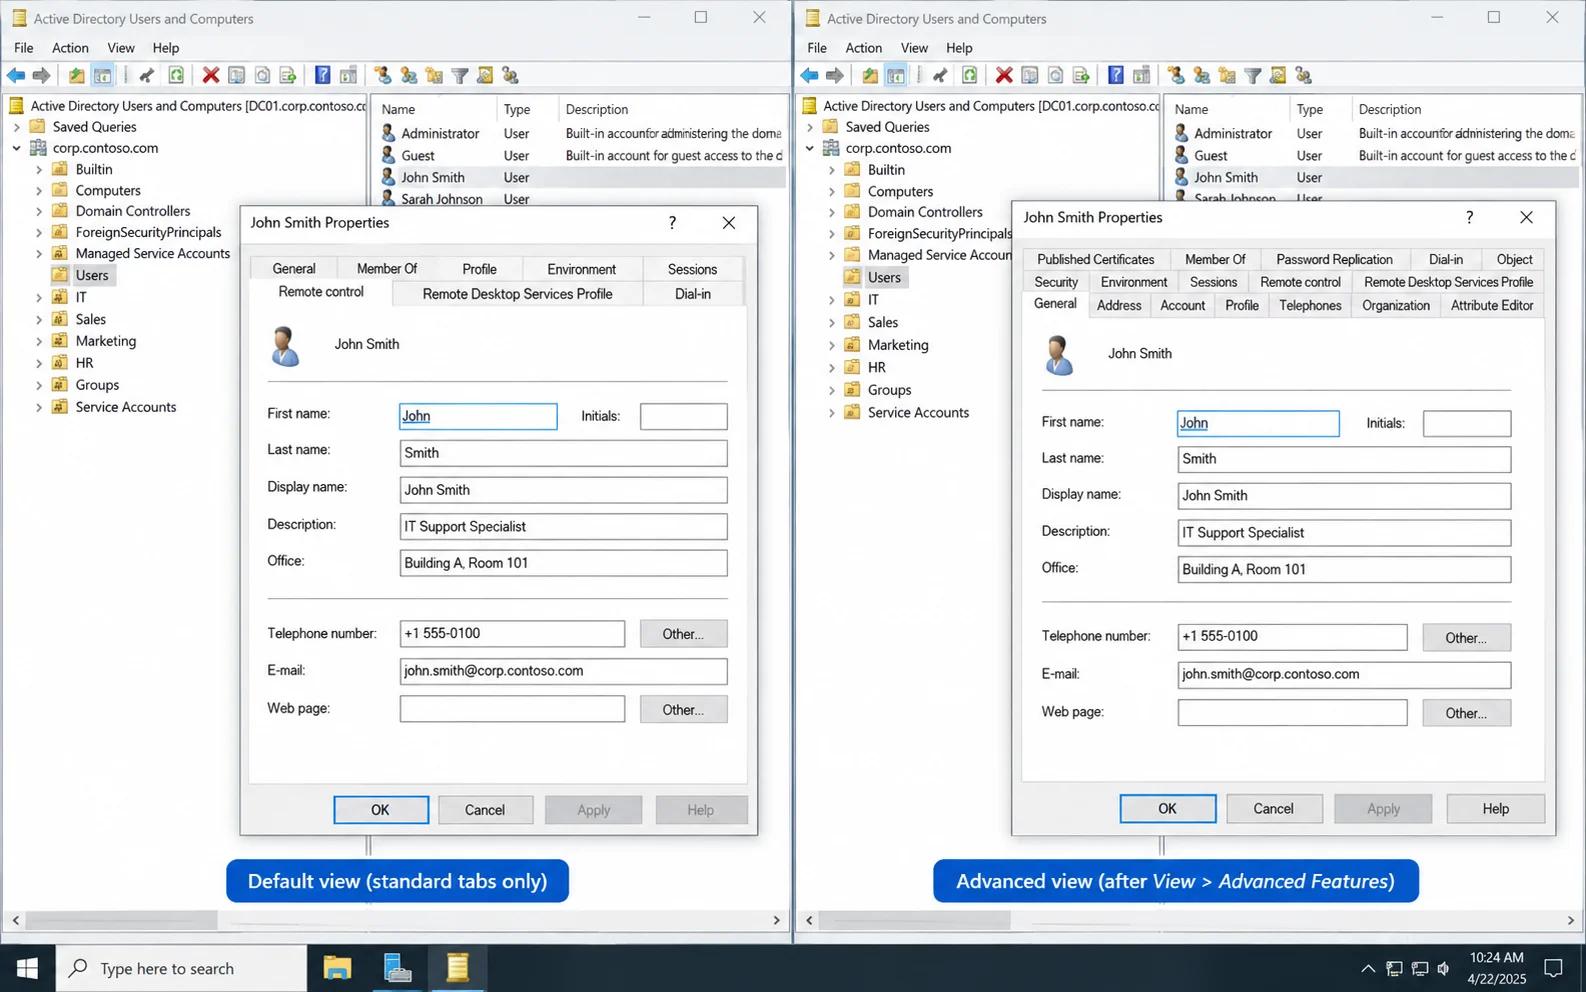
Por defecto, ADUC oculta varios contenedores y pestañas de propiedades de objetos. Abra el menú Ver y haga clic en Funciones avanzadas para mostrarlos.
La pestaña Attribute Editor y los contenedores del sistema del directorio aparecen una vez que activas esta configuración. La comparación a continuación muestra las pestañas de propiedades disponibles en la vista predeterminada a la izquierda y en la vista ampliada a la derecha.
Cómo usar Active Directory Users and Computers
Las tareas a continuación asumen que la consola está conectada a un dominio y que la cuenta iniciada tiene los derechos necesarios para cada acción. Cuando no es así, la opción del menú permanece visible y la operación falla al confirmar el cambio.
Crear una unidad organizativa
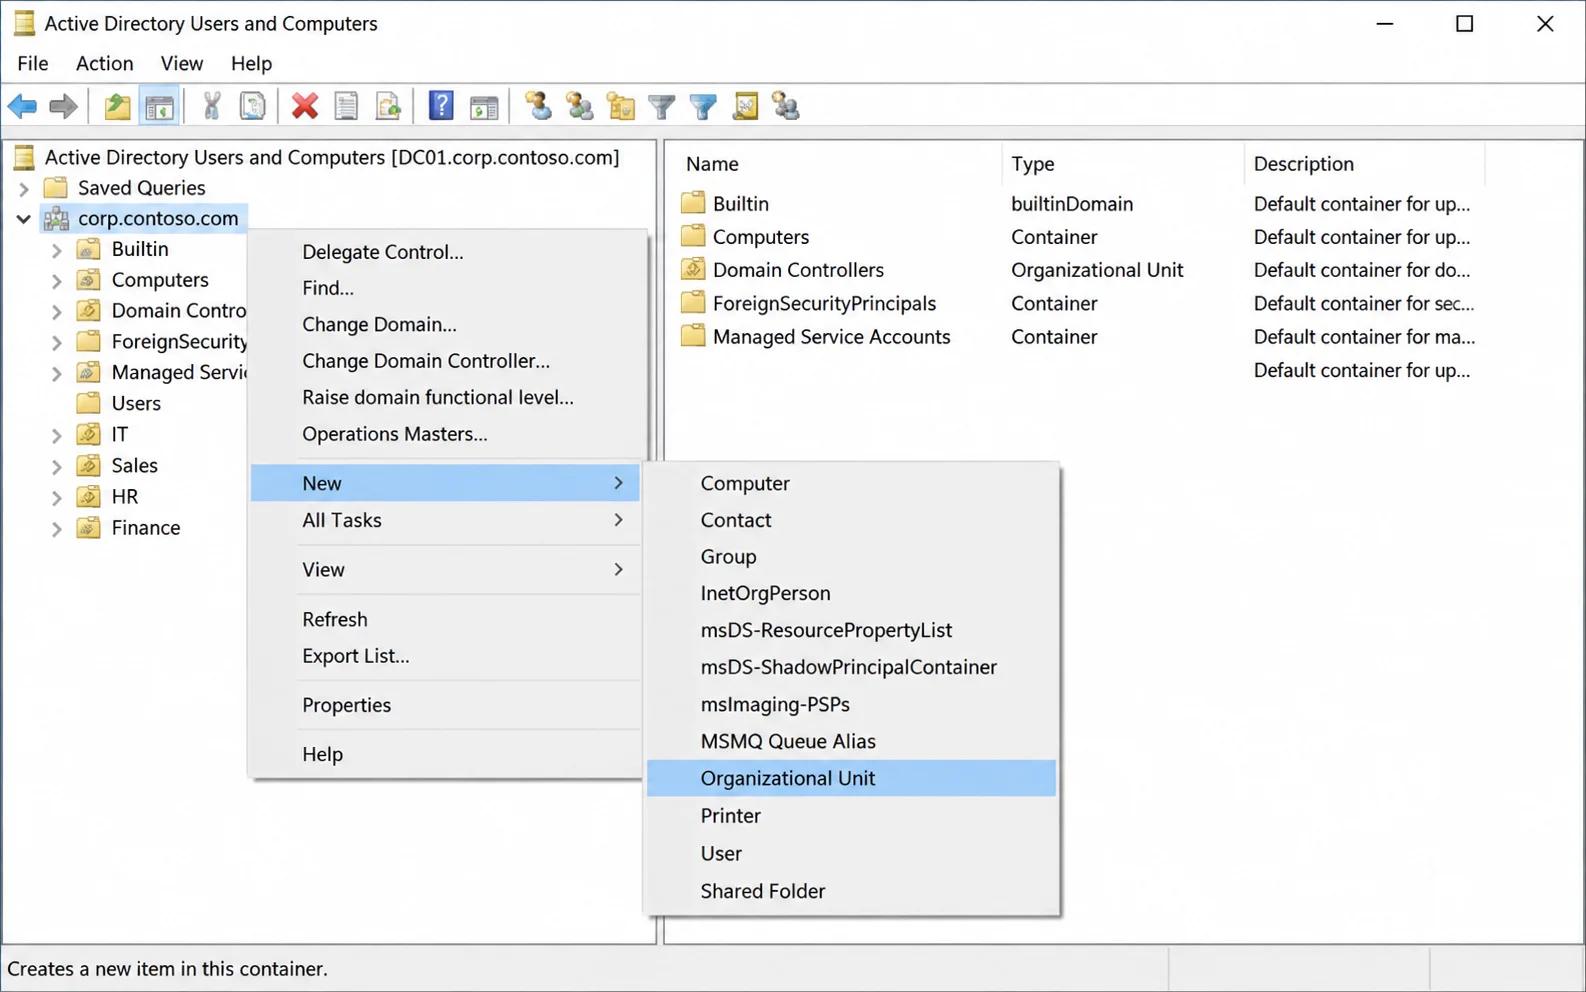
- Haga clic derecho en el dominio o en la OU que contendrá la nueva OU, luego haga clic en Nuevo > Unidad Organizativa.
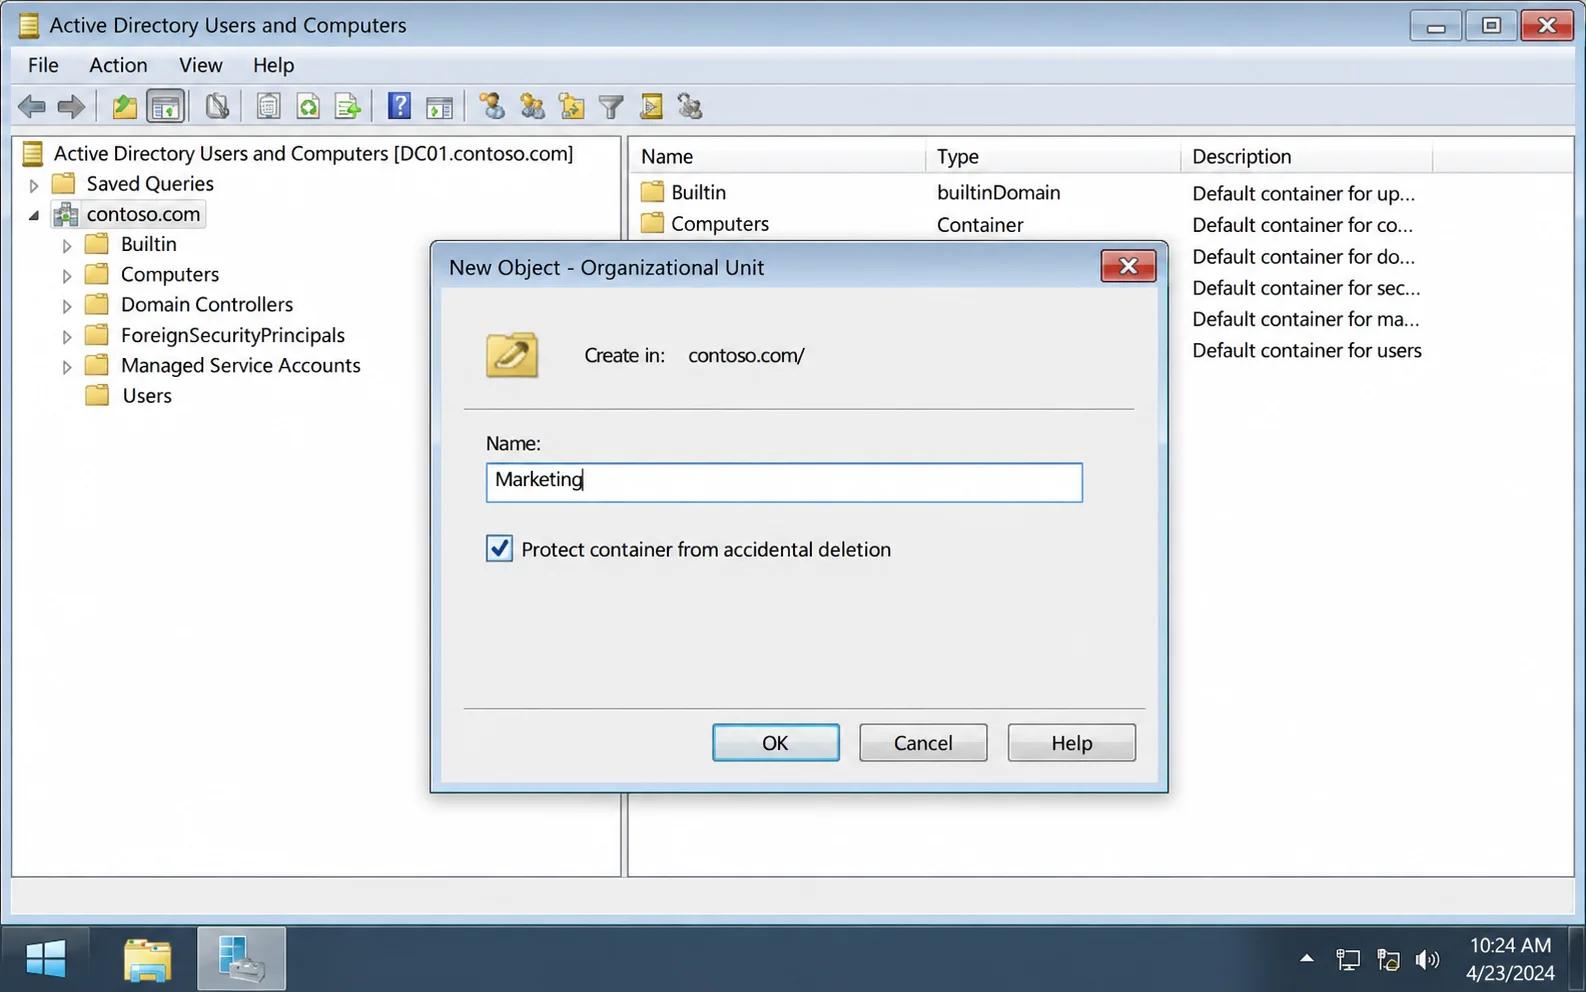
2. Escriba un nombre en el campo Nombre, especifique si desea proteger la OU contra eliminación accidental y haga clic en Aceptar.
Para trabajos masivos con OU, consulte esta guía sobre cómo administrar OUs con PowerShell.
Agregar una cuenta de usuario
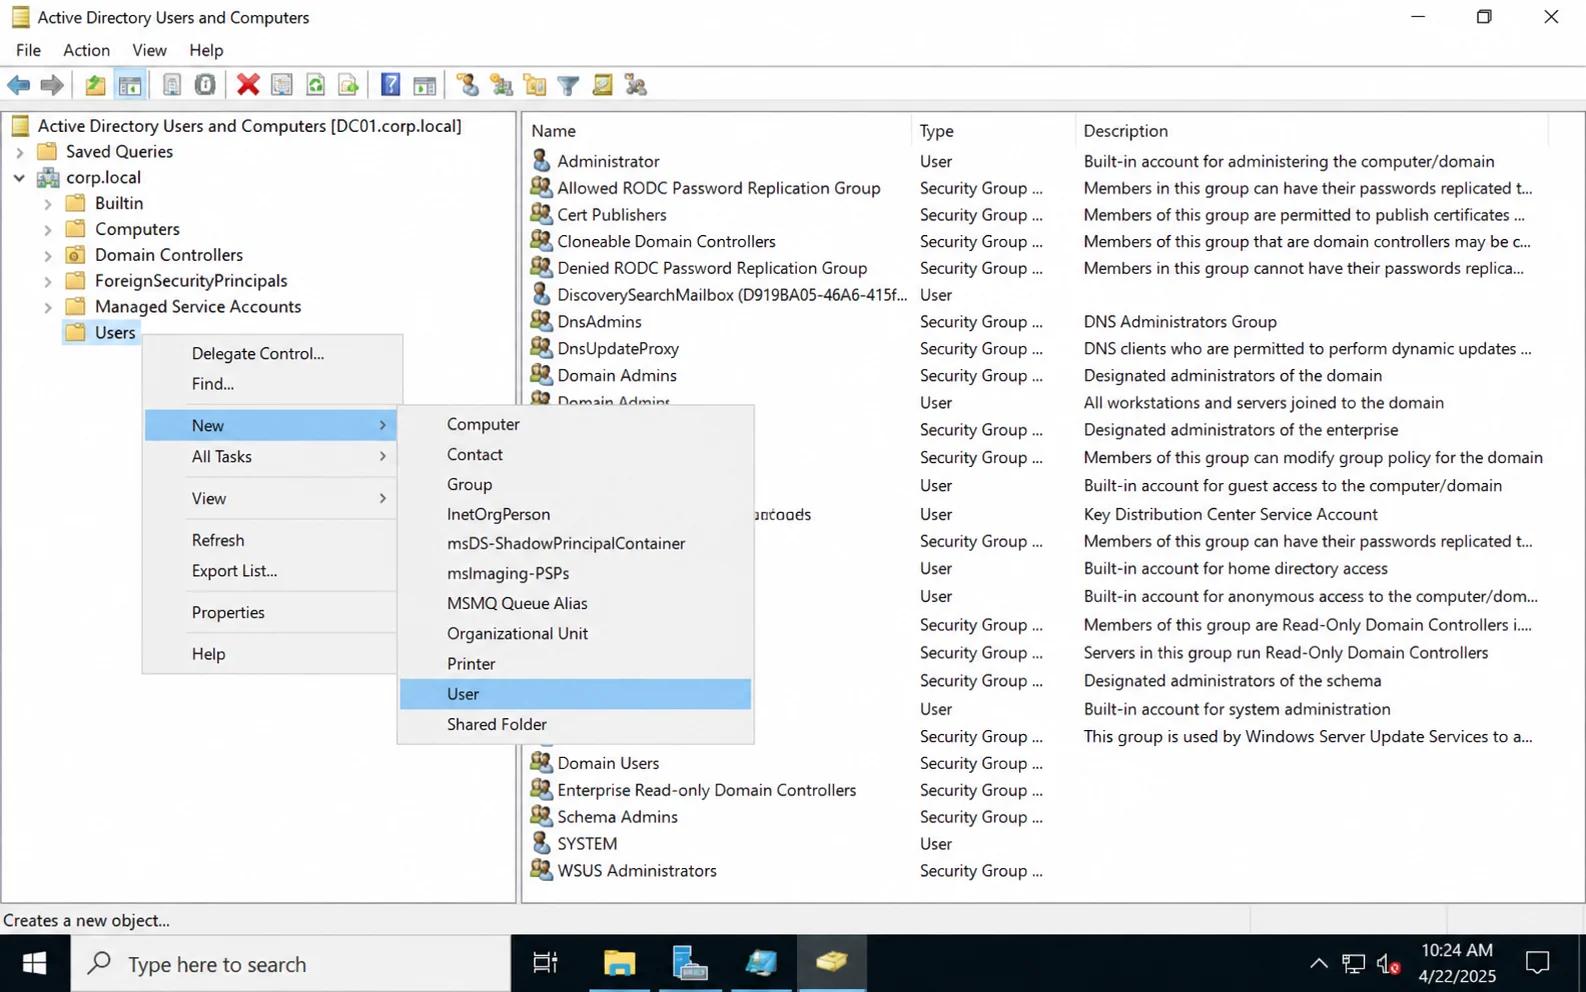
- Seleccione el dominio al que pertenece el usuario y expanda su contenido.
- Haga clic derecho en el contenedor objetivo, generalmente Users, seleccione Nuevo y haga clic en User.
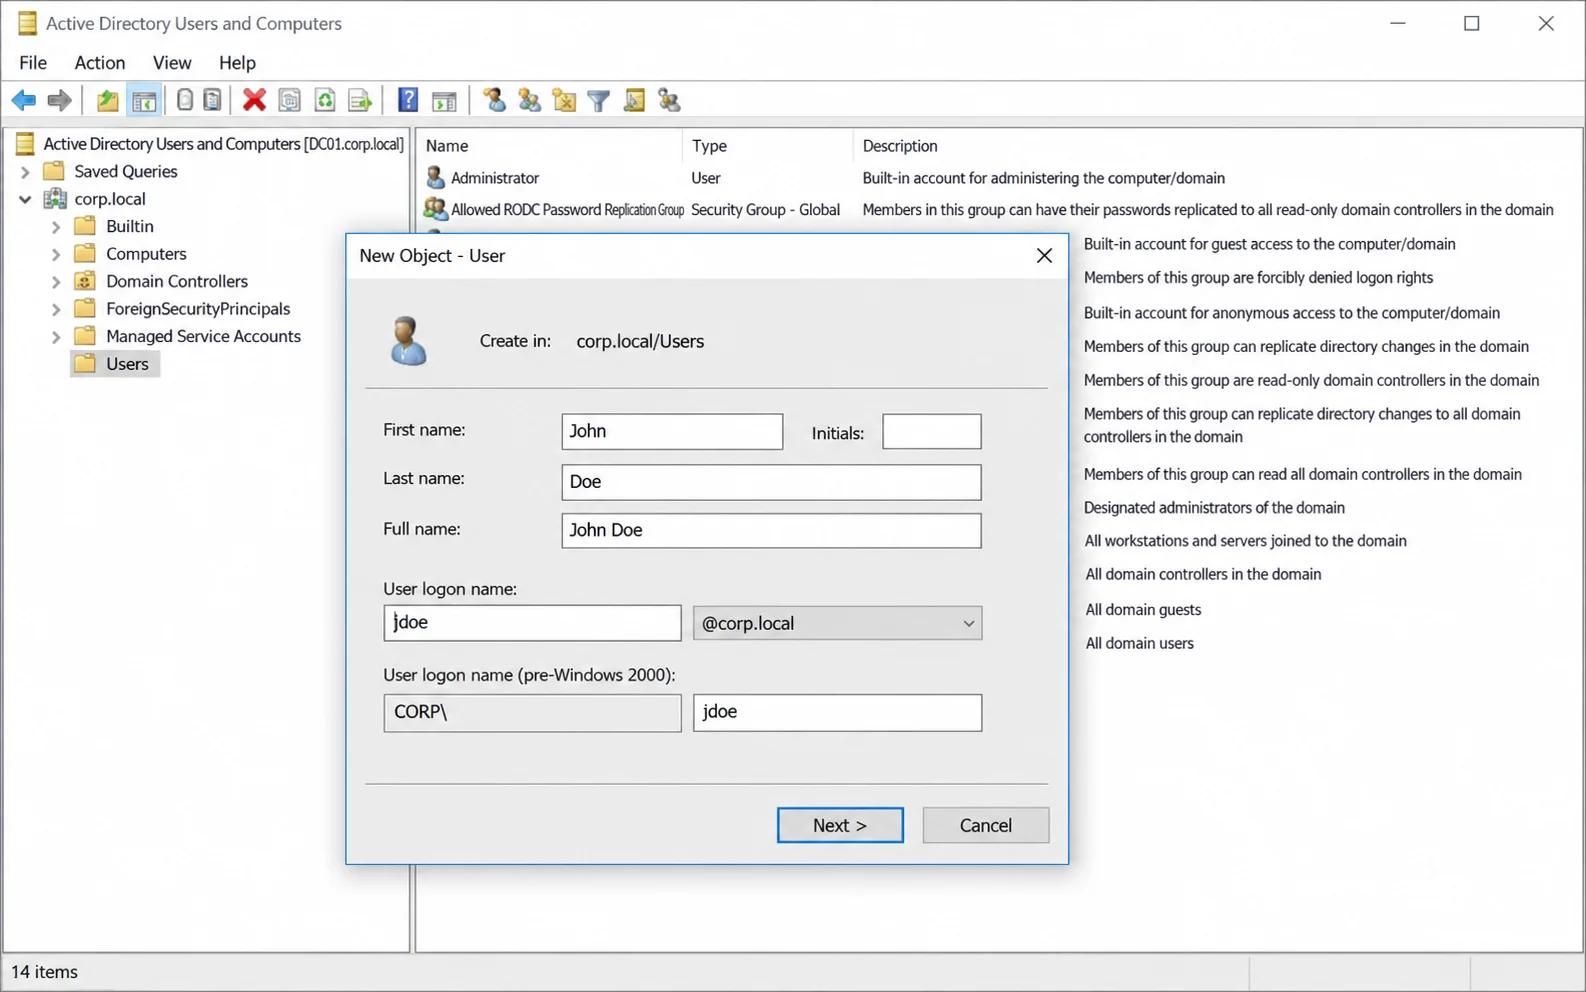
3. Escriba el nombre, apellido y nombre de inicio de sesión del usuario, luego haga clic en Siguiente.
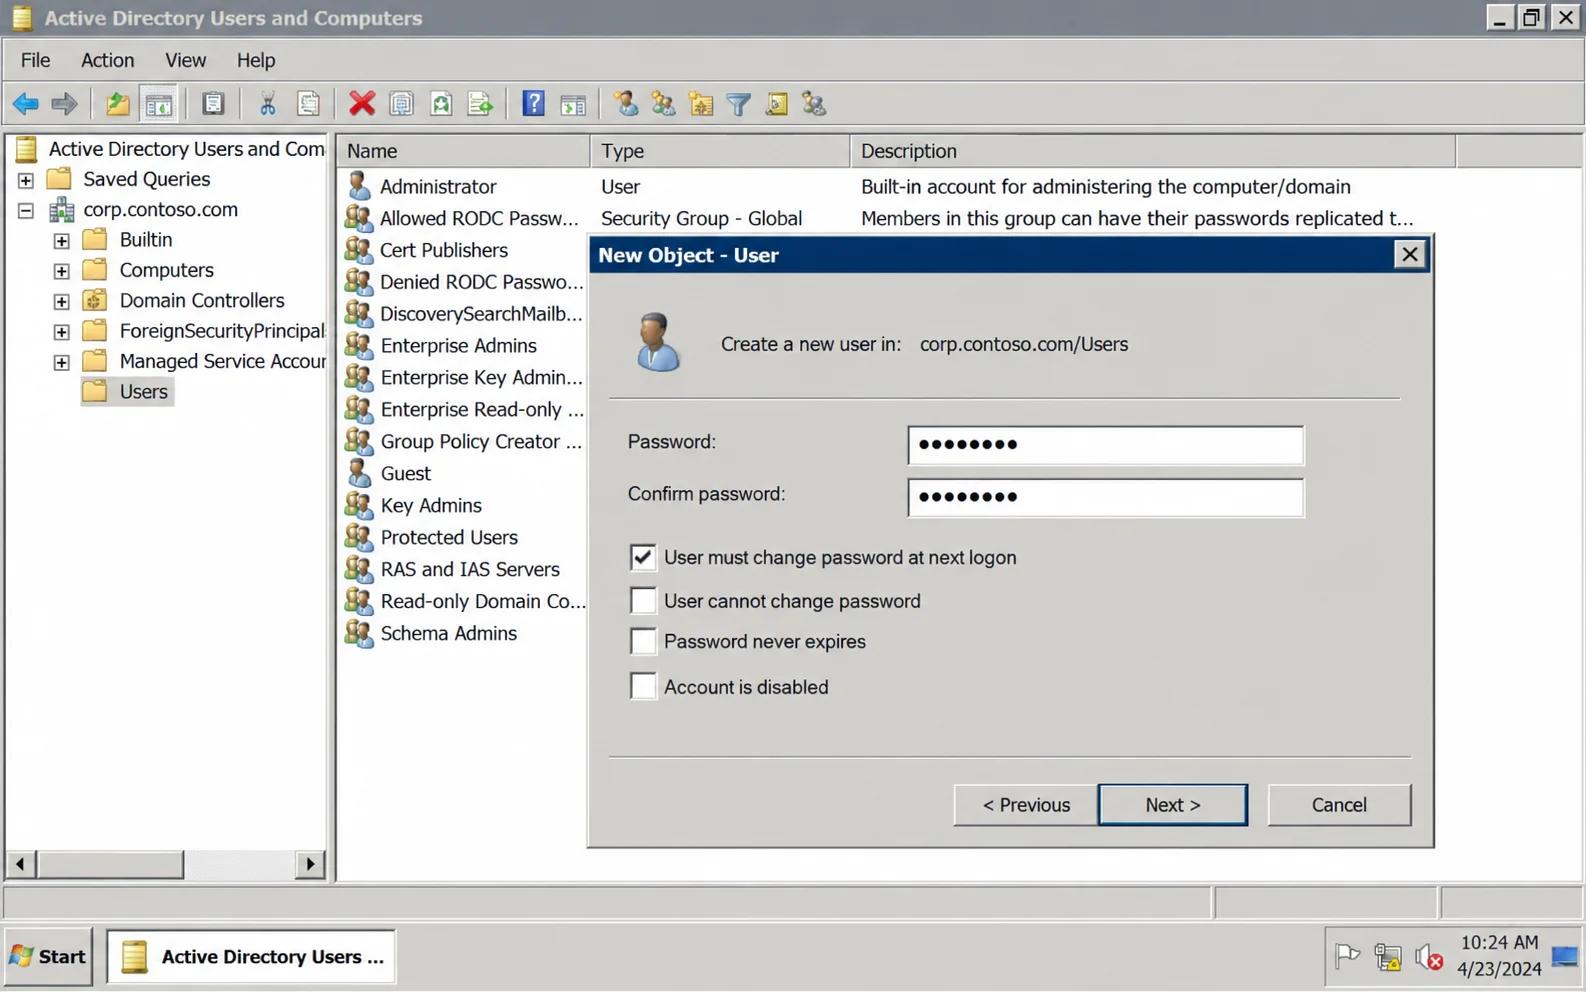
4. Escriba y confirme una contraseña, luego establezca una de las cuatro opciones de contraseña en el diálogo. Esas opciones obligan a cambiarla en el próximo inicio de sesión, bloquean al usuario para que no la cambie, la eximen de la expiración o dejan la cuenta deshabilitada. Haga clic en Siguiente.
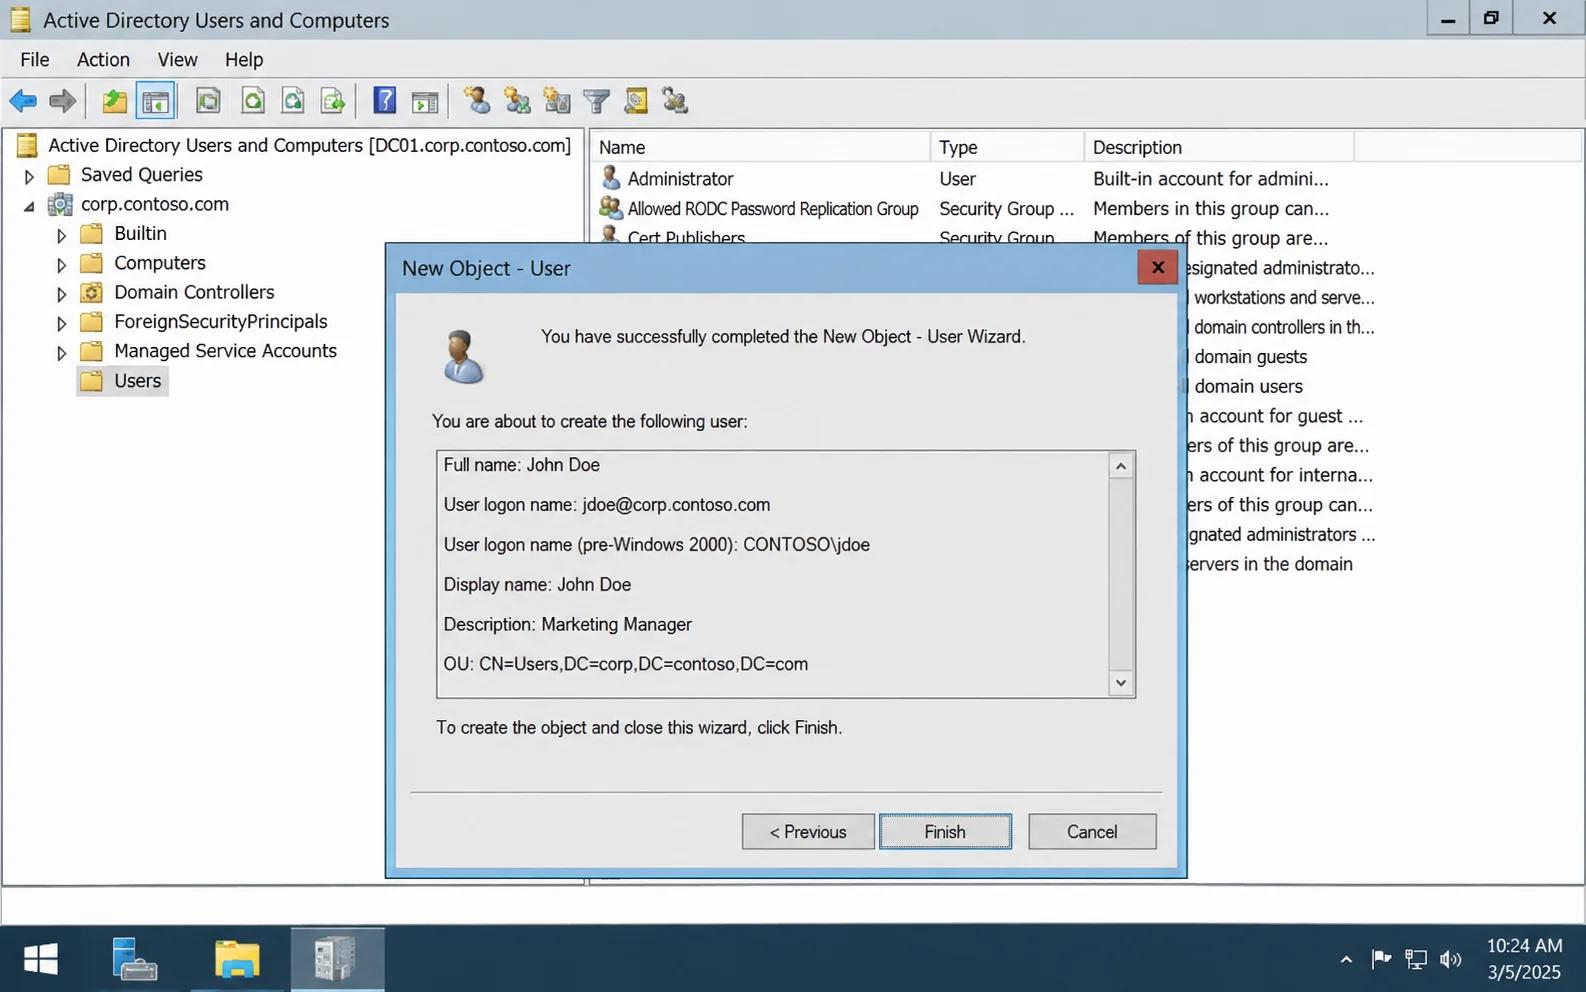
5. Revise el resumen y haga clic en Finalizar.
Para más de unas pocas cuentas, consulte esta guía para la creación masiva de usuarios en Active Directory.
Habilitar y deshabilitar cuentas de usuario
El menú contextual maneja ambas direcciones, así que haz clic derecho en un usuario deshabilitado y selecciona Habilitar cuenta para restaurar el acceso.
Haga clic derecho en un usuario activo y seleccione Deshabilitar cuenta para revocarla.
Para la limpieza rutinaria, consulte esta guía para deshabilitar cuentas de usuario inactivas con PowerShell.
Crear un objeto de grupo
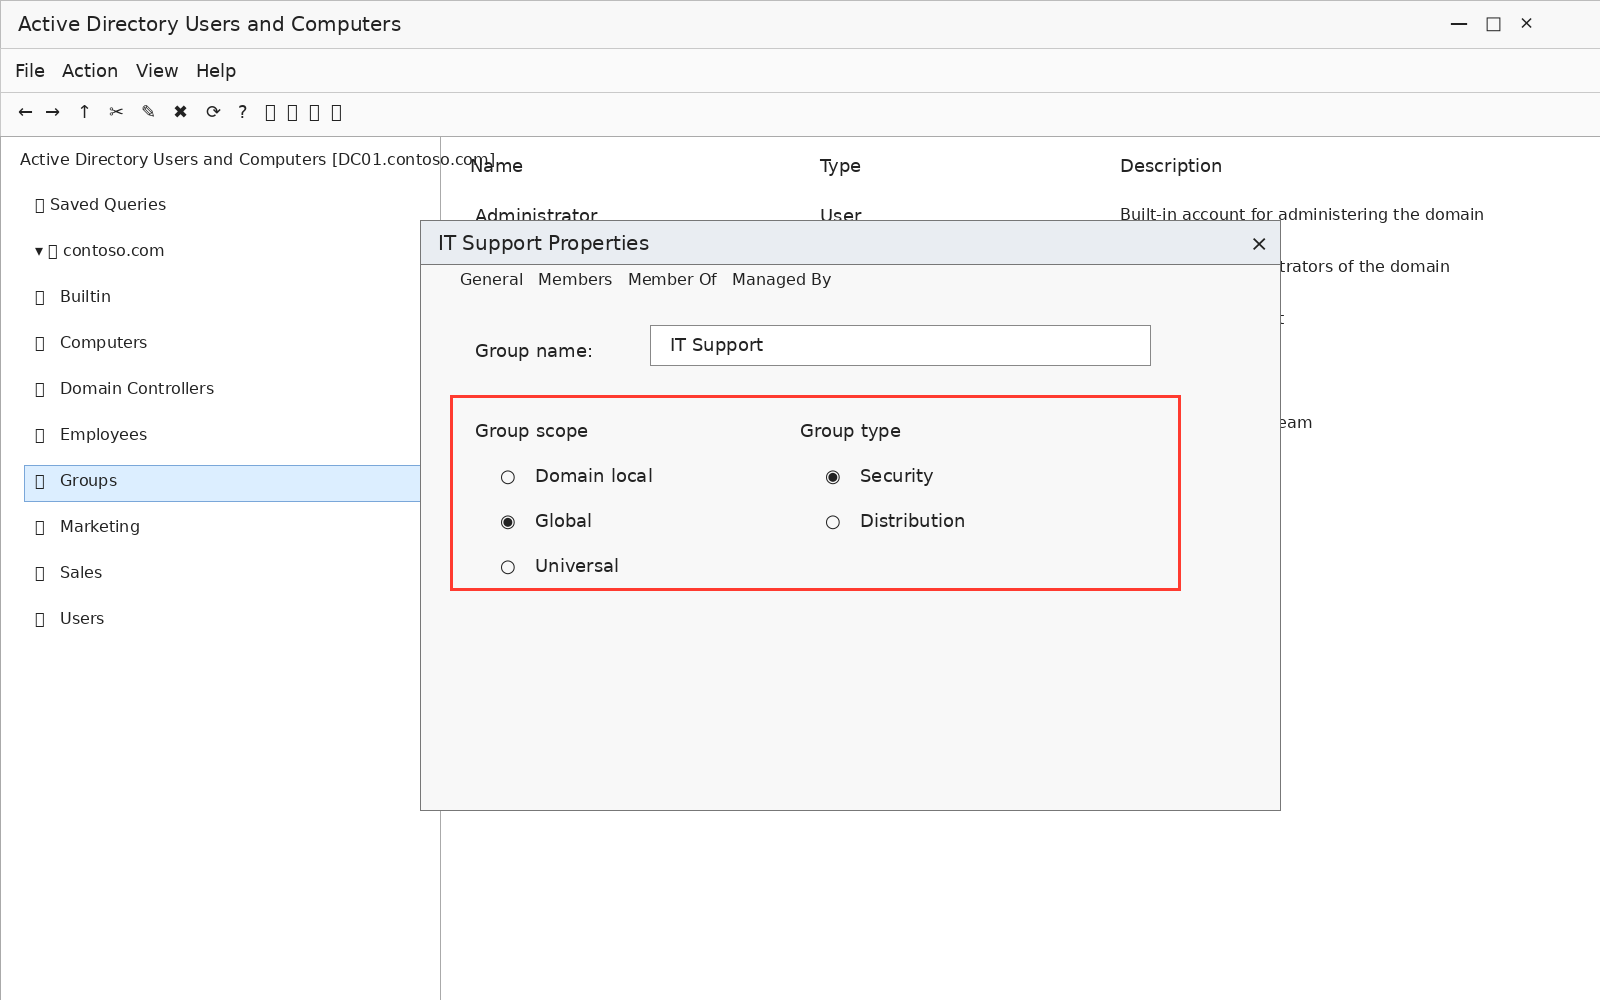
El tipo y el alcance del grupo se establecen al crearlo, y cambiar el alcance después puede fallar según las membresías ya existentes.
- Haga clic derecho en el dominio o la OU que contendrá el nuevo grupo, luego haga clic en Nuevo > Grupo.
- Especifique un nombre y un nombre pre-Windows 2000, el tipo de grupo (distribución o seguridad) y el ámbito del grupo (local de dominio, global o universal).
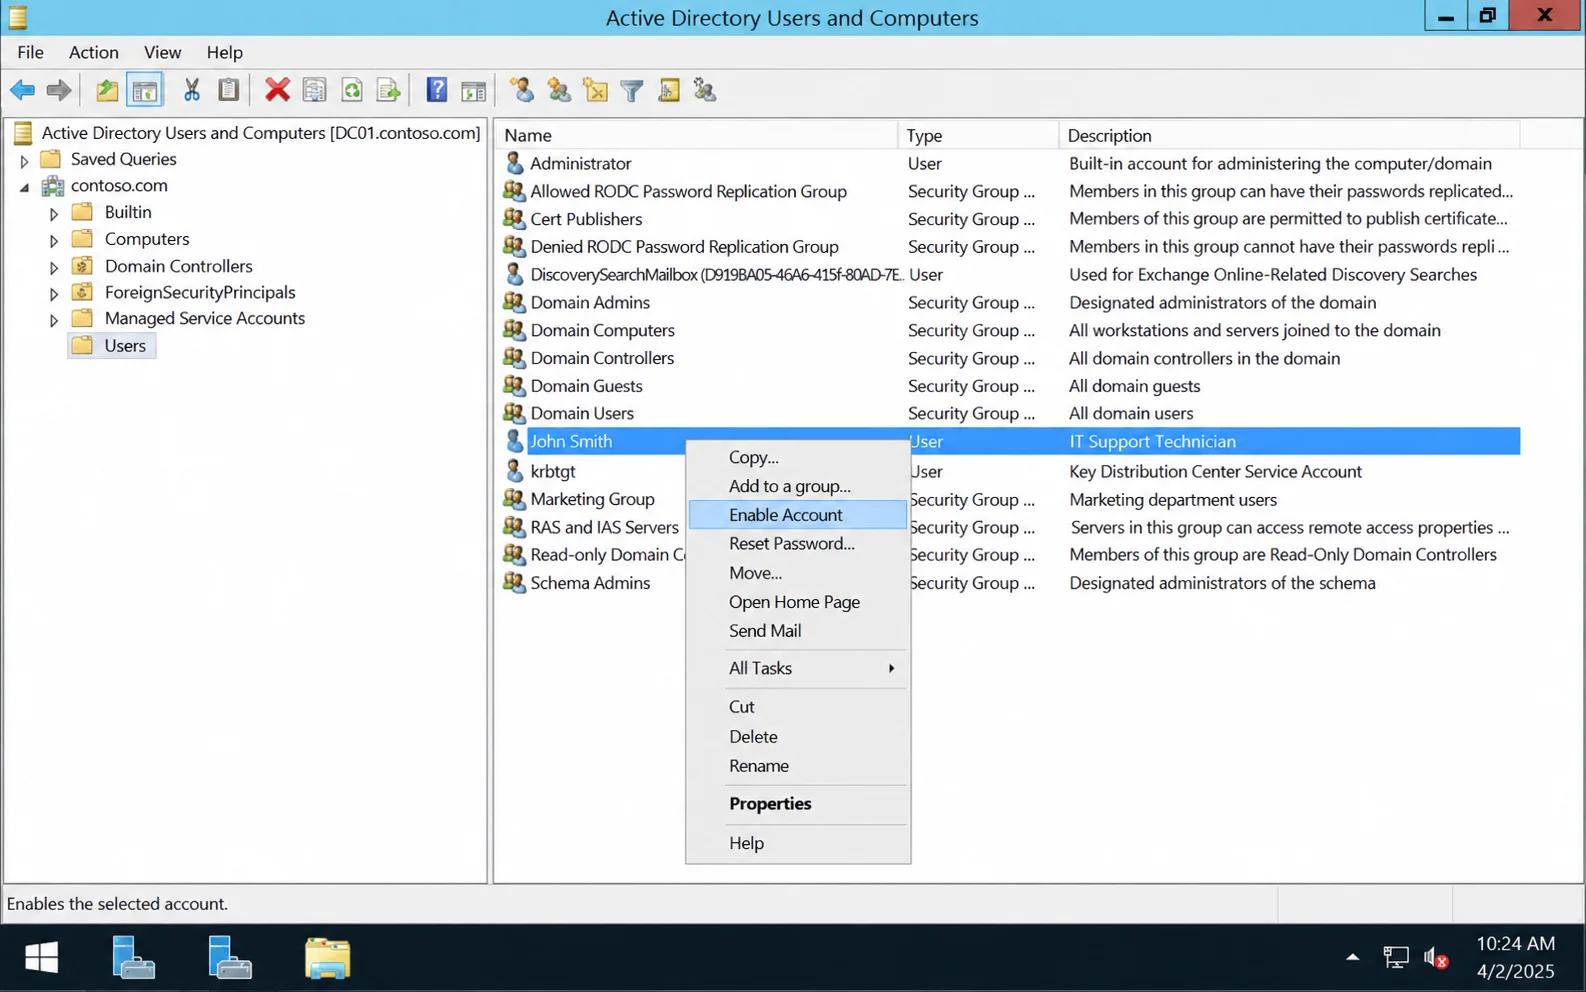
3. Haga clic en Aceptar para crear el grupo.
Agregar y eliminar usuarios de un grupo
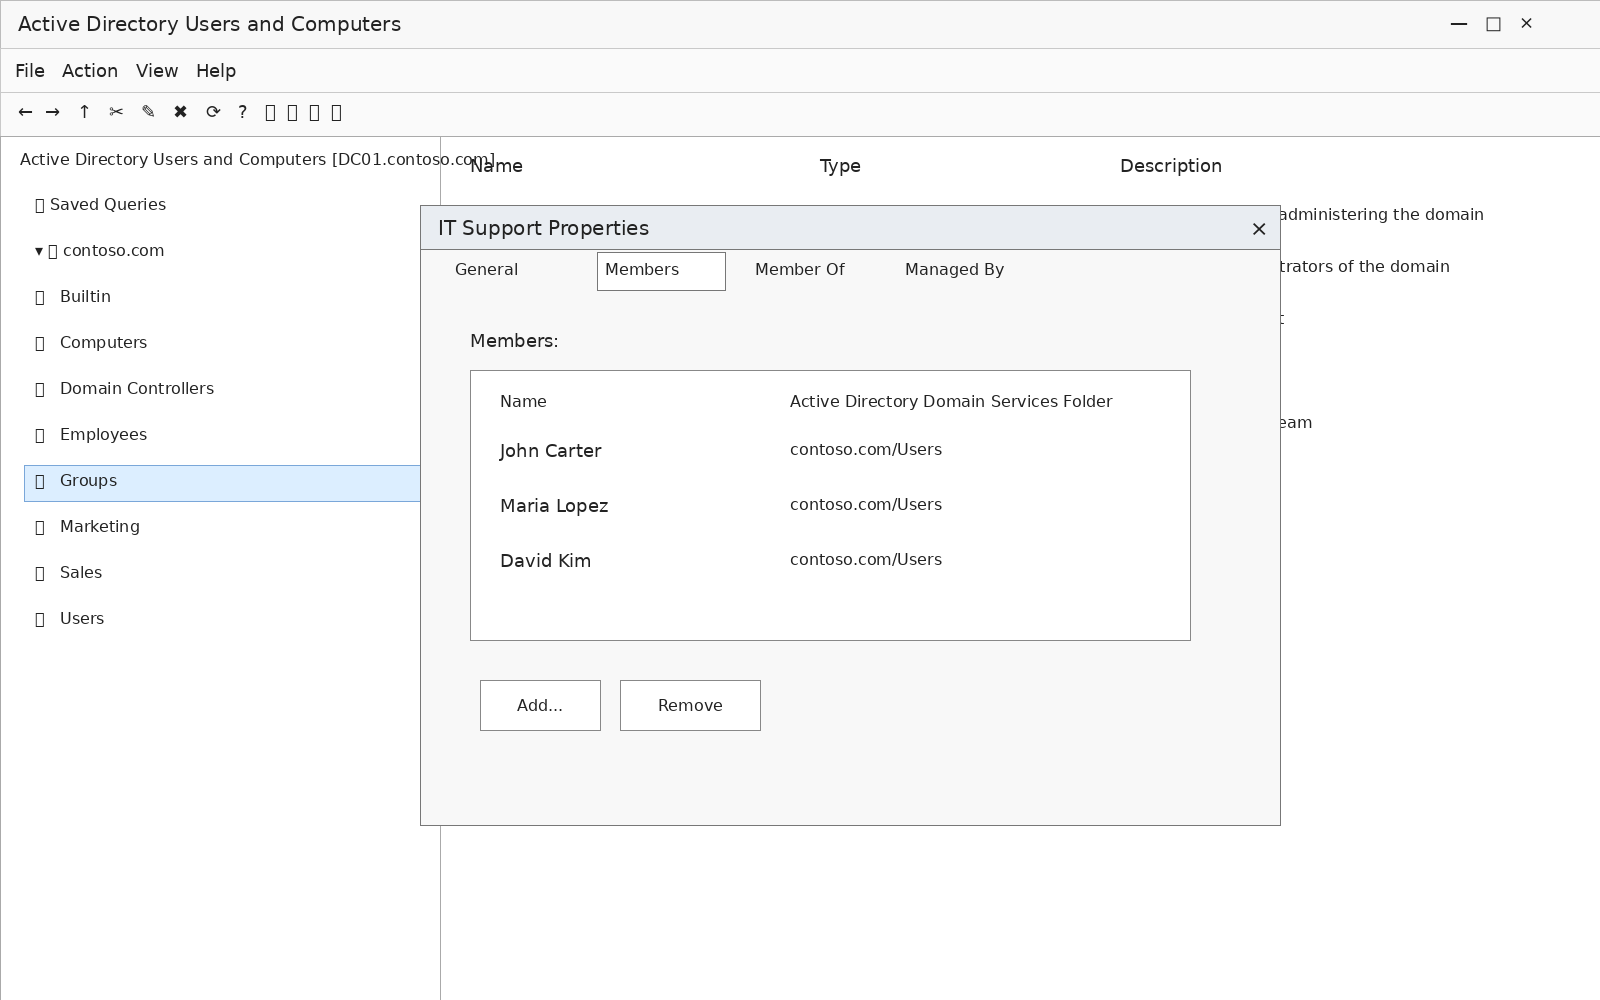
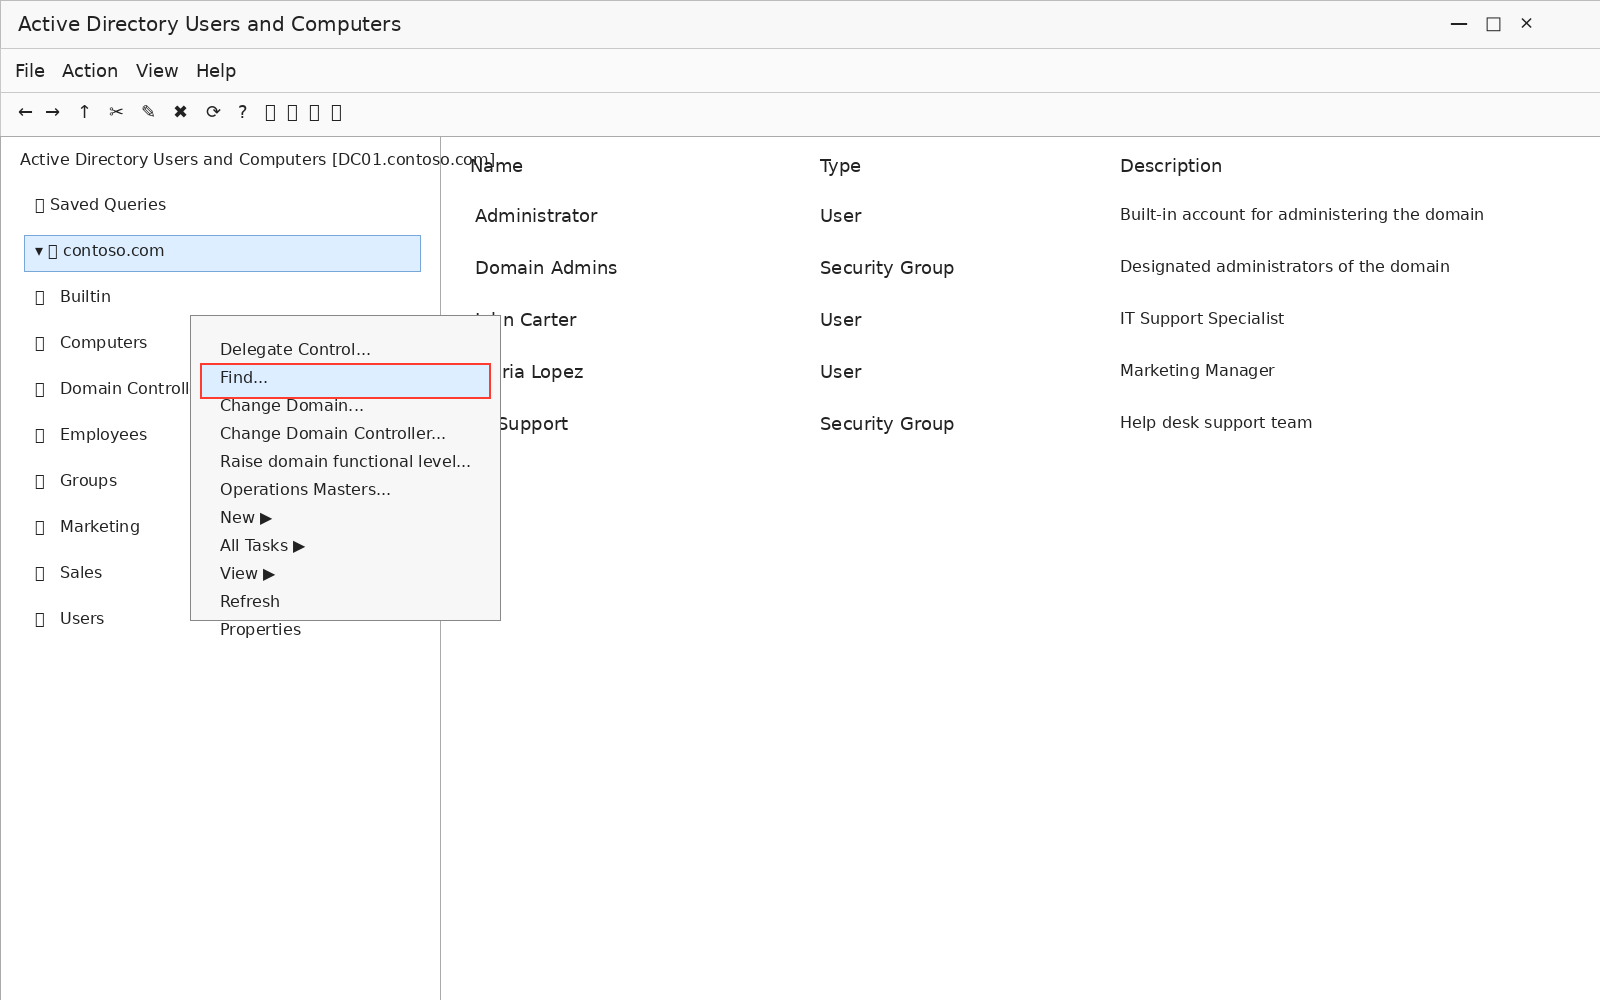
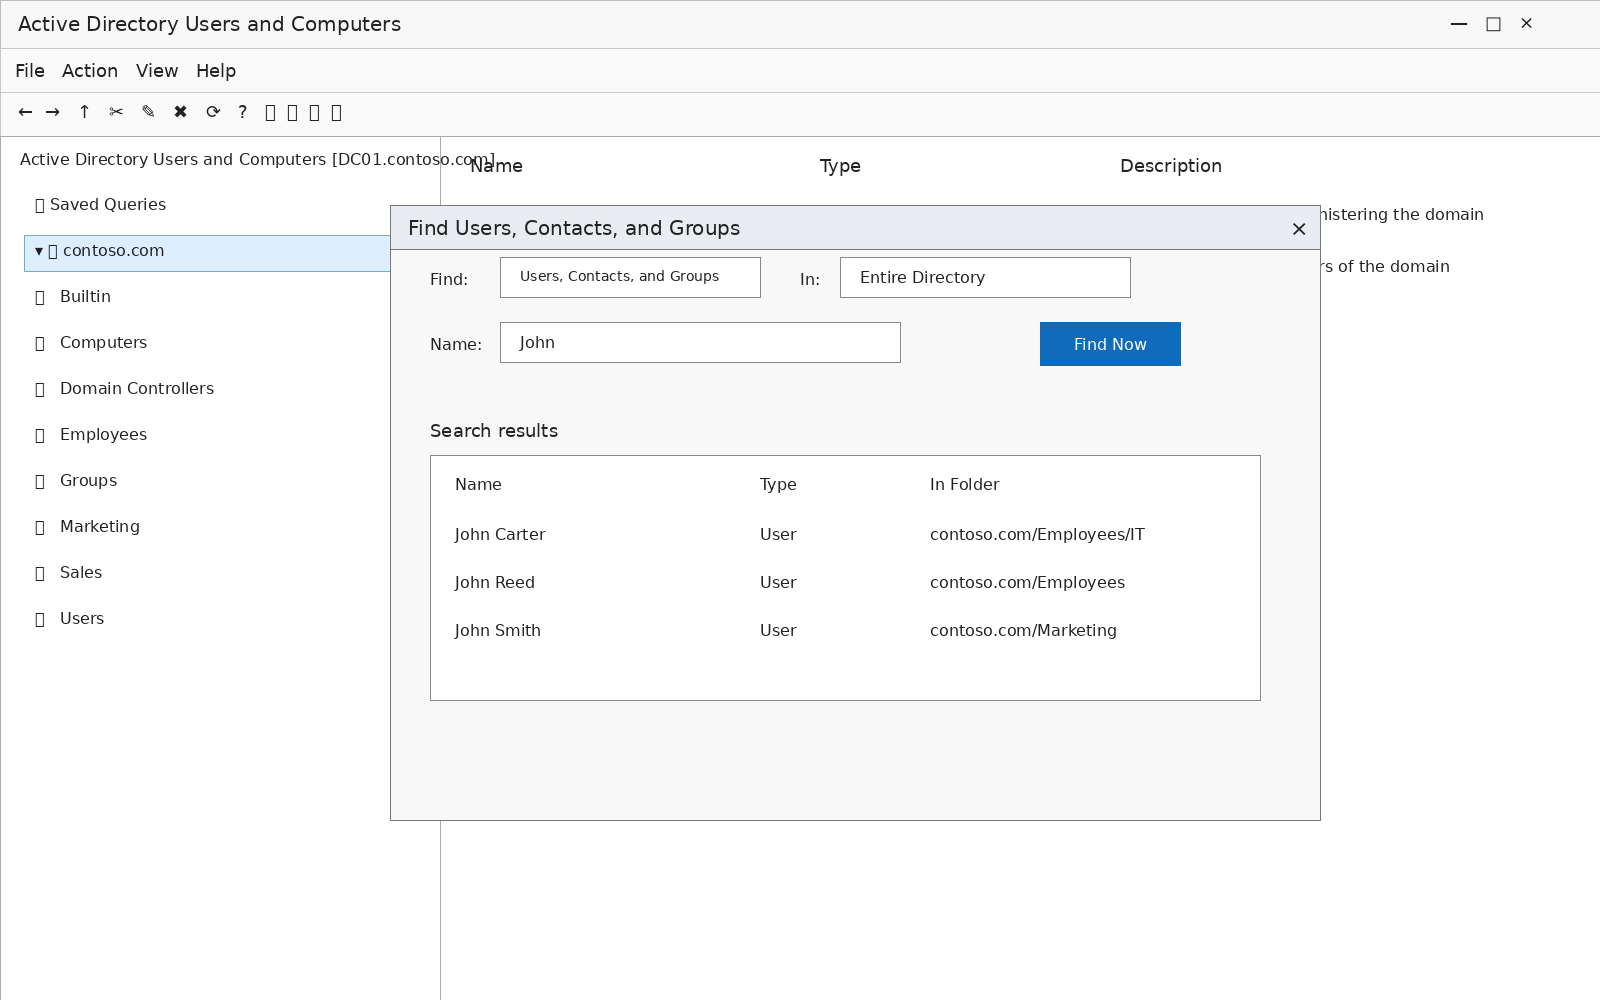
- Haga clic derecho en el dominio que contiene el grupo y seleccione Buscar. Seleccione Users, Contacts y Groups en la lista desplegable Buscar, ingrese el nombre del grupo y haga clic en Buscar ahora.
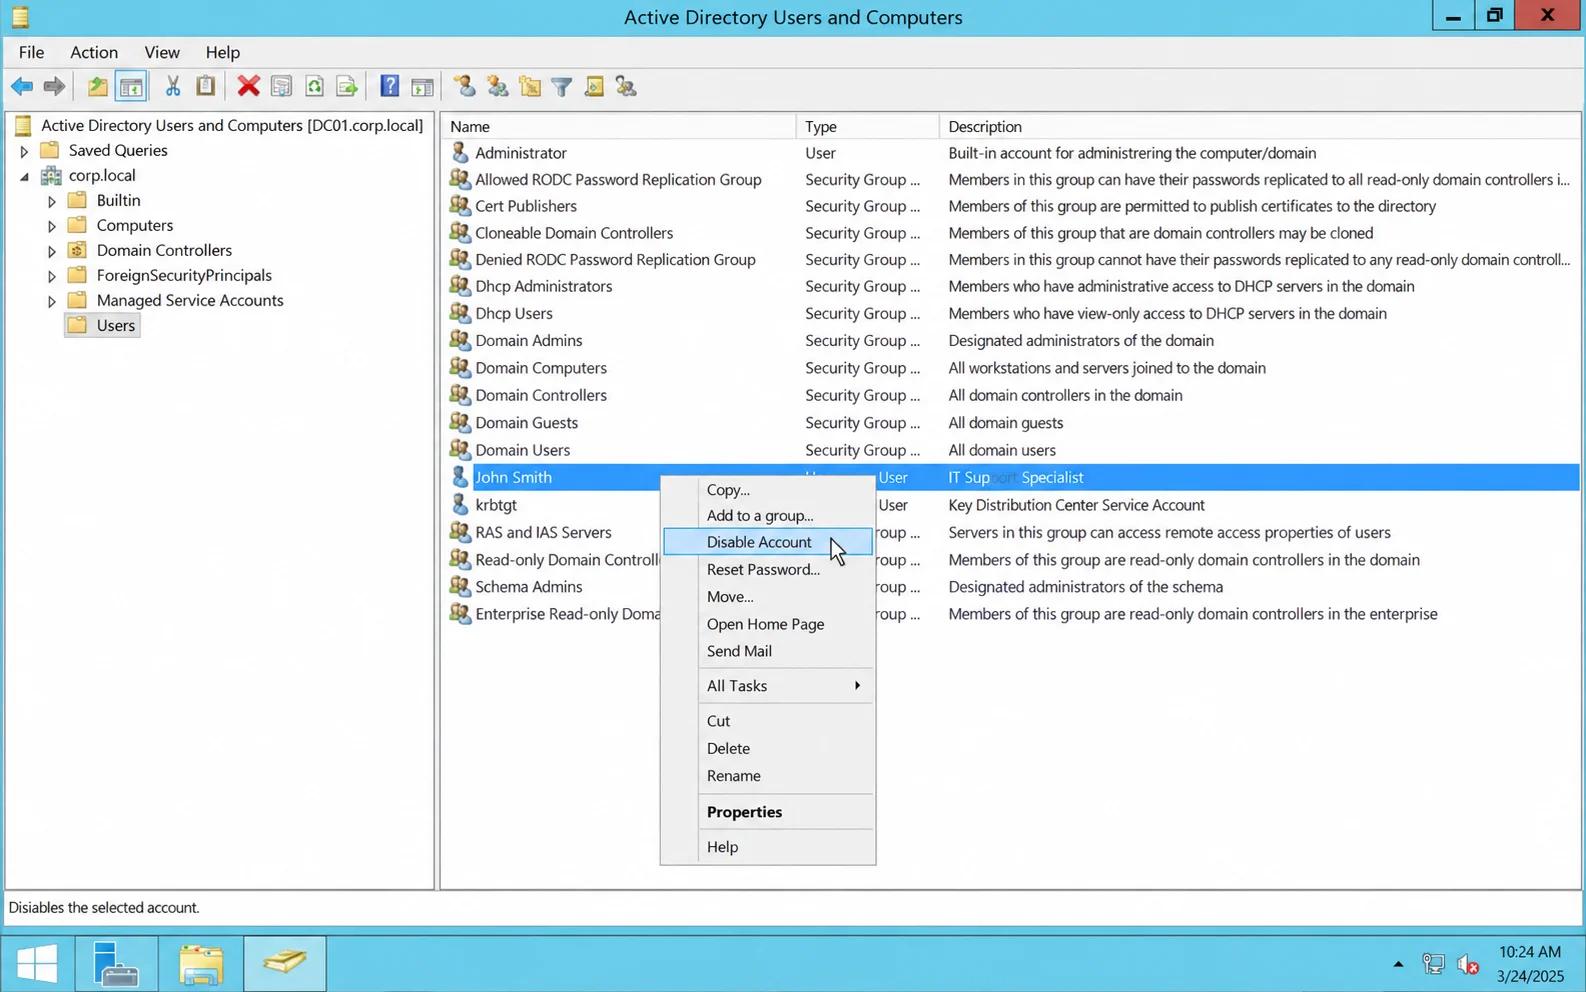
2. Haga clic derecho en el grupo en los resultados, seleccione Propiedades y abra la pestaña Miembros.
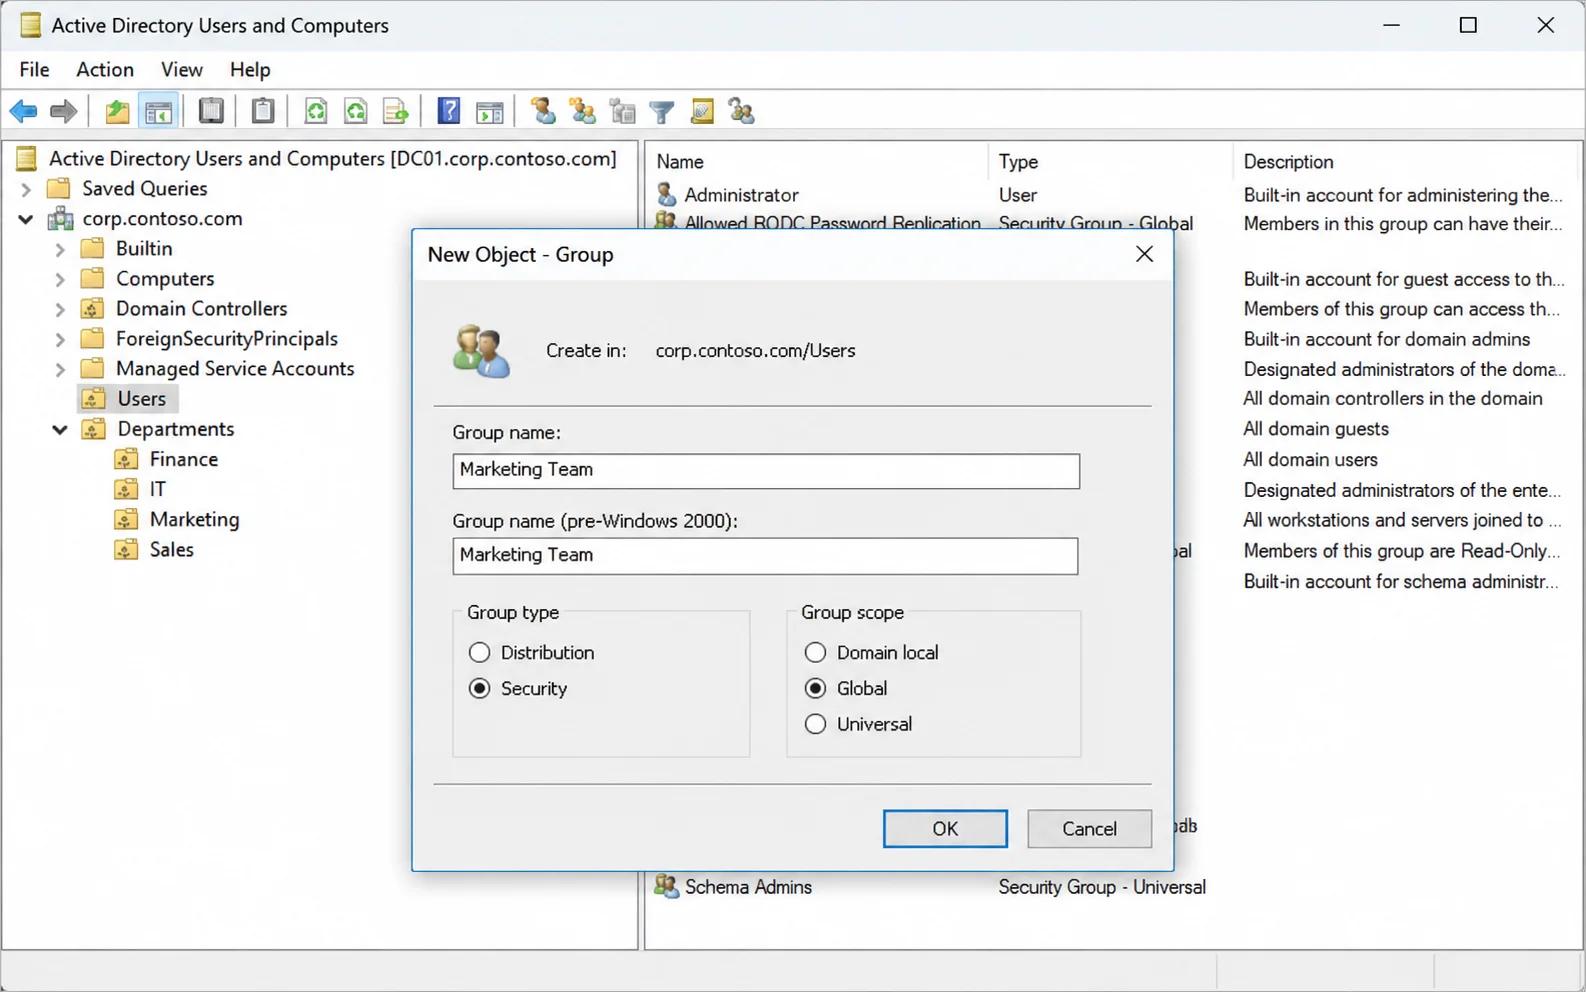
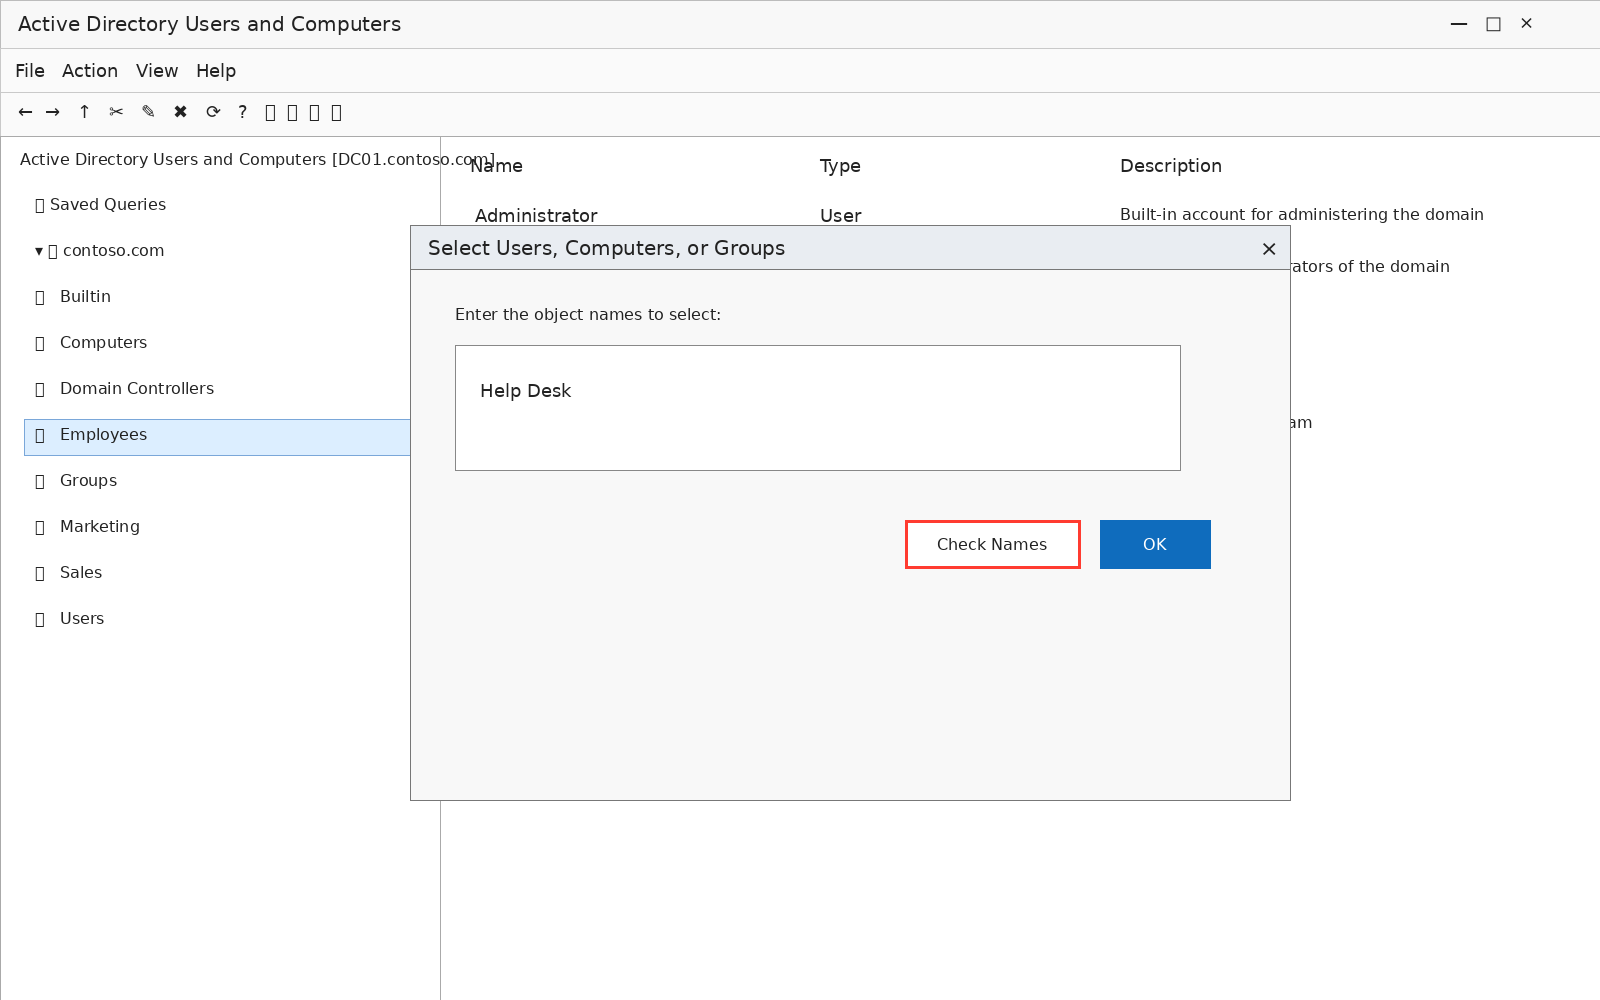
3. Para agregar un miembro, haga clic en Agregar, escriba el nombre del usuario y haga clic en Comprobar nombres, luego haga clic en Aceptar para confirmar la adición. Los puntos y coma separan varios nombres escritos directamente, y una opción de búsqueda ampliada en el mismo diálogo busca usuarios uno a la vez.
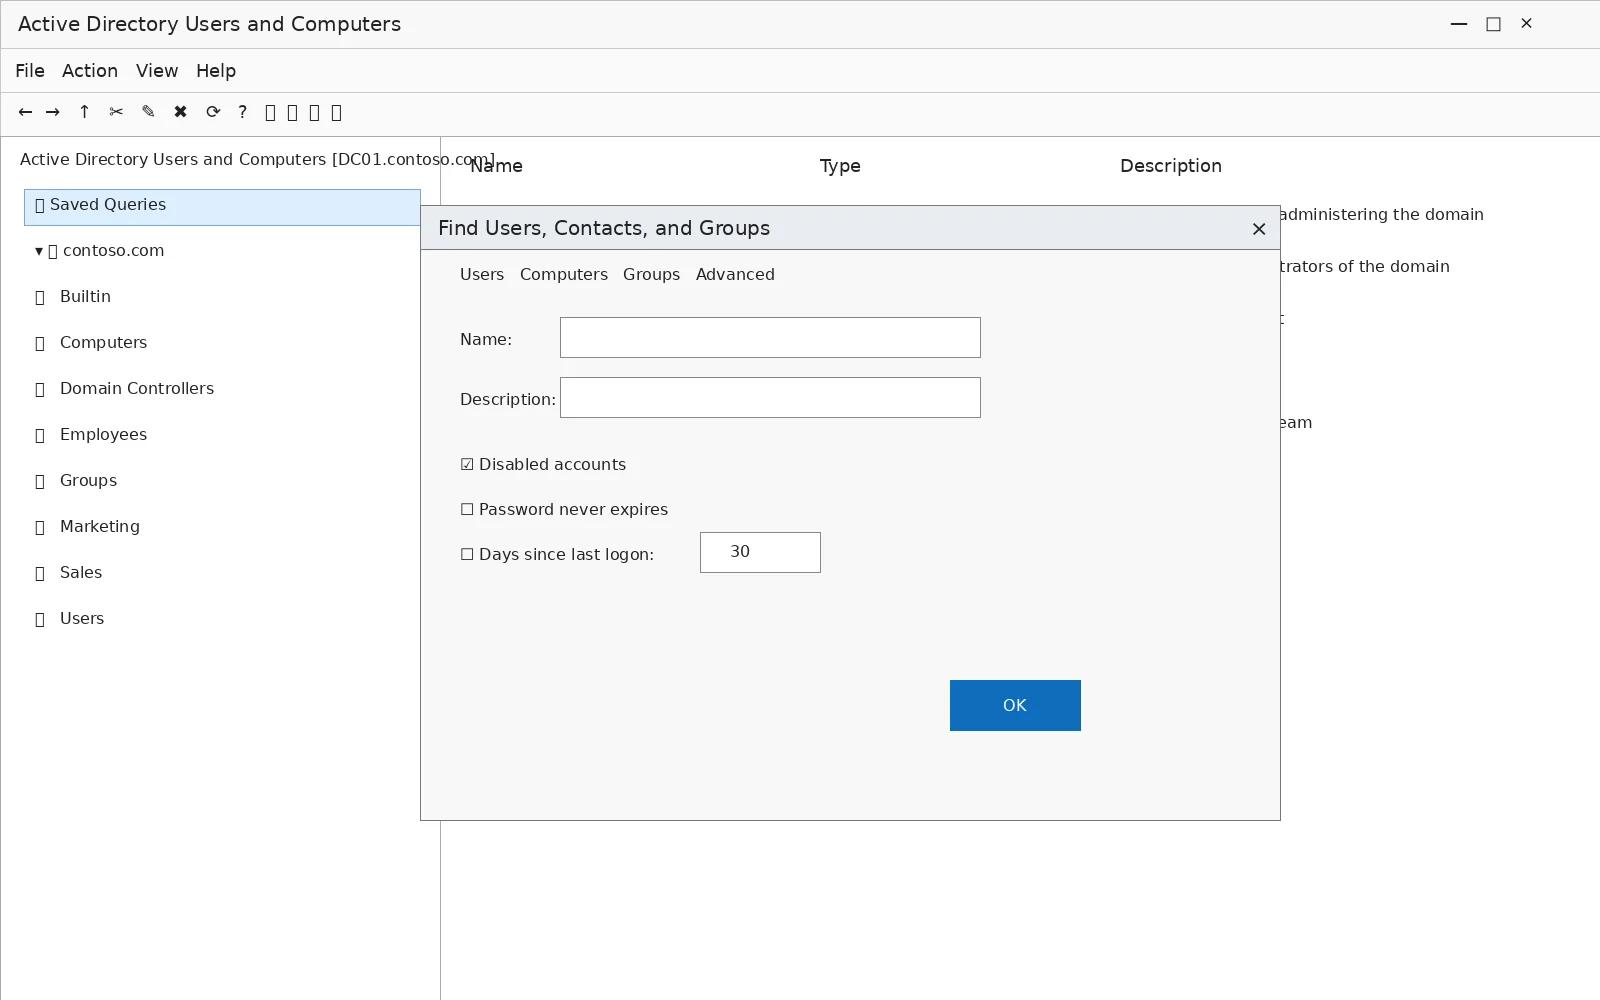
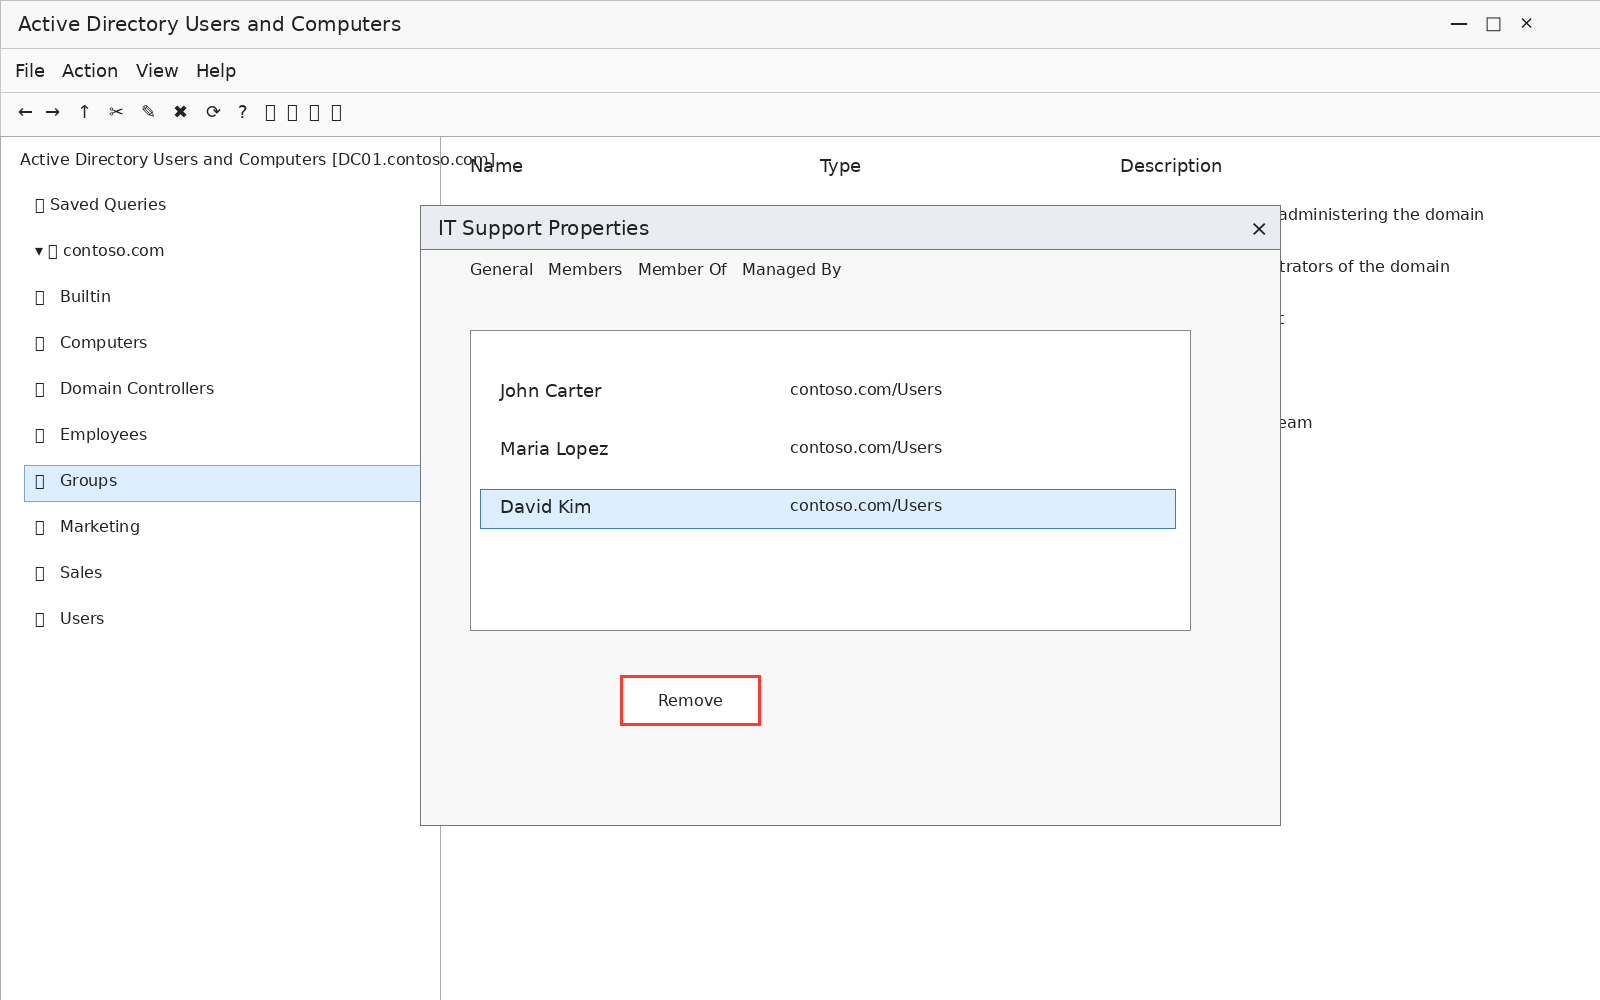
4. Para eliminar un miembro, resalte al usuario en la pestaña Miembros y haga clic en Eliminar.
Restablecer la contraseña de un usuario
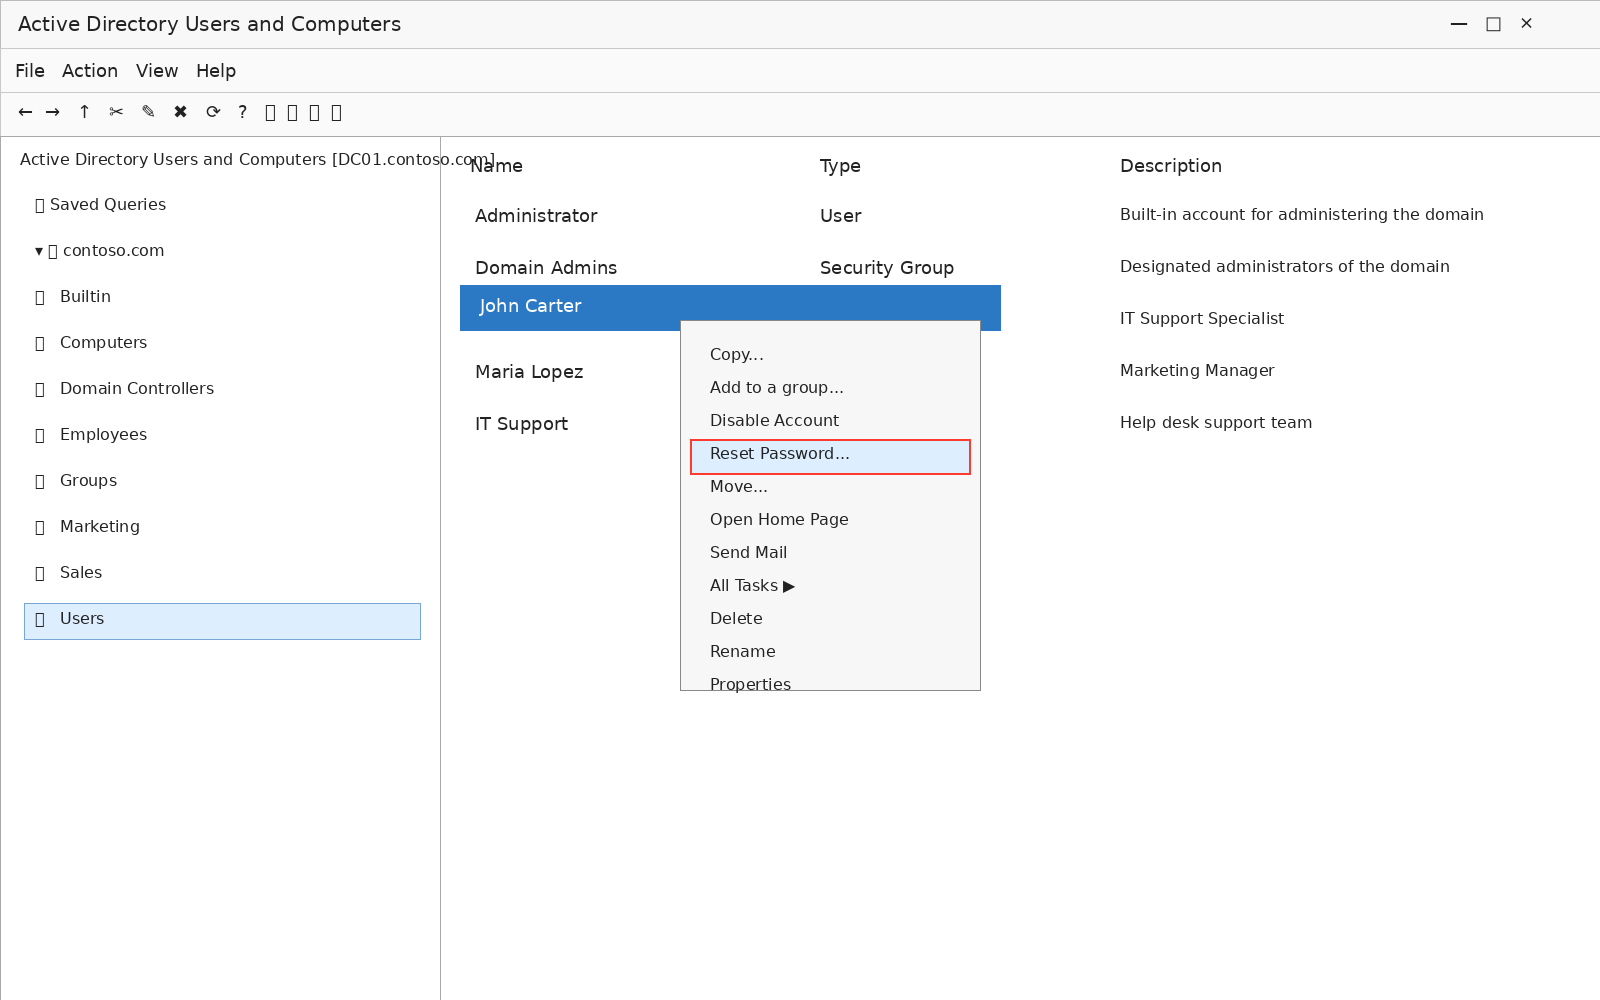
- Vaya a la carpeta de dominio del usuario.
- Haga clic derecho en el nombre del usuario, seleccione Todas las tareas y elija Restablecer contraseña.
3. Escriba una nueva contraseña, escríbala nuevamente en el cuadro Confirmar contraseña y haga clic en Aceptar.
Mover un usuario a otra unidad organizativa
Mover un objeto cambia los permisos delegados y las políticas de grupo que se aplican según las OU, así que confirma el destino antes de confirmar la acción.
- Haga clic derecho en el usuario y seleccione Mover.
- Elija el contenedor de destino y haga clic en Aceptar.
Cambiar los atributos de un usuario
- Haga clic derecho en el usuario y seleccione Propiedades.
- Navegue a la pestaña que contiene el atributo que desea cambiar, realice la edición y haga clic en Aceptar.
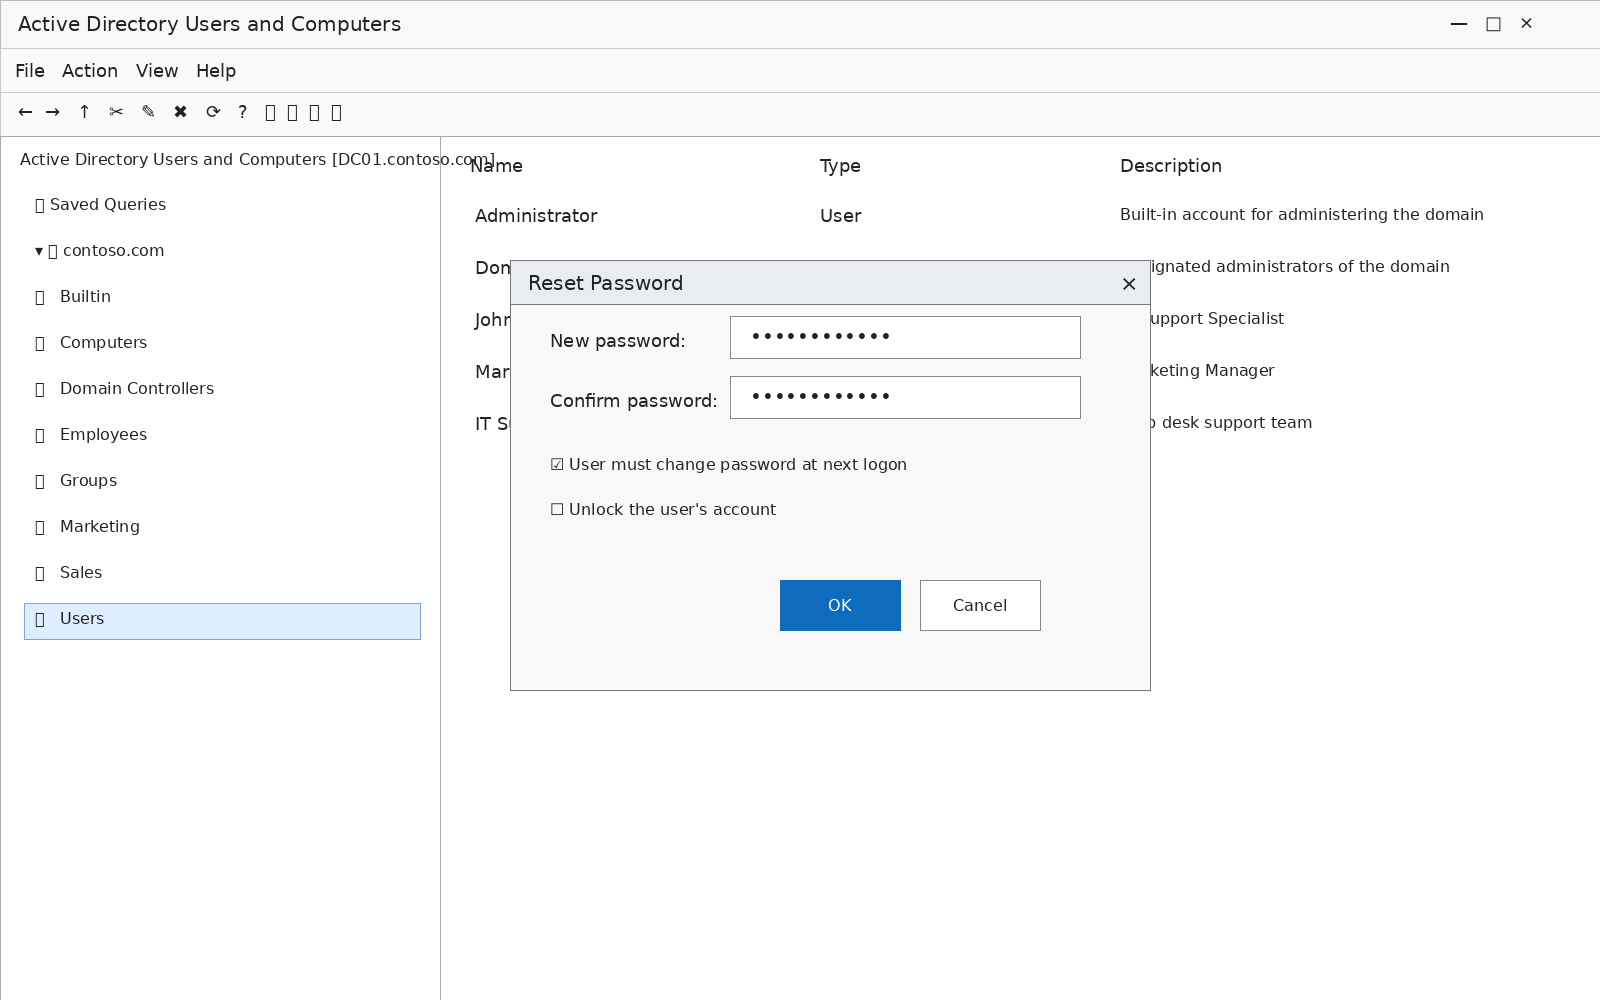
Cambiar el tipo y alcance de un grupo
Ambas configuraciones están en la pestaña General, y Windows desactiva las conversiones que las membresías actuales no permiten.
- Haga clic derecho en el grupo y seleccione Propiedades.
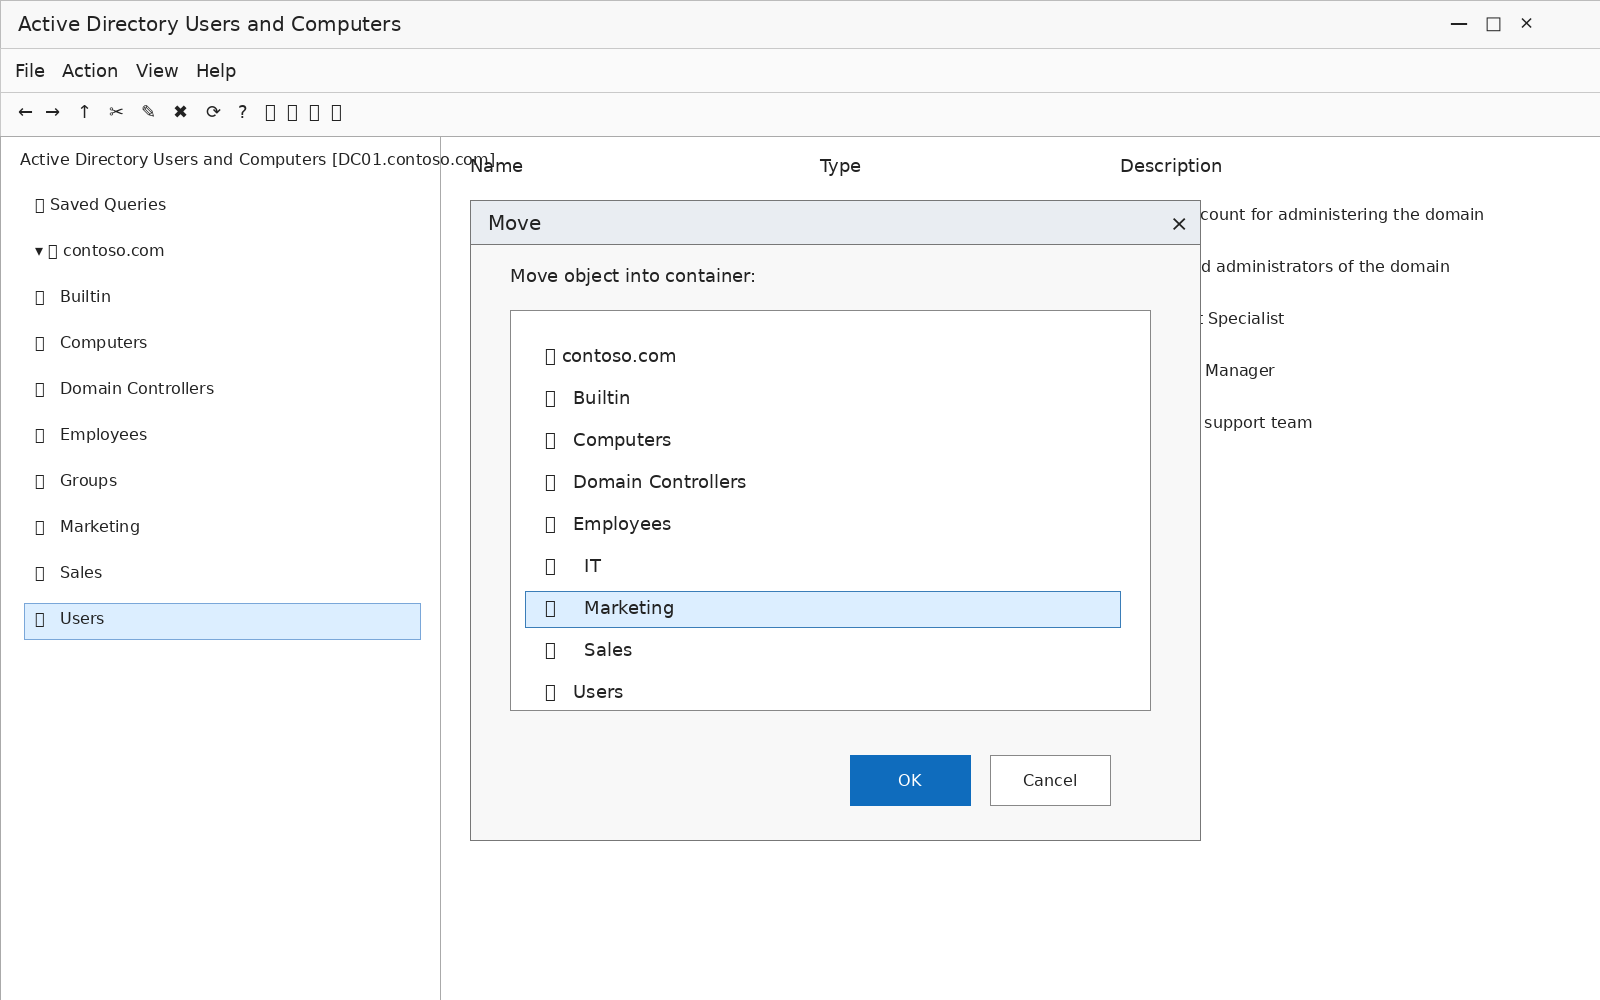
2. En la pestaña General, especifique el nuevo tipo o ámbito de grupo y luego haga clic en Aceptar.
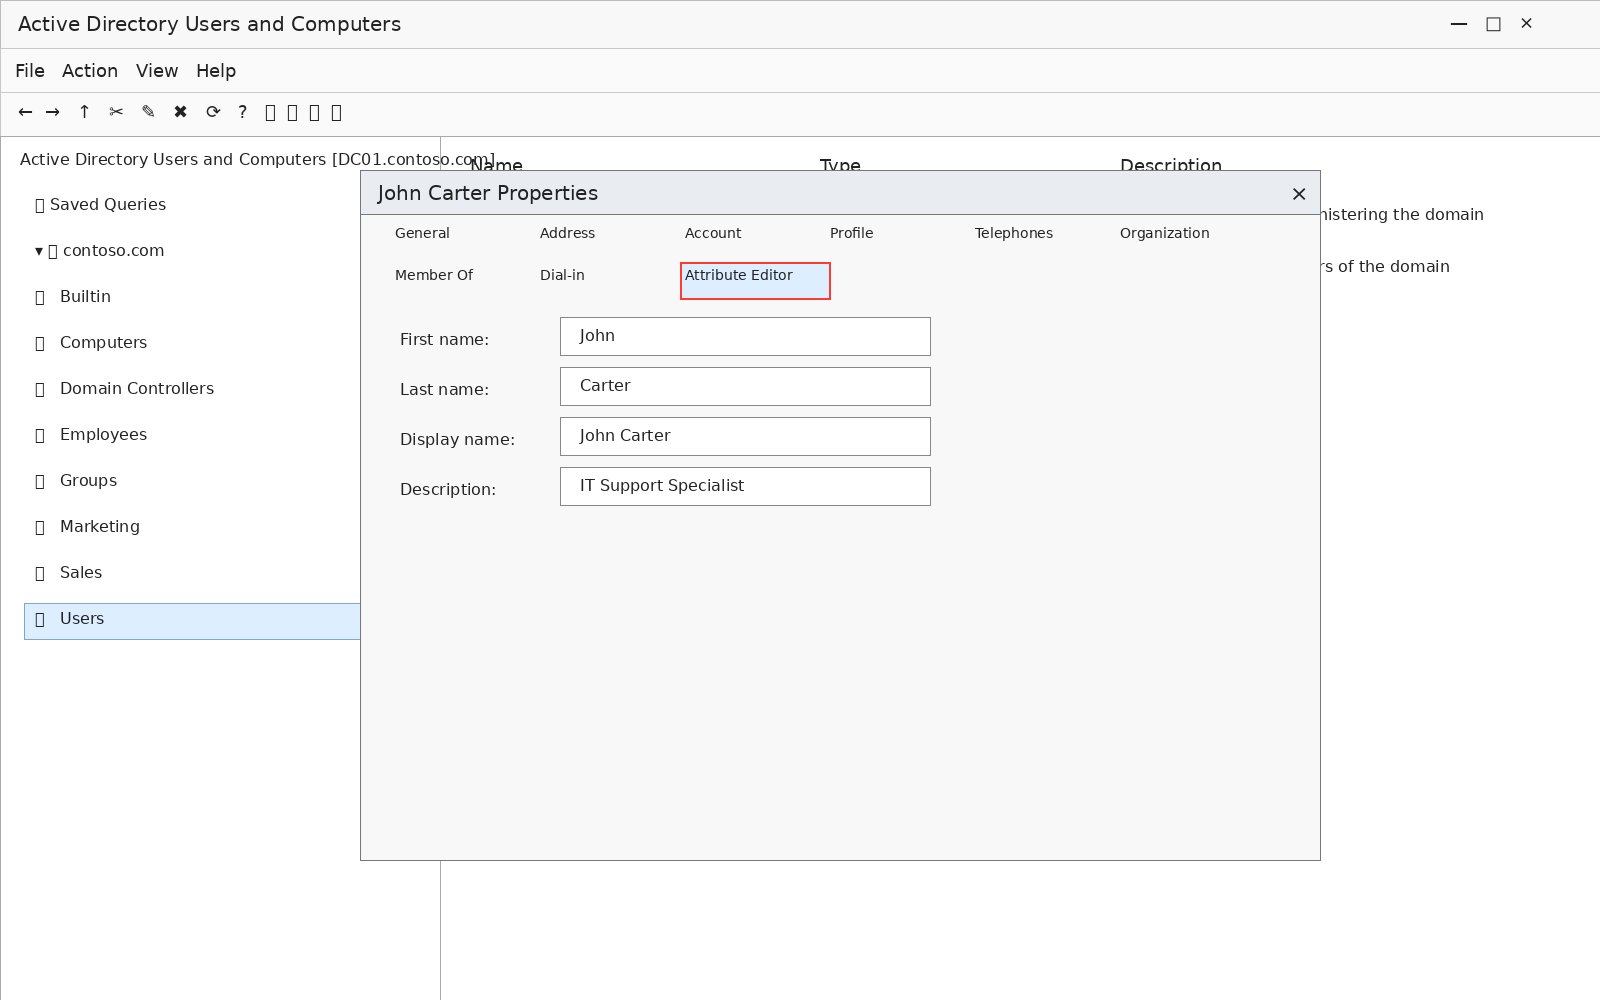
Buscar objetos en el directorio
El cuadro de diálogo Buscar busca en un solo dominio o en todo el directorio usuarios, contactos, grupos y OUs.
- Haga clic derecho en un dominio o OU y seleccione Buscar.
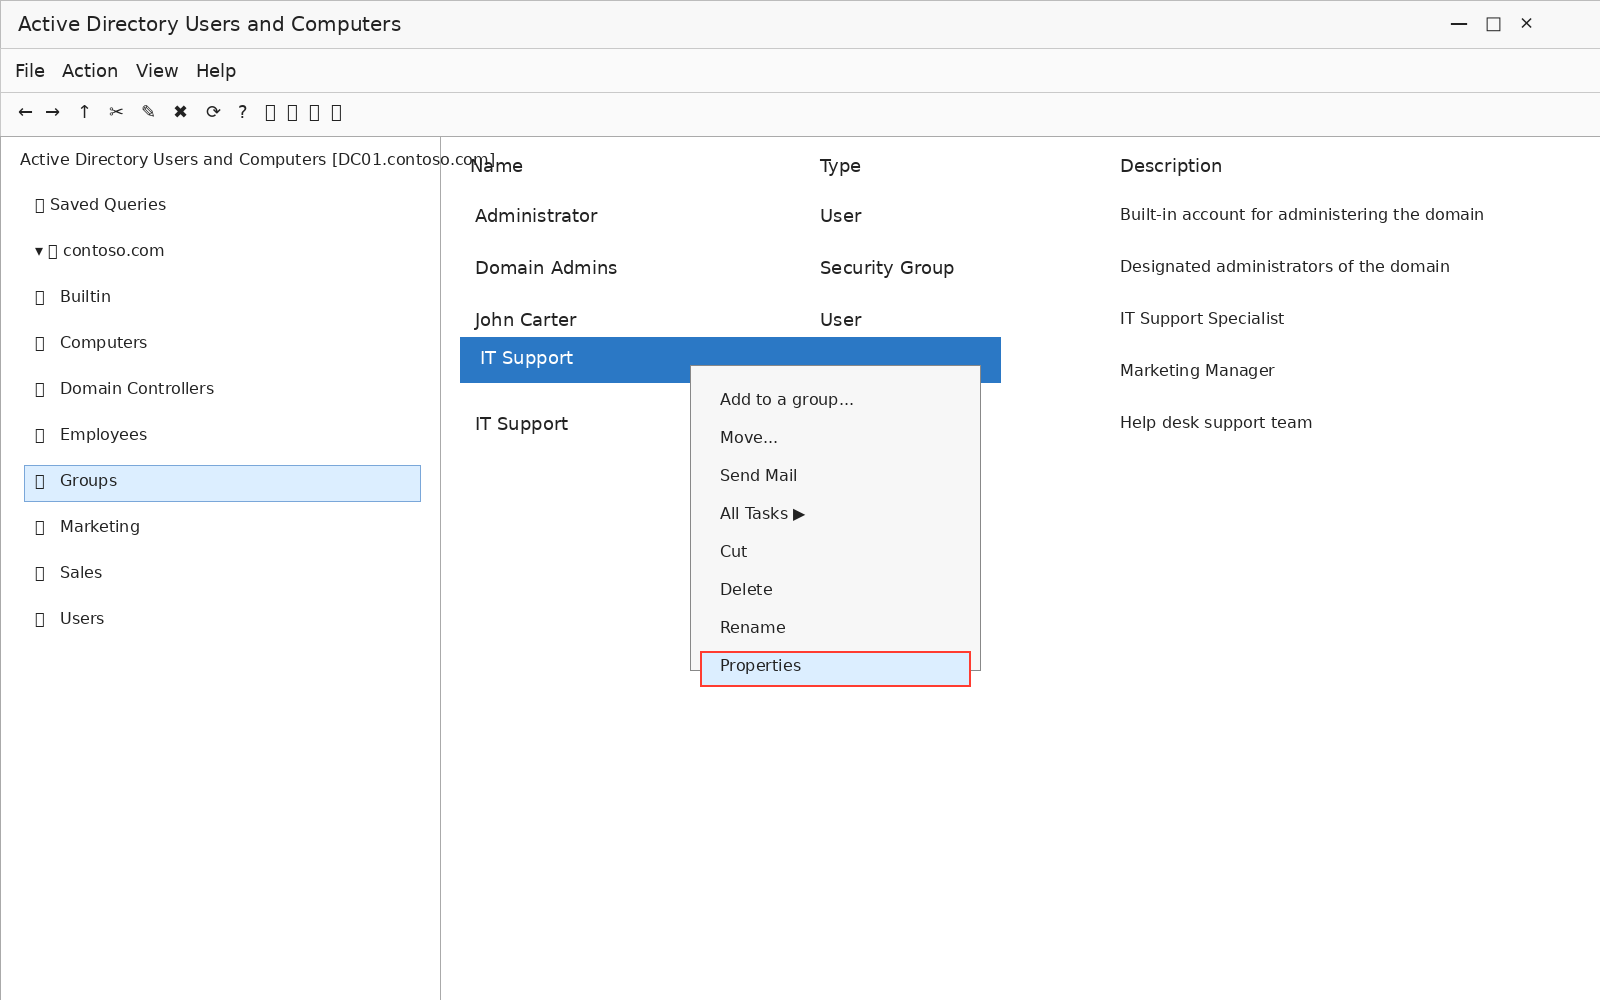
2. Configure el menú desplegable Buscar en el tipo de objeto, use el menú desplegable En para elegir un dominio o todo el directorio, y use Examinar para limitar la búsqueda a una OU específica. Escriba el nombre o apellido del usuario, o el nombre del grupo, en el campo Nombre, luego haga clic en Buscar ahora.
3. Revise los resultados. Haga doble clic en un objeto para abrir sus propiedades.
Delegar control a los usuarios
El asistente de Delegación de Control permite a un usuario o grupo realizar tareas específicas, como crear objetos de usuario o administrar controladores de dominio particulares, sin ser miembro de un grupo administrativo más amplio.
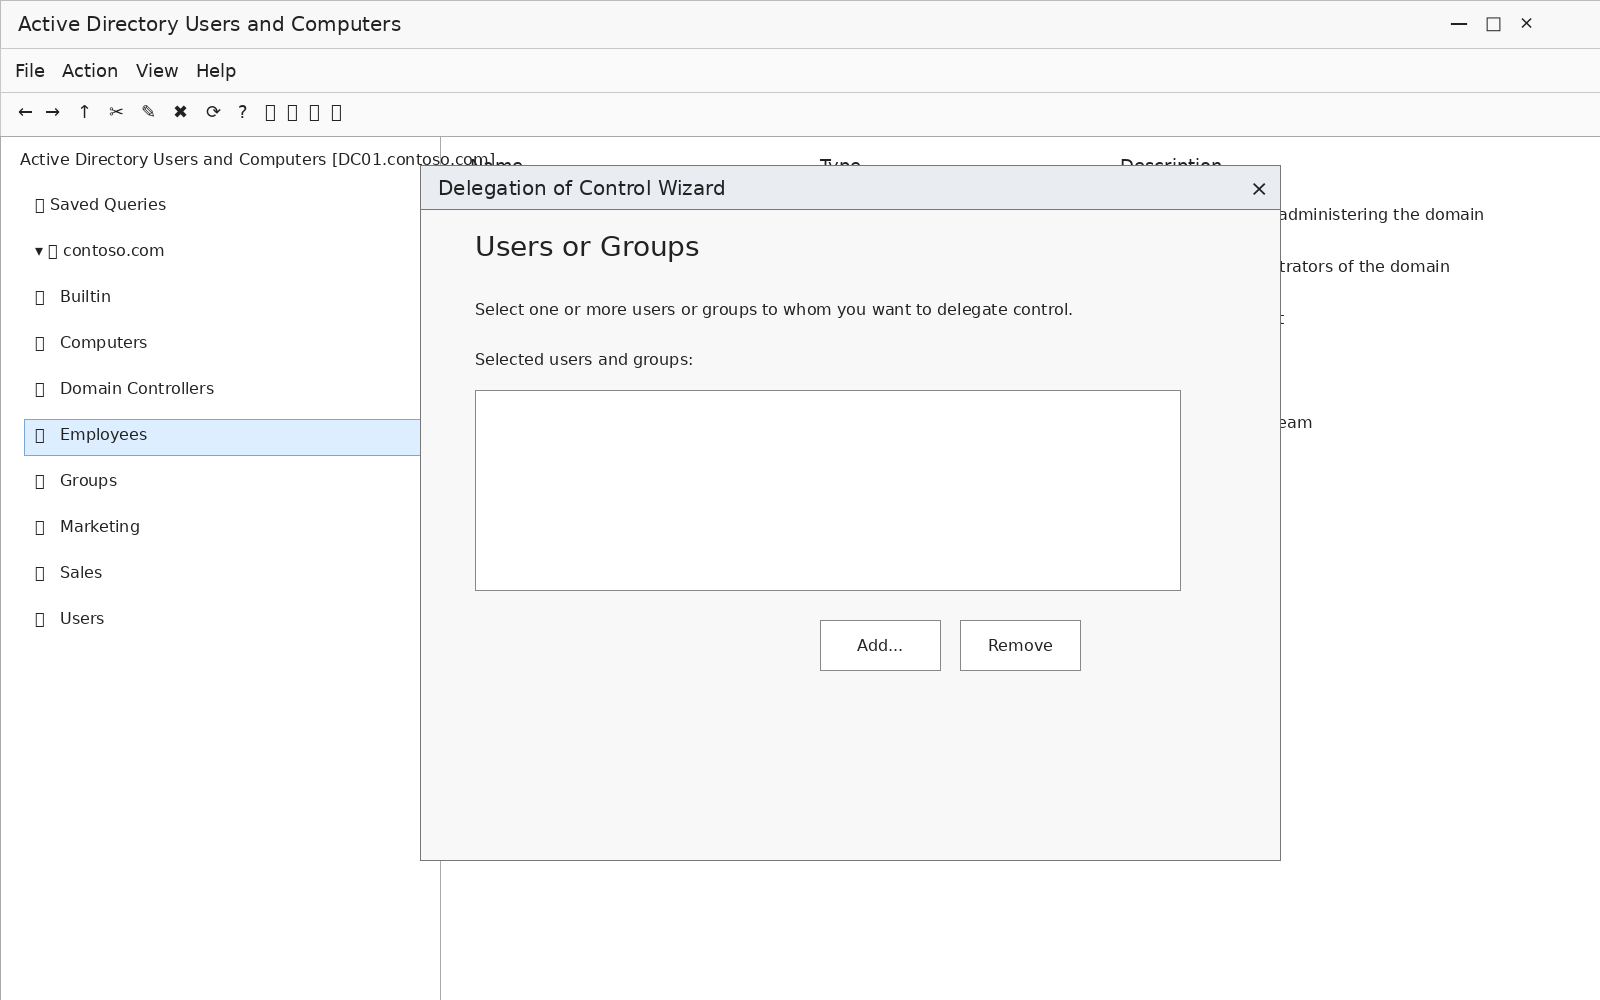
- Haga clic derecho en el dominio o la OU donde se aplican los permisos, luego haga clic en Delegate Control para iniciar el asistente.
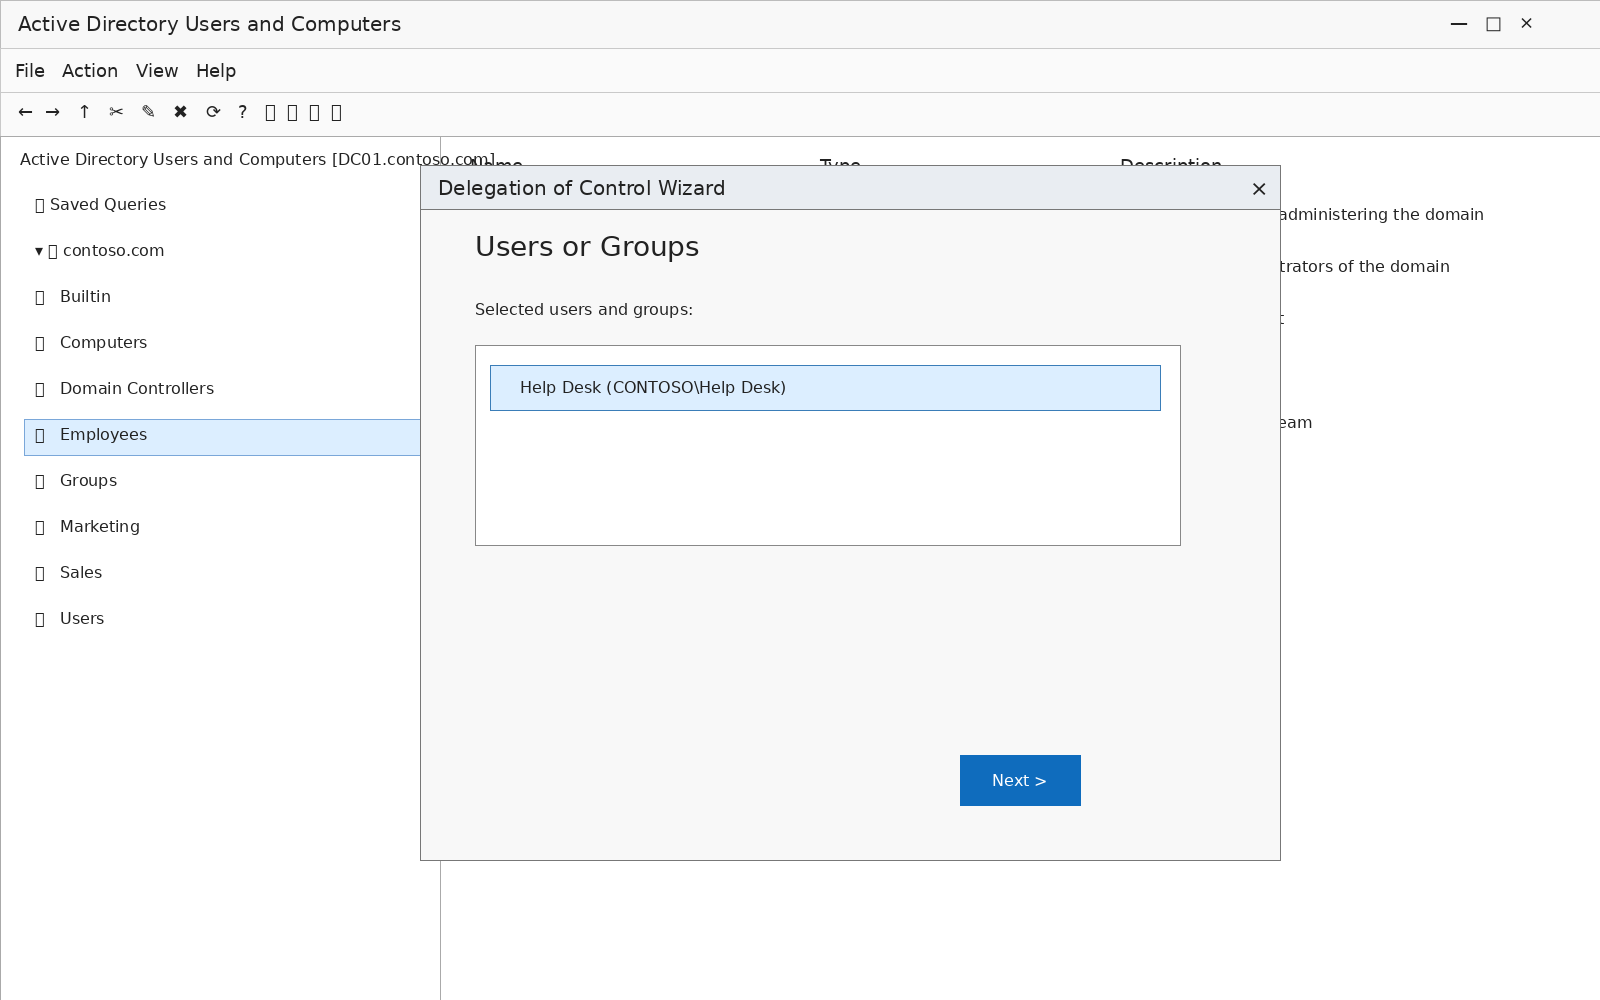
- Haga clic en Siguiente después de la página de bienvenida, luego haga clic en Agregar para buscar al usuario o grupo que recibirá los permisos.
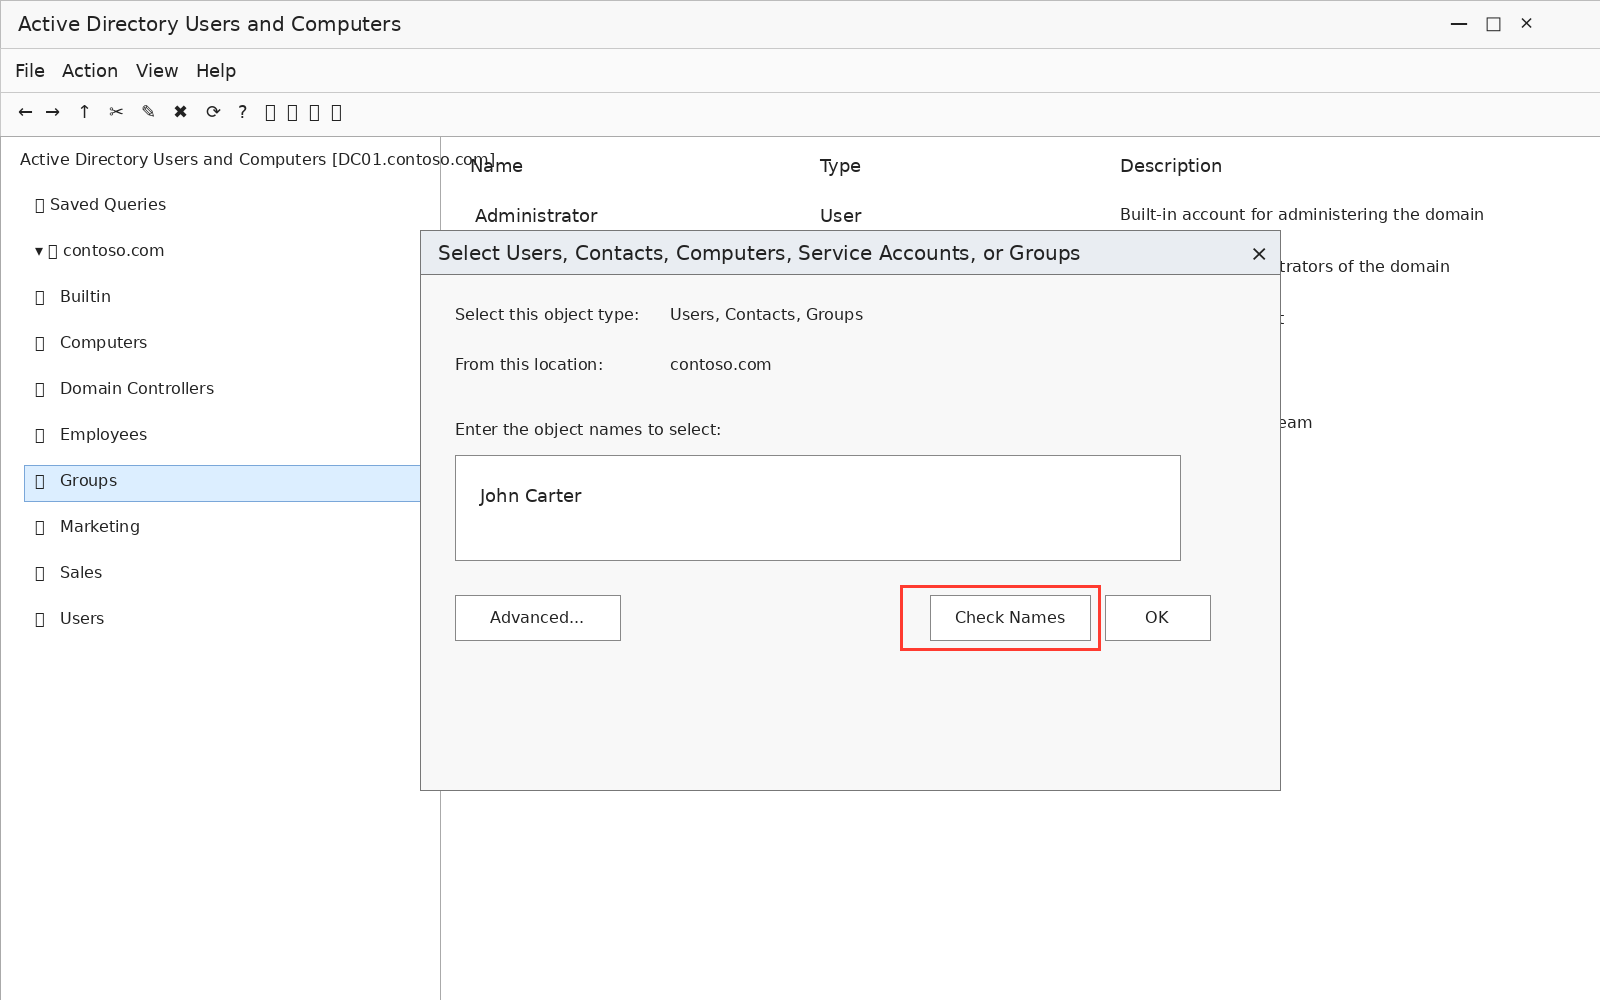
3. Escriba el nombre del usuario o grupo, luego haga clic en Comprobar nombres. Seleccione el objeto de la lista de coincidencias, haga clic en Aceptar, confirme que aparece en el campo Usuarios y grupos seleccionados, y haga clic en Siguiente.
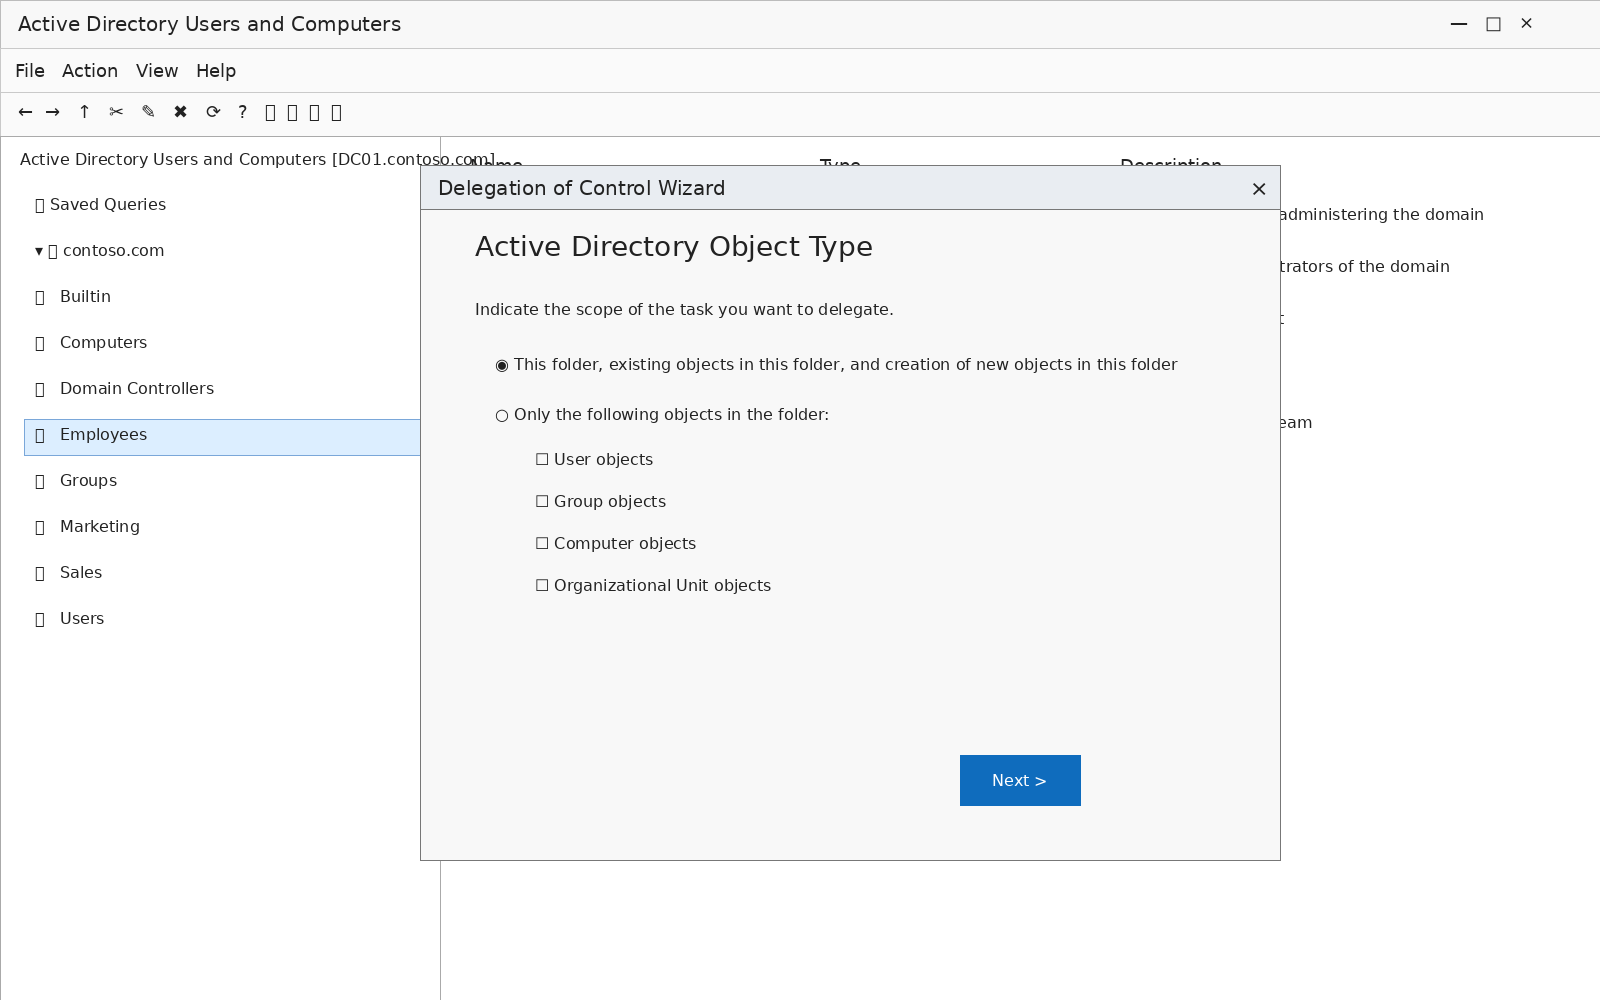
4. Seleccione el alcance. Esta carpeta, los objetos existentes en ella y los nuevos objetos creados en esta carpeta otorgan permisos en la OU seleccionada. Solo los siguientes objetos en la carpeta los restringen a los tipos de objetos que especifique. Haga clic en Siguiente.
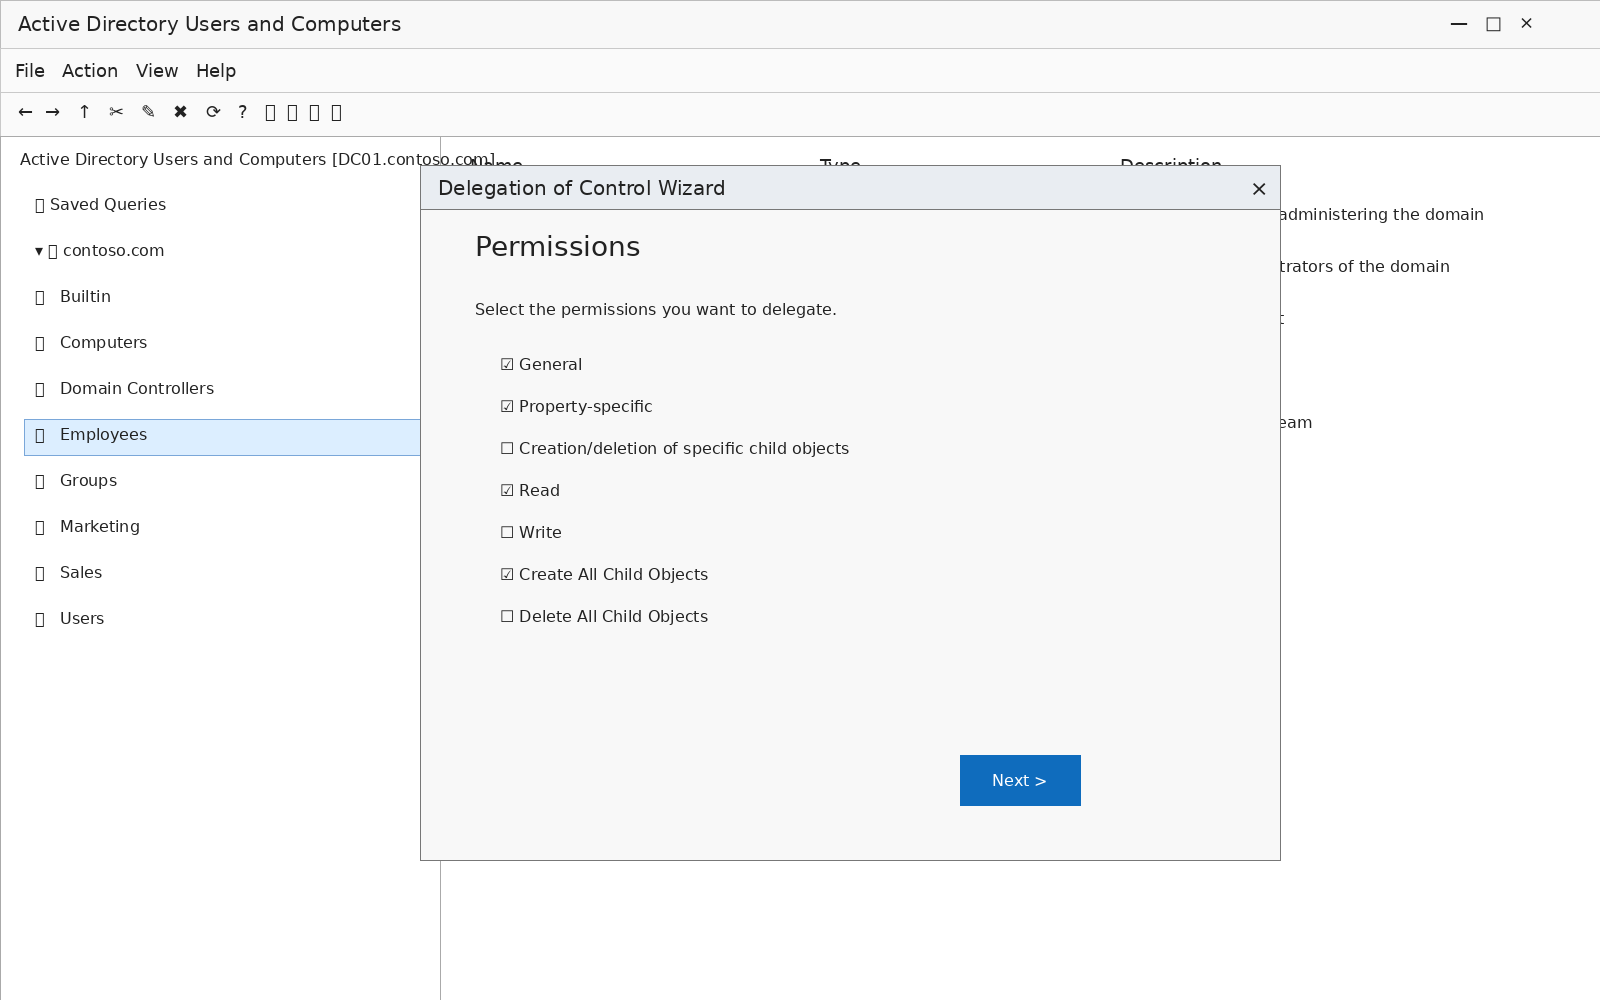
5. Seleccione los permisos a delegar y haga clic en Siguiente, luego revise el resumen y haga clic en Finalizar.
El asistente escribe permisos en la OU sin mostrar lo que ya se ha delegado en otra parte del directorio. Audite el estado existente antes de agregar más. Vea esta guía sobre detectar permisos delegados en Active Directory.
Crear y guardar consultas
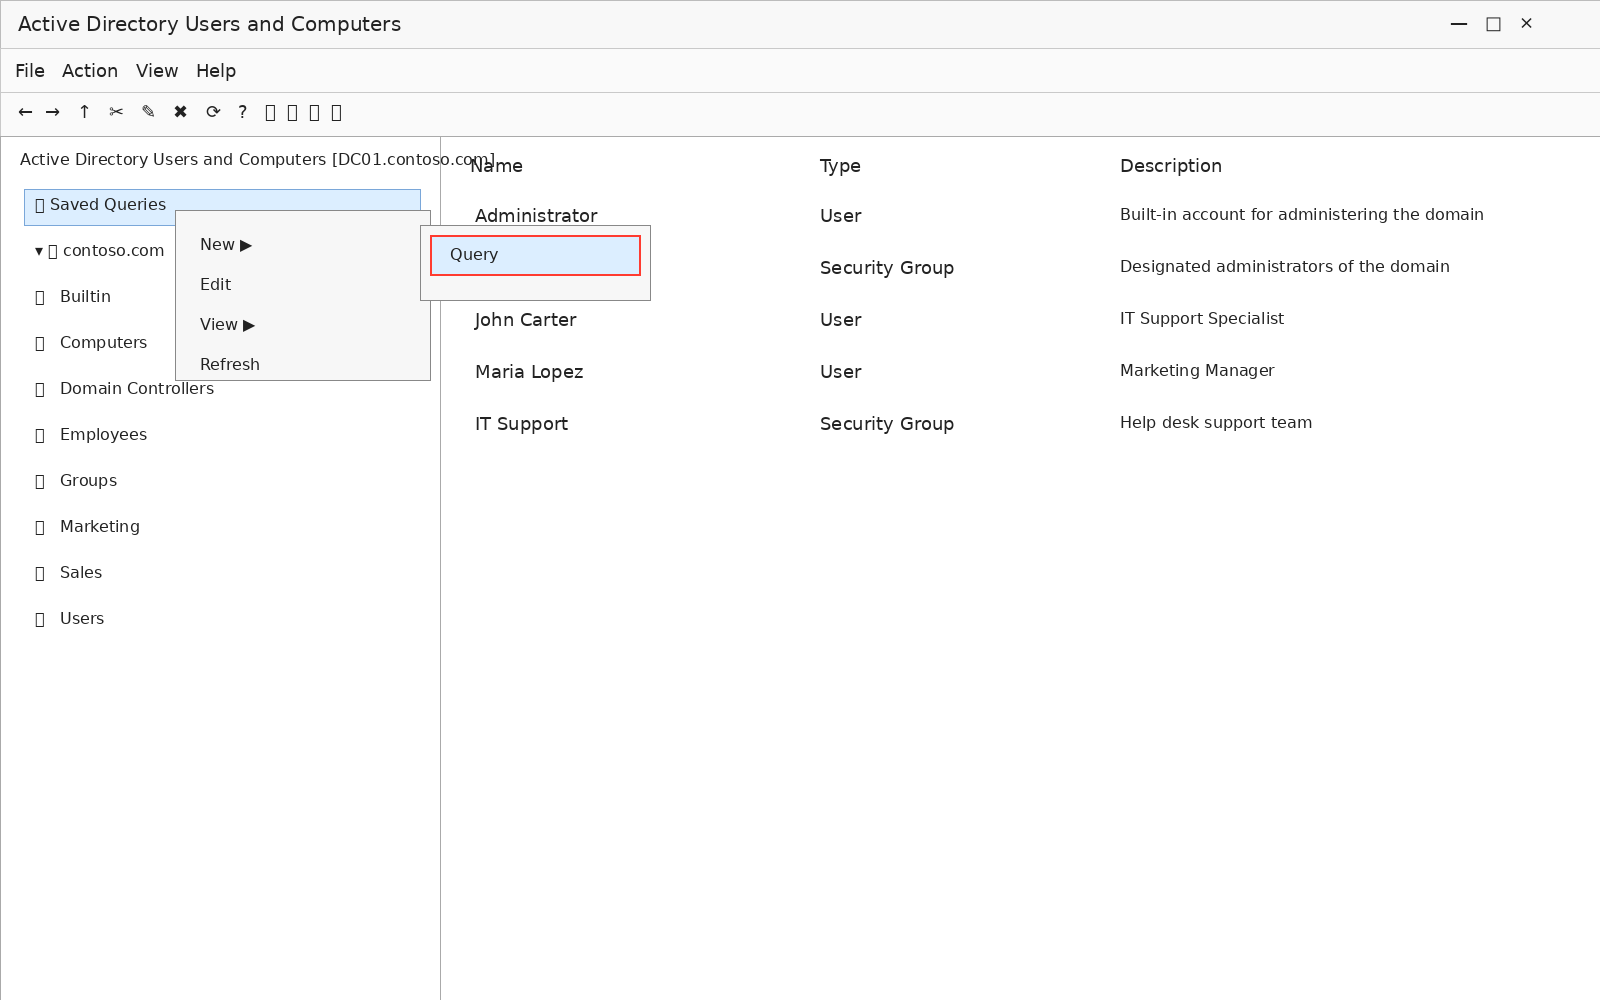
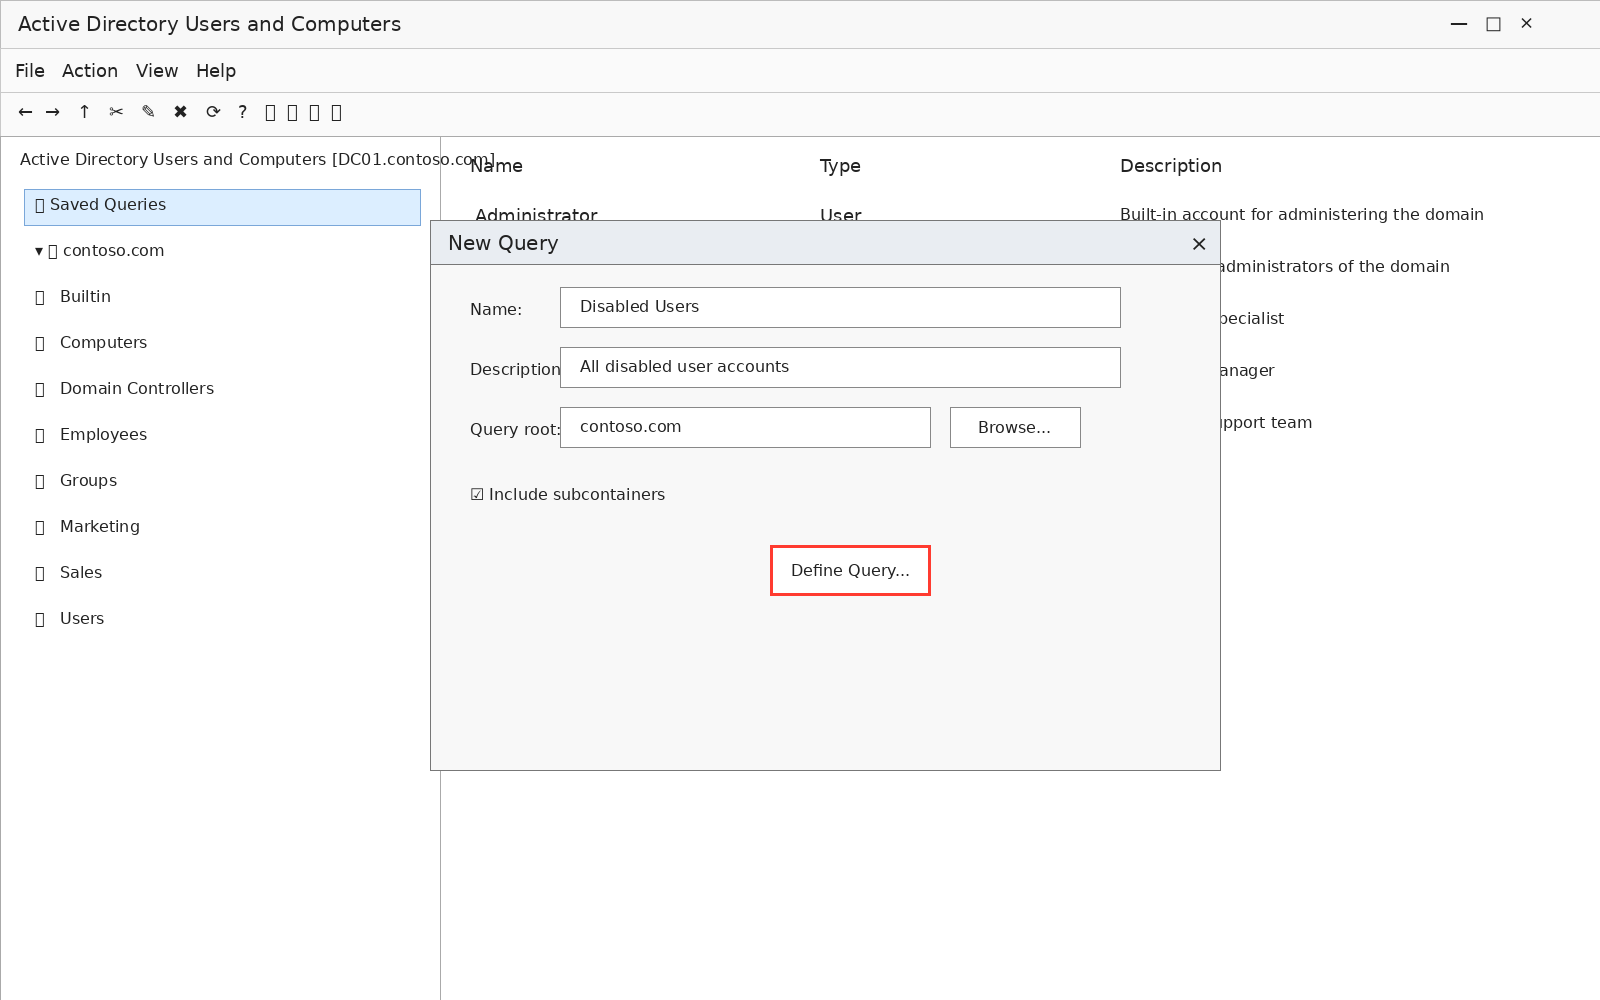
Las consultas guardadas contienen filtros LDAP que persisten entre sesiones y son adecuadas para trabajos que abarcan OUs. Los administradores las usan para extraer objetos de diferentes partes de la jerarquía en una lista plana para operaciones masivas de bloqueo, habilitación, movimiento y cambio de nombre, o para mantener búsquedas recurrentes como todas las cuentas deshabilitadas en un dominio.
- Haga clic derecho en el dominio u OU que desea buscar y seleccione Nuevo > Consulta.
2. Proporcione un nombre y una descripción. El botón Examinar cambia la OU que cubre la consulta, y Definir consulta abre el diálogo para el filtro.
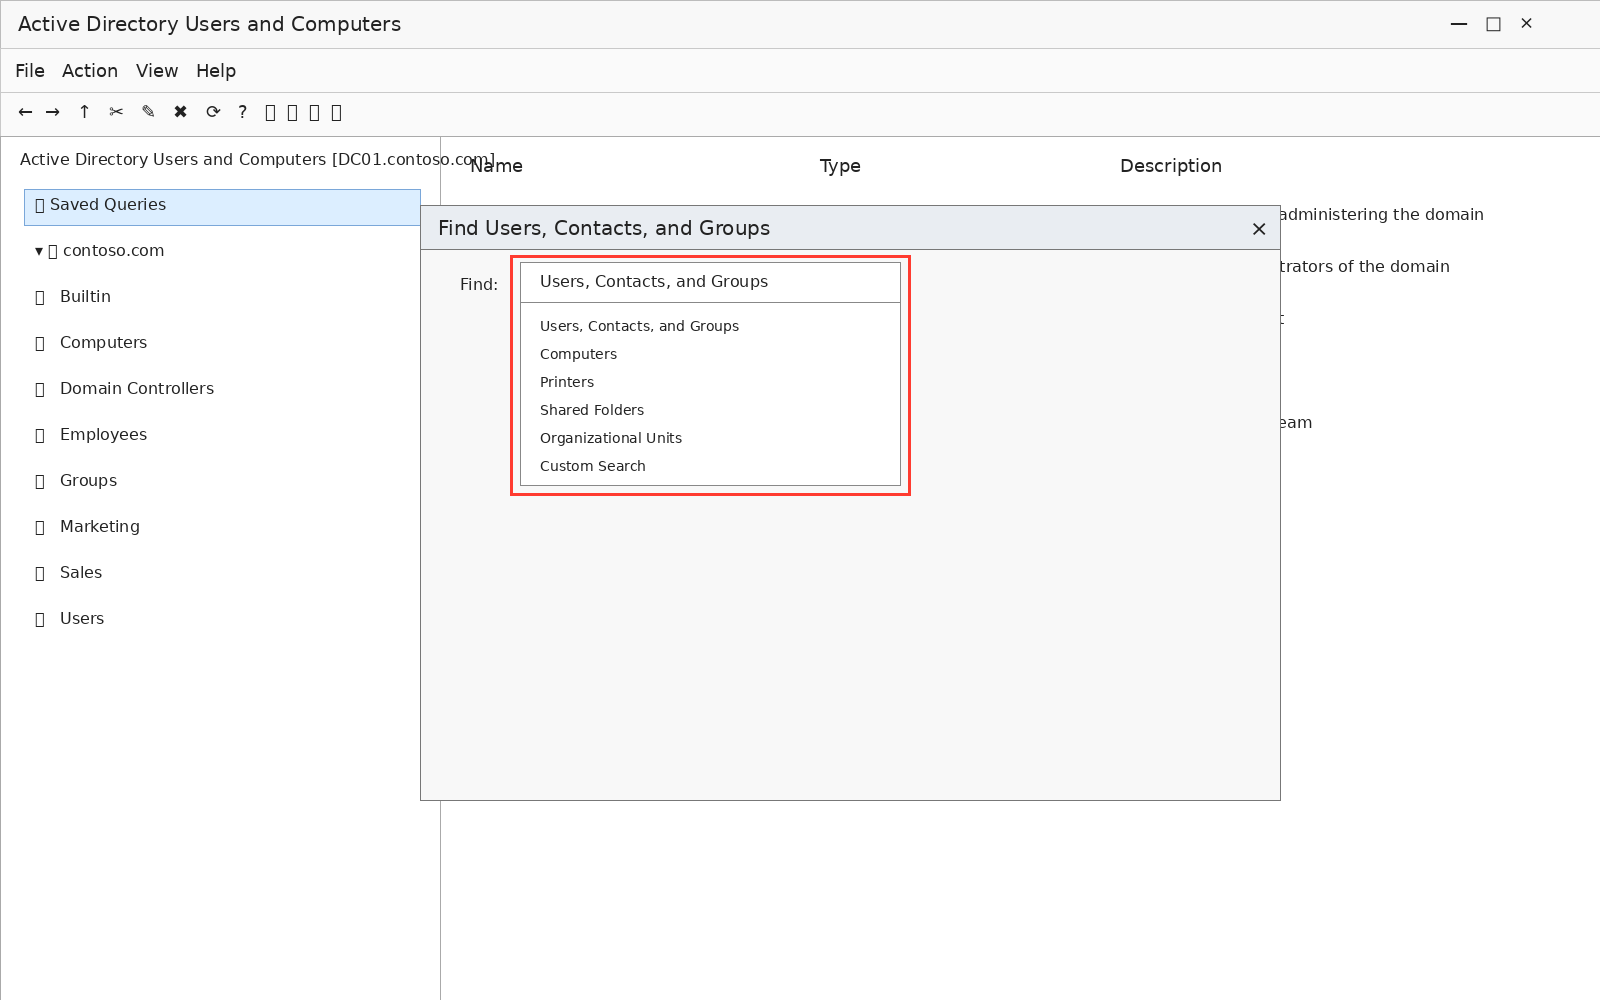
3. Use el menú desplegable Find para seleccionar un tipo de consulta, como usuarios, contactos y grupos; computadoras; impresoras; carpetas compartidas; unidades organizativas; una consulta común; o una búsqueda personalizada.
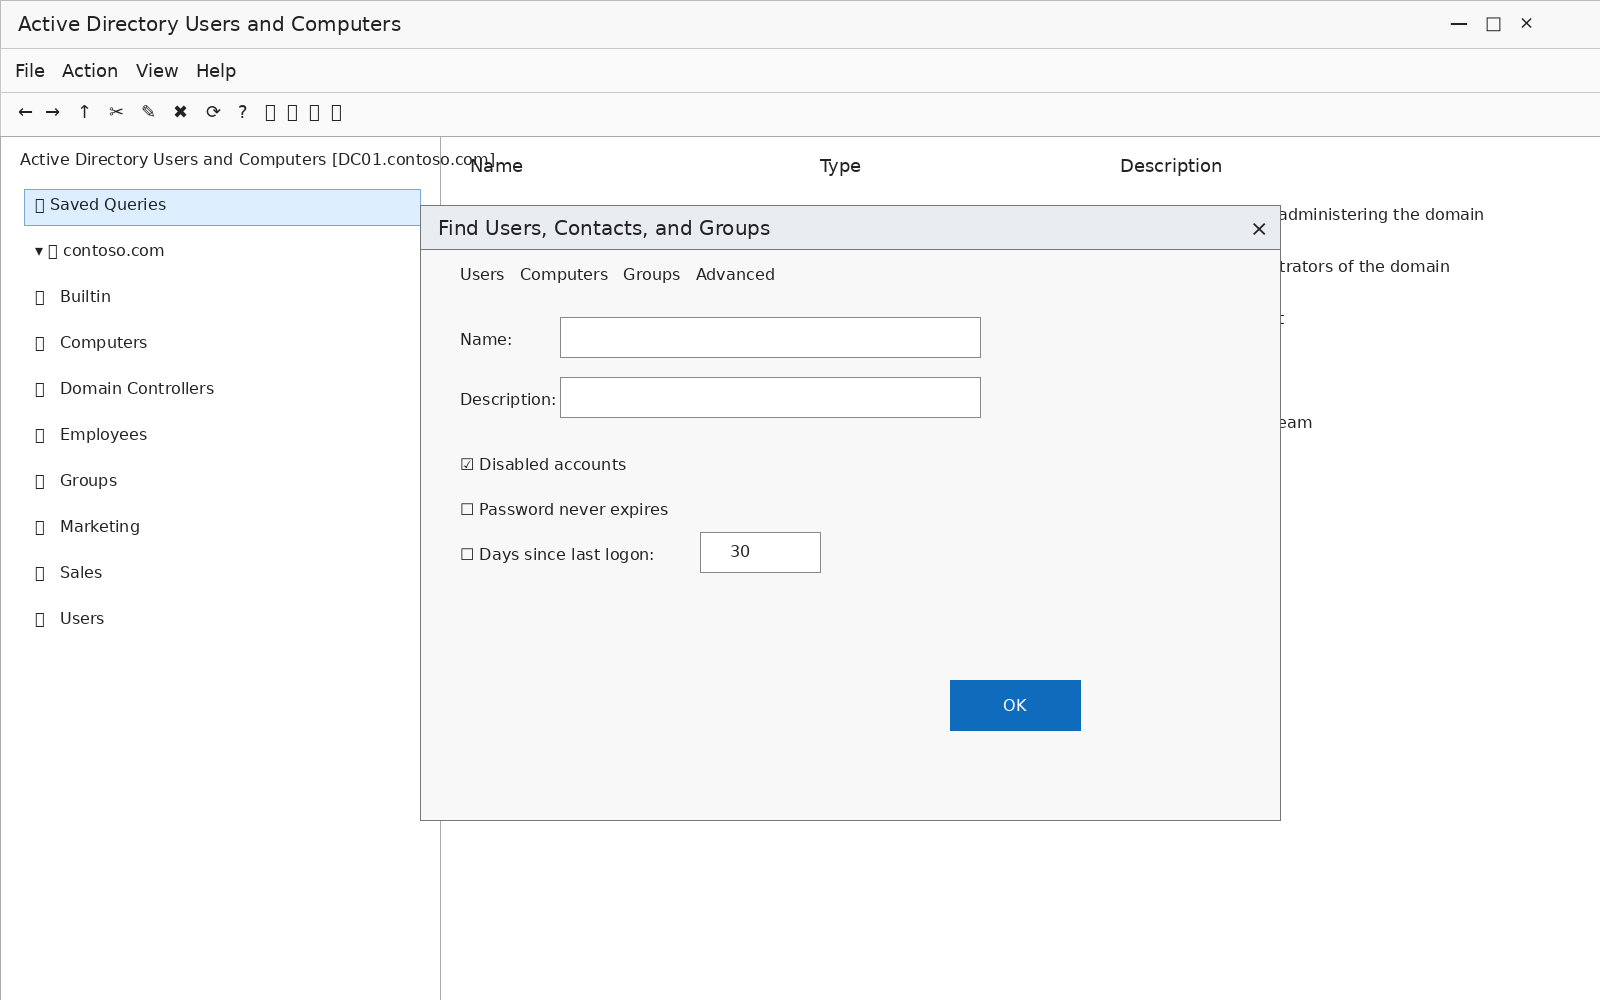
4. Use la pestaña Users, Computers o Groups para configurar el filtro. La pestaña Users filtra cuentas deshabilitadas, contraseñas que no expiran y días desde el último inicio de sesión en el dominio. Haga clic en OK para crear la consulta.
Cómo ADUC se compara con el Active Directory Administrative Center y PowerShell
RSAT instala ADUC, el Active Directory Administrative Center y el módulo de PowerShell para un directorio, y la elección entre ellos depende de cuántos objetos estés gestionando.
Funcionalidad | ADUC (dsa.msc) | ADAC (dsac.exe) | Módulo de AD PowerShell |
|---|---|---|---|
|
Ideal para |
Ediciones de objetos individuales, navegación por el árbol de OU |
Restauraciones de la Papelera de reciclaje, políticas de contraseñas detalladas |
Cambios masivos, trabajo repetible |
|
Papelera de reciclaje de AD |
No disponible |
Disponible |
Disponible mediante cmdlets |
|
Políticas de contraseñas detalladas |
Sin interfaz |
Interfaz completa |
Disponible mediante cmdlets |
|
Muestra el cmdlet subyacente |
No |
Sí, en el panel Historial de PowerShell |
No aplicable |
|
Registro de tus acciones |
Ninguno |
Ninguno |
El script es el registro |
ADUC sigue siendo la forma más rápida de gestionar un usuario o un grupo, por eso permanece abierto en la mayoría de los escritorios de administradores. Todo lo que afecte a más de unos pocos objetos debe hacerse en PowerShell, donde puedes revisar un script antes de ejecutarlo.
Cómo Netwrix ayuda con la gestión delegada de directory management
ADUC asume que la persona en el teclado es un administrador capacitado con derechos en todo el directorio. Esa suposición es lo que hace que la delegación sea incómoda. Entregar los restablecimientos de contraseña del helpdesk para una OU significa ejecutar el asistente de Delegación de Control, que escribe permisos en la OU sin registrar quién pidió o por qué. Negarse a delegar es cómo los restablecimientos rutinarios se acumulan detrás de un puñado de administradores.
Netwrix Directory Manager elimina las dos tareas de mayor volumen de ese proceso. Los usuarios finales restablecen sus propias contraseñas mediante autoservicio en lugar de abrir un ticket, y la membresía de grupos sigue reglas basadas en atributos en lugar de que un técnico edite manualmente la pestaña Miembros. Ambos cubren Active Directory y Microsoft Entra ID.
Netwrix Auditor proporciona el registro que la consola nunca escribe, capturando cambios en el directorio con valores antes y después en un historial buscable, que es cómo AppRiver mantiene bajo control los privilegios de acceso de los empleados en 250 usuarios y seis dominios.
Registre lo que delega ADUC
Conseguir que la consola esté en una estación de trabajo ya es un problema resuelto, lo que traslada el trabajo real a etapas posteriores. Revise lo que el asistente de Delegación de Control ya ha concedido en sus OUs. Luego decida cuáles de esas concesiones deberían haber sido una solicitud en lugar de un permiso permanente. Los permisos de directorio se acumulan porque nada en ADUC los limita, por lo que la revisión debe venir de otro lugar.
Solicite una demostración para ver cómo Netwrix Directory Manager y Netwrix Auditor convierten la delegación de ADUC en un proceso gobernado y auditable.
Preguntas frecuentes sobre cómo instalar y usar Active Directory Users and Computers (ADUC)
Compartir en
Aprende más
Acerca del autor
Tyler Reese
VP de Gestión de Producto, CISSP
Con más de dos décadas en la industria de la seguridad de software, Tyler Reese conoce íntimamente los desafíos de identidad y seguridad que evolucionan rápidamente a los que se enfrentan las empresas hoy en día. Actualmente, se desempeña como director de producto para el portafolio de Netwrix Identity and Access Management, donde sus responsabilidades incluyen evaluar tendencias del mercado, establecer la dirección de la línea de productos IAM y, finalmente, satisfacer las necesidades de los usuarios finales. Su experiencia profesional abarca desde la consultoría de IAM para empresas Fortune 500 hasta trabajar como arquitecto empresarial de una gran compañía de venta directa al consumidor. Actualmente posee la certificación CISSP.
Aprende más sobre este tema
Nadie pregunta si aún necesitas ese acceso
Miles de riesgos y ni idea de por dónde empezar: el rediseño de Risk Assessment en 1Secure™
Gestión continua de la postura frente a evaluaciones puntuales
Netwrix Innovation Week: 1Secure™ con seguridad de IA agéntica
Bring Your Own Vault: por qué "rip and replace" no es la única opción