
PingCastle vs. BloodHound: Análisis de rutas de ataque AD
Sep 2, 2026
Una configuración débil o una cadena de privilegios inadvertida puede dar a un atacante acceso completo al dominio. La evaluación de configuración y el análisis de rutas de ataque cierran esa exposición desde diferentes ángulos: uno puntúa las configuraciones erróneas y devuelve una lista ordenada de correcciones, mientras que el otro mapea cómo los permisos existentes se encadenan a cuentas privilegiadas. La elección correcta depende de la profundidad del análisis, el esfuerzo de implementación y la integración en un programa continuo de identidad.
Según el Netwrix 2026 Data and Identity Security Report, el 75 % de las exposiciones de datos sensibles comienzan con identidades comprometidas o permisos mal configurados.
Active Directory está en el centro de esa exposición: el joint advisory de la National Security Agency (NSA), la Cybersecurity and Infrastructure Security Agency (CISA), y las agencias cibernéticas de Australia, Nueva Zelanda, Canadá y Reino Unido califican la superficie de ataque de AD como "excepcionalmente grande y difícil de defender."
Esa advertencia marca casi todas las evaluaciones de PingCastle frente a BloodHound. Las dos herramientas responden a preguntas diferentes sobre el mismo entorno de Active Directory.
PingCastle pregunta dónde la configuración es débil, mientras que BloodHound pregunta cómo un atacante encadenaría privilegios existentes para alcanzar Domain Admin.
Esta comparación evalúa la profundidad de la evaluación de configuración, el análisis de rutas de ataque, el esfuerzo de implementación y la gestión continua.
Netwrix PingCastle frente a BloodHound de un vistazo
Dimension | Netwrix PingCastle | BloodHound |
|---|---|---|
|
Primary focus |
AD security assessment and configuration risk scoring |
AD and Microsoft Entra ID attack path graphing and attack path management |
|
Core problem addressed |
Misconfigurations, outdated objects, insecure policies, privilege sprawl |
Chained permissions and relationships that form exploitable attack paths |
|
Output style |
HTML reports and risk scorecards: Domain Risk Score, Maturity Assessment, Global Risk Score |
Attack path graphs and pre-built queries showing routes to privileged groups; Enterprise adds historical tracking |
|
Attack path analysis depth |
Flags access control list (ACL) vulnerabilities, Kerberos delegation misconfigurations, and privileged-account risks; full path graphs require a graphing platform |
Models chained abuses, nested groups, and lateral movement at every tier |
|
Ease of setup |
Single offline executable that delivers a scored report within minutes, at every tier |
Community Edition requires collectors, a graph database, and tuning; Enterprise is SaaS |
|
Continuous monitoring |
Community Edition runs on demand; Netwrix identity security posture management adds ongoing risk scoring across AD and Entra ID |
Community Edition runs on demand; Enterprise adds continuous attack path management |
|
Deployment model and licensing |
Offline, single executable; Community Edition is free for personal use, and commercial use requires a Service Provider or Enterprise license |
Community Edition is self-hosted, Docker-based, and free; Enterprise is SaaS |
|
Best for |
Admins needing fast, scored AD health checks or a supported assessment program with AD and Entra ID context |
Security teams that need deep attack path analysis and ongoing path management |
Por qué los compradores comparan PingCastle y BloodHound
La orientación gubernamental recomienda las dos herramientas en la misma frase, pero responden a preguntas relacionadas, por lo que la mayoría de las evaluaciones serias de endurecimiento de AD terminan abarcándolas juntas.
La guía conjunta del gobierno recomienda ambas herramientas
El aviso conjunto de 2024 de NSA, CISA y las agencias cibernéticas de Australia, Nueva Zelanda, Canadá y Reino Unido sobre la detección y mitigación de compromisos de AD recomienda explícitamente BloodHound, Netwrix PingCastle y Purple Knight juntos. Describe BloodHound para la visualización gráfica de rutas de ataque, Netwrix PingCastle para informes de seguridad y Purple Knight para la evaluación de la seguridad del entorno. Esa única recomendación pone a las dos herramientas lado a lado en casi todas las evaluaciones serias de endurecimiento de AD.
Las herramientas nativas de Microsoft aún dejan brechas de exposición
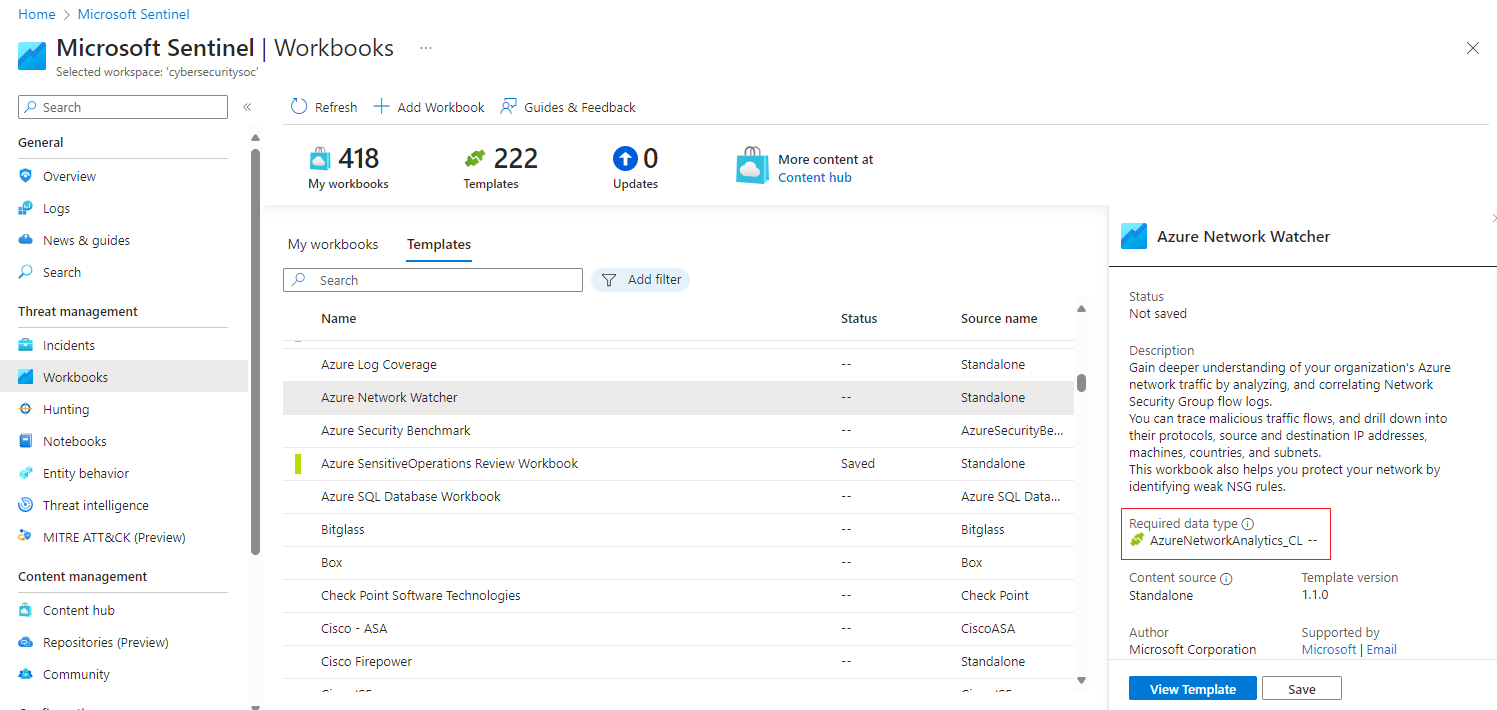
La cobertura nativa de Microsoft está mejorando, pero los compradores aún tienen dudas sobre la exposición híbrida. Microsoft Defender for Identity añade evaluaciones de postura, pero sus recomendaciones para entornos híbridos requieren un sensor en servidores que ejecuten Microsoft Entra Connect.
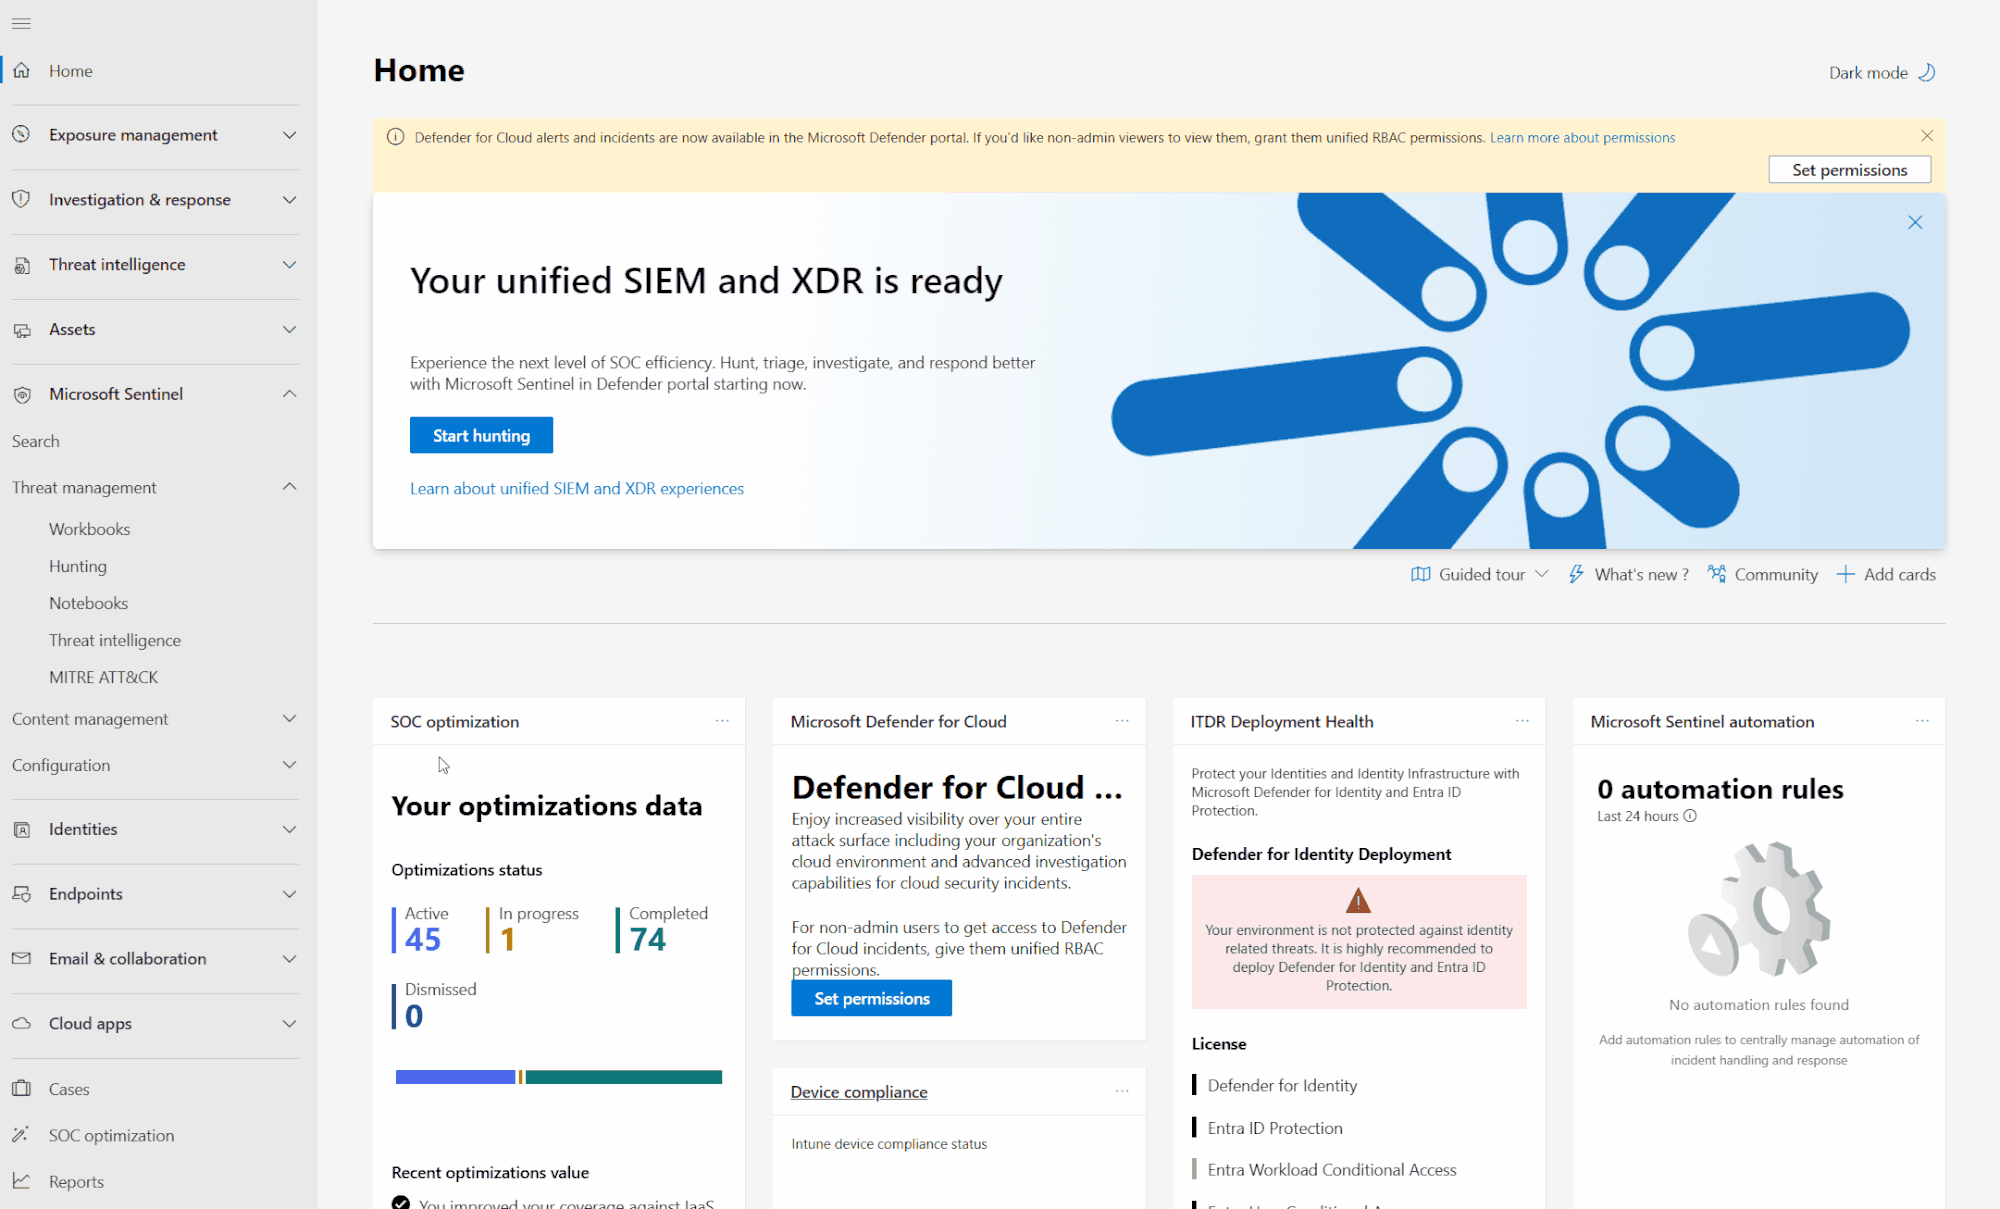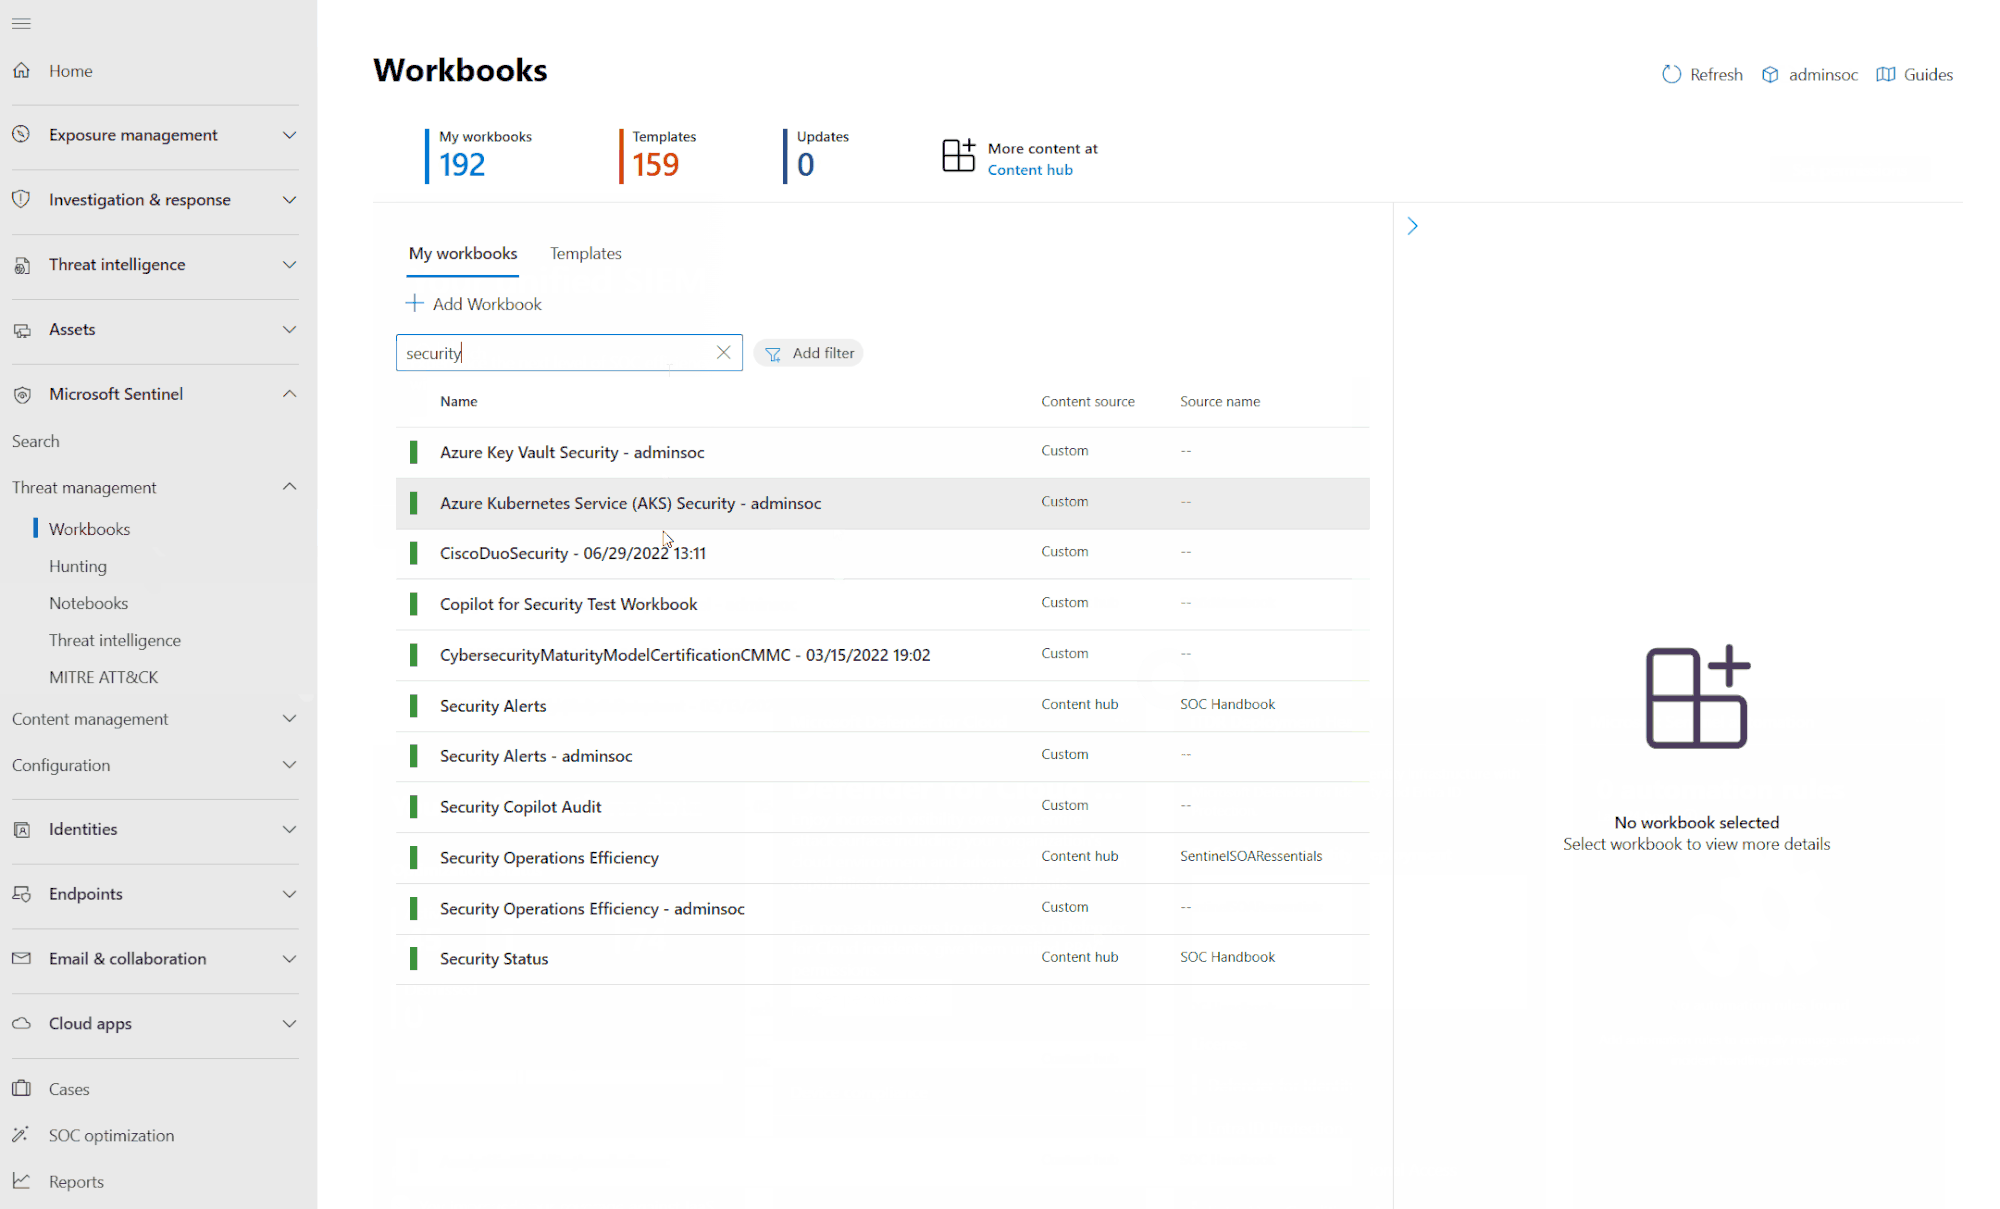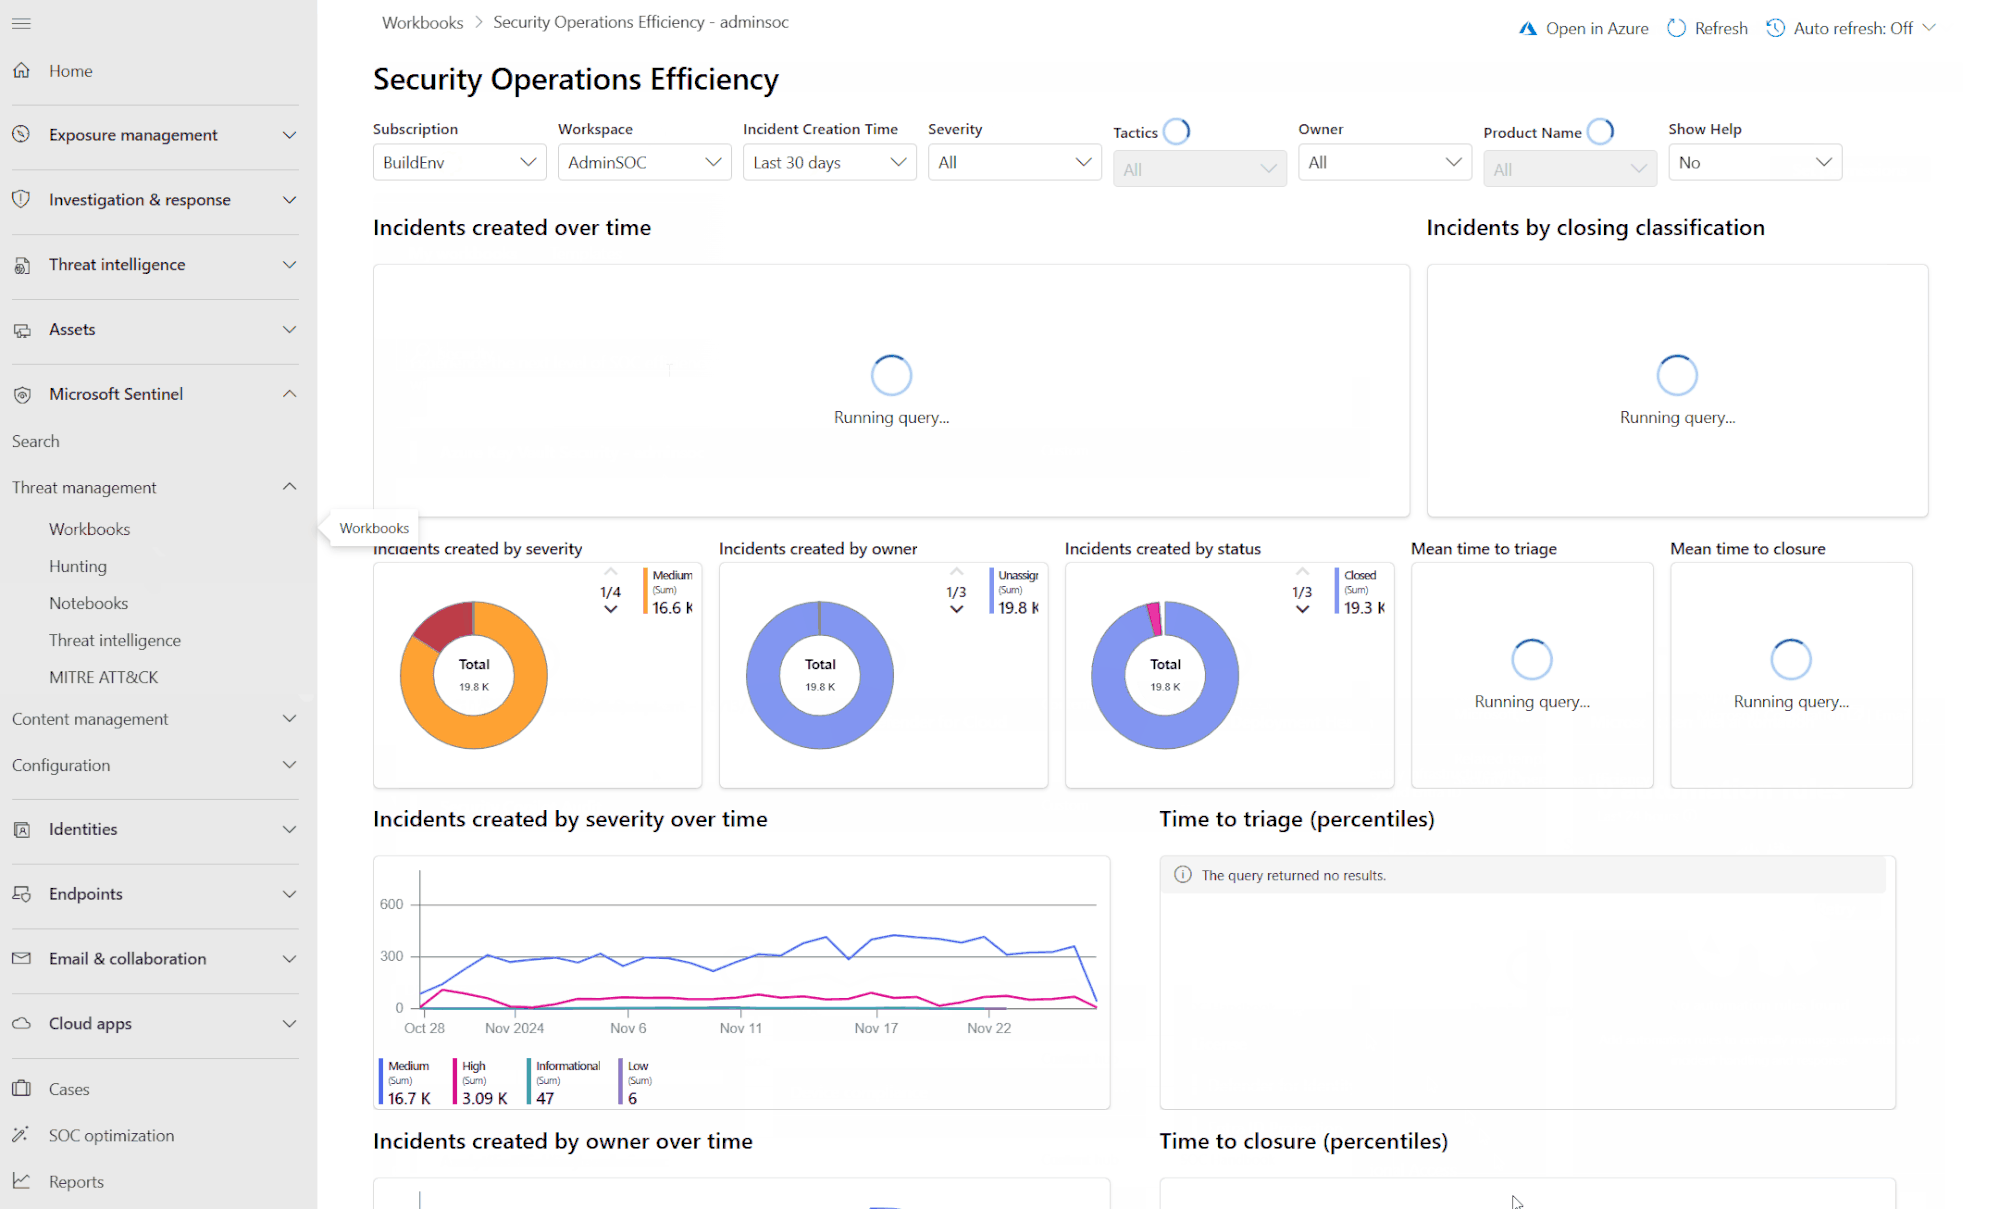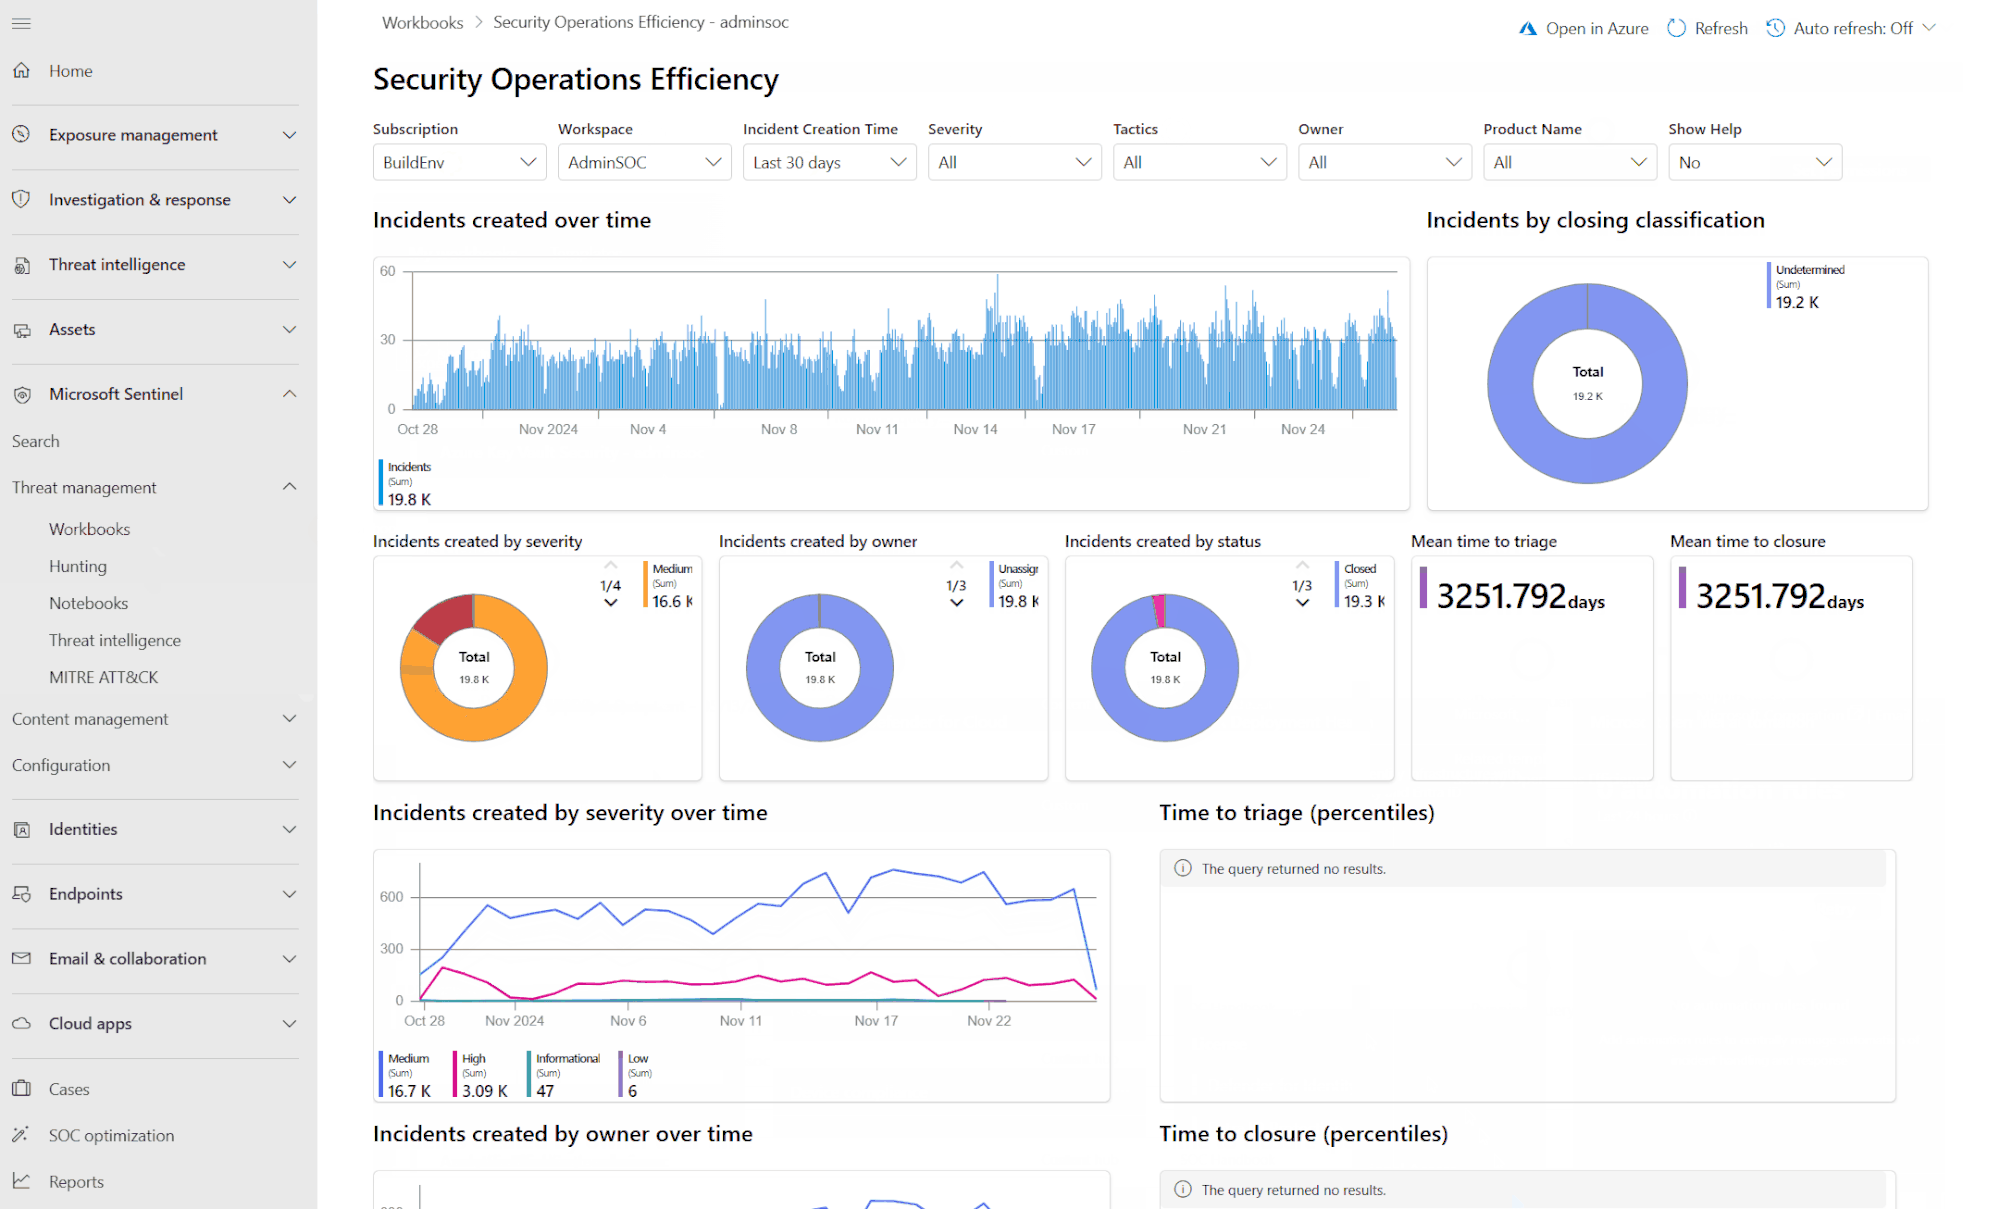
Fuente: learn.microsoft.com. El identity attack graph de Microsoft Sentinel sigue en vista previa.
Fuente: techcommunity.microsoft.com
Para equipos que necesitan un contexto continuo de identidad más allá de escaneos puntuales, Netwrix PingCastle evalúa el riesgo de seguridad de AD, mientras que identity security posture management conecta el riesgo de identidad en AD y Microsoft Entra ID.
El riesgo de configuración y el riesgo de ruta de ataque son preguntas diferentes
Los compradores a menudo se dan cuenta de que estas herramientas resuelven problemas relacionados solo después de comparar las listas de funciones lado a lado. Una herramienta evalúa objetos individuales y Group Policy configuraciones contra configuraciones conocidas como malas. La otra encadena relaciones en rutas de múltiples saltos que un escaneo por objeto rara vez revela por sí solo.
Los entornos híbridos de AD y Entra ID aumentan la importancia
As on-premises AD and Entra ID blend, the cost of an unnoticed misconfiguration or an unmapped escalation path grows. According to the Netwrix 2025 Cybersecurity Trends Report, 77% of organizations operate in a hybrid IT environment, making exposure to AD and Entra ID a mainstream operational reality.
Los componentes de sincronización como Entra Connect, Password Hash Sync y Active Directory Federation Services (AD FS) crean puentes de confianza persistentes que los atacantes usan para pivotar entre entornos.
El abuso de service principal, donde una identidad de aplicación recibe permisos excesivos, Golden SAML, donde aserciones SAML falsificadas otorgan acceso a la nube, y SyncJacking, donde los atacantes abusan de las rutas de sincronización de directorios, cruzan la frontera de on-prem a la nube.
Muchas de estas identidades no son humanas y rara vez reciben el mismo escrutinio que las cuentas de usuario: el Netwrix 2026 Data and Identity Security Report encontró que el 76 % de las organizaciones no gestionan completamente las identidades no humanas.
La propiedad y la hoja de ruta de PingCastle han cambiado
Netwrix adquirió PingCastle en agosto de 2024. Desde entonces, el contexto de evaluación ha cambiado: PingCastle sigue siendo una herramienta de evaluación de seguridad AD, y Netwrix identity security posture management combina PingCastle con Netwrix 1Secure™ para conectar el riesgo de AD y Entra ID. Los compradores que investigan hoy deberían reevaluar los consejos antiguos de "usar ambos" a la luz de la hoja de ruta actual de PingCastle.
Netwrix PingCastle: evaluación de configuración y estado de AD
Netwrix PingCastle es una herramienta de evaluación de seguridad de Active Directory que analiza AD en busca de configuraciones incorrectas, objetos obsoletos, políticas inseguras y proliferación de privilegios. Funciona como un único ejecutable offline .NET 8, con una edición Community gratuita y niveles de pago para Service Providers y Enterprise.
Cada escaneo devuelve una Puntuación de Riesgo de Dominio de 0 a 100, que refleja el hallazgo de mayor riesgo en cuentas privilegiadas, trusts, objetos obsoletos y anomalías de seguridad.
Las comprobaciones cubren cuentas inactivas, sistemas operativos obsoletos, debilidades en la política de contraseñas, configuraciones erróneas de delegación Kerberos, vulnerabilidades de ACL y amenazas conocidas como MS17-010 y cuentas Kerberoastable, cada una con pasos de remediación en el informe HTML.
Lo que destaca:
- Los escaneos automáticos de AD detectan vulnerabilidades, configuraciones erróneas y ajustes riesgosos que los atacantes podrían explotar.
- Informes detallados en HTML y tarjetas resumen la salud de AD y monitorean la postura con el tiempo.
- La puntuación de riesgos y la priorización enfocan a los administradores en los problemas más críticos primero.
- Las comprobaciones de vulnerabilidad ACL y delegación Kerberos detectan el exceso de provisión antes de que genere una ruta de ataque.
- La ejecución fuera de línea en un solo archivo no requiere tráfico saliente, lo que es importante en redes reguladas o aisladas, y los informes admiten cifrado RSA para la transferencia.
- Dentro de un programa de postura de seguridad de identidad de Netwrix, 1Secure añade una puntuación continua de riesgos en AD y Entra ID, tendencias de postura y remediación clasificada por riesgo.
Qué considerar:
- PingCastle prioriza la configuración y la salud, por lo que los equipos que necesitan rutas completas del grafo pueden requerir un análisis complementario.
- Community Edition permite solo uso personal; las evaluaciones comerciales requieren licencias de Service Provider o Enterprise.
- La gobernanza de identidad más amplia y la seguridad a nivel de datos requieren herramientas adicionales, por lo que los compradores deben planificar su arquitectura.
Ideal para: administradores de AD y Entra ID que necesitan evaluaciones rápidas y puntuadas de riesgos de configuración.
BloodHound: plataforma de análisis de rutas de ataque de AD y Entra ID
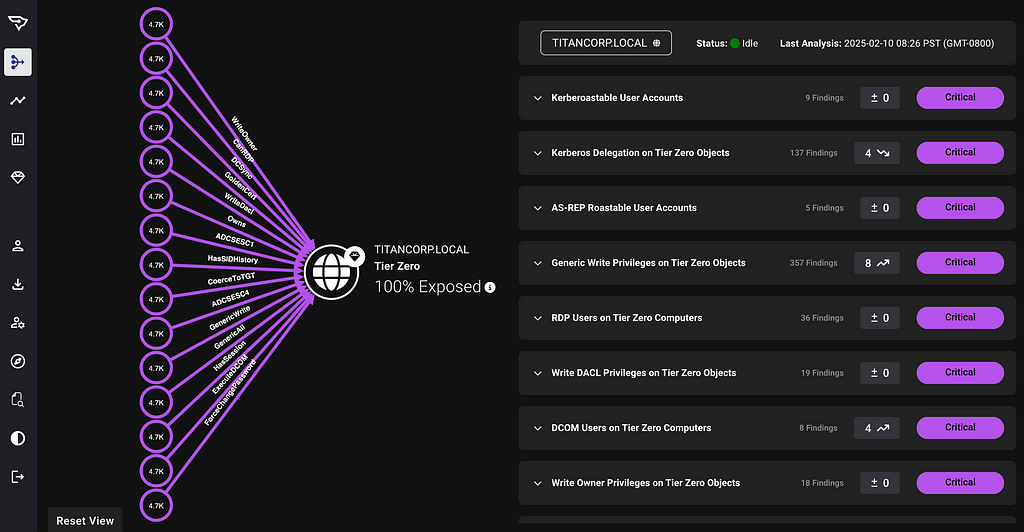
BloodHound crea un modelo gráfico de identidades, grupos, sesiones y permisos en AD y Entra ID para mostrar rutas concretas que un atacante podría usar para alcanzar Domain Admin u otros activos de Tier Zero, es decir, sistemas de identidad donde una brecha otorga control del entorno.
Fuente: posts.specterops.io
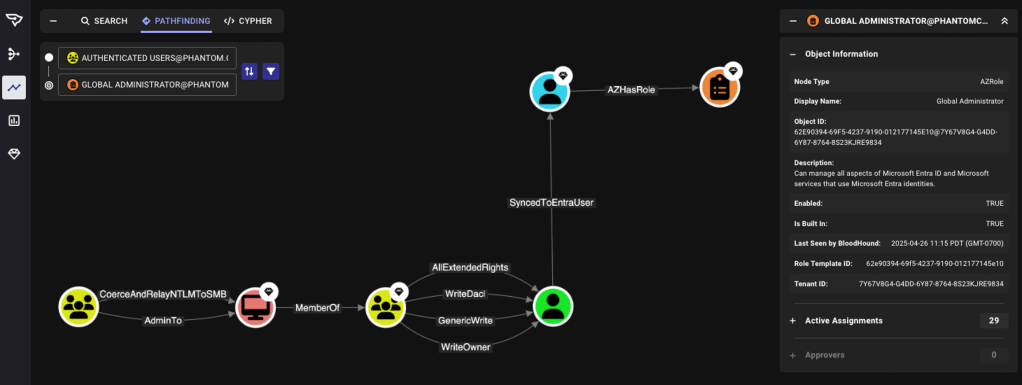
El mecanismo es la teoría de grafos: usuarios, computadoras, grupos y permisos se convierten en nodos, y las relaciones entre ellos se convierten en aristas que la búsqueda de rutas puede recorrer para permitir movimiento lateral o escalada de privilegios. BloodHound también deriva aristas compuestas, como DCSync y ADCSESC1, combinando varias relaciones en una única ruta accionable que el escaneo de configuración por objeto rara vez detecta.
Fuente: specterops.io
Lo que destaca:
- Los recolectores SharpHound y AzureHound recopilan relaciones y permisos de AD y Entra ID para construir el gráfico de ataque.
- Una vista gráfica visualiza las rutas de privilegios, destacando los caminos hacia Domain Admins y otros activos Tier Zero.
- Las consultas Cypher seleccionadas identifican los caminos más cortos, puntos críticos y configuraciones de alto riesgo.
- Las rutas de ataque híbridas se generan automáticamente cuando los colectores recopilan datos sincronizados de Entra ID y AD.
- Los flujos de trabajo de gestión de rutas de ataque ayudan a priorizar y remediar las rutas de alto impacto.
- Community Edition es gratuita, autohospedada y basada en Docker; Enterprise es SaaS con seguimiento histórico y soporte del proveedor.
Qué considerar:
- Community Edition requiere collectors, PostgreSQL, Neo4j y ajustes, por lo que los equipos reducidos enfrentan una mayor carga durante las pruebas piloto.
- Los entornos AD más pequeños pueden obtener suficiente valor de evaluaciones más simples antes de adoptar las operaciones de grafo como práctica.
- SpecterOps diseñó la Community Edition para uso puntual, por lo que la gobernanza continua requiere una evaluación Enterprise.
- Los compradores deben validar el costo operativo total durante la planificación y aprobación de la adquisición.
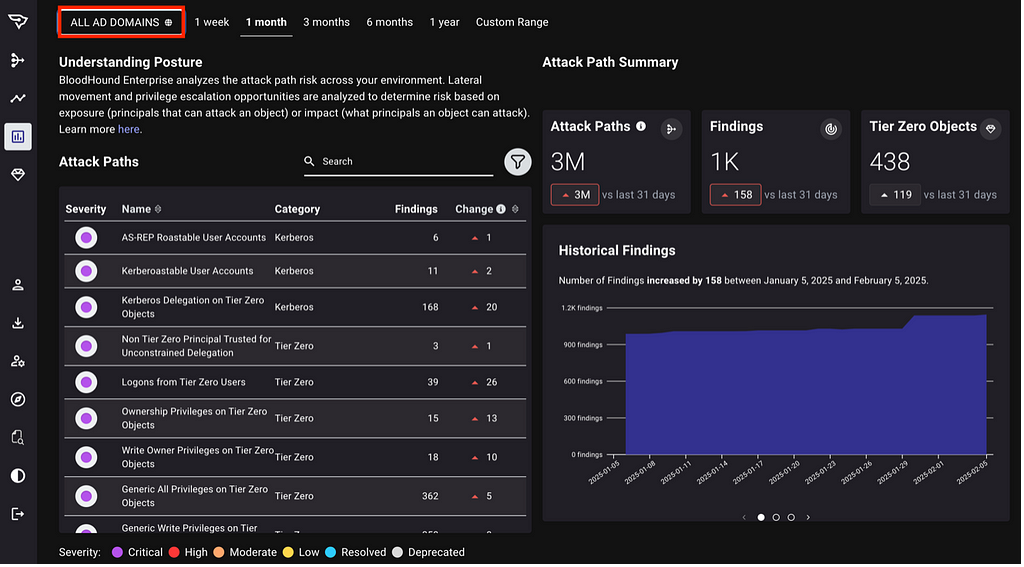
En conjunto, estos resultados gráficos ayudan a los equipos de seguridad a priorizar las rutas que exponen más privilegios.
Ideal para: Equipos de seguridad que necesitan un análisis profundo de rutas de ataque en AD y Entra ID.
Netwrix PingCastle vs. BloodHound: comparación directa
El análisis de la salud de la configuración y de la ruta de ataque responde a diferentes preguntas operativas. La comparación a continuación muestra dónde cada herramienta destaca, tiene límites o está ausente.
Riesgo de configuración vs. riesgo de ruta de ataque
Netwrix PingCastle se centra en la salud de la configuración: objetos obsoletos, políticas inseguras, configuraciones erróneas y sobreaprovisionamiento, entregado como tarjetas de puntuación con orientación para la remediación. BloodHound modela rutas de ataque graficando relaciones y permisos para mostrar cómo esas debilidades se encadenan en rutas de escalada de privilegios.
Para "¿dónde es débil mi configuración de AD?" PingCastle es la respuesta más directa. Para "¿cómo se movería realmente un atacante por mi entorno?" BloodHound es la respuesta.
Netwrix PingCastle detecta y puntúa las vulnerabilidades subyacentes; BloodHound muestra cómo se encadenan.Netwrix identity security posture management operacionaliza la evaluación con puntuación continua de riesgos y priorización de remediación en AD y Entra ID.
Facilidad de implementación y tiempo para obtener valor
Netwrix PingCastle es un ejecutable único offline que ofrece un informe puntuado en cada nivel en minutos tras ejecutarse. Esa rapidez en el valor es importante para equipos reducidos que necesitan un punto de partida práctico sin infraestructura de base de datos. BloodHound Community Edition requiere colectores, una base de datos gráfica y ajustes antes de producir resultados útiles. BloodHound Enterprise elimina la infraestructura local pero añade un proceso de incorporación SaaS.
Para revisiones rápidas iniciales de AD health checks, Netwrix PingCastle es la mejor opción; para un análisis profundo de rutas de ataque, BloodHound gana a pesar de su configuración más compleja.
Profundidad del análisis y planificación de la remediación
El análisis de Netwrix PingCastle es amplio en configuración y políticas; corregir sus hallazgos suele cerrar muchas rutas antes de que se conviertan en caminos de ataque utilizables. El análisis de BloodHound es profundo en la mecánica de rutas, abusos encadenados, grupos anidados y movimiento lateral, con énfasis en las relaciones entre rutas. PingCastle cubre problemas de configuración más amplios fuera de esas rutas.
La guía de remediación de Netwrix PingCastle puede cerrar muchas vías de ataque en su origen, y el seguimiento continuo de la postura mediante 1Secure convierte esa remediación en un programa repetible.
Escaneo puntual vs. monitoreo continuo
Las ediciones gratuitas y Community de ambas herramientas suelen ejecutarse bajo demanda, lo que las hace valiosas para revisiones periódicas. BloodHound Enterprise añade gestión continua de rutas de ataque como un nivel SaaS de pago, mientras que Netwrix identity security posture management añade puntuación continua de riesgo de identidad en AD y Entra ID con tendencias de postura a lo largo del tiempo.
Ambos niveles gratuitos requieren ejecuciones manuales, y la opción Enterprise en cada categoría es la ruta de pago para cobertura continua.
Cómo elegir entre PingCastle y BloodHound
Ambas herramientas abordan el mismo problema de exposición de AD desde extremos opuestos, por lo que la elección suele depender de qué pregunta necesita responder primero.
Elija PingCastle si:
- La tarea inmediata es una línea base de configuración de AD puntuada con pasos de remediación clasificados.
- El equipo necesita obtener valor en minutos a partir de un único ejecutable offline, sin montar infraestructura de base de datos.
- El entorno está regulado o aislado, y el tráfico saliente es una preocupación.
Elija BloodHound si:
- El riesgo urgente son los privilegios encadenados: grupos anidados, derechos delegados y rutas de movimiento lateral hacia activos Tier Zero.
- El equipo tiene la capacidad operativa para ejecutar collectors y una base de datos gráfica, o el presupuesto para Enterprise SaaS.
- La gestión de rutas de ataque debe convertirse en una práctica continua, no en una auditoría única.
El empate suele reducirse a dos preguntas: ¿necesita que los hallazgos se puntúen o que los caminos se mapeen primero, y cuánto overhead de implementación puede absorber el equipo? Un equipo ágil de mercado medio sin infraestructura dedicada de contenedores sentirá inmediatamente la diferencia.
Los programas de identidad rara vez se detienen en la evaluación. La reducción de rutas de ataque a menudo conduce a la gobernanza de privilegios, Privileged Access Management, credenciales just-in-time (JIT) de corta duración, certificación de acceso, y el trabajo de revisión de acceso manejado por herramientas más amplias de identity governance tools.
Eastern Carver County Schools muestra cómo es ese siguiente paso: el distrito eliminó el acceso administrativo permanente a sistemas que contienen datos de 9,300 estudiantes al pasar a privilegios just-in-time con Netwrix Privilege Secure y completó el despliegue en días.
Los clientes existentes de PingCastle pueden ampliar la evaluación a ese programa más amplio con monitorización continua de AD, Identity Threat Detection and Response (ITDR), y recuperación de AD.
Solicite una demostración para ver cómo PingCastle y Netwrix 1Secure conectan los datos de riesgo de AD y Entra ID en una única vista de postura de seguridad de identidad.
Aviso: La información en este artículo fue verificada en julio de 2026. Las capacidades del producto, hojas de ruta y precios pueden cambiar; verifique directamente con cada proveedor antes de la compra.
Preguntas frecuentes sobre PingCastle vs. BloodHound
Compartir en
Aprende más
Acerca del autor

Netwrix Team
Aprende más sobre este tema
Qué es el secuestro de DLL y por qué tu nuevo plugin de IA podría ser la forma más fácil de entrar
Automatización de la destrucción de inquilinos de Entra ID con IA
Encontrar permisos abusables de Active Directory con BloodHound
AD Certificate Services: Configuraciones de riesgo y su remediación
Qué es un ataque DCSync: detección y prevención