
Las 7 mejores soluciones de Privileged Access Management en 2026
Sep 4, 2026
Las soluciones de PAM en 2026 deben abarcar las identidades no humanas, imponer cero privilegios permanentes y desplegarse en días, no en trimestres. Las herramientas heredadas centradas en bóvedas dejan cuentas permanentes activas entre rotaciones, lo que ofrece a los atacantes objetivos persistentes en cuentas de servicio y cargas de trabajo de máquinas. Evaluar un PAM moderno requiere probar la profundidad del acceso JIT, la integración con AD/Entra ID y los plazos de despliegue reales frente a tu entorno híbrido.
Las identidades no humanas (NHIs), incluyendo service accounts, claves API y cargas de trabajo de máquinas, superan en número a los usuarios humanos en la mayoría de los entornos empresariales. Los atacantes lo saben. Los operadores de ransomware cosechan credenciales de service accounts con la misma facilidad que las contraseñas de administrador.
Sin embargo, la mayoría de las soluciones de Privileged Access Management (PAM) siguen tratando el acceso privilegiado como un problema de administración humana, dejando cuentas no humanas con privilegios elevados entre rotaciones de contraseña. El Netwrix 2026 Data and Identity Security Report encontró que el 76 % de las organizaciones no puede revocar inmediatamente el acceso permanente cuando ya no es necesario.
Las herramientas más recientes de Privileged Access Management adoptan un enfoque diferente. En lugar de gestionar cuentas permanentes, las eliminan por completo, crean credenciales temporales limitadas a una tarea específica y las revocan cuando finaliza la sesión. Ese cambio de la rotación de contraseñas a privilegios permanentes cero es la mayor transformación en cómo funcionan hoy las soluciones de Privileged Access Management.
Ya sea que esté eligiendo su primera solución de Privileged Access Management o reemplazando una que ya no se ajusta, los siguientes criterios de evaluación, una comparación lado a lado y perfiles de siete soluciones están diseñados para equipos de mercado medio y empresas.
Cómo evaluamos las mejores soluciones de Privileged Access Management
Evaluamos cada solución según criterios alineados con las preocupaciones reales de los compradores, incluyendo:
- Cobertura de Identity y sistema: Administradores humanos, cuentas de servicio, identidades API y cargas de trabajo de máquinas en entornos on-prem, cloud y SaaS. Hemos ponderado la amplitud específicamente en identidades no humanas, ya que es donde aparecen la mayoría de las brechas de cobertura.
- Profundidad de los controles privilegiados: Vaulting, rotación, elevación JIT, gestión de privilegios y delegación (PEDM), y aplicación de zero standing privilege. La pregunta clave: ¿la herramienta elimina el acceso persistente o solo lo registra y rota?
- Visibilidad de la sesión: Grabación, supervisión en vivo, políticas a nivel de comando y terminación de sesión, con especial atención a la capacidad de búsqueda y terminación en vivo.
- Integración de la pila de Identity y seguridad: Conectores nativos a AD, Entra ID, SSO/MFA, SIEM/SOAR, ITSM y herramientas cloud/DevOps. Menos brechas de integración significan menos fricción en el despliegue.
- Implementación y ajuste operativo: SaaS vs. on-prem, agente vs. sin agente, y cronogramas realistas de despliegue desde la instalación hasta la primera aplicación de políticas.
- Cumplimiento y preparación para auditorías: Informes predefinidos vinculados a marcos específicos (NIST, PCI-DSS, HIPAA, SOX) en lugar de exportaciones genéricas de registros.
Netwrix Privilege Secure reemplaza las cuentas de administrador permanentes con sesiones privilegiadas just-in-time que se revocan automáticamente. Descargue una prueba gratuita
Las mejores soluciones de Privileged Access Management de un vistazo
Estos proveedores abordan el mismo problema de privilegios permanentes desde diferentes puntos de partida, algunos basados en una bóveda central, otros en eliminar por completo la función de la bóveda.
La tabla a continuación muestra dónde se sitúa cada uno según su enfoque y modelo de implementación antes de que los análisis completos expliquen cómo y qué tan bien lo logra cada uno.
Proveedor | Enfoque principal | Implementación | Ideal para |
|---|---|---|---|
|
Mercado medio, centrado en la identidad |
Local, híbrido, base de datos en la nube |
Entornos híbridos de Microsoft para el mercado medio |
|
|
CyberArk |
Privileged Access Management empresarial |
SaaS, local, híbrido |
Grandes empresas con equipos de seguridad dedicados |
|
BeyondTrust |
Privileged Access Management convergente |
SaaS (Azure), local, híbrido |
Organizaciones que consolidan el acceso remoto y los privilegios en endpoints |
|
Delinea |
Usabilidad para el mercado medio |
SaaS, local, híbrido |
Equipos que priorizan la usabilidad y la implementación rápida |
|
ManageEngine PAM360 |
Integrado con las operaciones de TI |
Local, nube |
Clientes del ecosistema ManageEngine |
|
WALLIX Bastion |
PASM certificado en Europa |
Local, híbrido, SaaS |
Organizaciones europeas reguladas |
|
Microsoft Entra PIM |
Controles nativos de Microsoft |
Nube (Entra ID) |
Entornos exclusivamente de Microsoft o como complemento de un Privileged Access Management dedicado |
Los perfiles a continuación explican cómo cada uno maneja la elevación JIT, la cobertura de identidad no humana y el alcance del proyecto de implementación que estás contratando.
1. Netwrix Privilege Secure
Netwrix Privilege Secure es una plataforma PAM que elimina las cuentas privilegiadas persistentes creando credenciales temporales y específicas para tareas en lugar de almacenar credenciales permanentes. Las cuentas de inicio de sesión Activity Token generan credenciales efímeras bajo demanda, específicas para la tarea, y las revocan automáticamente al finalizar la sesión, integrándose de forma nativa con AD, Entra ID, PIM, LAPS e Intune mediante descubrimiento sin agente.
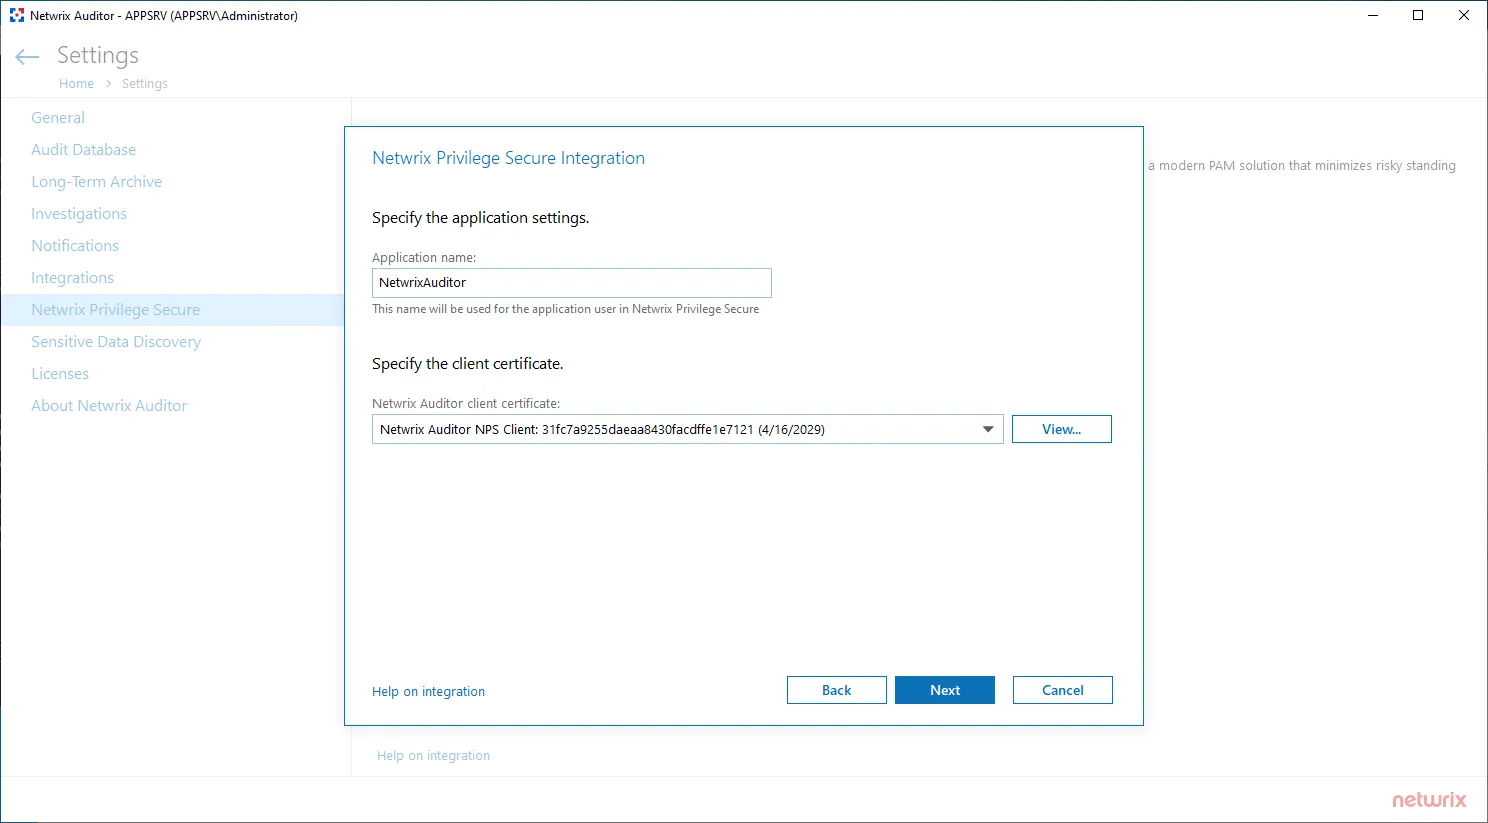
Fuente: docs.netwrix.com
Características clave:
- Privilegios permanentes cero mediante la generación de cuentas efímeras y la revocación automática de derechos.
- Flujos de trabajo de acceso JIT con políticas de aprobación detalladas y elevación limitada en el tiempo.
- Registro de sesiones con búsqueda por pulsaciones a través de Netwrix Auditor integración.
- Flexibilidad Bring-your-own-vault e integración nativa con Microsoft mediante PowerShell remoting.
- Implementación reportada por el proveedor en días con descubrimiento sin agentes.
- Precios competitivos en comparación con proveedores empresariales centrados en bóvedas.
- Aplicación automática de la membresía autorizada en grupos locales y eliminación de la exposición permanente de administradores de dominio.
- Acceso privilegiado seguro sin VPN para empleados y terceros con control de sesión aislado basado en proxy.
Qué considerar:
- La cobertura es más profunda en entornos híbridos centrados en Microsoft, por lo que los equipos que son principalmente nativos de AWS o GCP deben validar la profundidad del conector durante la evaluación.
- La flexibilidad Bring-your-own-vault significa que los equipos que mantienen un vault existente deben confirmar la profundidad de integración con su proveedor específico de vault durante una prueba de concepto.
En la práctica, la diferencia se nota rápidamente. Eastern Carver County Schools, un distrito que protege los datos de 9,300 estudiantes, eliminó completamente los privilegios permanentes después de que los testers de penetración explotaran repetidamente cuentas de administrador con permisos excesivos.
Implementaron Netwrix Privilege Secure en días, no en meses, reemplazando privilegios permanentes con acceso justo a tiempo que se revoca automáticamente tras cada sesión.
Ideal para: Organizaciones reguladas de tamaño medio (100 a 5,000 empleados) con infraestructura híbrida centrada en Microsoft que buscan PAM centrado en la identidad con baja fricción al cambiar desde bóvedas existentes.
2. CyberArk
CyberArk es una plataforma empresarial PAM centrada en bóvedas que cubre el descubrimiento de credenciales, rotación, aislamiento de sesiones y gestión de privilegios en endpoints en entornos locales y multinube. Palo Alto Networks adquirió CyberArk en febrero de 2026, y CyberArk sigue siendo la opción predeterminada para empresas que buscan la seguridad de una marca consolidada, incluso a costa de un despliegue más largo.
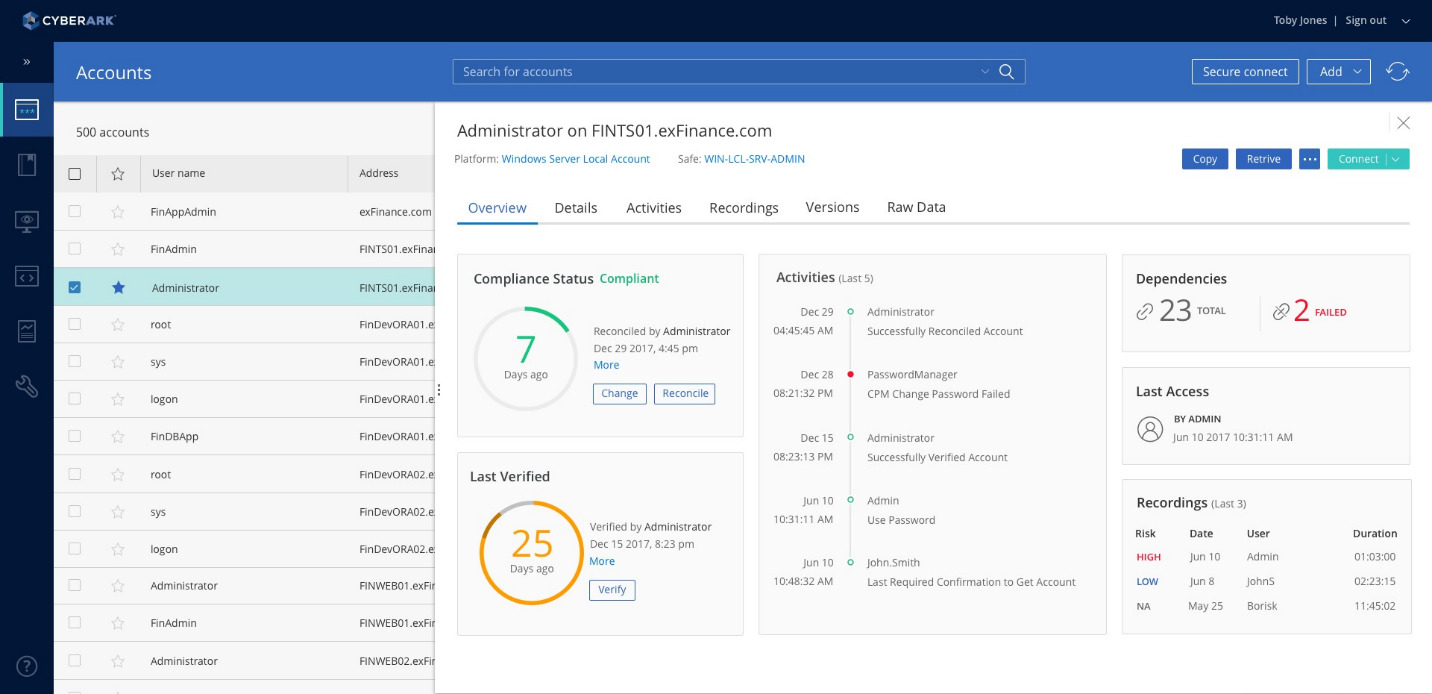
Fuente: cybersecurity-excellence-awards.com
Características clave:
- Bóveda Digital Empresarial con cifrado AES-256, descubrimiento y rotación automática.
- Monitoreo de sesiones con aislamiento, grabación y reproducción.
- Privilegios permanentes cero con JIT en entornos on-prem y multi-nube (AWS, Azure, GCP).
- Endpoint Privilege Manager elimina los derechos de administrador local en Windows, Mac y Windows Server.
Qué considerar:
- Las implementaciones completas en empresas suelen durar entre 12 y 18 meses antes de ofrecer valor.
- La arquitectura compleja requiere personal dedicado para configurar, mantener y escalar.
- Ahora parte del portafolio más amplio de Palo Alto Networks, lo que añade consideraciones de bloqueo de plataforma para los compradores que evalúan una compra independiente de Privileged Access Management.
Ideal para: Grandes empresas con equipos de seguridad dedicados y un presupuesto de servicios profesionales dispuestos a aceptar implementaciones más largas y un TCO más alto.
3. BeyondTrust
BeyondTrust es una plataforma PAM convergente para organizaciones que buscan consolidar el acceso remoto, Endpoint Privilege Manager (EPM) y el almacenamiento de credenciales bajo un solo proveedor. El portafolio abarca Password Safe, Privilege Management y Privileged Remote Access, unificados a través de una plataforma Pathfinder impulsada por IA.
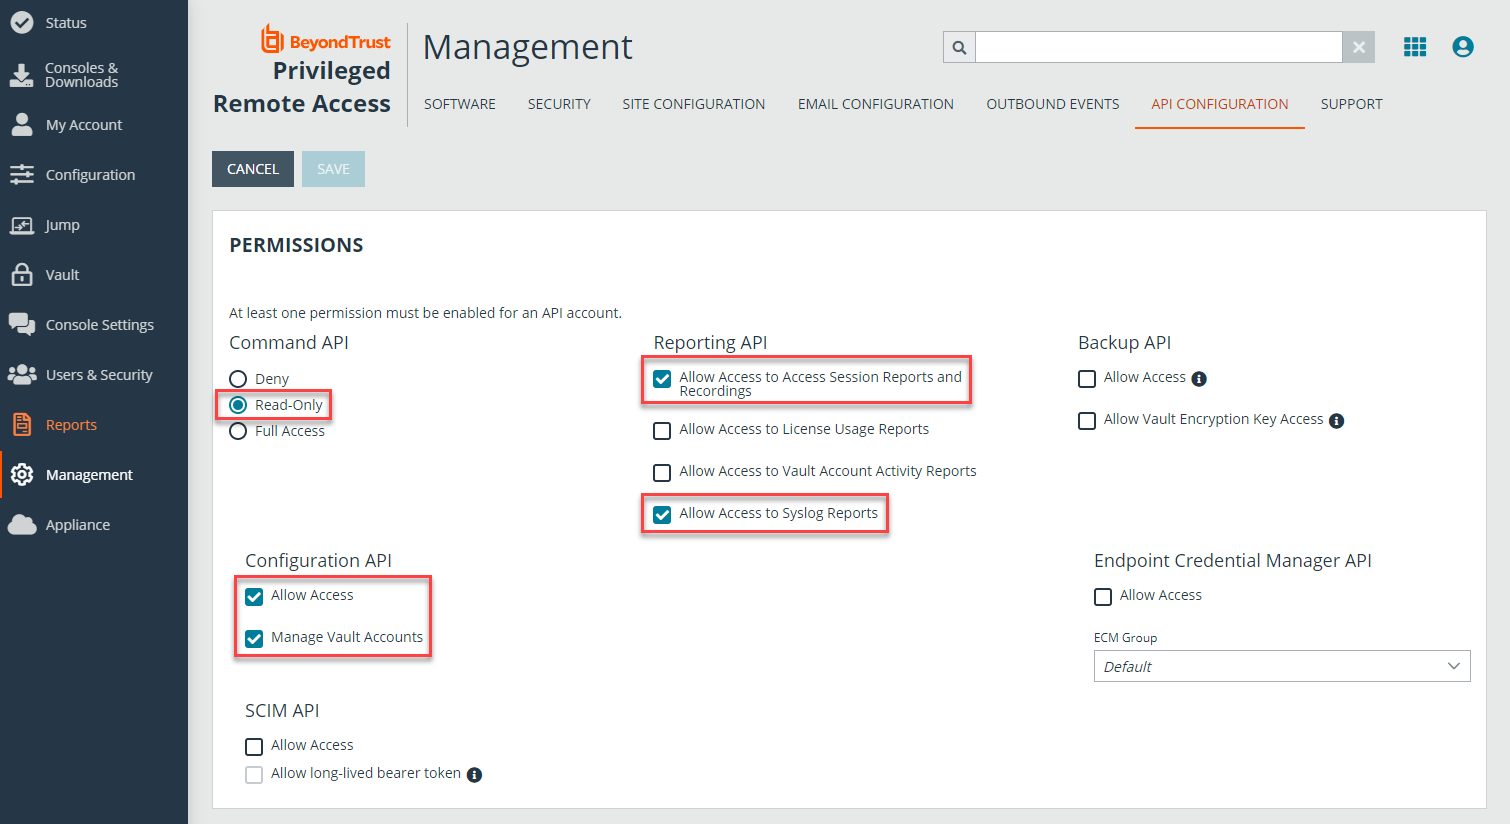
Fuente: beyondtrust.com
Características clave:
- Password Safe con descubrimiento automatizado, inyección de credenciales y gestión de secretos.
- Endpoint Privilege Manager elimina los derechos de administrador local en Windows, Mac y Linux.
- Acceso remoto privilegiado con acceso sin VPN y grabación de sesiones.
- True Privilege Graph que mapea relaciones ocultas de privilegios.
Qué considerar:
- La configuración de EPM requiere servicios profesionales y experiencia técnica.
Ideal para: Organizaciones que consolidan el acceso remoto, Endpoint Privilege y la gestión de credenciales bajo un solo proveedor, especialmente aquellas que priorizan la profundidad en la gestión de sesiones.
4. Delinea
Delinea es una plataforma PAM de mercado medio diseñada para la usabilidad y la rapidez, para equipos que desean controles de acceso privilegiado sin la complejidad de nivel empresarial. La arquitectura subyacente sigue siendo en gran medida centrada en vault, gestionando cuentas privilegiadas permanentes en lugar de eliminarlas, aunque la adquisición de StrongDM por parte de Delinea en marzo de 2026 está empezando a cambiar eso.
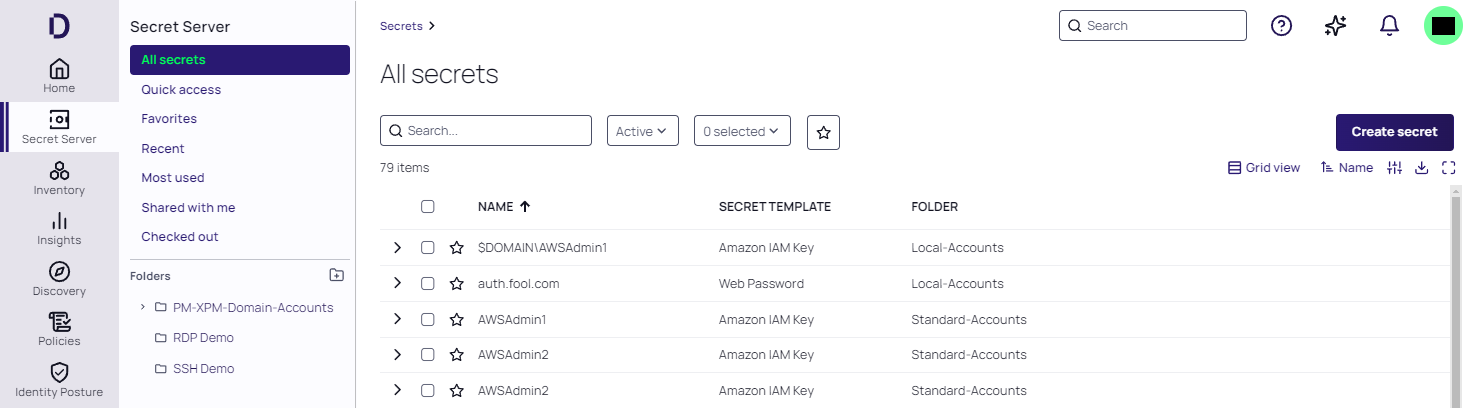
Fuente: docs.delinea.com
Características clave:
- Secret Server gestiona cuentas privilegiadas en identidades humanas, de máquinas y de servicios con cifrado AES-256.
- Privilege Manager elimina los derechos de administrador local en Windows y macOS con aplicación de MFA.
- Server PAM con JIT y elevación de privilegios justos para Windows, Linux y Unix.
- Intermediación multidirectorio entre AD, OpenLDAP, Ping Identity y Entra ID.
Qué considerar:
- La arquitectura central centrada en la bóveda aún gestiona privilegios permanentes en la mayoría de los módulos en lugar de eliminarlos por defecto.
- La autorización en tiempo de ejecución JIT basada en Cedar de StrongDM se aplica actualmente a módulos específicos en lugar de a toda la línea de productos, por lo que los compradores que evalúan zero standing privilege deben confirmar exactamente qué módulos lo incluyen hoy.
- Fricción en la integración, especialmente durante la migración de Secret Server a Delinea Platform.
- Los problemas técnicos complejos pueden superar las capacidades del equipo de soporte.
- La configuración inicial del conector AD requiere experiencia especializada.
Ideal para: Equipos que priorizan la usabilidad y la adopción rápida, especialmente organizaciones de tamaño medio que prefieren la rotación gestionada de credenciales sobre el privilegio permanente cero.
5. ManageEngine PAM360
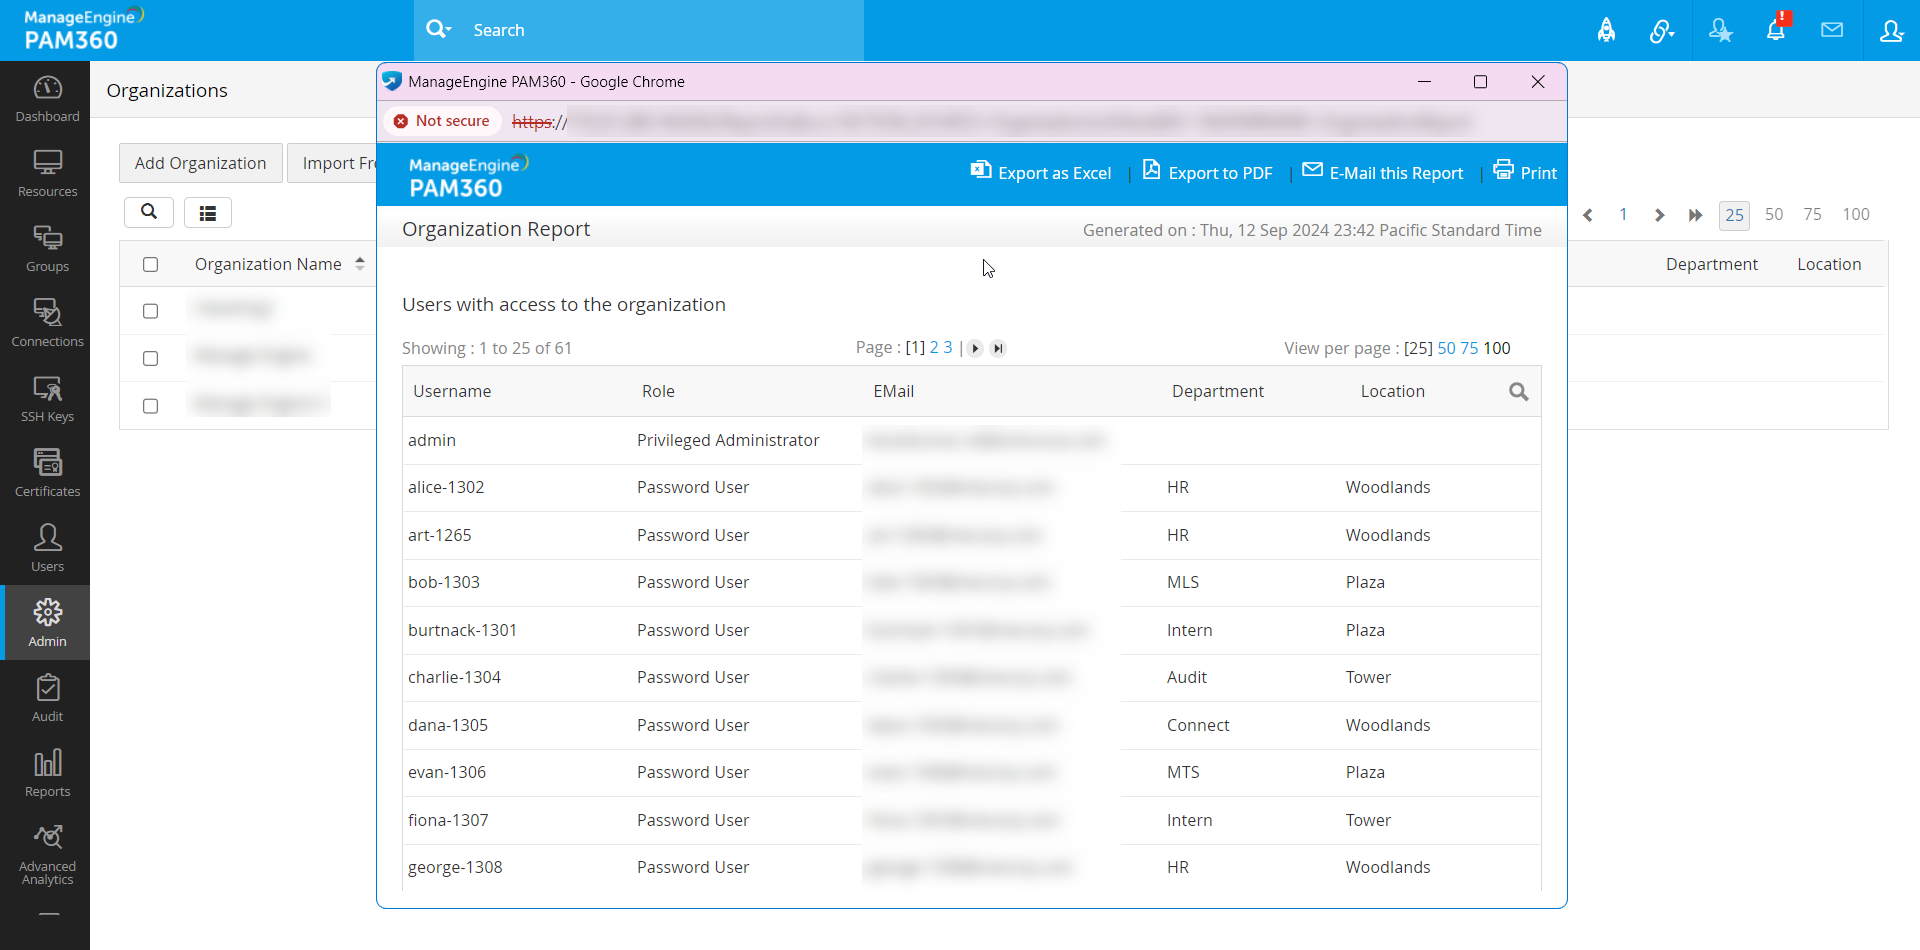
ManageEngine PAM360 es una plataforma PAM diseñada para equipos de TI que ya utilizan el ecosistema ManageEngine. Ofrece almacenamiento seguro de credenciales, monitoreo de sesiones e informes de cumplimiento con integración nativa en el conjunto más amplio de herramientas de operaciones de TI de ManageEngine.
Fuente: manageengine.com
Características clave:
- Almacenamiento de credenciales con rotación y descubrimiento automático de contraseñas.
- Grabación de sesiones y monitoreo en tiempo real para privileged access.
- Elevación de privilegios JIT con flujos de trabajo de aprobación.
- Integración nativa con el ecosistema ManageEngine más 800+ conectores de aplicaciones a través de Zoho Flow.
- Informes de cumplimiento para PCI-DSS, HIPAA y SOX.
Qué considerar:
- Soporte nativo limitado para MFA, que puede requerir integración externa para ciertos casos de uso.
- Problemas documentados de integración con Linux y problemas de sincronización de contraseñas en Windows.
- Diseñado para el ecosistema ManageEngine; menos flexible fuera de él.
Ideal para: equipos de TI estandarizados en ManageEngine que buscan PAM rentable dentro de su ecosistema existente.
6. WALLIX Bastion
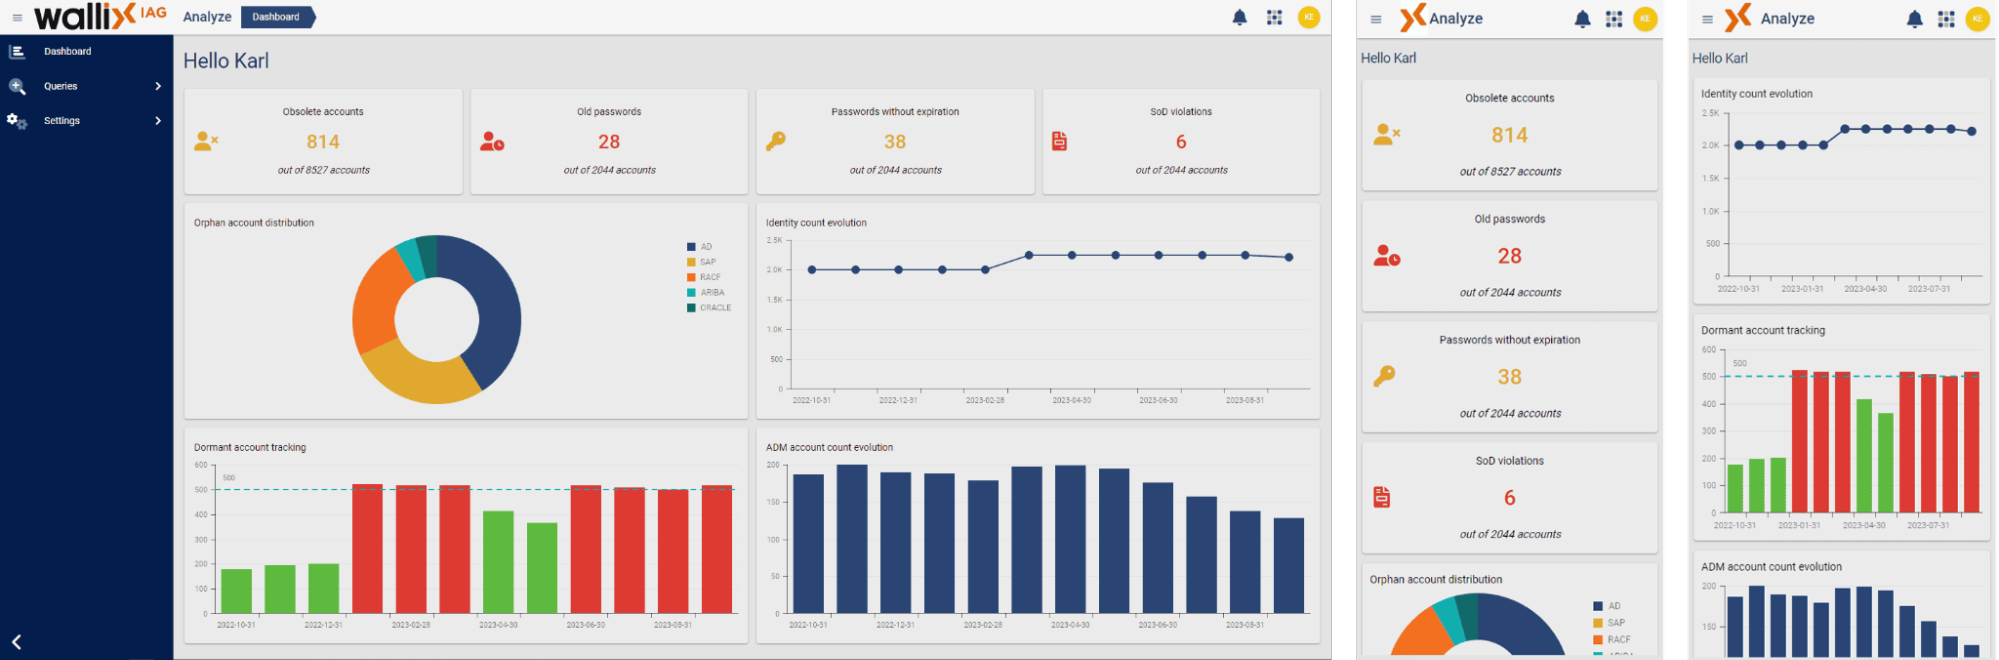
WALLIX Bastion es una plataforma PAM centrada en Europa con certificaciones dobles del Bundesamt für Sicherheit in der Informationstechnik (BSI) y de la Agence nationale de la sécurité des systèmes d'information (ANSSI). Está diseñada según los requisitos regionales de cumplimiento y soberanía de datos, especialmente GDPR, la Directiva de Seguridad de Redes e Información (NIS2) y la Ley de Resiliencia Operativa Digital (DORA), con un alcance más limitado fuera de EMEA.
Fuente: wallix.com
Características clave:
- Almacenamiento y rotación de credenciales con cifrado AES-256, SHA2 y ECC.
- Gestión de sesiones con monitoreo en tiempo real y auditorías con búsqueda OCR.
- Gestión de sesiones basada en web sin agentes ni instalación en endpoints.
- Soporte nativo de protocolo para RDP, SSH, HTTP, HTTPS, VNC, Telnet y SFTP.
Qué considerar:
- Análisis de comportamiento limitado para implementaciones on-premises.
- Ecosistema de socios e integraciones más pequeño que el de los proveedores globales.
Ideal para: Organizaciones europeas que necesitan cumplimiento regional (GDPR, NIS2, DORA) y soberanía de datos.
7. Microsoft Entra PIM
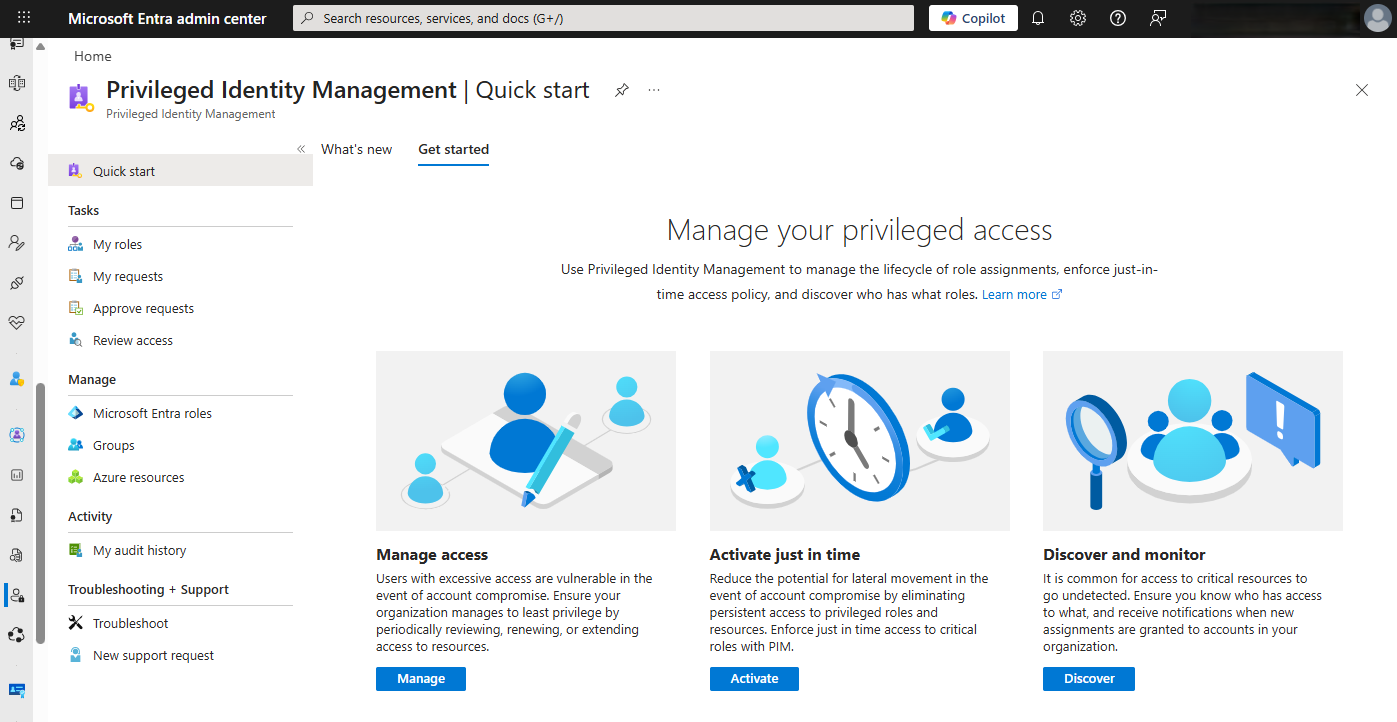
Microsoft Entra PIM es una capacidad nativa de Microsoft PAM que proporciona acceso JIT, flujos de aprobación y revisiones de acceso para roles de recursos de Azure, roles de administrador de Microsoft 365 y permisos de Entra ID. Está incluido con Entra ID P2, Entra ID Governance o licencias Microsoft 365 E5 sin costo adicional, pero la cobertura se limita a entornos Microsoft y no se extiende a AD local, servidores Linux ni bases de datos.
Fuente: learn.microsoft.com
Características clave:
- Asignaciones de roles elegibles por tiempo limitado que requieren activación explícita con MFA obligatoria.
- Flujos de aprobación configurables con justificación comercial y registro completo de auditoría.
- Revisiones de acceso con programación periódica y remediación automatizada.
- Cobertura de más de 120 roles integrados de Entra ID, roles de recursos de Azure y roles de Microsoft 365.
Qué considerar:
- Sin cobertura para infraestructura no Microsoft (AWS, GCP, servidores Linux, bases de datos, dispositivos de red).
- Sin capacidades de grabación de sesión ni registro de pulsaciones.
- No hay almacenamiento seguro de credenciales ni rotación automática para cuentas de servicio.
- Los límites de retiro de Entra Permissions Management restringen las funciones de concesión en la nube.
Ideal para: entornos exclusivos de Microsoft o como complemento a una solución dedicada de Privileged Access Management para una cobertura híbrida más amplia. Entra PIM gestiona los roles de Azure y Microsoft 365, mientras que una herramienta dedicada cubre on-premises, bases de datos y sistemas no Microsoft.
Cómo elegir la solución PAM adecuada en 2026
El mercado de Privileged Access Management está pasando de la rotación de credenciales centrada en bóvedas hacia arquitecturas que eliminan por completo las cuentas permanentes.
Ese cambio modifica la evaluación: la pregunta principal es qué herramienta elimina el acceso persistente que atacan los intrusos, en lugar de cuál gestiona mejor las contraseñas.
Revise esto antes de comprometerse con un proveedor:
- Audite los privilegios permanentes antes de comparar funciones: Una evaluación de la superficie de ataque de cuentas privilegiadas de su entorno le indica qué cuentas, humanas y no humanas, tienen acceso elevado siempre activo. Ese inventario, no la lista de funciones de un proveedor, debe guiar su evaluación.
- Pruebe si la herramienta elimina el acceso permanente o solo lo rota: Realice una prueba de concepto y confirme que no queda ninguna cuenta de administrador persistente que un atacante pueda descubrir entre los cambios de contraseña. Esta es la verdadera línea divisoria entre el PAM legado centrado en bóvedas y las arquitecturas de privilegios cero que están ganando terreno.
- Confirme la ruta de migración del vault: Si ya está usando un credential vault, verifique si la nueva plataforma requiere un reemplazo completo o admite bring-your-own-vault, ya que esa decisión afecta tanto los costos de cambio como el cronograma de implementación.
- Valide la visibilidad de la sesión según su marco de cumplimiento: Confirme que la auditoría de la plataforma vincula las sesiones bloqueadas o elevadas con las identidades detrás de ellas y las asigna al marco específico (NIST, PCI-DSS, HIPAA, SOX) que sus auditores requerirán.
- Evalúe una plataforma convergente según la capacidad de su equipo: Una herramienta independiente que funciona aislada de la gobernanza de identidad puede añadir más carga que la que elimina para equipos ya saturados. Un privileged access management best practices framework ayuda a separar los controles imprescindibles de los que son solo deseables.
Para equipos que necesitan controles de acceso privilegiado que eliminan cuentas permanentes en lugar de almacenarlas, Netwrix Privilege Secure se implementa en días, ofrece monitoreo de sesiones centrado en la actividad y soporta entornos híbridos en sistemas Microsoft y no Microsoft.
Forma parte de la plataforma más amplia Netwrix 1Secure™, que combina Privileged Access Management, Data Security Posture Management, Identity Threat Detection & Response e informes de cumplimiento bajo un único proveedor.
Netwrix Privilege Secure cierra las brechas que dejan PAM de cuentas permanentes y las herramientas nativas de Microsoft, sin requerir un equipo dedicado de PAM para operar.
Solicite una demostración para ver cómo eliminar privilegios permanentes se compara con almacenarlos en su entorno.
Aviso legal: La información en este artículo está actualizada a agosto de 2026; verifique los detalles con cada proveedor para las últimas actualizaciones.
Preguntas frecuentes sobre soluciones PAM
Compartir en
Aprende más
Acerca del autor

Netwrix Team
Aprende más sobre este tema
Nadie pregunta si aún necesitas ese acceso
Microsoft RAMP se detiene en el límite de su autoridad certificadora
El juego del topo con los accesos nunca termina. Hay una razón para ello
Gobierne al agente de IA como la identidad que es
Convergencia de ITDR, PAM e IGA. ¿Cuál de los tres está presente cuando llega el ataque?