
Purple Knight vs. Exposición de Identidad Única de Tenable
Oct 20, 2026
Las exposiciones de Active Directory se acumulan silenciosamente entre escaneos, por lo que la frecuencia de evaluación determina el personal, el costo y lo que un equipo puede demostrar a un auditor meses después. Un escaneo gratuito bajo demanda establece una línea base y se detiene ahí. Una plataforma con licencia monitorea el directorio sin pausa y actúa mientras el ataque aún está en curso. La auditoría de cambios proporciona el registro antes y después que demuestra que la solución funcionó.
El phishing, vishing y las credenciales robadas representaron el 38 % de los incidentes principales que manejó el Equipo de Respuesta a Emergencias Informáticas de Wavestone en 2025, casi el doble del 20 % registrado un año antes, según el informe de respuesta a incidentes 2025.
Las credenciales comprometidas significan cada vez más un Active Directory comprometidoActive Directory, ya que un inicio de sesión robado suele ser todo lo que un atacante necesita para moverse por el directorio.
A pesar de ese cambio, el Informe de Seguridad de Datos e Identidad Netwrix 2026 encontró que solo el 36 % de las organizaciones realizó una evaluación completa de seguridad de AD en los últimos 12 meses.
En la misma encuesta, el 74 % no estaba completamente seguro de que su AD estuviera libre de configuraciones erróneas que permitan la escalada de privilegios. La mayoría de los equipos actualmente no saben cuál es el estado real de su AD.
Purple Knight y Tenable One Identity Exposure buscan cerrar esa brecha de visibilidad, aunque de formas diferentes.
Comparación rápida entre Purple Knight y Tenable One Identity Exposure
La tabla a continuación compara costo, frecuencia, cobertura de directorios, respuesta a ataques, remediación y evidencia de auditoría para Purple Knight y Tenable One Identity Exposure.
Dimension | Purple Knight | Tenable One Identity Exposure |
|---|---|---|
|
Cost model |
Free download |
Licensed per identity, quote-based |
|
Assessment cadence |
On-demand scans |
Live monitoring |
|
Directory coverage |
AD, Entra ID, Okta |
AD and Entra ID |
|
Attack response |
Reports what a scan finds |
Alerts on attacks in progress |
|
Remediation |
Guidance only |
Guidance plus scripts |
|
Audit evidence |
Scan-date snapshot |
Alert history |
Por qué los compradores comparan Purple Knight y Tenable One Identity Exposure
Ambos productos escanean Active Directory y Microsoft Entra ID, evalúan lo que encuentran y publican catálogos de indicadores, lo que los coloca en la misma lista para trabajos realmente diferentes.
Gratis frente a licenciado obliga a hablar del presupuesto
Purple Knight es gratis para descargar, mientras que Tenable One Identity Exposure requiere una licencia por identidad basada en presupuesto y un paso de habilitación antes del primer hallazgo. Los responsables del presupuesto quieren saber qué ofrece la versión gratuita antes de aprobar un gasto recurrente, y esa pregunta pone a ambas herramientas en la misma evaluación.
Búsquedas más amplias de alternativas a Purple Knight y alternativas a Semperis abarcan varias categorías de productos, ya que ambas herramientas están en mercados adyacentes; decidir entre dos herramientas reduce la cuestión a lo que se necesita en los próximos 90 días.
Los escaneos puntuales y la monitorización continua establecen ritmos diferentes
Purple Knight se ejecuta bajo demanda, un escaneo a la vez, capturando el directorio tal como estaba en ese momento. Tenable One Identity Exposure funciona sin pausa y lo combina con detección de amenazas de identidad y respuesta en tiempo real (ITDR).
Puede detectar un cambio en un grupo privilegiado o una edición de un objeto de directiva de grupo en el momento en que ocurre, sin esperar al siguiente escaneo programado. Los equipos que comparan ambos están eligiendo realmente un ritmo operativo, no solo una lista de funciones.
Los catálogos de indicadores superpuestos invitan a una comparación injusta
Los acrónimos en ambas páginas de producto parecen intercambiables, lo que hace que las comparaciones por conteo bruto confundan a los compradores. Cada término compromete a un propietario diferente a una respuesta distinta:
- Indicador de exposición (IOE): una mala configuración persistente y sin explotar, como una delegación Kerberos arriesgada o una cuenta privilegiada obsoleta. Se asigna al propietario del directorio como una tarea pendiente.
- Indicador de compromiso (IOC): evidencia de que algo ya ocurrió. NIST define un IOC como un artefacto técnico que sugiere que un ataque es inminente o está en curso, o que un compromiso ya pudo haber ocurrido, desencadenando una respuesta a incidentes.
- Indicador de ataque (IoA): un patrón de comportamiento detectado durante un ataque, que llega como una alerta en vivo que alguien debe atender.
Purple Knight informa sobre exposiciones y evidencias de compromiso, mientras que Tenable One Identity Exposure reporta exposiciones y ataques. Comparar el total de indicadores de Semperis con el catálogo de exposiciones de Tenable más sus 17 indicadores de ataque documentados enfrenta unidades incompatibles.
Una única revisión de exposición puede señalar desde cero hasta miles de objetos, y un indicador de ataque representa una secuencia de eventos correlacionados.
Netwrix PingCastle realiza el mismo tipo de evaluación gratuita contra Active Directory. Solicitar una demostración.
Semperis Caballero Púrpura
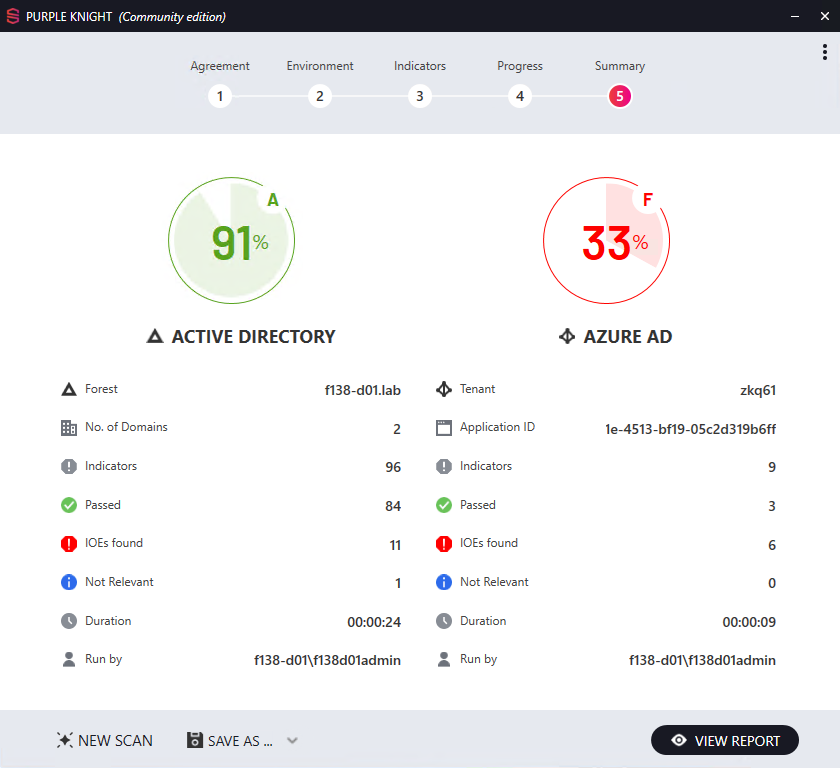
Semperis Purple Knight es una herramienta gratuita de evaluación de seguridad para Active Directory local, Entra ID y Okta. Escanea bajo demanda y ofrece un informe puntuado con recomendaciones de corrección.
Fuente: semperis.com
Lo que destaca
- Un informe agrupa los hallazgos en cinco categorías con una puntuación general y guía de corrección.
- Los indicadores se corresponden con MITRE ATT&CK y el marco de la agencia nacional francesa de ciberseguridad (ANSSI), además de una valoración de probabilidad de compromiso.
- La puntuación valora la gravedad del indicador según cuántos objetos se ven afectados, no solo un conteo simple de aprobado/reprobado.
- La herramienta nunca modifica Active Directory; solo ejecuta consultas de PowerShell y LDAP en modo solo lectura para generar sus resultados.
Qué considerar
- Los escaneos manuales bajo demanda dejan la deriva del directorio invisible entre ejecuciones y requieren un producto Semperis de pago o automatización personalizada para escaneos programados y una vista combinada de múltiples bosques.
- Un dominio nuevo sin personalizaciones ni delegaciones anteriores aún muestra resultados, así que considera la primera puntuación como un mínimo, no como un certificado de salud.
- Algunos escaneos requieren acceso suficiente para ejecutar consultas PowerShell y LDAP sobre RPC, y cada solución recae en un administrador con suficiente conocimiento de Active Directory para interpretar correctamente un hallazgo como una delegación riesgosa.
- Los totales de indicadores publicados han aumentado con las actualizaciones del producto, por lo que los conteos brutos no se comparan claramente entre versiones.
Ideal para: Equipos que necesitan una línea base evaluada gratuita con experiencia interna en Active Directory.
Exposición de Identidad Tenable One
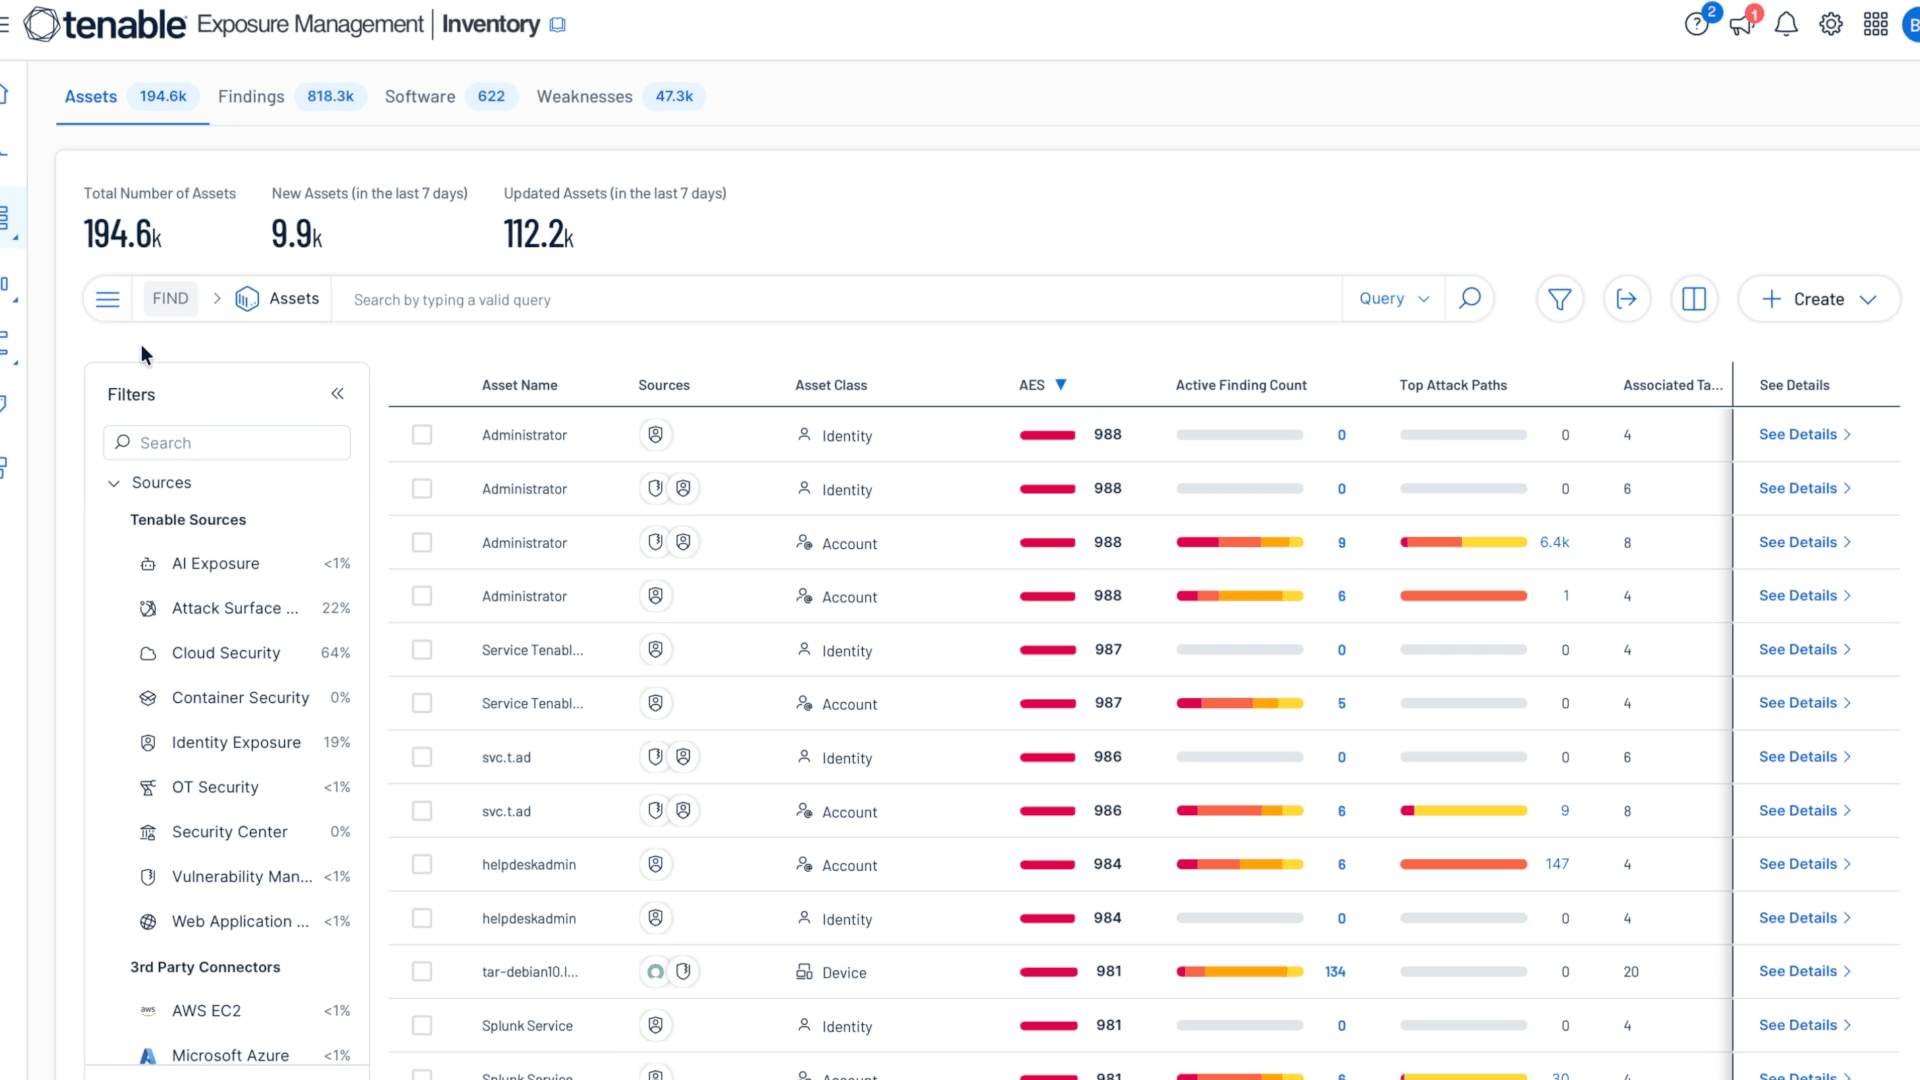
Tenable One Identity Exposure es una plataforma licenciada de gestión de postura de seguridad de identidad (ISPM) para Active Directory y Entra ID, antes conocida como Tenable.ad y luego Tenable Identity Exposure. Ejecuta dos motores. Uno detecta continuamente exposiciones en ambos directorios y el otro identifica ataques en vivo en tiempo real.
Fuente: tenable.com
Lo que destaca
- El motor de exposición detecta continuamente configuraciones erróneas en Active Directory y Entra ID.
- El motor de ataque detecta 17 técnicas documentadas de Active Directory en tiempo real, incluyendo DCSync, DCShadow, Kerberoasting, Golden Ticket, pulverización de contraseñas y adivinanza por fuerza bruta.
- Identity 360 unifica identidades humanas y de máquinas en ambos directorios con clasificación de riesgos, scripts de remediación y análisis de rutas de ataque que muestran cómo un atacante podría alcanzar un activo objetivo.
- Las alertas se envían por syslog en formato Common Event a recolectores como Splunk, IBM QRadar y ArcSight.
- La implementación funciona como SaaS o como una instalación local gestionada por el cliente, conectándose sin agentes con una cuenta de usuario normal y sin permisos administrativos.
Qué considerar
- La licencia basada en citas y un paso de habilitación añaden tiempo de adquisición antes de que llegue el primer hallazgo.
- El motor de ataque detecta en tiempo real solo dentro de Active Directory; el motor de exposición cubre Entra ID, pero el motor de ataque no.
- Tres excepciones quedan fuera de ese modelo sin agentes. El Objeto de Directiva de Grupo que alimenta el motor de ataque requiere credenciales administrativas, el indicador de Kerberoasting depende de una cuenta honeypot, y el análisis privilegiado necesita derechos elevados.
- Las implementaciones solo de identidad renuncian a las funciones interplataforma que justifican el precio de la plataforma, incluyendo Señales de Exposición, Vista de Exposición y la Ruta de Ataque a nivel de plataforma.
- El soporte de Okta dentro de Identity 360 parece más limitado que la supervisión nativa de Active Directory y Entra ID de Tenable, por lo que los equipos centrados en Okta deben confirmar el alcance exacto antes de firmar.
Ideal para: Organizaciones con operaciones de seguridad dotadas de personal que dirigen alertas de identidad a un SIEM.
Purple Knight y Tenable One Identity Exposure cara a cara
La frecuencia con la que cada herramienta escanea el directorio determina su profundidad de detección, su costo y lo que puede demostrar a un auditor.
Cadencia de evaluación
Purple Knight captura el directorio tal como estaba en el momento en que se ejecutó el escaneo. Si un grupo privilegiado cambia a la mañana siguiente, o se modifica un Objeto de Directiva de Grupo el mes siguiente, permanece invisible hasta la próxima ejecución, y detectarlo entonces depende de que un administrador compare manualmente dos informes. En cambio, Tenable mantiene una línea base continua y alerta sobre esos mismos cambios en cuanto ocurren, sin esperar al siguiente escaneo programado.
Profundidad de detección de amenazas
La evidencia de compromiso de Purple Knight aparece después del hecho, prueba de que algo ya ocurrió, a veces descubierta semanas después en el siguiente escaneo. El motor de ataque de Tenable puede activarse mientras un ataque como DCSync aún está en curso, cuando aún es posible interrumpirlo. Ningún método elimina por sí solo el retraso de la mala configuración subyacente, y ambas herramientas dejan esa cola al dueño del directorio.
Costo y tiempo hasta el primer hallazgo
Purple Knight no cuesta nada y no requiere orden de compra, por lo que un informe puntuado puede estar listo el mismo día que alguien decide ejecutarlo. Las licencias de Tenable se basan en cotización por identidad habilitada y no activan automáticamente Identity Exposure, ni siquiera para clientes existentes de Tenable One. Por lo tanto, la adquisición y habilitación ocurren antes del primer hallazgo.
La medida más útil es el tiempo para alcanzar un ritmo operativo efectivo, porque un informe puntuado que nadie programa y una corriente de alertas que nadie vigila producen el mismo resultado. Los equipos deben valorar el modelo de personal junto con la licencia.
Evidencia de que la solución funcionó
Los auditores no aceptan una sola fecha como prueba de que un control funcionó. Una prueba de SOC 2 de efectividad operativa requiere evidencia durante todo el período de revisión, y la prueba de controles generales de TI rastrea cada cambio muestreado desde la solicitud hasta la aprobación y cierre.
El escaneo de Purple Knight demuestra que un control pasó en la fecha del escaneo, y la alerta de Tenable demuestra que la plataforma detectó un ataque. Ninguno proporciona el registro antes y después que muestre que una exposición señalada fue corregida y permaneció corregida, lo que la guía de auditoría continua pide a los equipos mantener durante la ventana de observación.
Purple Knight responde dónde está el directorio hoy, Tenable One Identity Exposure responde qué está pasando ahora mismo, y ninguno responde si la solución del último trimestre sigue vigente.
Cómo elegir entre Purple Knight y Tenable One Identity Exposure
La elección depende de lo que se necesite en los próximos 90 días, y las dos herramientas destacan en cosas realmente diferentes.
Elige Purple Knight si:
- Okta funciona como un directorio principal junto a Active Directory y Entra ID, y la cobertura de postura debe alcanzar los tres.
- El liderazgo necesita un informe puntuado y mapeado en el marco esta semana, y la adquisición tomaría más tiempo que la remediación.
- El equipo cuenta con experiencia interna en Active Directory, y el trabajo pendiente es un acumulado de errores de configuración sin incidentes activos.
Elija Tenable One Identity Exposure si:
- Alguien está de turno para actuar sobre alertas de identidad, y esas alertas deben llegar a un SIEM existente.
- La detección en tiempo real de técnicas de ataque a Active Directory es más importante que la cobertura en proveedores de identidad no Microsoft.
- Una implementación más amplia de Tenable One ya permite funciones de exposición entre superficies.
Para equipos reducidos sin una función dedicada de operaciones de seguridad, la capacidad de alertas decide la elección antes que la profundidad de funciones. Una plataforma de detección necesita a alguien que supervise y actúe según su salida para justificar su uso. Las evaluaciones programadas o un proveedor gestionado de detección y respuesta suelen encajar mejor que una detección que nadie tiene tiempo de revisar.
Cuándo elegir Netwrix en lugar de Purple Knight o Tenable One Identity Exposure
Netwrix no tiene un solo producto que reemplace a ninguna de las dos herramientas. Netwrix PingCastle es el equivalente directo a Purple Knight, Netwrix Threat Prevention y Netwrix Threat Manager cubren el trabajo de ataques en vivo que realiza el motor de ataques de Tenable, y Netwrix Auditor proporciona el registro de cambios que ninguna de las dos herramientas genera.
Cuando el equipo necesita una evaluación gratuita y repetible en lugar de un escaneo único
Netwrix PingCastle evalúa el riesgo de Active Directory con más de 170 controles mapeados según MITRE ATT&CK e identifica configuraciones erróneas, rutas de ataque y exposición de privilegios. La herramienta es gratuita, por lo que una segunda o tercera evaluación solo cuesta el tiempo de ejecución y ofrece una hoja de ruta de remediación priorizada. Los equipos que la ejecutan regularmente reducen la ventana que deja un escaneo anual.
Cuando la detección debe convertirse en bloqueo, no solo en alerta
Netwrix Threat Prevention bloquea en tiempo real intentos de DCSync, Kerberoasting y pass-the-hash en Active Directory, antes de que tengan éxito. Para equipos que ya usan detección, Netwrix Threat Manager cubre la detección de amenazas de identidad como robo de credenciales, movimientos laterales y escalada de privilegios. Añadió técnicas de configuración errónea de Active Directory Certificate Services ESC1 a ESC7 a finales de abril de 2026.
AppRiver usa Netwrix Auditor para recibir alertas sobre cambios críticos en Active Directory y Group Policy tan pronto como ocurren, y puede restaurar el estado anterior en solo cinco minutos para 250 usuarios en seis dominios.
Cuando la evidencia debe demostrar que una solución se mantuvo, no solo que ocurrió una vez
Netwrix Auditor registra cada cambio en Active Directory y Entra ID con contexto de quién, qué y cuándo, además de valores antes y después. El registro es buscable y se mantiene durante el periodo de observación.
Sus informes predefinidos se ajustan a SOX, HIPAA, PCI DSS y GDPR, por lo que la auditoría de cambios de Active Directory la evidencia proviene del registro, no de capturas de pantalla. Cuando un examinador revisa una exposición corregida, la cadena desde el cambio hasta el cierre ya está registrada.
Con Netwrix Auditor, First National Bank and Trust of Beloit puede prepararse para las auditorías de la Oficina del Contralor de la Moneda (OCC) en una hora en lugar de una semana.
La separación de productos tiene su propio costo. Cubrir evaluación, detección, bloqueo y evidencias de auditoría implica definir el alcance de despliegue, licencias y propiedad para cada uno. La cobertura de Netwrix también es más profunda en directorios de Microsoft, por lo que las organizaciones centradas en Okta deben validar su adecuación antes de comprar.
Adaptar la herramienta al modelo operativo
Purple Knight frente a Tenable One Identity Exposure es una decisión de ritmo antes que de función. Ninguna herramienta muestra si una remediación se mantuvo durante todo el período de revisión, que es la muestra que un examinador probablemente tomará.
Valora el modelo operativo que cada opción compromete al equipo, luego elige el trabajo más importante para los próximos dos trimestres.
Solicita una demo para ver cómo Netwrix PingCastle y Netwrix Auditor convierten una evaluación gratuita en evidencia de un control aplicado a tu propio directorio.
Aviso: La información en este artículo fue verificada en octubre de 2026. Verifique las capacidades actuales directamente con cada proveedor.
Preguntas frecuentes sobre Purple Knight vs. Tenable One Identity Exposure
Compartir en
Aprende más
Acerca del autor

Netwrix Team
Aprende más sobre este tema
Netwrix Innovation Week: 1Secure™ con seguridad de IA agéntica
Bring Your Own Vault: por qué "rip and replace" no es la única opción
Más allá de la bóveda: el privilegio permanente cero neutraliza más que los ataques a contraseñas
La contraseña nunca fue el único problema: PAM tradicional frente a PAM moderno
Netwrix Innovation Week: Por qué importa la seguridad de la IA agente