
Semperis vs. Quest: Comparación de plataformas de protección de Active Directory
Semperis vs. Quest: Comparación de plataformas de protección de Active Directory
Aug 4, 2026
Perder Active Directory por ransomware o una cadena de escalada de privilegios detiene todos los sistemas que se autentican en él. La elección de la plataforma se reduce a la profundidad de recuperación frente a la amplitud modular: un enfoque vincula estrechamente la detección y la recuperación del bosque, mientras que el otro reúne detección, recuperación, auditoría y gobernanza como compras separadas. La elección incorrecta divide la respuesta a incidentes y las pruebas de auditoría entre herramientas que un equipo reducido no puede manejar.
El setenta y cinco por ciento de las exposiciones de datos sensibles comienzan con identidades comprometidas o permisos mal configurados, según The Netwrix 2026 Data and Identity Security Report. Active Directory concentra ese riesgo: cuando el directorio falla, la detección, recuperación y las pruebas de auditoría dependen de la plataforma que lo protege.
La mayoría de las evaluaciones de Semperis frente a Quest ahora agrupan esas necesidades en una sola decisión de compra. Semperis se concentra en Identity Threat Detection & Response (ITDR) y recuperación en Directory Services Protector (DSP) y Active Directory Forest Recovery (ADFR).
Quest abarca un portafolio más amplio: Identity Defense para ITDR, Recovery Manager para Active Directory (RMAD) e Identity Recovery para Microsoft Entra ID para recuperación, además de Change Auditor y Active Roles para auditoría y gobernanza.
Esta comparación evalúa la detección, la profundidad de recuperación, la evidencia de cumplimiento y el esfuerzo operativo.
Semperis vs. Quest vs. Netwrix en resumen
Dimension | Semperis | Quest | Netwrix |
|---|---|---|---|
|
ITDR and threat detection |
DSP: replication-stream monitoring, rollback of malicious changes, machine learning detection of password spray and credential stuffing |
Identity Defense: alerts on attacker techniques across AD and Entra ID, Shields Up containment for Tier 0 assets |
Netwrix Threat Manager detects credential theft and lateral movement; Netwrix Threat Prevention blocks DCSync, Kerberoasting, and Pass-the-Hash before they succeed |
|
Recovery |
ADFR: forest recovery with Clean Restore and Anywhere Recovery; DRET covers Entra ID tenants as a separate SaaS product |
RMAD: granular and forest-level backup and recovery; Identity Recovery for Entra ID as the cloud counterpart |
Netwrix Identity Recovery covers AD objects, forests, Entra ID, and Okta recovery |
|
Governance and compliance evidence |
DSP includes compliance report templates for GDPR, HIPAA, PCI DSS, and SOX; access governance requires supplemental tooling |
Framework-mapped reporting lives in Change Auditor and Active Roles, separate from Identity Defense and RMAD |
Netwrix Auditor pairs before-and-after change values with reports pre-mapped to SOX, HIPAA, PCI DSS, GDPR, and FISMA/NIST, while Netwrix Access Analyzer handles access reviews |
|
Attack path analysis |
DSP and ADFR do not position attack path analysis as a core feature |
Available through SpecterOps BloodHound Enterprise as a distinct product |
Identity security posture management runs 170+ risk checks mapped to MITRE ATT&CK and surfaces attack paths |
|
Console and portfolio model |
Tighter DSP and ADFR integration; Lightning Intelligence and DRET are separate SKUs |
Modular by design; no confirmed single console across the portfolio |
One vendor relationship across Threat Prevention, Threat Manager, Auditor, and Identity Recovery |
|
Best for |
Recovery-first enterprises with AD and Entra ID risk |
Modular buyers with the capacity to run several Quest tools |
Mid-market, Microsoft-heavy, regulated teams consolidating detection, evidence, and recovery |
Netwrix Threat Prevention bloquea ataques AD como DCSync, Kerberoasting y Pass-the-Hash en el controlador de dominio antes de que tengan éxito. Solicite una demostración.
Por qué los compradores comparan Semperis y Quest
Los dos proveedores llegan a la misma lista corta por caminos distintos, y un par de cambios de plataforma está acelerando la comparación.
Recovery e ITDR se están convirtiendo en una sola decisión de compra
Las organizaciones solían comprar herramientas de respaldo y detección por separado. Semperis ahora posiciona DSP y ADFR juntos, mientras que Quest lista Identity Defense, RMAD y Identity Recovery para Entra ID como ofertas separadas en seguridad y recuperación de identidad. Los compradores que evalúan la protección de AD buscan cada vez más una relación con un solo proveedor que cubra tanto la detección como la recuperación.
La amplitud del portafolio de Quest plantea la cuestión de una consola única
Identity Defense de Quest, RMAD y Change Auditor son ofertas separadas, y el análisis de rutas de ataque puede requerir SpecterOps BloodHound Enterprise como compra adicional. Una ruta de ataque muestra cómo un atacante podría moverse de una identidad, permiso o sistema expuesto a un objetivo más valioso. La modularidad permite a los equipos comprar exactamente lo que necesitan, pero la proliferación de consolas tiene un costo en visibilidad.
La integración más estrecha de Semperis tiene su propio inconveniente
Semperis DSP y ADFR se integran más estrechamente que la línea de productos de Quest. La pila más amplia de Semperis aún abarca múltiples unidades de mantenimiento de existencias (SKU): Lightning Intelligence maneja la evaluación de postura como una oferta SaaS separada, y Disaster Recovery for Entra Tenant (DRET) cubre la recuperación del inquilino de Entra ID como un producto SaaS independiente.
Los nuevos cambios de autorización FedRAMP High de Quest modifican las evaluaciones reguladas
Quest anunció la autorización FedRAMP High para Identity Defense y Identity Recovery para Entra ID en Microsoft Azure Government en julio de 2026. Para contratistas de defensa, salud y compradores del sector público, esa credencial es importante cuando el producto, inquilino y modelo de implementación exactos coinciden con el requisito, así que confirme el alcance durante la adquisición.
Semperis: ITDR integrado y recuperación de forest
Semperis centra su plataforma en DSP para la detección de amenazas en híbrido AD y Entra ID y ADFR para recuperación ciberresistente, con Lightning Intelligence y DRET que amplían la cobertura como productos SaaS separados. Su diferenciador es la profundidad de la recuperación: Clean Restore y Anywhere Recovery están diseñados para evitar la reintroducción de malware durante la reconstrucción del bosque.
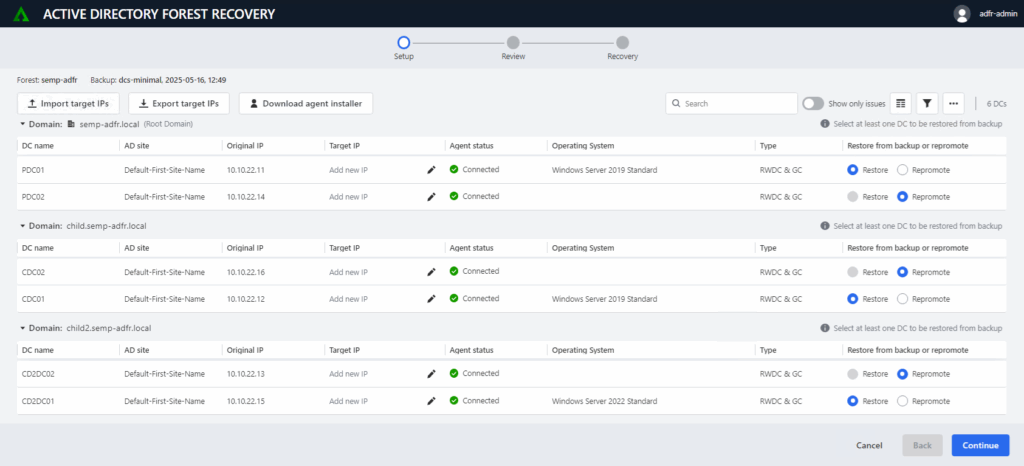
Fuentes: semperis.com
DSP supervisa el flujo de replicación de Active Directory, que Semperis presenta como una fuente de datos a prueba de manipulaciones: un atacante que deshabilite los registros de eventos de Windows o elimine agentes no puede evitar la detección que lee directamente los datos de replicación.
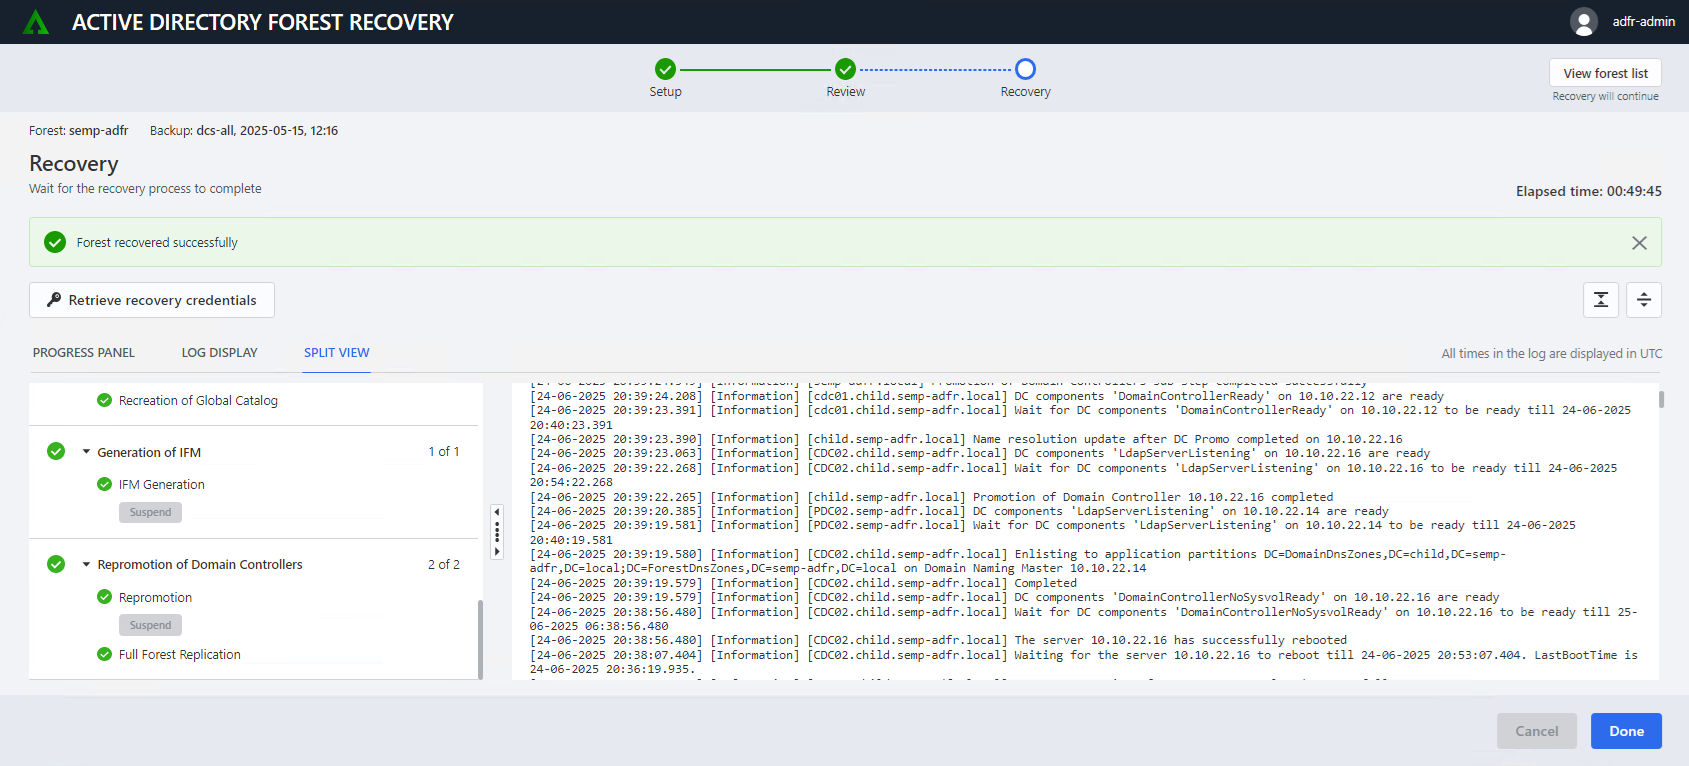
Fuentes: semperis.com
Lo que destaca:
- Monitoreo de flujo de replicación con seguimiento de cambios a prueba de manipulaciones y reversión automática Auto Undo en AD local y Entra ID.
- Protección en tiempo real de Identity con modelos de aprendizaje automático para password spraying, detección de credential stuffing y ataques de fuerza bruta.
- La automatización de ADFR está vinculada a plazos más cortos de recuperación forestal en un estudio Forrester Total Economic Impact encargado por Semperis.
- Cobertura de Anywhere Recovery para infraestructuras físicas, virtuales, locales y en la nube, incluidos espacios de direcciones IP alternativos.
- Plantillas nativas de informes de cumplimiento DSP para GDPR, HIPAA, PCI DSS y recopilación de evidencias SOX.
- Paquete Ready1 que combina ADFR, DRET y servicios de respuesta a incidentes para clientes elegibles.
Qué considerar:
- DSP detecta y revierte los cambios después de un commit, por lo que los equipos que necesitan bloqueo previo a la ejecución deben probar controles compensatorios.
- La visibilidad del flujo de replicación puede no detectar consultas LDAP, autenticación Kerberos y eventos de reconocimiento que carecen de metadatos de replicación.
- La gobernanza continua del access governance y las revisiones de derechos requieren herramientas adicionales más allá de las plantillas de cumplimiento DSP.
- Los materiales públicos de Semperis no confirman un mapeo de Cybersecurity Maturity Model Certification (CMMC), lo que afecta la planificación de auditorías de contratistas de defensa.
- La cobertura completa de DSP, ADFR, Lightning Intelligence y DRET requiere múltiples licencias, lo que aumenta las cargas de trabajo de adquisición y renovación.
- La cobertura se centra en AD y Entra ID, por lo que Okta y las identidades no humanas requieren controles suplementarios.
Ideal para: Empresas centradas en la recuperación con riesgo en AD y Entra ID.
Quest: recuperación, detección y gobernanza modulares
Quest aborda la protección de AD mediante un portafolio modular: Identity Defense (antes Security Guardian) para ITDR, RMAD y Identity Recovery para Entra ID para respaldo y recuperación, y Change Auditor y Active Roles para auditoría y gobernanza.
Su diferenciador es la capacidad de reunir detección, recuperación, auditoría, gobernanza y mapeo de rutas de ataque como compras separadas, cada una alineada con necesidades operativas específicas.
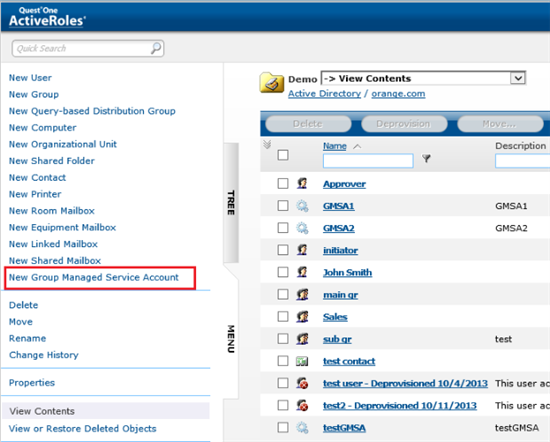
Fuente: quest.com
Quest posiciona Identity Defense para alertas sobre herramientas y técnicas de atacantes en AD y Entra ID, visibilidad de desviaciones de Tier 0 y contención Shields Up. Tier 0 se refiere a los activos de identidad más privilegiados, como controladores de dominio y cuentas que pueden controlar el directorio.
Quest describe Shields Up como una superposición que no modifica los permisos de AD, lo que facilita su aplicación y eliminación durante un incidente activo, mientras que el bloqueo a nivel de protocolo sigue siendo un requisito separado de prueba de concepto.
Lo que destaca:
- Alertas de Identity Defense en AD y Entra ID con contención Shields Up para activos de identidad críticos.
- Evaluación continua de la postura de identidad que revela exposiciones de Nivel 0 y vulnerabilidades de identidad no humana.
- Objeto de directiva de grupo e indicadores del árbol de información del directorio que ayudan a priorizar la investigación de riesgos del directorio.
- Recuperación ante desastres a nivel de bosque RMAD con opciones granulares de restauración de objetos y atributos.
- Identity Recovery para Entra ID, el equivalente en directorio en la nube de RMAD, ahora cuenta con autorización FedRAMP High en Azure Government.
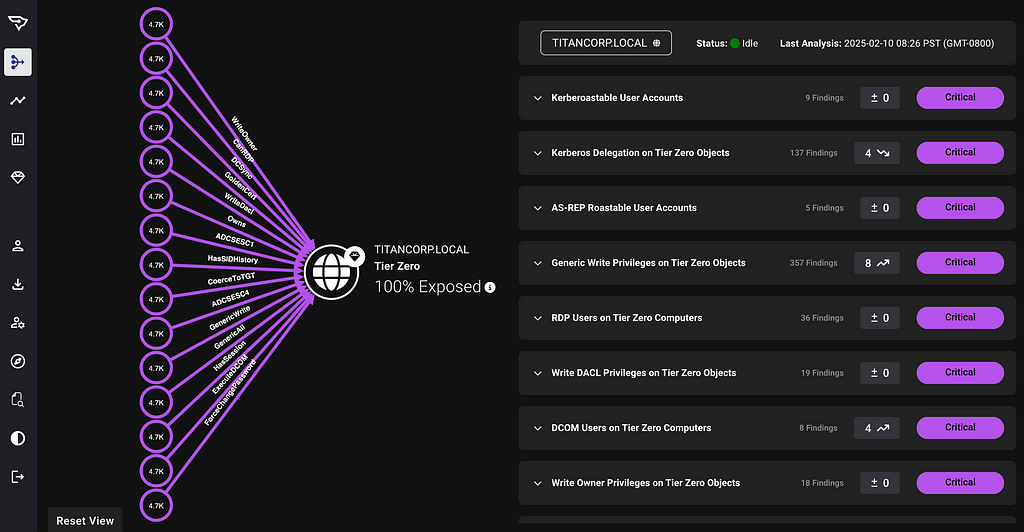
- El mapeo de rutas de ataque SpecterOps BloodHound Enterprise está disponible como un producto separado.
Qué considerar:
- Quest no confirma una consola única en los flujos de trabajo de Identity Defense, RMAD, Identity Recovery y Change Auditor.
- El análisis de rutas de ataque se realiza a través de BloodHound Enterprise, por lo que debe evaluar por separado las licencias y las transferencias de remediación.
- La cobertura completa de gobernanza requiere Change Auditor, Active Roles o herramientas comparables para aumentar la propiedad operativa.
- Shields Up es una superposición en lugar de un bloqueo a nivel de protocolo, así que pruébelo según los requisitos de incidentes activos.
- Identity Defense comercializa la preparación para auditorías, mientras que las plantillas mapeadas por el marco se encuentran en productos separados de auditoría y gobernanza.
Ideal para: Compradores modulares con capacidad para usar varias herramientas de Quest.
Semperis vs. Quest: Comparación directa
Los criterios siguientes abarcan los portafolios multiproducto de ambos proveedores en lugar de comparar SKUs individuales de forma aislada.
Enfoque de detección de amenazas
Semperis DSP detecta cambios maliciosos mediante la supervisión del flujo de replicación y los revierte con Auto Undo después del commit. Este diseño ofrece visibilidad de cambios a prueba de manipulaciones, aunque la consulta LDAP, Kerberos authentication, y la cobertura de reconocimiento necesita validación. Quest Identity Defense añade contención Shields Up, congelando cambios en activos clave durante el ataque, una superposición que se sitúa fuera del bloqueo a nivel de protocolo. Quest lidera en velocidad de contención.
Profundidad de recuperación y objetivo de tiempo de recuperación (RTO)
Semperis ADFR se basa en Clean Restore y Anywhere Recovery para evitar la reintroducción de malware durante una reconstrucción. Quest RMAD ofrece restauración granular de objetos y atributos sin necesidad de reconstruir completamente el controlador de dominio y automatiza las prácticas de recuperación de Microsoft forest.
Semperis lidera en el diseño de recuperación catastrófica de bosques; Quest lidera en restauraciones granulares y específicas. Pruebe el RTO real para su escenario en una prueba de concepto en lugar de aceptar cualquiera de las afirmaciones al pie de la letra.
Evidencia de gobernanza y cumplimiento
Semperis DSP incluye plantillas de informes de cumplimiento para GDPR, HIPAA, PCI DSS y SOX, sin gobernanza continua de acceso ni revisión de derechos. Quest divide el seguimiento forense de cambios en Change Auditor, una compra separada de Identity Defense. Para contratistas del Departamento de Defensa (DoD) que trabajan con plazos CMMC, la evidencia mapeada al marco y las revisiones de acceso afectan directamente la preparación para auditorías.
Semperis lidera en plantillas listas para usar dentro de su producto principal de Identity Threat Detection & Response; Quest requiere una compra adicional para el equivalente. Ambos necesitan herramientas complementarias para la gobernanza continua de acceso.
Complejidad de la consola y del portafolio
Semperis integra DSP y ADFR estrechamente, pero vende Lightning Intelligence y DRET por separado. Quest es modular por diseño, sin una consola única confirmada para Identity Defense, RMAD, Identity Recovery for Entra ID, Change Auditor y BloodHound Enterprise.
Ningún proveedor ofrece una consola única que cubra detección, recuperación y gobernanza. Esa brecha hace que valga la pena realizar una prueba de concepto comparativa con una alternativa consolidada.
Cómo elegir entre Semperis y Quest
Ambos proveedores protegen el mismo directorio, por lo que la elección suele basarse en el modo de fallo que causaría más daño.
Elija Semperis si:
- La prioridad es la recuperación completa del bosque más rápida y fiable tras un evento catastrófico.
- El seguimiento de cambios basado en replicación y a prueba de manipulaciones con reversión automática se adapta a su modelo de detección.
- El equipo prefiere una integración más estrecha de DSP y ADFR y puede presupuestar para Lightning Intelligence y DRET a medida que crece la cobertura.
Elija Quest si:
- La prioridad es ensamblar los módulos de detección, recuperación, auditoría y mapeo de rutas de ataque, módulo por módulo.
- La restauración granular de objetos y atributos es más importante día a día que la velocidad de reconstrucción completa del bosque.
- La autorización FedRAMP High en Azure Government es un requisito obligatorio para la protección y recuperación de Entra ID.
El desempate suele darse en la capacidad operativa: un equipo pequeño puede preferir menos productos más integrados, mientras que un equipo que quiere herramientas separadas por función y puede gestionar varias consolas puede preferir la modularidad.
Cuándo elegir Netwrix en lugar de Semperis o Quest
Para organizaciones de tamaño medio (100-5,000 empleados) en industrias reguladas con entornos centrados en Microsoft, la cuestión práctica es si el equipo puede consolidar la recuperación de AD, el bloqueo, la evidencia de auditoría y las revisiones de acceso sin añadir otro silo operativo.
Cuando necesita bloqueo en tiempo real, más allá de la detección o la reversión
Ambas plataformas comparadas enfatizan la reversión o contención tras la detección. Netwrix Threat Prevention bloquea DCSync en el controlador de dominio interceptando la llamada API GetNCChanges cuando una máquina fuera del alcance de la política la invoca. Pruebe otros requisitos de prevención de cambios privilegiados, como cambios en la membresía de grupos y ediciones de Group Policy Object, durante una prueba de concepto.
Cuando necesite revisiones de acceso con plantillas de informes de cumplimiento
Los productos principales de Identity Threat Detection and Response suelen dejar la gobernanza continua de acceso a herramientas complementarias, y el acceso permanente es precisamente donde esa brecha afecta: El Netwrix 2026 Data and Identity Security Report encontró que el 76 % de las organizaciones no pueden revocar inmediatamente el acceso permanente.
Netwrix Auditor empareja antes y después auditoría de cambios de AD con informes preconfigurados para SOX, HIPAA, PCI DSS, GDPR y FISMA/NIST, e integra con Access Reviews, permitiendo a los propietarios de negocios revisar recursos y grupos junto con la auditoría.
La mejora en la eficiencia de auditoría es tangible en los servicios financieros: First National Bank and Trust of Beloit redujo la preparación para la auditoría de la Office of the Comptroller of the Currency (OCC) de una semana a una hora con Netwrix Auditor.
Cuando desea la recuperación del bosque del mismo proveedor que la detección y auditoría
Netwrix Identity Recovery revierte objetos individuales, atributos y membresías de grupos desde la línea de tiempo de cambios y automatiza la recuperación completa del bosque AD, cubriendo AD, Entra ID y Okta bajo la misma relación con el proveedor que Netwrix Threat Prevention, Netwrix Threat Manager y Auditor. Realice una comparación lado a lado del RTO durante una prueba de concepto en lugar de aceptar al pie de la letra cualquier afirmación de velocidad de recuperación del proveedor.
Los equipos que necesitan bloqueo, evidencia de auditoría y recuperación de directorios para funcionar como un modelo operativo único obtienen los tres de una sola implementación de Netwrix, en lugar de ensamblarlos en consolas y licencias separadas.
Solicite una demostración para ver cómo Threat Prevention, Auditor y Identity Recovery gestionan el bloqueo, la evidencia de auditoría y la recuperación del bosque junto con su lista corta de Semperis o Quest.
Aviso legal: La información en este artículo fue verificada en julio de 2026. Las capacidades del producto, las hojas de ruta y los precios pueden cambiar; verifique directamente con cada proveedor antes de la compra.
Preguntas frecuentes sobre Semperis vs. Quest
Compartir en
Aprende más
Acerca del autor
Netwrix Team
Aprende más sobre este tema
Hicieron todo bien en higiene de identidades. Sufrieron 4 veces más brechas
Controles extendidos LDAP potentes: Anti-remediación y reconocimiento invisible en AD
Crear usuarios de AD en masa y enviar sus credenciales por correo electrónico usando PowerShell
Cómo crear, cambiar y probar contraseñas usando PowerShell
Cómo agregar y eliminar grupos de AD y objetos en grupos con PowerShell