
12 riesgos críticos de seguridad de IA sombra que su organización necesita monitorear
12 riesgos críticos de seguridad de IA sombra que su organización necesita monitorear
Feb 13, 2026
Los empleados adoptan herramientas de IA más rápido de lo que los equipos de seguridad pueden evaluarlas, y gran parte de esa adopción ocurre fuera de los canales aprobados. El resultado es la IA sombra: trabajo autorizado que se realiza a través de modelos no autorizados, con datos sensibles que terminan en servidores que la organización no controla.
La magnitud de la discrepancia es medible. El Netwrix 2026 Data and Identity Security Report encontró que las organizaciones en las que la IA amplió significativamente el número de identidades que acceden a los datos reportaron una tasa de violación del 43 % durante el año anterior, en comparación con el 11 % de las organizaciones donde la IA no había cambiado los patrones de acceso. Esa brecha de cuatro veces es donde prospera la shadow AI.
La IA en el trabajo impulsa ganancias reales de productividad. El riesgo proviene de usarla fuera de los canales regulados. Cuando los empleados adoptan herramientas sin supervisión, la exposición se agrava: fugas de datos a través de modelos no verificados, brechas de cumplimiento que aparecen durante auditorías y vías que los equipos de seguridad no pueden monitorear.
Esta guía explica qué son los riesgos de seguridad de shadow AI, detalla los 12 riesgos que vale la pena monitorear y expone cómo evaluarlos y priorizarlos.
¿Cuáles son los riesgos de seguridad de la shadow AI?
Shadow AI es un subconjunto de shadow IT que se refiere específicamente al uso de herramientas o plataformas de IA sin la aprobación o supervisión del departamento de TI. Un riesgo de seguridad de Shadow AI ocurre siempre que los datos de la empresa se mueven a través de herramientas y canales de IA que TI no puede ver ni controlar.
Shadow AI generalmente ocurre porque los empleados quieren aprovechar los sistemas existentes para acelerar su trabajo. Pero cuando un representante de ventas pega una lista de clientes con nombres y correos electrónicos en ChatGPT para redactar mensajes personalizados, esos datos ahora residen en servidores fuera de su perímetro de seguridad. Esto introduce riesgos que los equipos de seguridad no pueden monitorear ni mitigar.
Según el IBM 2025 Cost of a Data Breach Report, las brechas que involucran altos niveles de shadow AI cuestan en promedio 4,63 millones de dólares, 670,000 dólares más que las brechas con poco o ningún shadow AI.
Esto es lo que hace que la shadow AI sea difícil de gestionar:
- Se oculta a simple vista: La Shadow AI suele estar dentro de extensiones de navegador, complementos o funciones de IA en herramientas SaaS ya aprobadas, lo que la mantiene invisible para los métodos tradicionales de detección.
- Procesa datos mediante indicaciones: A diferencia del software tradicional, las herramientas de IA reciben datos sensibles a través de entradas en lenguaje natural, luego los procesan y a veces los almacenan en servidores de terceros.
- Los marcos tradicionales no lo contemplan: Los marcos de ciberseguridad establecidos como NIST CSF, ISO 27001 y CIS Controls siguen siendo esenciales, pero son anteriores a los flujos de datos específicos de IA, por lo que los métodos de detección y los requisitos de gobernanza difieren de los de la shadow IT tradicional.
- Los agentes autónomos añaden complejidad: Shadow AI puede incluir agentes que toman decisiones y realizan acciones mucho más allá del simple acceso a datos, lo que genera una exposición impredecible.
Shadow AI en cifras
Tres hallazgos del mismo Netwrix 2026 Data and Identity Security Report muestran la amplitud de la brecha:
- Solo el 20 % de las organizaciones supervisa o regula completamente el uso de shadow AI por parte de los empleados.
- El 76 % no gobierna ni supervisa completamente las identidades no humanas, incluidos los agentes de IA y las cuentas de servicio.
- Solo el 11 % se considera completamente preparado para la IA, con políticas aplicadas y monitoreo continuo.
El creciente impacto de la IA en la ciberseguridad significa que estas brechas se amplían cada trimestre que la gobernanza permanece estática.
Netwrix Endpoint Protector bloquea la carga de datos sensibles a herramientas de IA en endpoints y sesiones de navegador. Solicite una demostración
Los 12 riesgos críticos de seguridad de la IA sombra
Los riesgos de seguridad de Shadow AI pueden existir de forma independiente, pero en la práctica se acumulan. Un empleado que utiliza una cuenta personal de IA para procesar datos regulados mediante una herramienta sin registro de auditoría crea una exposición de cumplimiento mayor que cualquier riesgo individual.
1. Exposición no autorizada de datos a modelos de IA de terceros
Cada solicitud enviada a un modelo de IA de terceros es un dato que sale del entorno. A menos que la organización haya evaluado y aprobado la herramienta, no tiene control sobre cómo el modelo almacena, retiene o entrena con esos datos.
La información sensible fluye hacia servidores fuera del perímetro de seguridad sin controles. La mayoría de las organizaciones no pueden ver a dónde va esa información. En la misma encuesta de Netwrix, solo el 21 % tiene visibilidad completa sobre qué datos sensibles fluyen hacia herramientas de IA, modelos y copilotos, y solo el 31 % puede evitar completamente que se envíen a herramientas de IA externas o cuentas personales.
Un solo aviso puede contener código propietario, proyecciones financieras o customer PII en un modelo que el equipo de seguridad nunca revisó. Si ese modelo utiliza entradas de clientes para el entrenamiento, los datos pueden aparecer posteriormente en respuestas entregadas a usuarios completamente no relacionados.
2. Uso de cuentas personales que elude los controles empresariales
Los empleados a menudo no distinguen entre sus cuentas personales y laborales de IA. Cuando usan una cuenta personal de chatbot para tareas laborales, la organización pierde visibilidad, rastreos de auditoría y la capacidad de hacer cumplir las políticas de manejo de datos. La actividad ocurre completamente fuera de los controles que TI tiene establecidos. Cuando se realiza una investigación de brechas, la organización no tiene registros para delimitar el alcance de la exposición ni recursos contractuales contra el proveedor de la cuenta personal.
3. Brechas en el marco de gobernanza
La adopción de herramientas de IA supera constantemente la gobernanza destinada a gestionarla. Un empleado puede registrarse en un nuevo servicio de IA en minutos, mientras que el proceso de aprobación tarda semanas. Las herramientas no aprobadas ingresan a los flujos de trabajo mucho antes de que comience cualquier revisión.
Los equipos de seguridad no pueden aplicar políticas sobre herramientas que desconocen, y los equipos legales no pueden revisar los términos de manejo de datos para servicios que nadie reportó haber adoptado. Esta falla aparece cuando una brecha o una investigación regulatoria exige un inventario que la organización nunca creó.
4. Integraciones no autorizadas de IA agentiva y herramientas
Una categoría emergente de shadow AI abarca modelos, herramientas y agentes autónomos no autorizados integrados en los flujos de trabajo empresariales. Esto incluye plugins, servidores Model Context Protocol y marcos de orquestación que pueden acceder a datos de producción más allá de la vista del equipo de seguridad.
La IA agentiva ya está en producción: el 41 % de las organizaciones utilizan IA agentiva que accede a datos en nombre de los humanos, pero el 76 % no gobierna completamente las identidades no humanas detrás de ella. A diferencia del shadow IT tradicional, estos agentes toman decisiones autónomas, encadenan acciones a través de sistemas y pueden escalar sus propios privilegios según cómo estén configurados. Un prompt diseñado puede redirigir a un agente con acceso de escritura a un sistema de producción para modificar registros, extraer datos o crear nuevas rutas de acceso que el operador nunca pretendió.
5. Ataques de inyección de indicaciones
La inyección de prompt explota una característica fundamental del diseño de los grandes modelos de lenguaje: procesan la entrada del usuario y las instrucciones del sistema como el mismo tipo de datos. Un atacante que cree la entrada adecuada puede extraer información sensible, manipular resultados o desencadenar acciones no autorizadas a través de una interfaz conversacional no diseñada para uso adversarial. Una instrucción maliciosa incrustada en un documento que la IA resume puede ejecutarse silenciosamente, redirigiendo la salida del modelo sin que el usuario o el equipo de seguridad vean la carga útil.
6. Fuga de indicaciones del sistema que expone credenciales
Cuando los equipos configuran herramientas de IA con claves API, credenciales de base de datos u otros secretos en sus indicaciones del sistema, los ataques de ingeniería de indicaciones pueden extraer estos secretos. Una interfaz conversacional se convierte en un vector de ataque cuando la entrada adecuada incita al modelo a revelar información que debería permanecer oculta. Una vez extraídas, esas credenciales abren acceso directo a cada API, base de datos o servicio detrás de la herramienta de IA.
7. Envenenamiento de la cadena de suministro de IA
La cadena de suministro de IA introduce nuevas vías de riesgo a través de dependencias maliciosas en modelos preentrenados, conjuntos de datos y marcos de aprendizaje automático. Estas apuntan específicamente a desarrolladores de IA e integraciones de LLM, y evaden el análisis estándar de composición de software.
Las herramientas Shadow AI omiten por completo el proceso de evaluación, por lo que el equipo de seguridad nunca evalúa el origen de un modelo ni sus datos de entrenamiento antes de que los empleados introduzcan datos sensibles. Un modelo o marco comprometido puede exfiltrar indicaciones, manipular resultados o ejecutar código malicioso en el sistema anfitrión, todo antes de que la organización sepa que la herramienta está en uso.
8. Aplicaciones de alto riesgo con controles de seguridad inadecuados
Las aplicaciones Shadow AI adoptadas sin la revisión de TI a menudo carecen de controles fundamentales, incluyendo cifrado, autenticación multifactor, registro de auditoría y garantías de residencia de datos. Sin esos controles, los datos sensibles procesados a través de la herramienta no tienen protección en reposo ni en tránsito. Un atacante que intercepta una sesión no cifrada o accede a un servidor compartido recupera esos datos sin una barrera de autenticación y sin una entrada de registro que registre el acceso.
9. Brechas de evidencia de cumplimiento para controles específicos de IA
Un programa de cumplimiento generalmente genera evidencia para los controles de acceso, la gestión de cambios y el manejo de datos. Cuando los auditores preguntan cómo la organización gobierna el uso de herramientas de IA, qué datos envían los empleados a través de los prompts o cómo monitorea el comportamiento de los agentes, la mayoría de los equipos no tienen nada que mostrar.
Solo unos pocos equipos pueden producir esa evidencia hoy. En la misma encuesta de Netwrix, solo el 21 % se siente muy seguro de poder demostrar el cumplimiento con las regulaciones emergentes de IA, como el EU AI Act, y solo el 19 % ha asignado un responsable dedicado para el riesgo de IA. La brecha se hace evidente en el momento en que un auditor la solicita, y para entonces, el hallazgo ya está escrito.
10. Registro y visibilidad inadecuados
Sin registros para las interacciones de IA, los equipos no pueden detectar comportamientos anómalos ni realizar una investigación efectiva de incidentes. Un registro de auditoría inadecuado también incumple el Requisito 10 de PCI DSS, el requisito de controles de auditoría de HIPAA en 45 CFR 164.312(b) y SOC 2 CC7.2.
Ese punto ciego es donde el movimiento de datos no monitoreado se convierte en un incidente no detectado. Un atacante que mueve datos a través de canales de IA no deja registros de actividad que puedan activar una alerta o apoyar una investigación del incidente.
11. Agentes de IA, complementos y extensiones de navegador
Los agentes de IA, las extensiones de navegador y los plugins introducen riesgos en la capa de integración. Cada uno funciona con sus propios permisos, se conecta a sistemas externos y procesa datos de maneras que son difíciles de monitorear a gran escala. Una extensión que solicita permisos amplios puede leer tokens de sesión, capturar el contenido de la página y transmitir esos datos a un servidor externo mediante solicitudes en segundo plano que el monitoreo de red estándar rara vez detecta. La mayoría de las organizaciones no tienen registro de qué extensiones han instalado los empleados.
12. Contaminación de la propiedad intelectual y sesgo algorítmico
El uso de Shadow AI crea un riesgo de propiedad intelectual cuando se utilizan datos propietarios para entrenar modelos comerciales fuera del control organizacional. Cuando los empleados pegan código fuente, hojas de ruta de productos o datos de clientes en herramientas no aprobadas, el modelo puede absorber esa información en el entrenamiento y exponerla a otros usuarios.
Las organizaciones también enfrentan responsabilidad por sesgos algorítmicos cuando los empleados usan herramientas de IA no autorizadas para decisiones laborales o interacciones con clientes. Los reguladores pueden responsabilizar a la organización por resultados discriminatorios, independientemente de si la dirección aprobó la herramienta, lo que convierte a la IA no autorizada en una exposición legal mucho más allá de la seguridad de los datos.
Cómo evaluar y priorizar los riesgos de shadow AI
Si su organización aún no tiene un proceso formal de evaluación de riesgos de TI, comience por ahí. Pero la inteligencia artificial sombra introduce riesgos que los marcos tradicionales no fueron diseñados para detectar, por lo que necesitará una capa específica para IA.
El NIST AI Risk Management Framework proporciona esa estructura a través de cuatro funciones: Gobernar, Mapear, Medir y Gestionar. Comience clasificando las herramientas descubiertas según el riesgo de manejo de datos:
- Riesgo crítico: Herramientas que procesan datos regulados (PCI, PHI, PII). Requieren acción inmediata.
- Alto riesgo: Herramientas con acceso a datos empresariales propietarios. Requieren evaluación y controles.
- Riesgo medio: Herramientas que procesan datos internos pero no sensibles. Requieren cobertura de políticas.
- Bajo riesgo: Herramientas sin acceso a datos sensibles. Solo requieren monitoreo.
Una vez que haya clasificado cada herramienta según el riesgo de manejo de datos, el siguiente paso es mapear esas clasificaciones contra los requisitos específicos de cumplimiento a los que está sujeta su organización.
Aquí es donde la shadow AI crea la exposición de auditoría más aguda: una herramienta clasificada como "riesgo crítico" que procesa datos de titulares de tarjetas, por ejemplo, desencadena mandatos específicos de registro y control de acceso que no puedes cumplir si no sabes que existe.
Para las industrias reguladas, el mapa descubrió herramientas de IA sombra frente a requisitos específicos de cumplimiento:
- Requisito 10 de PCI DSS exige el registro de accesos a los entornos de datos del titular de la tarjeta
- Controles de auditoría HIPAA (45 CFR §164.312(b)) requieren el seguimiento del acceso a PHI
- SOC 2 CC7.2 requiere monitorear los componentes del sistema para detectar anomalías
- Artículo 28 del GDPR requiere acuerdos documentados de procesamiento de datos con cualquier procesador que maneje datos personales
Un modelo de gobernanza basado en la visibilidad ofrece la secuencia más práctica: detectar todas las herramientas de IA en uso, clasificarlas según el riesgo en el manejo de datos, restringir las herramientas de alto riesgo y proporcionar alternativas seguras y aprobadas.
El informe Netwrix 2026 mapea a las organizaciones a través de cinco etapas de madurez, desde Reactiva, donde el trabajo de seguridad sigue a los incidentes, hasta Optimizada, donde identity, data y AI operan como una sola disciplina con remediación automatizada. La mayoría de las organizaciones aún se encuentran en una de las tres primeras etapas.
Una evaluación gratuita de Netwrix security maturity assessment puntúa la visibilidad de tus datos, la gobernanza de accesos y la preparación para IA según esas etapas, para que puedas ver dónde estás y qué corregir primero.
Asegurando agentes, complementos e integraciones shadow AI
Los agentes autónomos amplían el radio de impacto porque actúan sobre los sistemas en lugar de solo leerlos. A medida que la IA multiplica las identidades, el 58 % de las organizaciones ahora informa que más identidades tienen acceso a los datos empresariales, ampliando la superficie de ataque que cada agente puede tocar.
La capa de integración es donde tienes más control. Comienza con estos controles:
- Aplique una arquitectura de mínimo privilegio para agentes de IA: Restrinja cada agente a los sistemas y datos específicos que requiere su tarea. Un agente de servicio al cliente debe tener acceso solo a datos de tickets y bases de conocimiento, sin acceso a sistemas financieros o de RR. HH. Documente cada concesión de permisos y establezca accesos con tiempo limitado que expiren automáticamente.
- Verifique los plugins y extensiones antes del despliegue: Antes de aprobar cualquier plugin de IA o extensión de navegador, evalúe las prácticas de seguridad del proveedor, las políticas de manejo de datos y los requisitos de permisos. Esté atento a extensiones que soliciten permisos amplios más allá de su función declarada, tengan términos poco claros sobre la retención de datos o provengan de proveedores sin certificaciones de seguridad documentadas.
- Aplicar controles de extensiones del navegador: Permitir solo las extensiones aprobadas mediante Group Policy o Endpoint Management. Supervisar instalaciones no autorizadas y generar alertas cuando aparezcan nuevas extensiones relacionadas con IA en dispositivos gestionados.
- Servidores Secure Model Context Protocol y marcos de orquestación: Estos puntos de integración pueden acceder a datos de producción más allá de su visibilidad de seguridad. Registre cada acción del agente, supervise el acceso a datos que se desvíe del comportamiento esperado y requiera una revisión de seguridad antes de conectar cualquier nueva integración a los sistemas empresariales.
- Registre las acciones del agente de forma exhaustiva: Muchos equipos no pueden rastrear el uso de datos de agentes de IA, por lo que capture registros detallados de qué datos accede cada agente, qué acciones realiza y a qué sistemas externos se conecta. Este registro respalda tanto la supervisión de seguridad como la evidencia de cumplimiento.
Ejecutar todo esto manualmente en un entorno híbrido es donde la mayoría de los equipos se detienen. Los controles son claros, pero requieren detección shadow AI y un enfoque basado en datos y consciente de la exposición que vincula el alcance de cada agente con los datos sensibles que hay detrás.
Cómo Netwrix apoya la seguridad de shadow AI
La gobernanza de Shadow AI se descompone cuando los equipos pueden ver sus datos sin saber quién accede a ellos, o rastrear identidades sin saber a qué datos sensibles acceden esas identidades. Cerrar esa brecha requiere ambas perspectivas a la vez, y ese es el problema que resuelve Netwrix.
La plataforma Netwrix ofrece Data Security Posture Management (DSPM) a través de Netwrix 1Secure™ y descubrimiento y clasificación de datos mediante Netwrix Access Analyzer.
En conjunto, cubren datos sensibles en entornos híbridos, incluyendo fuentes a las que las herramientas nativas de Microsoft no llegan, como los arrays de almacenamiento NetApp y los buckets de Amazon S3, a través de los más de 40 módulos de recopilación de datos de Access Analyzer.
Para shadow AI específicamente, Netwrix 1Secure informa qué datos sensibles puede acceder Microsoft Copilot y presenta evaluaciones de riesgo que apoyan decisiones informadas sobre el despliegue de IA.
En el lado de la identidad, Netwrix identity threat detection and response (ITDR) detecta picos inusuales en el acceso a datos, cambios de permisos y patrones de autenticación fallidos que pueden indicar el uso de herramientas de IA sombra.
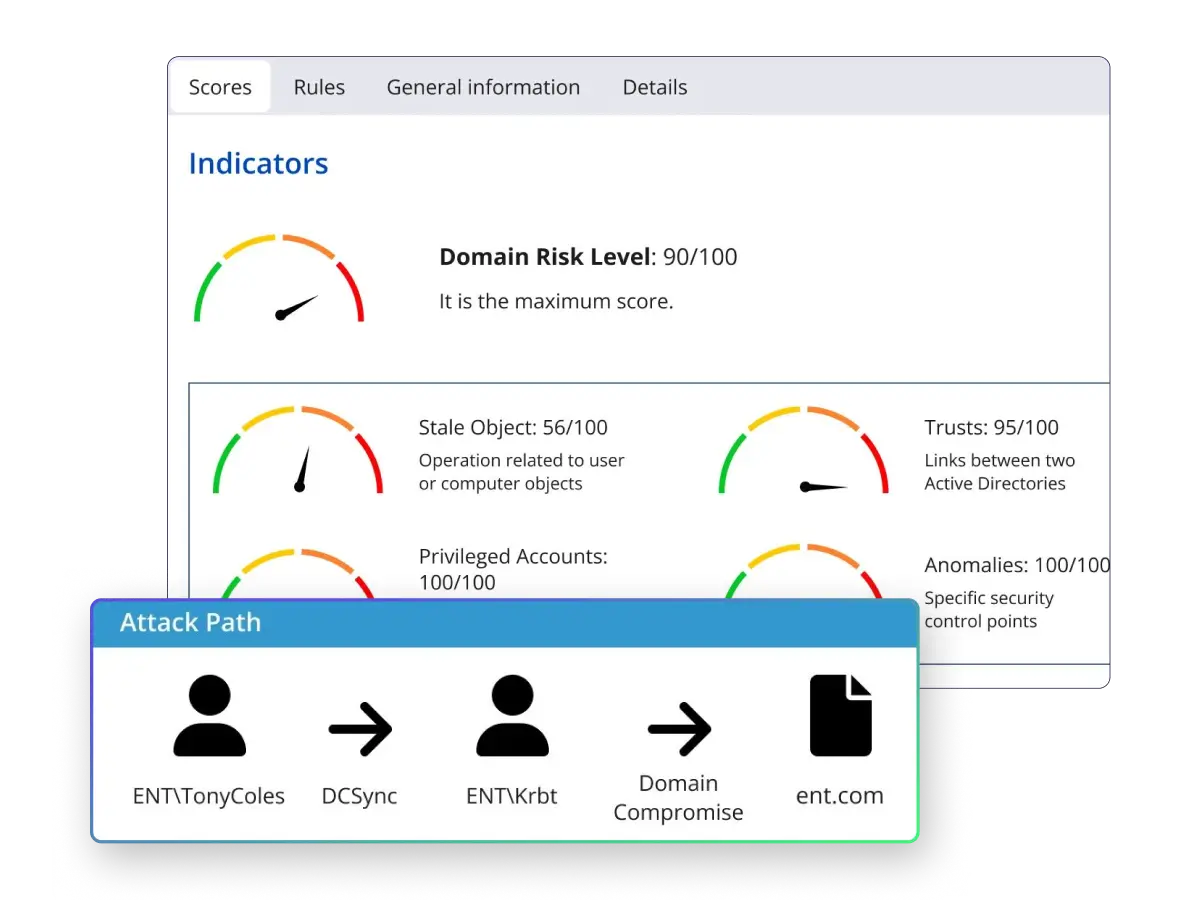
Los paneles de evaluación de riesgos destacan los problemas de higiene de identidad que hacen que la shadow AI sea más peligrosa, incluyendo cuentas inactivas, privilegios excesivos y brechas de sincronización entre Active Directory local y Entra ID.
Netwrix está diseñado para un rápido retorno de valor. Netwrix 1Secure ofrece resultados de alto impacto desde el primer día sin implementaciones complejas, mientras que Netwrix Auditor proporciona informes listos para leer, en lenguaje humano, que responden preguntas de auditoría sobre el acceso a datos relacionados con IA en minutos en lugar de horas.
Los informes de cumplimiento se corresponden directamente con PCI DSS, HIPAA, SOC 2, GDPR y CMMC, por lo que la evidencia que solicita un auditor es una extracción de informe en lugar de un ejercicio manual de recopilación de datos.
Si su equipo necesita visibilidad sobre el riesgo de shadow AI pero no puede esperar un proyecto de implementación de seis meses, necesita una plataforma que comience a ofrecer respuestas desde el primer día. Solicite una demo de Netwrix para comenzar.
Preguntas frecuentes sobre los riesgos de seguridad de la shadow AI
Compartir en
Aprende más
Acerca del autor

Netwrix Team
Aprende más sobre este tema
Descubriendo rutas de ataque indirectas a controladores de dominio virtualizados en Azure
Leyes de Privacidad de Datos por Estado: Diferentes Enfoques para la Protección de la Privacidad
¿Qué es la gestión de registros electrónicos?
Expresiones Regulares para Principiantes: Cómo Empezar a Descubrir Datos Sensibles
Compartir externamente en SharePoint: Consejos para una implementación prudente