
Gobernanza de SharePoint: Políticas, permisos y controles
Sep 26, 2026
La gobernanza de SharePoint debe controlar la deriva de permisos y la proliferación de sitios antes de que el contenido compartido en exceso llegue a las respuestas de Microsoft 365 Copilot. La herencia rota crea ámbitos independientes que aumentan el esfuerzo de revisión y debilitan la preparación para auditorías. La propiedad clara, las políticas de ciclo de vida, los controles de acceso basados en grupos, los límites de compartición externa y la evidencia continua fortalecen la postura de seguridad.
La deriva de permisos socava la gobernanza de SharePoint mucho antes de que alguien note que una política falló. Según el Netwrix 2026 Data and Identity Security Report, el 75 % de las exposiciones de datos basadas en incidentes comienzan con una identidad comprometida o permisos mal configurados. La gobernanza de SharePoint falla por una razón estructural, ya que compartir directamente un archivo o carpeta puede romper la permission inheritance y crear un ámbito de permisos independiente que SharePoint requiere limpiar manualmente para corregir.
Microsoft 365 Copilot eleva la apuesta porque los permisos sin gobernar pueden influir en las respuestas que ofrece. Una gobernanza efectiva conecta la propiedad, las políticas de ciclo de vida, los controles de acceso, el uso compartido externo y las evidencias de auditoría con la detección y remediación continua en todo el entorno.
¿Qué es la gobernanza de SharePoint?
La gobernanza de SharePoint es el conjunto de políticas, roles y controles técnicos que determinan cómo los equipos crean, gestionan y eliminan sitios, contenido y accesos. En la práctica, abarca cinco áreas: propiedad y responsabilidad, ciclo de vida del sitio, permisos, uso compartido externo y monitoreo. Un marco es aplicable cuando cada política incluye un mecanismo para detectar y corregir desviaciones, además de evidencia que un auditor pueda inspeccionar. Los programas efectivos cierran la brecha entre la política documentada y ese estándar.
Las herramientas de gobernanza del acceso a datos ayudan a los equipos a convertir estas políticas en revisiones de permisos repetibles y flujos de trabajo de remediación.
Por qué la gobernanza falla sin aplicación
Romper la herencia de permisos es una de las formas más comunes en que la gobernanza falla silenciosamente. Las concesiones a nivel de archivo, carpeta y elemento pueden crear ámbitos únicos, y cada ámbito roto cuenta contra un límite de rendimiento recomendado de 5,000 permisos únicos por biblioteca (se admiten 50,000). A medida que se acumulan estos ámbitos independientes, los administradores deben revisar y mantener cada uno por separado. El uso compartido externo deriva de la misma manera, especialmente cuando los usuarios pueden crear enlaces públicos que exponen información sensible.
Muchos equipos no pueden responder "quién tiene acceso a qué" al instante porque las revisiones de acceso son demasiado lentas para realizarse regularmente. Configurar Microsoft 365 audit logging proporciona evidencia útil, pero solo cuando los equipos la revisan y actúan según los resultados.
Copilot hace que la visibilidad continua de permisos sea más importante. El semantic index abarca todo el inquilino, se actualiza diariamente con nuevos documentos y los administradores no pueden desactivarlo. Copilot respeta los permisos existentes, lo que significa que los usuarios pueden consultar cualquier condición de sobrecompartición preexistente en lenguaje natural.
Las brechas en la gobernanza, incluyendo sitios con permisos excesivos, accesos heredados o la falta de protecciones con etiquetas de sensibilidad, se amplifican cuando Copilot está involucrado. El Informe de Seguridad de Datos e Identity de Netwrix 2026 encontró que el 64 % de las organizaciones dice que su gobernanza de acceso a datos está retrasada respecto al ritmo de adopción de IA.
Netwrix Access Analyzer resuelve el acceso efectivo a SharePoint en lugar de listar ACLs sin procesar, para que un equipo de gobernanza pueda ver exactamente quién accede a qué antes que Copilot. Solicite una demostración.
Los pilares fundamentales de un marco de gobernanza de SharePoint
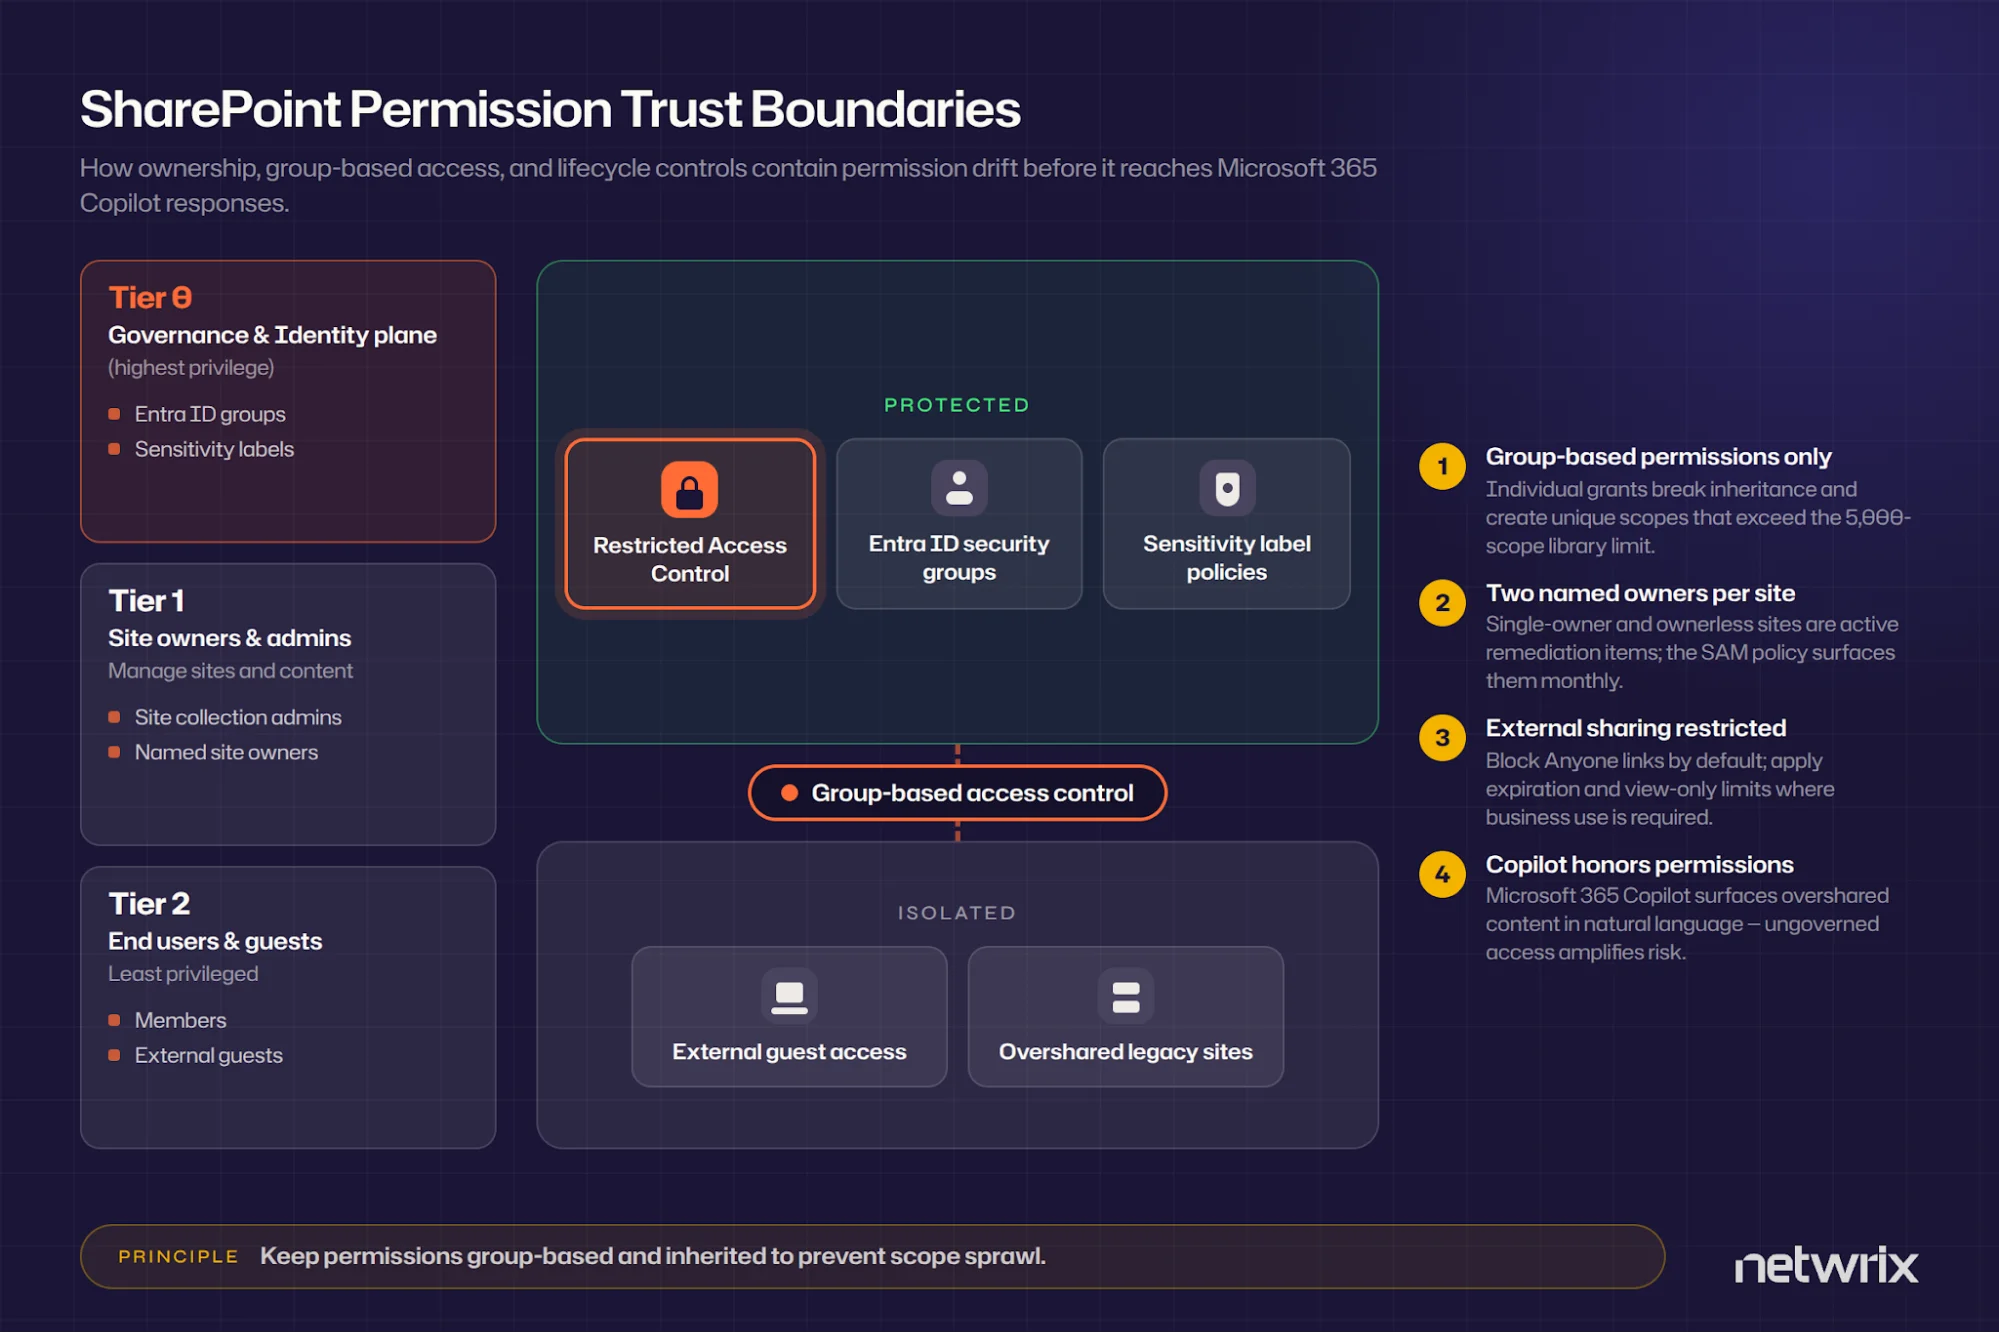
Un marco aplicable combina cada pilar de gobernanza con un mecanismo para detectar desviaciones y apoyar la remediación.
Roles and ownership
Nombre a un responsable de gobernanza que sea dueño del marco, dos propietarios del sitio para cada sitio activo, y un responsable de cumplimiento o legal que apruebe los requisitos de retención y auditoría. Un equipo de gobernanza multidisciplinario debe incluir a stakeholders ejecutivos, líderes de divisiones de negocio, TI y cumplimiento.
Ownerless sites deserve specific attention because Microsoft's native remedy leaves tenant administrators to find and assign owners individually after the ownerless group policy sends weekly invitations and then stops. SharePoint Advanced Management (SAM)'s site ownership policy can require a minimum owner count and runs monthly in active mode, though its hard enforcement actions apply only to zero-owner sites. Treat single-owner sites that its reports flag as a standing remediation queue.
Políticas del ciclo de vida del sitio y del contenido
Aplique controles en cada etapa del ciclo de vida del sitio y del contenido:
- Controla la provisión, nombra de forma consistente y define qué desencadena el archivo y la desactivación. Creación de sitios restringida limita quién puede crear sitios, y la política de nombres de Microsoft Entra ID naming policy aplica convenciones en el momento de la creación.
- For inactivity, SAM's inactive site policy notifies owners monthly for three months and then can set sites to read-only or archive them through Microsoft 365 Archive after a configurable read-only period of 3, 6, 9, or 12 months.
- For retention, follow the Microsoft distinction between the two mechanisms. Retention policies apply at the site or mailbox container level and don't travel with content, while retention labels apply at the item level and follow the document within the tenant.
Utilice políticas para la retención uniforme en todo el sitio y etiquetas para documentos individuales con obligaciones regulatorias o que requieren revisión de disposición basada en eventos (una función de E5). Planifique la desactivación considerando dos límites estrictos. SharePoint conserva un sitio eliminado durante 93 días, mientras que Microsoft Entra ID conserva un grupo de Microsoft 365 eliminado solo por 30 días.
Controles de acceso y permisos
Conceda acceso a través de SharePoint groups asignados a grupos de seguridad de Entra ID siguiendo los principios de role-based access control, y mantenga cada concesión en least privilege. Las concesiones individuales de permisos rompen la gobernanza a gran escala. Compartir 10,000 archivos uno por uno requiere 10,000 ámbitos de permiso, el doble del límite recomendado para bibliotecas, mientras que compartir una carpeta requiere un solo ámbito.
Cada ámbito único tiene su propia access control list (ACL), que los administradores deben revisar por separado. Los administradores de la colección de sitios mantienen un acceso administrativo amplio bajo el modelo de permisos de SharePoint, incluso para elementos con herencia rota. Demostrar el principio de menor privilegio requiere ver el acceso efectivo en lugar de las ACL en bruto.
Las entradas brutas de ACL nombran contenedores como grupos, enlaces y ámbitos heredados. El acceso efectivo muestra qué personas individuales pueden leer, escribir o administrar contenido tras resolver la pertenencia a grupos anidados, enlaces compartidos y ámbitos únicos. El Netwrix 2026 Data and Identity Security Report encontró que el 74 % de las organizaciones no puede obtener una vista unificada de dónde están los datos sensibles y qué identidades pueden acceder a ellos.
Controles de compartición externa
La configuración a nivel de tenant debe restringir activamente el uso compartido externo, ya que está habilitado por defecto en todo el entorno de SharePoint y OneDrive.
- Bloquee los enlaces de Anyone por defecto a nivel de tenant.
- Cuando el negocio necesita enlaces Anyone, aplique controles de expiración de enlaces y restrinja los enlaces a solo lectura.
- Configure el acceso de invitados para que expire automáticamente entre 30 y 730 días a nivel de tenant.
Implemente restricciones por sitio mediante etiquetas de sensibilidad para contenedores. Estas etiquetas pueden limitar el nivel de uso compartido externo de un sitio, aplicar Conditional Access y restringir el acceso desde dispositivos no gestionados. Los elementos dentro de un contenedor etiquetado no heredan la etiqueta, por lo que la protección a nivel de elemento requiere su propia etiquetación.
Dos fechas son importantes para planificar los cambios de invitados en Entra. A partir de mayo de 2026, Microsoft habilita Entra business-to-business (B2B) integration para todos los inquilinos, independientemente de la configuración previa. A partir de julio de 2026, los invitados sin una cuenta de invitado Entra B2B verán acceso denegado.
Controles de monitoreo, auditoría y cumplimiento
La retención nativa de auditorías no cumple con lo que exigen los marcos de cumplimiento:
- Microsoft Purview Audit (Standard) conserva los registros durante 180 días.
- Audit (Premium) conserva los registros de SharePoint, Exchange y Entra durante un año por defecto y requiere E5.
- Compare esos períodos con la documentación aplicable y los requisitos de conservación de registros según la Health Insurance Portability and Accountability Act (HIPAA), la Public Company Accounting Oversight Board (PCAOB) y Cybersecurity Maturity Model Certification (CMMC), según los registros y controles en alcance. El 10-year retention add-on es solo prospectivo.
Las ventanas de visibilidad nativas siguen siendo limitadas, ya que los informes de actividad de Microsoft Data Access Governance (DAG) cubren solo los últimos 28 días y los informes instantáneos muestran datos únicamente desde la fecha de generación.
Los auditores normalmente necesitan evidencia de permisos en un momento específico, revisiones de acceso certificadas con el revisor y la fecha, y retención del registro de auditoría que abarca el período de retención del marco.
Creación paso a paso de una política de gobernanza de SharePoint
![Infografía titulada "SharePoint Governance Access Tiers" que muestra controles escalonados para contenido regulado, gestión del ciclo de vida del sitio, monitoreo, acceso protegido, riesgos de compartición aislada, prácticas de auditoría y puertas de política para limitar la deriva de permisos y la sobrecompartición de IA.][image2]
Los pilares definen qué controlar; la siguiente secuencia los convierte en una política operativa.
1. Definir el alcance y los niveles de riesgo
Inventaría sus sitios y clasifique cuáles contienen contenido regulado o crítico para el negocio, luego aplique los controles más estrictos al nivel superior. Restricted Access Control requiere tanto permiso de contenido como pertenencia a un grupo específico, y Microsoft 365 Copilot lo respeta. Agregue políticas de bloqueo de descarga y contextos de autenticación de Conditional Access para sitios de alto riesgo, y aplique permisos estándar basados en grupos y políticas de ciclo de vida en todos los demás.
2. Asignar propiedad
Designe al responsable de gobernanza, exija dos propietarios nombrados por sitio e involucre al responsable de cumplimiento antes de redactar las reglas, ya que los requisitos de retención y auditoría condicionan todo lo posterior. Active la política de propiedad del sitio en modo activo para que las brechas de propiedad se detecten mensualmente, no solo en la auditoría.
3. Codificar las reglas de permisos y compartición
Conceda acceso a través de grupos asignados a Entra ID, prohíba concesiones individuales y preserve la herencia. Use la configuración de uso compartido a nivel de inquilino como el límite máximo que los límites de uso compartido del sitio pueden restringir pero nunca relajar, y vincule las etiquetas de sensibilidad a las restricciones de uso compartido para que la clasificación impulse la aplicación automáticamente.
4. Establecer disparadores del ciclo de vida
Defina la ruta de aprobación de aprovisionamiento, el umbral de inactividad que inicia el reloj de notificaciones, el período de solo lectura antes del archivo y el proceso de desmantelamiento. Documente quién decide cuándo los requisitos de gestión de registros prohíben la eliminación.
5. Establezca una cadencia de auditoría y revisión
Ejecute informes trimestrales de instantáneas de permisos del sitio y comparta informes de actividad mensualmente. El Payment Card Industry Data Security Standard (PCI DSS) v4.0 requiere revisiones de acceso al menos cada seis meses, un mínimo numérico explícito, así que combine esa frecuencia con un calendario documentado de revisión de políticas.
Errores comunes en la gobernanza de SharePoint
Estos patrones de fallo representan la mayor parte de las desviaciones que un marco de gobernanza debería detectar.
Redactar una política sin un mecanismo de aplicación detrás
La Oficina del Comisionado de Información del Reino Unido (ICO) demostró el costo en una amonestación de diciembre de 2025 a Post Office Limited. Un equipo de comunicaciones sin acceso a la carpeta SharePoint del equipo de Freedom of Information (FOI) guardó copias de documentos en su propio OneDrive, y la divulgación resultante expuso datos personales de 502 jefes de oficina. La ICO dijo que una multa de hasta £1,094 millones habría sido apropiada si no se hubiera aplicado la exención del sector público.
Conceder permisos a individuos en lugar de a grupos
Esta es la versión silenciosa del mismo fallo. Los ámbitos se acumulan más allá de los límites de rendimiento, y los usuarios a largo plazo acumulan privilegios a medida que cambian los roles, aumentando el impacto del insider abuse o la toma de control de cuentas. Omitir una revisión periódica puede dejar cambios de permisos sin supervisar entre revisiones.
Establecer una política de compartición sin considerar el alcance de indexación de Copilot
Descubrimiento de Contenido Restringido oculta sitios de alto riesgo de Copilot pero no cambia permisos ni elimina nada del índice, y Búsqueda Restringida de SharePoint bloquea nuevas habilitaciones a partir del 31 de julio de 2026. La supresión del descubrimiento brinda tiempo para la remediación, pero la remediación de permisos ofrece una mejora duradera y debe ser prioritaria.
Cómo Netwrix ayuda a hacer demostrable la gobernanza de SharePoint
Netwrix Access Analyzer soporta el trabajo de evidencia del que depende un marco de gobernanza. Su informe de SharePoint resuelve el acceso efectivo en todo el entorno, mostrando qué permisos se aplican realmente en lugar de solo listar ACLs sin procesar. marca usuarios obsoletos e identificadores de seguridad (SIDs) sin resolver para revisión de remediación, y calcula el probable propietario de recursos que nadie ha reclamado.
Netwrix Auditor extiende esa cadena de evidencia al lado de auditoría de la gobernanza de SharePoint. First National Bank and Trust of Beloit, un banco familiar con 17 sucursales, convirtió la preparación para la auditoría de la Office of the Comptroller of the Currency (OCC) de un caos recurrente a un proceso repetible respaldado por evidencia.
Netwrix Auditor supervisa los cambios en Active Directory, Exchange, SQL Server y SharePoint para el banco, reduciendo el tiempo de preparación de una semana a una hora y la revisión diaria de actividades a 15 minutos.
CoastHills Credit Union utilizó Netwrix Auditor de la misma manera en todo su entorno SharePoint, reemplazando la revisión manual de registros por alertas instantáneas que identifican la causa raíz de una violación de seguridad y reduciendo 10 horas al mes en su carga de auditoría.
Convertir la evidencia de gobernanza en un hábito listo para auditorías
Un marco de gobernanza solo se demuestra cuando alguien solicita evidencia, ya sea un auditor, un regulador o Copilot detectando algo que no debería. Realice el inventario del sitio, confirme que cada concesión se vincule a un grupo y no a un individuo, y programe la revisión trimestral de permisos antes de que las desviaciones superen lo que esa revisión puede detectar en una sola pasada.
Solicite una demostración para ver cómo Netwrix Access Analyzer y Netwrix Auditor convierten los permisos y la actividad de SharePoint en pruebas que puede entregar a un auditor sin una semana de revisión manual.
Preguntas frecuentes sobre la gobernanza de SharePoint
Compartir en
Aprende más
Acerca del autor

Netwrix Team
Aprende más sobre este tema
Marcos de gobernanza de datos: cómo elegir e implementar uno
El costo oculto de las cuentas de servicio con permisos excesivos
NIST CSF 2.0: Qué hay de nuevo en el Cybersecurity Framework
Leyes de Privacidad de Datos por Estado: Diferentes Enfoques para la Protección de la Privacidad
Ejemplo de Análisis de Riesgos: Cómo Evaluar los Riesgos