
Qué son los almacenes de datos no gestionados y cómo protegerlos
Oct 7, 2026
Los almacenes de datos no gestionados permiten que los permisos se descontrolen mientras los datos sensibles se acumulan sin ser detectados. Son repositorios que una organización no administra activamente, quedando sin propietario, sin revisiones de acceso periódicas ni políticas de retención. Asegurarlos implica asignar un responsable, corregir accesos y mantener una gobernanza y visibilidad continuas.
En el Informe de Seguridad de Datos e Identidad 2026 de Netwrix, el 76 % de las organizaciones no eliminan de forma inmediata y automática el acceso a datos sensibles cuando los usuarios ya no lo necesitan, y el 71 % no puede determinar de inmediato qué identidades tienen acceso a datos sensibles específicos. Incluso si existe una lista de almacenes de datos no gestionados, no muestra quién es el propietario de cada uno ni cuándo se revisó el acceso por última vez.
Un almacén de datos no gestionado es donde la gobernanza de datos falla. Un repositorio que probablemente todos conocen, sin nadie responsable de lo que ocurre con él. Esta falta de propiedad debilita la visibilidad de acceso, la preparación para auditorías y la seguridad de los datos en entornos locales, en la nube y SaaS. Resolverlo requiere una propiedad duradera y controles de revisión que sigan siendo efectivos a medida que cambian los sistemas y el personal.
Qué hace que un almacén de datos sea no gestionado
Un almacén de datos no gestionado aparece en el inventario pero no tiene una gobernanza activa: no hay un propietario nombrado responsable de su contenido, ni revisión de acceso programada, ni política de retención o disposición. Se diferencia de un activo de datos desconocido, que está completamente ausente del inventario; un almacén no gestionado es visible y sin dueño.
Imagina un recurso compartido de archivos departamental que cualquier administrador puede encontrar en la base de datos de gestión de configuración (CMDB). TI lo respalda cada noche, pero la lista de control de acceso (ACL) aún tiene una entrada de Usuarios de Dominio de una migración, y el propietario listado se fue hace tres años. Nadie decide quién debe tener acceso o qué eliminar.
El Marco de Ciberseguridad del Instituto Nacional de Estándares y Tecnología (NIST CSF) 2.0 requiere inventarios de datos y metadatos correspondientes, mientras que el Centro para la Seguridad en Internet (CIS) Controles v8 exige un proceso documentado de gestión de datos para identificar al propietario; esa participación cumple con el requisito de inventario pero no con el del propietario.
Por qué los almacenes de datos quedan sin gestionar aunque TI sepa que existen
Nombrar un repositorio una vez no garantiza su gestión. La propiedad caduca por razones específicas y recurrentes, y cada caso deja un almacén que TI puede ver, pero nadie administra.
- Rotación de propiedad: La persona que creó o administró una participación se va o cambia de rol, y la tienda continúa existiendo sin una transferencia formal. Eliminar la cuenta de un propietario en Microsoft 365 deja al equipo o grupo conectado sin propietario, sin reasignación automática.
- Deuda por fusiones y reorganizaciones: Los sistemas adquiridos y departamentos consolidados dejan repositorios que nadie en el organigrama actual posee. AIIM describe los datos no estructurados como " un punto ciego crítico" en la integración de fusiones y adquisiciones (M&A), con archivos movidos sin que nadie se encargue de gestionarlos.
- Provisionamiento agrupado: TI asigna almacenamiento como parte de un despliegue mayor sin designar un propietario al crearlo, por lo que la gobernanza nunca comienza. Microsoft reconoce que, al aumentar el número de sitios, los administradores tienen dificultades para identificar sitios inactivos y sin propietario o sitios que ya no cumplen con los requisitos del negocio.
- Fatiga de revisión: Los programas de revisión de accesos existen solo en papel y dejan de aplicarse una vez finalizado el primer ciclo de auditoría. Un estudio académico de 2024 encontró que los revisores esperaban autorizaciones excesivas, pero revocaron pocas de las que revisaron.
Estos patrones convierten la validación del propietario en un control de ciclo de vida, no en una tarea de inventario única.
Netwrix Access Analyzer identifica propietarios probables según patrones reales de uso y señala almacenes sin propietario verificado, para que las brechas de propiedad aparezcan antes que la deriva de acceso. Solicite una demostración
El riesgo que crea un almacén de datos no gestionado es diferente al de uno desconocido
Un activo desconocido conlleva riesgo porque ningún control lo alcanza. Un almacén no gestionado conlleva riesgo porque los controles lo alcanzaron una vez y luego se detuvieron, dejando una brecha visible en la postura de seguridad de datos y la preparación para auditorías.
Los permisos se descontrolan más cuanto más tiempo nadie se hace cargo de la tienda
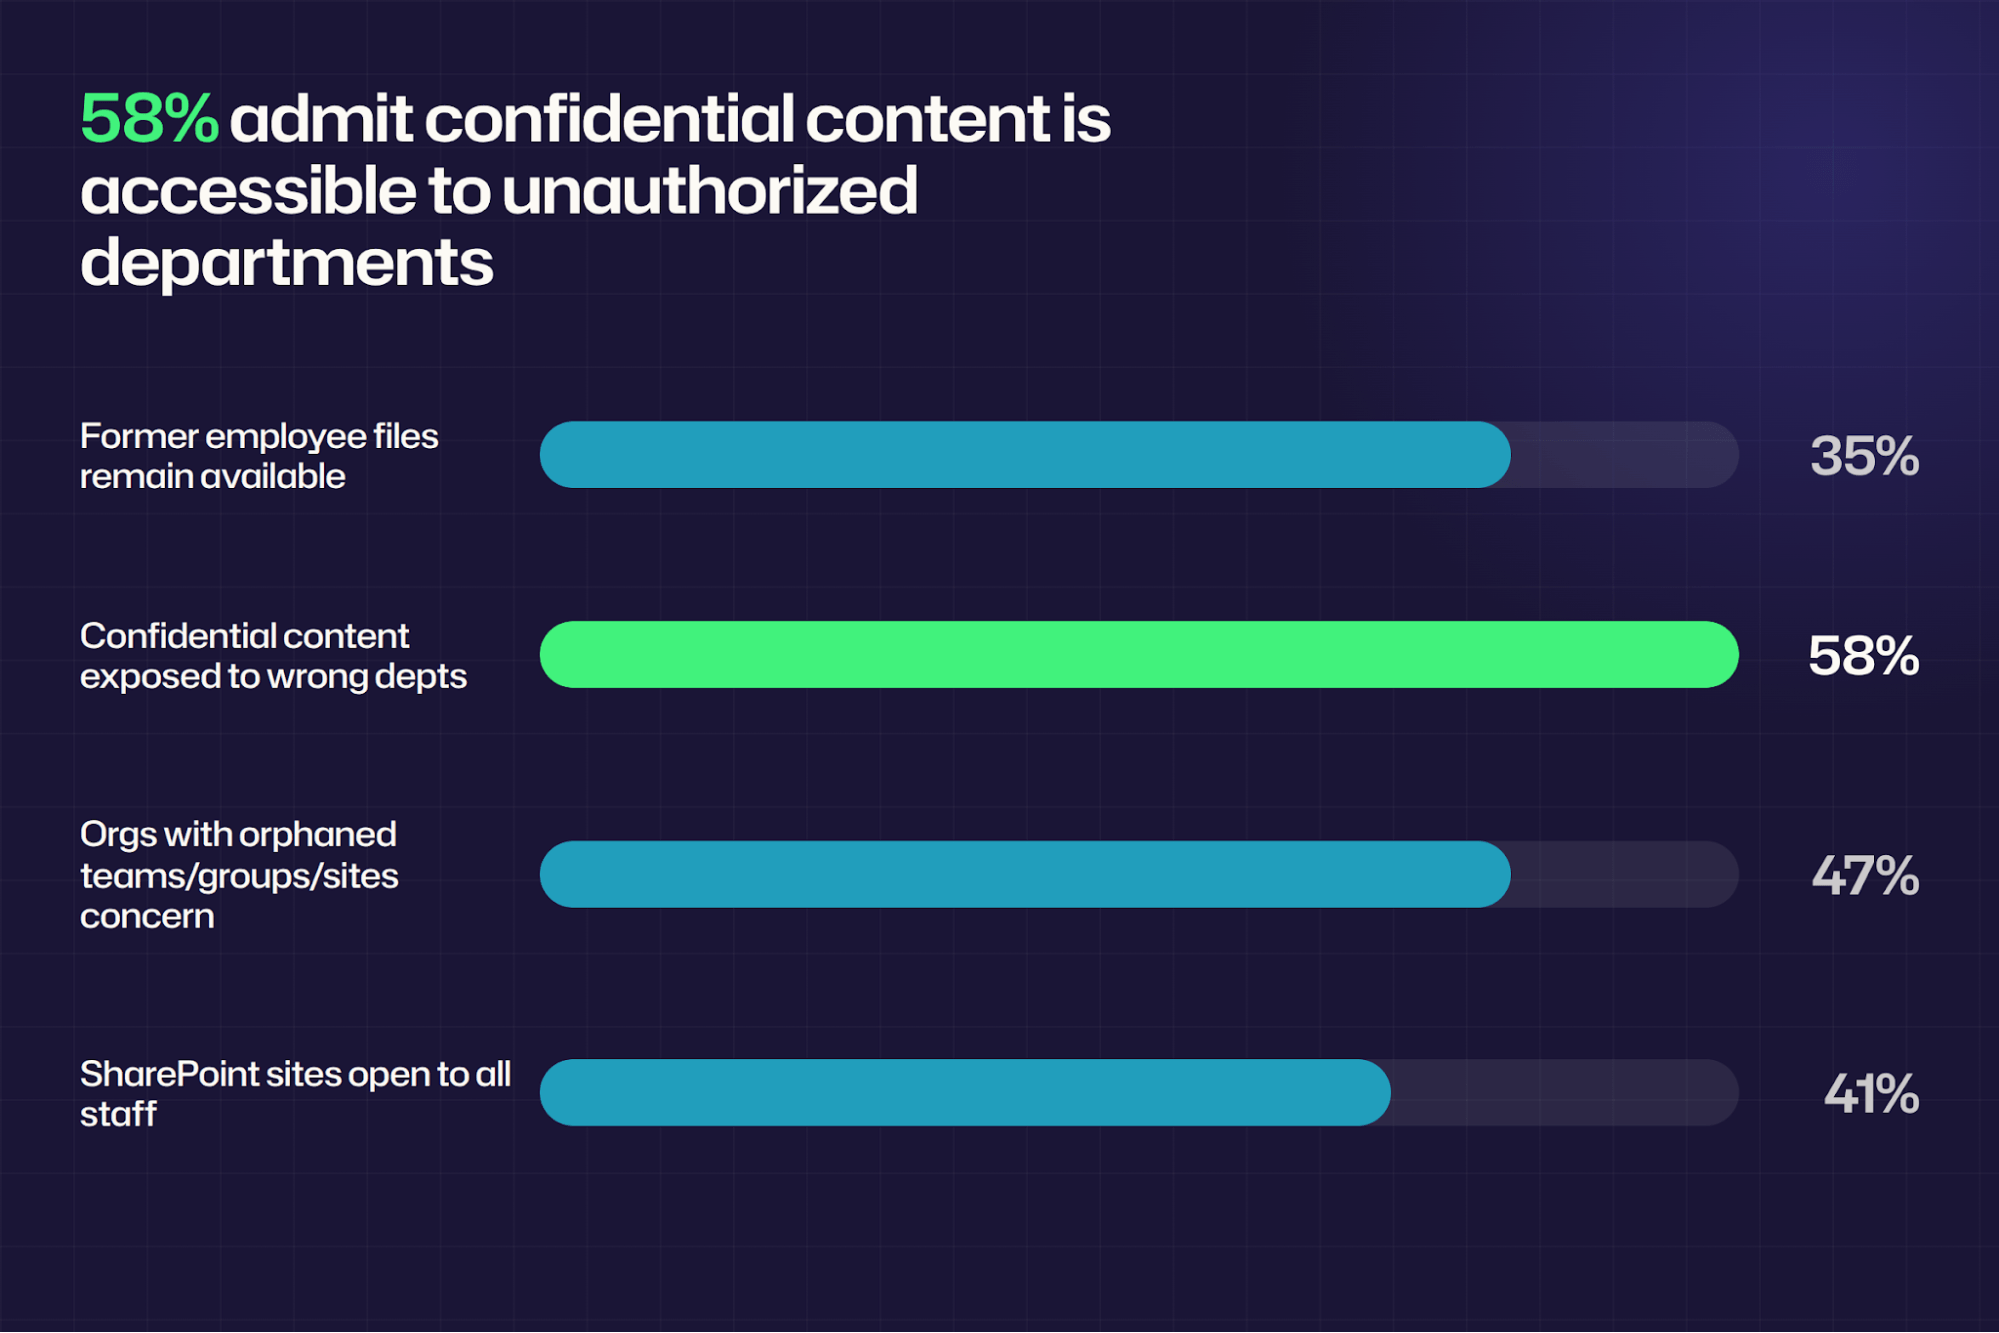
Sin un responsable que controle el acceso, la membresía de grupos y los permisos pueden acumularse. El informe comercial Informe Syskit sobre Gobernanza de M365 2026 reveló que el 58 % de los responsables de seguridad admiten que contenido confidencial está accesible para departamentos que no deberían verlo.
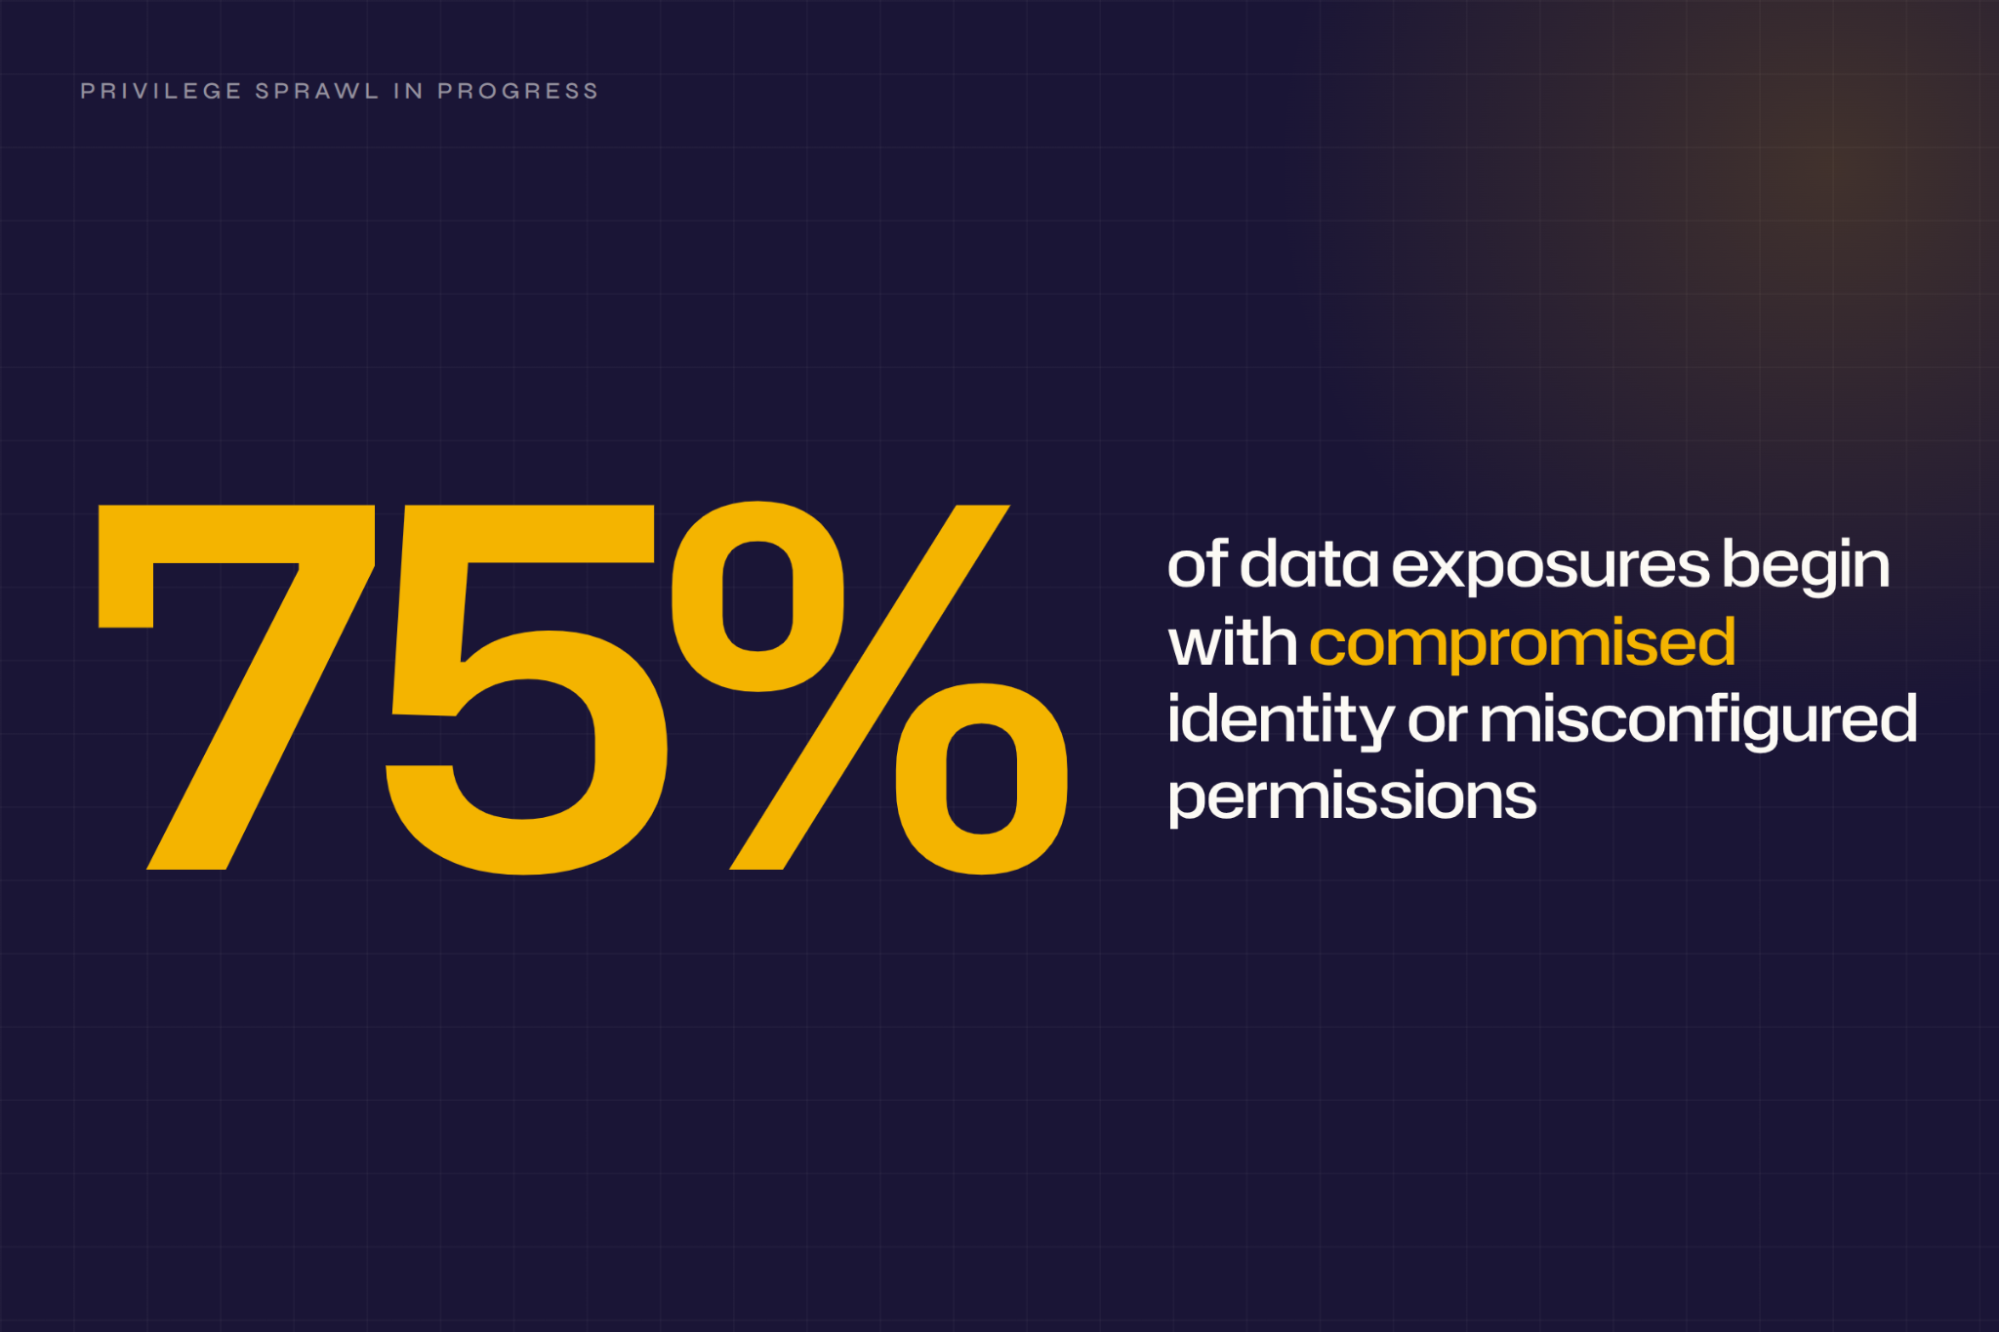
El Informe de Seguridad de Datos e Identidad de Netwrix 2026 revela que el 75 % de las exposiciones de datos por incidentes comienzan con una identidad comprometida o permisos mal configurados, y el Informe de Investigaciones de Violaciones de Datos de Verizon 2026 indica que resolver la mitad de los problemas de contraseñas débiles y errores de permisos lleva casi ocho meses. La visibilidad continua del acceso ayuda a los equipos a corregir esa desviación antes de que se convierta en una excepción de auditoría o una brecha persistente en la postura de seguridad.
Las rutas de protocolo evitan los controles en la puerta principal autorizada
Una tienda puede tener una única vía controlada y varias listas de nadie. Por ejemplo, un sistema de archivo y comunicación de imágenes (PACS) puede proteger con contraseña su visor web mientras que su servicio DICOM (Digital Imaging and Communications in Medicine) sigue respondiendo en el puerto del protocolo.
La investigación de Trend de mayo de 2026 encontró 3.627 servidores de imágenes DICOM accesibles desde internet, y el 99,56% aceptó conexiones sin validar el título de la Entidad Aplicación (AE).
La misma división aparece en los recursos compartidos accesibles mediante Server Message Block (SMB) y en un portal web, así como en bases de datos y depósitos de almacenamiento con acceso directo por puerto o API. La propiedad y revisión cubren solo las rutas que alguien sabe listar.
Los hallazgos de cumplimiento y auditoría llegan primero a las tiendas no gestionadas
Un registro de activos sin propietarios asignados incumple NIST CM-8(4) porque el control exige identificar a las personas responsables y rendidoras de cuentas. En un examen System and Organization Controls (SOC) 2 Tipo 2, los auditores prueban revisiones periódicas de acceso bajo CC6.3. La evidencia faltante aparece en la sección de pruebas de controles como excepciones que influyen en la opinión del auditor.
Deer Oaks Behavioral Health llegó a un acuerdo tras un portal de pacientes descontinuado que dejó la información electrónica protegida de salud (ePHI) accesible públicamente, con la Oficina de Derechos Civiles (OCR) citando "no identificar dónde se ubicaba la ePHI en la organización" y "no realizar revisiones regulares de la actividad del sistema de información."
La acción de cumplimiento muestra cómo los controles débiles de inventario y revisión pueden dejar sistemas sensibles expuestos. La propiedad clara y la evidencia de revisión reducen el esfuerzo de preparación de auditorías y hacen la responsabilidad defendible.
Un método repetible para poner bajo control los almacenes de datos no gestionados
Cada paso siguiente se aplica a una tienda que TI ya conoce, por lo que el trabajo comienza con la propiedad.
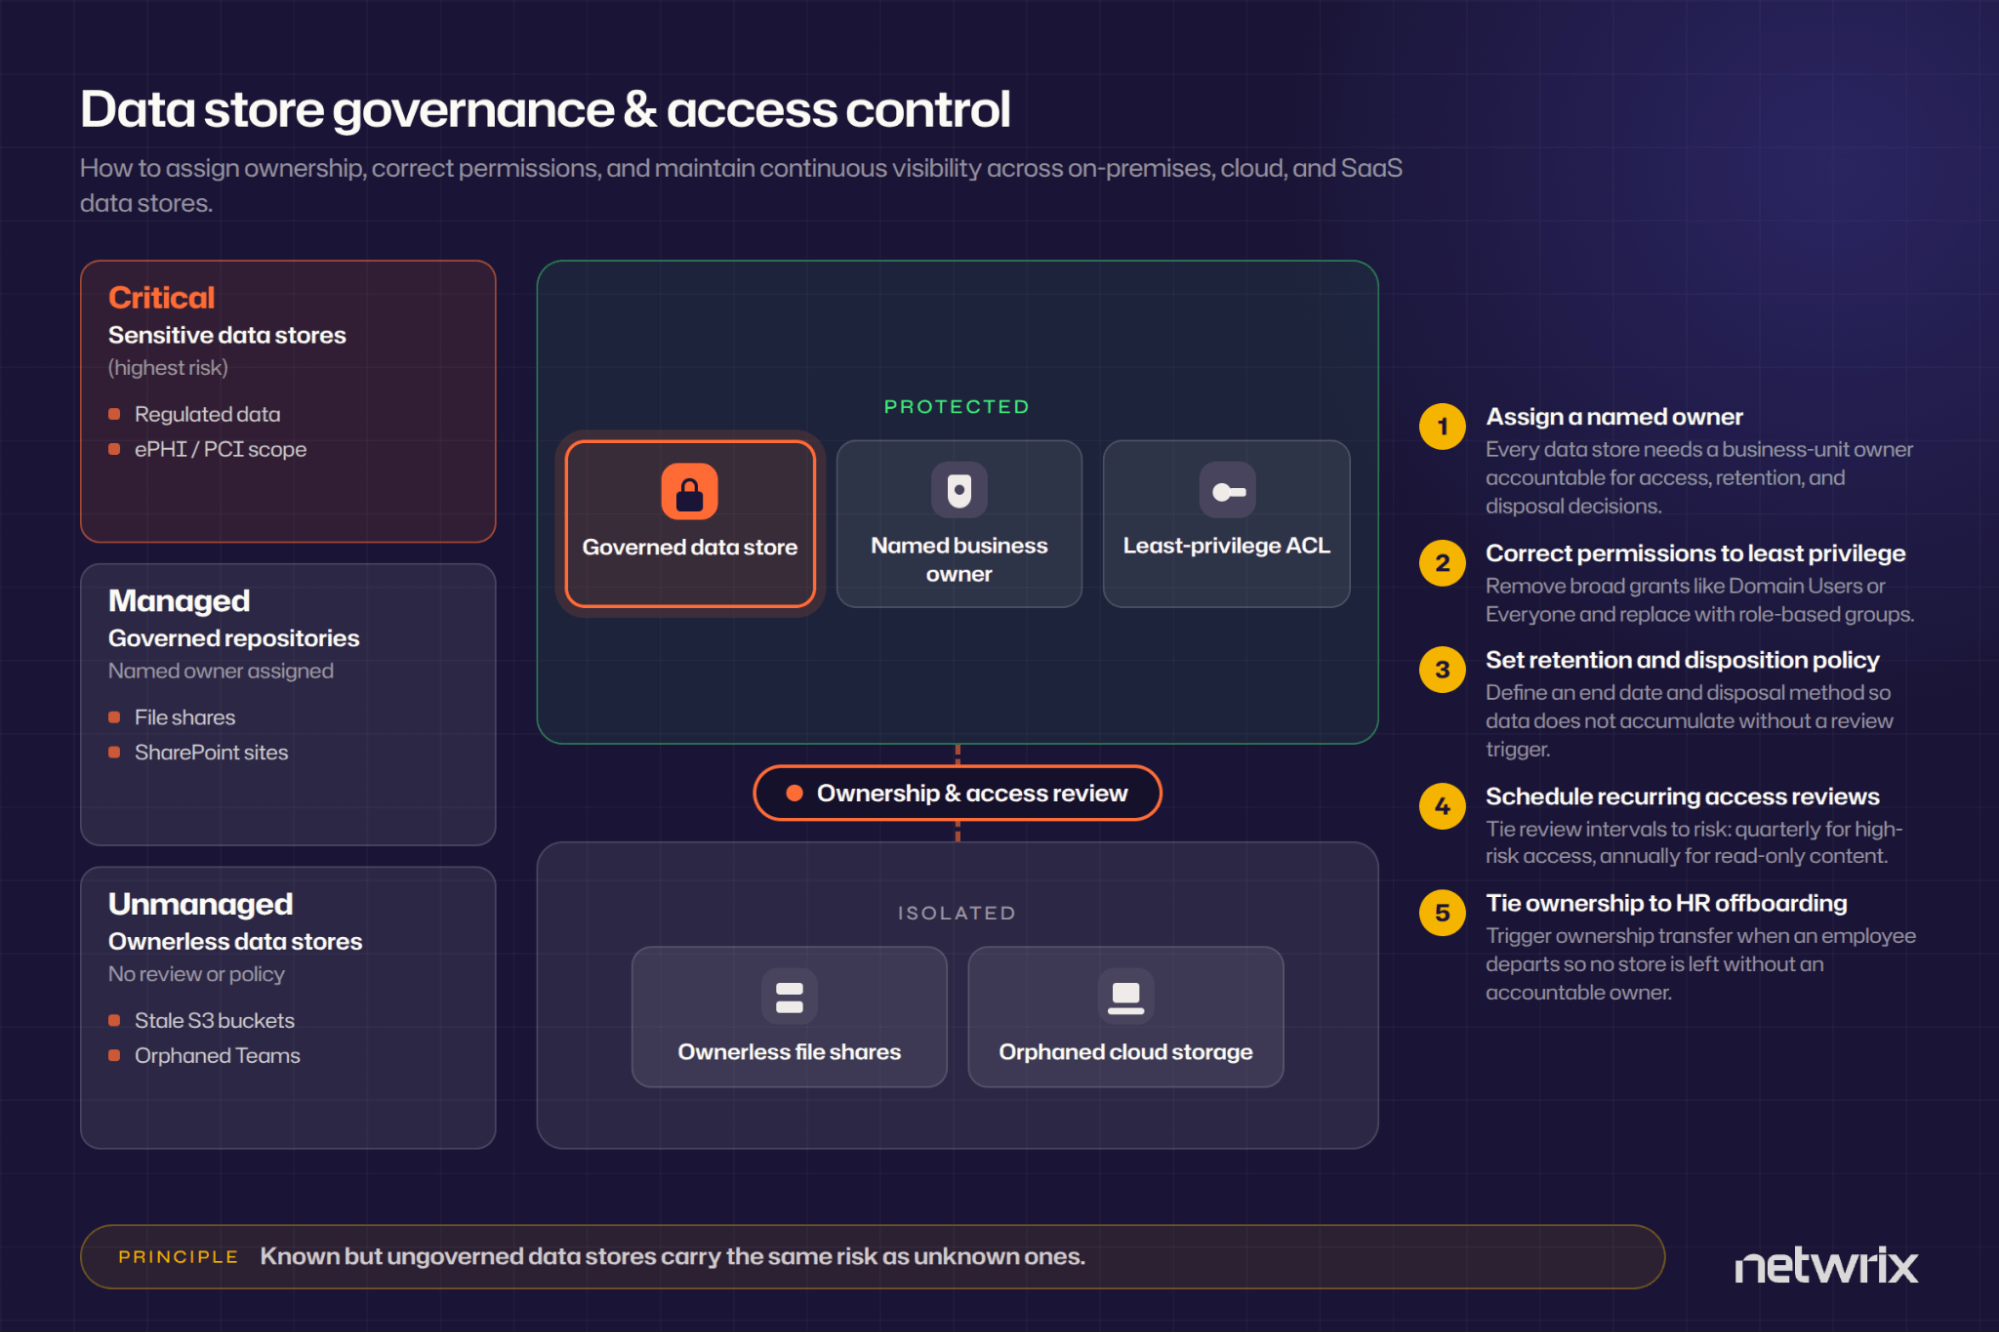
1. Inventariar cada almacén de datos conocido y marcar los que no tengan un propietario asignado y nombrado
Propietario del registro, custodio, clasificación, ubicación, reglas de retención y fecha de última revisión para cada entrada; CIS Controls v8 requiere un proceso documentado de gestión de datos que aborde la sensibilidad de los datos, el propietario, el manejo, los límites de retención y los requisitos de eliminación. Considere vacío un campo de propietario que apunte a una cuenta deshabilitada o a un grupo genérico de TI.
2. Asigne un responsable de la unidad de negocio que usa la tienda
ISACA lo dice claramente: "La función de TI puede procesar datos, almacenarlos, hacer copias de seguridad y realizar otros servicios, pero no es propietaria de los datos." El propietario decide quién puede acceder a los datos y autoriza su eliminación; TI mantiene el rol de custodio. Mantenga los dos roles separados para que la responsabilidad y la rendición de cuentas no recaigan en una sola persona.
3. Realice una revisión de acceso en cada tienda y corrija los permisos al mínimo necesario
Una revisión de acceso a datos debe resolver la pertenencia a grupos anidados antes de eliminar cualquier cosa, porque el acceso efectivo de un usuario suele provenir de una cadena de grupos.
Microsoft documenta que las membresías anidadas permanecen tras las revisiones de acceso de Microsoft Entra ID, por lo que el usuario mantiene acceso al recurso revisado. En comparticiones de Windows, elimina el grupo Todos y reemplázalo con grupos basados en roles. En SharePoint Online, elimina la exposición "Todos excepto usuarios externos" y borra los enlaces Anyone, porque Microsoft no puede auditar el acceso que otorgan.
Antes de finalizar la revisión, enumere todas las formas de acceder a la tienda, como el portal web, SMB, NFS, FTP, un puerto de base de datos, una API de almacenamiento o un enlace para compartir, y aplique las mismas reglas de acceso a cada una. Un control en la interfaz web no cubre un camino de protocolo que la evite.
4. Establezca una política de retención y disposición con una fecha final definida
NIST SP 800-53 La Rev. 5 cubre todo el ciclo de vida de la información y requiere técnicas de eliminación definidas por la organización tras el período de retención. Para contenido de Microsoft 365, use etiquetas de retención cuando se requiera revisión de disposición, ya que las políticas de retención limitan la revisión de disposición. Las políticas de retención de Microsoft Purview excluyen los recursos compartidos de archivos, por lo que los recursos heredados necesitan un mecanismo separado. Verifique las retenciones legales antes de cualquier eliminación.
5. Programa una frecuencia recurrente de revisiones para cada tienda
Vincule el intervalo al riesgo: el requisito 7.2.4 de PCI DSS v4.0 exige revisar todas las cuentas al menos cada seis meses, y ISACA recomienda una frecuencia basada en riesgo con "acceso transaccional de alto riesgo trimestral y acceso solo lectura anual." Registre la próxima fecha de revisión para que la frecuencia se mantenga sin importar quién la estableció.
Estos pasos generan evidencia repetible para auditores, reducen el análisis manual de accesos y fortalecen la seguridad de tus datos.
Donde los almacenes de datos no gestionados se acumulan más rápido
Los puntos comunes de acumulación combinan contenido obsoleto, acceso persistente y registros de propiedad débiles.
- Comparticiones de archivos heredadas vinculadas a equipos desactivados: Komprise estima que el 60–70 % de los datos en la mayoría de las empresas no se ha accedido durante un año o más, por lo que los datos obsoletos envejecen sin aviso automático para revisarlos.
- Sitios de SharePoint creados para proyectos puntuales: El informe comercial Syskit State of M365 Governance 2026 encontró que el 47 % de las organizaciones identifica equipos, grupos y sitios huérfanos como una preocupación principal y el 41 % deja los sitios de SharePoint accesibles para todo el personal sin restricciones. La política de sitios inactivos de Microsoft puede detectarlos, pero requiere el complemento de gestión de sitios de SharePoint o una licencia de Microsoft 365 Copilot.
- Almacenamiento en la nube dejado tras una migración completada: El almacenamiento abandonado sigue accesible: watchTowr encontró buckets de Amazon S3 abandonados que aún reciben solicitudes de agencias gubernamentales, bancos y grandes empresas.
- Buzones compartidos y canales de Teams que quedan activos tras finalizar un proyecto: Microsoft indica que un canal compartido sin miembros organizacionales restantes "permanece sin propietario", y un administrador de Teams debe asignar manualmente un propietario al canal. Los buzones compartidos generan una mayor brecha de visibilidad: el informe de uso del buzón "solo muestra un conteo de buzones compartidos" porque no tienen actividad independiente de un buzón de usuario.
Estos entornos requieren verificaciones de propiedad vinculadas a eventos del ciclo de vida, ya que la inactividad por sí sola no elimina el acceso ni establece responsabilidad.
Cómo evitar que un almacén de datos gobernado vuelva a quedar sin control
Los controles del ciclo de vida mantienen la propiedad a medida que cambian las personas, roles y requisitos empresariales.
Requerir un propietario comercial nombrado en la provisión como requisito obligatorio
ISACA recomienda la propiedad en la provisión: “documentar la propiedad de los datos recopilados o generados debe abordarse en las etapas de planificación para evitar hacerlo retroactivamente.” En SharePoint Online, la política de propiedad del sitio puede establecer un número mínimo de propietarios; establecer el mínimo en 2 señala sitios con un solo propietario para su corrección antes de que lleguen a cero.
Vincula los registros de propiedad de datos con la desvinculación de recursos humanos (RRHH)
NIST SP 800-53 AC-2 requiere notificación de baja: "Notificar a los gestores de cuentas … dentro del [periodo definido por la organización] cuando los usuarios sean dados de baja o transferidos."
Los flujos de trabajo del ciclo de vida de Microsoft Entra ID Governance se activan con el atributo employeeLeaveDateTime. Este atributo proviene de Workday o SAP SuccessFactors. Las tareas predefinidas para salidas eliminan la membresía de grupos y Teams. Combina el flujo con un paso de transferencia de propiedad que consulta el registro de activos de cada tienda que posee la persona que se va.
Realice revisiones de acceso en un calendario fijo y agregue activadores de eventos encima
ISACA también recomienda certificaciones activadas por eventos cuando el sistema de identidad detecta cambios en roles o permisos, junto con certificaciones periódicas para lo que no se modifica. Observe los resultados y las fechas: un alto volumen de solicitudes de revisión puede causar fatiga y aprobaciones automáticas sistemáticas.
Considera dos revisiones fallidas consecutivas como un desencadenante para desmantelar
Una tienda que carece repetidamente de un revisor autorizado puede ya no tener una justificación comercial válida. La política de sitios inactivos de Microsoft sigue este proceso: tres notificaciones mensuales, luego modo solo lectura por 3, 6, 9 o 12 meses según el período configurado, y finalmente archivo.
Estos controles convierten la propiedad en un proceso operativo duradero, reducen el trabajo repetido de remediación y fortalecen la resiliencia cibernética mediante una gobernanza continua.
Cómo Netwrix Access Analyzer mantiene los almacenes de datos bajo propiedad activa
La gobernanza del acceso a datos une la propiedad del repositorio, los permisos efectivos y la certificación recurrente en un solo flujo de trabajo. Netwrix Access Analyzer es un producto empresarial de gobernanza del acceso a datos que analiza la propiedad probable y el acceso efectivo en las fuentes de datos compatibles. Apoya directamente los tres pasos anteriores.
Mostrar todas las tiendas sin propietario asignado
Encontrar un propietario para una participación heredada suele implicar adivinar a partir de los registros de actividad. Access Analyzer reemplaza las conjeturas con una lista clasificada de candidatos basada en patrones reales de uso.
- Clasifica a los posibles propietarios de recursos compartidos de Windows y NAS según una puntuación ponderada de propiedad de contenido, actividad de gestión y frecuencia de acceso
- Rellena la tarjeta de Propietario Probable del informe de Auditoría de Compartición con eventos de Netwrix Activity Monitor
- Informa sobre el propietario más probable de un recurso de SharePoint mediante el trabajo SP_ProbableOwner
- Muestra candidatos a propietarios para acciones conocidas, para que los equipos prioricen tiendas que podrían no tener un propietario actual
Para sistemas de archivos Windows y NAS, el primer paso del método puede basarse en este informe permanente para designar propietarios sin rastrear manualmente cada registro de actividad.
Acceso correcto a lo que un usuario realmente posee
Los ACLs sin procesar rara vez reflejan quién puede acceder realmente a un archivo, porque la pertenencia a grupos anidados oculta la ruta real de acceso. Access Analyzer resuelve esa cadena para que la remediación apunte a los permisos efectivos.
- Cuenta una carpeta como abierta cuando Todos o Usuarios de Dominio pueden acceder a ella directamente o mediante un grupo anidado
- Expande las membresías de grupos de Microsoft Entra ID durante el cálculo de permisos efectivos cuando existe una sincronización de identidad completada para el inquilino
- Muestra el acceso que el usuario realmente tiene, no las entradas ACL sin procesar
- Proporciona a los dueños de negocios pruebas sólidas para decisiones de mínimo privilegio
El tercer paso del método parte del acceso efectivo en lugar de una lista de permisos, sustituyendo la revisión manual permiso por permiso por un objetivo de remediación más claro.
Mantén la frecuencia de revisiones
Un programa de revisión solo funciona si los dueños pueden actuar sin lidiar con una consola administrativa. Access Analyzer dirige las decisiones a quienes están más cerca de los datos y registra el resultado.
- Dirige las tareas de revisión a los responsables de datos y aplicaciones que conocen cada tienda
- Los administradores revisan, aceptan, rechazan o posponen los cambios recomendados a través del Centro de Información de Acceso
- Admite campañas programadas de revisión automática de acceso que aprueban o revocan el acceso de usuarios y grupos
- Conserva un registro de decisiones que acorta la preparación de auditorías
Estos controles evitan que la frecuencia se pierda entre auditorías y generan la evidencia que los auditores solicitan según marcos como SOC 2 CC6.3 y PCI DSS Requisito 7.2.4.
Comienza con las tiendas que nadie reclama
Priorice los almacenes sin propietario verificado porque la deriva de acceso continúa hasta que alguien asume la responsabilidad. Ordénelos según la sensibilidad de los datos, el alcance del acceso efectivo, la inactividad y el ámbito regulatorio, y luego exija una decisión de propiedad antes de invertir más. Para entornos híbridos que incluyen Amazon S3 y Azure Blob Storage, Netwrix DSPM amplía la cobertura de gestión de la postura de seguridad de datos (DSPM) en fuentes locales y en la nube compatibles.
Solicita una demostración para ver cómo Netwrix Access Analyzer detecta los almacenes sin propietario, los clasifica según sensibilidad y acceso efectivo, y mantiene actualizadas las revisiones de propiedad y acceso.
Preguntas frecuentes sobre almacenes de datos no gestionados
Compartir en
Aprende más
Acerca del autor

Netwrix Team
Aprende más sobre este tema
Cómo realizar una evaluación de riesgos de datos que impulse la acción
El riesgo interno comienza con quién puede leer los datos
NIST CSF 2.0: Qué hay de nuevo en el Cybersecurity Framework
De ruido a acción: convirtiendo el riesgo de datos en resultados medibles
Leyes de Privacidad de Datos por Estado: Diferentes Enfoques para la Protección de la Privacidad