
¿Quién es responsable de sus agentes de IA? Probablemente nadie
Oct 15, 2026
Los agentes de IA se multiplican más rápido de lo que la mayoría de las organizaciones puede rastrear, y mucho menos gobernar. IDC prevé que habrá 1300 millones de agentes en 2028.
Cada equipo que adopta uno está creando también, a menudo sin proponerlo, una nueva identidad. Y es una identidad que puede acceder a sistemas, mover datos y actuar en nombre de alguien. La prisa actual es adelantarse a ello antes de que se descontrole, y el primer paso es responder una pregunta básica: ¿de quién es esta tarea?
¿Del área Legal, ya que alguien debe redactar las reglas sobre cómo un agente procesa los datos? ¿Del equipo de identidad, que ve crecer el número de identidades mientras los empleados crean agentes sin solicitar acceso? ¿O del gerente cuyo equipo lo construyó, bajo la teoría de que quien lo creó debe responder por él?
Si no puede decir con claridad quién, la respuesta sincera probablemente sea nadie. Esa ambigüedad es lo que hace que el acceso no se revise, que los permisos sobrevivan a su propósito y que los agentes huérfanos sigan activos.
Un estudio reciente de Ivanti descubrió que el 85 % de los profesionales de TI afirma que cada agente de IA tiene un propietario designado, pero solo el 42 % dice que está claro quién es ese propietario. Es una brecha de 43 puntos entre la historia que TI cuenta sobre sí misma y lo que ocurre en la realidad. Sucede cuando "alguien debería ser responsable" nunca se convierte en "este rol específico es responsable, y así sabríamos si dejó de serlo".
La propiedad es un título. La responsabilidad es un flujo de trabajo
La respuesta a "quién es el dueño de este agente" no es solo una persona. Es también el proceso que vuelve a comprobar ese acceso de forma periódica, lo revoca cuando ya no está justificado y demuestra que ambas cosas ocurrieron. Si ese proceso no existe, la propiedad es ficción: un título sin la responsabilidad que lo respalde. No se puede asignar la responsabilidad una vez y confiar en ella. Hay que demostrarla de forma continua, con un flujo de trabajo que se ejecute tanto si el propietario original presta atención como si no.
Cómo se ve cuando falta
Pensemos en desarrolladores que ejecutan agentes de programación autónomos en sus propios equipos: TI nunca autorizó esas herramientas y a menudo no puede verlas. Pero el instinto no debería ser prohibirlas. Debería ser crear un flujo de trabajo que avance al ritmo del trabajo real.
En la práctica, eso significa una autorización única vinculada a una persona concreta, junto con un ciclo recurrente de reatestación. Comience con un ciclo de reatestación de 30 días. Es lo bastante corto para que un proyecto terminado no conserve el acceso durante un trimestre completo. Obliga a alguien a reconfirmar que el acceso sigue justificado, en lugar de suponer que la aprobación del trimestre pasado sigue vigente.
Ese es el argumento a favor de la gobernanza frente a los organigramas de propiedad. El organigrama indica un nombre. El ciclo comprueba que el nombre sigue coincidiendo con la realidad y revoca el acceso cuando no es así.
Cómo Netwrix Identity Manager convierte un propietario designado en uno comprobado
Netwrix Identity Manager es una solución de gobernanza y administración de identidades que gestiona identidades no humanas desde 2018, mucho antes de que los agentes de IA fueran una preocupación. Aplica a los agentes el mismo modelo de certificación y ciclo de vida que a las cuentas de servicio y las identidades de máquina.
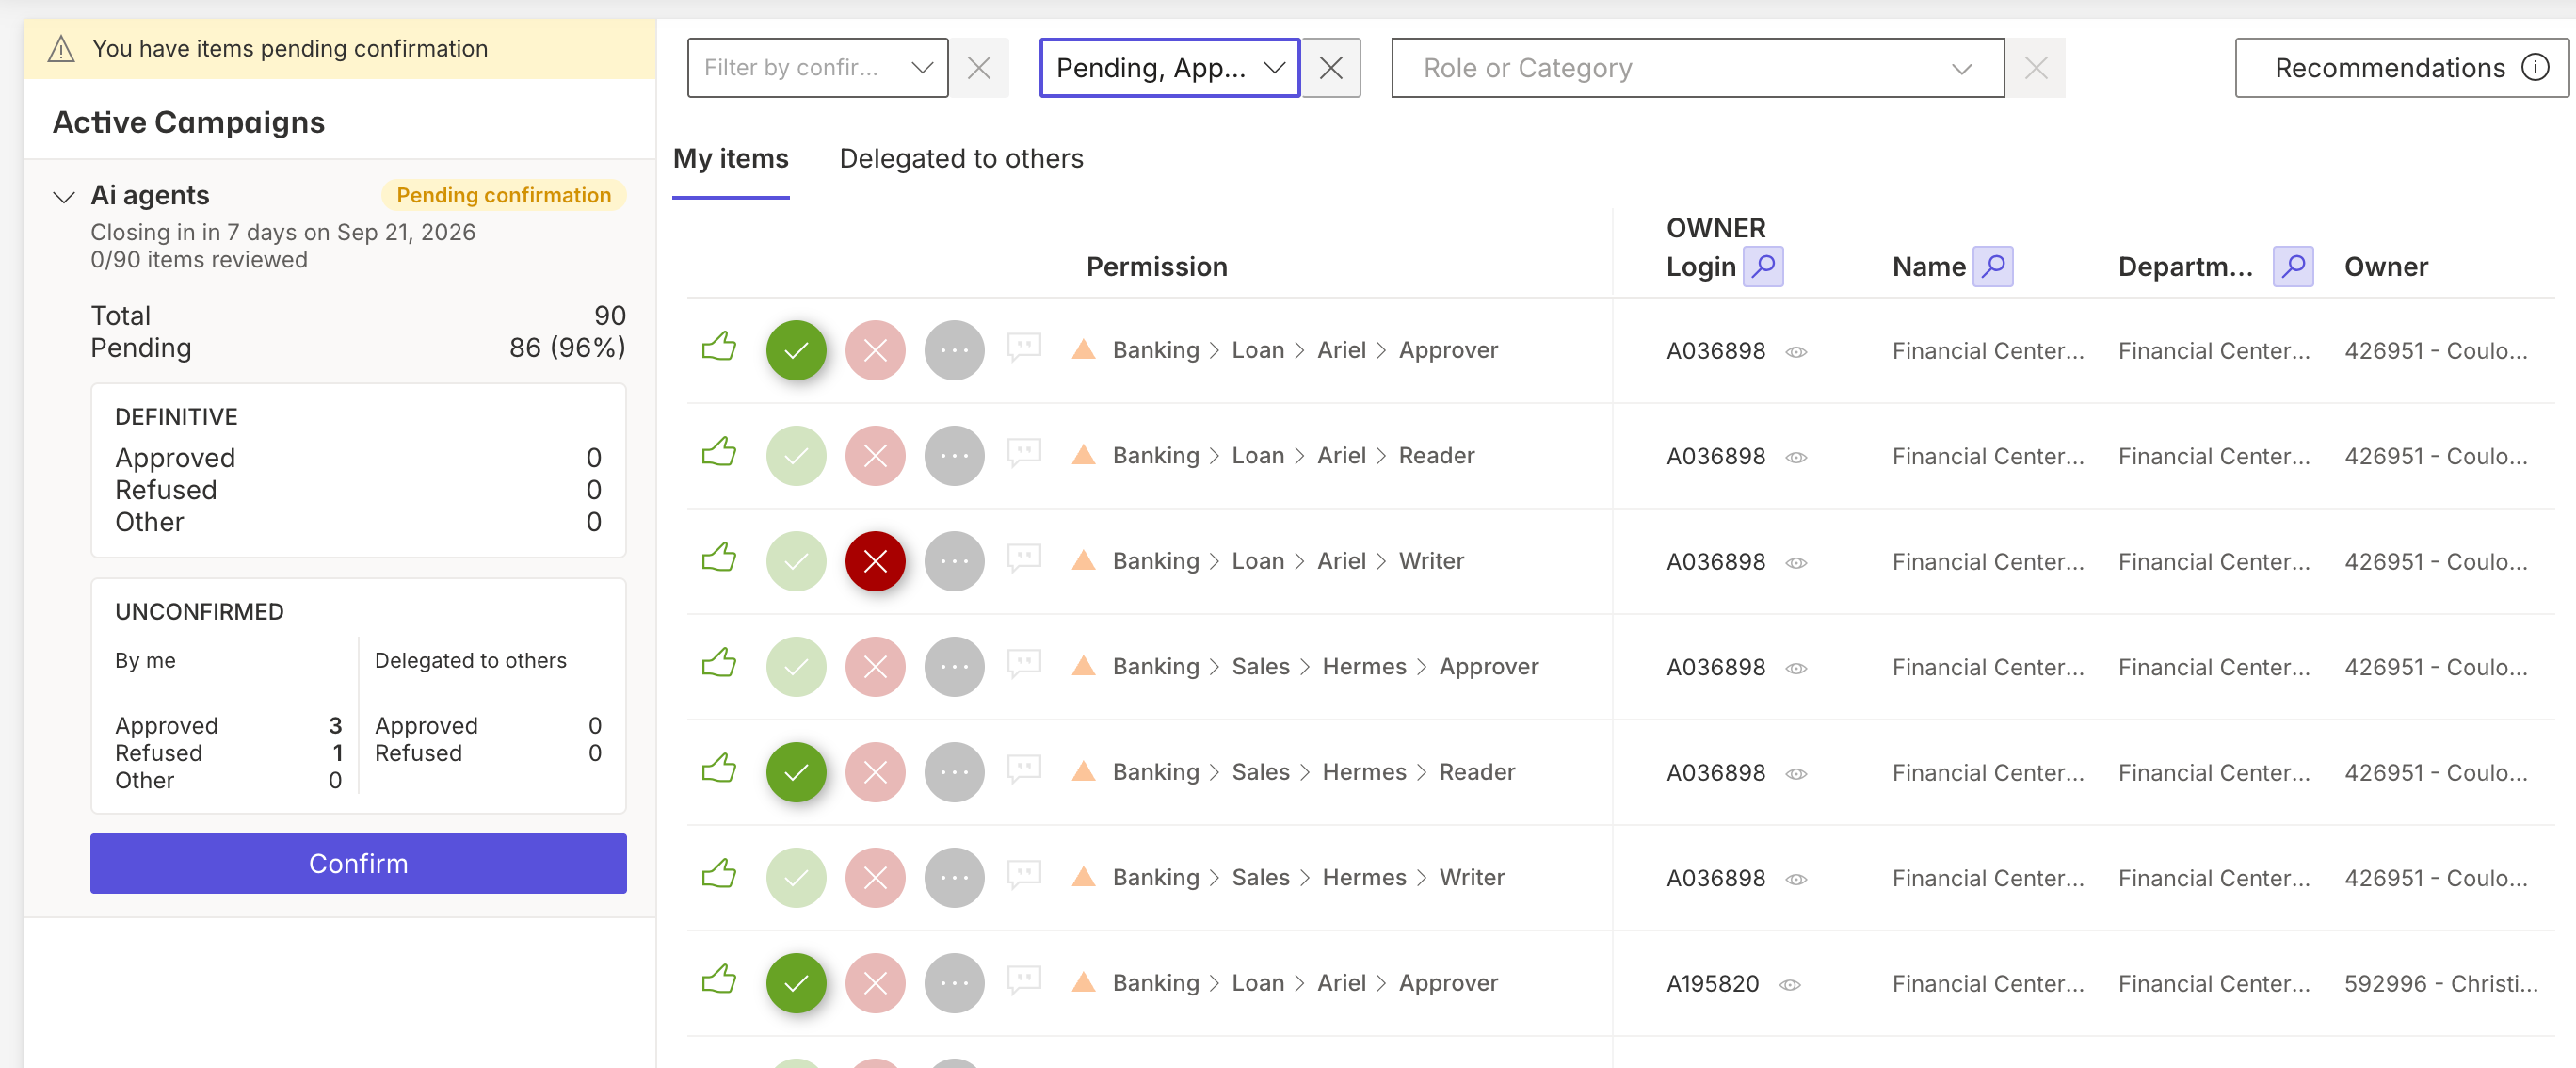
Identity Manager lo logra mediante el desaprovisionamiento automático basado en certificación. El acceso concedido a un agente de IA se programa para certificación periódica, igual que el de un usuario humano. Si el proyecto terminó, el propietario se fue o el acceso ya no está justificado, el certificador no lo volverá a aprobar e Identity Manager desaprovisiona el permiso automáticamente en lugar de dejarlo activo. No importa que el 100 % de los agentes tenga un nombre asignado si nada obliga a verificar ese nombre de nuevo. Un agente sin verificar o abandonado pierde el acceso por sí solo.
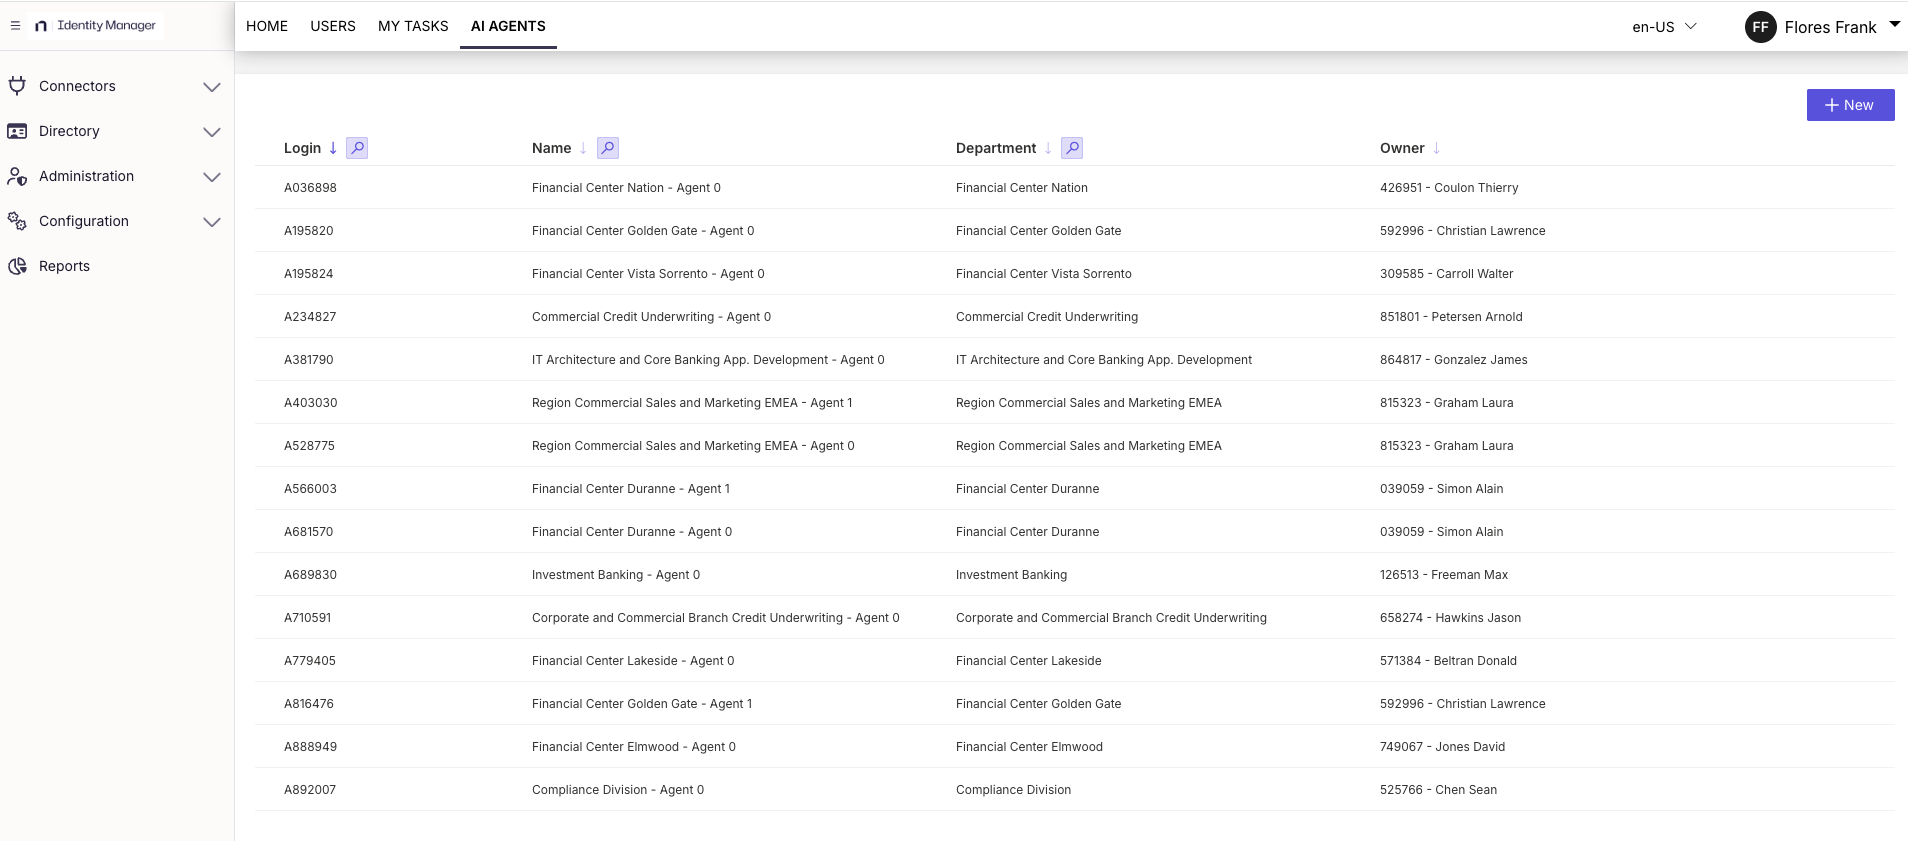
Asigne propietarios a sus agentes
Certifique los permisos mediante campañas programadas
En resumen
Incorpore cada agente de IA a su programa de identidad y asígnele un propietario que pueda verificar su acceso. Luego programe campañas de certificación que exijan a ese propietario recertificar con una cadencia definida. Cuando un propietario necesite aportes, active la delegación para que pueda obtener recomendaciones de colaboradores más cercanos al trabajo, sin transferir la responsabilidad.
El propietario sigue firmando, y el acceso sigue siendo revisado por alguien que decide si se mantiene, no renovado por defecto.
Nombrar a un propietario responde la pregunta una vez. La gobernanza la responde de forma continua, de modo que la propiedad se mantiene mucho después de que el organigrama haya cambiado.
Compartir en
Aprende más
Acerca del autor
Kate Fleming
Product Manager
Perspectivas de un profesional de la seguridad dedicado a desglosar los desafíos actuales y guiar a los equipos para proteger identidades y datos.
Aprende más sobre este tema
Gobierne al agente de IA como la identidad que es
Cómo acertar con tu proyecto de IGA: empieza por las personas
Hicieron todo bien en higiene de identidades. Sufrieron 4 veces más brechas
Estrategia de gobernanza de IA: Más allá de la fachada de cumplimiento
Automatización de la destrucción de inquilinos de Entra ID con IA