
Solo necesitas tokens de IA para convertirte en hacker
Oct 23, 2026
La IA ha eliminado las barreras de habilidad, personalización y velocidad que antes limitaban los ciberataques. Los atacantes usan modelos de lenguaje en cada etapa de la cadena de ataque, desde el reconocimiento hasta la persistencia, y las herramientas clandestinas venden acceso a modelos populares ya liberados de sus restricciones por solo 50 $ a la semana. Pero como todo ataque tiene que modificar un archivo, una configuración o un script en un sistema real, detectar los cambios no planificados funciona sin importar qué modelo escribió el payload.
Los repositorios públicos de código ya están llenos de scripts de ataque. Las herramientas de IA clandestinas generan señuelos de phishing y malware funcional a demanda, así que el acceso a la API de un modelo es casi lo único que se interpone. Con el requisito de habilidad casi en cero, espera más ataques que lleguen a tu bandeja de entrada, a tu mesa de ayuda y a tu página de inicio de sesión. Además, saber qué modelo hay detrás de un ataque se está volviendo una señal de amenaza más útil que saber quién lo ejecutó.
Tres barreras que la IA eliminó
Habilidad. Escribir malware antes exigía dominar un lenguaje de programación, entender cómo funcionan las firmas antivirus y probar el código hasta que funcionara. Ahora el atacante describe en lenguaje natural lo que quiere y un modelo lo escribe. El phishing funciona igual. El modelo ya sabe qué hace que un mensaje parezca legítimo, urgente y seguro de abrir, así que el atacante no necesita redactar textos persuasivos.
Personalización. El phishing tradicional enviaba miles de correos genéricos con la esperanza de que unos pocos por ciento cayeran. Si le das a un modelo el perfil de LinkedIn de alguien, un comunicado de prensa de su empresa y unas cuantas publicaciones en redes sociales, escribe un señuelo que cita su cargo real, el nombre de su jefe y sus relaciones con proveedores. Un ingeniero social experto necesitaba horas para investigar a un solo objetivo. Un modelo necesita segundos y puede recorrer una lista completa de objetivos a la vez.
Velocidad. Las defensas tradicionales se basan en patrones: firmas de malware, dominios de phishing conocidos y líneas base de comportamiento. Los ataques generados con IA mutan más rápido de lo que nadie puede catalogar esos patrones. Cuando existe una firma para una versión, el modelo ya produjo diez más que no coinciden con ella.
En conjunto, estos cambios difuminan la línea entre un aficionado con scripts ajenos y un actor de amenazas serio.
Cómo cambia la IA la cadena de ataque
La cadena de ataque en sí se ve igual. Lo que cambió es la escala.
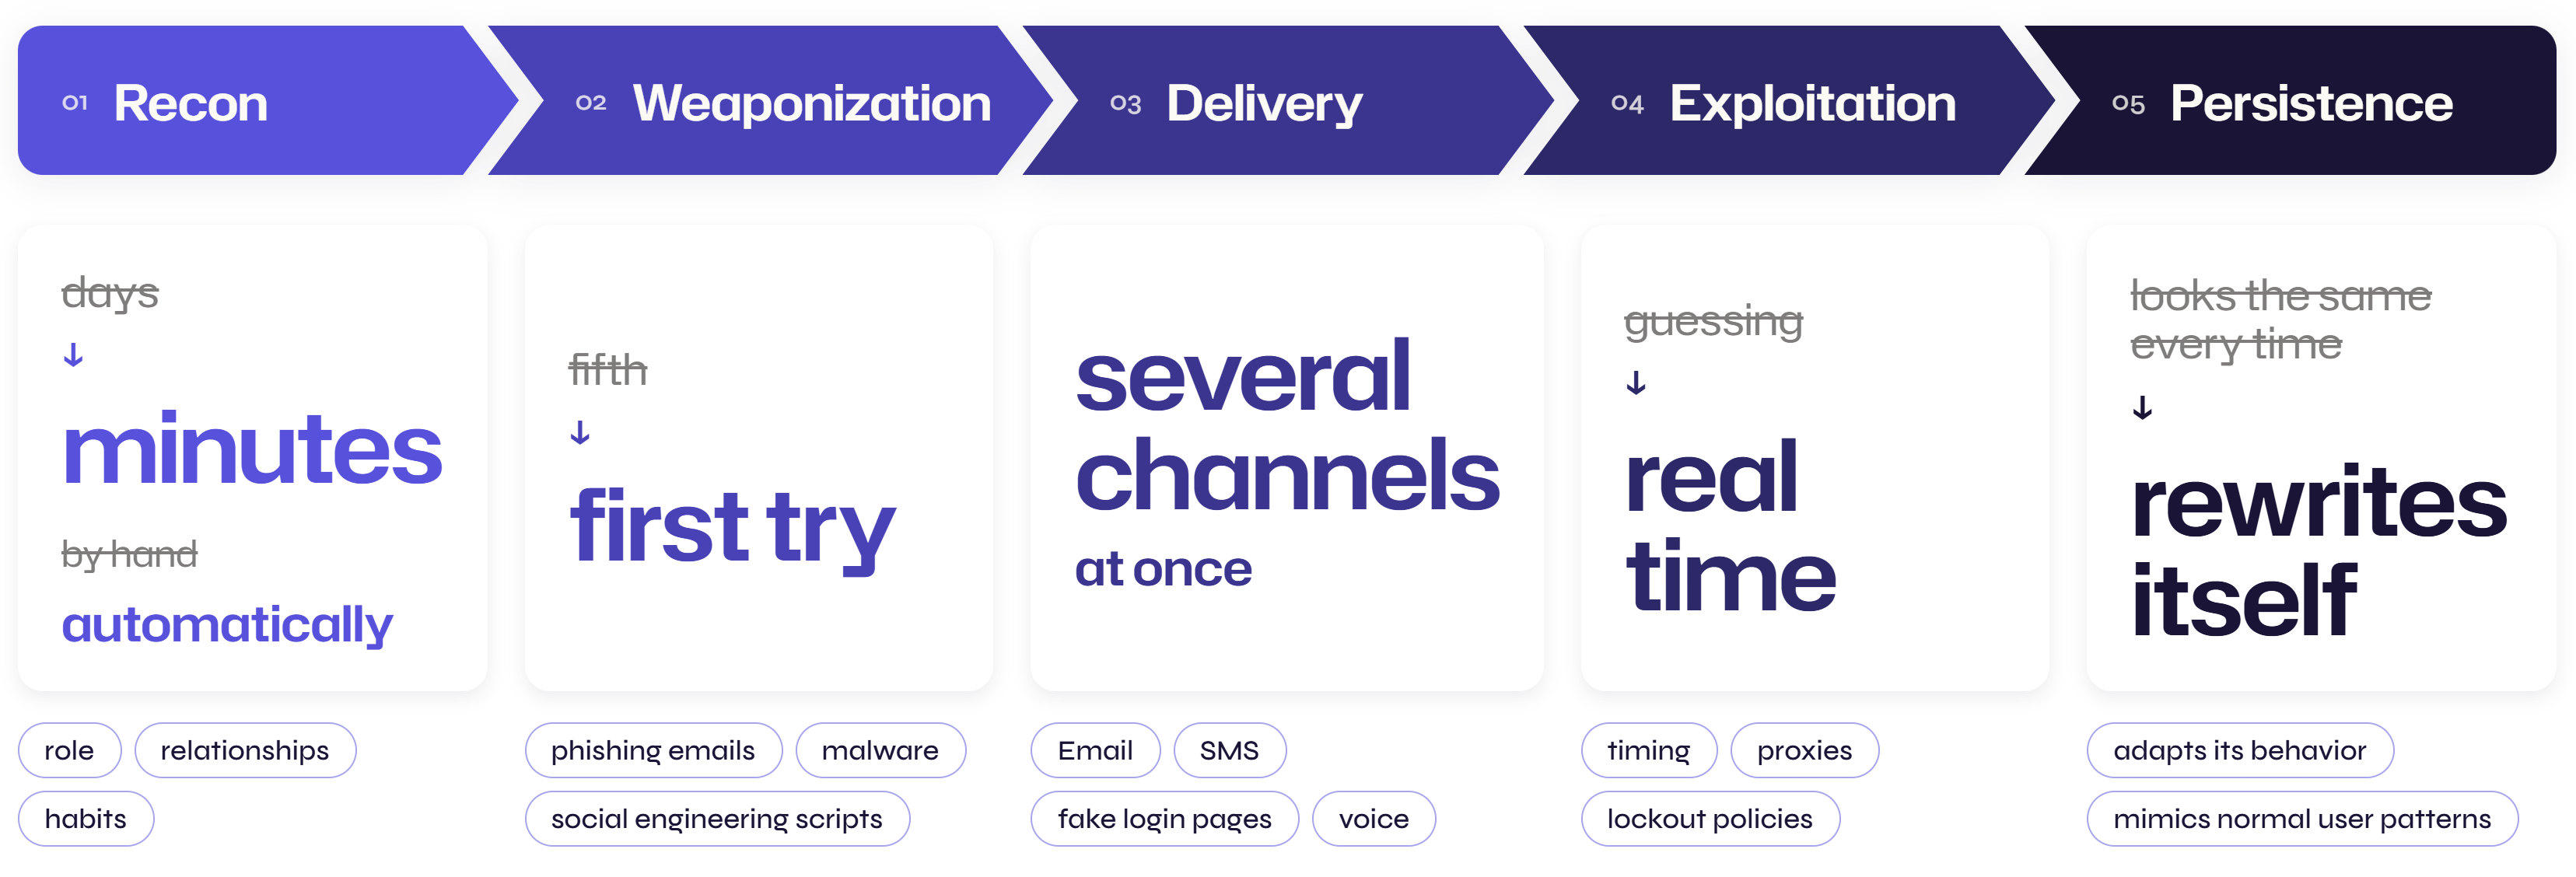
- Reconocimiento. Antes, los atacantes buscaban a mano en LinkedIn, directorios de empresas y filtraciones de datos antiguas. Ahora las herramientas de IA extraen y cruzan esos datos de forma automática y construyen un perfil del cargo, las relaciones y los hábitos del objetivo en minutos en lugar de días.
- Weaponization (armamento). El modelo escribe el material del ataque: correos de phishing ajustados a un tono específico, malware que funciona al primer intento en lugar de al quinto y guiones de ingeniería social que imitan cómo habla internamente un departamento.
- Entrega. Los atacantes llegan a sus objetivos por correo electrónico, SMS, páginas de inicio de sesión falsas y voz. Generar contenido es barato, así que atacan varios canales a la vez y ven qué funciona.
- Explotación. Una vez que hay un punto de apoyo, ya sea con credenciales robadas o una vulnerabilidad, la IA ayuda a automatizar los siguientes pasos. Optimiza el momento, rota entre proxies y se adapta a las políticas de bloqueo en tiempo real en lugar de adivinar.
- Persistencia. El malware estático se detecta porque siempre se ve igual. El malware asistido por IA se reescribe a sí mismo, adapta su comportamiento e imita los patrones normales de un usuario mientras saca datos en silencio.
La IA interviene en las cinco etapas, y eso distingue esta ola de las herramientas de cibercrimen anteriores.
Qué modelos de IA usan los atacantes y para qué
Los modelos populares como ChatGPT, Claude, Gemini y Grok incluyen barreras de seguridad, así que los atacantes dedican mucho esfuerzo a prompts de jailbreak y prompt injection para obtener resultados que el modelo no debería generar. La recompensa es la calidad. Son los modelos más capaces del mercado, así que un jailbreak exitoso devuelve resultados de primer nivel.
Luego está el nivel clandestino: WormGPT, FraudGPT y GhostGPT. A pesar de su fama de "malvados", muchos son servicios envoltorio muy simples: una interfaz de chat y un prompt de sistema ajustado para jailbreak sobre modelos legítimos como Grok o Mixtral. Los compradores obtienen un modelo ya liberado, así que se ahorran ese trabajo.
Los casos de uso se dividen según la capacidad. Los modelos de programación sólidos se encargan del malware y la generación de exploits, porque la calidad del resultado decide si el payload funciona. Los modelos conversacionales sólidos se encargan del phishing y del compromiso de correo empresarial (BEC), porque el tono y el contexto hacen convincente un señuelo. A medida que mejoren la voz y el video generados, espera más vishing asistido por deepfakes, incluidos mensajes de voz y videollamadas falsos de un "proveedor" o un "jefe" que pide una transferencia bancaria.
Los atacantes comparan modelos y eligen la herramienta más potente para cada etapa de la cadena de ataque, igual que un desarrollador elige la herramienta adecuada para cada trabajo.
La economía de los ataques impulsados por IA
Cada prompt y cada resultado generado tiene un costo real en el backend, tanto si el atacante usa una API legítima como un servicio envoltorio criminal. Los precios de las herramientas clandestinas ya son públicos. Las opciones basadas en Telegram empiezan en unos 50 $ a la semana, y los servicios más establecidos cuestan unos 200 $ al mes, es decir, casi 1700 $ al año.
Compáralo con la recompensa. Un solo ataque BEC exitoso puede dejar decenas de miles de dólares en una única transferencia, y un ataque de ransomware puede valer mucho más. Frente a ese beneficio, 200 $ al mes son una minucia. La IA hace que los ataques sean baratos de construir y rentables a un volumen que no existía hace cinco años.
Cómo Netwrix Change Tracker detecta lo que dejan los ataques creados con IA
Cada etapa de la cadena de ataque, desde armar un payload hasta persistir en un sistema, acaba tocando algo real: un archivo, un ajuste de configuración, un script o una clave del registro. La IA puede hacer que un ataque sea más rápido y más difícil de detectar a simple vista, pero ese último paso sigue siendo visible. Netwrix Change Tracker señala un cambio en el momento en que ocurre, lo compara con lo planificado y aprobado, y conserva un registro completo de qué se movió, cuándo y si cumplía la política. Trata igual un cambio de un administrador junior, de un aficionado que paga 50 $ a la semana por un script y de un modelo liberado que trabaja a escala.
La misma lógica se aplica a los sistemas de IA que ejecuta tu propia organización. No puedes observar directamente el comportamiento de un modelo, pero los prompts de sistema, los filtros de seguridad y los archivos de configuración que lo gobiernan residen en servidores, y Change Tracker puede supervisarlos.
El arsenal del atacante cambia cada semana, pero la detección basada en cómo deberían verse tus sistemas no necesita seguirle el ritmo. Solo necesita notar cuándo son distintos.
Ve Change Tracker en acciónExplora todas las conversaciones de Innovation Week para escuchar a Netwrix y a expertos del sector hablar sobre seguridad de datos e identidades.
Compartir en
Aprende más
Acerca del autor
Dan Piazza
Gerente de Gestión de Producto
Dan Piazza es Gerente de Gestión de Producto en Netwrix, responsable de múltiples productos Endpoint, DSPM y Directory. Ha trabajado en roles técnicos desde 2013, con una pasión por la ciberseguridad, la protección de datos, la automatización y el código. Antes de su puesto actual, trabajó como Gerente de Producto e Ingeniero de Sistemas para una empresa de software de almacenamiento de datos, gestionando e implementando soluciones B2B tanto de software como de hardware.
Aprende más sobre este tema
¿Qué es la ejecución remota de código (RCE)? Cómo la IA acelera la explotación y cómo limitar el daño
Netwrix Innovation Week: innovaciones en seguridad de identidades
Qué es el secuestro de DLL y por qué tu nuevo plugin de IA podría ser la forma más fácil de entrar
El problema del jailbreak de IA no va a desaparecer, y los marcos de cumplimiento necesitan ponerse al día
Automatización de la destrucción de inquilinos de Entra ID con IA