
Cómo comprobar los permisos de SharePoint
El acceso descontrolado dificulta demostrar quién puede acceder a un sitio, biblioteca o elemento de SharePoint. Para verificar los permisos de SharePoint, rastree los niveles de permiso de SharePoint, la membresía de grupos, las concesiones directas, los enlaces para compartir y la herencia rota. Las exportaciones periódicas revelan dónde el acceso se ha desviado del principio de menor privilegio, proporcionan evidencia para la preparación de auditorías y exponen accesos excesivos más rápido que las comprobaciones manuales.
Netwrix Auditor para SharePoint
- Ejecute Netwrix Auditor → Vaya a “Informes” → Despliegue la sección “SharePoint” → Acceda a “SharePoint – Estado en el Tiempo” → Seleccione “Permisos de cuenta en SharePoint” → Haga clic en “Ver”.
- De forma predeterminada, verá permisos de Control total a todos los objetos dentro de la colección de sitios especificada. Sin embargo, puede usar filtros para limitar el informe a tipos de permisos específicos y cualquier objeto asegurable, como lista, biblioteca o elemento particular, dentro de la colección de sitios.
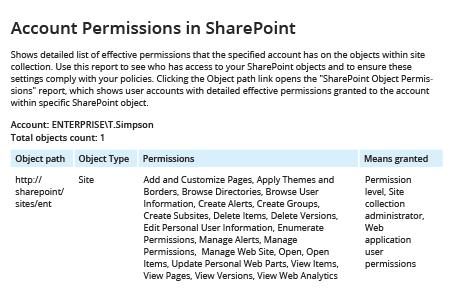
- Para exportar el informe a CSV u otro formato, haga clic en el botón “Exportar” → Elija un formato del menú desplegable → Haga clic en "Guardar"
Aprende más sobre Netwrix Auditor for SharePoint
Auditoría Nativa
- Abra la configuración de su sitio de SharePoint → Haga clic en “Permisos del sitio”.
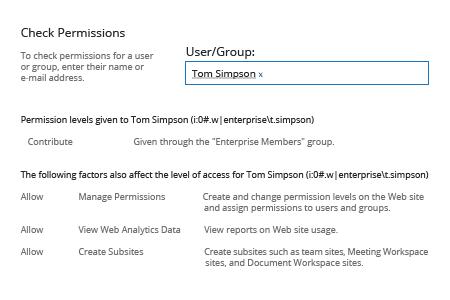
- Haga clic en “Check Permissions” → Ingrese el nombre de usuario del usuario cuyos permisos desea verificar -> Haga clic en “Check Now”.
- Revise los resultados:
Agilice la Revisión Regular de Permisos para cualquier Cuenta de Usuario
Auditar los permisos de SharePoint es crítico para proteger el contenido en sus sitios web de SharePoint. Los permisos hackeados o dados accidentalmente permiten a los usuarios añadir, ver, copiar, editar o eliminar información a la que no deberían tener acceso. Por lo tanto, la auditoría regular de los permisos de usuario, incluyendo los permisos únicos, es crucial para minimizar el riesgo de fugas de documentos y violaciones de cumplimiento. Puede verificar los permisos actuales para sus colecciones de sitios de SharePoint utilizando las configuraciones de sitio de SharePoint, pero el resultado no es amigable para el usuario y no se puede filtrar o exportar fácilmente. Hay una mejor manera de verificar los permisos en un sitio de SharePoint.
Netwrix Auditor for SharePoint informa sobre el estado de los permisos de SharePoint; enumera objetos con herencia rota; y audita cambios en permisos, niveles de permiso, herencia de permisos, membresía de grupo y políticas de seguridad. Proporciona todos los detalles que los administradores de TI necesitan, incluyendo quién realizó cada cambio, cuándo y dónde se hizo, qué grupo o usuario de SharePoint se vio afectado, y los valores antes y después. Netwrix Auditor for SharePoint también proporciona visibilidad completa sobre los cambios en la configuración de su granja de SharePoint, así como intentos de cambiar o leer datos en su servidor de Microsoft SharePoint. Puede recibir cualquier informe automáticamente por correo electrónico para facilitar la revisión regular y asegurar que los derechos de acceso estén asignados correctamente, incluyendo acceso limitado. Además, puede utilizar alertas predefinidas y personalizadas para ser notificado inmediatamente sobre cambios críticos o intentos de acceso sospechosos.
Los niveles de permiso agrupan permisos individuales para usuarios y grupos, mientras que la herencia transmite esas asignaciones a través de sitios, bibliotecas, carpetas y elementos.
Concesiones erróneas, herencias rotas y enlaces compartidos pueden permitir a los usuarios agregar, ver, copiar, editar o eliminar información a la que nunca debieron acceder. Este tipo de expansión puede comenzar con una cadena de herencia rota o un enlace compartido.
Niveles de permiso predeterminados de SharePoint y lo que concede cada uno
La página principal de un sitio muestra los grupos que están en él, no los enlaces para compartir, la herencia rota o la anidación de grupos de seguridad que también determinan quién puede acceder realmente. Los permisos excesivos y la falta de visibilidad sobre quién tiene acceso son las dos principales causas de la exposición de datos sensibles que reportan las organizaciones, con un 35 % y un 37 % respectivamente, según la encuesta detrás del Netwrix 2026 Data and Identity Security Report. Verificar de forma confiable los permisos de SharePoint significa rastrear cada ruta más allá de la página principal.
Automático
Acceso restringido a una lista, biblioteca, carpeta o elemento específico, además de los recursos compartidos de los que depende. SharePoint asigna esto automáticamente cuando alguien obtiene acceso a un objeto hijo pero no a su padre.
Los sitios de publicación añaden Aprobar (editar y aprobar páginas, elementos de listas y documentos) y Administrar jerarquía (crear sitios y editar páginas, elementos de listas y documentos).
Los niveles de permiso predeterminados en un sitio de equipo estándar de SharePoint son Full Control, Design, Edit, Contribute, Read, View Only y Limited Access, y los sitios de publicación agregan más. Cada nivel es un conjunto fijo de permisos individuales, y los niveles van desde el acceso más alto hasta el más bajo.
Contribute y Edit son fáciles de confundir, y la diferencia entre ellos es estructural. Un usuario Contribute puede subir, editar y eliminar documentos en una biblioteca, pero no puede agregar una columna, cambiar una vista ni crear una nueva lista.
Leer merece la misma atención porque incluye la descarga. Cualquier persona con permiso de Leer en una biblioteca puede descargar una copia de cada archivo en ella, por eso existe Solo Vista para contenido que quieres que los usuarios solo vean en el navegador.
Permisos de sitio, lista y personales dentro de cada nivel
Los permisos del sitio gobiernan el sitio en sí:
Puede cambiar la mayoría de los niveles predeterminados desde la página de Permission Levels, excepto Full Control y Limited Access, pero editar un nivel integrado cambia su significado en todos los lugares donde se usa. Copie el nivel más cercano y edite la copia en su lugar.
- Gestionar permisos
SharePoint reúne cada nivel de permiso a partir de permisos individuales organizados en categorías de sitio, lista y personal. Cuando abres la página de edición de un nivel de permiso, ves estas casillas de verificación
- Administrar sitio web
- Crear subsitios
- Ver páginas
- Enumerar permisos
Los permisos de lista regulan el contenido:
Administrar permisos y Enumerar permisos son los dos que hay que vigilar en cualquier nivel personalizado, ya que juntos permiten a un usuario ver y modificar quién tiene acceso.
- Anular comportamientos de lista
- Administrar listas
- Editar elementos
- Agregar elementos
- Eliminar elementos
- Aprobar elementos
- Ver elementos
- Ver versiones
- Elementos abiertos
- Eliminar versiones
- Crear alertas
- Ver páginas de la aplicación
Permisos dependientes
Modo de bloqueo
Override List Behaviors cubre descartar o registrar documentos que otro usuario ha extraído. Los permisos separados relacionados con la aprobación gestionan la aprobación de contenido. Los permisos personales controlan la vista de un usuario en una página, incluyendo la gestión de vistas personales y la adición, eliminación o actualización de web parts personales. Solo cambian lo que el individuo ve, por lo que rara vez afectan la gobernanza.
Grupos de SharePoint y cómo se asignan a los niveles de permiso
Actívalo, y los usuarios anónimos y con Limited Access no podrán abrir formularios ni páginas de aplicaciones. Vale la pena hacerlo en cualquier sitio publicado donde no quieras que visitantes ocasionales naveguen por estructuras de listas.
Los usuarios con acceso limitado normalmente pueden acceder a páginas de la aplicación como formularios de lista porque este nivel les permite abrir el único elemento que un propietario les concedió. Microsoft incluye una función para colecciones de sitios para esto: modo de bloqueo de permisos para usuarios con acceso limitado.
- Los miembros tienen Edit, que incluye la creación y eliminación de listas, así como cambios a nivel de elemento.
La mayoría del acceso se realiza mediante asignaciones basadas en grupos en lugar de asignaciones directas a individuos. Los grupos de SharePoint contienen usuarios y Active Directory o Microsoft Entra ID security groups, y el nivel de permiso se asigna al grupo de SharePoint.
Una tabla de dependencias regula cómo interactúan los permisos personalizados. Manage Lists depende de los permisos que permiten a un usuario ver y abrir el contenido de la lista, por lo que marcarlo en la página de edición también marca esos permisos. Borrar una dependencia elimina los permisos que dependen de ella. Eso define cualquier nivel personalizado que crees. No puedes crear un conjunto de permisos de "eliminar pero no ver", y un nivel que parece mínimo en papel puede incluir más de lo que esperabas una vez que se resuelven las dependencias.
Para el trabajo diario de crear, editar y auditar esos grupos, consulte cómo gestionar los grupos de permisos de SharePoint. Owners, Members y Visitors vienen con cada sitio de equipo, cada uno con un nivel.
Netwrix Access Analyzer resuelve grupos AD anidados y la herencia de SharePoint para mostrar datos sensibles sobreexpuestos. Descargue una prueba gratuita
- Visitantes tienen permiso de lectura.
¿Grupos personalizados o niveles de permiso personalizados?
En un sitio de equipo conectado a un grupo de Microsoft 365, los grupos Owners y Members se basan en la membresía de ese grupo. Agregar a alguien al equipo de Teams o al grupo en Microsoft Entra ID coloca a esa persona en el grupo SharePoint Members con derechos de edición.
Decida la pregunta del grupo y la pregunta del nivel por separado. Cree un grupo personalizado cuando el mismo conjunto de personas necesite acceso constante en varios sitios, o cuando un rol empresarial (un gestor de proyectos, un auditor, un grupo de contratistas) no coincida con Owners, Members o Visitors.
Cómo funciona la herencia de permisos y cómo romperla o restaurarla
Cree un nivel de permiso personalizado cuando ningún nivel predeterminado se ajuste, por ejemplo, un nivel "Contribuir sin eliminar" para una biblioteca de registros, o un nivel de lectura que también permita crear alertas. Construya el nivel personalizado copiando el nivel predeterminado más cercano y ajustándolo, para que las dependencias se mantengan intactas y los niveles predeterminados sigan siendo estándar.
Para asignar a una biblioteca, carpeta o elemento su propia lista de acceso, debe romper la herencia del padre antes de poder asignar permisos únicos. El objeto comienza con una copia de los permisos del padre y luego sigue su propio camino.
Una nueva lista, biblioteca, carpeta o elemento hereda permisos de su elemento principal, y el sitio hereda desde la raíz de la colección de sitios. Cambie el grupo Members en la parte superior, y el cambio se aplicará a todos los objetos que hereden debajo.
- Los cambios posteriores en el elemento principal ya no afectan al objeto. Elimina a un contratista que se fue del grupo de Miembros del sitio, y aún debes revisar las bibliotecas que rompieron la herencia porque los cambios de permisos a nivel principal no afectan a las bibliotecas con permisos únicos.
- Concede a alguien acceso por debajo del corte, y aparecerán entradas de Acceso Limitado para ellos en cada padre hasta la raíz del sitio, por eso esas entradas se acumulan en la página de Permisos de un sitio con el tiempo.
Compartir un solo documento con un colega le otorga a ese elemento su propio ámbito de permisos, por lo que una biblioteca donde los usuarios comparten libremente puede terminar con cientos de ámbitos de permisos únicos sin que nadie abra la interfaz de permisos. Restaurar la herencia revierte todo esto.
En la página de permisos del objeto, elija Delete unique permissions y el objeto volverá a heredar de su padre, descartando todas las asignaciones únicas hechas después de la ruptura. Esa es la limpieza más rápida para una biblioteca que se ha desviado, siempre que los permisos del padre sean los que desea.
Planificación de una estrategia de permisos de SharePoint que funcione
Una estrategia de permisos solo funciona cuando estas decisiones se toman deliberadamente, no se dejan al comportamiento predeterminado a medida que se acumulan sitios y contenido:
La regla que sobrevive al contacto con un tenant real es más restrictiva que la propia guía de planificación de Microsoft para niveles de permisos y grupos. Asigne el nivel menos permisivo que permite a las personas hacer su trabajo, asígnelo a un grupo en lugar de a una persona, y asígnelo en el punto más alto de la jerarquía que aún se ajuste al público.
- Reserve el Control Total para un pequeño conjunto conocido de propietarios. El Control Total incluye Manage Permissions, por lo que cada propietario puede otorgar cualquier permiso a cualquiera. Revise el grupo Owners en cada colección de sitios durante su ciclo de revisión de acceso.
- Diseña la jerarquía del sitio en torno a los permisos antes de construirlo. El contenido para diferentes audiencias debe estar en sitios distintos o al menos en bibliotecas diferentes, para que la herencia haga el trabajo. Adaptar permisos únicos a carpetas dentro de una biblioteca compartida puede crear una proliferación de permisos.
- Evite permisos generalizados a nivel de elemento. La fragmentación a nivel de elemento se acumula silenciosamente, porque nadie vuelve para limpiarla. Cuando una necesidad empresarial requiere permisos únicos, restaure la herencia tan pronto como la necesidad pase.
Cómo ver y cambiar los niveles de permiso de SharePoint en la interfaz moderna
1. Abra la página de Permisos
- Gestiona el uso compartido externo y las solicitudes de acceso a nivel del sitio. Las configuraciones de uso compartido externo determinan si los usuarios pueden compartir con invitados, y las configuraciones de solicitudes de acceso deciden quién aprueba la solicitud de un visitante en sitios que contienen datos regulados, y enruta las solicitudes de acceso a un propietario designado, ya que una solicitud de acceso aprobada otorga un nivel de permiso igual que una asignación manual.
Cada lista y biblioteca tiene su propia página de Permisos donde puedes ver, cambiar o eliminar el acceso, y los mismos controles existen a nivel del sitio bajo Permisos del sitio. La página que abras determina el alcance de cada cambio que realices allí.
2. Cambiar el nivel de permiso de un usuario o grupo
3. Eliminar los permisos de un usuario
- Revise los permisos según un calendario. La membresía de grupos, los enlaces para compartir y la herencia rota pueden cambiar entre revisiones. El Informe de Seguridad de Datos e Identity 2026 de Netwrix encontró que el 76 % de las organizaciones no eliminan de inmediato y automáticamente el acceso a datos sensibles cuando ya no se necesitan. Vincule la revisión a su ciclo de certificación de acceso, usando un pase trimestral como una cadencia inicial práctica para entornos regulados.
4. Crea un nivel de permiso personalizado
Seleccione el usuario o grupo, luego Eliminar permisos de usuario. Esto elimina su entrada directa solo en este objeto. Si el usuario también accede al objeto a través de un grupo de SharePoint o un enlace para compartir, esa ruta permanece abierta, por lo que debe seguir cualquier eliminación con una ejecución de Comprobar permisos.
Seleccione la casilla junto al usuario o grupo, elija Editar permisos de usuario en la cinta, marque el nuevo nivel y desmarque el antiguo. Si el objeto aún hereda, la cinta muestra Dejar de heredar permisos; selecciónelo primero, confirme y aparecerán los controles de edición.
1. Abra Comprobar permisos
Cómo verificar los permisos de SharePoint para un usuario específico
Abra la configuración de su sitio SharePoint y seleccione Permisos del sitio, luego abra la página completa de configuración de permisos.
Para un sitio, seleccione el icono de engranaje, elija Site permissions, luego abra la página completa de configuración de permisos. Para una lista o biblioteca, abra su configuración y seleccione Permissions for this list o Permissions for this document library. La página muestra todos los usuarios y grupos con acceso, el nivel de permiso que cada uno tiene, y un banner que indica si el objeto hereda de su padre.
La herramienta nativa Check Permissions responde a la pregunta: «¿Qué puede hacer esta persona aquí?» para un usuario o grupo en un sitio. Devuelve un nivel de permiso (Read, Contribute, Full Control u otro nivel) y cómo se otorgó.
2. Ejecuta la comprobación
3. Revise los resultados
Desde Site permissions en la raíz de la colección de sitios, elija Permission Levels en la cinta, luego Add a Permission Level, asígnele un nombre y seleccione los permisos individuales que debe contener. Copiar un nivel existente desde su página de edición y modificar la copia es más rápido y mantiene intactos los niveles predeterminados.
Seleccione Comprobar permisos en la cinta, introduzca el nombre del usuario o grupo cuyo acceso desea verificar y seleccione Comprobar ahora.
El diálogo muestra cada nivel de permiso que tiene el usuario y el grupo o asignación directa que lo concede, por ejemplo, "Editar, otorgado a través del grupo Marketing Members" o "Control total, otorgado directamente."
Check Permissions funciona con un principal por sitio a la vez, por lo que un usuario con acceso a decenas de sitios necesita una comprobación por sitio. El diálogo muestra los resultados solo en pantalla, por lo que crear una revisión de acceso a partir de él implica volver a escribirlos.
Por qué los equipos generan un informe de permisos de SharePoint
PowerShell, una herramienta de informes en un momento determinado, o un recorrido manual por las páginas de Permisos lo generan. El resultado es una exportación simplificada de cada principal, nivel de permiso y ámbito en los sitios que indiques, en un archivo que puedes filtrar, ordenar y conservar para el próximo ciclo de revisión.
Check Permissions responde para una persona en un sitio; cuando la consulta abarca una biblioteca completa o un tenant completo, se necesita una exportación. Los equipos la obtienen antes de una auditoría o tras un incidente de compartición, cuando alguien debe demostrar por escrito quién puede acceder a una biblioteca determinada.
También informa solo el alcance del sitio; un documento que alguien compartió con el usuario en una carpeta tres niveles más profunda no aparecerá a menos que ejecutes la misma verificación desde la página de Permisos de ese objeto. Para una consulta puntual como "¿este contratista aún tiene acceso al sitio de finanzas?", Check Permissions es la herramienta adecuada. Para algo más amplio se necesita un script o un informe.
Permisos de Copilot y SharePoint
Los resultados de Copilot dependen del contenido al que el usuario puede acceder, por lo que cada permiso de lectura demasiado amplio y cada enlace de compartición olvidado pueden ampliar lo que un prompt puede devolver. En la práctica, un archivo que nadie encontraría navegando se vuelve recuperable cuando alguien lo solicita.
Cómo verificar permisos de SharePoint con Netwrix Auditor
Crear esa exportación y entender qué significa cada campo es un proceso en sí mismo. Vea cómo obtener un informe de permisos de SharePoint Online para los scripts de PowerShell tanto para SharePoint Online como para granjas locales, la ruta nativa del centro de administración y qué representa cada columna exportada.
El informe Netwrix 2026 Data and Identity Security Report encontró que el 79 % de las organizaciones carecen de visibilidad completa sobre los datos sensibles utilizados en herramientas, modelos o copilotos de IA.
1. Abra el informe de permisos de cuenta en SharePoint
Imagina un sitio de Recursos Humanos con "Everyone except external users" en su grupo de Visitantes. Eso era un problema latente antes de Copilot, y después de Copilot, un aviso sobre bandas salariales podría sacarlo a la luz. Revisar qué grupos tienen permisos de lectura en sitios con contenido sensible y qué bibliotecas tienen permisos únicos que otorgan acceso amplio es el trabajo previo al despliegue que determina a qué puede acceder Copilot.
Los informes de permisos de SharePoint cubren el acceso actual, los cambios de permisos y la evidencia necesaria para revisiones repetibles. Netwrix Auditor proporciona informes de SharePoint en un momento dado, auditoría de cambios de permisos, historial de cambios y evidencia de cumplimiento en toda una colección de sitios. Responde a la misma pregunta de acceso que las herramientas nativas, pero para un usuario a la vez.
2. Ingrese a la colección de sitios y filtre
Al hacer que la evidencia de permisos entre ámbitos sea filtrable, exportable y programable, se cubre la brecha en los informes nativos de Microsoft entre una verificación en pantalla para un principal y una revisión de acceso repetible en toda una colección de sitios. En el árbol de informes, SharePoint y SharePoint Online aparecen como ubicaciones de informes separadas, y la ruta de navegación debajo de ellas es diferente.
3. Exportar los resultados
Programa suscripciones de informes para que lleguen por correo electrónico y la revisión trimestral se realice sin que nadie tenga que recordarlo.
Haga clic en Exportar → Elija un formato del menú desplegable → Haga clic en Guardar.
En el panel de filtros del informe, especifique la colección de sitios en el Object Path campo, luego haga clic en Ver informe. Por defecto, verá permisos de Control total para todos los objetos dentro de la colección de sitios especificada. Use los filtros para limitar el informe a niveles de permiso específicos y objetos asegurables, como una lista, biblioteca o elemento particular, dentro de la colección de sitios.
Más allá del estado actual, Auditor lista objetos con herencia rota y audita cambios en permisos, niveles de permiso, herencia de permisos, membresía de grupos y políticas de seguridad. Registra quién hizo cada cambio, cuándo y dónde ocurrió, qué grupo o usuario de SharePoint se vio afectado, y los valores antes y después. Auditor también rastrea cambios de configuración e intentos de leer o modificar datos.
También puede usar alertas predefinidas o personalizadas para cambios críticos de permisos, como una nueva concesión de Full Control o una cadena de herencia rota, en los sitios que marque. Eliminar ámbitos de permisos únicos dispersos y mantener una instantánea fechada reduce el tiempo de recopilación de pruebas para la preparación de auditorías.
Abra Netwrix Auditor y vaya a Informes, expanda SharePoint (o SharePoint Online para un tenant de Microsoft 365), abra State-in-Time, seleccione Account Permissions in SharePoint y haga clic en Ver.
Mantener visibles los permisos de acceso de SharePoint en todos los entornos
First National Bank and Trust of Beloit, un banco familiar con 17 sucursales, utilizó la suite completa de Netwrix Auditor, incluida su cobertura de SharePoint, para reducir la preparación de auditorías de la Office of the Comptroller of the Currency (OCC) de una semana a una hora.
Los niveles de permisos, grupos y herencia describen cómo debe funcionar el acceso a SharePoint. La brecha entre ese diseño y lo que los usuarios pueden realmente alcanzar crece con cada enlace para compartir, cambio de grupo y biblioteca que deja de heredar en SharePoint Online, file servers y granjas de SharePoint Server.
Netwrix Auditor cubre informes de estado en el tiempo de SharePoint, auditoría de cambios de permisos y evidencias de cumplimiento. Netwrix Access Analyzer soporta un análisis más amplio de gobernanza de acceso a datos resolviendo la pertenencia a grupos anidados y mostrando el acceso efectivo, es decir, quién puede acceder realmente a qué, en servidores de archivos y Active Directory.
Sus más de 40 módulos de recopilación de datos admiten el descubrimiento, la clasificación y la gobernanza de acceso a datos empresariales. Juntos, estos dos productos conectan la evidencia de permisos de SharePoint con las rutas de identidad detrás del acceso.
Solicite una demostración para ver cómo Netwrix Auditor y Netwrix Access Analyzer convierten los datos de permisos de SharePoint en informes programados y evidencias de auditoría.
- Los propietarios tienen Control Total y gestionan el sitio, sus permisos y sus grupos.
Preguntas frecuentes sobre cómo verificar permisos de SharePoint
Compartir en