
Cómo obtener la membresía de grupo de usuario de AD con o sin PowerShell
Cómo obtener la membresía de grupo de usuario de AD con o sin PowerShell
Native Solution vs. Netwrix Auditor para Active Directory
Netwrix Auditor for Microsoft Entra ID
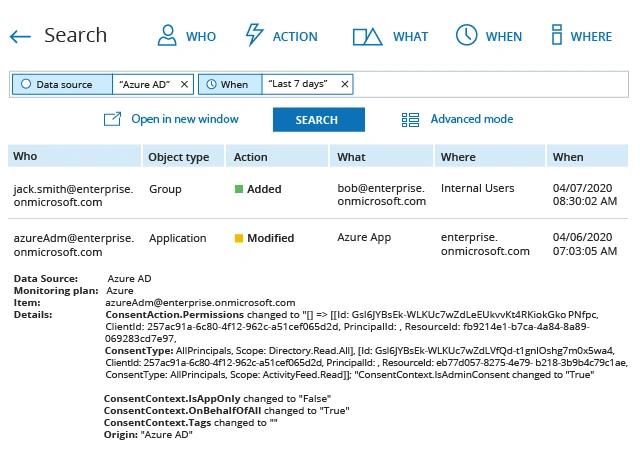
- Ejecute Netwrix Auditor → Vaya a «Search» → Haga clic en «Advanced mode» si no se selecciona automáticamente → Configure el siguiente filtro: «Data source» "Equal" «Azure AD».
- Limite los resultados de búsqueda únicamente a las aplicaciones agregando el filtro «Object Type» = «Application», y excluya cualquier aplicación incluida en la lista blanca agregando el siguiente filtro:
Filtro = “Qué”
Operador = “No es igual”
Valor = “Nombre de la aplicación”
Native Solution
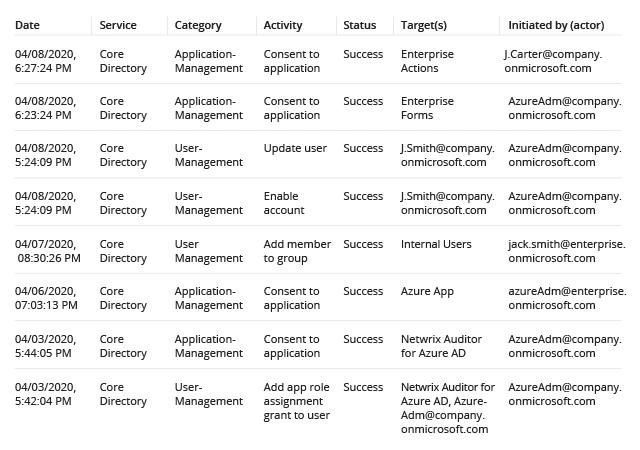
- En el menú del portal de Azure, seleccione Monitoring, o busque y seleccione Monitoring desde cualquier página.
- Seleccione Registros de auditoría.
- Filtre el informe para mostrar solo los eventos relacionados con aplicaciones seleccionando "Application Management" en la sección de búsqueda de la columna Category. La columna Target(s) muestra el nombre de la aplicación.
- Revise los detalles del evento en la pestaña Detalles en la parte inferior de la página.
Nota: Si desea filtrar las aplicaciones incluidas en la lista blanca, tendrá que extraer los datos del registro a un archivo CSV y analizarlos manualmente, ya que los filtros nativos del registro de eventos no tienen una función de exclusión.
Detectar actividad ilícita de aplicaciones en Microsoft Entra ID: una mejor manera
Hoy en día, las bibliotecas de aplicaciones empresariales suelen estar saturadas, debido tanto al crecimiento orgánico como a la demanda de los usuarios. Pero la falta de una visibilidad y una gestión adecuadas a menudo significa que aplicaciones no deseadas se cuelan en la mezcla, y los empleados con frecuencia descargan su propio software, omitiendo por completo a TI.
Estas aplicaciones no autorizadas representan una amenaza real tanto para la seguridad como para el cumplimiento. Por ejemplo, de forma predeterminada, Azure permite que cualquier usuario otorgue a cualquier aplicación de la galería de aplicaciones permiso para acceder a sus datos, lo que abre la puerta a que aplicaciones de terceros lean su contenido crítico para el negocio o regulado.
Por lo tanto, es prudente monitorear cuidadosamente sus registros de Azure en busca de aplicaciones sospechosas. Con herramientas manuales, eso puede ser una tarea difícil. El registro de auditoría de Azure almacena los datos directorio por directorio, por lo que para encontrar datos en varios directorios de Azure, tendrá que ejecutar la misma búsqueda varias veces. Además, los filtros del registro de eventos nativo no tienen una función de exclusión, por lo que para filtrar las aplicaciones de la lista blanca, tendrá que exportar los datos del registro a un archivo CSV y analizarlos manualmente.
Con Netwrix Auditor, por otro lado, puede buscar en todos sus datos de auditoría a la vez y filtrar rápidamente los registros de auditoría irrelevantes para centrarse en lo que realmente importa. Además, puede configurar fácilmente alertas que le notifiquen sobre actividad sospechosa a tiempo para prevenir una brecha. Netwrix Auditor también le permite almacenar sus datos de registro de forma rentable durante más de 10 años con fines de cumplimiento e investigación.
Compartir en