
Solución de cumplimiento de CMMC
Soluciones de cumplimiento de CMMC que aportan pruebas
Las soluciones de cumplimiento de CMMC de Netwrix le dan visibilidad continua de quién accede a la información no clasificada controlada (CUI), aplican el mínimo privilegio y generan la evidencia fechada y atribuida que pide un C3PAO.
La mayoría del software de cumplimiento no puede decirle quién tiene acceso a la CUI ni demostrarlo ante un evaluador.
No se puede delimitar lo que no se ve
El 55 % de las organizaciones no mantiene de forma continua un inventario de datos sensibles, y el alcance de CMMC empieza por saber dónde está la CUI (2026 Data and Identity Security Report).
El acceso dura más que la necesidad
El 76 % de las organizaciones no puede revocar de inmediato el acceso permanente cuando ya no hace falta, y CMMC exige el mínimo privilegio, también para las cuentas con privilegios (mismo informe).
Las evaluaciones de riesgo se quedan cortas
Solo el 36 % de las organizaciones realizó una evaluación de seguridad completa de Active Directory en los últimos 12 meses, y solo el 26 % confía plenamente en que su Active Directory no tiene errores de configuración que permitan escalar privilegios (mismo informe).
Soluciones de cumplimiento de CMMC de Netwrix: qué exige CMMC 2.0 nivel 2 y cómo ayudamos
Netwrix Auditor se despliega en 30 minutos y ofrece los primeros informes en pocas horas.
Requisito
Qué exige CMMC
Netwrix
NIST SP 800-171 3.1.3, Control de acceso
Controlar el flujo de la CUI de acuerdo con las autorizaciones aprobadas.
Data Classification clasifica la CUI por gravedad en servidores, bases de datos y carpetas y, junto con Auditor, permite el acceso solo a usuarios autorizados.
NIST SP 800-171 3.1.5, Control de acceso
Aplicar el principio de mínimo privilegio, también para funciones de seguridad específicas y cuentas con privilegios.
Privilege Secure elimina las cuentas con privilegios permanentes y concede acceso justo a tiempo con solo los privilegios que necesita la sesión; después registra la sesión.
NIST SP 800-171 3.3.2, Auditoría y rendición de cuentas
Garantizar que las acciones de cada usuario del sistema puedan rastrearse hasta él, para que responda de ellas.
Auditor muestra qué usuario hizo qué, cuándo y dónde en Active Directory, Entra ID, servidores de archivos y otros sistemas que contienen CUI, y mantiene un perfil de cada usuario registrado.
NIST SP 800-171 3.4.1, 3.4.2, Gestión de la configuración
Establecer y mantener configuraciones base de los sistemas de la organización, y establecer y aplicar los ajustes de configuración de seguridad.
Change Tracker define líneas base de software y configuración, detecta los sistemas que se desvían de ellas y genera informes de refuerzo CIS y DISA STIG certificados.
NIST SP 800-171 3.11.1, Evaluación de riesgos
Evaluar periódicamente el riesgo para las operaciones, los activos y las personas de la organización derivado de los sistemas que procesan, almacenan o transmiten CUI.
PingCastle genera revisiones de estado de Active Directory, puntuaciones de riesgo y planes de acción, y hace seguimiento del avance de la corrección.
NIST SP 800-171 3.11.2, Evaluación de riesgos
Analizar periódicamente las vulnerabilidades de los sistemas y aplicaciones de la organización, y cuando se identifiquen nuevas vulnerabilidades.
Access Analyzer destaca los riesgos para los datos sensibles, como el acceso abierto o demasiados usuarios con privilegios, y ayuda a corregirlos a escala eliminando objetos obsoletos.
NIST SP 800-171 3.8.7, Protección de soportes
Controlar el uso de soportes extraíbles en los componentes del sistema.
Endpoint Protector controla qué dispositivos extraíbles pueden conectarse, cifra los archivos copiados a almacenamiento USB aprobado e informa de los intentos de transferencia y de las transferencias bloqueadas.
Consulte el mapeo completo de CMMC con el portfolio
Véalo en acción
Siga cada inicio de sesión en los sistemas que contienen CUI
Vea quién inició sesión, cuándo, desde dónde y en qué equipo, para detectar y comunicar rápidamente la actividad de inicio de sesión inusual en los sistemas que contienen CUI.
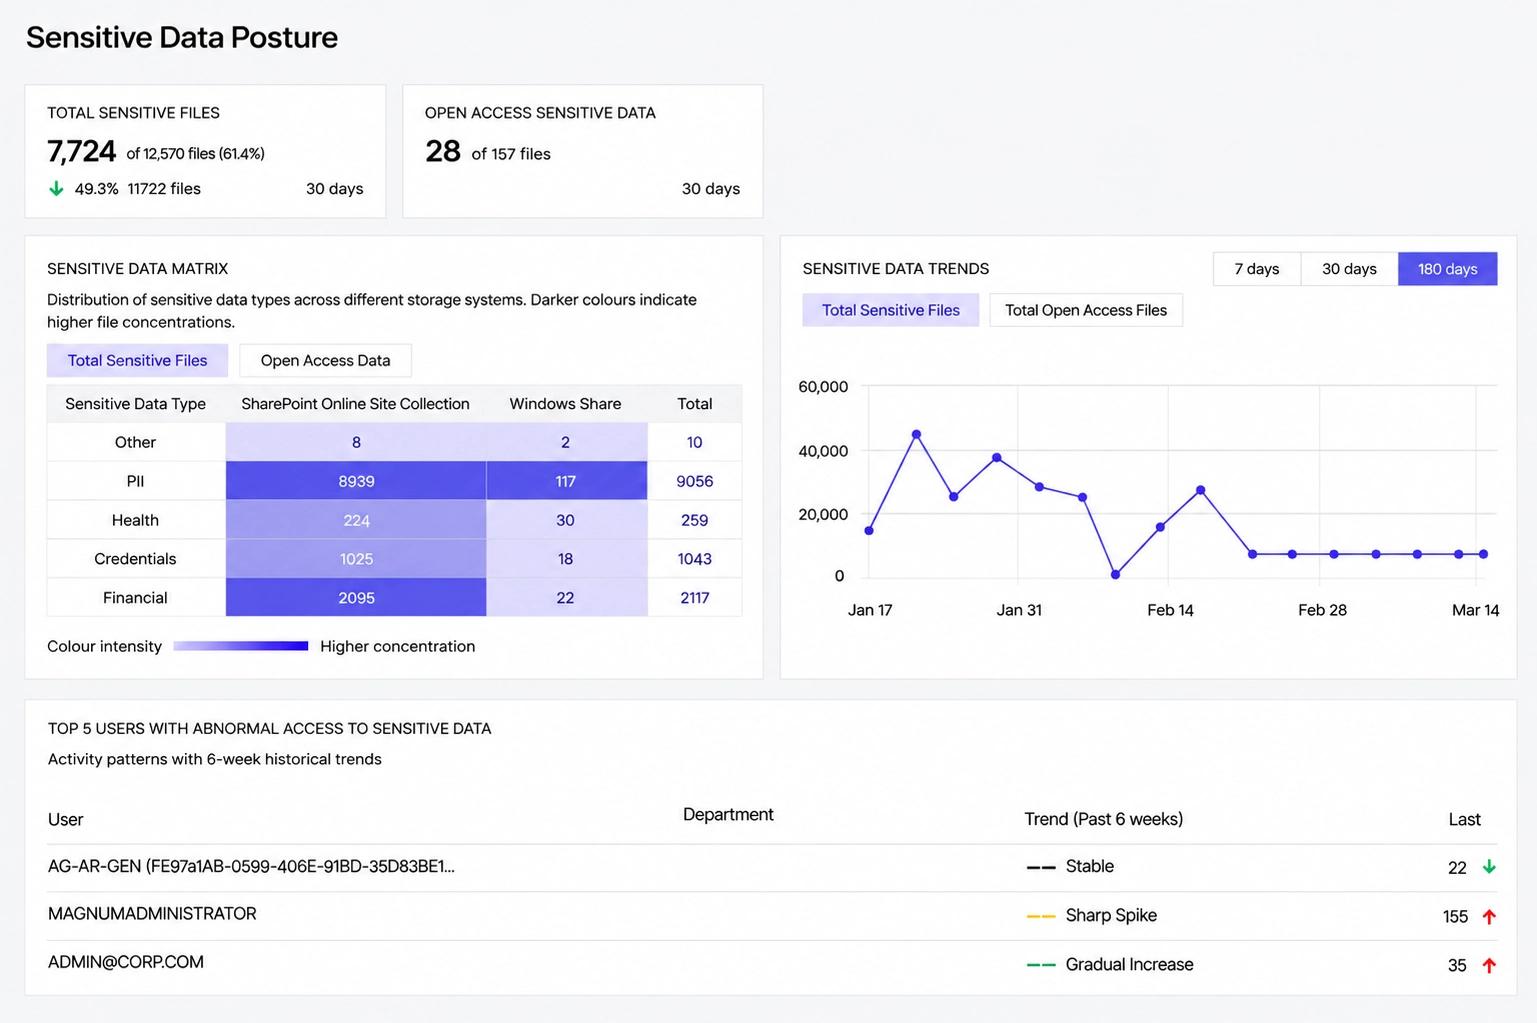
Deje que los propietarios de datos revisen quién accede a la CUI
Las revisiones de derechos ponen las decisiones de acceso en manos de quienes son propietarios de los datos, de modo que cada derecho sobre la CUI se revisa, se aprueba y se documenta.
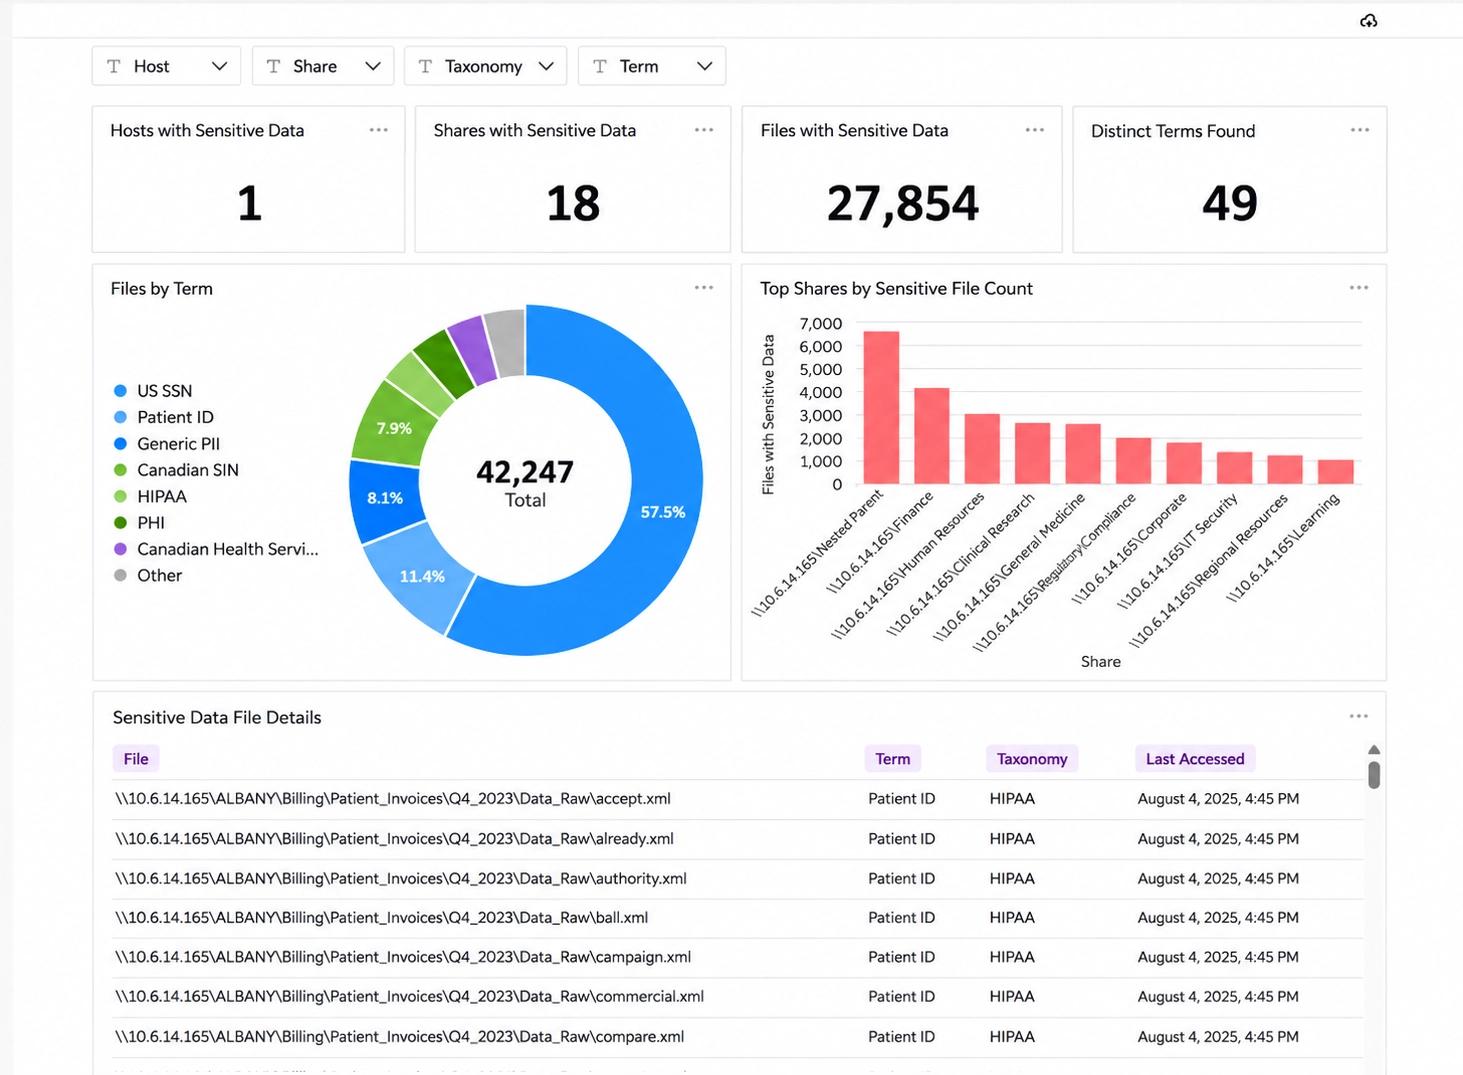
Vea exactamente qué cambió, antes y después
Compare lado a lado los valores anteriores y posteriores de cada objeto modificado, para identificar con facilidad los cambios indebidos o no autorizados en los sistemas que contienen CUI.
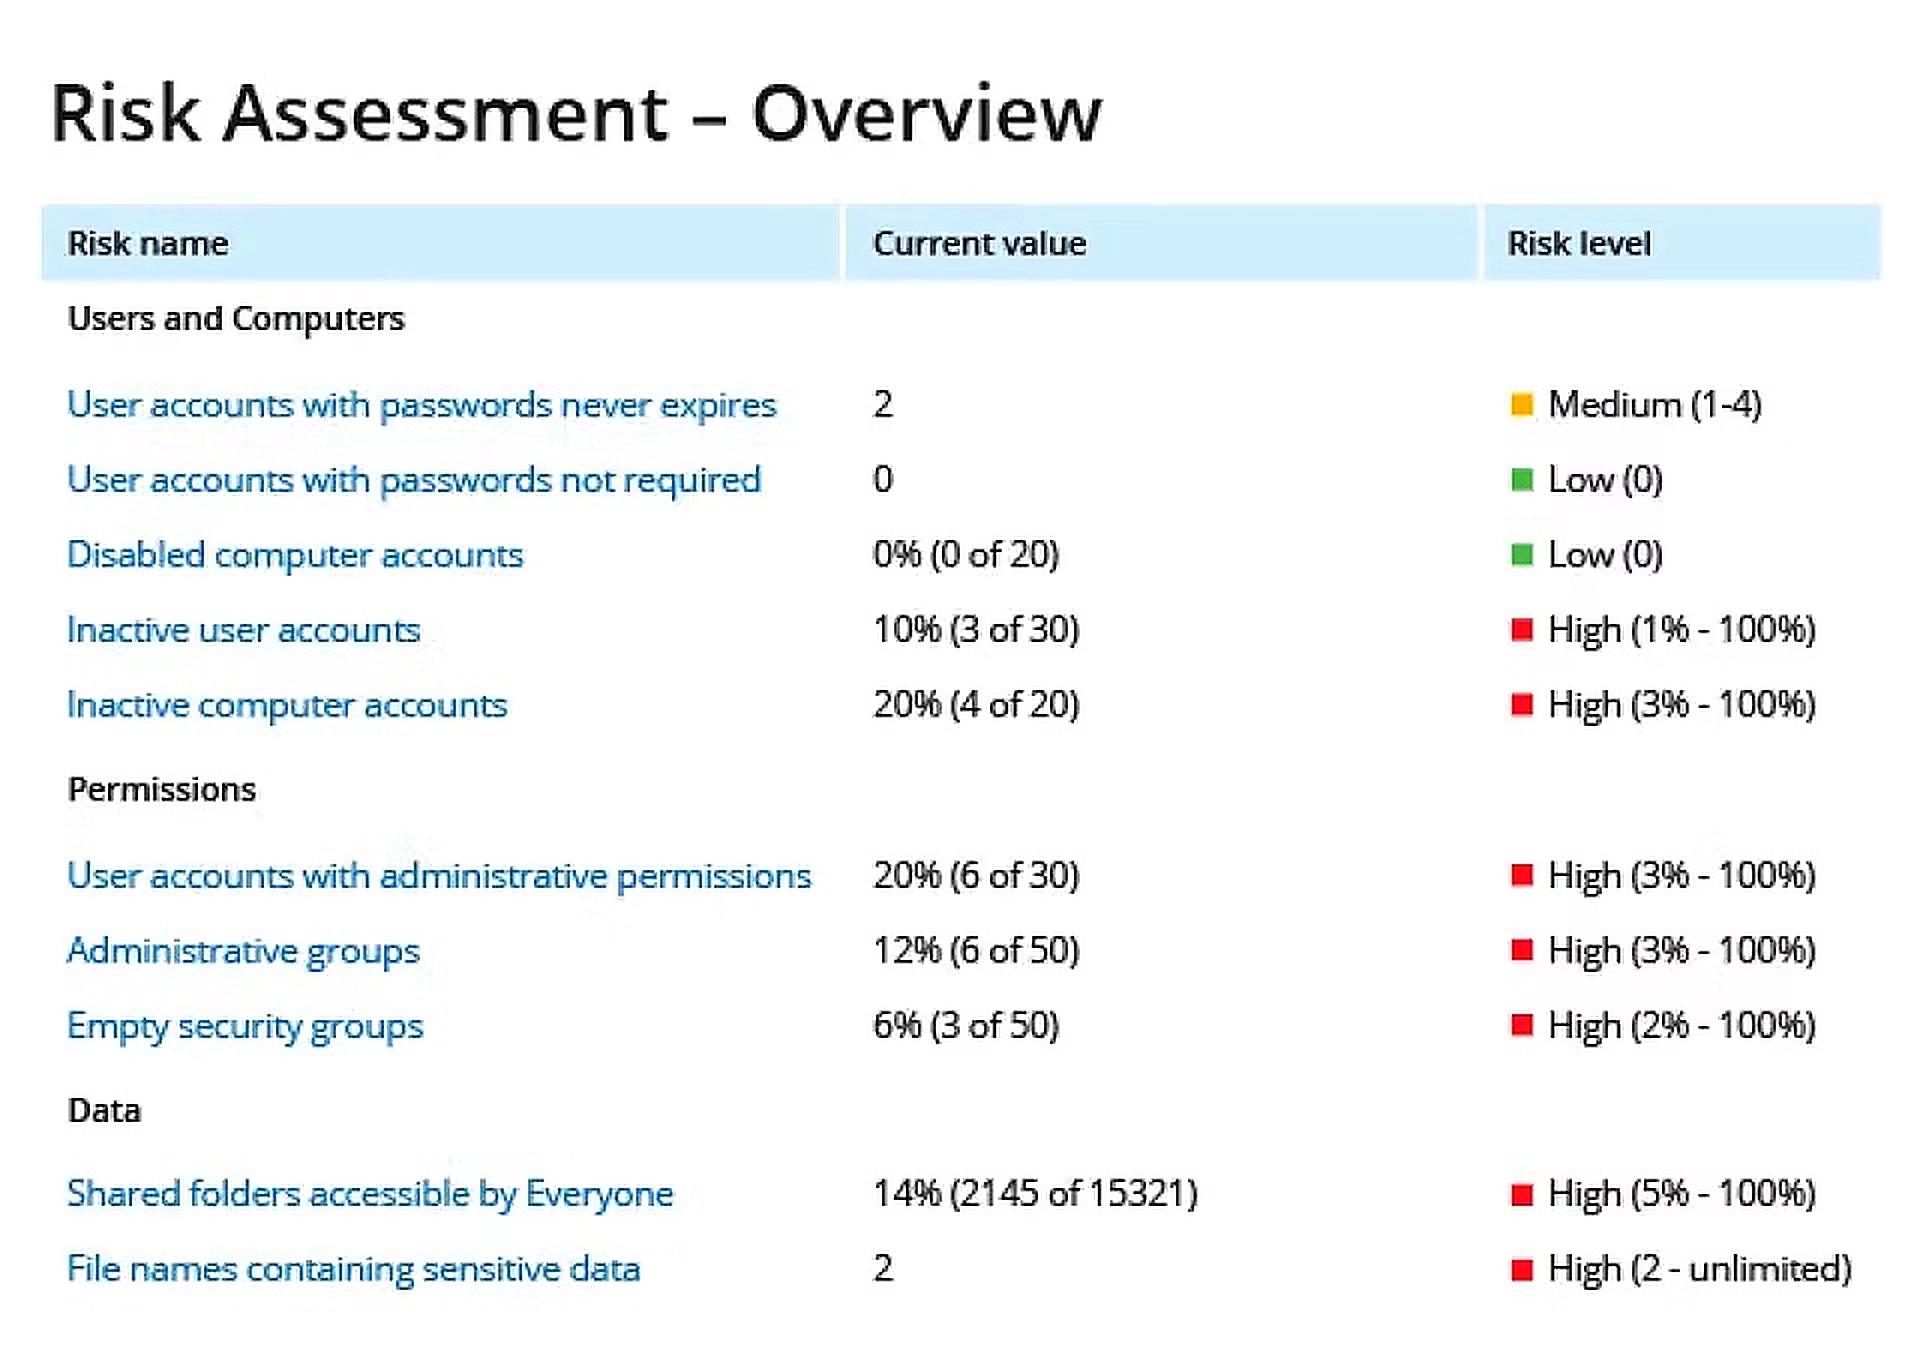
Controle qué dispositivos pueden conectarse a sus endpoints
Defina permisos de denegación, permiso o solo lectura para almacenamiento USB, impresoras, Bluetooth y otros dispositivos, de modo que la CUI solo circule hacia las personas y los dispositivos que usted haya aprobado.
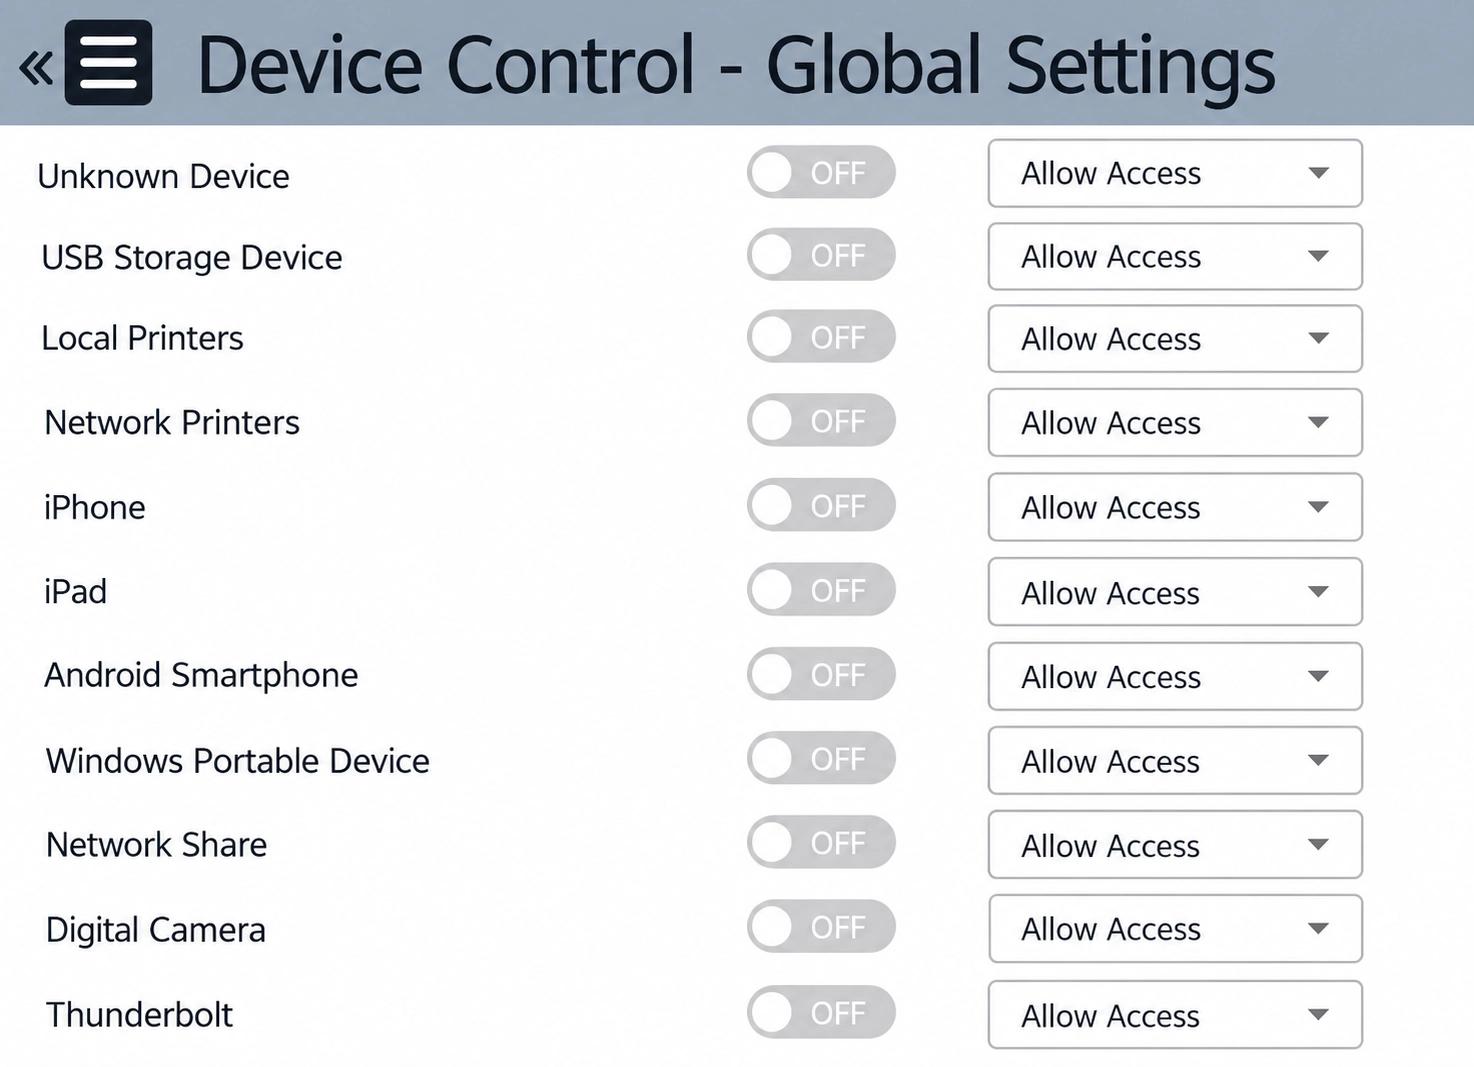
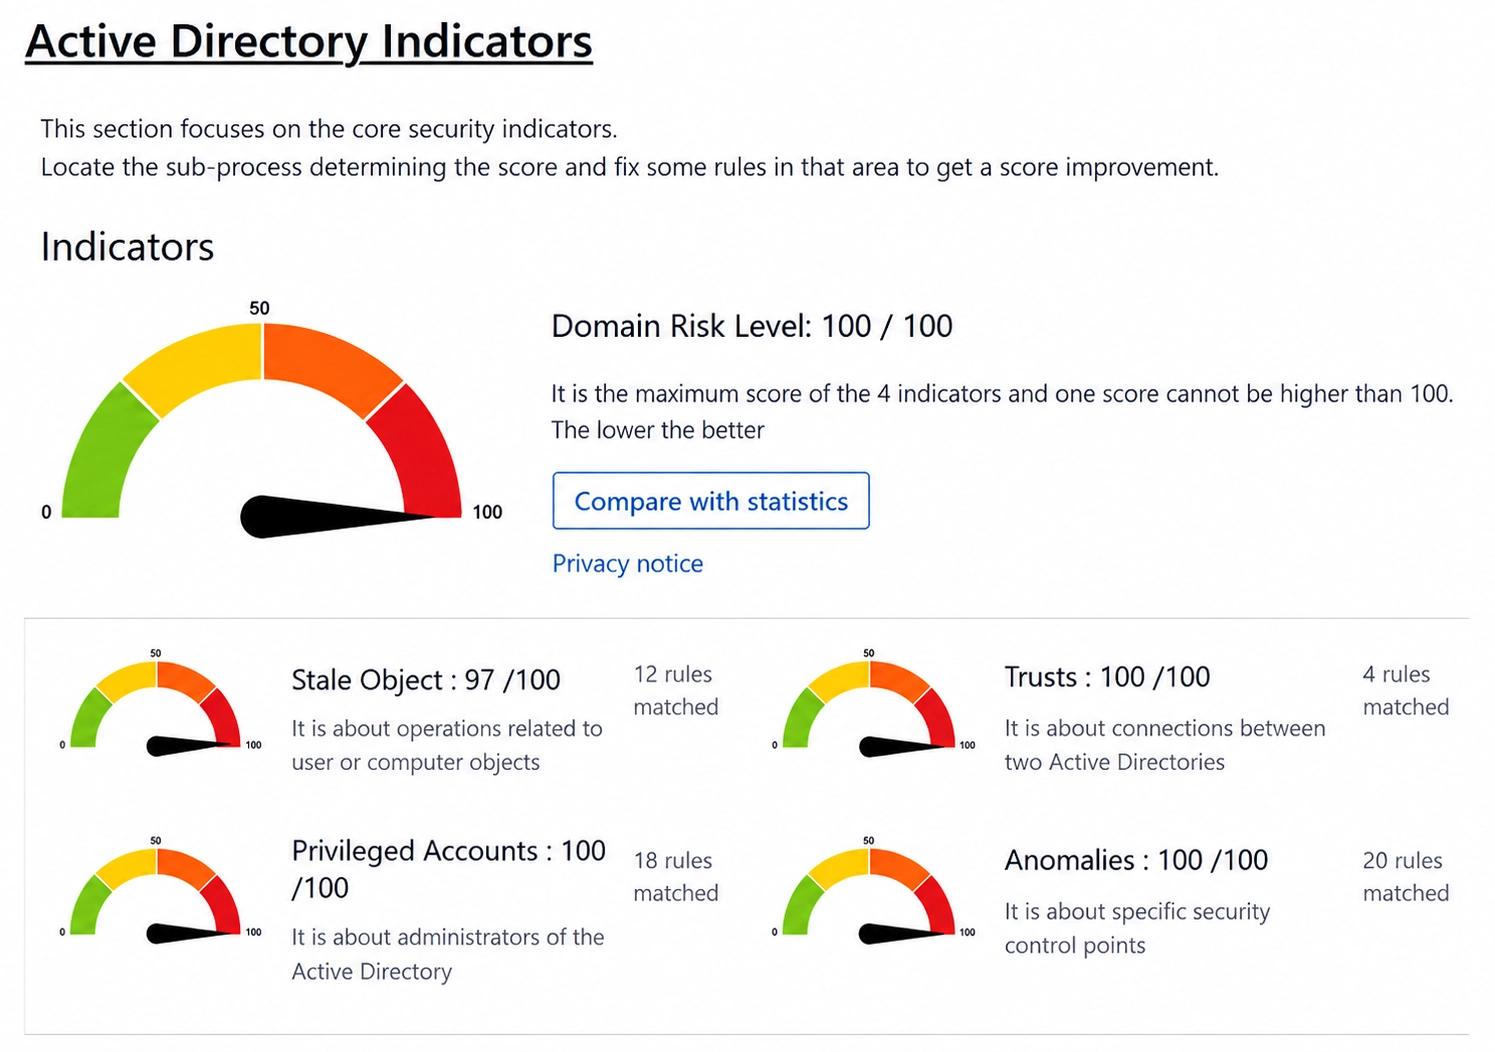
Puntúe el riesgo de su Active Directory y Entra ID
Un informe de estado evalúa Active Directory y Entra ID con más de 170 comprobaciones de seguridad y puntúa los riesgos que encuentra, lo que respalda los requisitos de evaluación periódica de riesgos de CMMC.
Vaya directo a una capacidad
Más información sobre el cumplimiento de CMMC
Seminarios web, guías y artículos sobre cómo identificar y proteger la CUI.