Cumplimiento de PCI DSS v4.0.1
Software PCI que muestra dónde están los datos de titulares, quién accede y qué ha cambiado
El software de cumplimiento PCI de Netwrix localiza los datos de titulares de tarjetas, controla quién puede acceder a ellos y registra cada cambio en entornos locales y en la nube, para que cierre las brechas de PCI DSS y entregue a su evaluador la evidencia que necesita.
La mayoría del software de cumplimiento no puede decirle dónde están realmente los datos de titulares de tarjetas ni quién puede acceder a ellos.
Los datos de titulares de tarjetas se extienden más allá del CDE
Solo el 43 % de las organizaciones mantiene un inventario continuamente actualizado de dónde reside la información sensible (2026 Data and Identity Security Report).
El acceso supera la necesidad
El 51 % de las organizaciones informa de un acceso alineado con los roles pero con cierto exceso de permisos, y el 13 % dice que muchos usuarios tienen más acceso del necesario (mismo informe).
Responder preguntas de acceso lleva horas
Solo el 29 % de las organizaciones puede determinar de inmediato qué identidades tienen acceso a un dato sensible concreto (mismo informe).
Software de cumplimiento de PCI DSS de Netwrix: qué exige PCI DSS v4.0.1 y cómo ayudamos
Requisito
Qué exige PCI DSS
Netwrix
PCI DSS v4.0.1 3.2.1, Protección de los datos de cuentas almacenados
Limitar al mínimo el almacenamiento de datos de cuentas mediante políticas de retención y eliminación.
Data Classification localiza datos de titulares de tarjetas con taxonomías predefinidas de PCI DSS, censura los números de tarjeta de los documentos fuera de sus almacenes principales de datos de titulares y traslada los datos obsoletos o redundantes a una cuarentena segura.
PCI DSS v4.0.1 7.2.4, Revisiones de acceso
Revisar todas las cuentas de usuario y los privilegios de acceso asociados al menos cada seis meses.
Access Analyzer muestra quién puede acceder a qué datos sensibles y en qué medida, y permite a los propietarios de datos revisar y revocar los derechos innecesarios.
PCI DSS v4.0.1 7.2.2, Mínimo privilegio
Asignar el acceso según la clasificación y la función del puesto, con los privilegios mínimos necesarios.
Privilege Secure sustituye los derechos de administrador permanentes por acceso privilegiado justo a tiempo limitado a la tarea, y registra cada sesión.
PCI DSS v4.0.1 10.2.1, 10.4.1, Registro y supervisión de todos los accesos
Habilitar registros de auditoría que capturen el acceso de cada usuario a los datos de titulares de tarjetas y todas las acciones de las cuentas administrativas, y revisarlos con regularidad.
Auditor registra cambios, configuraciones y accesos en TI híbrida, con alertas e informes que facilitan la revisión diaria de registros.
PCI DSS v4.0.1 10.2.1.5, Captura de cambios
Los registros de auditoría deben capturar los cambios en las credenciales de identificación y autenticación, incluida la creación de cuentas nuevas, la elevación de privilegios y los cambios en cuentas con acceso administrativo.
1Secure informa sobre la creación de cuentas, los cambios de roles y contraseñas y los cambios de pertenencia a grupos en Active Directory y Entra ID, incluidos los cambios que afectan a cuentas con acceso administrativo.
PCI DSS v4.0.1 11.5.2, Detección de cambios
Implantar un mecanismo de detección de cambios que alerte de modificaciones no autorizadas en archivos críticos y comparar los archivos críticos al menos una vez por semana.
Change Tracker ofrece supervisión de la integridad de archivos en todos los sistemas y señala los cambios no planificados frente a las líneas base aprobadas.
PCI DSS v4.0.1 11.5.1, Detección de intrusiones
Usar técnicas de detección o prevención de intrusiones en el perímetro y en los puntos críticos del CDE, y alertar al personal ante sospechas de vulneración.
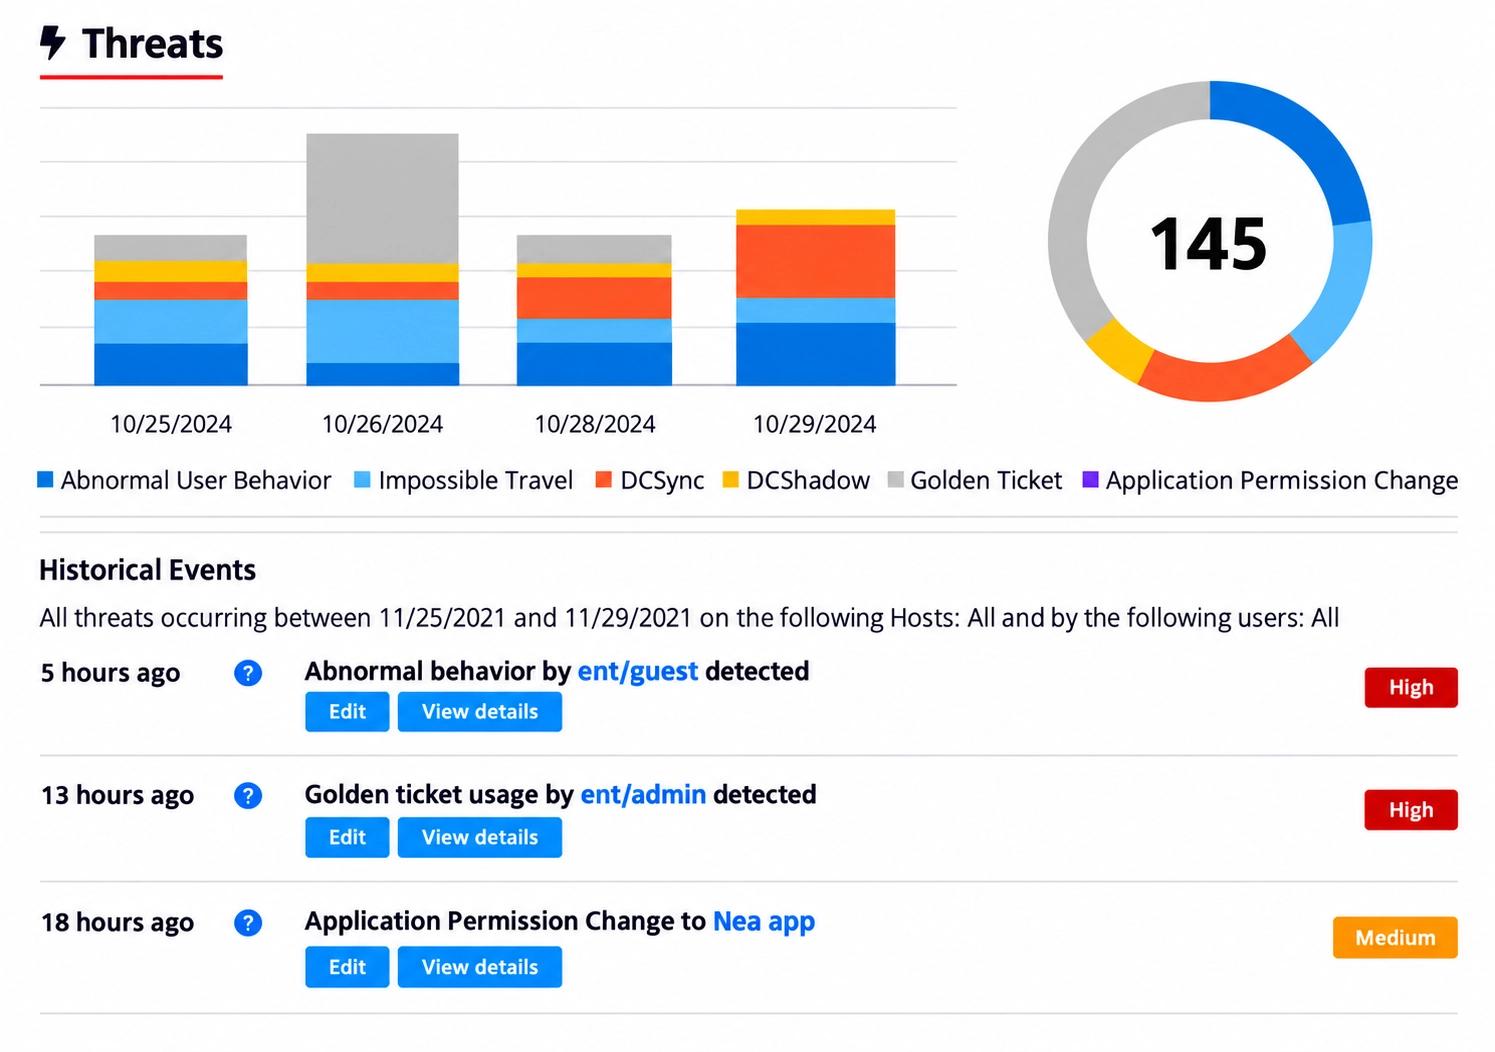
Threat Manager detecta técnicas de atacantes como DCSync, DCShadow y Golden Ticket contra Active Directory y Entra ID, además de actividad anómala en archivos, y alerta al personal o activa guías de respuesta automatizadas.
Consulte la correspondencia completa entre PCI DSS y el portafolio
Véalo en acción
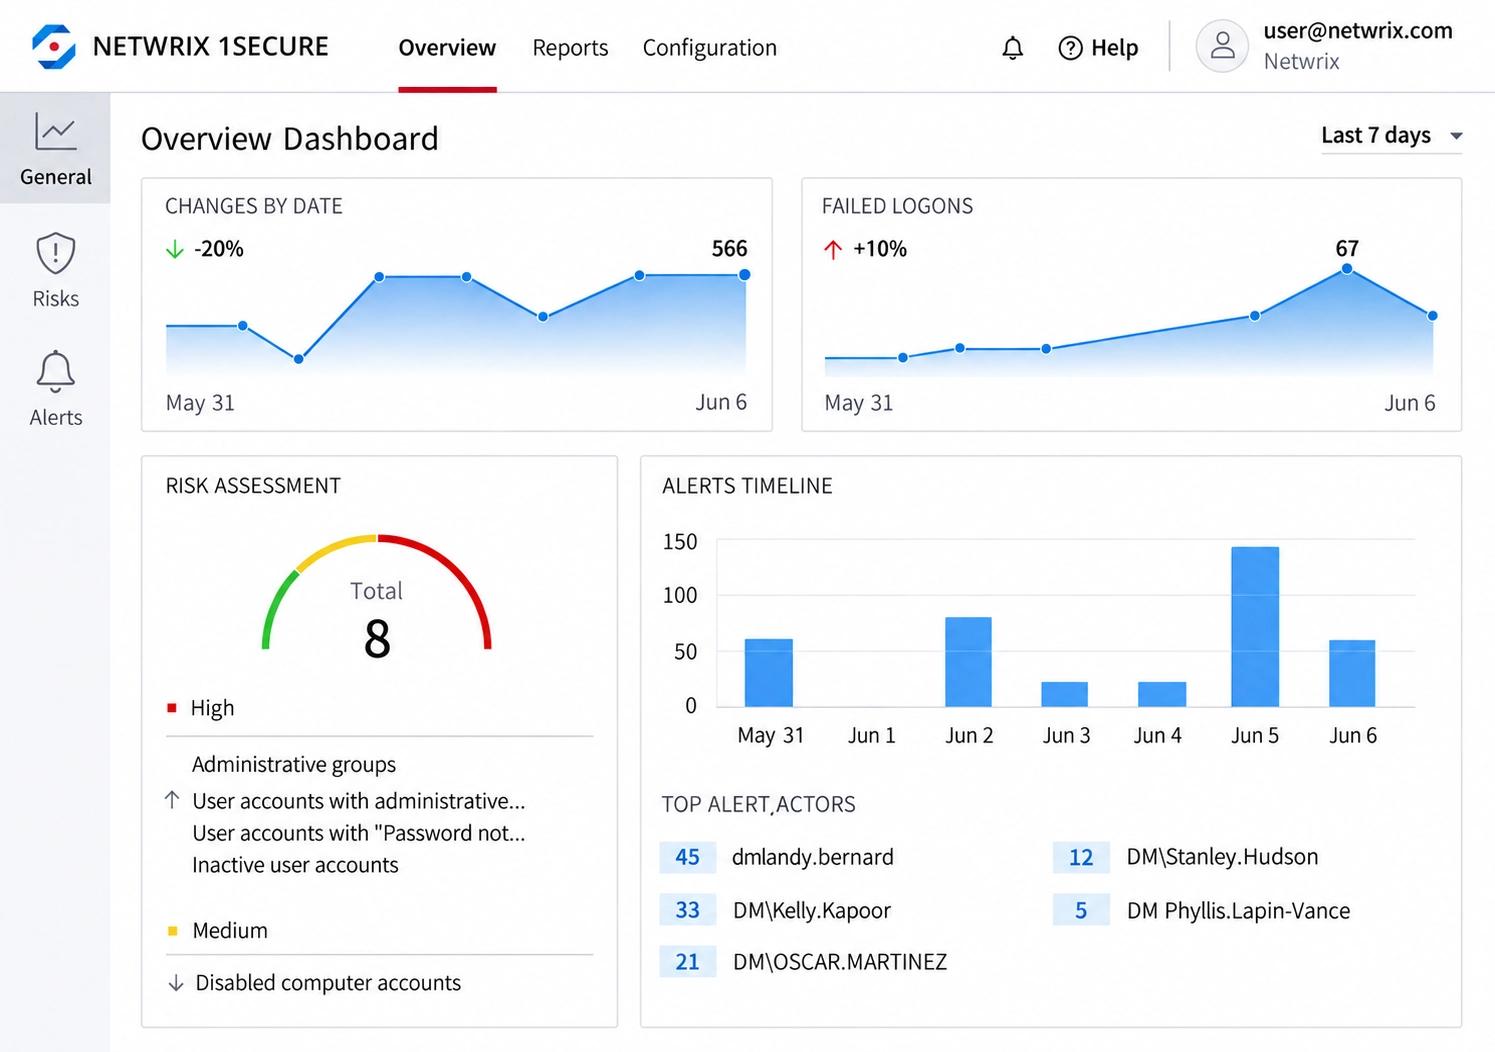
Vea cambios, inicios de sesión fallidos y riesgo en un solo panel
La vista general de 1Secure registra cambios, inicios de sesión fallidos, alertas y una puntuación de riesgo global en todo su entorno, de modo que la actividad en el CDE y a su alrededor salga a la luz pronto.
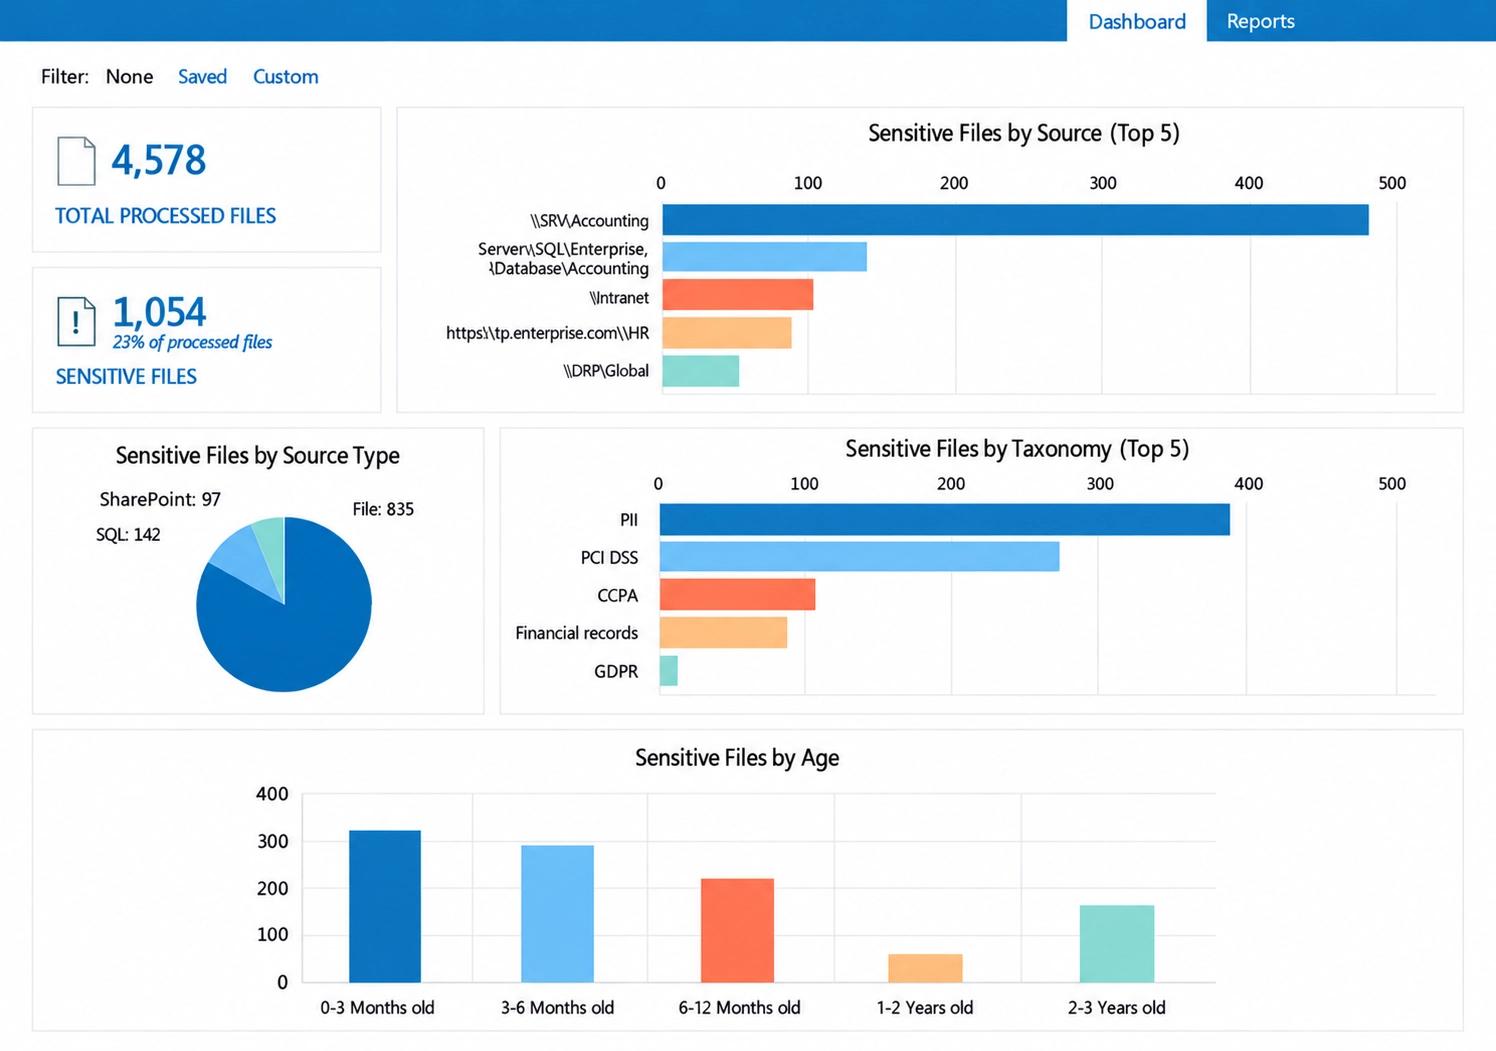
Encuentre los datos de titulares de tarjetas dondequiera que estén
Los archivos sensibles se desglosan por origen, taxonomía (incluida PCI DSS) y antigüedad, para que pueda encontrar datos de tarjetas fuera del CDE y aplicar sus reglas de retención.
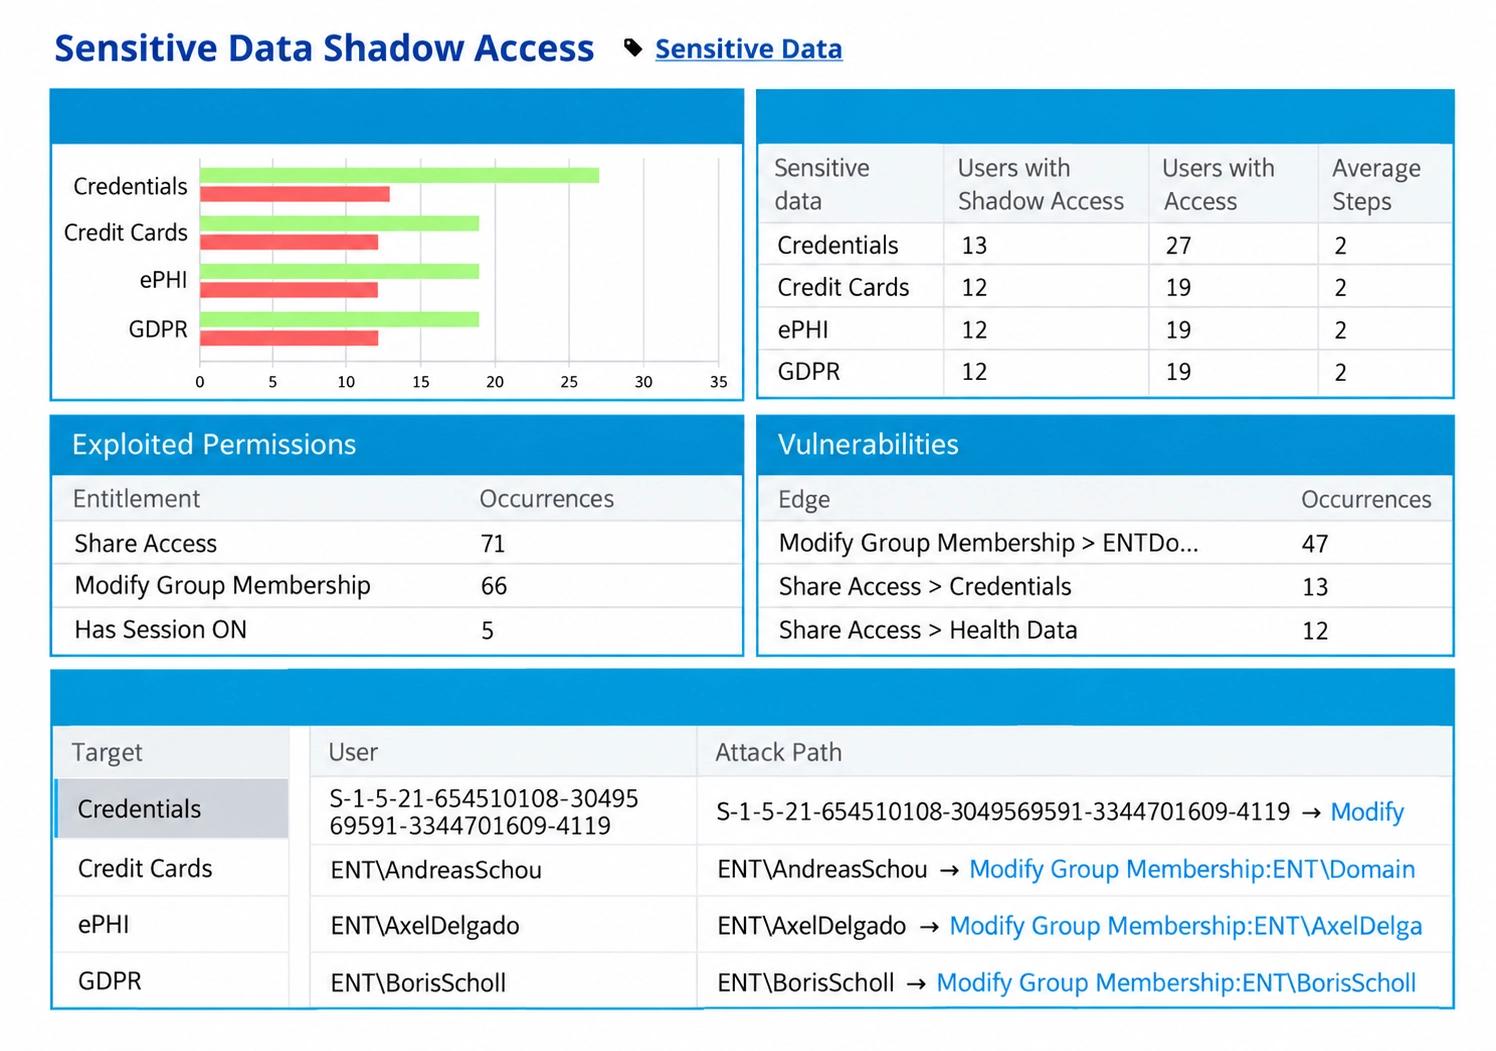
Vea quién puede acceder a los datos de tarjetas de crédito, y cómo
El análisis de acceso en la sombra muestra qué usuarios pueden llegar a los datos de tarjetas de crédito, en qué permisos se apoyan y la ruta de ataque exacta, para que las revisiones de acceso partan de la exposición real.
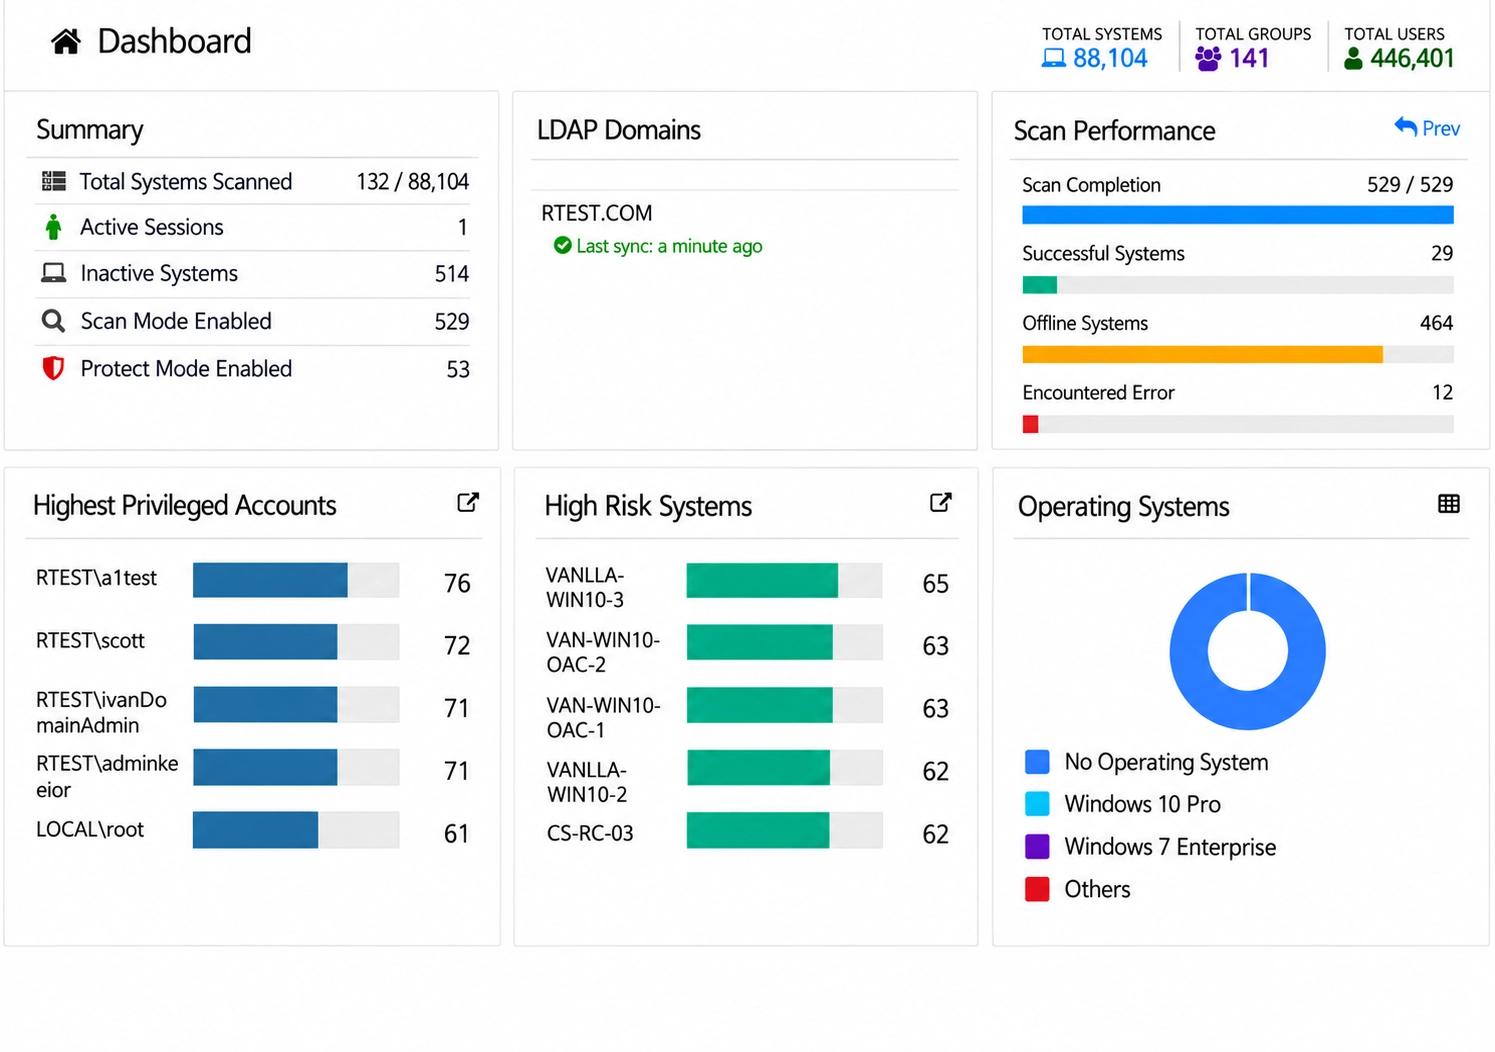
Encuentre sus cuentas más privilegiadas y los sistemas más arriesgados
Privilege Secure analiza sus sistemas, clasifica las cuentas con más privilegios y los sistemas de alto riesgo, y muestra dónde debe eliminarse el acceso de administrador permanente al CDE.
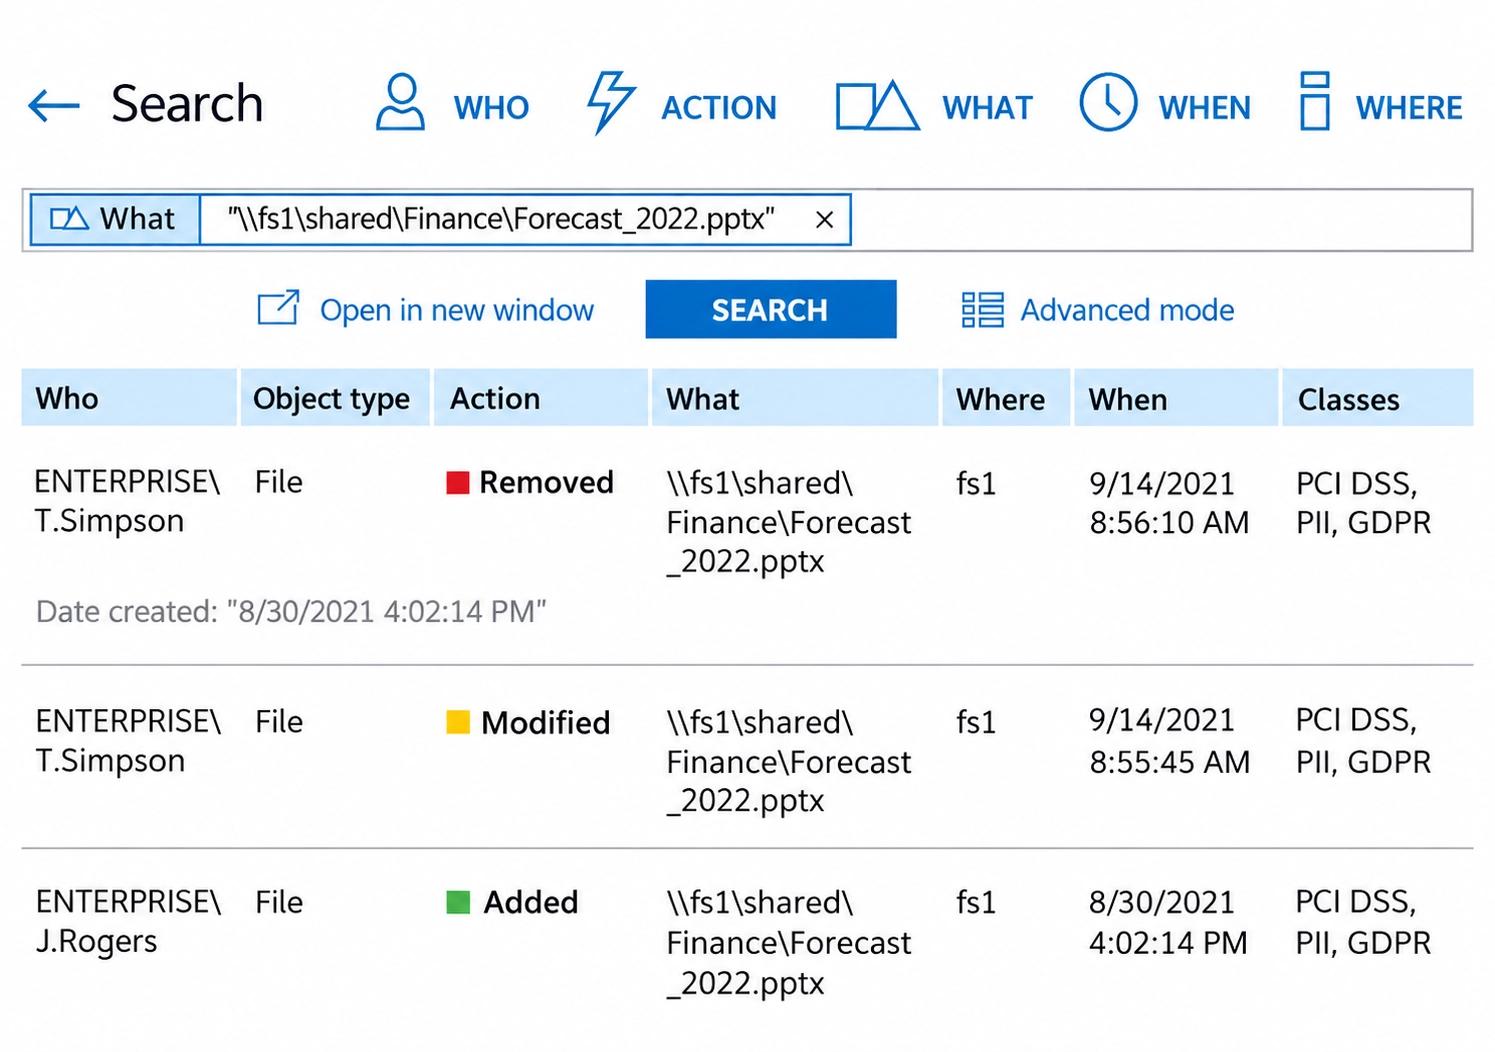
Sepa en segundos quién tocó un archivo con datos de titulares de tarjetas
La búsqueda muestra quién eliminó, modificó o agregó un archivo, dónde y cuándo, con la clasificación PCI DSS del archivo junto a cada evento. Es el registro que exige el Requisito 10.
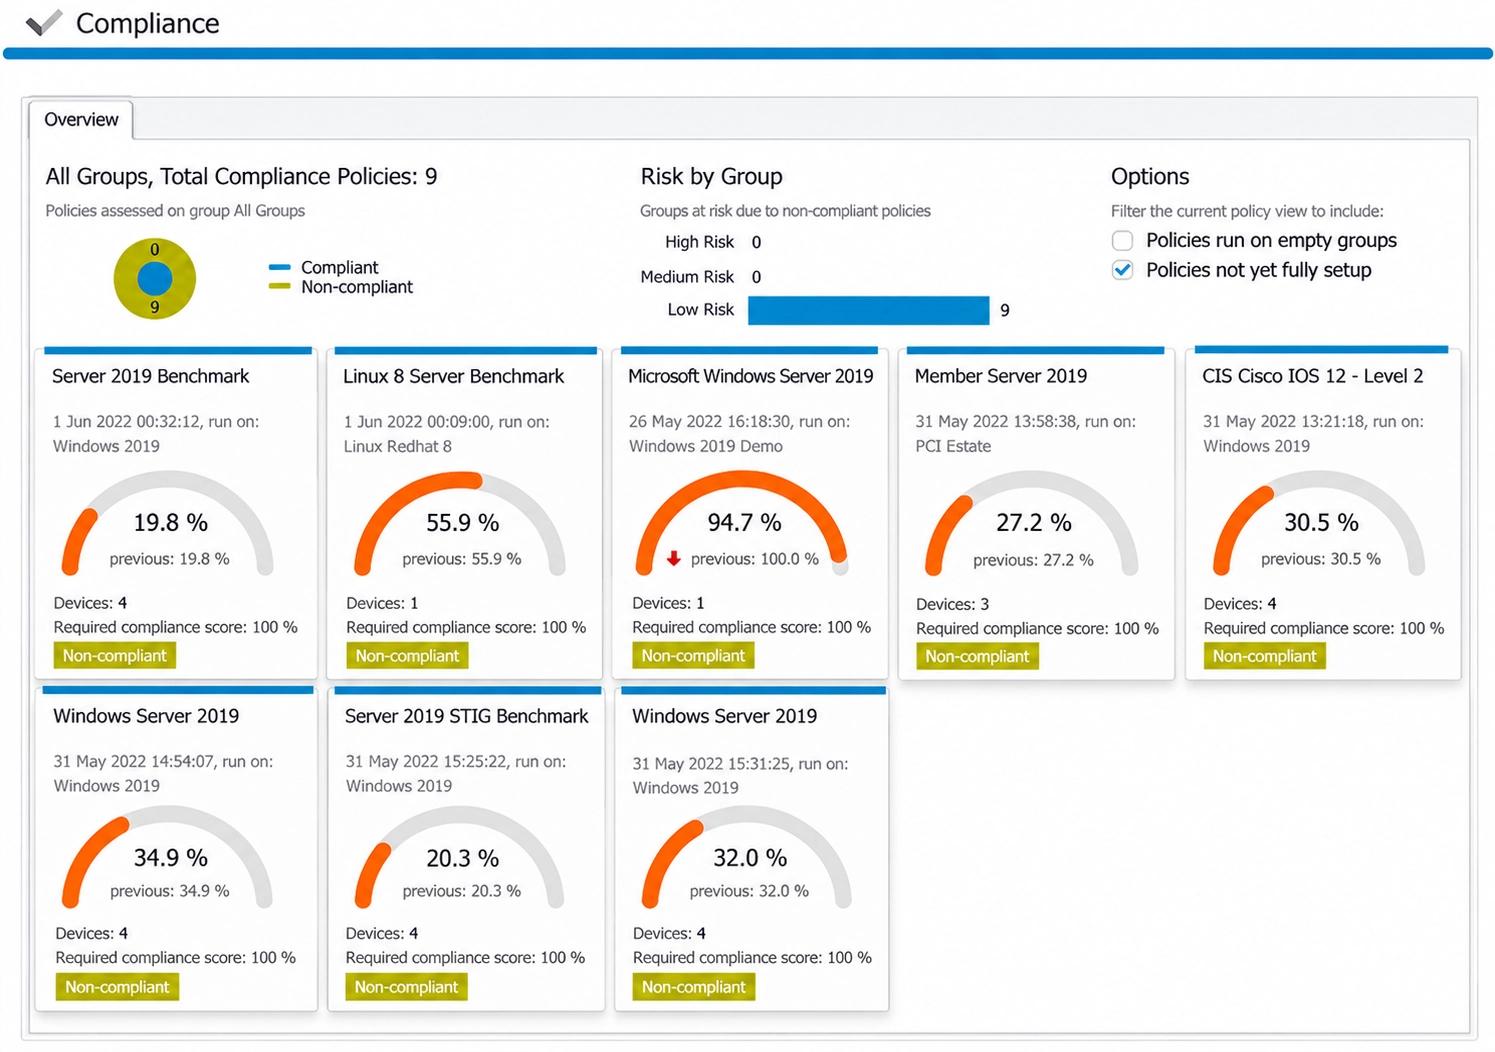
Demuestre que las configuraciones cumplen sus líneas base de refuerzo
Las puntuaciones de cumplimiento frente a CIS, STIG y referencias de servidores muestran qué sistemas se han desviado de las configuraciones aprobadas, lo que respalda la configuración segura y la detección de cambios de PCI DSS.
Detecte ataques como DCSync y Golden Ticket mientras ocurren
Threat Manager señala por gravedad el comportamiento anómalo, los viajes imposibles y la actividad de DCSync y Golden Ticket, de modo que las alertas de seguridad alimenten directamente su respuesta a incidentes.